

การแฮกหลายครั้งเกิดจากเหตุผลที่ป้องกันได้ทั้งหมด: ไม่อัปเดตทันเวลา รหัสผ่านไม่ปลอดภัย ฯลฯ
เรารู้ได้อย่างไร? เราช่วยเว็บไซต์ที่ถูกแฮก 25,000+ เว็บ และมีประสบการณ์มากกับ ความปลอดภัยเว็บไซต์
ในคู่มือความปลอดภัยเว็บไซต์จำเป็นนี้ เราจะแสดง วิธีรักษาความปลอดภัยเว็บไซต์:
- แม้... คุณใหม่กับความปลอดภัยเว็บไซต์ และไม่เข้าใจเต็มที่ว่ามันหมายถึงอะไร;
- แม้... คุณเคยลองและล้มเหลวในการรักษาความปลอดภัยเว็บไซต์มาก่อน;
- แม้... คุณท่วมท้นและไม่รู้ว่าจะเริ่มที่ไหน;
- แม้... คุณคิดว่า "ฉันไม่ใช่คู่แข่งของแฮกเกอร์ – ทำไมต้องลอง?"
แตสำคัญกว่านั้น เราจะพูดถึงวิธีคิดเกี่ยวกับความปลอดภัยเว็บไซต์ מלכתחילה ด้วยวิธีนี้ คุณจะพร้อมตัดสินใจที่ถูกต้องสำหรับเว็บไซต์ของคุณ
TL;DR: วิธีง่ายที่สุดรักษาความปลอดภัยเว็บไซต์คือติดตั้งปลั๊กอินความปลอดภัย เหมาะสำหรับคนที่ไม่มีเวลาเข้าร่วมความปลอดภัยเว็บไซต์ แค่ติดตั้งและลืมมันไป แต่ถ้าคุณมีเวลาและแบนด์วิดท์ เราขอร้องให้อ่านและนำมาตรการเหล่านี้ไปใช้
ความปลอดภัยเว็บไซต์คืออะไร?
แม้จะดีที่คุณก้าวข้ามมารักษาความปลอดภัยเว็บไซต์ แต่สำคัญที่ต้องตระหนักว่า ความปลอดภัยเว็บไซต์เป็น กระบวนการต่อเนื่อง แฮกเกอร์เป็นกลุ่มคนสร้างสรรค์ ดังนั้นภัยคุกคามจึงวิวัฒนาการตลอดเวลา
คุณจะเห็นในบทความนี้ว่าปลั๊กอินความปลอดภัยที่ดีจะทำหน้าที่หนักส่วนใหญ่เกี่ยวกับมัลแวร์ แต่การระมัดระวังและตื่นตัวคือสิ่งที่ทำให้ความปลอดภัยเว็บไซต์สำเร็จ
วิธีรักษาความปลอดภัยเว็บไซต์จากแฮกเกอร์? (ขั้นตอนปฏิบัติจริง)
เพื่อมีแผนปฏิบัติที่รักษาความปลอดภัยเว็บไซต์ ขั้นตอนแรกคือเข้าใจว่าเว็บไซต์ถูกแยกได้อย่างไร ตามการวิจัยของเรา เว็บไซต์ถูกแฮกหลักๆ 3 วิธี:
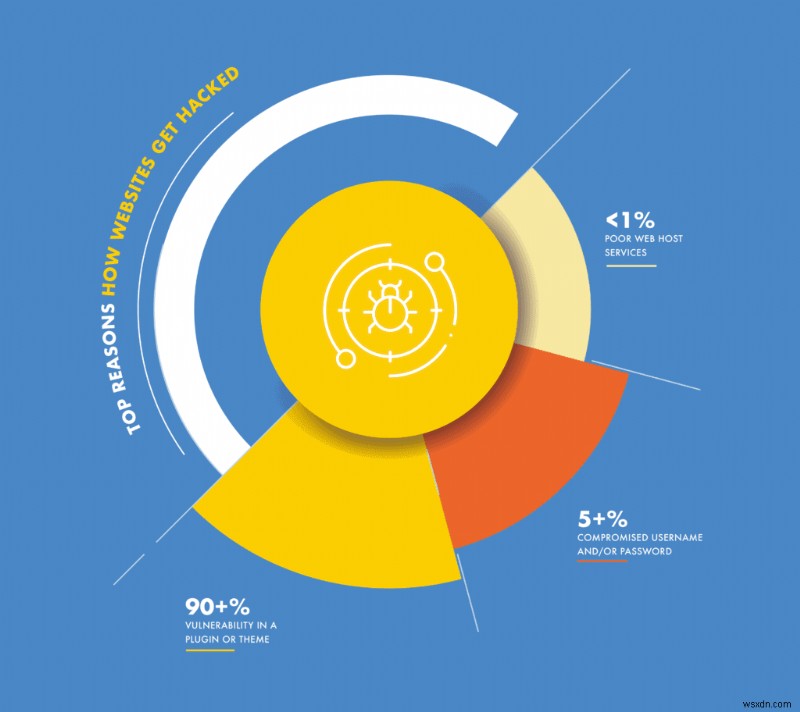
- 90+% → ช่องโหว่ในปลั๊กอินหรือธีม
- 5+% → ชื่อผู้ใช้และ/หรือรหัสผ่านถูกเจาะ
- <1% → บริการโฮสต์เว็บไม่ดี
การกระจายนี้ควรเป็นพื้นฐานในการวางแผนความปลอดภัยเว็บไซต์ และการจัดสรรเวลาและทรัพยากร
1. ปกป้องเว็บไซต์จากช่องโหว่
แฮกเกอร์คอยหาเว็บไซต์ที่เปราะบางตลอดเวลา ไม่ว่าจะใหญ่หรือเล็ก พวกเขาได้ประโยชน์มากจากการแฮกเว็บไซต์ใดก็ได้ จากประสบการณ์ของเรา มากกว่า 90% ของการแฮกเกิดจากการที่แฮกเกอร์ระบุช่องโหว่และ exploit มัน
มาเข้าใจช่องโหว่ให้ลึกขึ้น นี่สำคัญ เพื่อให้คุณวางกลยุทธ์ความปลอดภัยเว็บไซต์อย่างมีสติในอนาคต
ช่องโหว่ (Vulnerability) คืออะไรแน่?
เว็บไซต์ของคุณประกอบด้วย 3 ส่วนหลัก: WordPress, ปลั๊กอิน และธีม ทั้งหมดเป็นซอฟต์แวร์พื้นฐาน และเหมือนซอฟต์แวร์ใดๆ มีบั๊กที่ทำให้ทำงานผิดปกติบางครั้ง
บั๊กมีผลลัพธ์หลากหลาย: บางอย่างทำให้เว็บไซต์ช้า หรือโยน error เมื่อมีผู้เยี่ยมชม นี่ทำให้รำคาญและเป็นปัญหา แตบั๊กที่รุนแรงกว่า อนุญาตให้ผู้ใช้ที่ไม่ได้รับอนุญาต (คือแฮกเกอร์) เข้าถึงเว็บไซต์ บั๊กประเภทนี้เรียกว่า ช่องโหว่ (vulnerability)
ประเภทของช่องโหว่
ช่องโหว่สรุปได้ว่าเป็นบั๊กในโค้ด แต่มีบางประเภทเฉพาะที่พบบ่อยกว่าอื่นๆ:
- ซอฟต์แวร์ล้าสมัย: สำคัญที่จะอัปเดต core, ปลั๊กอิน และธีม
- การจัดการบทบาทผู้ใช้ไม่ดี: อย่าให้ทุกผู้ใช้สิทธิ์แอดมินเต็ม
- อินพุตที่ไม่ได้ทำความสะอาด (Unsanitized inputs): ช่องกรอกข้อมูลต้องตรวจสอบอินพุตก่อนเก็บและ/หรือรัน
การแฮกที่เป็นไปได้บนเว็บไซต์ที่ไม่ปลอดภัย
ช่องโหว่เกี่ยวข้องกับประเภทการโจมตีที่อนุญาต และมักพูดถึงสลับกันได้ การโจมตีทั่วไปที่ WordPress พบคือ:
- Code injections: โค้ดอันตรายถูกแทรกผ่านช่องกรอกข้อมูลและถูกรันโดยโค้ดเว็บไซต์หรือฐานข้อมูล รูปแบบที่พบบ่อยคือ SQL injection ซึ่งแย่เป็นพิเศษสำหรับแอปพลิเคชันที่ขับเคลื่อนด้วยฐานข้อมูลอย่าง WordPress
- Cross-site scripting attacks (XSS): ช่องโหว่นี้ขโมยคุกกี้ผู้ใช้เพื่อปลอมตัวหรือขโมยเซสชัน การเข้าถึงของผู้ใช้เป้าหมายถูกใช้โจมตีเว็บไซต์ของคุณ
- Brute force attacks: ตามชื่อ มันไม่มีความประณีต แฮกเกอร์ยิงหน้าล็อกอินด้วยชุดชื่อผู้ใช้และรหัสผ่านจำนวนมากพยายามหาที่ถูกต้อง
- SEO spam: สแปมทุกแบบรุนแรง แต่การโจมตีนี้โจมตีที่ทำให้เว็บไซต์เจ็บปวดที่สุด: SEO เจ้าของเว็บไซต์ใช้ทรัพยากรทำ SEO แตแฮกเกอร์เอาเปรียบโดยแทรกป๊อปอัพและลิงก์ไปสินค้าผิดกฎหมายหรือตลาดเทา SEO spam attacks ยากต่อการตรวจจับ และเว็บไซต์มักประสบผลกระทบร้ายแรงจากสแปมก่อนจะรู้ว่าติดเชื้อ
- Phishing attacks: ในการโจมตีนี้ แฮกเกอร์พยายามปลอมตัวเป็นหน่วยงานที่ถูกต้อง เพื่อหลอกผู้ใช้ให้ข้อมูลโดยเต็มใจ Phishing ทำงานร่วมกับอีเมลและเว็บไซต์ที่ถูกแฮกเพื่อขโมยข้อมูลเหล่านี้
ผลกระทบของช่องโหว่คืออะไร?
ปลั๊กอินและธีมติดตั้งบนเว็บไซต์หลายพัน ดังนั้นผลกระทบของข้อบกพร่องเพียงข้อเดียวจึงถูกขยายมาก
นักพัฒนาปลั๊กอินและธีมที่มีความรับผิดชอบพยายามปิดช่องโหว่ด้านความปลอดภัยในผลิตภัณฑ์โดยปล่อยอัปเดต นี่เป็นเหตุผลสำคัญที่เราแนะนำให้เลือกปลั๊กอินพรีเมียมเมื่อเป็นไปได้ การบำรุงรักษาซอฟต์แวร์เป็นประจำไม่สามารถเน้นย้ำได้พอในกลยุทธ์ความปลอดภัยเว็บไซต์
ดูๆ แล้ว บั๊กถูกแก้แล้ว เราปลอดภัยแล้วใช่ไหม? ไม่แน่นอน เวลาที่ช่องโหว่ถูกค้นพบเป็นเวลาอันตรายสำหรับเจ้าของเว็บไซต์
เกิดอะไรขึ้นเมื่อช่องโหว่ถูกค้นพบ?
ช่องโหว่มักถูกค้นพบโดยนักวิจัยความปลอดภัย พวกเขาเปิดเผยผลการค้นพบให้กับนักพัฒนาปลั๊กอินหรือธีม ตามที่กล่าวไว้ นักพัฒนาที่มีความรับผิดชอบจะเร่งแก้ไขและปล่อยอัปเดต
เมื่อช่องโหว่ถูกแก้ไข นักวิจัยความปลอดภัยจะเผยแพร่ผลการค้นพบ นักพัฒนาปล่อยฟิกซ์แล้ว เว็บไซต์ปลอดภัยแล้วใช่ไหม?
ไม่ใช่
แฮกเกอร์ก็อ่านเรื่องช่องโหว่ และหาเว็บไซต์ที่ยังไม่อัปเดตเวอร์ชัน ช่องโหว่ที่เปิดเผยต่อสาธารณะดึงดูดแฮกเกอร์มือใหม่ (ที่รู้จักว่า script kiddies) เพราะตอนนี้พวกเขาสามารถ exploit เว็บไซต์ได้โดยไม่ต้องพยายาม พวกเขารู้จุดเป้าหมายอย่างแม่นยำ
สิ่งที่คุณต้องทำเพื่อรักษาความปลอดภัยเว็บไซต์จากช่องโหว่
ตอนนี้เราพูดถึงขั้นตอนที่แน่นอนที่คุณสามารถทำเพื่อให้ความปลอดภัยเว็บไซต์และปกป้องเว็บไซต์จากแฮกเกอร์ ขั้นตอนเหล่านี้อาจดูง่าย แต่เป็นวิธีทรงพลังในการรักษาความปลอดภัยเว็บไซต์
1. สำรองข้อมูล (Take backups)
การสำรองข้อมูลเป็นส่วนที่ถูกประเมินต่ำที่สุดของกลยุทธ์ความปลอดภัย เราไม่สามารถเน้นย้ำความสำคัญของการสำรองข้อมูลเป็นประจำได้พอ ข้อมูลสำรองคือเครื่องมือช่วยชีวิต สิ่งเดียวที่พึ่งพาได้เมื่อสถานการณ์แย่ลง การสำรองข้อมูลช่วยคุณลุกขึ้นมาได้เร็ว
อย่างไรก็ตาม ไม่ใช่ปลั๊กอินสำรองข้อมูลทุกตัวสร้างเท่ากัน หลายตัวล้มเหลวเมื่อต้องการมากที่สุด: ตอนกู้คืน (restoration) มีปัจจัยหลายอย่างในการเลือกปลั๊กอินที่ถูกต้อง เก็บเกณฑ์เหล่านี้ไว้ในใจ เราได้รีวิวปลั๊กอินสำรองข้อมูล WordPress อันดับนำไว้แล้ว
2. อัปเดตปลั๊กอินและธีมให้ทันสมัย
นี่อาจ聽起來ชัดเจนมาก โดยเฉพาะถ้าคุณอ่านส่วนก่อนหน้านี้เกี่ยวกับความสำคัญของอัปเดต อย่างไรก็ตาม มันง่ายมากที่จะเพิกเฉยการแจ้งเตือนสีแดงบนแดชบอร์ด เพื่อทำสิ่งที่ดูเร่งด่วนกว่า
ดังนั้น เราจะเน้นอีกครั้ง นักพัฒนาปลั๊กอินและธีมปล่อยอัปเดตพร้อมการแก้ไขความปลอดภัย แม้คุณเลือกเลื่อนการติดตั้งอัปเดต (แตโปรดอย่า) อย่างน้อยก็ทำหลังอ่าน release notes
3. เลือกปลั๊กอินและธีมคุณภาพดี
จนถึงจุดนี้ เราได้แสดงให้เห็นอย่างเพียงพอว่าปลั๊กอินและธีมเป็นศูนย์กลางของเว็บไซต์ แม้ไม่มีซอฟต์แวร์ไหน foolproof (ปลอดภัยสมบูรณ์) แตมีปัจจัยสำคัญที่ควรจดจำขณะเลือกปลั๊กอินและธีมที่เหมาะสม:
- ปลั๊กอินอัปเดตเป็นประจำไหม: ปลั๊กอินหรือธีมที่ได้รับการบำรุงรักษาต่อเนื่องโดยนักพัฒนา น่าจะได้แพทช์ความปลอดภัยถ้ามีการค้นพบช่องโหว่
- ปลั๊กอินดังไหม: นี่คือดาบสองคม ปลั๊กอินดังที่มีการติดตั้งล้านๆ จะเป็นเป้าหมายของแฮกเกอร์ แตปลั๊กอินเหล่านี้มักปลอดภัยกว่า เพราะมีคนเยอะกว่ากำลังเฝ้าดู
- เป็นปลั๊กอินพรีเมียมไหม: ปลั๊กอินเสียเงินสนับสนุนงานของนักพัฒนา และไม่น่าจะถูกทิ้งรอดมากกว่าปลั๊กอินฟรี ไม่ได้หมายความว่า open source ไม่ปลอดภัย แต่กับผลิตภัณฑ์พรีเมียม คุณจ่ายเพื่อการสนับสนุนลูกค้าและคุณภาพผลิตภัณฑ์
- อย่าติดตั้งปลั๊กอินและธีม nulled: ซอฟต์แวร์พรีเมียมที่ฟรีมีปัญหาหลายระดับ Nulled software มักมีมัลแวร์หรือ backdoor ที่จะให้แฮกเกอร์เข้าถึงเว็บไซต์เมื่อติดตั้ง
4. ใช้ไฟร์วอลล์
ไม่มีวิธี foolproof ป้องกันแฮกเกอร์หรือบอทที่พวกเขาออกแบบมาโจมตีเว็บไซต์อย่างของคุณ แต่เราลดความน่าจะเป็นได้มากโดยติดตั้งไฟร์วอลล์
นี่คือรายการไฟร์วอลล์ WordPress ที่ดีที่สุดให้เลือก
2. ปกป้องชื่อผู้ใช้และรหัสผ่าน
เราพบว่าประมาณ 5% ของเว็บไซต์ที่ถูกแฮกเปราะบางต่อการโจมตีเพราะรหัสผ่านอ่อนแอ ตัวเลขอาจดูน้อยเมื่อเทียบกับกิจกรรมอันตรายโดยตรง แต่มันยังสำคัญพอที่จะสั่งสมให้คุณสนใจ
การสูญเสียรหัสผ่านแอดมินของเว็บไซต์เหมือนสูญเสียกุญแจบ้านหรือรถ ด้วยกุญแจ โจรควบคุมของมีค่าของคุณครบครัน เหมือนกัน ด้วยรหัสผ่าน แฮกเกอร์เข้าถึงเว็บไซต์ได้ครบครัน ณ จุดนี้ ไม่ว่าจะเป็นไฟร์วอลล์หรือปลั๊กอินความปลอดภัย ก็ไม่สามารถป้องกันแฮกเกอร์ทำลายเว็บไซต์ได้
ความจำเป็นของรหัสผ่านแข็งแกร่งยังคงถูกสนับสนุนอย่างแข็งแกร่ง แต่เพราะความยากลำบากที่เกี่ยวข้อง มักถูกเพิกเฉยโดยผู้ใช้เว็บไซต์
ก่อนจะไปที่กลไกการมีรหัสผ่านแข็งแกร่ง มาตอบคำถามทั่วไปบางอย่างเกี่ยวกับพวกมัน
เป็นไปได้อย่างไรที่จะขโมยรหัสผ่าน?
คำตอบอาจทำให้คุณตกใจ: แฮกเกอร์พยายามเดารหัสผ่าน โดยเราไม่ได้หมายถึงการลองรหัสผ่านต่างๆ ด้วยมือ แต่มีบอททำ นี่รู้จักว่า brute force attack หรือถ้าบอทเดาคำ เรียกว่า dictionary attack
การโจมตีเหล่านี้ทำงานได้ดีเพราะหลายเหตุผล:
- รหัสผ่านง่ายต่อการเดา: คำทั่วไป คำสั้น คำว่า 'password' เองในรูปแบบต่างๆ
- ข้อมูลจากการแฮกก่อนหน้า: มีเหตุผลที่คนแนะนำให้ใช้รหัสผ่านต่างกันสำหรับบริการและเว็บไตต่างๆ
วิธีป้องกันการขโมยรหัสผ่าน
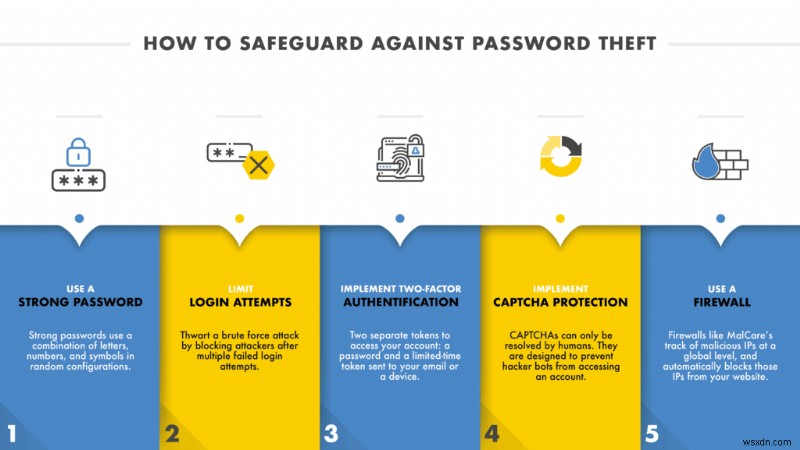
1. ใช้รหัสผ่านแข็งแกร่ง
รหัสผ่านแข็งแกร่งใช้การผสมผสานตัวอักษร ตัวเลข และสัญลักษณ์ในรูปแบบสุ่ม เพราะมันยากต่อการแคร็ก อาจใช้เวลาปีของบอทแฮกเกอร์หาที่ถูกต้อง
คุณอาจลองสร้างรหัสผ่านแข็งแกร่งเอง หรือใช้ password generator แล้วใช้ปลั๊กอินบังคับรหัสผ่านแข็งแกร่ง
รหัสผ่านแข็งแกร่งและยากต่อการแคร็กอาจจดจำยาก เราแนะนำใช้ password managers อย่าง LastPass
2. จำกัดการพยายามล็อกอิน (Limit login attempts)
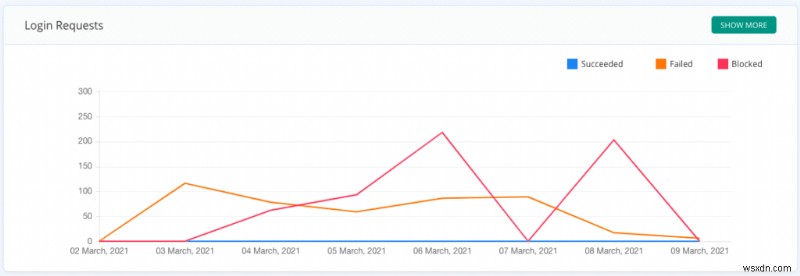
วิธีดีในการขัดขวาง brute force attack คือบล็อกผู้โจมตีหลังพยายามล็อกอินล้มเหลวหลายครั้ง นี่กลไกที่มีประสิทธิภาพ เพราะการโจมตีนี้ประกอบด้วยบอทของแฮกเกอร์ลองรหัสผ่านต่างๆ ซ้ำๆ
ไฟร์วอลล์ของ MalCare มาพร้อมฟีเจอร์นี้ การจำกัดการพยายามล็อกอินเป็นวิธีมีประสิทธิภาพสูงในการรักษาความปลอดภัยเว็บไซต์โดยไม่มีข้อเสียมาก

ถ้าผู้ใช้ที่ได้รับอนุญาตไปถึงจุดนี้โดยไม่ได้ตั้งใจ พวกเขาสามารถคลิกผ่านลิงก์เพื่อหา CAPTCHA ยืนยันว่าพวกเขาเป็นมนุษย์จริง
3. นำ Two-Factor Authentication (2FA) ไปใช้
บริการหลายอย่างใช้ two-factor authentication ระหว่างกระบวนการล็อกอิน ซึ่งโดยพื้นฐานหมายถึงคุณต้องมี token สองอัน (ในลักษณะที่ดีที่สุดคือแยกจากกัน) เพื่อเข้าถึงบัญชี มักเกี่ยวข้องกับการผสมผสานรหัสผ่านและ token ระยะเวลาจำกัด เช่น รหัส PIN หรือ QR code ส่งไปอีเมลหรืออุปกรณ์
มีปลั๊กอินหลายตัวที่นำ 2FA ไปใช้ และแตกต่างกันไปตามบริการที่ให้มา 2FA มารวมอยู่ในชุดความปลอดภัยของ MalCare ด้วย
4. นำ CAPTCHA protection ไปใช้
CAPTCHAs แก้ได้เฉพาะมนุษย์ ถูกออกแบบมาเพื่อป้องกันบอทแฮกเกอร์ไม่ให้เข้าถึงบัญชี คุณสามารถใช้มันปกป้องเว็บไซต์
นี่คือบทความสะดวกจาก Kinsta ที่จะช่วยคุณเริ่มต้น
5. ใช้ไฟร์วอลล์
ไฟร์วอลล์ความปลอดภัยเว็บไซต์บางตัว เช่น ของ MalCare ยังติดตาม IP อันตรายในระดับโลก ไฟร์วอลล์เรียนรู้จากทุกเว็บไซต์ที่ติดตั้งปลั๊กอิน มันบล็อก IP ที่ไม่ดีอัตโนมัติแม้ก่อนที่จะพยายามแคร็กของคุณ สิ่งนี้ร่วมกับความสามารถ limit-login สามารถปกป้องเว็บไซต์จากแฮกเกอร์ที่พยายามบังคับเข้า
3. เลือกผู้ให้บริการโฮสติ้งที่ดี
มีแนวโน้มที่จะหม่นโฮสต์เว็บสำหรับทุกอย่างที่ผิดปกติกับเว็บไซต์ แม้โฮสต์เว็บรับผิดชอบหลายด้านของเว็บไซต์ แต่พวกเขานادرๆ ที่ผิดเมื่อเว็บไซต์โดนแฮก
จริงๆ แล้วตรงข้ามมักเป็นจริง โฮสต์เว็บปรับปรุงความปลอดภัยเว็บไซต์
แต่นั่นไม่ได้หมายความว่าไม่มีโฮสต์เว็บที่เล่น角色ในการถูกเจาะของเว็บไซต์บนเซิร์ฟเวอร์ของพวกเขา มันเกิดขึ้นนادر แต่เมื่อเกิดขึ้น เป็นอุบัติการใหญ่ที่ทำให้หลายพันเว็บไซต์ถูกเจาะ
4. ติดตั้งใบรับรอง SSL
Secure Sockets Layer หรือที่รู้จักกันดีในชื่อ SSL เป็นโปรโตคอลความปลอดภัยที่เข้ารหัสการสื่อสารทั้งหมดไปและมาจากเว็บไซต์ เมื่อติดตั้ง จะปรากฏเป็นไอคอนล็อกที่ต้นทาง URL ของเว็บไซต์
ประโยชน์ของการใช้ SSL certificate:
- ข้อมูลทั้งหมดที่ผ่านไปและมาจากเว็บไซต์ของคุณถูกเข้ารหัส
- เป็นสัญลักษณ์ความไว้วางใจสำหรับเว็บไซต์ จริงๆ แล้วเบราว์เซอร์ส่วนใหญ่จะแจ้งเตือนเว็บไซต์ที่ไม่มี SSL ว่า 'Not secure' ในแถบที่อยู่
- Google ชอบเว็บไซต์ที่มี SSL certificate และแม้แต่ให้รางวัลด้วยอันดับสูงกว่า
ติดตั้ง SSL certificate บนเว็บไซต์ง่าย มากใช้เวลาไม่นาน และคุ้มค่ากับความพยายาม
แนวทางปฏิบัติความปลอดภัยเว็บไซต์ที่ดี
เหมือนที่กล่าวต้นบทความ ความปลอดภัยเว็บไซต์เป็นการปฏิบัติที่ต่อเนื่อง ในส่วนนี้ เราระบุแนวทางปฏิบัติที่ดีที่ควรฝึกฝนในกลยุทธ์ความปลอดภัยเว็บไซต์โดยรวม เมื่อคุณคุเคยกับการทำเช่นนี้ การลงทุนเวลาและความพยายามเล็กน้อยจะคืนผลหลายเท่าด้วยเว็บไซต์ที่ปลอดภัย
1. เปลี่ยนรหัสผ่านบ่อยๆ
เราเข้าใจว่าการตั้งรหัสผ่านยากต่อการเดามักทรงกลิ้ง เพราะมัก synonymous กับยากต่อการจดจำ เรายังจินตนาการความผิดหวังที่ถูกขอให้เปลี่ยนรหัสผ่านที่ดีที่สุดนี้เป็นประจำ
เหตุผลคือ รหัสผ่านเป็นจุดอ่อนที่สุดในความปลอดภัย โดยเฉพาะถ้าคุณใช้รหัสผ่านเดียวกันหลายบัญชี แม้เว็บไซต์หนึ่งโดนเจาะ คุณสามารถสมมติได้ว่าบัญชีทั้งหมดอาจถูกเจาะ มีข่าวเรื่องการรั่วไหลทุกไม่กี่สัปดาห์ – และนั่นคือแค่ที่รายงาน ไปดูกันเอง
เป็นประจำ อาจหมายความต่างกันไป แบงก์บางแห่งบังคับเปลี่ยนรหัสผ่านทุก 90 วัน การใช้ password manager เป็นทางออก
2. ตรวจสอบผู้ใช้เว็บไซต์ + ติดตามแอดมินใหม่
แฮกเกอร์มักทิ้งบัญชีแอดมินไว้ เพื่อให้เข้าถึงเว็บไซต์ได้อีกครั้ง ดังนั้น การตรวจสอบบัญชีแอดมินเป็นประจำสามารถปรับปรุงความปลอดภัยเว็บไซต์
อีกอย่าง ผู้ร่วมงานอาจเปลี่ยนไป ถ้าผู้ใช้ไม่ต้องการเข้าถึงอีกแล้ว ดีที่สุดคือลบสิทธิ์เข้าถึง เหตุผล 2 ประการ: คุณไม่ต้องการให้ผู้ใช้ทำการเปลี่ยนแปลงเพิ่ม บัญชีที่ไม่ได้ใช้งานอาจถูกแฮกเกอร์เจาะ
ตามเวลา เมื่อเราสร้างเว็บไซต์ด้วยเนื้อหาและดีไซน์ใหม่ เราเพิ่มผู้ใช้ใหม่เข้ามา เราควรตรวจสอบผู้ใช้เหล่านี้เป็นระยะ คุณอาจปฏิบัติความปลอดภัยดีเอง แตผู้ใช้อื่นโดนเจาะจะทำให้เว็บไซต์ของคุณได้รับผลกระทบ
เมื่อเพิ่มผู้ใช้ ให้สิทธิ์เข้าถึงที่จำเป็นเท่านั้น อย่างไรก็ตาม ตัวอย่าง ถ้าคนใดแค่เขียนบทความ อย่าให้สิทธิ์แอดมิน
3. ตั้งค่า Activity Log บนเว็บไซต์
เราชื่นชอบการมี activity logs สำหรับเว็บไซต์ มันช่วยเราหลายครั้ง
แฮกเกอร์ไม่ใช้ WordPress core APIs ในการแก้ไขเว็บไซต์ ดังนั้นการเปลี่ยนแปลงหลายอย่างของพวกเขาจะไม่สะท้อนใน activity log อย่างไรก็ตาม พวกเขาอาจทิ้งร่องรอยไว้ เช่น การสร้างบัญชีแอดมินเพื่อเข้าถึงเว็บไซต์ การกระทำที่ไม่คาดคิดเหล่านี้ช่วยตรวจจับการแฮก
ในทางกลับกัน ถ้าการเปลี่ยนแปลงทำโดยผู้ร่วมงาน activity logs ช่วยหลีกเลี่ยงความปวดหัวที่ไม่จำเป็น เมื่อคุณเห็นการเปลี่ยนแปลงบนเว็บไซต์
4. บล็อก PHP ในโฟลเดอร์ Uploads
ชั้นช่องโหว่ทั้งชั้น (Remote Code Execution เพื่อความแม่นยำ) ให้แฮกเกอร์อัปโหลดไฟล์ PHP อันตรายไปโฟลเดอร์ Uploads แฮกเกอร์ใช้มันรันโค้ดอะไรก็ได้บนเว็บไซต์ กล่าวคือ พวกเขาควบคุมเว็บไซต์ครบครัน
การโจมตีนี้สามารถทำให้ไร้พลังได้อย่างมีประสิทธิภาพ หากคุณบล็อกการรันไฟล์ PHP ในโฟลเดอร์ Uploads อย่ากังวล การบล็อกไฟล์ PHP ในโฟลเดอร์ Uploads ปลอดภัย เพราะไม่ควรมีไฟล์ PHP อยู่ที่นี่ ตั้งแต่แรก โฟลเดอร์ Uploads คือที่เก็บสื่อ ไม่ใช่สคริปต์
ถ้าคุณใช้ปลั๊กอินความปลอดภัย MalCare คุณสามารถบล็อกการรัน PHP ในโฟลเดอร์ Uploads ด้วยคลิกเดียว สำหรับไซต์ Apache/Litespeed เราสามารถเพิ่มกฎใน htaccess เพื่อบังคับการป้องกันนี้
สิ่งที่ควหลีกเลี่ยงขณะรักษาความปลอดภัยเว็บไซต์
การค้นหา Google เร็วจะให้คำแนะนำและกลยุทธ์มากมายสำหรับรักษาความปลอดภัยเว็บไซต์ ปลั๊กอินความปลอดภัยหลายตัวก็เสนอตัวเลือกหลายอย่างปกป้องเว็บไซต์จาก password crackers การรักษาความปลอดภัยเว็บไซต์เกี่ยวข้องกับสิ่งที่ควรทำมาก แต่ก็มีสิ่งที่ควรหลีกเลี่ยง
เหตุผลแตกต่างกันสำหรับแต่ละจุดที่เราพูดถึงด้านล่าง แต่ที่แก่น มีควรมีประโยชน์ด้านความปลอดภัยที่เห็นได้ชัด – โดยเฉพาะถ้าคุณขอให้ผู้ใช้กระโดดข้ามอุปสรรคความปลอดภัยเพิ่มเติม ตัวอย่าง ถ้าคุณใช้ captcha และ 2-factor authentication ทั้งคู่ การเข้าเว็บไซต์จะทำให้เหนื่อย ด้วยประโยชน์เพิ่มเติมน้อย
คุณอาจรู้สึกปลอดภัยเพิ่มจากการใช้ตัวเลือกทั้งหมด แต่ในการวิเคราะห์ต้นทุน-ประโยชน์ พวกมันไม่ผ่านเกณฑ์
1. ซ่อนหน้า wp-login
คุณจะเห็นนี้บนฟอรั่มมาก: เปลี่ยนหน้า wp-login เป็น URL แบบกำหนดเองสำหรับเว็บไซต์ ตรรกะคือ ถ้าแฮกเกอร์หาหน้าล็อกอินไม่เจอ พวกเขาไม่สามารถใช้ brute force attacks เข้าเว็บไซต์ได้
มีข้อบกพร่องบางประการ:
- WordPress ยังให้ล็อกอินผ่าน XML-RPC ได้
- จะทำให้เว็บไซต์ยากต่อการใช้งาน ถ้าคุณลืม URL พิเศษที่สร้างแทน wp-login การกู้คืนอาจยาก
- ถ้าใช้ URL ทั่วไปหรือค่าเริ่มต้นที่มากับปลั๊กอินความปลอดภัย แฮกเกอร์เดาง่าย เช่นกัน ทำให้วัตถุประสงค์ล้มเหลวทั้งหมด
- การซ่อนหน้านี้เกี่ยวข้องกับการตั้งค่าที่ซับซ้อนซึ่งอาจมีผลข้างเคียงไม่คาดคิด
ดังนั้น ตามความคิดของเรา มันแค่ไม่คุ้มค่าที่จะทำ
2. การบล็อกตามภูมิศาสตร์ (Geo-blocking)
มาตรการความปลอดภัยที่แนะนำบ่อยอีกอย่างคือ geo-blocking คุณอาจไม่ต้องการหรือคาดหวังทราฟฟิกที่ถูกต้องจากบางประเทศ และตัดสินใจจำกัดการเข้าถึง MalCare รองรับฟีเจอร์นี้ แตเราไม่แนะนำให้ทำ เพราะ:
- IP สำหรับภูมิภาคไม่สมบูรณ์และอาจมีข้อผิดพลาด
- ถ้าคุณบล็อกตัวเองโดยผิดพลาด การย้อนกลับจะยาก
- คุณอาจบล็อกบอทที่ดีอย่าง Google ซึ่งทำลายเว็บไซต์ได้
ไฟร์วอลล์ที่ดีสามารถและจะปกป้องเว็บไซต์จากบอทอันตรายและทราฟฟิกที่ไม่พึงประสงค์ เราครอบคลุมประโยชน์ของไฟร์วอลล์ในส่วนก่อนหน้าแล้ว
3. ป้องกันโฟลเดอร์ wp-admin ด้วยรหัสผ่าน
โฟลเดอร์ wp-admin เป็นหนึ่งในโฟลเดอร์สำคัญที่สุดบนเว็บไซต์ ทั่วไปดึงดูดความสนใจจากแฮกเกอร์มาก ดังนั้นการป้องกันด้วยรหัสผ่านอาจดูเป็นการเคลื่อนไหวที่เก่ง แตมัน counterproductive (ให้ผลตรงข้าม)
การป้องกันโฟลเดอร์ wp-admin ด้วยรหัสผ่าน ทำลายฟังก์ชัน AJAX บนเว็บไซต์ WordPress AJAX เป็นเทคนิคโค้ดที่โหลดส่วนของเว็บไซต์จากเซิร์ฟเวอร์โดยไม่เปลี่ยนหน้าที่แสดงอยู่
ถ้านี้聽起來像 charabia (ปวดหัว) โดยพื้นฐานมันหมายถึง มันทำให้เว็บไซต์ dynamic โดยไม่ต้องโหลดซ้ำทุกครั้งที่มีการเปลี่ยนแปลง
คิดถึงการเลื่อนฟีดข่าวของโซเชียลเน็ตเวิร์ก เรื่องราวหรือทวีตใหม่โหลดขณะคุณยังอ่านที่อยู่บนหน้าจอ และคุณรีเฟรชฟีดตอนอยากโหลดเนื้อหาใหม่
4. ซ่อนเวอร์ชัน WordPress
ตรรกะด้านหลังการซ่อนเวอร์ชัน WordPress ของเว็บไซต์เกี่ยวกับการอัปเดตความปลอดภัย ถ้าเว็บไซต์ไม่มีเวอร์ชัน WordPress ล่าสุด แฮกเกอร์อาจ exploit ช่องโหว่ที่มีในเวอร์ชันเก่า
อย่างไรก็ตาม การซ่อนเวอร์ชัน WordPress ไม่มีประโยชน์เลย มีหลายวิธีหาเวอร์ชัน WordPress ของเว็บไซต์: ตรวจสอบโค้ด frontend ของไซต์ เช็ค RSS feed ฯลฯ ทั้งหมดถูกต้อง
วิธีต่อสู้กับช่องโหว่ WordPress ในเวอร์ชันเก่าคืออัปเดตเวอร์ชันให้เป็นล่าสุด หลายผู้ดูแลเว็บไซต์กลัวว่าอัปเดตไซต์ที่ใช้งานจริงอาจทำให้สิ่งใดสิ่งหนึ่งเสีย ดังนั้นดีที่สุดคือทำบน staging site ก่อน
ทำไมต้องทำถ้าเว็บไซต์ของคุณถูกแฮก?
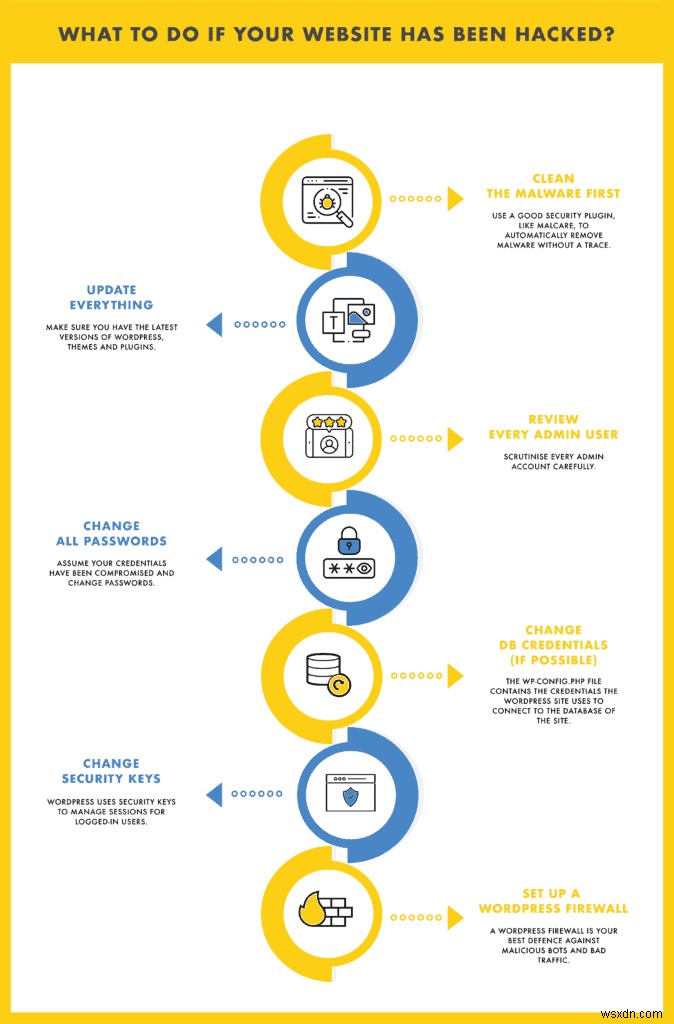
ถ้าเว็บไซต์ของคุณถูกแฮกเมื่อเร็วๆ นี้ ยิ่งสำคัญที่คุณต้องระมัดระวังอย่างยิ่งเกี่ยวกับความปลอดภัยของเว็บไซต์ ถ้าทำไม่ถูกต้อง อาจนำไปสู่การโดนแฮกซ้ำๆ และสถานการณ์ทั้งหมดกลายเป็นฝันร้าย
- ทำความสะอาดมัลแวร์ก่อน: ใช้ปลั๊กอินความปลอดภัยที่ดี เช่น MalCare เพื่อกำจัดมัลแวร์โดยอัตโนมัติโดยไม่เหลือรastro
- อัปเดตทุกอย่าง: ตามที่กล่าวไว้ อัปเดตซอฟต์แวร์สำคัญ ตรวจสอบให้แน่ใจว่าคุณมีเวอร์ชันล่าสุดของ WordPress, ธีม และปลั๊กอิน ถ้าไม่มี น่าจะเป็นเหตุผลที่เว็บไซต์โดนแฮกครั้งแรก
- ตรวจสอบทุกบัญชีแอดมิน: ตรวจสอบทุกบัญชีแอดมินอย่างละเอียด เรากล่าวไปแล้วในบทความนี้ แตแฮกเกอร์สร้างบัญชีแอดมินเพื่อเข้าถึงเว็บไซต์ที่พวกเขาแฮกอีกครั้ง ถ้ามัลแวร์ถูกค้นพบ
- เปลี่ยนรหัสผ่านทั้งหมด: สมมติว่าข้อมูลเข้าสู่ระบบถูกเจาะและเปลี่ยนรหัสผ่าน หวังว่าคุณไม่ได้ใช้รหัสผ่านเดียวกันสำหรับผลิตภัณฑ์และบริการต่างๆ ไม่เช่นนั้นควรเปลี่ยนรหัสผ่านเหล่านั้นด้วย
- เปลี่ยนข้อมูลประจำตัวฐานข้อมูล (ถ้าเป็นไปได้): ไฟล์ wp-config.php มีข้อมูลประจำตัวที่เว็บไซต์ WordPress ใช้เชื่อมต่อฐานข้อมูล ในหลายกรณี การเข้าถึงฐานข้อมูลถูกจำกัดแม้ข้อมูลประจำตัว DB ถูกเจาะ อย่างไรก็ตาม กับบางโฮสต์ แฮกเกอร์ใช้ข้อมูลนี้แก้ไขฐานข้อมูลโดยตรง อาจทำให้เว็บไซต์ติดเชื้อซ้ำ
- เปลี่ยน security keys: WordPress ใช้ security keys จัดการเซสชันสำหรับผู้ใช้ที่ล็อกอิน อ่านเพิ่มเติมเกี่ยวกับว่ามันคืออะไรและวิธีทำให้เว็บไซต์ปลอดภัยโดยการเปลี่ยนพวกมัน
- ตั้งค่าไฟร์วอลล์ WordPress: เราครอบคลุมรายละเอียดในบทความนี้แล้ว ไฟร์วอลล์ WordPress เป็นการป้องกันที่ดีที่สุดต่อบอทอันตรายและทราฟฟิกไม่ดี
สรุป
เราเริ่มบทความวิธีรักษาความปลอดภัยเว็บไซต์ด้วยสัญญาณชัดเจน: ขั้นตอนแรกคือคิดเกี่ยวกับความปลอดภัยเว็บไซต์อย่างถูกต้อง มันเป็นกระบวนการต่อเนื่อง แนวทางปฏิบัติมาตรฐานที่ดีในองค์กรคือทำ website security audits เป็นระยะ
ภูมิทัศน์ภัยคุกคามเปลี่ยนแปลงตลอดเวลา และแฮกเกอร์จะหาวิธีสร้างสรรค์มากขึ้นเพื่อเอาชนะการป้องกัน ผู้เชี่ยวชาญด้านความปลอดภัยคอยเฝ้าระวังตลอดเวลา และนี่คือบทเรียนหลักจากสิ่งที่เราเรียนรู้มาปหลายปี: อย่าประมาท
มีความคิดให้แบ่งปัน? ติดต่อเรา หรือติดต่อทางโซเชียลมีเดีย ยินดีฟังความคิดเห็นของคุณ
FAQs
ความปลอดภัยเว็บไซต์คืออะไร?
ความปลอดภัยเว็บไซต์คือการรวบรวมแผนเพื่อปกป้องเว็บไซต์และผู้ใช้จากแฮกเกอร์และมัลแวร์ของพวกเขา เกี่ยวข้องกับการเข้าใจองค์ประกอบของเว็บไซต์ วิธีการทำงานร่วมกัน และช่องโหว่ที่พวกมันมี
เมื่อฐานนี้อยู่แล้ว คุณต้องวางแผนความปลอดภัยครบวงจรเพื่อป้องกันช่องโหว่ นี่เกี่ยวข้องกับขั้นตอนการกำหนดค่า การนำโปลิซีไปใช้ และอัปเดตให้ทันสมัยเกี่ยวกับภัยคุกคาม
ปัจจัยสำคัญในการบรรลุความปลอดภัยเว็บไซต์คือเข้าใจว่ามันไม่ใช่กิจกรรมครั้งเดียว ความปลอดภัยวิวัฒนาการ เพราะภัยคุกคามวิวัฒนาการ
ทำไมความปลอดภัยเว็บไซต์จึงสำคัญ?
WordPress ถูกใช้โดยหลายล้านคน ดังนั้นอาจปลอดภัยแล้วใช่ไหม? ใช่และไม่ใช่
ใช่ เพราะไฟล์แกน WordPress ปลอดภัย และแม้พบช่องโหว่ ก็จะถูกแก้ไขเร็วมาก
ไม่ เพราะเว็บไซต์ของคุณไม่ใช่แค่ WordPress core มันเป็นการผสมผสานของปลั๊กอินและธีม ใช้ช่วยทำให้เว็บไซต์ทำงานได้ดีขึ้น โต้ตอบได้ และสวยงามขึ้น ปลั๊กอินและธีมขยายฟังก์ชันของ WordPress แตก็เพิ่มโอกาสช่องโหว่ นักพัฒนาปลั๊กอินและธีมที่ดีจะแก้ช่องโหว่เร็ว แตอันตรายสูงขึ้นอย่างมีนัยสำคัญ
เพื่อปกป้องเว็บไซต์ของคุณ – รวมถึงเวลา เงิน และทรัพยากรอื่นๆ ที่คุณลงทุน – และเพื่อคุ้มครองผู้เยี่ยมชมจากการถูกขโมยข้อมูลและข้อมูลระบุตัวตน คุณต้องรักษาความปลอดภัยเว็บไซต์ ถ้าคุณเป็นผู้ใช้ WordPress คุณสามารถอ่านคู่มือความปลอดภัย WordPress ของเราเพื่อรักษาความปลอดภัยเว็บไซต์
วิธีรักษาความปลอดภัยเว็บไซต์จากแฮกเกอร์?
คุณสามารถทำหลายขั้นตอนเพื่อรักษาความปลอดภัยเว็บไซต์จากแฮกเกอร์:
1. อัปเดต WordPress, ปลั๊กอิน และธีมให้ทันสมัย
2. ติดตั้งไฟร์วอลล์ที่ดี
3. นำมาตรการปกป้องการล็อกอินไปใช้
4. ติดตั้ง SSL
5. ใช้ two-factor authentication สำหรับการล็อกอิน
6. ตรวจสอบบทบาทผู้ใช้เป็นประจำ
7. ตั้งค่า activity log
