

เว็บไซต์ของคุณ ถูกแฮก หรือไม่? ผู้ดูแลเว็บส่วนใหญ่ที่ติดต่อมาหาเรา พบอาการอย่างเว็บไซต์ Redirect ไปหน้าอื่น หรือมี Pop-up สแปมโผล่ขึ้นมา สิ่งนี้ทำให้เครียดเป็นมาก แต่ อย่ากังวล คุณสามารถแก้ไขเว็บไซต์ที่ถูกแฮกได้
ก่อนจะเริ่มทำความสะอาด ต้องยืนยันก่อนว่าเว็บไซต์ถูกแฮกจริงๆ สแกนเว็บไซต์ด้วยปลั๊กอินความปลอดภัยเพื่อยืนยันการถูกแฮก
เมื่อยืนยันแล้ว ขั้นตอนต่อไปจะง่ายขึ้นมาก ในบทความนี้ เราจะอธิบายขั้นตอนอย่างละเอียด ว่าจะระบุและทำความสะอาดมัลแวร์บนเว็บไซต์อย่างไร
สรุปสั้น: ซ่อมแซมเว็บไซต์ที่ถูกแฮกด้วย MalCare ในไม่กี่นาที อัลกอริทึมของ MalCare ช่วยระบุและทำความสะอาดมัลแวร์ที่ยุ่งยากที่สุด จำไว้ว่าต้องดำเนินการด่วน เพราะการถูกแฮกจะรุนแรงขึ้นตามเวลา
รู้ยังไงว่าเว็บไซต์ถูกแฮก?
ก่อนเริ่มทำความสะอาด ต้องยืนยันก่อนว่าเว็บถูกแฮกจริง การสแกนเป็นวิธีดีที่สุด แตควรรู้อาการของการถูกแฮกด้วย เพื่อช่วยระบุได้รวดเร็ว
อาการของเว็บไซต์ที่ถูกแฮก
ไม่ได้ทุกครั้งที่แน่ใจว่าเว็บถูกแฮก อาการแตกต่างไปตามประเภทมัลแวร์ หรืออาจไม่มีอาการเลย หากไม่รู้ว่าต้องดูอะไร มัลแวร์จะเข้ามาเงียบๆ เนื่องจากการถูกแฮกจะรุนแรงขึ้นตามเวลา จึงสำคัญมากที่จะระบุได้เร็ว นี่คืออาการทั่วไปที่เว็บที่ถูกแฮกมักแสดง
ตรวจสอบผลการค้นหา Google
Google เก่งมากในการตรวจจับมัลแวร์ บอทของพวกเขาคอยเฝ้าดูมัลแวร์ตลอดเวลาขณะ Crawl เว็บไซต์ เพราะต้องการประสบการณ์การค้นหาที่ปลอดภัย หากเว็บถูกแฮก โอกาสมากที่จะเห็นบน Google ไปเร็ว
วิธีตรวจ: ค้นหาเว็บไซต์ของคุณเฉพาะเจาะจง เช่น ต้องการค้นหา Twitter ให้พิมพ์ site:twitter.com สามารถค้นหาคีย์เวิร์ดเฉพาะบนเว็บได้ด้วยการเพิ่มคำค้นหา หลังเว็บถูกแฮก จะเห็นปัญหาเหล่านี้บนผลค้นหา:
Meta Description เป็นขยะ
Meta Description คือคำอธิบายสั้นๆ ใต้ผลค้นหา ปกติคือสิ่งที่คุณตั้งไว้ หรือสนิปเพทจากหน้าเว็บ แต่หากถูกแฮก อาจแสดงค่าขยะ ตัวอักษรญี่ปุ่น หรือคีย์เวิร์ดที่ไม่เกี่ยวข้อง
หน้าที่ถูก Index
การถูกแฮกมักทำให้มีหน้าสแปมถูกเพิ่มเข้าไป ตรวจสอบได้โดยค้นหาเว็บบน Google ดูว่าจำนวนหน้าที่ Index ใกล้เคียงกับจำนวนหน้าจริงหรือไม่ หากมากกว่ามาก นั่นคือหน้าสแปมถูก Index = ถูกแฮก
Google Blacklist
Google มุ่งส่งเสริมประสบการณ์ปลอดภัย ผ่านโครงการ Google Safe Browsing ที่ Crawl เว็บทุกวันและติ้งธงหากพบมัลแวร์ Google Blacklist อาจแสดงเป็นคำเตือนบนผลค้นหา หรือหน้าจอสีแดงใหญ่ก่อนเข้าชม คำเตือนทั่วไป:
- Phishing site ahead (เว็บฟิชชิ่งข้างหน้า)
- This site contains malware (เว็บนี้มีมัลแวร์)
- This site has been reported as unsafe (เว็บนี้ถูกรายงานว่าไม่ปลอดภัย)
- This site may be hacked (เว็บนี้อาจถูกแฮก)
- Deceptive site ahead (เว็บหลอกลวงข้างหน้า)
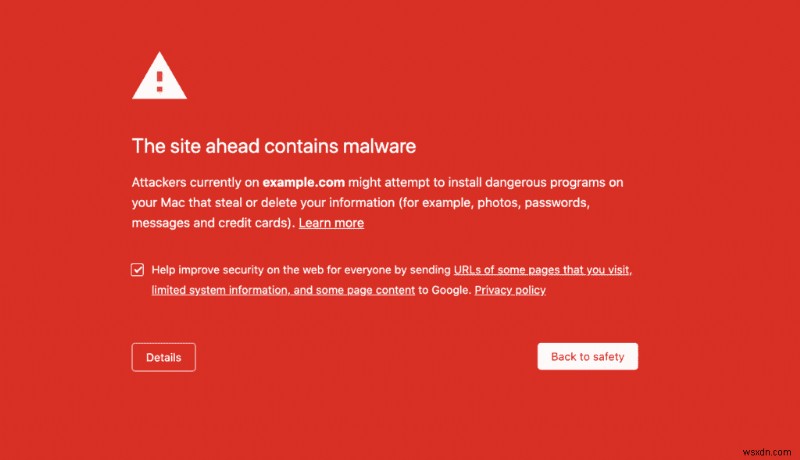
หากเห็นธงเหล่านี้บนผลค้นหา เว็บไซต์ของคุณน่าจะถูกแฮกแล้ว
ตรวจสอบปัญหาบนเว็บไซต์เอง
บางการแฮกไม่แสดงอาการ แตบางอย่างปรากฏบนเว็บไซต์ ส่วนที่มองเห็นได้ที่คุณเยี่ยมชมทุกวัน บอกสุขภาพเว็บได้มาก ลองดูอาการเหล่านี้:
Pop-up สแปม
หากเห็น Pop-up ที่ไม่ได้อนุญาต น่าจะเป็นมัลแวร์ Pop-up เหล่านี้มักลักลูกค้าไปเว็บสแปม หรือดาวน์โหลดมัลแวร์แปรกับของฟรี แม้เป็นสัญญาณแรงของมัลแวร์ แตก็อาจเกิดจากเปิด Ad Network ด้วย หากพบ ให้สแกนและทำความสะอาดทันทีเพื่อยืนยัน
Redirect ไปเว็บสแปม
Redirect ร้ายแรงเป็นปัญหาใหญ่ บางครั้งหน้า Login ก็ Redirect ไปเว็บอื่นด้วย ถ้าเกิดจะ Login เข้าเว็บ หรืออยู่บนเว็บพอจะเข้าใจปัญหาไม่ได้ Redirect อัตโนมัติไปเว็บสแปม = มั่นใจได้ว่ามีมัลแวร์
หน้าฟิชชิ่ง (Phishing Pages)
ฟิชชิ่งเป็นการโจมตีทางสังคม ใช้เทคนิค Spoofing หลอกขอข้อมูลส่วนตัวและการเงิน หน้าฟิชชิ่งมักเลียนแบบหน้ารسمพร้อมโลโก้ธนาคาร/แบรนด์เพื่อให้ดูน่าเชื่อถือ หากเห็นหน้าฟิชชิ่งบนเว็บ = ถูกแฮกแน่นอน
หน้าแตก (Broken Pages)
หากหน้าเว็บมีโค้ดสุ่มอยู่บนหรือล่าง หรือองค์ประกอบล้มลุก อาจเป็นมัลแวร์ แม้หน้าแตกอาจเกิดจากปลั๊กอิน/ธีมผิดปกติ แต่มัลแวร์เป็นโอกาสสูง
White Screen of Death
White Screen of Death คือเข้าชมเว็บแล้ว Browser ขึ้นหน้าขาวเปล่า สถานการณ์เครียดเพราะไม่รู้เกิดอะไรขึ้น ไม่มีทางเข้าถึง wp-admin ติดขั้วเว็บของตัวเอง
ตรวจสอบ Backend ของเว็บไซต์
Backend ของเว็บก็บอกได้ว่าเว็บถูกแฮกหรือไม่ แตถ้าคุณไม่ใช่ผู้เชี่ยวชาญหรือไม่เข้าใจตรรกะโค้ด อาจตรวจไม่ได้
Activity Log (บันทึกกิจกรรม)
วิธีดีคือดู Activity Log ติดตั้งปลั๊กอินอย่าง WP Activity Log เพื่อดูกิจกรรมบนเว็บ ดูว่ามีกิจกรรมน่าสงสัยหรือไม่
โค้ดแปลกบนเว็บไซต์
เว็บประกอบด้วยโค้ด มัลแวร์ก็แฝงอยู่ในโค้ด อาจซ่อนอยู่ที่ไหนก็ได้และดูเหมือนปกติ หากเห็นการเปลี่ยนแปลงโค้ดหรือโค้ดแปลกๆ ต้องดำเนินการด่วนยืนยันก่อนที่จะรุนแรงขึ้น
กิจกรรมผู้ใช้ผิดปกติ
หากมีกิจกรรมผิดปกติจากผู้ใช้คนใดคนหนึ่ง เช่น สร้างโพสต์ใหม่จำนวนมากในช่วงสั้น หรือเปลี่ยนการตั้งค่า อาจเป็นอาการถูกแฮก หรือบัญชีถูกยึด ซึ่งนำไปสู่การถูกแฮก
การเพิ่มสิทธิ์ (Privilege Escalation)
แฮกเกอร์มักใช้บัญชีผู้ใช้ที่มีอยู่ เข้าถึงบัญชี และเพิ่มสิทธิ์เพื่อควบคุมเว็บทั้งหมด ต้องระวังผู้ใช้ที่สิทธิ์ถูกเพิ่มขึ้นอย่างกะทันหันโดยไม่ได้รับอนุญาต
ปลั๊กอินปลอม (Fake Plugins)
แฮกเกอร์ไม่อยากให้คุณพบมัลแวร์ จึงซ่อนในโฟลเดอร์ที่ดูถูกต้อง เช่นโฟลเดอร์ธีมและปลั๊กอิน ปลั๊กอินปลอมเป็นตัวกระจายมัลแวร์ โฟลเดอร์ปลั๊กอินปลอมมักมีไฟล์แค่ 1-2 ไฟล์ และชื่อแปลกๆ
ดูการสื่อสารจากโฮสต์เว็บ
โฮสต์เว็บกังวลความปลอดภัยของเว็บคุณ เพราะเว็บถูกแฮกบนเซิร์ฟเวอร์ของพวกเขาจะทำให้พวกเขาเสียหาย ดังนั้นโฮสต์ส่วนใหญ่สแกนเว็บเป็นประจำ
หากโฮสต์ส่งอีเมลแจ้งตรวจพบมัลแวร์ หรือระงับเว็บด้วยเหตุมัลแวร์ = เกือบแน่ใจว่าเว็บถูกแฮก
อีกอย่างคือการใช้ทรัพยากรเซิร์ฟเวอร์ หากโฮสต์แจ้งว่า Usage เพิ่มขึ้นอย่างกะทันหันโดยไม่มีการเปลี่ยนแปลง Traffic มากนัก อาจเกิดจากมัลแวร์
ใส่ใจฟีดแบ็กจากผู้เยี่ยมชม
บางครั้งแฮกเกอร์ซ่อนมัลแวร์จากแอดมินโดยเฉพาะ คุณอาจไม่เห็นอาการ แต่ผู้เยี่ยมชมเห็น หากผู้เยี่ยมชมร้องเรียนว่ามีหน้าสแปม หรือเว็บทำงานผิดปกติ ให้คิดอย่างจริงจังและสแกนทันที
ผู้เยี่ยมชมมักเห็นอาการที่แอดมินพลาด เช่น ได้อีเมลสแปมจากเว็บคุณ หรือถูก Redirect ตอนเข้าชม แม้แค่ร้องเรียนว่าเว็บโหลดช้า ก็ควรตรวจสอบ เพราะอาการเล็กๆ ก็อาจเป็นมัลแวร์
ดู Website Analytics
Analytics บอกได้มากกว่าพฤติกรรมลูกค้าและ CTR หากรู้ว่าต้องดูอะไร จะพบอาการมัลแวร์ใน Analytics ได้ ดูจุดเหล่านี้:
Google Search Console
Google Search Console สแกนเว็บเป็นระยะและตรวจจับมัลแวร์ได้ หากพบ จะติ้งธงและแสดงรายละเอียดที่แท็บ 'Security issues'
Traffic เพิ่มขึ้นจากภูมิภาคเฉพาะ
หากพบ Traffic เพิ่มขึ้นฉับพลันจากภูมิภาค/ประเทศที่ไม่ใช่ Target audience นี่อาจเป็น Traffics ร้ายแรง เช่น บอทหรือแฮกเกอร์ Spike Traffic อาจเป็นตัวบอกล่วงหน้าของมัลแวร์ หรือบ่งชี้ Traffic ไปหน้าสแปม ควรตรวจสอบเป็นประจำ
ใส่ใจปัญหาประสิทธิภาพ
เว็บถูกแฮกไม่ได้มีป้ายใหญ่บอกเสมอ บางครั้งแสดงเป็นอาการเล็กๆ ที่มองข้ามง่าย ปัญหาประสิทธิภาพง่ายต่อการมองข้ามหากไม่ระมัดระวัง ใส่ใจจุดเหล่านี้ เพราะอาจเป็นสัญญาณมัลแวร์:
เว็บช้า (Site is slow)
เว็บถูกแฮก = โดนฉีดโค้ด/ไฟล์ร้าย โค้ดร้ายทำลายเว็บ และตัวมันเองก็ทำให้เซิร์ฟเวอร์ทำงานหนักขึ้น โหลดเว็บช้าลง การโจมตีบอทก็ทำให้คำขอมากขึ้น โหลดช้ามากขึ้น
เว็บเข้าถึงไม่ได้ (Site is inaccessible)
มัลแวร์ทำให้เว็บเข้าถึงไม่ได้ทั้งผู้ใช้และผู้เยี่ยมชม DoS Attack หรือ Redirect Hack ทำให้เข้าถึงเว็บหรือบางส่วนไม่ได้ แม้จะสังเกตได้ง่าย แตกังวลว่าจะได้เข้าถึงทำความสะอาดอย่างไร
อีเมลจากเว็บไปตก Spam Folder
ผู้ให้บริการอีเมลกรองอีเมลเข้า Spam หากพบสิ่งน่าสงสัย เว็บถูกแฮก = เสี่ยงความปลอดภัยผู้ใช้ อีเมลจากเว็บถูกแฮกจะไปตก Spam โดยตรง
มีสาเหตุอื่น เช่น คีย์เวิร์ดสแปม หรือข้อความโปรโมทมากเกินไป แต่มัลแวร์เป็นสาเหตุใหญ่ หากอีเมลจากเว็บตก Spam บ่อยๆ อาจเป็นเพราะเว็บถูกแฮก
สแกนเว็บไซต์ที่ถูกแฮก
แค่สงสัยว่าโดนแฮกไม่พอ ต้องยืนยันก่อนจึงจะทำความสะอาดได้ การสแกนคือวิธีวินิจฉัยและยืนยันที่ดีที่สุด มีหลายวิธีสแกน:
สแกนด้วย Deep Scanner
Deep Scanner อย่าง MalCare สแกนลึก ทุกมุมทุกมองของเว็บ หามัลแวร์ที่ซ่อนแอบดี ไม่ว่าจะซ่อนในที่ไหนก็ตาม Deep Scanner เป็นวิธีที่เหมาะสมที่สุดในการค้นหามัลแวร์
เพื่อสแกนด้วย MalCare ต้องติดตั้ง MalCare ก่อน ผ่าน WordPress Repository หรือเว็บไซต์ MalCare โดยตรง

ติดตั้งเสร็จ MalCare จะสแกนอัตโนมัติครั้งแรก หลังจากนั้น ตั้งตารางสแกนอัตโนมัติ หรือกดปุ่มสแกนได้เลย ภายในไม่กี่นาที จะรู้ว่าเว็บถูกแฮกหรือไม่
สแกนด้วย Online Scanner
Online Scanner อย่าง Sucuri Site Check สแกนส่วนที่มองเห็นได้ของเว็บหามัลแวร์ แม้ไม่ครบถ้วน แตเป็นขั้นแรกที่ดีในการวินิจฉัย
มัลแวร์บางประเภท เช่น Pharma Hack หรือ Japanese Keyword Hack แสดงออกมาบนโค้ด Frontend เพราะแก้ไขโค้ด Frontend
แต่จำไว้: Online Scanner ไม่ควรเป็นเครื่องมือเดียว หากผลบอกมีมัลแวร์ = มั่นใจได้ว่าโดนแฮก แต่หากบอกสะอาด = ไม่ได้หมายถึง เว็บสะอาดจริง
สแกนด้วยตนเอง (Manual Scan)
สามารถสแกนด้วยตนเองได้ แตเราไม่แนะนำเลย ใส่ส่วนนี้เพื่อให้รู้ตัวเลือกทั้งหมด แตหากไม่แน่ใจว่าทำอะไรอยู่ ไม่ควรทำ โอกาสสูงที่จะพลาด หรือตี False Positive กับโค้ดที่ถูกต้อง
เพิ่มเติม ไม่มี Blueprint ของมัลแวร์ Junk code อาจเป็นอะไรก็ได้ ซ่อนที่ไหนก็ได้ ต้องคุ้นเคยกับโค้ดมากถึงจะตรวจจับได้
ขั้นแรกของการสแกนด้วยตนเอง: ดูไฟล์ที่ถูกแก้ไขล่าสุด (Recently modified files) ผ่าน File Manager หากคุณไม่ได้แก้ไขไฟล์นั้น = น่าจะเป็นมัลแวร์
แนวทางที่ดีที่สุด: ใช้ปลั๊กอินความปลอดภัยอย่าง MalCare MalCare ครอบคลุมและรวดเร็ว จำเป็นเพราะการถูกแฮกต้องจัดการด่วน หากได้คำตอบแน่ชัดว่าเว็บโดนแฮก ก็แค่ Upgrade แล้วกด Clean ได้เลย
การวินิจฉัยง่ายๆ เพิ่มเติม
นอกจากสแกนแล้ว ยังมีวิธีวินิจฉัยง่ายๆ อีก แม้ไม่แม่นยำเท่าสแคนเนอร์ แตให้ข้อมูลเชิงลึกได้:
- เข้าชมเว็บจากหน้าต่าง Incognito ดูว่ามีอาการปรากฏหรือไม่
- ตรวจสอบจำนวนหน้าบนเว็บ ตอนค้นหา site: บน Google หากมากกว่าจริงมาก = อาจมีหน้าสแปมถูก Index
- ตรวจสอบ Activity Log หา Privilege Escalation หรือ Ghost Users
- ตรวจสอบ Fake Plugins ในโฟลเดอร์ wp-content ปลั๊กอินปลอมมักชื่อแปลกและมีไฟล์น้อย
- ตรวจสอบว่าปลั๊กอิน/ธีมที่ใช้มีช่องโหว่ที่รายงานแล้วหรือไม่ หากมี ให้อัปเดตทันที
การวินิจฉัยเหล่านี้แสดงอาการและให้ภาพรวมความปลอดภัย แตควรใช้สแคนเนอร์ความปลอดภัยยืนยันการถูกแฮกให้ครบถ้วน
วิธีซ่อมแซมเว็บไซต์ที่ถูกแฮก
ขั้นตอนนี้ ควรได้รับการยืนยันการถูกแฮกแล้ว ข้อมูลนี้จะช่วยขั้นตอนต่อไปคือทำความสะอาดเว็บที่ถูกแฮก
มีหลายวิธีซ่อมแซม เรารายการ 3 วิธีที่ใช้บ่อยที่สุด
[แนะนำ] ซ่อมแซมเว็บที่ถูกแฮกด้วย MalCare
วิธีที่มีประสิทธิภาพและรวดเร็วที่สุดคือใช้ MalCare MalCare พัฒนาโดยผู้เชี่ยวชาญด้านความปลอดภัยหลังการวิจัยและพัฒนาอย่างลึกซึ้ง ทำให้คุณทำความสะอาดทุกร่องรอยของมัลแวร์ได้เพียงคลิกปุ่มเดียว
หากติดตั้ง MalCare ไว้แล้ว แค่ Upgrade บัญชี แล้วกดปุ่ม Auto-clean = เว็บสะอาดแล้ว

หายังไม่ติดตั้ง MalCare ไปที่เว็บไซต์ MalCare ติดตั้ง และ Auto Clean ได้เลย ง่ายขนาดนี้
จ้างผู้เชี่ยวชาญด้านความปลอดภัย
อีกวิธีคือจ้างผู้เชี่ยวชาญทำความสะอาดให้ แม้ไม่ใช่วิธีที่ดีที่สุด แต่มั่นใจว่าดีกว่าทำเอง (DIY)
บริการทำความสะอาดโดยผู้เชี่ยวชาญใช้เวลานาน เพราะทำด้วยมือ และแพง เราไม่รับประกันคุณภาพบริการของทุกคน แต MalCare มีบริการ Emergency Cleanup รวมในค่าสมาชิก หากต้องการความช่วยเหลือเพิ่มเติมนอกเหนือจาก Auto-clean ของปลั๊กอิน
นี่ใช้ได้กับการโดนแฮกซ้ำหรือมัลแวร์ซ้ำ ผู้เชี่ยวชาญมักคิดค่าบริการต่อครั้ง แต MalCare ครอบคลุมตลอดปีในค่าสมาชิก
ซ่อมแซมเว็บที่ถูกแฮกด้วยตนเอง (Manual Repair)
การทำความสะอาดด้วยตนเองไม่ได้ผลและไม่รวดเร็ว เพราะหากคุณไม่ใช่ผู้เชี่ยวชาญ สิ่งที่ทำจะเป็น Trial and Error ใช้เวลานาน ทำให้การแฮกรุนแรงขึ้น และหากทำผิดพลาดโดยไม่ได้ตั้งใจ อาจทำให้สถานการณ์แย่ลง
เราบ่อยครั้งเจอแอดมินโทรเข้ามาตัวร้องเรียน พยายามทำความสะอาดเอง แล้วทำให้เว็บพังโดยไม่ได้ตั้งใจ ใช้เวลาซ่อมแซมนานกว่าใช้วิธีอื่นตั้งแต่แรกมาก
แต่หากยังต้องการทำเอง ให้ทำตามขั้นตอน:
- ให้แน่ใจว่าคุณเข้าถึงเว็บไซต์ได้
หากโฮสต์ระงับบัญชีและคุณเข้าถึงไม่ได้ ขั้นแรกคือขอเข้าถึงคืน ส่งอีเมลขอให้โฮสต์อนุญาตเข้าถึงเพื่อทำความสะอาด หากไม่ยอม ให้ใช้ FTP ดึงไฟล์เว็บมาทำความสะอาดแบบ Local
ขอรายการมัลแวร์จากโฮสต์ด้วย เพื่อดูรายละเอียดการจัดการการระงับบัญชี โปรดอ่านคู่มือของเรา
- สำรองข้อมูลเว็บไซต์ (Backup)
ขั้นตอนต่อไปคือ Backup เว็บอาจถูกแฮก แตยังทำงานอยู่ หากมีอะไรผิดพลาดระหว่างทำความสะอาด ยัง Restore ได้ แตหากไม่มี Backup อาจสูญเสียข้อมูลทั้งหมดหากไม่ไปตามแผน
- ดาวน์โหลด WordPress Core, ปลั๊กอิน, ธีม จาก Repository
ก่อนเริ่มทำความสะอาด ต้องมีอ้างอิง (Reference) ดาวน์โหลด Clean installs ของ WordPress Core, ปลั๊กอิน, ธีม จาก WordPress Repository ต้องเป็นเวอร์ชันเดียวกับบนเว็บของคุณ มิฉะนั้นโค้ดจะต่างกันและเปรียบเทียบไม่ได้
- ติดตั้ง WordPress Core ใหม่ (Reinstall)
มาถึงส่วนที่ยาก ต้อง Reinstall Core files เริ่มจากโฟลเดอร์ wp-admin และ wp-includes สามารถแทนที่ทั้งสองโฟลเดอร์ได้เลย เพราะไม่มีเนื้อหาของผู้ใช้
ต่อไป ตรวจสอบโฟลเดอร์ wp-uploads ไม่ควรมีไฟล์ PHP ร้ายแรง หากพบ ให้ลบ ต่อไป ค้นหาโค้ดแปลกในไฟล์เหล่านี้โดยเฉพาะ:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
เรารู้ว่า "โค้ดแปลก" คำอธิบายคลุมเครือ แตไม่มีโค้ดเฉพาะตัวไหนที่เป็นมัลแวร์ ต้องระวังเป็นพิเศษ เพราะเป็น Core files อย่าลบอะไรหากไม่แน่ใจ 100% ว่าเป็นมัลแวร์
- ทำความสะอาดปลั๊กอินและธีม
ต่อไป ทำความสะอาดไฟล์ปลั๊กอินและธีม อยู่ในโฟลเดอร์ wp-content เปรียบเทียบ Clean installs กับไฟล์บนเว็บ ใช้เวลานาน ใช้ Online Diffchecker ช่วย หาไฟล์ธีมที่ Active ก่อน:
- header.php
- footer.php
- functions.php
หมายเหตุ: ธีมและปลั๊กอินปรับแต่งได้ การปรับแต่งอาจแสดงเป็นโค้ดเพิ่มเติม หากลบโค้ดที่ต่างจาก Clean installs อาจลบการปรับแต่งหรือทำให้ปลั๊กอิน/ธีมทำงานไม่ได้
- ทำความสะอาดตารางฐานข้อมูล (Database Tables)
ขั้นสุดท้ายของ Core Cleanup คือฐานข้อมูล ต้องใช้ phpMyAdmin ดาวน์โหลดและเปิดตารางฐานข้อมูลดูโค้ด
ตรวจสอบตารางฐานข้อมูล หาโค้ด/สคริปต์แปลกๆ เริ่มจากหน้าและโพสต์ที่มีอยู่ เพราะคุณรู้ว่าควรเป็นอย่างไร อยู่ในตาราง wp-posts หาหน้า/โพสต์ใหม่ที่สร้างขึ้นไม่ได้ตั้งใจ ต่อไปดูตาราง wp-options ทั้งสองตารางมักมีมัลแวร์
- ลบ Backdoor ทั้งหมด
การทำความสะอาดไฟล์เพียงครึ่งหนึ่ง มัลแวร์มาจาก Backdoor ในเว็บ ตราบใด Backdoor ยังอยู่ ไซต์ก็ยังเสี่ยง ขั้นตอนต่อไปคือลบ Backdoor ทั้งหมด
Backdoor อาจอยู่ที่ไหนก็ได้ ต้องค้นหาอย่างละเอียด ค้นหาคีย์เวิร์ด Backdoor ยอดนิยม:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
หมายเหตุ: คีย์เวิร์ดเหล่านี้มักอยู่ใน Backdoor แตก็มีการใช้งานที่ถูกต้องในปลั๊กอิน/ธีม การลบโดยไม่คิดอาจทำให้ส่วนขยายทำงานผิดปกติ
- อัปโหลดไฟล์ที่สะอาดแล้วกลับขึ้นไป (Reupload)
อัปโหลดไฟล์ที่ทำความสะอาดแล้วกลับขึ้นไป ลบไฟล์และฐานข้อมูลเก่าบนเว็บ แล้วอัปโหลดไฟล์ที่สะอาด ใช้ File Manager และ phpMyAdmin กระบวนการนี้เหมือน Restore Backup ด้วยตนเอง ดูคู่มือฉบับสมบูรณ์ของเราได้
- ล้างแคช (Clear Cache)
ขั้นสุดท้าย ล้างแคชบน WordPress แคชสร้างสำเนาเว็บเพื่อโหลดเร็ว แตหากเว็บถูกแฮก เวอร์ชันแคชก็จะมีมัลแวร์ค้างอยู่ แม้ทำความสะอาดเสร็จ เว็บอาจยังมีมัลแวร์ ต้องล้างแคช WordPress ให้หมดเพื่อกำจัดมัลแวร์อย่างสมบูรณ์
- ยืนยันด้วยสแคนเนอร์ความปลอดภัย
ส่วนยากผ่านแล้ว ทำความสะอาดเสร็จ! ต้องใช้สแคนเนอร์ความปลอดภัยยืนยันว่าเว็บไร้มัลแวร์ ขั้นตอนนี้สำคัญ เพราะบอกว่าการพยายามสำเร็จหรือไม่ หากสำเร็จ = ดำเนินต่อไป หากไม่ = ตรวจสอบใหม่ ในกรณีนี้ ควรลงทุนในโซลูชันความปลอดภัย
ผลกระทบของเว็บไซต์ที่ถูกแฮกคืออะไร?
การถูกแฮกทำให้เว็บถูก Blacklist, โฮสต์ระงับบัญชี และไม่มีเว็บไซต์ แต่เพียงเท่านั้นหรือ? ผลกระทบลึกกว่าผลทันทีมาก หากไม่แก้ไขทันเวลา ผลลัพธ์จะแย่ลงแบบ Exponential นี่คือบางอย่างที่การถูกแฮกสร้างผลกระทบ:
- สูญเสียรายได้
- สูญเสีย Traffic
- อันดับ SEO ตกต่ำ
- สูญเสียความเชื่อมั่นลูกค้า
- ภาพลักษณ์แบรนด์เสียหาย
- ค่าใช้จ่ายทำความสะอาด
- ค่าใช้จ่าย PR
- ปัญหาทางกฎหมาย
รายการนี้ไม่ใช่ Exhaustive list ขึ้นอยู่กับเว็บ ธุรกิจ และข้อมูลบนเว็บ ผลกระทบอาจกว้างขึ้นอีก
วิธีแก้ไขความเสียหายจากการถูกแฮก
การถูกแฮกส่งผลต่อธุรกิจและผู้ใช้หลายทาง หลังเว็บถูกแฮก มีความเสียหายมากแล้ว ต้องดำเนินการแก้ไข นี่คือมาตรการบางอย่าง:
- สแกนเว็บไซต์หาช่องโหว่ (Vulnerabilities)
- ขอ Google นำเว็บออกจาก Blacklist
- เปลี่ยนรหัสผ่านทั้งหมด และใช้รหัสผ่านแข็งแกร่ง
- ตรวจสอบบัญชีผู้ใช้ทั้งหมด ดู Privilege Escalation
- อย่าใช้ Nulled Themes/Plugins
- ใช้ปลั๊กอินความปลอดภัยที่มีไฟร์วอลล์แข็งแกร่ง
วิธีป้องกันไม่ให้เว็บถูกแฮกอีก
เว็บไร้มัลแวร์แล้ว แตคุณรู้ไหมว่าเว็บที่โดนแฮกมื่มีโอกาสโดนแฮกซ้ำสูงกว่า? คุณอาจใช้เวลาชั่วโมงหรือวันทำความสะอาด แล้วเจอแฮกใหม่ในไม่กี่สัปดาห์ นี่ทำให้ผิดหวัง แตมีวิธีป้องกัน:
ใช้ปลั๊กอินความปลอดภัย
วิธีง่ายที่สุดคือติดตั้งปลั๊กอินความปลอดภัย จากปลั๊กอินพื้นฐานถึงขั้นสูง MalCare เป็นหนึ่งในที่ดีที่สุด MalCare ทำได้ดีทั้งสแกนและทำความสะอาด แตยังทำงานในเชิงป้องกัน
ปลั๊กอินอย่าง MalCare ป้องกันเว็บจากหลายภัยคุกคาม รวมถึงบอท ลิงก์สแปม และอื่นๆ ด้วยไฟร์วอลล์ขั้นสูงและการตรวจจับภัยคุกคามอัจฉริยะ MalCare ปกป้องเว็บแม้จากภัยคุกคามใหม่ๆ
อัปเดตเว็บไซต์
อัปเดตทุกอย่างบนเว็บ ไม่มีข้อยกเว้น ธีม ปลั๊กอิน WordPress Core ทุกอย่างที่ติดตั้ง ต้องอัปเดตเป็นเวอร์ชันล่าสุด ASAP
เหตุผลง่าย: อัปเดต Patch ช่องโหว่สำคัญของซอฟต์แวร์ หากดู Changelog ของอัปเดตล่าสุด จะเห็นรายการ Bugs และ Vulnerabilities ที่ Patch ไปแล้ว ช่องโหว่เหล่านี้มักถูกค้นพบโดยนักวิจัยความปลอดภัย แจ้งผู้สร้างธีม/ปลั๊กอิน Patch ทันที เมื่อ Patch ออกมา ช่องโหว่จะถูกเปิดเผยต่อสาธารณะ ทำให้แฮกเกอร์โจมตีเว็บที่รันโค้ดเก่ายังไม่ Patch
เสียดายที่หลายเว็บไม่อัปเดตประจำ เพราะกังวลอัปเดตแล้วพัง แตความจริงคือ ไม่อัปเดตมีโอกาสทำให้เสียหายมากกว่าการล่าช้าจากการอัปเดต
ยังมีวิธีอัปเดตอย่างปลอดภัย: สำรองข้อมูลเป็นประจำ Restore ได้หากอัปเดตพัง วิธีปลอดภัยที่สุดคือใช้ Staging Server ทดสอบอัปเดต/ฟีเจอร์ใหม่บน Staging ก่อนนำไป Deploy บนเว็บจริง ทำให้อัปเดตได้โดยไม่เสี่ยงเว็บ
Hardening WordPress
WordPress แนะนำมาตรการที่แอดมินควรทำเพื่อรักษาความปลอดภัย เรียกว่า WordPress Hardening รวมถึงการใช้รหัสผ่านแข็งแกร่ง Two-Factor Authentication ดูรายละเอียดวิธี Hardening WordPress ได้จากบทความของเรา
ใช้ Two-Factor Authentication (2FA)
2FA เพิ่มชั้นป้องกันบนหน้า Login ป้องกันการโจมตีหน้า Login เช่น Brute Force 2FA มักขอ OTP หลังใส่ Username/Password ทำให้เว็บปลอดภัยจากการแฮกมากขึ้น
ติดตั้ง SSL
SSL คือการเข้ารหัสป้องกันการสื่อสารกับเว็บ ติดตั้ง SSL = ข้อมูลไม่ถูกแฮกเกอร์ดรอดระหว่างส่ง/รับ Request จากเซิร์ฟเวอร์อื่น
SSL ยังช่วย SEO เพราะ Google เริ่มลงโทษเว็บที่ไม่ใช้ SSL
ใช้รหัสผ่านแข็งแกร่ง
อาจดูเป็น Common Sense แตวันนี้รหัสผ่านอ่อนยังเป็นสาเหตุหลักของการถูกแฮก แอดมินมักเลือกรหัสง่ายเพื่อจำง่าย แตทำให้ความปลอดภัยเว็บเสี่ยง
แนะนำใช้ Password Manager เพื่อเลือกรหัสแข็งแกร่งโดยไม่ต้องจำทุกครั้ง
รีเซ็ตบัญชีผู้ใช้ (Reset User Accounts)
บัญชีผู้ใช้มักเป็นสาเหตุการถูกแฮก แฮกเกอร์เข้าถึงบัญชีหนึ่ง แล้วก้าวต่อไปควบคุมเว็บทั้งหมด เพื่อให้บัญชีปลอดภัย ให้เปลี่ยน Credentials ของทุกบัญชีเป็นระยะ
เว็บไซต์ของคุณโดนแฮกได้อย่างไร?
เว็บประกอบด้วยโค้ด การถูกแฮกจึงพบได้บ่อย เพราะโค้ดไม่มี Foolproof ไม่มีเว็บปลอดภัย 100% แตไม่ได้หมายถึงไม่สามารถป้องกันได้ จริงๆ ด้วยมาตรการที่ถูกต้อง สามารถรักษาความปลอดภัยเว็บได้ดีมาก
หากสงสัยว่าเว็บโดนแฮกได้อย่างไร น่าจะเป็นสาเหตูหนึ่งในนี้:
Backdoor ที่ไม่ถูกตรวจพบ
Backdoor เป็นความเสี่ยงใหญ่ คือช่องโหว่ในโค้ดเว็บที่แฮกเกอร์ใช้ประโยชน์เพื่อเข้าถึง Backdoor มักถูกฉีดผ่านมัลแวร์ แฮกเกอร์ออกแบบมัลแวร์ให้ซ่อนตัว Backdoor จึงมักไม่ถูกตรวจพบ หากไม่มีปลั๊กอินความปลอดภัยแข็งแกร่ง
ช่องโหว่ในธีมและปลั๊กอิน
ไฟล์ธีม/ปลั๊กอินอาจมีช่องโหว่ถูกใช้ประโยชน์โจมตี ช่องโหว่คือข้อผิดพลาด/疏忽 ในโค้ด เกิดจาก Human Error ช่องโหว่เป็นเรื่องไม่ได้หลีกเลี่ยง แตการถูกแฮกป้องกันได้โดยอัปเดตเว็บเป็นประจำ
Developer Patch ช่องโหว่ทันทีเมื่อค้นพบ แตเพื่อรับ Patch ต้องอัปเดตธีม/ปลั๊กอิน หากมีปลั๊กอินความปลอดภัยแข็งแกร่งอย่าง MalCare จะตรวจจับช่องโหว่ และช่วยอัปเดตธีม/ปลั๊กอินจากแดชบอร์ดได้เลย
การจัดการผู้ใช้ไม่ดี (Poor User Management)
หากผู้ใช้ทุกคนมีสิทธิ์มากกว่าที่ต้องการ หรือบัญชีไม่ปลอดภัย อาจนำไปสู่การถูกแฮก แนวทางที่ดีคือ Principle of Least Privilege ให้สิทธิ์แค่ที่จำเป็น
สำคัญ: ลบบัญชีเก่า/ไม่ใช้งาน เพราะอาจถูกแฮกเกอร์ใช้ประโยชน์เข้าถึง
ปัญหาจากโฮสต์เว็บ (Web Host Issues)
แม้พบน้อย แตโฮสต์อาจเป็นสาเหตุการถูกแฮก การแฮกอาจมาจาก cPanel เอง หรือซอฟต์แวร์ที่โฮสต์ใช้ เมื่อเกิดขึ้น เว็บทุกบนเซิร์ฟเวอร์โฮสต์จะเสี่ยง
หากไม่พบสาเหตุอื่น ให้ดูการสื่อสารล่าสุดจากโฮสต์ โฮสต์ส่วนใหญ่แจ้งลูกค้าหากมีปัญหาจากฝั่งพวกเขา
การสื่อสารไม่ปลอดภัย (Unsecured Communication)
หากการสื่อสารไม่ปลอดภัย อาจถูกแฮกเกอร์หรือใครใน Network เดียวกันดรอด เพื่อป้องกัน ให้ใช้ SSL บนเว็บ
SSL เข้ารหัสการสื่อสารไป-มากับเว็บ ป้องกันข้อมูล/ข้อมูลไม่หล่นมือคนอื่น
ทำไมเว็บไซต์ถึงถูกแฮก?
ผู้โจมตีและผู้กระทำความชั่วแฮกเว็บหลายเหตุผล แตเหตุผลหลักคือ ทุกเว็บไซต์มีค่า เว็บมีทรัพยากรที่สามารถใช้ประโยชน์ได้หากโดนแฮก แม้เว็บเล็กก็ถูกใช้เป็นส่วนของ Botnet หรือข้อมูลถูกใช้ทำ Phishing Scams
ด้วยบอทที่ใช้ง่าย Brute Force Attack จึงไม่ใช่ High Effort แฮกเกอร์ทำเพียงเล็กน้อยเพื่อพยายามบุกเว็บคุณ แตผลตอบแทนยังคุ้ม บางแฮกเกอร์แฮกเพื่อข้อมูลลับหรือข้อมูลการเงินที่ใช้ประโยชน์ได้
เนื่องจากแฮกเกอร์เกือบไม่มีอะไรเสียหายเมื่อโจมตีเว็บคุณ ภาระความปลอดภัยจึงตกอยู่กับแอดมินเว็บ ดีกว่าที่จะใช้ปลั๊กอินความปลอดภัยอย่าง MalCare ปกป้องเว็บจากภัยคุกคามทุกประเภท
สรุป
ความปลอดภัยเว็บไซต์ไม่ใช่งานครั้งเดียว ต้องมีแผนความปลอดภัยที่อัปเดตและปรับปรุงตลอดเวลา เพื่อทำได้ ต้องคงข้อมูลเรื่องความปลอดภัยเว็บไว้
หนึ่งในวิธีดีที่สุดในการรักษาความปลอดภัยเว็บในระยะยาว คือใช้ปลั๊กอินความปลอดภัยอย่าง MalCare ไฟร์วอลล์ของ MalCare ปกป้องเว็บจากการโจมตี และแจ้งเตือนหากพบสิ่งน่าสงสัย
คำถามที่พบบ่อย (FAQs)
เว็บของฉันถูกแฮก ต้องทำยังไง?
หากคิดว่าเว็บถูกแฮก ให้สแกนยืนยันก่อน ใช้ Deep Scanner อย่าง MalCare ที่สแกนเว็บทั้งหมดและแจ้งเตือนหากพบมัลแวร์ หากสแคนเนอร์ตรวจพบการแฮก แค่กดปุ่ม 'Auto-clean' MalCare จะดูแลการทำความสะอาดให้
เกิดอะไรขึ้นถ้าเว็บถูกแฮก?
เว็บถูกแฮกมีผลกระทบกว้างขวาง รวมถึงแต่ไม่จำกัด: สูญเสียลูกค้า สูญเสียรายได้ ปัญหากฎหมาย สูญเสียข้อมูล หยุดชะงักธุรกิจ ภาพลักษณ์แบรนด์เสียหาย ความเชื่อมั่นลูกค้าหายไป อันดับ SEO ตกต่ำ ผลลัพธ์เหล่านี้ส่งผลรุนแรงต่อการรอดชีวิตของธุรกิจหากไม่แก้ไขทันเวลา
เว็บของฉันโดนแฮกได้อย่างไร?
มีหลายสาเหตุ เช่น:
- Backdoor ที่ไม่ถูกตรวจพบ
- ช่องโหว่ (Vulnerabilities)
- รหัสผ่านอ่อนแอ
- ปัญหาจากโฮสต์
- บัญชีผู้ใช้ไม่ปลอดภัย
เว็บที่ถูกแฮกแก้ไขได้ไหม?
ได้ คุณสามารถแก้ไขเว็บที่ถูกแฮกได้ ขึ้นอยู่กับมัลแวร์และขอบเขตการแฮก ต้องประเมินความเสียหายแล้วค่อยทำความสะอาด
วิธีซ่อมแซมเว็บที่ถูกแฮก:
- สแกนเว็บด้วยปลั๊กอินความปลอดภัย
- ขอเข้าถึงเว็บหากถูกระงับ
- ทำความสะอาดเว็บด้วยปลั๊กอินความปลอดภัย
- ขอให้เว็บออกจาก Blacklist ทั้งหมด
ซ่อมแซมเว็บไซต์ WordPress ที่ถูกแฮกด้วย MalCare!
