

คุณอยู่ที่นี่เพราะผู้เยี่ยมชมเห็นคำเตือนสีแดงใหญ่ "เว็บไซต์นี้ถูกระบุว่าเป็นเว็บหลอกลวง (phishing site)" เมื่อพยายามเข้าชมเว็บของคุณ
แต่ทำไมถึงเจอคำเตือนนี้? เว็บของคุณไม่ใช่เว็บหลอกลวง!
แม้จะมีโอกาสน้อยที่เป็น False Alarm แต่ สิ่งแรกที่ต้องทำคือสแกนเว็บไซต์หามัลแวร์ ถ้าสะอาด คุณสามารถหายใจลึกๆ และข้ามไปส่วน "การร้องเรียนคำเตือน" ได้เลย ถ้าไม่สะอาด อย่าตกใจ เราจะบอกวิธีลบ Phishing ออกจากเว็บ
WordPress Phishing Hack คืออะไร?
WordPress Phishing Hack คือเมื่อแฮกเกอร์หลอกผู้ใช้ที่ไม่รู้ตัวให้เปิดเผยข้อมูลตัวตนและการเงิน โดยปลอมตัวเป็นแบรนด์ที่ผู้ใช้เชื่อถือ
หมายความว่า มีหน้าที่ดูเป็นทางการบนเว็บของคุณ อาจทำให้คนแชร์ข้อมูลส่วนตัว


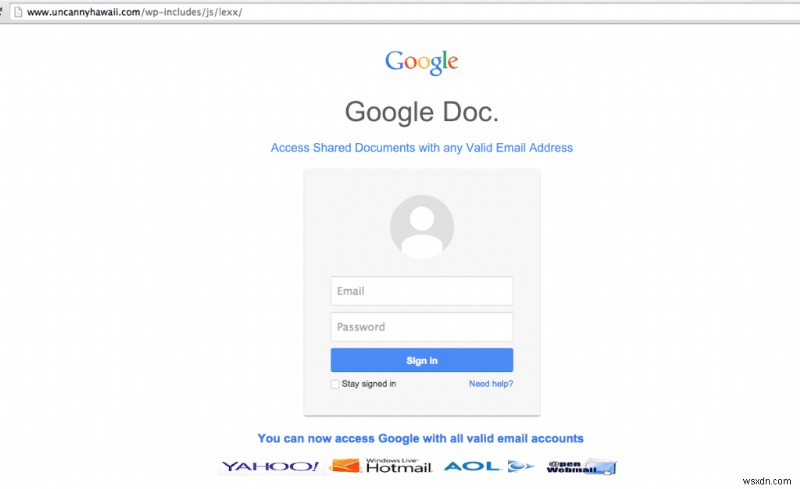
หากสนใจรายละเอียดเพิ่มเติม เรามีส่วนประเภทการโจมตี Phishing ท้ายบทความ
WordPress Phishing Hack ร้ายแค่ไหน?
การโจมตี Phishing ก่อให้ธุรกิจสูญเสียหลายพันล้านดอลลาร์ต่อปี ใน 6 เดือนแรกของ 2020 เพียงอย่างเดียว พบ 312,766 เว็บไซต์ Phishing

การโจมตี Phishing ร้ายแรงมาก สำหรับเว็บไซต์ของคุณ
มัลแวร์ทุกแบบทำลายล้างและต้องจัดการด่วน คุณใช้เวลาหาสาเหตุไปแล้ว แต่ทุกนาทีที่มัลแวร์ยังอยู่บนเว็บ คุณกำลังสูญเสีย
การกำจัด Phishing ควรเป็น Priority สูงสุด เราจะบอกวิธีลบเองภายหลัง
แต่ต้องชี้ชัด: การลบมัลแวร์ด้วยมือไม่ใช่งานง่าย และเราไม่แนะนำในสถานการณ์ใดๆ เว็บที่ถูกแฮกอาจมีการติดเชื้อหลายจุด Backdoor และ Fake Admins ซ่อนอยู่ในไฟล์ร้าย เช่น favicon_bdfk34.ico และอื่นๆ การหาและลบเองเป็นวิธีแน่ใจที่จะทำเว็บเสียหมด
เราแนะนำให้ใช้ปลั๊กอินความปลอดภัยที่ลบ Phishing ทันทีโดยไม่ทำลายเว็บต่อ
कैसे जानेंว่าเว็บ WordPress ของฉันมี Phishing?
หากคุณไม่เคยเจอแคมเปญ Phishing เอง แต่เห็นคำเตือนของ Google ว่า "this site has been marked as a phishing site" อาจสงสัยว่าเว็บจริงๆ ถูกแฮกหรือไม่ มีวิธีแน่ใจ:
- ตรวจสอบ Google Search Console > Security Issues หาแจ้งเตือนเรื่อง Deceptive Content
- เข้า URL ที่ถูกติดธงจากคอมพิวเตอร์อื่น เครือข่ายอื่น หรือโหมด Incognito แฮกเกอร์อาจซ่อนมัลแวร์จาก Admin เพื่อให้การติดเชื้อนานขึ้น
- ตรวจสอบ Third-party inclusions บนเว็บ เครือข่ายโฆษณาอาจโชว์โฆษณาที่มีแคมเปญ Phishing เนื่องจากโฆษณาเปลี่ยนตลอดเวลา อาจต้อง Refresh หลายครั้งเพื่อดูโฆษณาทั้งหมด แม้โฆษณาแค่ตัวเดียวมี Social Engineering Content เว็บของคุณก็อาจถูกติดธง Deceptive Content
ถ้า Google Search Console ติดธงปัญหา แสดงว่าเว็บเป็นเหยื่อ WordPress Phishing Hack แน่นอน สามารถดำเนินการลบ Phishing ได้เลย
วิธีลบ Phishing จากเว็บ WordPress
มี 2 วิธีหลัก:
วิธีเร็วที่สุด: ใช้ ปลั๊กอินความปลอดภัยลบ Phishing อย่างปลอดภัย โดยไม่ทำลายเว็บเพิ่มเติม แล้วค่อยร้องเรียนคำเตือน
ทางเลือก: ลบ Phishing ด้วยมือ กระบวนการนี้ต้องขุดโค้ดหาหน้า Phishing และมัลแวร์ หน้า Phishing จะไม่เห็นใน Database แต่อยู่ใน System Files และ Directories ต่างๆ ของ CMS
เฉพาะนักพัฒนาที่มีประสบการณ์เท่านั้นที่ควรลอง เพราะอาจลบโค้ดที่จำเป็นและทำลายเว็บถาวร โปรดระวังในการลบหน้าต่อไปนี้:
- หน้าที่คุณไม่ได้สร้าง หน้า Phishing จะเลียนแบบดีไซน์ เนื้อหา และแบรนด์ให้มากที่สุด เพื่อดูถูกต้องและหลบพบนานที่สุด
- หน้า Phishing จะเป็นหน้า Login และ Payment ส่วนใหญ่ เพราะนี่คือข้อมูลที่แฮกเกอร์อยากขโมย

- หน้าที่มีแบรนด์ธนาคารหรืออีคอมเมิร์ซ เนื่องจาก Phisher ปลอมเป็นองค์กรจริง จะคัดลอกแบรนด์ คุณอาจพบไฟล์โลโก้ ไอคอน Favicon และไฟล์รูปภาพหลายไฟล์ที่เลียนแบบแบรนด์ทางการ

- โฟลเดอร์แปลกๆ ที่ดูมาจากองค์กรอื่น
- หน้า Checkout ผิดปกติ บนหน้าอีคอมเมิร์ซของตัวเอง (ถ้ามี) แฮกเกอร์อาจ Redirect ลูกค้าจากหน้าของคุณ
เพื่อความปลอดภัยเพิ่มเติม สำรองเว็บไซต์ใหม่ก่อนลบ Phishing หากมีปัญหา ยังมีเว็บที่ติดเชื้ออยู่ สามารถเลือก Auto-clean แทนได้
วิธีลบคำเตือน "this site has been marked as a phishing site" จาก Google
กระบวนการตรวจสอบใช้เวลาเฉลี่ย 72 ชั่วโมง สำคัญมากที่ต้องแน่ใจ 100% ว่าลบ Phishing สำเร็จ ไม่งั้นคำขอจะถูกปฏิเสธ และกระบวนการจะนานขึ้น
ขั้นตอนลบคำเตือน:
- กลับไป Google Search Console > Security Issues
- ติ๊ก I have fixed these issues และ Request a review
- ระบุรายละเอียดการดำเนินการที่ทำเพื่อลบ Phishing
ทำไม WordPress ถึงเปราะบางต่อ Phishing?
โดยธรรมชาติ WordPress ออกแบบมาให้ง่ายต่อการใช้งาน และปรับแต่งได้ง่ายด้วยธีมและปลั๊กอิน สิ่งเหล่านี้เพิ่มฟีเจอร์และฟังก์ชัน แต่ไม่ได้มี Best Practice ด้านความปลอดภัยเสมอไป ทำให้เว็บมีจุดเข้าที่อ่อนแอ
ไม่สามารถเลิกใช้ธีมและปลั๊กอินได้ และนั่นไม่ใช่โซลูชัน วิธีที่ดีที่สุดคือ ดำเนินการป้องกันและแก้ไขช่องโหว่
วิธีป้องกัน Phishing บนเว็บ WordPress
มัลแวร์เข้า WordPress ได้เพราะช่องโหว่ แฮกเกอร์ใช้ช่องโหว่เข้าไปและแทรกโค้ดร้าย แอดมินมักไม่รู้จนกว่าจะเกิดอะไรผิดปกติ และตอนนั้นความเสียหายและความสูญเสียเกิดขึ้นแล้ว
1. ติดตั้งปลั๊กอินความปลอดภัย
เราไม่สามารถเน้นย้ำความสำคัญของการติดตั้งปลั๊กอินความปลอดภัยที่ดีพอ คุณไม่อยากถูกจับตาไม่พร้อม หลังได้รับแจ้งจากผู้เยี่ยมชม โฮสติ้ง หรือ Google ว่าเว็บมีปัญหา
เลือกปลั๊กอินที่: ป้องกันมัลแวร์ติดตั้งตั้งแต่แรก มีไฟร์วอลล์แข็งแกรม ตรวจพบมัลแวร์ลบได้โดยไม่ทำลายเว็บ และมีบริการลบมัลแวร์ด้วยมือโดยผู้เชี่ยวชาญ
2. ลบ Backdoors
ขั้นตอนสำคัญนี้ซับซ้อน เพราะ Backdoor ซ่อนอยู่ในโฟลเดอร์ที่ถูกต้อง ฟังก์ชันหลายตัวถูกปลั๊กอินใช้เพื่อเหตุผลดี ลบฟังก์ชันที่ดูเป็น Backdoor อาจทำให้เกิดผลกระทบไม่พึงประสงค์ เราไม่แนะนำให้ทำเอง
3. ลบผู้ใช้ที่ไม่ได้รับอนุญาต
ตรวจสอบ Database หาและลบผู้ใช้ที่ไม่ได้ Verify ระวังอย่าลบผู้ใช้จริง เปลี่ยนรหัสผ่าน Admin ทั้งหมดหลังลบ Phishing
4. อัปเดตเว็บไซต์ตลอดเวลา
วิธีง่ายที่มักพลาด: อัปเดต WordPress, ปลั๊กอิน และธีมทุกตัว Updates รวม Security Patches ที่แก้ช่องโหว่ ติดตั้งเป็นลำดับแรก
ปลั๊กอินหรือธีมที่ไม่ใช้งาน ให้ปิดหรือลบทิ้ง
5. ติดตั้ง SSL Certificate
โฮสติ้งส่วนใหญ่รวม SSL ในบริการ SSL เข้ารหัสข้อมูลระหว่าง Browser และ Server ตั้งค่าง่าย และเป็นข้อกำหนดของ Google เพื่อส่งเสริม Safe Browsing ยังช่วยลบคำเตือน "Not Secure" บนล็อกหน้าเว็บ
6. กำหนดข้อมูลเข้าสู่ระบบที่แข็งแกรก
Username และ Password ที่ทายง่ายยังคงเป็นวิธีง่ายที่สุดที่แฮกเกอร์เข้าถึงเว็บโดยไม่ได้รับอนุญาต บังคับให้ทุกคนตั้ง Password แข็งแกรก

ยังมีอะไรทำได้อีกเยอะมาก เพื่อรักษาความปลอดภัย เว็บนี้มีคู่มือเต็มรูปแบบเกี่ยวกับการแก้ช่องโหว่ การเลือกปลั๊กอินและธีมที่ปลอดภัย
ประเภทของการโจมตี Phishing
Phishing เป็นประเภทหนึ่งของ Social Engineering Attack หมายถึงการโจมตีที่ขึ้นอยู่กับการปลอมตัวเป็นคนอื่น และเหยื่อให้ข้อมูลเพราะเชื่อว่าคำขอถูกต้อง
WordPress Phishing Hack
แฮกเกอร์แทรกหน้าที่ดูเป็นทางการเข้าเว็บที่ทำงานอยู่ เพื่อหลอกลวงโดยปลอมเป็นแบรนด์ แม่นี่พอแย่แล้ว แต่พิจารณาว่า... คุณอาจเป็นเหยื่อ Phishing Attack เอง เพราะ...
การมุ่งเป้าผู้ดูแลเว็บไซต์
...บางครั้ง แฮกเกอร์มุ่งเป้า ข้อมูลเข้าสู่ระบบ Admin เพื่อเข้าถึงเว็บไซต์ที่คุณจัดการ
อาจได้อีเมลขออัปเดต Database "ด่วน" ไม่งั้นจะเกิดเรื่องร้าย อีเมลนำไปหน้าที่คล้าย Web Host หรือ Admin Panel ให้กรอก Credentials

หรืออาจเป็นสแคมเมอร์ปลอมลูกค้าร้องเรียนขอ Refund

แม้มืออาชีพ WordPress ที่มีประสบการณ์หลายปี ก็อาจโดนหลอก โดยเฉพาะผู้จัดการหลายเว็บ จัดการ Operation หลายที่พร้อมกัน
Email Phishing vs. WordPress Phishing Hack
Phishing หลายรูปแบบ: ใช้ Email, วางเว็บร้าย, และมักผสมทั้งสอง แฮกเกอร์แทรกหน้าบนเว็บคุณ ปลอมเป็นองค์กรที่เชื่อถือได้ เพื่อขโมย Login Credentials โดยทั่วไปเหยื่อเข้าถึงหน้านี้ผ่าน Email แต่ก็อาจเข้าถึงผ่านลิงก์หรือ Redirect
ข้อเท่ห์: มี Phishing ที่ใช้แบรนด์ Google โดยเฉพาะ Google เองก็ไม่รอด มี Support Page เฉพาะสำหรับรายงานหน้าที่หลอกลวงในชื่อพวกเขา

Individual vs. Spear Phishing
Phishing ทั่วไปมุ่งเป้ากลุ่มใหญ่ ทelltale sign คือขาด Personalization ไม่ได้ว่าอีเมลอัตโนมัติทุกตัวน่าสงสัย แต่ถ้าขอข้อมูลไว (บัตรเครดิต, ล็อกอิน) การขาด Personalization เป็น Red Flag
ยกเว้น Spear Phishing ที่มุ่งเป้าบุคคลเฉพาะ
การขโมย Login Credentials อาจไม่ใหญ่โตสำหรับบุคคลบางเว็บ แต่กลายเป็นทางเข้าสู่สภาพแวดล้อมที่ปลอดภัยของเว็บ (และองค์กร) หาก Credentials เป็นของพนักงาน
เรามักใช้ Credentials ซ้ำกันข้ามเว็บ/อุปกรณ์ บัญชีอื่นๆ อาจมีข้อมูลไว
Phishing Attacks ถูกค้นพบอย่างไร?
วิธีโชคร้ายที่สุดคือ เว็บอยู่ใน Google Blacklist และผู้เยี่ยมชมเห็นคำเตือน "this site has been marked as a phishing site" เว้นแต่คุณจะมีปลั๊กอินความปลอดภัยที่แข็งแกรม
เว็บ Phishing ถูกค้นพบผ่าน AI ระดับสูง และรายงานด้วยมือจากผู้ที่ประสบการณ์
เมื่อเราใช้อุปกรณ์และอินเทอร์เน็ตมากขึ้น ทุกคนได้รับคำแนะนำเก็บข้อมูลปลอดภัยจากทุกแบรนด์ ตั้งแต่รัฐบาล ธนาคาร ถึงแอปส่งของชำ
ข้อความเหล่านี้มีวิธีปฏิบัติจริง: ตรวจสอบ Sender (อีเมล), ตรวจสอบ URL (เว็บ), มีความกดดันให้กระทำอย่างเร่งดิบหรือไม่ ฯลฯ
Phishing กำลังซับซ้อนขึ้น คัดลอกภาษาและแบรนด์องค์กรที่เชื่อถือได้แม่นยำขึ้น Google จึงต้องระมัดระวังมากขึ้นเพื่อปกป้องผู้ใช้
Phishers มุ่งมั่นหาอะไร?
เหมือนแฮกเกอร์ทุกประเภท: ข้อมูลที่ไม่ได้รับอนุญาต ใช้ในทางที่ไม่ได้รับอนุญาต การใช้โดยไม่ได้รับอนุญาตอาจรวมถึง: การขโมย - ตัวตน, เงิน, ทรัพย์สิน - การเข้าถึง Database และไฟล์ทางการ และอื่นๆ อีกมากมาย
ดูอุตสาหกรรมที่โดน Phishing มากที่สุด จะเห็นรูปแบบชัดเจน:

หากเว็บของคุณเก็บข้อมูลต่อไปนี้ คุณเป็นเป้าหมาย WordPress Phishing Hack:
- รายละเอียดบัตรเครดิต
- ข้อมูลบัญชีธนาคาร
- หมายเลขประกันสังคม
- Username และ Password
และยังมีอีกมากมาย จากรายการนี้ มองเห็นได้ว่า ข้อมูลระบุตัวตนส่วนตัวใดๆ ก็มีประโยชน์ต่อแฮกเกอร์ แม้แค่รายชื่อ Email ก็ขายให้ธุรกิจไม่ซื่อสัตย์หรือสแปมเมอร์
ต่อไปควรทำอะไร?
หวังว่าการลบ Phishing สำเร็จ และเว็บกลับมาทำงานปกติโดยไม่มีมัลแวร์ เราหวังว่าบทความนี้ช่วยได้
ก่อนปิด เราต้องการเน้นว่า ความเชี่ยวชาญของเรามาจากการปกป้อง 1000s เว็บไซต์ทุกวัน และความเชี่ยวชาญนั้นบีบอัดอยู่ใน Malware ปลั๊กอินความปลอดภัยระดับพรีเมียมของเรา ลองใช้วันนี้ และปลอดใจเรื่องความปลอดภัยเว็บตลอดไป
FAQs
如何从我的网站中删除网络钓鱼?
วิธีที่ดีที่สุดคือใช้ปลั๊กอินความปลอดภัยที่ดี การลบ Phishing ด้วยมือยาว ยุ่งยาก และพลาดง่าย เพราะไฟล์ติดเชื้อซ่อนในโฟลเดอร์ที่จำเป็นและถูกต้อง
แต่หากมั่นใจลบเอง เรามีรายการไฟล์ที่ควรหา
如何阻止 WordPress 网络钓鱼攻击?
ป้องกัน Phishing โดยแก้ช่องโหว่:
- ติดตั้งปลั๊กอินความปลอดภัยแข็งแกรมพร้อมไฟร์วอลล์ดี
- ค้นหาและลบ Backdoor หากเว็บเคยมีมัลแวร์ อาจยังมี Backdoor อยู่
- ลบผู้ใช้ที่ไม่ได้รับอนุญาต
- อัปเดต WordPress, ปลั๊กอิน, ธีม ทั้งหมด
- ติดตั้ง SSL Certificate
- กำหนด Login Credentials ที่แข็งแกรก
为什么我的网站被标记为网络钓鱼?
เว็บถูกติดธง Phishing หาก Google ตรวจพบ หรือมีผู้รายงานว่าเว็บมีเนื้อหา Phishing แคมเปญ Phishing อาจเกิดขึ้นโดย Admin ไม่รู้ ผู้เยี่ยมชมอาจเจอหน้า Phishing ก่อนคุณ โฆษณาจาก Network อาจมี Phishing Campaign ด้วย
如何检查我的网站是否有网络钓鱼?
ล็อกอิน Google Search Console ตรวจสอบแท็บ Security Issues หากยังไม่ Verify Ownership ต้องทำก่อน
什么是 WordPress 网络钓鱼黑客攻击?
Phishing Hack เป็น Social Engineering Hack ที่ขึ้นอยู่กับการหลอกลวงผู้ใช้ให้เปิดเผยข้อมูลโดยสมัครใจ แฮกเกอร์ปลอมเป็นแบรนด์/องค์กรที่เชื่อถือได้ มักเลียนแบบภาษา ดีไซน์ และเนื้อหาของเว็บ เพื่อขโมยข้อมูลผู้ใช้
