

คุณรู้ไหมว่า 29% ของトラフィックเว็บไซต์มีเจตนาอันตราย?
ตลาดย้ายสู่ออนไลน์อย่างเต็มที่ มีร้านค้าอีคอมเมิร์ซ 12+ ล้านร้าน 1 ล้านร้านทำรายได้ 1,000+ ดอลลาร์/เดือน แต่ปัญหาความปลอดภัย WooCommerce ก็เพิ่มขึ้นตามไปด้วย
ลูกค้ายังกลัวซื้อของออนไลน์เพราะกังวลข้อมูลถูกขโมย/บัตรเครดิตถูกหลอกลวง ดังนั้น ความปลอดภัยเว็บไซต์เป็นเรื่องด่วน สำหรับทุกธุรกิจออนไลน์ ปัญหาเรื่องความปลอดภัย = สูญเสียข้อมูล คำร้องเรียน ลูกค้า และรายได้
ด้วยเว็บ WooCommerce 3+ ล้านเว็บ การปฏิบัติตามแนวทาง WooCommerce Security จึงสำคัญมาก — แต่จะทำอย่างไร?
TL;DR: รักษาความปลอดภัยร้าน WooCommerce ในไม่กี่นาทีด้วย MalCare ปกป้องข้อมูลคุณและลูกค้า โดยไม่ต้องทำซับซ้อน จึงโฟกัสธุรกิจอื่นได้
WooCommerce ปลอดภัยไหม?
WooCommerce สร้างขึ้นมาเพื่อเป็นแพลตฟอร์มสะดวกและปลอดภัย ตัวมันเองปลอดภัยแล้ว
แต่ ไม่ปกป้องจากภัยคุกคามภายนอก เช่น แฮก หรือ Brute Force ต้องมีมาตรการเพิ่มเติม
นี่คือ 15 เคล็ดลับรักษาความปลอดภัย WooCommerce แบ่งหมวดหมู่เพื่อให้เช็คลิสต์ง่าย (ข้อแรกใช้ได้ทุกหมวด)
ปลั๊กอินความปลอดภัย WooCommerce
1. ติดตั้งปลั๊กอินความปลอดภัย
ขั้นตอน สำคัญที่สุด ปลั๊กอินจะสแกนเว็บเป็นระยะ แจ้งเตือนปัญหา
ปลั๊กอินที่เข้ากันได้กับ WooCommerce เช่น MalCare จะ:
- สแกนร้านค้าบ่อยๆ
- ทำความสะอาดมัลแวร์ในไม่กี่นาที
- บล็อก Brute Force และภัยคุกคามอื่นๆ แบบ Proactive
WooCommerce จัดการข้อมูลละเอียดอ่อน → ต้องมีไฟร์วอลล์ป้องกันแฮกเกอร์ และสแกนเนอร์ที่จับมัลแวร์ที่ซ่อนตัว/ปลอมตัวได้
2. ติดตั้งใบรับรอง SSL
SSL ยืนยันตัวตนและความปลอดภัยเว็บ เข้ารหัสข้อมูลระหว่างส่ง — จำเป็นสำหรับเว็บที่รับข้อมูลละเอียดอ่อน (บัญชีธนาคาร รหัสผ่าน)

เมื่อติดตั้ง SSL: ล็อกเล็กปรากฎข้าง URL (ยืนยันเว็บจริง ไม่ใช่ปลอม) URL กลายเป็น HTTPS
ติดตั้งง่าย: โฮสต์มักให้ฟรี หรือใช้ Really Simple SSL ตั้งค่าในไม่กี่นาที
สำหรับ WooCommerce: ไป WooCommerce > Settings > Advanced > เปิดใช้ Force Secure Checkout เพิ่มความปลอดภัยการทำธุรกรรม

Google บังคับ HTTPS แล้ว — ไม่มี SSL = แจ้งเตือน "Not Secure" ในผลค้นหา → ส่งผลต่อร้านค้า
รักษาความปลอดภัยหน้าล็อกอิน WooCommerce
หน้าล็อกอินเป็นเป้าหมายหลักของบอท Brute Force บอทพยายามเข้าโดยไม่ได้รับอนุญาต + ใช้ทรัพยากรเซิร์ฟเวอร์ → ผู้ใช้จริงเข้าไม่ได้
1. เปิด Two-Factor Authentication (2FA)
ล็อกอินต้องมี: รหัสผ่าน + รหัส OTP (SMS/Google Authenticator) กำจัดโอกาสเดารหัส/รหัสอ่อนแอพ้นขาด
2. เปลี่ยน Username เริ่มต้น 'admin'
วิธีง่ายเร็วที่สุด: สร้างผู้ใช้ใหม่ ล็อกอินเข้าไป ลบบัญชี admin เดิม
ไป Users > Add New ตั้ง username ไม่ซ้ำ ให้สิทธิ์ Administrator ล็อกเอาท์ เข้าใหม่ ลบ admin เก่า (โพสต์เก่าจะย้ายไปบัญชีใหม่)


หรือใช้ปลั๊กอิน Admin Renamer / Username Changer
3. จำกัดจำนวนครั้งล็อกอินผิด
Brute Force ลองรหัสทุกคอมโบ AI/ML แก้รหัสอ่อนได้ในนาที จำกัด IP ที่ลองผิดหลายครั้ง = แก้ปัญหาได้
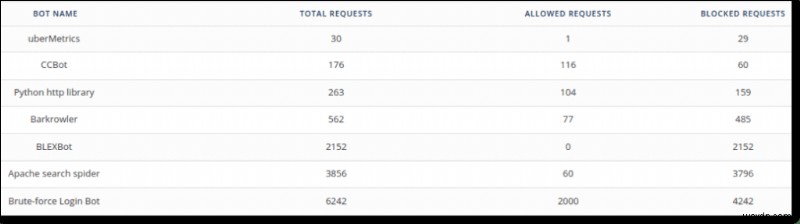
MalCare Firewall บล็อก Brute Force อัตโนมัติ ปกป้องจากบอทและแฮกเกอร์
4. ใช้ Geo-blocking (บล็อกตามประเทศ)
บอทหลายตัวมาจากประเทศเฉพาะ หาก Log แสดงการเข้าชมผิดปกติจากประเทศที่ไม่คาดหวัง = น่าจะเป็นบอท (ระวัง: อาจเป็นโฆษณาที่รันอยู่)
MalCare มี Geo-blocking แต่อย่าใช้มากเกินไป — อาจบล็อกบอทดีๆ เช่น Googlebot
จัดการผู้ใช้ WooCommerce
ข้อในส่วนนี้ บังคับต้องทำ จากมุมมองความปลอดภัย
1. บังคับรหัสผ่านแข็งแกร่ง
ร้านค้าอาจมีหลายแอดมิน มักให้สิทธิ์เต็ม (ไม่แนะนำ) → เสี่ยงมากขึ้น
วิธีแก้: 1) จำกัดสิทธิ์ 2) บังคับรหัสผ่านแข็ง — ใช้ปลั๊กอิน Force Strong Passwords บังคับตัวพิมพ์ใหญ่/เล็ก ตัวเลข สัญลักษณ์ ไม่อนุญาตคำในพจนานุกรม
2. นโยบายจัดการผู้ใช้
ตรวจสอบผู้ใช้เป็นระยะ ลบบัญชีที่ไม่ใช้แล้ว ใช้หลัก Least Privilege — ให้สิทธิ์น้อยที่สุดที่เพียงพอต่อการทำงาน
3. ใช้ Activity Log
หลายคนแก้ไขเว็บ = ต้องติดตามว่าใครทำอะไรเมื่อไหร่ Activity Log ช่วยเห็นภาพชัดเจน แอดมินทำงานผิดปกติ = สัญญาณเตือนเร็ว
การตั้งค่าโฮสติ้ง
WordPress ไม่ให้แก้ไฟล์โดยตรง ต้องใช้ FTP Client (เช่น File Manager) ได้จาก Plugin Repository
1. ปกป้อง wp-config.php
ไฟล์สำคัญที่สุด: มี Security Keys + Database Credentials ถูกมือ = เสียหายร้ายแรง
วิธีปกป้อง: 1) ปฏิเสธการเข้าถึงทุกคนยกเว้นคุณ 2) สร้าง config.php ใหม่ ย้ายข้อมูลละเอียดออก ไฟล์หลักเก็บแค่ Pointer
2. ปิดการแก้ไขไฟล์ (File Editor)
File Editor รัน PHP ได้ = ช่องโหว่ใหญ่ แฮกง่าย แม้ไม่ถูกแฮก แอดมินอาจแก้ผิดทำเว็บพัง

ปิดได้ง่าย: เปิด wp-config.php ผ่าน File Manager เพิ่มโค้ดก่อนบรรทัด /* That's all, stop editing! Happy publishing. */
define( 'DISALLOW_FILE_EDIT', true );
define( 'DISALLOW_FILE_MODS', true );
บันทึก อัปโหลดกลับ -> Theme/Plugin Editor จะปิด
3. จำกัดการเข้าถึงเนื้อหา (Content Records)
Content scrapers ดึงโพสต์ทั้งหมด การเข้าถึงฟรี = หน้าระบุข้อมูลละเอียดอ่อนเข้าถึงได้
แก้ไข: สร้างโฟลเดอร์ใหม่ ใส่ index.html ควบคุมการเข้าถึง หรือใช้ปลั๊กอิน Restrict Content
ธีมและปลั๊กอิน
ส่วนขยาย = ควบคุมได้จำกัด ใช้แหล่งเชื่อถือได้ แต่ก็อาจมีช่องโหว่
1. สำรองข้อมูลเว็บไซต์
เคล็ดลับส่วนใหญ่ = ป้องกัน (Preventive) ไม่ใช่ ป้องกันล่วงหน้า (Precautionary) แบ็กอัพ = Precautionary
เว็บดาวน์ = เสียเวลา คำสั่งซื้อ ข้อมูลลูกค้า รายได้ แบ็กอัพ = เก็บข้อมูลไว้ กู้คืนเร็ว
ธีม/ปลั๊กอินอัปเดตทำให้เว็บพัง = กู้คืนจากแบ็กอัพล่าสุดที่ปลอดภ
WooCommerce = คำสั่งซื้อมาบ่อย → Real-time backup + เข้ารหัส (ถ้าถูกแฮก ข้อมูลอ่านไม่ได้)
MalCare + BlogVault = แบ็กอัพอัตโนมัติ Real-time
2. อัปเดตเว็บไซต์เป็นประจำ
อัปเดต = แก้บั๊ก ช่องโหว่ ปรับปรุงความเร็ว/ประสิทธิภาพ WooCommerce อัปเดตบ่อย
อัปเดตทุกอย่าง (Core, ธีม, ปลั๊กอิน) = หลีกเลี่ยงช่องโหว่ที่รู้จักแล้ว
MalCare: อัปเดต 1 คลิกจากแดชบอร์ด ทำเอง: Plugins > Installed Plugins > Update Available

ธีม: Appearance > Themes
3. ห้ามใช้ Nulled Themes/Plugins
ฟรีแต่เป็น Premium ที่แคร็กไลเซนซ์ → มักมี Backdoor แฮกเข้ามาได้
ไม่ได้รับอัปเดตจากนักพัฒนา → ช่องโหว่ไม่ได้รับแพทช์ = แฮกเกอร์รู้ช่องโหว่ = โดนแฮก
และ... ไม่ถูกต้องต่อนักพัฒนา สนับสนุนระบบนิเวศ WordPress นะครับ
สิ่งที่ ไม่ควรทำ เพื่อรักษาความปลอดภัย WooCommerce
คำแนะนำผิดเยอะมากในอินเทอร์เน็ต นี่คือสิ่งที่ ไม่ควรทำ (คุ้มค่าไม่พอ ไม่ worth effort):
- เปลี่ยน Database Prefix
- ซ่อน Login URL
- Password Protect ไฟล์ Core
- ลบ WordPress Version Number
มาตรการเหล่านี้เพิ่มความปลอดภัยนิดหน่อย แต่ทำให้ User Experience แย่ลง
ข้อคิดสุดท้าย: ความปลอดภัย WooCommerce
ร้านเปิด 24/7 → ต้องดูแล 24/7 Downtime = ความเสียหายใหญ่
อีคอมเมิร์ซจัดการข้อมูลบริษัทที่เป็นความลับ + PII (Personally Identifiable Information) ของลูกค้า ระงับ = เสียชื่อเสียง คดี ฟ้องร้อง ค่าใช้จ่ายสูง
เดิมพันสูงเกินกว่าจะปล่อยช่องว่าง → มาตรการ Proactive และ Preventive จำเป็น
ติดตั้ง MalCare Security Plugin ระบบความปลอดภัยครบวงจรบน WooCommerce — นอนหลับสบาย
คำถามที่พบบ่อย (FAQs)
WooCommerce ปลอดภัยไหม?
WooCommerce = แพลตฟอร์มสำหรับอีคอมเมิร์ซ มีโครงสร้างพื้นฐานปลอดภัย แต่มีปัจจัยภายนอกมากมาย ถ้าลงทุนโซลูชันความปลอดภัยครบวงจร WooCommerce จะปลอดภัย
WooCommerce ถูกแฮกได้ไหม?
ช่องโหว่ใน WooCommerce อาจถูกแฮกเกอร์ใช้ประโยชน์ WooCommerce อัปเดตบ่อย + ไฟร์วอลล์แรง = กันแฮกเกอร์/มัลแวร์ส่วนใหญ่
WooCommerce ต้องการ SSL ไหม?
SSL เข้ารหัสเว็บ ปกป้องข้อมูล แนะนำอย่างยิ่ง สำหรับ WooCommerce
รักษาความปลอดภัย WooCommerce ยังไง?
รหัสผ่านแข็ง + อัปเดตเว็บ + แบ็กอัพ + ปลั๊กอินความปลอดภัย + SSL
ต้องมีปลั๊กอินความปลอดภัยสำหรับ WooCommerce ไหม?
ทำได้เอง แต่ปลั๊กอินทำให้ง่ายขึ้นมาก: สแกนข้อมูลมหาศาลในวินาที จับมัลแวร์/ช่องโหว่ที่สำคัญต่อเวลา ทำความสะอาดปลอดภ + ไฟร์วอลล์เพิ่มชั้นป้องกัน
