

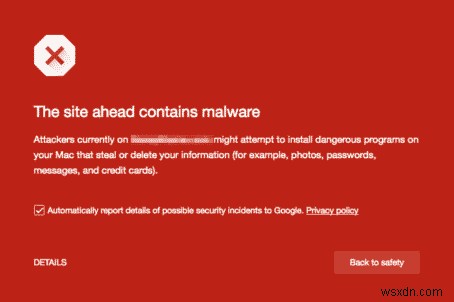
Google Blacklist เป็นคำทั่วไปที่ใช้บรรยาย คำเตือนสีแดงขนาดใหญ่ที่มองเห็นเมื่อเข้าชมเว็บไซต์ มีหลายรูปแบบ ขึ้นอยู่กับปัจจัยต่างๆ แต่ทุกอย่างหมายถึงว่ามีบางอย่างผิดปกติรุนแรงกับความปลอดภัยของเว็บไซต์
สแกนเว็บไซต์ของคุณอย่างละเอียดหากคุณเห็นคำเตือนเหล่านี้ มัลแวร์เป็นเหตุผลหลักที่ Google ใส่เว็บไซต์ใน Blacklist และมักเป็นเรื่องยากที่สุดในการแก้ไข
สำคัญมากที่จะดำเนินการขั้นตอนต่อไปอย่างรวดเร็ว เพราะคำเตือนเหล่านี้ขับไล่ผู้เยี่ยมชม และจะทำให้トラフィックลดลง นอกจากนี้ บราว์เซอร์หลายตัวใช้ Google Safe Browsing เพื่อปกป้องผู้ใช้จากอันตราย และสามารถบล็อกトラフィックส่วนใหญ่จากเว็บไซต์ของคุณได้
TL;DR: หามัลแวร์ที่ทำให้ Google ตรวจจับเว็บไซต์ของคุณ MalCare จะตรวจสอบว่าเว็บไซต์อยู่ใน Blacklist หรือไม่ รวมถึงคุณสามารถทำความสะอาดมัลแวร์ที่เป็นสาเหตุของ Blacklist ได้ สุดท้าย ใช้ Checklist หลังทำความสะอาดเพื่อส่งคำขอ Review ให้ Google
Google Blacklist คืออะไร?
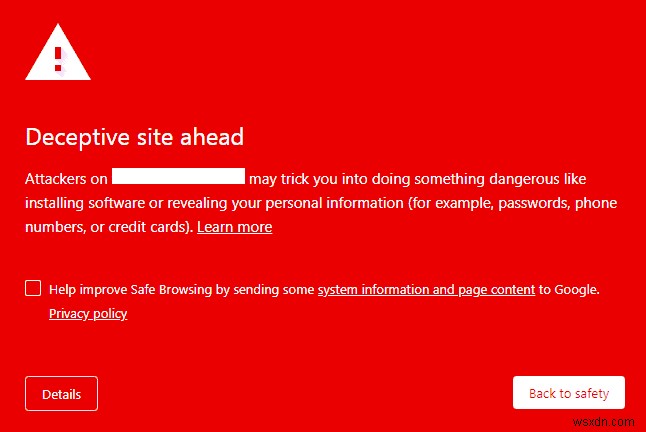
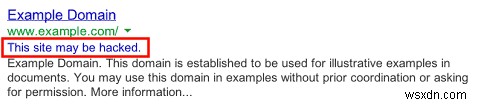
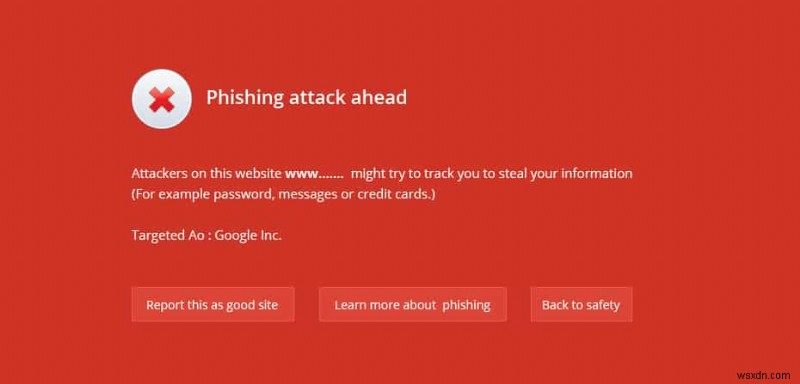
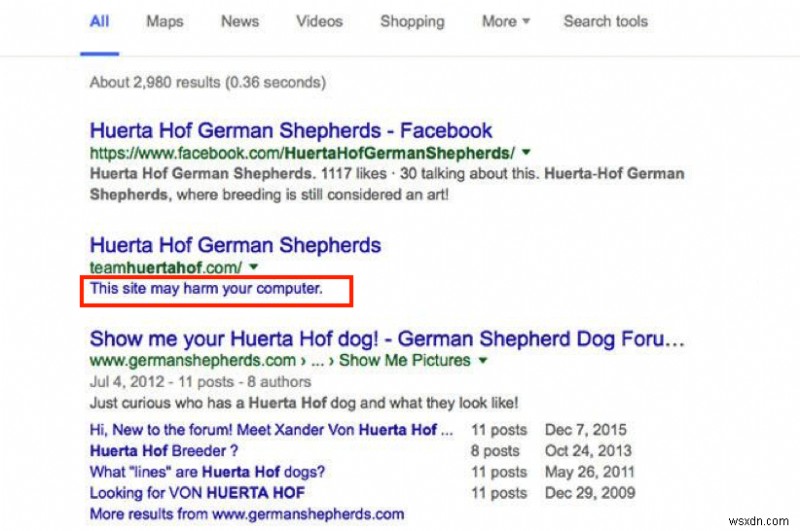
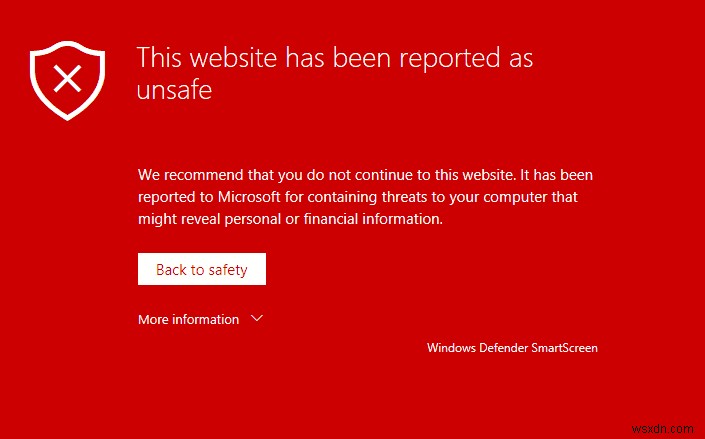
Google ต้องการให้แน่ใจว่าผู้ใช้มีประสบการณ์ค้นหาที่ปลอดภัย ดังนั้นโครงการ Safe Browsing ของพวกเขาจึงตรวจสอบเว็บไซต์ที่มีเนื้อหาอันตรายหรือลิงก์สแปม ด้วยชุดข้อความเตือนของเบราว์เซอร์ที่แตกต่างกัน: deceptive site ahead, phishing attack ahead, this site may harm your computer, site ahead contains malware, the site may be hacked, this website has been reported as unsafe, this page is trying to load scripts from unauthenticated sources และอื่นๆ
🚨 สแกนเว็บไซต์ของคุณหากคุณเห็นคำเตือนเหล่านี้ พวกเขาหมายถึงว่าเว็บไซต์ของคุณถูกแฮกแน่นอน
Google ตรวจสอบเว็บไซต์หลายพันไซต์ทุกวันที่ถือว่าไม่ปลอดภัยต่อการเข้าชม เว็บไซต์เหล่านี้มักมีมัลแวร์หรือเนื้อหาลure เมื่อ Google ใส่เว็บไซต์ของคุณใน Blacklist ผู้เยี่ยมชมที่คลิกผ่านจากเครื่องมือค้นหาจะเห็นข้อความแจ้งเตือนสีแดงขนาดใหญ่ หรือป้าย 'Dangerous' ในแถบ URL
แต่นั่นไม่ใช่ทั้งหมด Google Blacklist จะส่งผลต่อเว็บไซต์ WordPress ของคุณในลักษณะมากกว่าการแสดงข้อความแจ้งเตือนขนาดใหญ่ เมื่อ Google ใส่เว็บไซต์ของคุณใน Blacklist มันจะ Deindex เว็บไซต์ด้วย หมายความว่าเว็บไซต์ของคุณจะหยุดแสดงในหน้าผลการค้นหาของ Google
ผลลัพธ์คือ เนื่องจากหน้าเว็บไซต์ของคุณหยุดแสดงในผลการค้นหา และผู้เยี่ยมชมถูกดิสสูดไม่ให้เข้าชม คุณจะเห็นการลดลงของ Organic Traffic อย่างรุนแรง และเนื่องจาก โปรแกรม Antivirus หลายตัว โฮสติ้ง และเบราว์เซอร์ก็อ้างอิง Google Blacklist โอกาสคือพวกเขาจะตรวจจับเว็บไซต์ของคุณหรือระงับบัญชีของคุณเช่นกัน
เพื่อนำเว็บไซต์ของคุณออกจาก Blacklist ของ Google มีกระบวนการ 6 ขั้นตอน:
- ตรวจสอบ Google Blacklist
- สแกนเว็บไซต์เพื่อยืนยันการแฮก
- ทำความสะอาดไฟล์ที่ถูกแฮกและมัลแวร์จากเว็บไซต์
- ทำ Checklist หลังทำความสะอาดให้เสร็จ
- [โบนัส] กำจัด SEO ที่ไม่ดี
- ส่งคำขอ Review ให้ Google
ขั้นตอนที่ 1: ตรวจสอบว่าเว็บไซต์ของคุณอยู่ใน Blacklist ของ Google Safe Browsing หรือไม่
ขั้นตอนแรกคือยืนยันว่าเว็บไซต์ WordPress ของคุณอยู่ใน Google Blacklist จริงๆ นี่คือวิธี ตรวจสอบว่าเว็บไซต์ของคุณอยู่ใน Blacklist โดยใช้หลายวิธี:
ตัวเลือกที่ 1: ใช้ Blacklist Website Checker
วิธีที่น่าเชื่อถือที่สุดในการตรวจสอบว่าเว็บไซต์ของคุณอยู่ใน Blacklist คือผ่านเครื่องมืออย่างเป็นทางการของ Google:
- Google Transparency Report: เข้าไปที่เว็บไซต์ตรวจสอบ Google Safe Browsing
- ป้อน URL โดเมนของคุณและกดค้นหา
- การ ตรวจสอบ Safe Browsing นี้ จะแสดงให้คุณเห็นอย่างชัดเจนว่า Google เห็นอะไร
การเข้าใจผลลัพธ์ของการตรวจสอบ Safe Browsing
เมื่อคุณตรวจสอบว่าเว็บไซต์อยู่ใน Blacklist คุณจะเห็นสถานะหลายแบบ:
✅ No unsafe content found: เว็บไซต์ของคุณสะอาด
⚠️ Suspicious content detected: พบปัญหาที่เป็นไปได้
🚨 Malware detected: ต้องดำเนินการทันที
🔒 Site contains harmful programs: ภัยคุกคามด้านความปลอดภัยรุนแรง
แต่ละผลลัพธ์จาก Blacklist Website Checker บอกคุณได้ชัดเจนว่าคุณจะต้องทำความสะอาดประเภทไหน
วิธีอื่นๆ ในการตรวจสอบว่าเว็บไซต์อยู่ใน Blacklist
นอกเหนือจากการตรวจสอบ Google Safe Browsing แล้ว คุณยังสามารถ:
- ตรวจสอบ Google Search Console สำหรับคำเตือนด้านความปลอดภัย
- ใช้เบราว์เซอร์ Incognito เพื่อเข้าชมเว็บไซต์ของคุณ
- ค้นหาการเพิ่มขึ้นของข้อมูล Analytics ที่ผิดปกติ
- ติดตามคำร้องเรียนจากลูกค้าที่ไม่สามารถเข้าถึงได้
ขั้นตอนที่ 2: ตรวจสอบเว็บไซต์ของคุณหามัลแวร์
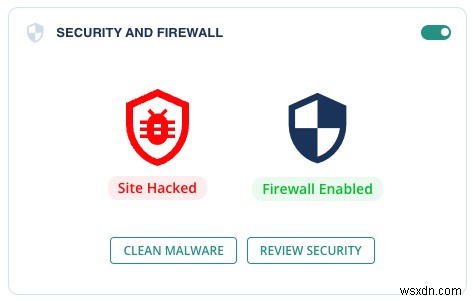
ลำดับแรกคือการหาขอบเขตของมัลแวร์บนเว็บไซต์ของคุณ การสแกนลึกของเว็บไซต์จะตรวจสอบทุกไฟล์ โฟลเดอร์ และบรรทัดในฐานข้อมูลเว็บไซต์ของคุณสำหรับโค้ดอันตรายที่ทำให้ Google Blacklist มันยังตรวจสอบเนื้อหาลure สแปม และช่องโหว่และ Backdoor
ติดตั้ง MalCare และในไม่กี่นาที เว็บไซต์ของคุณจะถูกสแกนครบถ้วน คุณยังจะได้รายงานว่ามีไฟล์กี่ไฟล์ที่ได้รับผลกระทบจากการแฮก
การวินิจฉัยอื่นๆ
การสแกนเว็บไซต์เป็นวิธีเดียวที่แน่ชัดในการรู้ว่าเว็บไซต์ของคุณถูกแฮก อย่างไรก็ตาม มีสิ่งอื่นๆ ที่คุณสามารถตรวจสอบได้เช่นกัน:
- ใช้เบราว์เซอร์ Incognito เพื่อเข้าชมเว็บไซต์ของคุณ
- Google เว็บไซต์ของคุณและ ตรวจสอบผลลัพธ์และจำนวนหน้าที่ถูก Index เป็นตัวบ่งชี้ของหน้าสแปม Google อาจนำเว็บไซต์ของคุณออกจากผลการค้นหา เว็บไซต์ของคุณจะไม่ถูก Index อีกต่อไป ดังนั้น никтоไม่สามารถค้นหาได้โดยไม่มีที่อยู่
- ตรวจสอบ Activity Logs สำหรับกิจกรรมผู้ใช้ที่ผิดปกติ ในกรณีที่แฮกเกอร์สามารถโจมตีบัญชี Admin ของคุณได้
- ข้อมูล Analytics อาจแสดง การเพิ่มหรือลดของトラフィックที่แปลกประหลาด
- คำเตือน Google Search Console ภายใบแท็บ Security Issues มันเป็นความคิดที่ดีที่จะคุ้นเคยกับ Search Console ณ จุดนี้ เพราะคุณจะยื่นคำขอ Review จากที่นี่ ต่อไป ต้องแน่ใจว่าคุณมีสิทธิ์ Admin
- ปลั๊กอินและธีมที่ล้าสมัย บนเว็บไซต์ของคุณอาจมีช่องโหว่ คุณสามารถตรวจสอบได้ว่าปลั๊กอินหรือธีมที่ติดตั้งมีช่องโหว่ที่ค้นพบใหม่หรือไม่
- ปลั๊กอินและธีม Nulled เป็นเรื่องห้าม ซอฟต์แวร์ Nulled มักเต็มไปด้วยมัลแวร์และ Backdoor
- โปรแกรม Antivirus ก็จะบล็อกเว็บไซต์ของคุณ หรือส่วนหนึ่งของมันไม่ให้แสดงบนคอมพิวเตอร์ของผู้คน หากลูกค้าจำร้องเรื่องนี้ ให้สืบสวนด้วยความกังวลสูงสุด
- สุดท้าย Google รักษา Directory ออนไลน์สำหรับเว็บไซต์ที่ถูก Blacklist คุณสามารถ ตรวจสอบเว็บไซต์ใดๆ บน Google Transparency Report เพื่อดูว่าเว็บไซต์ของคุณถูก Google Blacklist หรือไม่ เป็นวิธีที่แน่นอนในการยืนยันว่าคุณถูก Blacklist หรือไม่
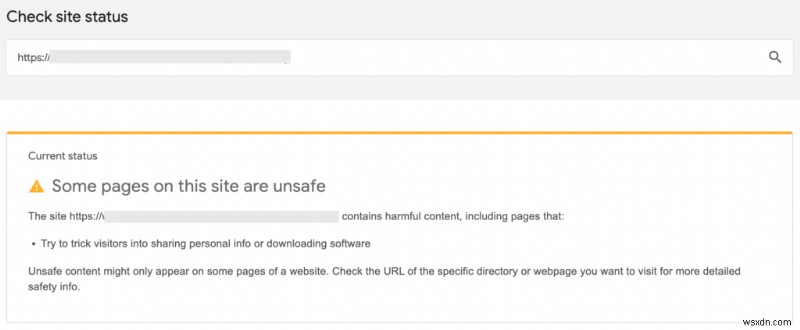
เคล็ดลับ: ตรวจสอบวันที่ที่ Google ค้นพบเนื้อหาที่น่าสงสัย คุณสามารถหาวันที่ค้นพบได้ข้างเคียงกับ URL ที่ให้มาในส่วน 'Detected Issues' Google ไม่ได้ให้ข้อมูลมากมายเกี่ยวกับ URL Blacklist เสมอไป การตรวจสอบวันที่สามารถช่วยให้คุณจำกัดขอบเขตได้มากขึ้น ตัวอย่างเช่น คุณติดตั้งปลั๊กอินช่วงก่อนวันที่นั้นไหม?
ขั้นตอนที่ 3: กำจัดมัลแวร์จากเว็บไซต์ของคุณ
ตอนนี้เราได้ยืนยันแล้วว่ามีมัลแวร์บนเว็บไซต์ของคุณ มาพูดถึงการทำความสะอาด เราแนะนำให้กำจัดมัลแวร์โดยติดตั้งและใช้ MalCare's One-click Auto-clean มี 3 วิธีในการทำความสะอาดเว็บไซต์จากมัลแวร์:
- ทำความสะอาดอย่างละเอียดด้วยปลั๊กอินความปลอดภัย [แนะนำ]
- บริการจากผู้เชี่ยวชาญด้านความปลอดภัย
- ทำความสะอาดด้วยตนเอง (Manual)
ตัวเลือกที่ 1: ทำความสะอาดอย่างละเอียดด้วยปลั๊กอินความปลอดภัย [แนะนำ]
MalCare เป็นปลั๊กอินความปลอดภัยระดับนำที่ไม่เพียงแต่สแกนเว็บไซต์ของคุณทุกวันสำหรับไฟล์ที่ถูกแฮกและช่องโหว่ แต่ยังช่วยให้คุณทำความสะอาดการแฮกทันทีจากแดชบอร์ด
หากคุณติดตั้ง MalCare สำหรับการสแกนฟรี ทุกสิ่งที่คุณต้องทำคืออัปเกรดเพื่อทำความสะอาดเว็บไซต์ หากไม่ใช่ นี่คือขั้นตอน:
- ติดตั้ง MalCare บนเว็บไซต์ของคุณ
- รอให้เว็บไซต์ซิงค์กับเซิร์ฟเวอร์ของ MalCare
- สแกนเว็บไซต์ของคุณจากแดชบอร์ด
- Auto-clean เมื่อได้รับแจ้ง และกำจัดมัลแวร์
แค่นั้นแหละ! มันง่ายดายมากจริงๆ MalCare ตรวจสอบทุกไฟล์และตารางฐานข้อมูลสำหรับการแฮกด้วยอัลกอริทึมที่ซับซ้อน อัลกอริทึมไม่ได้พึ่งพาการจับคู่ไฟล์อย่างง่ายๆ เพื่อตรวจสอบการแฮก
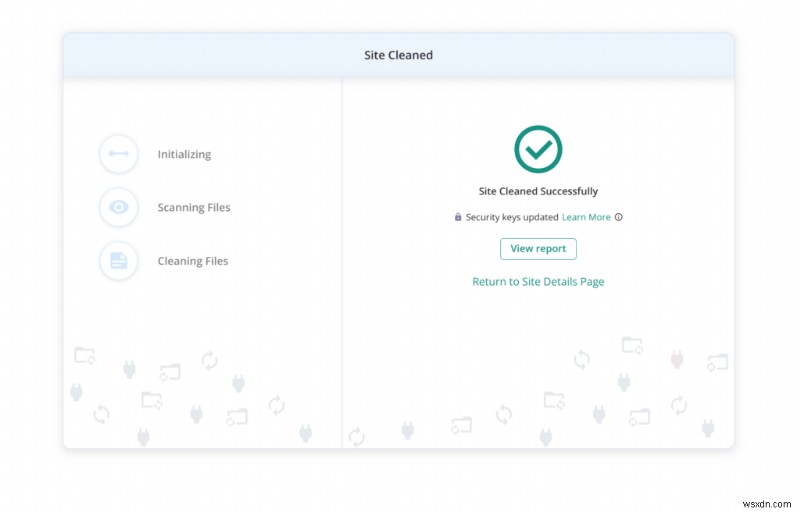
หากการแฮกไม่ได้รับการทำความสะอาดครบถ้วน คุณสามารถขอให้ฝ่ายสนับสนุนเข้ามาช่วยได้ ทีมวิศวกรความปลอดภัยของ MalCare จะตรวจสอบเว็บไซต์ของคุณเพื่อหาไฟล์ที่ถูกแฮก ทั้งหมดนี้รวมอยู่ในค่าสมาชิกเดียวกัน
นอกจากนี้ MalCare จะปกป้องเว็บไซต์ของคุณด้วยการสแกนรายวัน ไฟร์วอลล์รวมที่ป้องกันเว็บไซต์ของคุณจากトラフィックอันตรายจากประเทศหรืออุปกรณ์ และแดชบอร์ดที่ทรงพลังเพื่อความสะดวกในการใช้งาน
วิธีติดตั้ง MalCare หากเว็บไซต์ของคุณถูกระงับหรือถูก Redirect?
มีบางครั้งที่คุณไม่สามารถเข้าถึงเว็บไซต์ของคุณได้เนื่องจาก Redirect Hack หรือโฮสติ้งอาจระงับบัญชีของคุณ
นี่คือสถานการณ์ที่ซับซ้อนกว่า แต่ยังสามารถแก้ไขได้ ติดต่อเรา และเราจะแนะนำคุณผ่านขั้นตอนการติดต่อผู้ให้บริการโฮสติ้งของคุณ
ตัวเลือกที่ 2: บริการจากผู้เชี่ยวชาญด้านความปลอดภัย
มีบริการกำจัดการแฮกที่จะตรวจสอบเว็บไซต์ของคุณและกำจัดมัลแวร์ MalCare ยังให้บริการ Emergency Cleanup แต่เราช่วยให้คุณติดตั้งปลั๊กอินแทน
บริการกำจัดการแฮกมีค่าใช้จ่ายสูง เพราะต้องใช้ความเชี่ยวชาญด้วยมือและใช้เวลา ปลั๊กอินความปลอดภัยดีกว่ามาก และแก้ไขการแฮกเร็วกว่ามาก หากคุณเลือกเส้นทางอื่น เราไม่สามารถพูดถึงประสิทธิภาพของบริการกำจัดการแฮกอื่นได้
ตัวเลือกที่ 3: ทำความสะอาดด้วยตนเอง (Manual Cleanup)
ที่ MalCare เราได้ทำความสะอาดเว็บไซต์หลายพันไซต์ นั่นคือความเชี่ยวชาญที่นำไปสู่ปลั๊กอินความปลอดภัยของเรา จริงๆ แล้ว เราไม่แนะนำการทำความสะอาดด้วยตนเองเลย
แม้บริการกำจัดการแฮกโดยผู้เชี่ยวชาญก็ใช้เครื่องมือและความรู้ด้านโปรแกรมมิ่งช่วยในการทำความสะอาดด้วยตนเอง การตรวจสอบทุกบรรทัดของโค้ดเป็นไปไม่ได้ เกือบจะเป็นไปไม่ได้ โดยเฉพาะถ้าเป็นเว็บไซต์อีคอมเมิร์ซ หรือเว็บไซต์ขนาดใหญ่ที่มีโพสต์และหน้ามาก
นอกจากเวลา ยังมีความเสี่ยงที่จะทำลายเว็บไซต์ทั้งหมด หากคุณเลือกที่จะทำความสะอาดเว็บไซต์ด้วยตนเอง โปรดได้รับคำเตือนว่าคุณกำลัง冒那个风险 มัลแวร์แตกต่างกันไปมาก ดังนั้นไม่มีบทช่วยสอนใดที่จะเหมาะกับกรณีใช้งานที่แน่นอนของคุณ
ข้อกำหนดเบื้องต้นสำหรับการทำความสะอาดเว็บไซต์ด้วยตนเอง
- เข้าใจโครงสร้างไฟล์และฐานข้อมูล WordPress
- มีประสบการณ์กับการเขียนโค้ด ตรรกะการเขียนโปรแกรม และเครื่องมือสำหรับนักพัฒนา
- คุ้นเคยกับ cPanel และเครื่องมือแดชบอร์ดของโฮสติ้งเว็บอื่นๆ
ขั้นตอนการทำความสะอาดเว็บไซต์ด้วยตนเอง
- เข้าถึงเว็บไซต์ของคุณ หากถูกระงับ ติดต่อโฮสติ้งของคุณ และขอให้พวกเขา Whitelist IP ของคุณเพื่อทำความสะอาด
- รับ รายการไฟล์ที่ถูกแฮก จากโฮสติ้งของคุณ หรือจาก Google Search Console นี่คือจุดเริ่มต้นที่ดี แม้ว่าจะไม่ดูแลช่องโหว่ที่อนุญาตให้การแฮกเข้ามาใน المقامแรก ดังนั้นหลีกเลี่ยงการพึ่งพารายการนี้อย่างเดียว
- สำรองเว็บไซต์ของคุณ ทันที เว็บไซต์ที่ถูกแฮกแย่ แต่ยังทำงานอยู่ หากความพยายามทำความสะอาดทำลายเว็บไซต์ของคุณ สำรองนี้จะช่วยให้คุณดึงสิ่งที่ทำงานได้กลับมาแม้แต่เพียงเล็กน้อย
- ดาวน์โหลดการติดตั้งที่สะอาด จาก WordPress Repository ควรจะรวมถึงการติดตั้ง WordPress และปลั๊กอินและธีมทั้งหมด จำได้ว่าให้ดาวน์โหลดเวอร์ชันเดียวกับที่อยู่บนเว็บไซต์ของคุณเดิม คุณอาจต้องมองหาเวอร์ชันเก่าเพื่อหา那些
- ลบปลั๊กอินปลอม ออกจากเว็บไซต์ของคุณ เนื่องจากคุณมีรายการปลั๊กอินและธีม คุณสามารถดูได้ว่ามีตัวนอกบนเว็บไซต์ของคุณหรือไม่ โอกาสคือพวกเขาเป็นปลั๊กอินปลอม ซึ่งเป็นไฟล์ที่ถูกแฮกแต่งตัวเป็นปลั๊กอิน พวกเขามักมีไฟล์เดียวหรือสองไฟล์สูงสุดในโฟลเดอร์ และมีชื่อแปลกๆ อีกวิธีในการตรวจสอบว่าปลั๊กอินเป็นปลอมคือการค้นหาใน Repository
- ลบซอฟต์แวร์ Nulled ซอฟต์แวร์ Nulled คือปลั๊กอินและธีมพรีเมียมที่ลอกเลียนทาง และจะมีมัลแวร์หรือ Backdoor ซ่อนอยู่ในโค้ดเสมอ ไม่มีอาหารกลางวันฟรี จำได้ไหม แฮกเกอร์ที่จะขโมยจากนักพัฒนาไม่ใช่โรบินฮู้ดที่นoble แต่เป็นขโมย พวกเขาจะขโมยจากคุณด้วย
- ติดตั้ง WordPress ใหม่ โดยลบเวอร์ชันเก่าและคัดลอกไฟล์จากการติดตั้งใหม่ ไฟล์ Core ของ WordPress มีข้อมูลผู้ใช้น้อย และส่วนใหญ่เป็นข้อมูลการกำหนดค่า ดังนั้นการแทนที่พวกเขาจะช่วยคุณหลีกเลี่ยงการต้องตรวจสอบโค้ดนั้นๆ
ล็อกอิน cPanel หรือใช้ SFTP เพื่อเข้าถึง Backend ของเว็บไซต์ของคุณ ลบโฟลเดอร์ต่อไปนี้ และคัดลอกเวอร์ชันใหม่ทั้งหมด:
/wp-admin
/wp-includesต่อไป ค้นหาโค้ดแปลกๆ เช่น favicon_bdfk34.ico ในไฟล์ Core เหล่านี้:
index.php
wp-config.php
wp-settings.php
wp-load.php
.htaccessเราไม่สามารถระบุได้ชัดเจนว่าต้องมองหาอะไร เพราะมัลแวร์อาจดูต่างกันไปในแต่ละการแฮก วิธีที่ง่ายที่สุดคือการมองหาโค้ดที่ไม่อยู่ในการติดตั้งที่สะอาด และวิเคราะห์ว่ามันทำอะไร อย่างไรก็ตาม เพราะมันไม่อยู่ในการติดตั้งที่สะอาด ไม่ได้หมายความว่ามันแย่จำเป็น
สุดท้าย /wp-uploads ไม่ควรมีไฟล์ PHP อันตรายใดๆ ลบที่พบในโฟลเดอร์นั้น
- ทำซ้ำ กระบวนการทำความสะอาดสำหรับปลั๊กอินและธีม มีความซับซ้อนเพิ่มขึ้นที่นี่ เพราะปลั๊กอินและธีมมักปรับแต็บได้ โค้ดนั้นแน่นอนว่าไม่ใช่มัลแวร์ แต่ก็ไม่อยู่ในการติดตั้งที่สะอาด เช่นเดียวกับไลบรารีเพิ่มเติมที่คุณอาจติดตั้ง
จุดเริ่มต้นที่ดีคือไฟล์ธีมหลัก: header.php, footer.php, และ functions.php
- ทำความสะอาด มัลแวร์จากฐานข้อมูล ซึ่งซับซ้อนกว่าที่คิด ฐานข้อมูลมีข้อมูลทั้งหมดของคุณ หมายถึงเนื้อหา ข้อมูลผู้ใช้ และทุกอย่างระหว่างนั้น โปรดระมัดระวังมากในการลบข้อมูลใดๆ จากที่นี่โดยไม่แน่ใจ 100% ว่ามันเป็นมัลแวร์ คุณอาจสูญเสียข้อมูลมากมายแค่จากการสำรวจในฐานข้อมูล
- ลบ Backdoor ทั้งหมด ตอนที่คุณกำจัดมัลแวร์แล้ว Backdoor ตามชื่อ คือทางสำหรับแฮกเกอร์เข้าถึงเว็บไซต์ของคุณโดยไม่ได้รับอนุญาต โค้ดอาจซ่อนอยู่ที่ไหนก็ได้ในเว็บไซต์ของคุณ การลบ Backdoor และ Patch ช่องโหว่เป็นสิ่งสำคัญยิ่ง มิฉะนั้นเว็บไซต์ของคุณแน่นอนจะถูกแฮกอีก
มองหาฟังก์ชันเหล่านี้:
eval
base64_decode
gzinflate
preg_replace
str_rot13พวกเขาไม่ได้เป็น Backdoor เสมอไป เพราะอาจมีการใช้งานที่ถูกต้อง อีกทั้ง แฮกเกอร์สามารถ obfuscate โค้ดให้ดูเหมือนสิ่งอื่น หรือหาวิธีปลอมแปลงฟังก์ชันเหล่านี้ได้อย่างมีสร้างสรรค์ กฎทั่วไปคือต้องจ้องมองหาอะไรที่ดูผิดปกติในโค้ด
- นำไฟล์ที่ทำความสะอาดแล้วกลับไปยัง Backend ของเว็บไซต์ ล็อกอิน cPanel และใช้ File Manager เพื่อแทนที่ไฟล์ และ phpMyAdmin เพื่อแทนที่ฐานข้อมูล คุณจะต้องลบไฟล์ที่มีอยู่ก่อน แล้วคัดลอกไฟล์ที่สะอาดไปแทนที่ คุณยังสามารถใช้ FTP หรือ SFTP เพื่อจัดการการกู้คืนเว็บไซต์ มันเป็นกระบวนการที่น่าเชื่อถือกว่าแต่อาจน่าเบื่อ
- ล้าง แคชของ WordPress และเบราว์เซอร์ แคชเก็บเวอร์ชันเก่าของเว็บไซต์เพื่อช่วยประสิทธิภาพ ดังนั้นยังคงมีมัลแวร์ในไฟล์แคช Google มักสแกนเวอร์ชันแคชของเว็บไซต์ และตรวจจับมัลแวร์ในเวอร์ชันเหล่านั้น นี่มักเป็นเหตุผลที่คำขอ Review ถูกปฏิเสธ
การทำความสะอาดด้วยตนเองยากที่จะทำได้อย่างละเอียด โดยเฉพาะบนเว็บไซต์ขนาดใหญ่ มีโอกาสมากที่บางอย่างจะผิดพลาด เว็บไซต์เสียและกลายเป็น Irretrievable นั่นคือเหตุผลที่เรายังแนะนำให้คุณสำรองเว็บไซต์ที่ทำงานอยู่ ไม่ว่าจะมีมัลแวร์หรือไม่ก็ตาม โดยเร็วที่สุด
สุดท้าย แม้ผู้เชี่ยวชาญด้านความปลอดภัย WordPress ก็ใช้เครื่องมือและทักษะการเขียนโค้ดในการกำจัดมัลแวร์ นอกจากนี้ พวกเขายังเชื่อมต่อกับระบบนิเวศ และรู้จัก Variant ใหม่ของมัลแวร์ที่ขึ้นมานั้น หากคุณตัดสินใจหลีกเลี่ยงปลั๊กอิน ผู้เชี่ยวชาญด้านความปลอดภัยยังคงเป็นตัวเลือกที่ดีกว่าการทำความสะอาดด้วยตนเอง
ขั้นตอนที่ 4: Checklist หลังทำความสะอาด
ปลั๊กอินกำจัดมัลแวร์สามารถกำจัดสิ่งไม่ดีออกจากเว็บไซต์ของคุณได้แน่ใจ แต่พวกเขาไม่สามารถย้อนกลับทุกอย่างที่แฮกเกอร์ทำได้: เช่น การสร้างบัญชีผู้ใช้ใหม่ให้ตัวเอง หรือทำให้ Sitemaps ของคุณเสีย คุณจะต้องเข้าไปเองหลังทำความสะอาดและแก้ไขความเสียหายแบบนั้นเพื่อให้เว็บไซต์ของคุณกลับสู่สภาพปกติ
มัลแวร์ก็คunning มันกลับมาอีกครั้ง เข้ามาผ่าน Backdoor หรือ exploit ช่องโหว่เดิมซ้ำๆ มันเป็นเกม Whack-a-mole ที่ไม่มีที่สิ้นสุด นั่นคือเหตุผลที่เราให้ Checklist ความปลอดภัยนี้แก่ลูกค้า การปฏิบัติตามขั้นตอนเหล่านี้ช่วยป้องกันไม่ให้แฮกเกอร์เดินกลับเข้ามาในเว็บไซต์ WordPress ของพวกเขาหลังจากที่เราขับพวกเขาออกไปแล้ว
ติดตั้งปลั๊กอินความปลอดภัยที่ดีพร้อมไฟร์วอลล์รวม
การตั้งค่าปลั๊กอินความปลอดภัยเป็นขั้นตอนสำคัญในการปกป้องเว็บไซต์ WordPress ของคุณ ปลั๊กอินเหล่านี้ออกแบบมาเพื่อสแกน ทำความสะอาด และป้องกันการแฮกบนเว็บไซต์ WordPress ของคุณ MalCare โดยเฉพาะ ทรงความสามารถในการวินิจฉายและแก้ไขปัญหามัลแวร์อย่างรวดเร็ว นอกจากนี้ ยังให้การป้องกันต่อเนื่องต่อการโจมตีในอนาคตผ่านไฟร์วอลล์ขั้นสูง
หนึ่งในข้อดีหลักของ MalCare คือ ไม่เหมือนปลั๊กอินความปลอดภัยบางตัว มันไม่犠牲ประสิทธิภาพของเว็บไซต์ของคุณ เว็บไซต์ของคุณจะยังคงทำงานราบรื่นและมีประสิทธิภาพ ในขณะที่ได้รับการปกป้องอย่างเต็มที่
หากคุณต้องการให้เว็บไซต์ WordPress ของคุณปลอดภัย และทำงานได้ดีที่สุด การใช้ปลั๊กอินความปลอดภัยระดับนำอย่าง Mal Care เป็นความจำเป็นอย่างยิ่ง
ส่ง Sitemap ที่ถูกต้องใหม่
ขั้นตอนนี้เฉพาะเจาะจงกับมัลแวร์ที่แฮกผลการค้นหาของ Google แต่ก็คุ้มค่าที่จะทำ เพราะแฮกเกอร์อาจเพิ่มหน้าหลายพันหน้าไปยังเว็บไซต์ของคุณเพื่อหลอก Google และ exploit SEO ของคุณ เพื่อทำเช่นนั้น พวกเขายังส่ง Sitemap ที่มี URL ของหน้าไม่ถูกต้องเหล่านี้ แทนที่ Sitemap ที่ถูกต้องของคุณโดยมีประสิทธิภาพ
เนื่องจากเว็บไซต์ของคุณอยู่ใน Google Blacklist Sitemap อันตรายเหล่านี้จะถูกพิจารณาในกระบวนการ Review เพื่อนำออกจาก List นี้ ดังนั้น จึงสำคัญที่จะตรวจสอบ Sitemap ของคุณบน Google Search Console หลังเหตุการณ์มัลแวร์
ตรวจสอบบัญชีผู้ใช้และรหัสผ่าน
การเปลี่ยนรหัสผ่านและตรวจสอบบัญชีผู้ใช้เป็นสิ่งสำคัญมากหลังเหตุการณ์ด้านความปลอดภัย หนึ่งในเหตุผลหลักที่เว็บไซต์ WordPress ถูกแฮกซ้ำคือบัญชีผู้ใช้ที่ถูกเข้าถึงหรือสร้างโดยแฮกเกอร์ ดังนั้น หลังจากแก้ไขปัญหาความปลอดภัย คุณต้องเปลี่ยนรหัสผ่านทั้งหมดสำหรับผู้ใช้และฐานข้อมูล
นอกจากการเปลี่ยนรหัสผ่าน คุณยังต้องดูที่บัญชีผู้ใช้ของคุณ ลบบัญชีที่ไม่ควรมี บัญชีที่ต้องอยู่ ให้แน่ใจว่ามีสิทธิ์ต่ำสุดที่จำเป็นสำหรับบัญชีนั้น
มันยังเป็นความคิดที่ดีที่จะลบประเภทบัญชีที่ไม่จำเป็นอย่างแน่นอน มันกลายเป็นง่ายขึ้นเรื่อยๆ สำหรับแฮกเกอร์ที่จะบุกเข้าไป ด้วยช่องโหว่ด้านความปลอดภัยล่าสุดที่ให้พวกเขาแฮกเว็บไซต์ได้เพียงด้วยบัญชีผู้ใช้พื้นฐานหรือ Subscriber
ตั้งค่า SSL บนเว็บไซต์ของคุณ
การตั้งค่า SSL บนเว็บไซต์เป็นสิ่งสำคัญมาก มันใช้การเข้ารหัสพิเศษเพื่อปกป้องข้อมูลทั้งหมดที่ส่งไปและมาจากเว็บไซต์ของคุณ ทำให้ никтоไม่สามารถมองเห็นหรือขโมยได้ มานานแล้ว Google กำลังส่งเสริมให้เว็บไซต์ทุกแห่งใช้ SSL จริงๆ แล้ว พวกเขาจะทำให้เว็บไซต์ของคุณจัดอันดับต่ำกว่าในผลการค้นหาหากไม่มี SSL ตั้งค่า
อัปเดต WordPress Core ปลั๊กอินและธีมของคุณ
การอัปเดต WordPress Core ปลั๊กอิน และธีมของคุณทันทีที่มีเวอร์ชันใหม่ออกมานั้นเป็นมาตรการความปลอดภัยที่สำคัญ การอัปเดตมักแก้ไขช่องโหว่สำคัญในปลั๊กอินและธีม ทันทีที่ช่องโหว่กลายเป็นสาธารณะ แฮกเกอร์จะพยายาม exploit เว็บไซต์ใดๆ ที่ยังไม่ได้ติดตั้ง Patch ที่จำเป็น ดังนั้น จึงสำคัญมากที่จะรับรองว่าเว็บไซต์ WordPress ของคุณอัปเดตก่อนที่ผู้กระทำความร้ายจะได้เปรียบ
แม้การอัปเดตบางครั้งอาจไม่สะดวกและอาจทำให้เกิดปัญหาความเข้ากันได้ แต่การทิ้งเว็บไซต์ของคุณโฉมหน้าต่อความเสี่ยงด้านความปลอดภัยที่รู้จักแล้ว ไม่คุ้มค่ากับความเสี่ยง เพื่ออยู่เหนือการอัปเดตและรักษาเว็บไซต์ที่ทำงานได้ดี จำเป็นต้องสำรองข้อมูลเป็นประจำและใช้ Staging Environment นอกจากนี้ ไฟร์วอลล์ของ MalCare ป้องกันช่องโหว่หลายอย่างไม่ให้ถูก exploit ก่อนที่จะได้อัปเดต อย่างไรก็ตาม เราแนะนำอย่างยิ่งให้อัปเดตโดยเร็วที่สุดเพื่อรักษาความปลอดภัยที่เหมาะสมที่สุด
เลือกปลั๊กอินและธีมที่ดี
เมื่อเลือกปลั๊กอินและธีมสำหรับเว็บไซต์ WordPress ของคุณ คุณต้องระมัดระวังมากเกี่ยวกับว่าจะใช้ตัวไหน มั่นใจได้ดีที่สุดที่จะใช้ปลั๊กอินและธีมที่สร้างโดยนักพัฒนาที่มีชื่อเสียงและน่าเชื่อถือ
มีสองเหตุผลหลักสำหรับเรื่องนี้ แรก นักพัฒนาที่น่าเชื่อถือจะช่วยคุณหากคุณมีปัญหา พวกเขายังอัปเดตผลิตภัณฑ์ของพวกเขาเป็นประจำเพื่อแก้ไขช่องโหว่ด้านความปลอดภัย การอัปเดตเหล่านี้สำคัญมากสำหรับการรักษาความปลอดภัยเว็บไซต์ของคุณ
สอง การใช้ปลั๊กอินหรือธีม Nulled (ลอกเลียนทาง) อาจดูเหมือนวิธีประหยัดเงินในตอนแรก แต่หากเว็บไซต์ของคุณถูกแฮกเพราะพวกเขา มันจะเสียค่าใช้จ่ายมากกว่านั้นในระยะยาว ผลิตภัณฑ์ Nulled ไม่เพียงแต่เป็นเรื่องไม่เป็นจริยธรรม แต่ยังเป็นความเสี่ยงด้านความปลอดภัยร้ายแรง เพราะมักมีมัลแวร์และ Backdoor สำหรับแฮกเกอร์
💡 เคล็ดลับ: นอกจากมุมมองความปลอดภัยเว็บไซต์ ให้แน่ใจว่าใช้ White Hat SEO เท่านั้น มันไม่คุ้มค่ากับความยุ่งยากหากคุณไม่ทำ
ขั้นตอนที่ 5: แก้ไขปฏิบัติการ SEO ที่ไม่ดี
Black Hat SEO เป็นความคิดที่แย่สำหรับเว็บไซต์และธุรกิจของคุณ Google มองอย่างจริงจังหากเว็บไซต์ของคุณมีลักษณะเฉพาะของ SEO ที่ไม่ดี
เข้าใจได้ว่าคุณต้องการผู้เยี่ยมชมไปยังเว็บไซต์ของคุณ และบางครั้งกลยุทธ์ที่ได้รับอนุญาตใช้เวลานานเกินไป อย่างไรก็ตาม การพยายามหลอกเครื่องมือค้นหาเป็นโซลูชันระยะสั้น ที่มีผลกระทบระยะยาว
ดังนั้น หากเว็บไซต์ของคุณมีวิธีการหลบเลี่ยงต่อไปนี้ โปรดลบออกก่อนขอ Review:
- Cloaking: รับรองว่า Google เห็นเวอร์ชันเดียวกันของเว็บไซต์ที่ผู้เยี่ยมชมเห็น
- Scraping: อย่าใช้บอท Scrape ข้อมูลจากเว็บไซต์อื่น
- Keyword Stuffing: เน้นสร้างเนื้อหาที่มีประโยชน์ แล้วค่อย Optimize ด้วยคีย์เวิร์ด
- Paid Backlinks: คุณสามารถติดต่อ Admin เว็บไซต์อื่นเพื่อแลกเปลี่ยน Backlinks หากเนื้อหาของพวกเขาและคุณเกี่ยวข้องกัน คุณจะได้トラフィックที่ดีกว่าเป็นผลลัพธ์
- Duplicate Content: พัฒนาเนื้อหาของคุณเองและลบเนื้อหาที่คัดลอก
มีกลยุทธ์ SEO อื่นๆ ที่ Google ไม่ชอบ กฎทั่วไปคือให้คุณค่ากับผู้เยี่ยมชมด้วยเนื้อหา ผลิตภัณฑ์ และบริการของคุณ และหลีกเลี่ยงอะไรที่ใกล้เคียงกับการหลอกลวง
ขั้นตอนที่ 6: ขอ Review จาก Google
ในขั้นตอนนี้ คุณต้องมั่นใจ 100% ว่าเว็บไซต์ของคุณปราศจากมัลแวร์ รันสแกนอีกครั้งเพื่อตรวจสอบซ้ำก่อนดำเนินการขอ Review นี่เป็นขั้นตอนสำคัญ เพราะหาก Google พบร่องรอยมัลแวร์บนเว็บไซต์ของคุณ มันจะปฏิเสธคำขอ Review
ยังคุ้มค่าที่จะระบุว่ Google ดำเนินการ Review คำขอเหล่านี้ด้วยตนเอง ดังนั้น หากคุณมีคำขอที่ถูกปฏิเสธมากเกินไป Google จะตรวจสอบคุณเป็น 'Repeat Offender' หลังจากนั้น คุณจะต้องรอ 30 วันก่อนที่จะยื่นคำขอใหม่
ขั้นตอนการนำออกจาก Google Blacklist:
- ไปที่บัญชี Google Search Console
- คลิกที่แท็บ Security Issues และเลื่อนลงไปด้านล่างของหน้าจอ
- กดปุ่ม 'Request a review'
- ใช้ฟอร์มระบุทุกขั้นตอนที่คุณใช้ในการแก้ไขปัญหาความปลอดภัย
- Submit
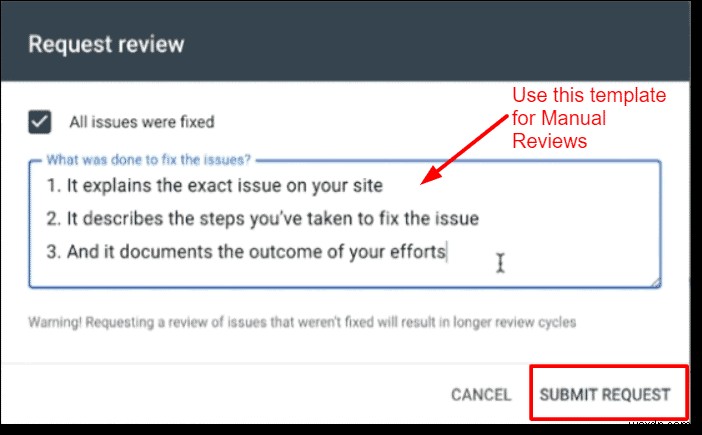
หลังจากส่งฟอร์ม ให้อดทน รอแต่ละคำขอใช้เวลาหลายวันในการแก้ไข แต่ไม่มีสิ่งที่คุณสามารถทำเพื่อเร่งกระบวนการได้ จริงๆ แล้ว หากคุณพยายามติดตามมากเกินไป นั่นก็จะทำให้คุณอยู่ในรายชื่อ Repeat Offender เช่นกัน ดังนั้น ใช่ โปรดอดทน
ถ้าเว็บไซต์ของคุณไม่มีมัลแวร์ แต่คำขอ Review ถูกปฏิเสธ?
มีบางกรณีที่คำขอ Review ถูกปฏิเสธโดย Google บอกว่ายังตรวจพบมัลแวร์:
- แคชไม่ได้ถูกล้าง: ในฐานะส่วนหนึ่งของ Checklist หลังทำความสะอาด โปรดล้างแคช WordPress และเบราว์เซอร์ หากคุณไม่ล้างแคชเว็บไซต์ Google จะตรวจจับมัลแวร์อีกครั้ง และจะไม่นำเว็บไซต์ของคุณออกจาก Blacklist คุณสามารถเข้าถึงบางหน้าที่ถูกตรวจจับได้ และหากพวกเขา Return 404 คุณจะรู้ว่าพวกเขาไม่มีอยู่บนเว็บไซต์ของคุณ
- ลิงก์เก่าเป็นซาก: ตรวจสอบผลการสแกนที่ Google แชร์ให้คุณ และดูว่ามีลิงก์ไหนยังชี้ไปยังเว็บไซต์สแปม
มีโอกาสว่ามัลแวร์ไม่ได้ถูกทำความสะอาดอย่างถูกต้อง โดยเฉพาะหากทำด้วยตนเอง ในกรณีนี้ คุณจะต้องยอมรับและใช้ปลั๊กอินความปลอดภัยทำงานแทน การทำความสะอาดด้วยตนเองล้มเหลว
เป็นไปได้น้อยมากที่ Google Safe Browsing จะแสดง False Positives ลองแก้ไขปัญหาตามที่แนะนำด้านบน และยื่นคำขอ Review อีกครั้ง
ทำไมเว็บไซต์ของคุณถึงถูก Google Blacklist?
เช่นที่เราอธิบายไว้ก่อนหน้านี้ เมื่อ Google Crawl เว็บไซต์ของคุณและพบบางอย่างที่แย่ มันจะเพิ่มเว็บไซต์ของคุณใน Blacklist สิ่ง "แย่" เหล่านี้อาจเป็น:
- เว็บไซต์ของคุณถูกแฮก: เว็บไซต์ของคุณถูกโจมตีและตอนนี้มีมัลแวร์อยู่ Google แยกแยะระหว่างประเภทการแฮกต่างๆ เช่น เนื้อหา Phishing เนื้อหาสแปม หรือมัลแวร์ที่ดาวน์โหลดได้ซึ่งสามารถทำลายอุปกรณ์ของผู้เยี่ยมชม อย่างไรก็ตาม เพื่อวัตถุประสงค์ของบทความนี้ เราจะพิจารณาทั้งหมดว่าเป็นมัลแวร์
- เว็บไซต์ของคุณมีหน้าเว็บสแปม: สมมติว่าเว็บไซต์ของคุณเองไม่ใช่สแปม นี่เป็นผลลัพธ์ทั่วไปของมัลแวร์ หนึ่งในเหตุผลที่แฮกเกอร์โจมตีเว็บไซต์คือเพื่อแทรกหน้าสแปมสำหรับผลิตภัณฑ์และบริการตลาดเทาหรือผิดกฎหมาย เพราะ Google จะไม่ Index เว็บไซต์ของพวกเขา ดังนั้นพวกเขาจึง "ขี่ค้ำ" บนเว็บไซต์ของคุณเพื่อรับผู้เยี่ยมชมจาก SEO ใดๆ
- หนึ่งในปลั๊กอินของคุณกำลังโหลด Assets จาก URL ที่ถูก Blacklist: คุณมีปลั๊กอินหรือธีมบนเว็บไซต์ที่โหลดเนื้อหาจากเว็บไซต์ที่ถูกตรวจจับ อาจเป็นเพียงไฟล์รูปภาพธรรมดา แต่ยังคงทำให้เกิดปัญหา เว็บไซต์ของคุณไม่มีมัลแวร์ แต่ Google ยังคงตรวจจับว่าเป็นเนื้อหาอันตรายหรือหลอกลวง
- คุณใช้กลยุทธ์ Black Hat SEO: กลยุทธ์ Black Hat SEO พยายามหลอกเครื่องมือค้นหาเพื่อรับผู้เยี่ยมชมมากขึ้น เนื้อหาอาจไม่ตรงกับ SEO Hacks และผู้เยี่ยมชมจึงถูกหลอกให้เข้าชมเว็บไซต์ Black Hat SEO เป็นการละเมิดนโยบายหลักของ Google และจะทำให้เว็บไซต์ของคุณเข้าสู่ Blacklist ได้อย่างรวดเร็ว นอกจากนี้ Hacks ทำงานได้เฉพาะระยะสั้น ดังนั้นสิ่งเล็กน้อยที่คุณได้จากการใช้พวกเขาจะค่อยๆ สลายไปในเวลาที่เหมาะสม
นี่คือกลยุทธ์ Black Hat SEO บางอย่างที่คุณควรหลีกเลี่ยงอย่างแน่นอน:
นี่คือเหตุผลที่พบบ่อยที่สุดที่ Google จะ Blacklist เว็บไซต์ของคุณ สำหรับการอ่านเพิ่มเติม และเพื่อทราบว่า Google ดำเนินการใดภายใต้สถานการณ์ไหน โปรดดูรายการคำเตือนของพวกเขา
รูปแบบต่างๆ ของคำเตือน Google Blacklist
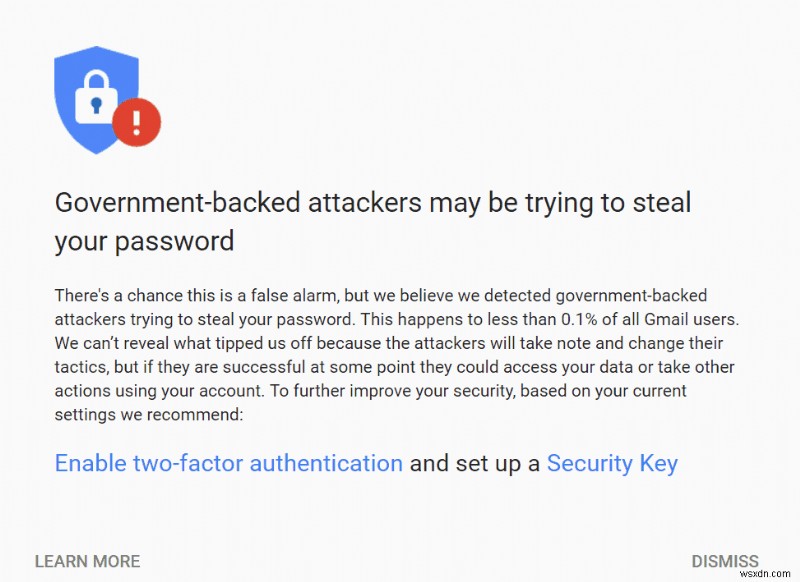
มีคำเตือนต่างๆ ที่คุณอาจได้รับขึ้นอยู่กับสาเหตุที่ Google Blacklist เว็บไซต์ของคุณ ผู้เยี่ยมชมที่คลิกผ่านจากเครื่องมือค้นหาจะเห็นข้อความแจ้งเตือนสีแดงขนาดใหญ่เหมือนด้านล่าง หรือป้าย 'Dangerous' ในแถบ URL
Deceptive site ahead
This site may be hacked
Phishing attack ahead
This site may harm your computer
The site ahead contains malware
This website has been reported as unsafe
This page is trying to load scripts from unauthenticated sources
Government-backed attackers may be trying to steal your password
The site ahead contains harmful programs
Google Blacklist เว็บไซต์ของคุณอย่างไร?
Google Crawl เว็บไซต์ของคุณเป็นระยะเพื่อ Index สำหรับผลการค้นหาของพวกเขา หมายความว่ามันอ่านเนื้อหาบนเว็บไซต์ของคุณเพื่อเข้าใจว่ามันทำหน้าที่อะไร และแสดงให้ผู้ใช้เครื่องมือค้นหาตามลำดับ ทำผ่าน Googlebot ซึ่ง Crawl เว็บไซต์บนอินเทอร์เน็ตเพื่อ Index โดยอัตโนมัติ
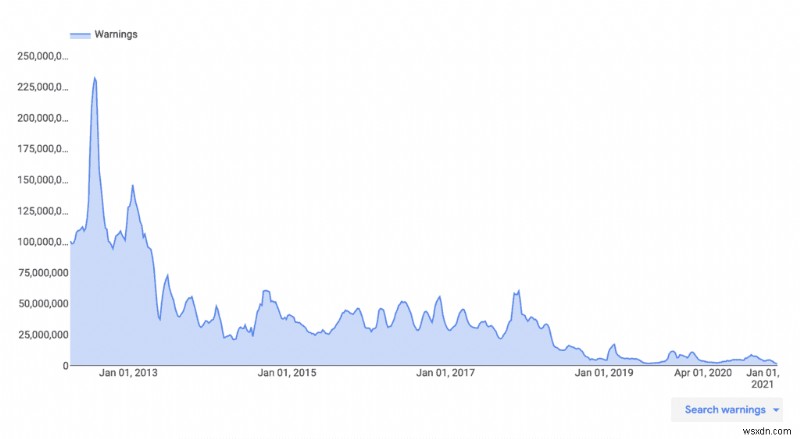
Googlebot สแกนโค้ดเว็บไซต์และตรวจสอบด้วยอัลกอริทึมว่ามันเป็นมัลแวร์หรือไม่ หากการสแกนตรวจพบมัลแวร์ มันจะ Blacklist เว็บไซต์ทันที ขึ้นอยู่กับมัลแวร์หรือเนื้อหาลure ที่ตรวจพบ Google ยัง Blacklist เว็บไซต์ที่ละเมิดนโยบายของพวกเขา เช่น การใช้ Black Hat SEO
เพื่อดูว่าเว็บไซต์ของคุณอยู่ใน Blacklist หรือไม่ คุณสามารถค้นหาได้บน Transparency Report
ทำไม Google Search Engine ถึง Flag เว็บไซต์ที่ถูกแฮก?
ในทุกกรณี มัลแวร์บนเว็บไซต์เกิดจากความปลอดภัยของเว็บไซต์ถูกโจมตี ดังนั้นมันไม่ใช่ความผิดของคุณ คุณอาจสงสัยว่าทำไมเว็บไซต์ของคุณถึงถูก Google Blacklist
Google ต้องการปกป้องผู้ใช้จากมัลแวร์ที่สามารถขโมยข้อมูลตัวตนหรือข้อมูล หรือติดเชื้ออุปกรณ์ของพวกเขา ดังนั้นมัน Blacklist เว็บไซต์ใดๆ ที่ใช้ปฏิบัติการหลอกลวงหรือมีโค้ดอันตราย ประเภทการแฮกที่ Google Flag ได้แก่:
- Japanese Keyword Hacks
- Spam Links
- SEO Spam
- Redirect Hacks
แม้มัลแวร์จะไม่ใช่ความผิดของคุณ แต่ก็มีวิธีปกป้องเว็บไซต์ของคุณ ดังนั้น เนื่องจากมัลแวร์อยู่บนเว็บไซต์ของคุณ มันจึงกลายเป็นความรับผิดชอบของคุณที่ต้องจัดการกับมัน
ผลกระทบของ Google Blacklist ต่อเว็บไซต์ของคุณคืออะไร?
ผลลัพธ์ของเว็บไซต์ที่ถูกแฮกตั้งแต่แย่ไปจนถึง Disastrous ไม่มีผลลัพธ์ที่ดีเลย แต่บางคนไม่รู้ว่ามันแย่แค่ไหน นี่คือสิ่งบางอย่างที่เราเห็นเว็บไซต์ประสบเมื่อถูกแฮก:
- เว็บไซต์ถูกระงับโดยโฮสติ้ง
- สูญเสียผู้เยี่ยมชมและรายได้
- ประสิทธิเว็บไซต์ลดลง
- ปัญหาทางกฎหมาย
- ลูกค้าไม่พอใจ
- ขโมยข้อมูล
ทั้งหมดข้างต้นนำไปสู่ความเสียหายทางการเงิน ไม่ว่าจะโดยตรงกับการสูญเสียรายได้และค่าทำความสะอาด หรือโดยอ้อมผ่านเวลาและทรัพยากรที่ใช้ในการควบคุมความเสียหาย สรุปแล้ว มันเป็นสถานการณ์ที่แย่มาก
สรุป
แม้จะมีหลายเหตุผลที่ Google สามารถ Blacklist เว็บไซต์ของคุณได้ มัลแวร์เป็นเรื่องรุนแรงที่สุดและยากที่สุดในการกู้คืน คุณสามารถให้เว็บไซต์ของคุณมีโอกาสสูงสุดในการปลอดภัยโดยการติดตั้งปลั๊กอินที่ดี
มีคำถามหรือความคิดเห็น? ติดต่อเราได้เลย! เรายินดีฟังจากคุณ
FAQs
ทำไมเว็บไซต์ของฉันถึงแสดงเป็น Dangerous?
เว็บไซต์ของคุณแสดงเป็น Dangerous เพราะเว็บไซต์ของคุณถูกแฮก เว็บไซต์ของคุณถูก Google Blacklist และตอนนี้เบราว์เซอร์กำลังแสดงคำเตือน Dangerous ในแถบ URL เพื่อเตือนผู้ใช้ไม่ให้เข้าชมเว็บไซต์ที่ถูกแฮก
วิธีแก้ปัญหาที่ดีที่สุดคือติดตั้งปลั๊กอินความปลอดภัยบนเว็บไซต์ของคุณและทำความสะอาดมัลแวร์ หลังจากนั้น คุณต้องขอ Review จาก Google เพื่อนำเว็บไซต์ของคุณออกจากคำเตือน Google Blacklist
วิธีแก้คำเตือน Google Blacklist?
เพื่อแก้คำเตือน Google Blacklist คุณต้องแก้ไขปัญหาที่ทำให้ Google Flag เว็บไซต์ของคุณ เริ่มจากอีเมลที่พวกเขาส่ง และหาเหตุผลของ URL Blacklist เหตุผลใหญ่ที่สุดที่ทำให้อยู่ใน Blacklist คือมัลแวร์บนเว็บไซต์ของคุณ
ใช้ปลั๊กอินความปลอดภัยทำความสะอาดมัลแวร์บนเว็บไซต์ของคุณ แล้วขอ Review จาก Google เพื่อนำเว็บไซต์ออกจากคำเตือน Google Blacklist
