

Pwn2Own 2021 เริ่มต้นรัน 3 วัน วันที่ 6 เมษายน 2021 เวลา 10:00 EST พร้อมการสตรีมบน YouTube, Twitch และเว็บไซต์ประชุม ปีนี้มีการพยายามโจมตีทั้งหมด 23 ครั้ง ตลอด 3 วัน เป้าหมาย 10 ผลิตภัณฑ์ ผลลัพธ์วันที่ 1 จบลงด้วยการโจมตีสำเร็จต่อ Microsoft Exchange, Microsoft Teams, Windows 10 และเบราว์เซอร์ Safari ของ Apple
สำหรับผู้ที่ยังสงสัย นี่คือบันทึกสั้นเกี่ยวกับ Pwn2Own ซึ่งเป็นการแข่งขันแฮ็กคอมพิวเตอร์เชิงจริยธรรม (ethical computer hacking contest) ที่จัดขึ้นทุกปีในงานประชุมความปลอดภัย CanSecWest เป้าหมายหลักคือการแสดงช่องโหว่ด้านความปลอดภัยในซอฟต์แวร์ที่ใช้กันอย่างแพร่หลาย ทีมที่เปิดเผยช่องโหว่เหล่านี้สำเร็จจะได้รับรางวัลเงินสด
ผลลัพธ์ Pwn2Own 2021 วันที่ 1
ปีนี้ Pwn2Own จัดการแข่งขันที่ใหญ่ที่สุดเทียบกับปีก่อนหน้า ผลลัพธ์สำเร็จแรกทำได้โดย Jack Dates จาก RET2 Systems ได้เงินรางวัล $100,000 ในหมวด Web Browser โดยใช้ Integer Overflow ใน Safari ของ Apple ตามด้วยทีม Devcore ที่ได้ $200,000 จากการเข้าควบคุม Microsoft Exchange Server
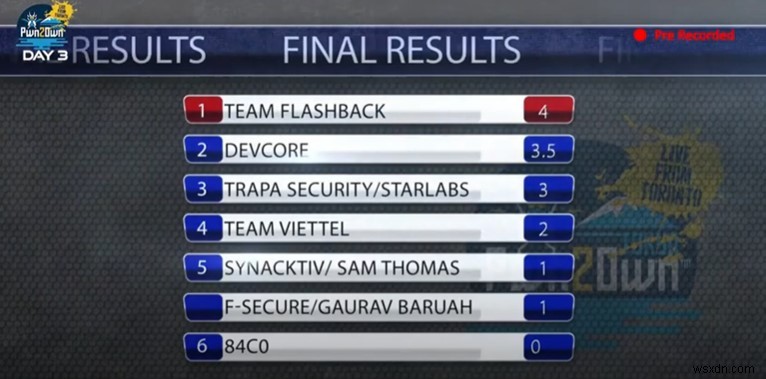
ต่อไป Microsoft Teams เป็นเป้าหมายถัดไปที่ถูกเจาะโดยนักวิจัยที่รวมช่องโหว่สองช่อง (pair of bugs) เพื่อสาธิตการรันโค้ด (code execution) ความพยายามนี้ได้รับรางวัล $200,000 และอีเวนต์ถัดไปจะทำให้หลายคนประหลาด ทีม Viettel ล็อกอินเข้าสู่ Windows 10 PC ในฐานะผู้ใช้ทั่วไป และได้สิทธิ์ System Privileges ทั้งหมดโดยใช้ Integer Overflow ช่วยให้ทีมได้เงินรางวัล $40,000 ในวันแรก ในขณะที่ทีมกำลังเตรียมการโจมตี Microsoft Exchange พรุ่งนี้
เมื่อ Windows 10 ถูกเจาะ Ubuntu Desktop ก็ไม่รอดเช่นกัน Ryota Shiga จาก Flatt Security Inc ขยับจาก standard user ไปเป็น root user ด้วยการใช้ OOB access bug และได้รับเงินรางวัล $30,000
อย่างไรก็ตาม ไม่ใช่ทุกทีมที่ประสบความสำเร็จในวันนี้ เช่น ทีม Star Labs ที่มุ่งเป้าหมาย Parallels Desktop และ Oracle VirtualBox ในสองอีเวนต์แยกกัน ไม่ได้ประสบความสำเร็จในทั้งสองครั้ง
คลิกที่นี่สำหรับตารางเวลารายละเอียดของ Pwn2Own 2021
