

ประมาณการว่ามีอีเมลส่งทุกวันเป็นอันนับพันล้านฉบับที่เป็นอันตรายหรือจัดอยู่ในประเภทฟิชชิง อีเมลเหล่านี้ถูกส่งเพื่อหลอกล่อให้คนเข้าเว็บไซต์ปลอม มีมัลแวร์ในเนื้อหา หรือเป็นส่วนหนึ่งของการหลอกลวงขนาดใหญ่ที่ดูเหมือนจะถูกต้องในตอนแรก ความถี่และปริมาณของอีเมลเหล่านี้เพิ่มขึ้นอย่างมากหลังจากที่วัฒนธรรม Work From Home ถูกนำมาใช้ทั่วโลกเนื่องจากวิกฤตระบาดล่าสุด
คุณสามารถเลือกที่จะอ่านข่าวล่าสุดเกี่ยวกับการโจมตีมัลแวร์ หรือคลิกที่นี่เพื่อเรียนรู้เพิ่มเติมเกี่ยวกับ DMARC (Domain-based Message Authentication, Reporting & Conformance)
ข่าวล่าสุดเกี่ยวกับอีเมลอันตราย
มัลแวร์ขโมยรหัสผ่านส่งไปยังผู้จัดหาพลังงาน
จากรายงานล่าสุดของ Intezer พบว่าแคมเปญฟิชชิงได้ดำเนินการมานานกว่าหนึ่งปี โดยส่งอีเมลที่ดูเหมือนจริงเพื่อขโมยรหัสผ่าน อีเมลฟิชชิงเหล่านี้ถูกเขียนและวิจัยอย่างละเอียดมาก จนผู้รับมักถูกหลอกให้คิดว่ากำลังโต้ตอบกับบริษัทที่ถูกต้อง
ตามรายงาน เป้าหมายของแคมเปญฟิชชิงนี้คือบริษัทพลังงาน น้ำมัน และก๊าซที่มีฐานข้อมูลลูกค้าจำนวนมาก ขั้นตอนแรกคือการขโมยข้อมูลประจำตัวและข้อมูลละเอียดอ่อนอื่นๆ รูปแบบที่คล้ายกันพบในภาคเทคโนโลยีและการผลิตทั่วโลก โดยเฉพาะในสหรัฐอเมริกา สหรัฐอาหรับเอมิเรตส์ เยอรมนี และเกาหลีใต้
อีเมลที่ติดมัลแวร์มีไฟล์แนบที่ดูเหมือนไฟล์ PDF พร้อมรายละเอียดเพิ่มเติม แต่จริงๆ แล้วเป็นไฟล์ IMG, ISO หรือ CAB ซึ่งจะเปลี่ยนเส้นทางผู้ใช้ไปยังไฟล์มัลแวร์ เอกสารวิจัยของบริษัทความปลอดภัยเตือนให้ผู้ใช้ระมัดระวังเมื่อเปิดอีเมลที่ส่งมาจากนอกโดเมนของบริษัท ไฟล์หรือลิงก์ที่น่าสงสัยต้องเพิกเฉย
Microsoft รายงานอีเมลเผยแพร่มัลแวร์จากศูนย์บริการปลอม
Microsoft ได้เตือนผู้ใช้ล่าสุดเกี่ยวกับอีเมลปลอมที่สร้างสถานการณ์บังคับให้ผู้ใช้ต้องโทรศัพท์หมายเลขที่ให้ไว้ในอีเมล เพื่อยกเลิกการสมัครสมาชิกหรือเรียกรับรางวัล เมื่อผู้ใช้โทรหาหมายเลขนั้น ผู้ตอบสายจะโน้มน้าวให้ผู้ใช้เข้าเว็บไซต์และดาวน์โหลดมัลแวร์ที่ปลอมเป็นไฟล์ถูกต้อง
มัลแวร์ชนิดหนึ่งที่พบคือ BazarLoader ซึ่งช่วยให้แฮกเกอร์ได้เข้าถึงแบบหลังบ้าน (backdoor) ของคอมพิวเตอร์ Windows ที่ติดไวรัส หลังจากเชื่อมต่อกับคอมพิวเตอร์แล้ว ผู้มีเจตนาร้ายจะส่งมัลแวร์ไปยังคอมพิวเตอร์ของผู้ใช้และขโมยข้อมูลสำคัญ เช่น ข้อมูลประจำตัวและหลักฐานตัวตนอื่นๆ
Spectra Logic - บริษัทที่ไม่จ่ายค่าไถ่สำหรับแรนซัมแวร์ในระบบ
เหตุการณ์น่าสนใจอีกครั้งเกิดขึ้นที่ Spectra Logic โดยแผนก IT ตัดสินใจดึงปลั๊กเซิร์ฟเวอร์ด้วยตนเองและหยุดโครงสร้างพื้นฐานทั้งหมด จากนั้นติดต่อ FBI ซึ่งส่งทีมมาและใช้เวลาสองสามสัปดาห์ในการกู้คืนทุกอย่างจากการสำรองข้อมูลออฟไลน์ที่บริษัทจัดเตรียมไว้อย่างฉลาด โจมตีนี้เกิดจากการส่งอีเมลฟิชชิงไปยังพนักงานที่ทำงานจากบ้านในช่วงวิกฤตโควิด
มีหลายกรณีที่คล้ายกัน โดยเฉพาะกรณีของ Prometheus Ransomware ที่เพิ่ง nổiขึ้นในปีนี้และรู้จักว่าโจมตีบริษัทไปแล้ว 30 แห่ง นอกจากนี้ยังมี REvil และ Thanos ที่ถูกมองว่าอันตรายเช่นกัน แต่ด้วยมาตรการความปลอดภัยใหม่ๆ จะทำให้ผู้กระทำชั่วยากขึ้นในการบรรลุเป้าหมายอันตรายของพวกเขา
Domain-based Message Authentication, Reporting & Conformance (DMARC)
เหตุผลที่อีเมลอันตรายไม่ถูกระบุคือแฮกเกอร์ปลอมข้อมูลตัวตนของผู้ส่งในฟิลด์ 'FROM' และเปลี่ยนเป็นคนที่ผู้ใช้เชื่อถือ ยังสังเกตเห็นว่าผู้อาชญากรไซเบอร์สามารถเปลี่ยนชื่อในฟิลด์ 'FROM' เป็นเพื่อนร่วมงานหรือหัวหน้า ซึ่งหมายความว่าอีเมลจะถูกเปิดแน่นอนโดยไม่มีข้อสงสัย สิ่งนี้อาจนำไปสู่การโจมตีไซเบอร์เพิ่มเติม รวมถึงการขโมยข้อมูลประจำตัว แรนซัมแวร์ และมัลแวร์
แนะนำ DMARC ซึ่งเป็นย่อหน้าของ Domain-based Message Authentication, Reporting & Conformance โปรโตคอลยืนยันตัวตนอีเมลที่จำกัดไม่ให้หน่วยงานภายนอกส่งอีเมล בשםโดเมนของบริษัทคุณ มันรับรองว่ามีเฉพาะผู้ส่งที่ได้รับอนุญาตเท่านั้นที่สามารถส่งอีเมลได้ และอีเมลอื่นๆ จะถูกจัดเป็นสแปม ด้วยการไม่มีอีเมลปลอม การวิเคราะห์ของ Valimail บ่งชี้ว่าในโดเมนที่บังคับใช้ DMARC ร้อยละของอีเมลน่าสงสัยลดลงเหลือ 0.4%
Alexander García-Tobar CEO ของ Valimali ระบุว่าด้วยกฎหมายความเป็นส่วนตัวที่บังคับใช้ในสหรัฐอเมริกา การบังคับใช้นโยบาย DMARC จึงกลายเป็นสิ่งจำเป็นสำหรับทุกบริษัทที่ทำธุรกิจในพื้นที่นั้น
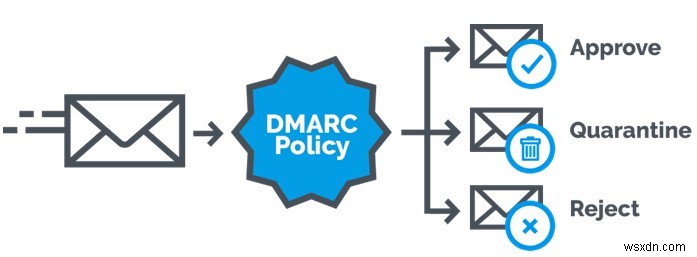
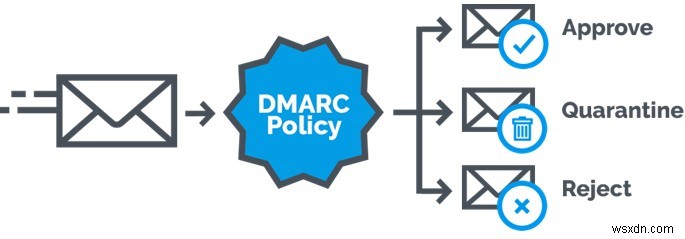
DMARC ทำงานบนสามนโยบายพื้นฐานร่วมกับ Sender Policy Framework (SPF) และ DomainKeys Identified Mail (DKIM) เพื่อตรวจสอบความถูกต้องของอีเมล นโยบายเหล่านี้คือ:
- Monitor (p=none) - ติดตามトラフィคอีเมลโดยไม่ดำเนินการใดๆ
- Quarantine (p=quarantine) - ส่งอีเมลที่ไม่ได้รับอนุญาตไปยังโฟลเดอร์สแปม
- Reject (p=reject) - รับรองว่าอีเมลที่ไม่ได้รับอนุญาตไม่ได้ถูกส่งมอบ
สรุป: DMARC ช่วยเหลือต่อต้านอีเมลปลอมที่มีมัลแวร์ได้อย่างไร?
DMARC ดูเหมือนจะเป็นโซลูชันที่ดีที่สุดที่ควรนำไปใช้โดยองค์กรทุกแห่งที่ให้สิทธิ์ Work From Home จำนวนอีเมลอันตรายจะไม่มีวันหยุด แต่จะเพิ่มขึ้นหลายเท่า หลีกเลี่ยงการเปิดอีเมลน่าสงสัยที่เสนอของฟรี และลบอีเมลที่มาจากองค์กรที่คุณไม่เคยได้ยิน ด้วย DMARC จะเพิ่มความรู้สึกปลอดภัยให้กับเครือข่ายขององค์กรคุณ ติดตามเราบนโซเชียลมีเดีย – Facebook, Instagram และ YouTube
