

โทรจัน Shlayer เป็นมัลแวร์ที่คงทนมาก — ส่งผลกระทบต่อระบบ macOS 1 ใน 10 เครื่องตั้งแต่ปี 2019 แม้จะปรากฏตัวครั้งแรกในปี 2018 มัลแวร์นี้ยังคงรุกราน และรับผิดชอบต่อมัลแวร์ที่ตรวจพบใน macOS มากถึง 30% ในปี 2019 ตามรายงานของบริษัทแอนตี้ไวรัส Kaspersky
ความแพร่หลายมาจากเครือข่ายพันธมิตร แม้มัลแวร์จะธรรมดา
ความแพร่กระจายของไวรัสนี้ เกิดจากวิธีการแพร่กระจายที่ฉลาดของผู้สร้าง แม้มัลแวร์ตัวเองจะดูธรรมดา อัตราการติดเชื้อที่สูงกำลังทำลายอ-Pierre ที่ว่า Mac มีภูมิคุ้มกันโดยธรรมชาติ
อาจเป็นเรื่องดี เพราะยาต้านมัลแวร์ที่ดีที่สุดคือ "ความตระหนักของผู้ใช้" ซึ่งขาดหายไปเป็นหนึ่งในตัวทำให้ไวรัสร้ายนี้แพร่กระจาย
ไวรัสธรรมดา กลายเป็นอันตรายด้วยเครือข่ายพันธมิตร
Shlayer เป็นโทรจันดาวน์โหลดที่ติดตั้งมัลแวร์ในเบื้องหลัง ขโมยข้อมูลการท่องเว็บ และแสดงโฆษณาเป็นอันตราย
ลักษณะเฉพาะที่สุดของ Shlayer คือ การกระจายตัวได้รับการส่งเสริมโดยเว็บมาสเตอร์และเจ้าของเนื้อหาบนแพลตฟอร์มที่ถูกต้องตามกฎหมาย ตัวอย่างเช่น มีรายงานว่าผู้สร้างไวรัสสร้างเครือข่ายพันธมิตรครบวงจร ประกอบด้วย YouTuber ผู้เขียน Wikipedia และเจ้าของเว็บไซต์ ให้ค่าคอมมิชชัน 4 ดอลลาร์ต่อการนำผู้คนไปดาวน์โหลด Flash ปลอม Kaspersky นับพบ เว็บไซต์พันธมิตรเกิน 1,000 แห่ง ที่เกี่ยวข้อง
พันธมิตรสามารถล่อลูกเหยื่อคลิกลิงก์ดาวน์โหลดอันตรายหลายวิธี เช่น YouTuber ใส่ลิงก์ย่อในคำอธิบายวิดีโอ ผู้เขียน Wikipedia ใช้การอ้างอิงที่มีลิงก์อันตราย เว็บมาสเตอร์แค่วางพรอมต์ที่มีลิงก์ดังกล่าว
การสร้างลิงก์อันตรายให้ผู้ใช้คลิกโดยไม่รู้ตัว เป็น伎倆เก่าแก่ของแฮกเกอร์ แต่นادرมากที่เห็น อาชญากรไซเบอร์ทำให้มัลแวร์กลายเป็นโมเดลธุรกิจที่ยั่งยืนสมบูรณ์
ในโมเดลนี้ ผู้สร้างเป็นนักลงทุนหลัก จ่ายคอมมิชชัน 4 ดอลลาร์ต่อการติดตั้งให้พันธมิตรที่เป็นผู้ผลิตเนื้อหาเสียตัวตนเอง จึงสมเหตุสมผลว่า การติดเชื้อหลังคลิกลิงก์อันตราย ต้องสร้างโอกาสสร้างรายได้มากพอที่จะคุ้มค่าการลงทุน
Shlayer เองเป็นเพียงตัวนำพейโหลดประกอบด้วยแอดแวร์ การเปลี่ยนเส้นทางเว็บบังคับ และมัลแวร์อื่นที่ติดตามประวัติเบราว์เซอร์ ด้วยการโจมตีนี้ อาชญากรไซเบอร์ทำกำไรได้จากการนำทางトラฟฟิกผู้ใช้ไปยังหน้าเว็บอันตราย ขายประวัติเบราว์เซอร์ คุกกี้ และแคชให้โฆษณา และแสดงโฆษณาผ่านการสนับสนุน
แม้ไม่มีตัวเลขกำไรที่แน่นอน แต่พิจารณาจากค่าคอมมิชชัน 4 ดอลลาร์ต่อการติดตั้ง และ Mac 10% ติดเชื้อ การประมาณการอย่างรूรูปก็ให้กำไรหลายล้านดอลลาร์
ผู้สร้างไวรัสทำวิศวกรรมสังคมได้อย่างเชี่ยวชาญ นำไปสู่การคงอยู่ของไวรัสและศักยภาพกำไรสูง
การป้องกันการโจมตี
ยุติธรรม Apple ไม่ควรถูก suç กับการโจมตีแบบนี้ เพราะโทรจันไม่ได้เกิดจากช่องโหว่ใน macOS นั่นคือปัญหาของการโจมตีวิศวกรรมสังคม จุดเข้าคือ "ผู้ใช้" เอง ไม่ใช่จุด yếuในระบบ
โปรแกรมเพิ่มความปลอดภัย เช่น แอนตี้มัลแวร์และ VPN ช่วยให้ปลอดภัยขึ้น แต่วิธีมีประสิทธิภาพที่สุดคือ "ความตระหนัก" ในกรณี Shlayer ผู้กระทำร้ายใช้ประโยชน์จากความไม่รู้ของผู้ใช้ — พูดได้ว่าพึ่งพาความไม่รู้นั้นมาก
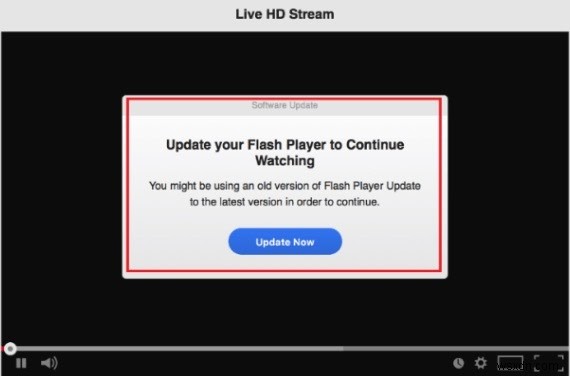
Shlayer ใช้การดาวน์โหลด Flash Player ปลอมเพื่อเข้า Mac แต่สาธารณะส่วนใหญ่ไม่รู้ว่า Flash เป็นโปรแกรมที่ล้าสมัย และเบราว์เซอร์สมัยใหม่ไม่ต้องการ Flash เพื่อเข้าถึงเนื้อหาออนไลน์แล้ว
การใช้ VPN และแอนตี้ไวรัสยังคงสำคัญมาก แต่สาเหตุหลักของการระบาดมัลแวร์คือ "ความไม่รู้ของผู้ใช้"
เหยื่อส่วนใหญ่ของ Shlayer ตกเป็นเหยื่อเพราะคลิกลิงก์ดาวน์โหลด Flash Player ปลอม จริงแล้ว คุณไม่ต้องการ Flash ในปี 2020 แล้ว และถ้าคนมากขึ้นรู้เรื่องนี้ Shlayer ไม่ค่อยจะประสบความสำเร็จในการติดเชื้อ Mac หลายล้านเครื่อง
ดังนั้น มาตรการป้องกันที่ดีที่สุดคือ: อย่าคลิกลิงก์น่าสงสัย! หากเว็บไซต์บังคับให้ดาวน์โหลด Flash Player หรือซอฟต์แวร์อื่นเพื่อดูสตรีมผ่านช่องทางไม่เป็นทางการ หรือรับของฟรี นั่นเกือบจะเป็นลิงก์อันตรายเสมอ
ควรตรวจสอบข้อมูลเว็บไซต์ก่อนเข้าใช้ ค้นหาชื่อเสียงและความคิดเห็นผู้ใช้
สุดท้าย ให้รวมมาตรการ常识เหล่านี้กับแอนตี้ไวรัสและ VPN ที่มีบล็อกโฆษณา กระบวนการนี้ควรเพียงพอต่อการป้องกันมัลแวร์ส่วนใหญ่ โดยเฉพาะที่ใช้วิศวกรรมสังคมอย่าง Shlayer
สรุป
macOS เป็นระบบปฏิบัติการที่แข็งแกร่ง แต่ต่อ "ความไม่รู้ของมนุษย์" ยาตัวเดียวคือ "ความตระหนัก" ไม่มี OS ไหน — ไม่ว่าจะเป็น macOS, Windows หรืออื่นๆ — ที่ภูมิคุ้มกันจากการ exploite ของอาชญากรไซเบอร์ที่หลอกลวงผู้ใช้เพื่อการดำรงชีวิต วิธีเดียวที่มั่นใจได้คือ ต้านทานการคลิกลิงก์ดาวน์โหลดน่าสงสัยบนเว็บไซต์ไม่เป็นทางการ คุณอาจหลีกเลี่ยงมัลแวร์ครึ่งหนึ่งบนเว็บได้โดยไม่รู้ตัว
ข้อมูลผู้เขียน: Osama Tahir เป็นนักเขียนครอบคลุมความเป็นส่วนตัวออนไลน์ วิทยาศาสตร์ และผลกระทบทางสังคมของเทคโนโลยีในยุคสมัยใหม่ เขาเป็นผู้เขียนร่วมที่ MalwareBytes, Hackernoon และ BetaNews
