

พวกเขาล่าระลวงตลอดเวลา: โทรเย็นเรียกอ้างว่าเป็น "ฝ่ายสนับสนุนเทคนิค Windows" ซึ่งจริงๆ มีเจตนาอันตรายคือ ดาวน์โหลดสปายแวร์ และ/หรือ คิดค่าบริการขณะเชื่อมต่อระยะไกล (หรือแย่กว่านั้น ทั้งคู่)
นี่เป็นหนึ่งในหลอกลวงใหญ่ที่สุดบนเว็บ และยังคงดำเนินต่อไป ความจริงที่มันยังคงอยู่ บ่งชี้อย่างชัดเจนว่ายังทำงานได้ และด้วย VOIP ที่มีต้นทุนต่ำสำหรับการโทรเย็นไม่จำกัด พวกเขามีเครื่องมือโทรให้มากเท่าที่จะทำได้ในวันทำงาน
แต่別心慈手软 นี่ไม่ใช่งาน แต่อาชญากรรม เป็นการขโมย ล้วนๆ
การรับสาย
ผมจริงๆ ได้รับสายจากนักหลอกลวง "ฝ่ายสนับสนุนเทคนิค Windows" สองครั้ง
ครั้งแรก หลังอาหารกลางวัน จับได้ตอนผมยุ่งมาก งานเยอะ ผมหัวเราะต่อเนื่องจนผู้โทรวางสาย น่าเสียดาย พวกเขาไม่ได้รับสัญญาณ
หกชั่วโมงต่อมา สายอีกครั้ง อาจเป็นคนเดียวกัน ไม่รู้ เพราะไม่ได้ถามชื่อครั้งแรก ครั้งนี้ แม้จะมีเสียงอักษรอินเดียหนัก แต่ชื่อว่า Rachel หนึ่งในชื่ออังกฤษที่พบบ่อยที่สุด แน่นอน นี่เป็นส่วนหนึ่งของกลยุทธ์ ให้ผิวหน้าที่ "文明" และน่าเชื่อถือ สำหรับสายที่แน่นอนอยู่ในหลังหัวส่วนใหญ่ว่าเป็นสายแปลก
เพราะสายโทรศัพท์เองน่าเพิกเฉย มันบ่งชี้ ผ่านสคริปต์ที่นักหลอกลวงโทรเย็นติดตามมาอย่างเคร่งครัด ว่า Microsoft สามารถตรวจจับได้ว่าเครื่องคุณมี "การติดเชื้อ" พวกเขาชัดเจนเรื่องนี้ มันไม่ใช่สายเกี่ยวไวรัส เพราะแอนตี้ไวรัสจัดการได้ ไม่ นี่ทั้งหมดเกี่ยวกับ "การติดเชื้อ" อ้างอิงคลุมเครือถึงมัลแวร์
ซึ่งโดยบังเอิญ คือสิ่งที่พวกเขากำลังขาย
"ผู้เชี่ยวชาญเทคนิค" ที่สุภาพ สลิก
ตอนนั้นผมใช้คอมพิวเตอร์สามเครื่องพร้อมกัน Surface Pro ปกติ Raspberry Pi และ Toshiba ลัปท็อปรัน Linux Mint การหลอกลวงนี้ออกแบบมาเพื่อ Windows เท่านั้น และที่คุณรู้ Linux มีปัญหาความปลอดภัยและไวรัสน้อย
คุณน่าจะเห็นภาพแล้ว…
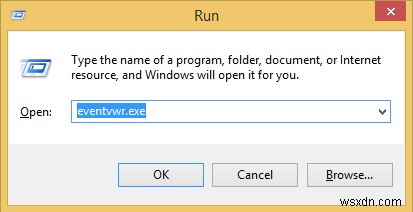
ด้วย Linux Mint ที่บูทพร้อมอยู่หน้าตา ผมไม่ทน ทำตัวอย่างพวกเขา ผมบอก "Rachel" ว่าผมเปิดกล่อง Run (ปุ่ม Windows + R) ไม่ได้ การเปิด Run เป็นกลยุทธ์สำคัญของหลอกลวง เพื่อโชว์ "ข้อผิดพลาด" ซึ่งคือรายการใน Security view log ของ Event Viewer โปรแกรมของ Windows เนื่องจากเปิด Run และพิมพ์ eventvwr.exe ไม่ได้ ผมถูกส่งต่อให้ "Jonathan"…
ตามที่ได้ยินในบันทึกเสียงจาก YouTube ผมข้างต้น "ผู้เชี่ยวชาญ" ที่ส่งต่อมา ก็แค่ต่อสคริปต์ต่อด้วยอำนาจมากขึ้น เสียงสุภาพของผู้โทรครั้งแรก น่าจะเป็นการ "ปรับนุ่ม" เหยื่อ
ใช่ เหยื่อ เพราะนั่นคือเรา ไม่ว่าจะโดนหลอก หรือสังเกตเห็นความบ้าคลั่งนี้ก่อนล่าช้า ทุกคนที่ได้รับมานี้ เป็นเหยื่อของการพยายามฉ้อโกง
สุดท้าย หลังกล่อง Run เปิดไม่ได้ (จำไว้ ผมใช้ Linux Mint) "Jonathan" ขอให้ผมเข้าเว็บ support24.6te.net เหตุผลชัดเจน เราไม่ลิงก์ไป แต่ถ้าเช็ค WhoIs จะพบว่าเว็บโฮสต์เป็น subdomain ของ ISP หรือโฮสต์ฟรี ตรวจสอบหน้าเว็บ พบไฟล์ HTML เดียวพร้อม CSS ฝังอยู่ ไม่ใช่หน่วยงานมืออาชีพ มันเป็นเครื่องหมายคลาสสิคของหลอกลวง
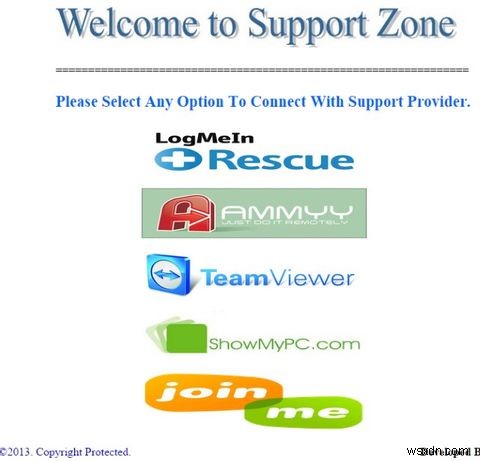
ขั้นตอนต่อไป ไม่ว่าจะเปิด Run ได้หรือไม่ คือ ติดตั้งซอฟต์แวร์ AMMYY (อ้างว่ารู้ว่าซอฟต์แวร์ของพวกเขาถูกใช้ผิด แต่อยู่ในรายการบริการไม่น่าเชื่อถือหลายแห่ง) แอปเดสก์ท็อประยะไกลแบบ TeamViewer โปรดของหลอกลวงประเภทนี้ ให้พวกเขาเข้าถึงเครื่องคุณ ณ จุดนี้ หลอกลวงจะเริ่มจริง จะพบ "การติดเชื้อ" และเรียกเก็บเงินค่าถอดออก พร้อมกันมัลแวร์อย่าง Trojan keylogger และสปายแวร์อาจถูกติดตั้งโดยนักหลอกลวง
ผมพา "Jonathan" ไปไกลที่สุดเท่าที่จะทำได้ ก่อนจะเบื่อ ทราบว่าผมเสียเวลาพวกเขา 25 นาที และเปิดเผยว่าใช้ Linux ท้ายที่สุด แต่สิ่งที่คุณควรทำคือ วางสายทันที ที่มือได้ยินว่า คนโทรเย็นมา พยายามซ่อมคอมพิวเตอร์ของคุณ แม้คุณ *จะ* ขอสนับสนุนทางโทรศัพท์จากผู้ขายคอมพิวเตอร์หรือ IT ที่ทำงาน ก็ต้องยืนยันตัวตนก่อน
หลังจากนั้น: คุณควรทำอะไรต่อ
ถ้าคุณมาถึงที่นี่เพราะโดนหลอกลวง คุณต้องกระทำด่วน Matthew Hughes เคยเขียนว่าต้องทำทันที คือ ยกเลิกบัตรเครดิต และติดต่อธนาคารออกบัตรเพื่อขอคืนเงิน เพราะจ่ายเงินผ่านการฉ้อโกง
คุณควรโพสต์บน Facebook แจ้งเพื่อน ติดต่อ และครอบครัวในพื้นที่ ให้รู้ว่าหลอกลวงนี้กำลังล่าเขตโทรศัพท์ของคุณ นักหลอกลวงมุ่งเน้นรหัสพื้นที่ ดังนั้นถ้าคุณโดนล่า โอกาสคนอื่นในพื้นที่จะโดนสูง โปรดทราบว่ามีรูปแบบหลอกลวงหลายแบบ รวมถึงแบบที่คุณโทรไปหานักหลอกลวงที่แฝงตัวเป็นมืออาชีพ
ดูเพิ่มเติมเกี่ยวกับปัญหานี้: ดูว่าคุณทำได้อะไรกับหลอกลวงฝ่ายสนับสนุนเทคนิค
