

使用 Facebook 登入。使用 Google 登入。網站經常利用我們渴望輕鬆登入的心理,確保我們造訪,並確保他們分得一塊個人資料餅。但代價是什麼?一位安全研究人員最近發現了許多數千個網站上 使用 Facebook 登入 功能的漏洞。同樣,Google App 網域名稱介面中的一個錯誤將數十萬個人的私人資料暴露給公眾。
這些是面臨兩大科技巨頭的嚴重問題。雖然這些問題將以適當的不安處理並修補漏洞,但大眾是否獲得足夠的認知?讓我們看看每個案例,以及它對你的網路安全意味著什麼。
案例 1:使用 Facebook 登入
使用 Facebook 登入漏洞暴露你的帳戶 — 但不是你實際的 Facebook 密碼 — 以及你安裝的第三方應用程式,如 Bit.ly, Mashable, Vimeo, About.me 等眾多其他。
由 Sakurity 的安全研究人員 Egor Homakov 發現的關鍵缺陷,允許駭客濫用 Facebook 代碼中的疏忽。缺陷源於三個不同流程缺乏適當的 跨站請求偽造 (CSRF) 保護:Facebook 登入、Facebook 登出 和第三方帳戶連接。該漏洞本質上允許不受歡迎的一方在經過驗證的帳戶中執行操作。你可以看出為什麼這是個重大問題。
然而,Facebook 迄今選擇幾乎不採取行動解決該問題,因為這會損害他們與大量網站的相容性。第三個問題可由任何關心的網站擁有者修復,但前兩個完全在 Facebook 門前。
為進一步體現 Facebook 缺乏行動,Homakov 進一步推動該問題,發布了一個名為 RECONNECT 的駭客工具。這利用該漏洞,讓駭客創建並插入自訂 URL 用於劫持第三方網站上的帳戶。Homakov 可能被稱為不負責任地發布工具,但責任完全在於 Facebook 拒絕修補 一年多前曝光的漏洞。
在此期间,保持警惕。不要點擊來自可疑頁面的不受信任連結,或接受不認識的人的好友請求。Facebook 也發布聲明說:
"這是一種被充分理解的行為。使用登入功能的網站開發者可以通過遵循我們的最佳實踐並使用我們為 OAuth 登入提供的 'state' 參數來防止此問題。"
令人鼓舞。
案例 1a:誰取消好友我?
其他 Facebook 用戶成為另一種「服務」的獵物,該服務利用第三方 OAuth 登入憑證竊取。OAuth 登入旨在阻止用戶向任何第三方應用程式或服務輸入密碼,維護安全牆。
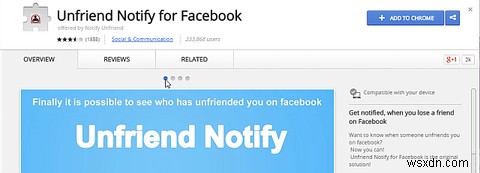
像 UnfriendAlert 這樣的服務利用想發現誰放棄線上友誼的人,要求他們輸入登入憑證 — 然後直接發送到惡意網站 yougotunfriended.com。UnfriendAlert 被歸類為潛在垃圾程式 (PUP),故意安裝廣告軟體和惡意軟體。
不幸的是,Facebook 無法完全阻止這樣的服務,所以責任在服務用戶保持警惕 並不為那些看起來好得不真實的事物上當。
案例 2:Google Apps 錯誤
我們的第二個漏洞源於 Google Apps 處理網域名稱註冊的缺陷。如果你曾經註冊網站,你會知道提供你的姓名、地址、電子郵件地址和其他重要私人資訊對過程至關重要。註冊後,任何有足夠時間的人都可以運行 Whois 找到這些公開資訊,除非你在註冊期間要求保持個人資料私密。此功能通常需要付費,且完全可選。
那些透過 eNom 註冊網站並要求私密 Whois 的人,發現他們的資料在 18 個月左右的時間內緩慢洩露。軟體缺陷於 2 月 19 日發現,五天後修補,每次續約時洩露私人資料,可能使私人個體面臨各種資料保護問題。
存取 282,000 筆大量記錄發布並不容易。你不會在網上偶然發現它。但這現在是 Google 記錄上不可磨滅的污點,同樣從浩瀚的網際網路中無法抹除。如果即使 5%、10% 或 15% 的個體開始收到高度針對性、惡意的魚叉式網路釣魚郵件,這個問題將膨脹成 Google 和 eNom 的重大資料難題。
案例 3:冒充我
這是一個多網路漏洞,允許駭客再次利用許多熱門網站利用的第三方登入系統。駭客向已識別的脆弱服務發出請求,使用受害者的電子郵件地址,該地址先前為脆弱服務所知。駭客隨後可以用假帳戶冒充用戶詳情,獲得帶有確認電子郵件驗證的社交帳戶存取權。
為了使這駭客攻擊生效,第三方網站必須支援至少另一個社交網路登入(使用另一個身分提供者),或使用本地個人網站憑證的能力。它類似於 Facebook 駭客,但已在更廣泛的網站範圍被看到,包括 Amazon、LinkedIn 和 MYDIGIPASS 等,並可能被用於以惡意意圖登入敏感服務。
這不是缺陷,這是功能
一些涉及此攻擊模式的網站並沒有真的讓關鍵漏洞溜過去:它們直接內建在系統中。一個例子是 Twitter。原版 Twitter 不錯,如果你只有一個帳戶。一旦你管理多個帳戶,針對不同產業、面向不同受眾,你需要像 Hootsuite 或 TweetDeck 這樣的應用程式。
這些應用程式使用非常相似的登入程序與 Twitter 通訊,因為它們也需要直接存取你的社交網路,用戶被要求提供相同權限。這為許多社交網路提供者創造了困難情境,因為第三方應用程式給社交領域帶來如此多,卻明顯為用戶和提供者創造安全不便。
總結
我們已識別出三個半的社交登入漏洞,你現在應該能識別並希望避免。社交登入駭客攻擊不會一夜之間乾涸。對駭客的潛在回報太大,當像 Facebook 這樣的大型科技公司拒絕以用戶最佳利益行事時,基本上就是打開門讓他們在資料隱私門墊上擦腳。
你的社交帳戶曾被第三方入侵嗎?發生了什麼?你如何恢復?
