

ความปลอดภัยของเว็บไซต์มีบทบาทสำคัญในการขยายธุรกิจออนไลน์ ในช่วงไม่กี่ปีที่ผ่านมา การโจมตีทางไซเบอร์เพิ่มขึ้นอย่างต่อเนื่อง พร้อมกับรูปแบบแรนซัมแวร์และคริปโตไมเนอร์ใหม่ๆ ที่ถูกค้นพบทุกเดือน หมายความว่าธุรกิจขนาดเล็กต้องใช้เงินมากขึ้นเพื่อรักษาความปลอดภัยธุรกิจออนไลน์และซ่อมแซมเว็บไซต์ที่ถูกแฮก ตามรายงานของ Juniper Research
ตามรายงานอาชญากรรมประจำปีของ Cybersecurity Ventures
เมื่อไม่กี่วันมา มีเว็บไซต์มากกว่า 4,600 ไซต์ถูกโจมตีโดยรหัสอันตรายที่ขโมยข้อมูลการชำระเงินและข้อมูลผู้ใช้อื่นๆ ไซต์ที่ถูกแฮกรวมถึงร้านค้าออนไลน์ บล็อก และไซต์เรียนรู้ออนไลน์ ไวรัสติดเชื้อผ่าน CDN ของ Picreel และ Alpaca Form ข้อมูลบัตรเครดิตที่ถูกขโมยถูกส่งต่อไปยังเซิร์ฟเวอร์ในปานามา โค้ดต้นฉบับของมัลแวร์เปิดเผยฟังก์ชันต่างๆ ที่ประกาศในมัลแวร์ซึ่งช่วยในการรวบรวมและส่งต่อข้อมูล ยังมีเว็บไซต์มากกว่า 1,200 ไซต์ที่ยังติดไวรัส Picreel และมากกว่า 3,700 ไซต์ที่ยังมีโค้ดจากการรั่วไหลของ Alpaca
ด้วยมัลแวร์รุ่นใหม่ที่ซับซ้อนขึ้นทุกวัน เพียงแค่เรื่องเวลาก่อนที่ไซต์ของคุณจะกลายเป็นเหยื่อถัดไป จึงสำคัญที่จะต้องเรียนรู้การซ่อมแซมเว็บไซต์ที่ถูกแฮกและดำเนินมาตรการป้องกัน
การซ่อมแซมเว็บไซต์ที่ถูกแฮก: อาการของเว็บไซต์ที่ถูกแฮก
- ลิงก์ ไฟล์ ผู้ดูแลระบบ หน้าเว็บ ตาราง สคริปต์ ที่น่าสงสัยและไม่รู้จัก ปรากฏบนเว็บไซต์ของคุณ
- ป๊อปอัปและโฆษณาที่นำทางลูกค้าไปยังโดเมนที่น่าสงสัย ติดเชื้อไซต์ของคุณ
- เว็บไซต์ช้าลงและไม่ตอบสนอง
- โหลดหนักบนเซิร์ฟเวอร์ แม้ว่าการเชื่อมต่อจะน้อยมาก
- ผู้ใช้ร้องเรียนว่าข้อมูลบัตรเครดิตถูกขโมยจากเว็บไซต์ของคุณ
- เนื้อหาที่ไม่ได้ความหมายปรากฏบนไซต์ของคุณเป็นผลมาจาก Japanese Keyword Hack หรือ Pharma Hack
- ขณะใช้โฮสติ้งของบุคคลที่สาม บัญชีของคุณถูกแบนหรือปิดใช้งาน
- เครื่องมือค้นหาเตือนผู้ใช้ไม่ให้เข้าชมเว็บไซต์ของคุณ
- รหัสผ่านเว็บไซต์ของคุณถูกเปลี่ยน และบันทึกแสดงการพยายามล็อกอินแบบ Brute Force
- ปลั๊กอินและส่วนขยายที่ไม่รู้จักติดตั้งบนเซิร์ฟเวอร์ของคุณ
- อีเมลสแปมจำนวนมากถูกส่งจากเมลเซิร์ฟเวอร์ของเว็บไซต์ของคุณ
- ข้อมูลของเว็บไซต์ถูกขายบนฟอรัมอินเทอร์เน็ต
- บันทึกการเข้าชมจาก Wireshark หรือเครื่องมือจับแพ็กเก็ตอื่นๆ แสดงข้อมูลถูกส่งไปยังโดเมนที่น่าสงสัย
การซ่อมแซมเว็บไซต์ที่ถูกแฮก: การกำจัดมัลแวร์
- ขั้นตอนที่ 1: สำรองข้อมูลเว็บไซต์อย่างสมบูรณ์ จากนั้นนำไซต์เข้าสู่โหมดบำรุงรักษา
- ขั้นตอนที่ 2: ตรวจสอบแหล่งติดเชื้อ อาจเป็นสคริปต์ ไฟล์ หรือหน้าเว็บ ดูซอร์สโค้ดเพื่อหาการเข้ารหัส base64 ตรวจสอบปลั๊กอินหรือส่วนขยายใหม่ๆ ด้วย
- ขั้นตอนที่ 3: หากเว็บไซต์ถูกแบนโดยเครื่องมือค้นหา ใช้ Google Search Console เพื่อดูสาเหตุของการติดเชื้อ นอกจากนี้ อย่าลืมลบผู้ดูแลระบบที่ไม่รู้จัก หากยังไม่สำเร็จ ใช้เครื่องมือสแกนไวรัสออนไลน์เช่น Astra
- ขั้นตอนที่ 4: ลบบรรทัดโค้ดอันตรายจากไฟล์ที่ติดเชื้อ ลบตารางที่น่าสงสัยจากฐานข้อมูล หากเป็นไฟล์สำคัญและคุณไม่แน่ใจว่าโค้ดทำอะไร ให้คอมเมนต์ออกและติดต่อขอความช่วยเหลือ
- ขั้นตอนที่ 5: เมื่อทำความสะอาดเสร็จ อย่าลืมส่งเว็บไซต์ไปยัง Google เพื่อขอลบจากบล็อกลิสต์ นอกจากนี้ จำเป็นต้องระบุสาเหตุของการถูกแฮกและซ่อมแซม เพื่อไม่ให้ติดเชื้อซ้ำ ดูข้อมูลในอินโฟกราฟิกด้านล่าง
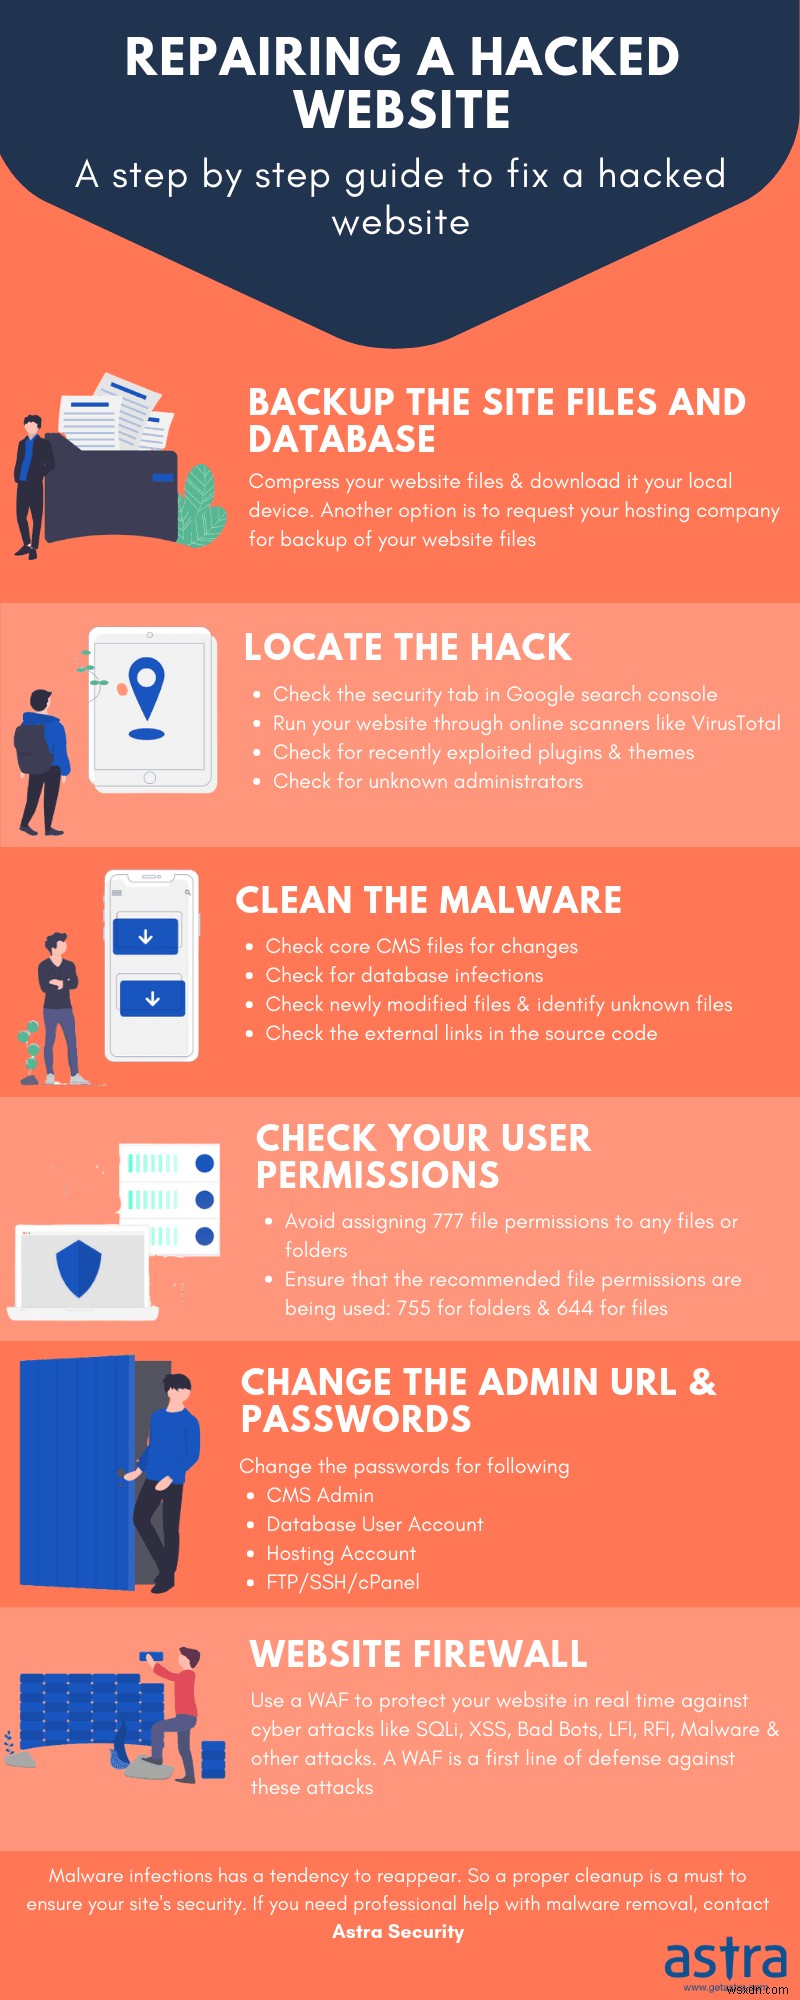
ข้างต้นเป็นขั้นตอนการซ่อมแซมเว็บไซต์ที่ถูกแฮกแบบทั่วไป ขั้นตอนเฉพาะ CMS แต่ละตัวมีดังนี้
ต้องการความช่วยเหลือในการซ่อมแซมเว็บไซต์ที่ถูกแฮก? ทำความสะอาดไซต์ของคุณทันที
การกำจัดมัลแวร์ OpenCart
เพื่อระบุแหล่งติดเชื้อ ผู้ใช้ OpenCart ควรตรวจสอบความสมบูรณ์ของไฟล์หลัก (core files) ซึ่งหมายความว่า ไฟล์หลักของ OpenCart ไควต่างจากไฟล์ในเอกสารอย่างเป็นทางการ เว้นแต่จะถูกแก้ไขด้วย OCMOD/VQMOD ด้วยเหตุผลที่ถูกต้อง สามารถทำได้โดยใช้คำสั่ง 'diff' ของ Linux ดาวน์โหลดไฟล์จากที่เก็บอย่างเป็นทางการไปยังโฟลเดอร์ท้องถิ่น แล้วเปรียบเทียบด้วยคำสั่งต่อไปนี้:
diff -r path/to/OpenCart/file.php /path/to/official/Opencart/file.php
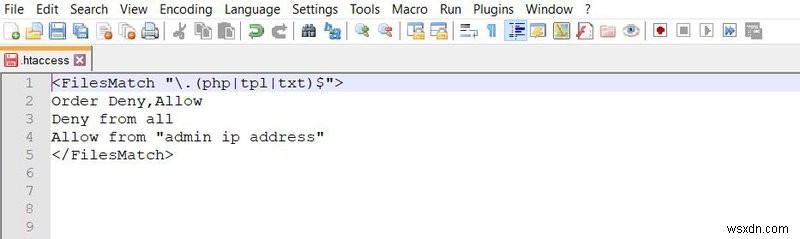
นอกจากนี้ สำหรับผู้ใช้ OpenCart จำเป็นต้องลบโฟลเดอร์ install ก่อน สามารถหาได้โดยไปที่โฟลเดอร์ราก ผู้ใช้ OpenCart ต้องรักษาความปลอดภัยแคตตาล็อกจากผู้โจมตี สามารถทำได้โดยบล็อกการเข้าถึงไฟล์ที่ละเอียดอ่อน เช่น .php, .txt ของแคตตาล็อก โดยเพิ่มโค้ดต่อไปนี้ลงในไฟล์ .htaccess ภายในโฟลเดอร์แคตตาล็อก:
บทความเกี่ยวข้อง – คู่มือแนวทางปฏิบัติด้านความปลอดภัย OpenCart และการกำจัดมัลแวร์ฉบับสมบูรณ์
การกำจัดมัลแวร์ PrestaShop
สำหรับการซ่อมแซม PrestaShop ที่ถูกแฮก การตรวจจับการติดเชื้อสามารถทำได้โดยดูโมดูลที่มักถูกโจมตี ก่อนอื่น ล็อกอินเข้าสู่ร้าน PrestaShop ของคุณด้วยไคลเอนต์ FTP ใดๆ จากนั้นค้นหาโค้ดอันตรายในโฟลเดอร์ต่อไปนี้:
- modules/homepageadvertise/slides
- modules/homepageadvertis2/slides
- modules/productpageadverts/slides
- modules/columnadverts/slides
- modules/simpleslideshow/slides
จับตาโค้ดที่ดูเข้ารหัส base64 สามารถถอดรหัสได้ด้วยคำสั่ง Grep ของ Linux:
find . -name “*.php” -exec grep “base64″‘{}’; -print &> infected.txt
คำสั่งนี้จะบันทึกกรณีที่เข้ารหัส base64 ทั้งหมดไว้ในไฟล์ infected.txt จากที่นี่สามารถถอดรหัสด้วยเครื่องมือออนไลน์และลบได้
การกำจัดมัลแวร์ Drupal
สำหรับการซ่อมแซม Drupal ที่ถูกแฮก ขั้นแรก ตรวจสอบว่าไม่มีไฟล์ที่ไม่รู้จักในโฟลเดอร์ /drupal-admin ไฟล์ที่น่าสงสัยที่ควรค้นหา: Marvins.php, db_.php, 8c18ee, 83965, admin.php, buddy.strength, dm.php หากพบไฟล์เหล่านี้ ให้ลบทันที นอกจากนี้ อย่าลืมลบผู้ใช้ฐานข้อมูลที่ไม่รู้จัก ในการตรวจสอบว่ามีผู้ใช้ใหม่ถูกสร้างหลังวันที่กำหนด ใช้คำสั่ง SQL:
Select * from users as u AND u.created > UNIX_TIMESTAMP(STR_TO_DATE(‘May 15 2019’, ‘%M %d %Y ‘));
ที่นี่ จะแสดงผู้ใช้ทั้งหมดที่สร้างหลัง 15 พฤษภาคม 2562 เมื่อทำความสะอาดเสร็จแล้ว ให้ล้างแคชด้วยคำสั่ง: drush cache-rebuild (Drupal 8) หรือ drush cache-clear all (Drupal 7)
บทความเกี่ยวข้อง – คู่มือแนวทางปฏิบัติด้านความปลอดภัย Drupal และการกำจัดมัลแวร์ฉบับสมบูรณ์
การกำจัดมัลแวร์ PHP
สำหรับการซ่อมแซม PHP ที่ถูกแฮก ให้ดูฐานข้อมูลก่อน สำรองฐานข้อมูลก่อน ใช้เครื่องมืออย่าง phpMyAdmin ค้นหาตารางที่น่าสงสัย เช่น 'Sqlmap' นอกจากนี้ ค้นหาภายในเนื้อหาของตารางสำหรับลิงก์น่าสงสัย โค้ดอันตราย ฯลฯ หากพบ ให้ลบรายการนั้น หรือลบตารางทั้งหมดหากจำเป็น ต่อไปตรวจสอบว่าไซต์ยังทำงานปกติหรือไม่ หากใช่ แสดงว่าคุณกำจัดมัลแวร์จากฐานข้อมูลสำเร็จแล้ว
ในการตรวจจับการติดเชื้อในไฟล์ PHP ใช้คำสั่งต่อไปนี้เพื่อหาโค้ดอันตรายที่เข้ารหัส base64:
find . -name “*.php” -exec grep “base64″‘{}’; -print &> output.txt
นอกจากการเข้ารหัส base64 เทคนิคการทำให้โค้ดปวดหัวอื่นๆ เช่น FOPO ก็มักถูกใช้บ่อย ลบสคริปต์ PHP ที่ไม่รู้จัก หากคุณไม่แน่ใจว่าโค้ดทำอะไร ให้คอมเมนต์ออกและขอความช่วยเหลือสำหรับการกำจัดมัลแวร์ สำหรับ PHP สำคัญที่จะต้องปิดใช้งานฟังก์ชันอันตราย ซึ่งอาจช่วยให้โจมตีทำ Remote Code Execution ได้ สามารถทำได้ด้วยคำสั่งเดียว:
disable_functions = “show_source, system, shell_exec, passthru, exec, popen, proc_open, allow_url_fopen, eval”
บางครั้งข้อความแสดงข้อผิดพลาดเปิดเผยข้อมูลละเอียดอ่อนซึ่งโจมตีสามารถใช้เพื่อแฮกไซต์ของคุณ ในการปิดข้อผิดพลาดเหล่านี้ ให้เพิ่มโค้ดต่อไปนี้ลงในไฟล์ php.ini:
display_errors=Off
 log_errors=On
 error_log=/var/log/httpd/php_error.log
โค้ดนี้ปิดการแสดงข้อผิดพลาด และบันทึกลงไฟล์ php_error.log แทน ซึ่งคุณสามารถใช้เพื่อแก้ไขปัญหาได้ สุดท้าย ให้แน่ใจว่าการรับข้อมูลทั้งหมดที่เซิร์ฟเวอร์ได้รับผ่านฟอร์ม PHP ค่า ฯลฯ ถูกกรองแล้ว การรับข้อมูลที่ไม่ได้ทำความสะอาดสามารถทำลายไซต์ของคุณได้ ทำการตรวจสอบความปลอดภัยแบบเต็มรูปแบบของไซต์ PHP ของคุณ
ต้องการความช่วยเหลือในการซ่อมแซมเว็บไซต์ที่ถูกแฮก? ส่งข้อความมาที่กล่องแชท
บทความเกี่ยวข้อง – คู่มือแนวทางปฏิบัติด้านความปลอดภัย PHP และการกำจัดมัลแวร์ฉบับสมบูรณ์
การกำจัดมัลแวร์ WordPress
สำหรับการซ่อมแซม WordPress ที่ถูกแฮก ให้ตรวจสอบไฟล์หลักก่อน เนื่องจากการกำจัดการติดเชื้อของไฟล์เหล่านี้ง่าย นอกจากนี้ ตรวจสอบจากบันทึกระบบเกี่ยวกับการเปลี่ยนแปลงที่ทำกับไฟล์ สามารถช่วยระบุการติดเชื้อมัลแวร์ได้ หากมีการติดเชื้อในไฟล์หลัก ให้แทนที่ด้วยไฟล์ใหม่จากที่เก็บอย่างเป็นทางการ สิ่งเดียวกันใช้ได้กับไฟล์ธีม อย่างไรก็ตาม หลีกเลี่ยงการแก้ไขไฟล์และโฟลเดอร์ที่ละเอียดอ่อน เช่น wp-content และ wp-config
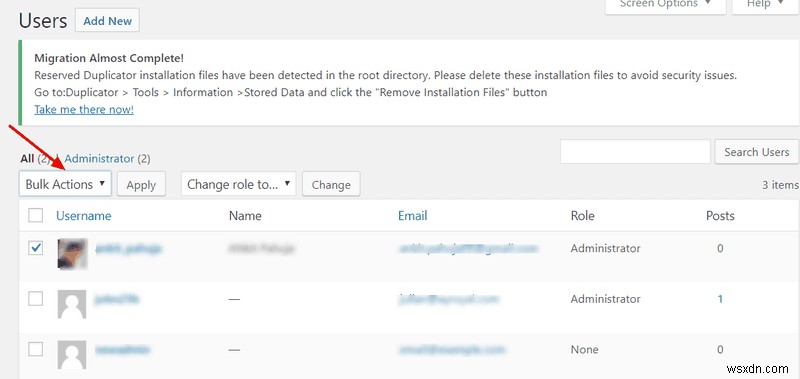
หากมัลแวร์สร้างบัญชีผู้ใช้ WordPress ใหม่ ควรลบทันที ค้นหาบัญชีผู้ใช้ใหม่และน่าสงสัย และดำเนินการลบ ในการลบผู้ใช้ที่ไม่รู้จัก:
- เปิดแดชบอร์ด wp-admin และไปที่ Users > All Users
- จากชекбокซ์ เลือกผู้ใช้ที่ต้องการลบ และขยายเมนูดรอปดาวน์ "Bulk Actions"
- สุดท้าย เลือกตัวเลือก "Delete" แล้ว "Apply" การตั้งค่า
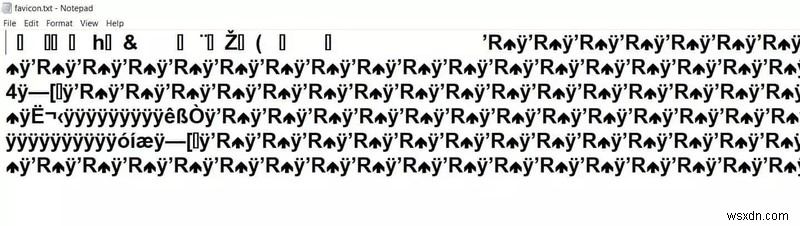
นอกจากนี้ ตรวจสอบไฟล์ภาพด้วย เนื่องจากมัลแวร์อย่าง bak.bak/Favicon malware มักโจมตีเว็บไซต์ WordPress ตรวจสอบโฟลเดอร์ wp-uploads และสแกนภาพแต่ละไฟล์ด้วยตนเอง วิธีทำ: คัดลอกไฟล์ .ico ไปยังโฟลเดอร์ และเปลี่ยนนามสกุลเป็น .txt เปิดไฟล์ข้อความเหล่านี้ หากเนื้อหาเป็นขยะขยะเหมือนในรูปภาพ แสดงว่าไฟล์สะอาด แต่ถ้าไฟล์ข้อความแสดงโค้ด PHP ให้ทำตามขั้นตอนการซ่อมแซม WordPress ที่ถูกแฮกด้านบน สุดท้าย อย่าลืมปิดใช้งาน XML-RPC ใน WordPress
การซ่อมแซมเว็บไซต์ที่ถูกแฮก: มาตรการป้องกัน
- เปลี่ยนชื่อโฟลเดอร์แอดมินเป็นชื่อผู้ใช้สุ่ม ตัวอย่างเช่น หาก URL เดิมคือ www.abc.com/admin/ ให้เปลี่ยนเป็น www.abc.com/random123/ สามารถทำได้ตามบทช่วยสอนนี้
- หากเปิดใช้งานการจัดทำดัชนีไดเรกทอรี แฮกเกอร์สามารถดูไฟล์ละเอียดอ่อนและใช้แฮกไซต์ของคุณได้ ดังนั้น ปิดการจัดทำดัชนีไดเรกทอรีโดยเพิ่มโค้ดต่อไปนี้ในไฟล์ .htaccess ในแต่ละไดเรกทอรี: Options -Indexes
- ไม่ว่าคุณจะใช้ CMS ใด ให้แน่ใจว่าอัปเดตอยู่เสมอ การอัปเดตจากเว็บไซต์อย่างเป็นทางการเป็นนิสัยที่ดีซึ่งสามารถป้องกันการแฮกเว็บไซต์ได้
- การตั้งค่าสิทธิ์ไฟล์ที่เหมาะสมสามารถปกป้องไฟล์สำคัญของคุณจากผู้โจมตี ตั้งค่าสิทธิ์ไฟล์เป็น 644 หรือ 444 สำหรับไฟล์ละเอียดอ่อนอย่าง config.php, index.php, admin/config.php, admin/index.php, system/startup.php ให้ตั้งค่าสิทธิ์เป็น 444
- ให้แน่ใจว่าไม่มีรหัสผ่านที่ฮาร์ดโค้ดหรือเป็นค่าเริ่มต้นบนไซต์ ใช้ธีม ส่วนขยาย และปลั๊กอินที่น่าเชื่อถือ
- เลือกแผนโฮสติ้งที่ปลอดภแทนที่จะเป็นแผนราคาถูก แผนอาจดูถูกตอนนี้แต่อาจมีค่าใช้จ่ายสูงระหว่างการซ่อมแซมเว็บไซต์ที่ถูกแฮก นอกจากนี้ ให้แน่ใจว่าเซิร์ฟเวอร์กำหนดค่าอย่างถูกต้อง และไม่มีพอร์ตเปิดหรือการกำหนดค่าผิดพลาดบนเซิร์ฟเวอร์
- การใช้ SSL ไม่เพียงแต่รักษาความปลอดภัยการสื่อสารระหว่างผู้ใช้และไซต์ของคุณ แต่ยังช่วยด้าน SEO ด้วย รับใบรับรอง SSL สำหรับไซต์และนำไปใช้บนเซิร์ฟเวอร์ จากนั้น ให้แน่ใจว่าเว็บไซต์เปลี่ยนเส้นทางไป https แทน http เสมอ ในการทำเช่นนี้ ให้เพิ่มโค้ดต่อไปนี้ในไฟล์ .htaccess:
# Redirect HTTP to HTTPS
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteCond %{HTTP:X-Forwarded-Proto} !https
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
ใช้โซลูชันความปลอดภัยเพื่อหลีกเลี่ยงการซ่อมแซมเว็บไซต์ที่ถูกแฮกด้วยตนเอง
ความยุ่งยากในการซ่อมแซมเว็บไซต์ที่ถูกแฮกอาจหลีกเลี่ยงได้หากใช้โซลูชันความปลอดภัยหรือไฟร์วอลล์ตั้งแต่แรก ในปัจจุบัน มีตัวเลือกมากมายที่ให้ไม่เพียงแต่ไฟร์วอลล์ แต่เป็นชุดความปลอดภัยครบวงจร Astra ตรงกับงบประมาณของคุณเพราะมีความสามารถในการขยายได้สูง ไฟร์วอลล์ของ Astra สามารถป้องกันเว็บไซต์ของคุณจากการโจมตีทุกประเภท แม้ว่าไซต์ของคุณจะมีช่องโหว่ ส่วนมัลแวร์สแกนเนอร์ช่วยในการซ่อมแซมเว็บไซต์ที่ถูกแฮกและตรวจจับรูปแบบมัลแวร์จำนวนมาก
