

เว็บไซต์ Drupal ที่ถูกแฮกอาจทำให้เจ็บปวดอย่างรุนแรง ตอนนี้ อาจมีหลายเหตุผลสำหรับการแฮก แต่ที่พบบ่อยที่สุดคือ มัลแวร์, การฉีดโค้ด (code injection), สแปม ฯลฯ หากคุณมองหาเทคนิคการกำจัดมัลแวร์ Drupal คุณมาถูกที่แล้ว คู่มือนี้มีคำแนะนำขั้นตอนต่อขั้นตอนเพื่อทำความสะอาดไฟล์และฐานข้อมูล Drupal ของเว็บไซต์ที่ถูกแฮก ยังกล่าวถึงการตรวจจับมัลแวร์และประตูหลัง บทความนี้จัดโครงสร้างให้ผู้ใช้ทั่วไปนำไปใช้ได้ง่าย
Drupal เป็นหนึ่งใน CMS ที่เก่าและปลอดภที่สุดในกลุ่มยอดนิยมที่ใช้อยู่ اليوم มันให้บริการเว็บไซต์มากกว่าล้านแห่ง อย่างไรก็ตาม ช่องโหว่หลายอย่างถูกค้นพบใน Drupal ในปีนี้ คล้ายกับชุดช่องโหว่ RCE ที่ได้ชื่อว่า Drupalgeddon ส่งผลให้การติดตั้ง Drupal หลายแห่งถูกแฮกภายในไม่กี่เดือน ส่วนใหญ่ถูกใช้เพื่อขุดคริปโตคอร์เรนซี อย่างไรก็ตาม ทีมความปลอดภของ Drupal ปล่อยแพตช์ที่จำเป็นออกมาเร็วพอ
Drupal ถูกแฮก: ผลลัพธ์ที่เป็นไปได้ของการถูกแฮก
- หน้าลับลวง (Phishing pages) ที่ออกแบบมาเพื่อขโมยข้อมูลสำคัญปรากฏบนเว็บไซต์
- ลูกค้าร้องเรียนเกี่ยวกับการ redirect อันตราย
- ข้อมูลละเอียดอ่อนเช่นล็อกอิน, รายละเอียดธนาคาร ฯลฯ อยู่บน darknet ขาย
- เนื้อหาไร้ความหมายปรากฏบนเว็บไซต์เนื่องจาก Japanese Keyword Hack หรือ Pharma Hack ฯลฯ
- ข้อความ 'Your account has been suspended!' ปรากฏขณะล็อกอิน
- เว็บไซต์ Drupal ถูกแบนโดยเครื่องมือค้นหา
- เว็บไซต์ Drupal ทำงานช้ามากและแสดงข้อความผิดพลาด
- โฆษณาอันตรายและ Pop-ups หลายอย่างปรากฏบนเว็บไซต์
- ผู้ใช้หลีกเลี่ยงเว็บไซต์เนื่องจากขาดความเชื่อมั่น
- การลดลงของトラフィックผู้ใช้และรายได้
- ผู้ดูแลใหม่ ที่ไม่ได้รับอนุญาต (Rogue admins) ปรากฏในฐานข้อมูลล็อกอิน

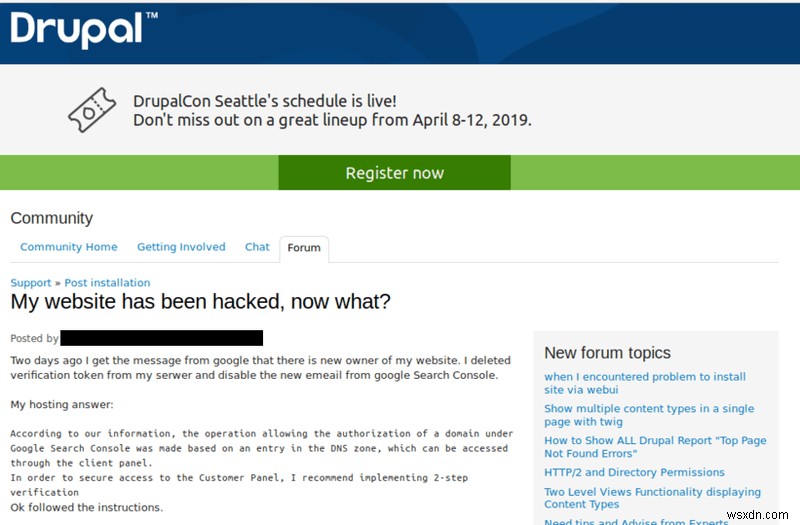
Drupal ถูกแฮก: ตัวอย่างการถูกแฮก Drupal
เมื่อเว็บไซต์ Drupal ถูกแฮก ผู้ใช้ที่ได้รับผลกระทบสามารถขอความช่วยเหลือจากฟอรั่มชุมชนได้ ตัวอย่างหนึ่งของ Drupal ที่ถูกแฮกแสดงในภาพด้านล่าง
สาเหตุที่เป็นไปได้ของ Drupal ถูกแฮก
Drupal ถูกแฮก: Drupal SQL Injection
ช่องโหว่ Drupal SQLi มักพบในโมดูลที่เขียนโค้ดไม่ดี อย่างไรก็ตาม SQLi ภายใน core (แกนกลาง) นั้นนادرةและอันตราย ช่องโหว่อันตรายแบบนี้เคยพบใน Drupal core และได้ชื่อว่า 'Drupalgeddon' แม้ Drupal จะใช้ PDO (PHP Data Object) เพื่อแยกระหว่างคำขอ SQL แบบคงที่ (static) และค่าแบบไดนามิก
$query = $db->prepare("SELECT * FROM users WHERE user = :user AND password = :password"); $account = $query->execute(array(':user' => $_POST['user'], ':password' => $_POST['password']));ทุกอย่างดูดี เพราะข้อมูลนำเข้าถูกทำความสะอาดก่อนถึงฐานข้อมูล อย่างไรก็ตาม จุดโต้แย้งอยู่ที่ placeholder arrays ของ Drupal พวกเขามุ่งให้ความยืดหยุ่นแก่นักพัฒนาโมดูล เนื่องจากอนุญาตให้โครงสร้างคำขอฐานข้อมูลเปลี่ยนแปลงได้แบบไดนามิก
db_query("SELECT * FROM {node} WHERE nid IN (:nids)", array(':nids' => array(13, 42, 144)));หลังจากนั้น placeholder :nids จะจับคู่จำนวน arguments ที่ให้มา เช่นนี้:
SELECT * FROM {node} WHERE nid IN (:nids_0, :nids_1, :nids_2)คุณสมบัตินี้ร่วมกับ PHP indexed arrays สามารถใช้ส่งพารามิเตอร์ได้ เช่น (GET, POST และ cookies) Drupal placeholder arrays จะสมมติพารามิเตอร์ $_POST['user'] เป็นอาเรย์โดยค่าเริ่มต้น หลังจากนั้น มันจะใช้ raw array string indexes เพื่อสร้างชื่อ placeholder ใหม่ ผลคือ โจมตีสามารถส่งค่าอันตรายได้ เช่น Parameter: user[0 #], Value:foo. คำขอที่ผลลัพธ์จะเป็น:
SELECT * FROM {users} WHERE user = :user_0 #ดังนั้น โจมตีข้ามการตรวจสอบสิทธิ์ล็อกอินสำเร็จ นอกจากนี้ โจมตียังสามารถสร้างผู้ใช้ใหม่ได้โดยแก้ไขพารามิเตอร์เป็น user[0; INSERT INTO users VALUES ‘MalUser’, ‘Passw0rd!’, ‘Administrators’; #] นี่คือช่องโหว่ระดับวิกฤตเพราะส่งผลต่อ Drupal core สิ่งที่น่ากลัวกว่าคือ โมดูล Metasploit ก็ถูกเผยแพร่เพื่อใช้ประโยชน์จากช่องโหว่นี้!
Drupal ถูกแฮก: Drupal Access Bypass
Drupal access bypass อาจทำให้ผู้ใช้เข้าถึงทรัพยากรที่ไม่ได้ตั้งใจให้พวกเขา ช่องโหว่ล่าสุดประเภทนี้ได้ชื่อว่า SA-CONTRIB-2018-081. สาเหตุคือโมดูล Drupal ชื่อ JSON:API module 8.x-1.x สำหรับ Drupal 8.x มันใช้หลักเพื่อ:
- เข้าถึง Drupal content และ configuration entities
- จัดการ Drupal content และ configuration entities
ในกรณีนี้ มันไม่ตรวจสอบสิทธิ์อย่างระมัดระวังขณะตอบสนองคำขอบางอย่าง สิ่งนี้อาจอนุญาตให้ผู้ร้ายที่มีสิทธิ์ไม่เพียงพอ ได้ข้อมูลละเอียดอ่อน ผลคือ เฉพาะคำขอ GET เท่านั้นที่สามารถใช้สำหรับการโจมตีประเภทนี้ได้
Drupal ถูกแฮก: Drupal Cross-Site Scripting
ช่องโหว่อย่าง XSS และ SQLi พบได้บ่อยในโมดูล Drupal ช่องโหว่ล่าสุดในชุดนี้คือ SA-CONTRIB-2018-080. โมดูล E-Sign ถูกพบว่ามีช่องโหว่ XSS โมดูล E-Sign 基本上อนุญาตให้รวม Signature Pad เข้า Drupal ในขณะเขียนบทความนี้ มีประมาณ 875 เว็บไซต์ใช้โมดูลนี้ ช่องโหว่เกิดจากขาดการทำความสะอาดข้อมูลนำเข้า (input sanitization) เมื่อแสดงลายเซ็น ดังนั้น โจมตีสามารถทดสอบ XSS ด้วยโค้ด <script>alert(‘XSS Found!’)</script> ฟิลด์ลายเซ็นที่เปราะบางจะปล่อยข้อความ "XSS Found!" ช่องโหว่นี้สามารถใช้โดยโจมตีเพื่อ:
- ขโมยคุกกี้ผู้ใช้
- เปลี่ยนเส้นทางผู้ใช้
- ดาวน์โหลดมัลแวร์บนอุปกรณ์ของผู้ใช้ปลายทางขณะเข้าชมเว็บไซต์ Drupal
Drupal ถูกแฮก: Drupal Remote Code Execution
ความปลอดภของ Drupal ถูกผวาโดยชุดบั๊ก Drupalgeddon Drupalgeddon 3 คือตัวล่าสุดที่พบในปีนี้ มันอนุญาตให้ผู้ใช้ unauthenticated รันโค้ดบนเว็บไซต์ Drupal แม้ Drupalgeddon 2 ก็อนุญาต RCE แต่เพื่อใช้ประโยชน์ โจมตีต้องมีความสามารถในการลบโหนด (node) URL เต็มรูปแบบมีลักษณะประมาณนี้:
POST /?q=node/99/delete&destination=node?q[%2523][]=passthru%26q[%2523type]=markup%26q[%2523markup]=whoami HTTP/1.1 [...] form_id=node_delete_confirm&_triggering_element_name=form_id&form_token=[CSRF-TOKEN]ที่นี่ ภายใต้หน้ากากการลบโหนด โจมตีฉีดคำสั่ง whoami บรรทัดที่สองของโค้ดคือการตรวจสอบ CSRF token CSRF token 基本上ตรวจสอบว่าคำขอถูกสร้างบนเซิร์ฟเวอร์เดียวกันหรือไม่ หลังจากนั้น โจมตีดึง form_build_id จาก response ตามที่เห็นในโค้ดด้านล่าง:
POST /drupal/?q=file/ajax/actions/cancel/%23options/path/[FORM_BUILD_ID] HTTP/1.1 [...] form_build_id=[FORM_BUILD_ID]สิ่งนี้ทริกเกอร์ exploit และ output ของคำสั่ง Whoami ถูกแสดง ดังนั้น โจมตีสามารถรันคำสั่งทุกประเภทเพื่อจัดการเซิร์ฟเวอร์ได้ สิ่งที่ทำให้บั๊ก RCE นี้รุนแรงขึ้นคือ exploit สำหรับมันได้ถูกเผยแพร่แล้ว!
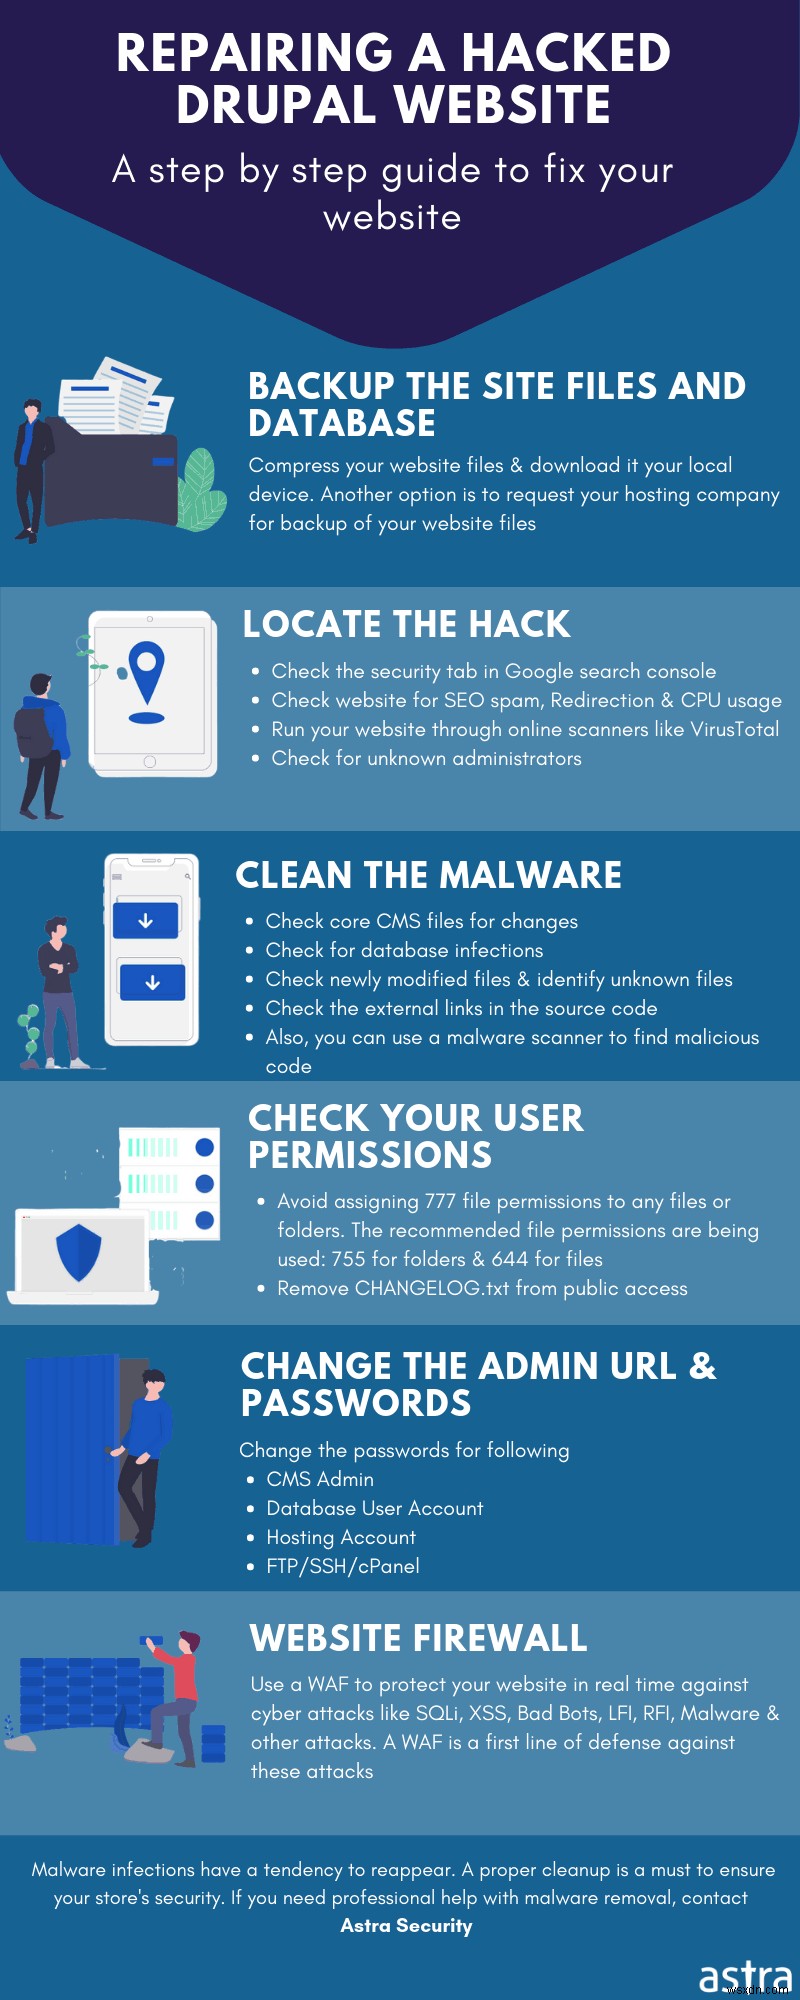
การทำความสะอาดเว็บไซต์ Drupal ที่ถูกแฮก: ขั้นตอนการกำจัดมัลแวร์ Drupal
ตรวจจับการติดเชื้อ
ใช้ Google Diagnostics
เมื่อเว็บไซต์ Drupal ของคุณถูกแฮก มักจะเป็นกรณีที่เครื่องมือค้นหาเช่น Google แบนมัน ดังนั้น เครื่องมือวินิจฉัยของ Google สามารถใช้ระบุประเภทและสาเหตุของการติดเชื้อได้ Google Transparency Report ช่วยในกรณีเช่นนี้ ในการตรวจสอบ:
- ไปที่เว็บไซต์ Safe Browsing Site Status จากลิงก์ต่อไปนี้
- ในหน้านี้ หาตัวเลือก 'Check Site Status'
- สุดท้าย ใส่ URL เว็บไซต์ของคุณด้านล่างและคลิกปุ่ม 'Search'
- สิ่งนี้จะให้ข้อมูลเกี่ยวกับ spam redirects ฯลฯ หากเว็บไซต์ของคุณติดเชื้อ ระบุสาเหตุการติดเชื้อ Drupal และดำเนินการกำจัด
สแกนเว็บไซต์ของคุณ
เพื่อตรวจจับหน้าที่ติดเชื้อ ให้สแกนเว็บไซต์ของคุณ มีตัวเลือกฟรีมากมายอย่าง VirusTotal หรือ คุณสามารถบีบอัดไฟล์ทั้งหมดเป็น .zip และอัปโหลดเพื่อสแกน อย่างไรก็ตาม โซลูชันความปลอดภฟรีอาจไม่ให้ผลลัพธ์ที่ต้องการ จึงแนะนำให้ ติดต่อผู้เชี่ยวชาญเพื่อกำจัดมัลแวร์
ตรวจสอบไฟล์ที่แก้ไข (Modified Files)
บ่อยครั้ง ประตูหลังที่ติดเชื้อเว็บไซต์ Drupal ของคุณอาจแก้ไขไฟล์ core ของ Drupal การแก้ไขไฟล์ของเว็บไซต์ Drupal สามารถตรวจสอบได้โดยขั้นตอนต่อไปนี้:
- เชื่อมต่อกับเว็บไซต์ Drupal ของคุณผ่าน SSH
- สร้างไดเรกทอรีใหม่ด้วยคำสั่ง: mkdir drupal-y.x แทน 'y' ด้วยซีรีส์ Drupal ของคุณ เช่น 7,8,9 และแทน 'x' ด้วยการปล่อยของคุณ เช่น 4.7.1, 2.1.3 ฯลฯ
- ไปที่ไดเรกทอรีนั้นด้วยคำสั่ง:
cd drupal-y.x - ดาวน์โหลดสำเนาใหม่ของเวอร์ชัน Drupal ของคุณด้วยคำสั่ง:
wget https://github.com/drupal/core/archive/y.x.tar.gz - ตอนนี้ แตกไฟล์ tar.gz ด้วยคำสั่ง:
tar -zxvf core-y.x.tar.gz - สุดท้าย เปรียบเทียบความแตกต่างระหว่าง core files ด้วยคำสั่ง:
diff -r core-y.x ./public_html
หรือ สามารถทำได้โดยล็อกอินเข้าเว็บไซต์ผ่าน SSH และรันคำสั่งต่อไปนี้:find ./ -type f -mtime -20
คำสั่งนี้จะรายการไฟล์ทั้งหมดที่แก้ไขใน 20 วันที่ผ่านมา ตรวจสอบวันที่แก้ไขของไฟล์ และหากมีอะไรน่าสงสัย ให้สแกนไฟล์นั้นหามัลแวร์
ตรวจสอบบันทึกผู้ใช้ (User Logs)
บันทึกผู้ใช้ช่วยระบุการล็อกอินที่น่าสงสัยเข้าสู่เว็บไซต์ของคุณโดยแฮกเกอร์ ในการทำเช่นนั้น:
- ล็อกอินเข้า Administrative page ของเว็บไซต์ Drupal ของคุณ
- จากเมนู คลิกที่ตัวเลือก 'People'
- ตรวจสอบผู้ใช้ในรายการนี้ และดู 'Last Access Time' ของทุกผู้ใช้ หากคุณพบการล็อกอินน่าสงสัย ให้ดำเนินการหาช่องโหว่ในเว็บไซต์ของคุณ
ทำความสะอาดไฟล์ที่ติดเชื้อและลบโค้ดที่ถูก Obfuscate
หลังจากหน้าที่ติดเชื้อถูกระบุแล้ว การติดเชื้ออาจเป็นบางส่วน (โค้ดบางส่วนใน core file) หรือไฟล์ทั้งไฟล์ หากไฟล์มีตัวอักษรไร้ความหมาย อาจเป็นเพราะโจมตีมัก obfuscate โค้ดเป็นรูปแบบที่มนุษย์อ่านไม่เข้าใจ รูปแบบ Base64 นิยมมาก لدىโจมตี ในการลบโค้ดดังกล่าว:
- ล็อกอินเข้าเว็บไซต์ของคุณผ่าน SSH
- จากนั้น ตรวจสอบโค้ด base64 ด้วยคำสั่ง:
find . -name "*.php" -exec grep "base64"'{}'; -print &> hiddencode.txt.
โค้ดนี้จะสแกนหาโค้ดที่เข้ารหัส base64 และบันทึกไว้ใน hiddencode.txt - อัปโหลดข้อความจาก hiddencode.txt ไปยังบริการออนไลน์อย่างลิงก์นี้เพื่อวิเคราะห์ต่อ
- คลิกตัวเลือก 'Decode' บนเว็บไซต์นี้ จะแสดงโค้ดต้นฉบับ
- การ obfuscation อื่นๆ เช่น FOPO ก็สามารถถอดรหัสได้ด้วยบริการออนไลน์
- ในกรณีที่การติดเชื้ออยู่ในไฟล์ทั้งไฟล์ซึ่งไม่ใช่ส่วนของ core package ให้ลบไฟล์นั้น
- ในกรณีการติดเชื้อบางส่วนใน core file หากคุณสามารถระบุโค้ดอันตรายได้ ให้ลบมัน มิฉะนั้น ให้คอมเมนต์ไว้และขอความช่วยเหลือ
ปิดใช้งาน Drupal Backdoors
Drupal backdoors สามารถซ่อนอยู่ในโฟลเดอร์เช่น: /modules, /themes, /sites/all/modules, และ /sites/all/themes การตรวจจับพวกมันไม่ง่าย เพราะโค้ดมักถูก obfuscate ในการหาโค้ดดังกล่าว ให้ทำตามขั้นตอนที่กล่าวไว้ข้างต้นใน "Clean Infected Files and Remove Obfuscated Code" นอกจากนี้ ประตูหลังเหล่านี้ใช้ฟังก์ชัน PHP บางอย่าง
เพื่อปิดใช้งานฟังก์ชันเหล่านั้น ทำตามขั้นตอนเหล่านี้:
- ล็อกอินเข้าเว็บไซต์และเปิด file manager
- บราวซ์และเปิดไฟล์ php.ini
- เพิ่มโค้ดต่อไปไปในไฟล์นั้น:
disable_functions = “show_source, system, shell_exec, passthru, exec, popen, proc_open, allow_url_fopen, eval”
ทำความสะอาดฐานข้อมูล Drupal
ฐานข้อมูล Drupal มักเป็นเป้าหมายของมัลแวร์ ในการทำความสะอาดฐานข้อมูลของเว็บไซต์ Drupal ที่ติดเชื้อ ทำตามขั้นตอนเหล่านี้:
- ล็อกอินเข้าเว็บไซต์ Drupal ของคุณผ่าน Administrator panel
- ไปที่ Data Access>Drupal Database
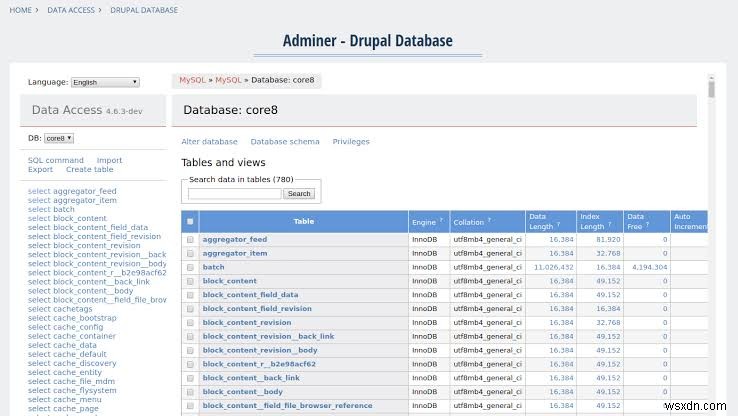
- ที่นี่ ในแถบค้นหา ให้ค้นหาลิงก์น่าสงสัยหรือเนื้อหาที่มองเห็นได้ระหว่างการสแกนมัลแวร์
- เปิดตารางที่มีเนื้อหาและลิงก์สแปม จากนั้นลบเนื้อหาด้วยตนเอง
- เมื่อเสร็จ ตรวจสอบว่าเว็บไซต์ยังทำงานอยู่ และลบเครื่องมือจัดการฐานข้อมูลอื่นๆ
Drupal Security: บล็อกโจมตี (Block out Attackers)
ให้แน่ใจว่าไม่มีข้อมูลประจำตัวล็อกอินถูกบุก เปลี่ยนรหัสผ่านเว็บไซต์ Drupal ของคุณหลังทำความสะอาดมัลแวร์เสร็จ เพื่อเปลี่ยนรหัสผ่าน ให้ล็อกอินเข้าเว็บไซต์ Drupal ของคุณ
ใช้ phpMyAdmin
- หากคุณติดตั้ง phpMyAdmin ไว้ ไปที่ cPanel>Databases box>phpMyAdmin
- จากนั้น เลือกฐานข้อมูล Drupal และคลิกที่แท็บ SQL
- ตอนนี้ ในช่องข้อความ ใส่คำสั่งต่อไปนี้:
update users set pass=md5(’YOURPASS’) where uid = 1; - แทนที่ 'YOURPASS' ด้วยรหัสผ่านที่คุณต้องการตั้ง และสุดท้ายคลิก Go!
ใช้ Drush
- เพื่อจัดการเว็บไซต์ผ่าน Drush ให้แน่ใจว่าโมดูล Drush ติดตั้งแล้ว
- เพื่อใช้ Drush ให้เชื่อมต่อกับเว็บไซต์ของคุณผ่าน SSH
- ตอนนี้ สำหรับผู้ใช้ Drupal-8 ให้รันคำสั่งต่อไปนี้:
drush user-password UserName --password="your-new-password". - สำหรับ Drupal-9 ให้รันคำสั่งต่อไปนี้:
drush user:password UserName "your-new-password"
ที่นี่ แทนที่ 'UserName ด้วย User ของเว็บไซต์ Drupal ของคุณ และ 'your-new-password' ด้วยรหัสผ่านที่คุณต้องการ ตรวจสอบให้แน่ใจว่ารหัสผ่านปลอดภและมีการผสมผสานตัวอักษร ตัวเลข และตัวอักษรพิเศษที่ดี
Drupal Security: กู้คืนไฟล์ (Restoring Files)
กู้คืนหน้าที่ติดเชื้อจากการสำรองข้อมูล หากไม่มีการสำรองข้อมูล ให้ใช้สำเนาใหม่ (fresh copy) หลังจากไฟล์ถูกทำความสะอาดแล้ว ให้ล้างแคช (clear cache) ด้วยวิธีต่อไปนี้:
- ล็อกอินเข้าเว็บไซต์ Drupal ของคุณผ่าน SSH
- จากเทอร์มินัล ให้รันคำสั่งต่อไปนี้:
drush cache-rebuild(สำหรับ Drupal 8) หรือdrush cache-clear all(สำหรับ Drupal 7)
ในกรณีที่เว็บไซต์ Drupal ของคุณถูกแบนโดย Google หรือโฮสติ้งของคุณ ให้ส่งเว็บไซต์เพื่อขอตรวจสอบใหม่ (review)
Drupal ถูกแฮก: การลดทอน (Mitigation)
ปกป้องโฟลเดอร์ที่ละเอียดอ่อน
สำคัญที่จะบล็อกการเข้าถึงโฟลเดอร์ที่ละเอียดอ่อน สามารถทำได้ผ่านขั้นตอนต่อไปนี้:
- ล็อกอินเข้าเว็บไซต์และเปิด file manager
- สร้างไฟล์ใหม่ชื่อ .htaccess ภายในโฟลเดอร์ที่คุณต้องการปกป้อง
- ภายในไฟล์นั้น ใส่โค้ดต่อไปนี้:
Order Deny,Allow
Deny from all
Allow from 22.33.44.55
สนิปเพทโค้ดนี้จะปฏิเสธการเข้าถึงผู้เยี่ยมชมโฟลเดอร์เหล่านั้นโดยเฉพาะ ที่นี่ บรรทัดสุดท้ายของโค้ดระบุ IP ที่อนุญาต ให้ดูภายในไฟล์ .htaccess ที่แก้ไขด้วย หากพบไฟล์ดังกล่าว ให้ทำความสะอาดมันเป็นลำดับแรก
อัปเดตและสำรองข้อมูล
ให้แน่ใจว่าคุณใช้เวอร์ชันล่าสุดของ Drupal ทีมความปลอดภของ Drupal อัปเดตช่องโหว่สำคัญด้วยอัปเดตใหม่ทุกครั้ง สามารถตรวจสอบได้จาก changelog นอกจากนี้ หลีกเลี่ยงการใช้ปลั๊กอินที่ไม่ได้มาตรฐาน เพราะน่าจะมีโค้ดที่มีบั๊ก ให้แน่ใจว่าสร้างสำเนาของเว็บไซต์ สิ่งนี้อาจช่วยกู้คืนเว็บไซต์หลังการโจมตี อัปเดตและสำรองข้อมูลเป็นวิธีที่ถูกที่สุดและมีประสิทธิภาพที่สุดในการรักษาความปลอดภเว็บไซต์ Drupal
Security Audit
Security audit สามารถเปิดเผยช่องโหว่วิกฤตภายในเว็บไซต์ Drupal ไม่ใช่ทุก web admin เป็นผู้เชี่ยวชาญด้านความปลอดภ ดังนั้น บริการอย่าง Astra สามารถดูแลความปลอดภให้ web admins Astra security audit และ pen-testing สามารถเปิดเผยภัยคุกคามรุนแรงบนเว็บไซต์อย่างรับผิดชอบ
สิ่งนี้อนุญาตให้ web admins 採取มาตรการป้องกันเพื่อป้องกันเว็บไซต์ Drupal ที่ถูกแฮก Security audit ของ Astra จำลองการโจมตีแบบ real-time ภายในสภาพแวดล้อมที่ปลอดภ เพื่อไม่ให้เกิดความเสียหายกับเว็บไซต์ และในเวลาเดียวกัน ช่องโหว่วิกฤทสามารถค้นพบได้ Security audits อย่างของ Astra สามารถหาช่องโหว่ทั่วไปอย่าง OWASP Top 10 ภายในเว็บไซต์ Drupal
Drupal Malware Scanner และ Firewall
ช่องโหว่ใหม่ถูกค้นพบใน Drupal ทุกเดือน อย่างไรก็ตาม สิ่งนี้ไม่ได้หมายความว่าเว็บไซต์ Drupal จะไม่ปลอดภตลอดไป ไฟร์วอลล์สามารถป้องกันโจมตีจากการใช้ประโยชน์จากช่องโหว่เหล่านี้ได้ แม้เว็บไซต์ Drupal จะเปราะบาง อย่างไรก็ตาม สำคัญที่จะเลือกไฟร์วอลล์ที่เหมาะสมจากหลายตัวที่มีในตลาด ไฟร์วอลล์ Astra เป็นตัวที่โดดเด่นในทุกพารามิเตอร์ มันแข็งแกร็งและ scalable มาก หมายถึง ไม่ว่าจะเป็นบล็อกเล็กๆ หรือเว็บไซต์อีคอมเมิร์ซใหญ่ Astra สามารถรักษาความปลอดภได้ทั้งหมด นอกจากนี้ Astra สามารถ honeypot โจมตีและบล็อกการโจมตีทั่วไป
Astra Drupal malware scanner สามารถตรวจจับมัลแวร์จากเว็บไซต์ที่ถูกแฮกภายในนาที มันยังดึงความแตกต่างของไฟล์ให้คุณ ซึ่งคุณสามารถลบได้ด้วยคลิกปุ่มเดียว หากมันเป็นมัลแวร์
