ความว้าวุ่นเกี่ยวกับการ exploit ใน WordPress plugin Yuzo Related Posts ยังไม่平息 ก็มีรายงานใหม่เกี่ยวกับการ exploit ใน WordPress plugin Yellow Pencil Visual Theme Customizer ลอยขึ้นมา Plugin นี้ยอดนิยมมาก มี active installations มากกว่า 30,000 ตอนที่ถูกถอนออกจาก official site ของ WordPress หลังจากช่องโหว่ในซอฟต์แวร์ 2 ตัวถูกเปิดเผยสาธารณะโดยนักวิจัยความปลอดภัย จำนวนการพยายาม exploit กระโดดสูงขึ้น ด้วยการโจมตีที่ตามมา ทำให้หลายเว็บไซต์ redirect ไปยังเว็บไซต์อันตรายอื่นๆ
สถานะปัจจุบันของการ Yellow Pencil Exploitation
ฉันลองค้นหา Yellow Pencil Visual Theme Customizer บน WordPress และได้ผลดังนี้:
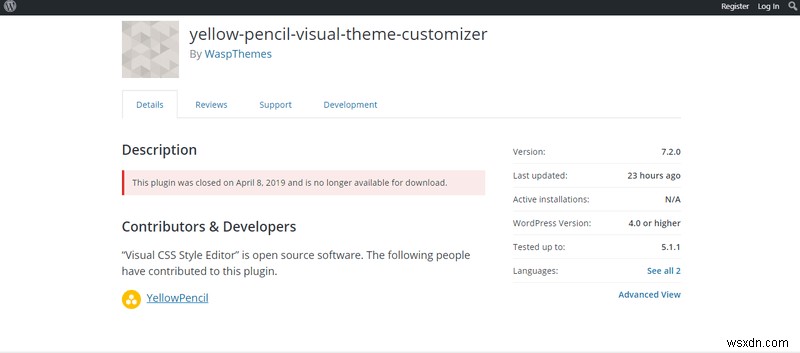
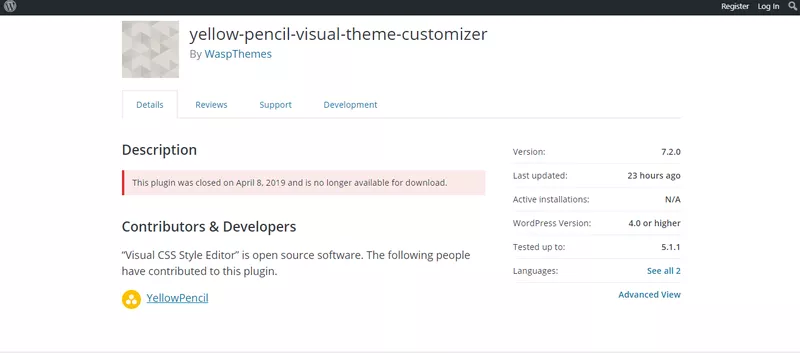
แม้ description จะระบุว่าถูกอัปเดตล่าสุดเมื่อ 23 ชั่วโมงก่อน คือวันที่ 12 เมษายน และเวอร์ชันใหม่ 7.2.0 ถูกปล่อยออกมาแล้ว แต่ WordPress ยังถอน plugin ออกจากหน้าของพวกเขาเนื่องจากความถี่ของการโจมตีสูง ผู้ใช้ปัจจุบันของ Yellow Pencil Visual Theme Customizer ถูกแนะนำให้ uninstall ทันทีเพื่อหยุดการโจมตีไม่ให้ถึงเว็บไซต์ WordPress ของพวกเขา
บทความเกี่ยวข้อง: WordPress Admin Panel Hack
ช่องโหว่ใน Yellow Pencil Plugin Exploitation
ช่องโหว่ 2 ช่องที่ได้รับความสนใจหลังจากถูกเปิดเผยสาธารณะบนบล็อกพร้อม PoC (Proof of Concept) มีดังนี้:
เว็บไซต์ WordPress redirect และมี user แปลกหน้าเพิ่มเข้ามา? เยี่ยมชม Astra หรือทิ้งข้อความใน chat widget เราจะช่วยด้วยความยินดี แก้ไขเว็บไซต์ WordPress ที่โดนแฮ็กตอนนี้
ช่องโหว่ Privilege-Escalation (Privilege-Escalation Vulnerability)
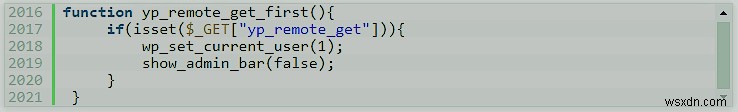
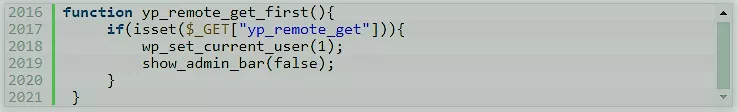
ช่องโหว่แรกที่ถูก exploit ใน plugin นี้คือ "Privilege-escalation vulnerability" เกิดจากข้อบกพร่องในไฟล์ yellow-pencil.php ใน plugin ใน yellow-pencil.php มี function yp_remote_get_first() ที่ตรวจสอบ requests ที่มาจาก function (yp_remote_get) ทำให้ unauthenticated users ได้เข้าถึงสิทธิ์ของ admin
การตรวจสอบ Cross-Site Request Forgery (CSRF) Check
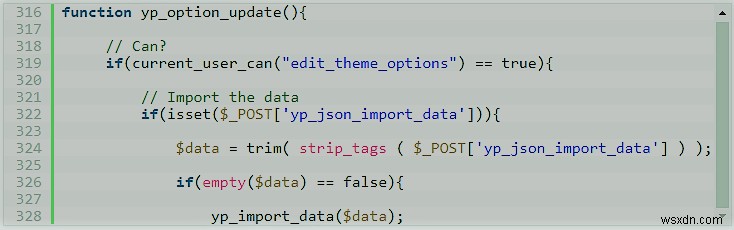
ช่องโหว่ที่สองไม่ได้มาจากการมี function เฉพาะเจาะจง แต่จากการ ขาด การตรวจสอบ Cross-site request forgery (CSRF) ซึ่งจะเพิ่มกำแพงกั้นอีกชั้นหนึ่งต่อการโจมตีเหล่านี้ การไม่มี CSRF check อนุญาตให้ unauthenticated user exploit บั๊กนี้ได้
นอกจากนี้ ยังทราบว่าการโจมตีล่าสุดทั้งหมด เช่น Yuzo Related Posts Plugin, Social Warfare ฯลฯ ถูกดำเนินการโดย IP address เดียวกัน สันนิษฐานว่านักวิจัยความปลอดภัยที่มีความขัดแย้งกับ WordPress อยู่เบื้องหลังการโจมตีต่อเนื่องนี้
คู่มือที่เกี่ยวข้อง – WordPress Malware Removal
สรุป - Yellow Pencil Plugin Exploitation
ตามที่เราเห็นในกรณีล่าสุด การ uninstall, update, และ reset คือวิธีแก้ นอกจากนี้ การมี firewall อย่าง Astra's Firewall for WordPress บนเว็บไซต์ของคุณจะช่วยความปลอดภัยและ zero-day attacks มาก Astra Website Security Suite เป็น all-in-one security solution สำหรับเว็บไซต์ Malware Scanner ของเราสแกนและซ่อมแซมเว็บไซต์ของคุณในเวลาอย่างรวดเร็ว
ลอง Astra demo ตอนนี้!