ช่องโหว่ SQLi ที่ร้ายแรงถูกค้นพบใน WordPress Plugin ยอดนิยม – Advanced Contact Form 7 DB ซึ่งมี active installations มากกว่า 40,000+ ช่องโหว่ Contact Form 7 ถูกรายงานครั้งแรกเมื่อวันที่ 26 มีนาคม และเวอร์ชัน patched ใหม่ 1.6.1 ถูกปล่อยออกมา 2 วันที่แล้ว คือวันที่ 10 เมษายน แม้จะมี patched version แล้ว ผู้ใช้ปัจจุบันยังมีเหตุผลที่จะกังวล เพราะช่องโหว่นี้อาจถูก exploit โดยคนที่มีแค่ subscriber account
สถานะความเสี่ยง - ช่องโหว่ Advanced Contact Form 7
ความเสี่ยงที่ผูกมกับช่องโหว่นี้จัดอยู่ใน critical category เพราะอาจถูก exploit ต่อโดยผู้มีเจตนาร้าย ช่องโหว่นี้ยังอาจเป็น free entry สำหรับแฮกเกอร์ในการ insert โค้ดกดเข้า database และเข้าถึงข้อมูลที่มีค่า
สรุปคือ สิ่งเหล่านี้อาจผิดพลาด:
- Bad actors อาจ insert malicious content ลง database
- แฮกเกอร์สามารถรั่วไหลข้อมูลความลับ
- อาจนำไปสู่ WordPress installation ที่ถูก compromise
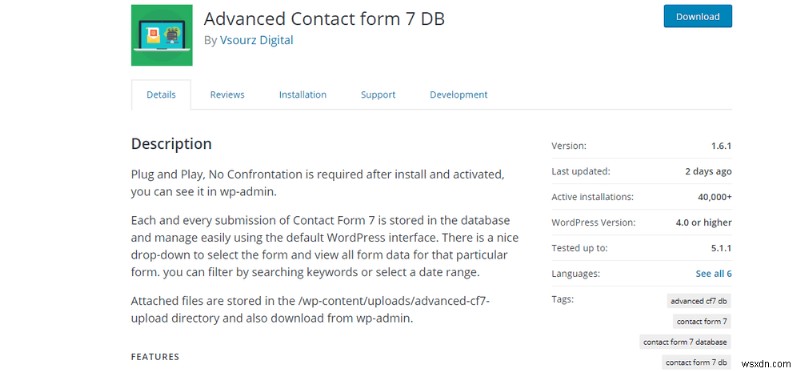
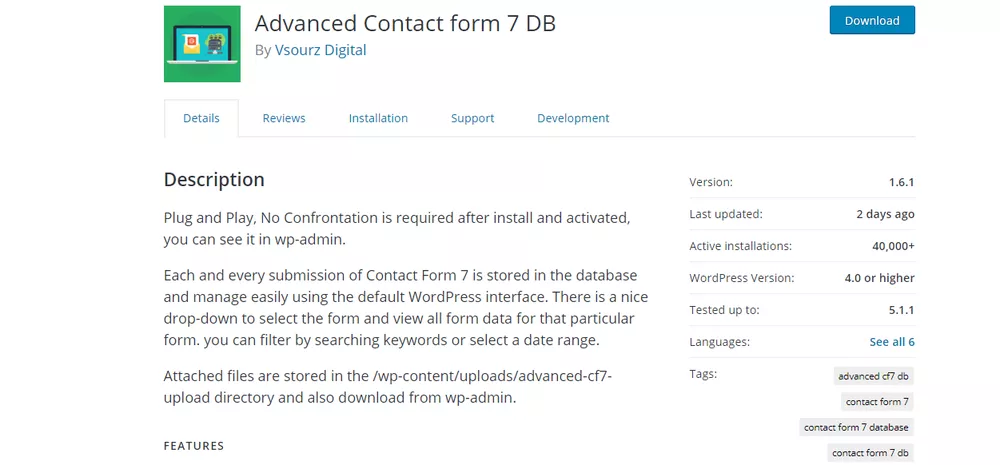
Plugin developers รีบปล่อย patched version ดังนั้น WordPress จึงไม่ suspend plugin เหมือนที่ทำกับ The Yuzo Related Posts plugin เพียง 2 วันที่แล้ว Advanced Contact Form 7 DB ยังคงพร้อมสำหรับการติดตั้งใหม่ นี่คือสิ่งที่ฉันได้เมื่อค้นหา Advanced Contact Form 7DB ใน WordPress Plugins Directory
กังวลเกี่ยวกับ WordPress Security? เยี่ยมชม Astra Website Security หรือทิ้งข้อความใน chat widget เราจะช่วยด้วยความยินดี ซ่อมแซมเว็บไซต์ WordPress ของฉันทันที
รายละเอียด - ช่องโหว่ Advanced Contact Form 7
WordPress มี facility ชื่อ wp-ajax-parse-media-shortcode สำหรับนักเขียนโค้ดใช้ shortcode แทนยาวๆ โดยใช้สิ่งนี้ plugin developers กำหนด shortcode acf7db ในไฟล์ public/class-advanced-cf7-db-public.php
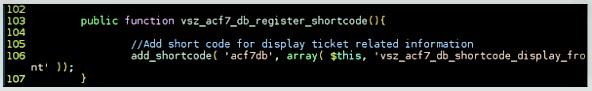
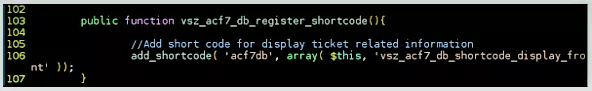
นอกจากนี้ plugin developers ละเลยรายละเอียดสำคัญอีกอย่าง wpdb::prepare wpdb::prepare ใช้ sanitize SQL queries เพื่อให้มีแค่ query ที่ valid และ authentic เท่านั้น โค้ดเขียนใช้ wpdb->get_results() แทน wpdb::prepare ซึ่งไม่ใช่วิธีปลอดภัยสำหรับ Query insertion โค้ดที่ร่อนแรงแสดงในภาพด้านล่าง:
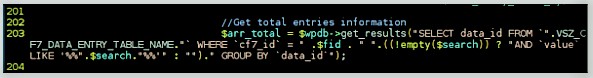
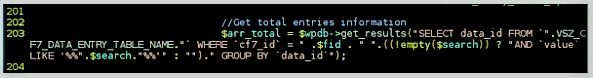
$fid ตามลำดับ สามารถรับ malicious codes เป็น queries ได้ และนำไปสู่อุบัติการณ์ร้ายแรง แต่ต้องระบุไว้ว่า ยังไม่มีการ exploit ที่รายงาน มีเพียง措施ป้องกันเพื่อเตือนผู้ใช้ล่วงหน้า
การดำเนินการที่จำเป็น
อัปเดต plugin นี้ ให้เร็วที่สุดเพื่อเลี่ยงภัยคุกคามที่อาจเข้าใกล้เว็บไซต์ของคุณ จากนั้นคุณสามารถ อัปเดต themes และ Reset Passwords การ exploit ช่องโหว่นี้อาจรั่วไหลข้อมูลความลับและเป็นความลับไปยังแฮกเกอร์
เพื่อปกป้องเว็บไซต์จากการโจมตีที่เป็นไปได้มากมาย คุณสามารถใช้ Astra's Malware Scanner ที่ราคาเพียง $19/เดือน นอกจากนี้ ด้วยบริการ VAPT (Vulnerability Assessment and Penetration Testing) วิศวกรของเราจะตรวจสอบเว็บไซต์ของคุณอย่างละเอียดและแก้ไขช่องโหว่ที่เป็นไปได้ทั้งหมด
ลอง Astra demo ตอนนี้!