

ขณะทดสอบปลั๊กอิน WordPress testimonials ยอดนิยม Strong Testimonials ฉันพบช่องโหว่ stored XSS หลายช่องในปลั๊กอิน เว็บไซต์ WordPress ทั้งหมดที่ใช้ Strong Testimonials รุ่น 2.40.0 และต่ำกว่า ได้รับผลกระทบ
CVE ID: CVE-2020-8549
CWE ID: CWE-79
สรุป
Strong Testimonials เป็นปลั๊กอิน WordPress testimonial ยอดนิยมและปรับแต่งได้ง่าย มีการติดตั้งใช้งานมากกว่า 90,000 แห่ง ช่องโหว่ stored XSS ที่พบในปลั๊กอิน สามารถถูกใช้ประโยชน์โดยโจมตีเพื่อดำเนินการอันตราย เช่น ขโมยคุกกี้เซสชันหรือข้อมูลล็อกอินของเหยื่อ ดำเนินการ arbitrary actions เช่น ล็อกอินแทนเหยื่อ บันทึก keystrokes ของพวกเขา ติดเชื้อเว็บไซต์ของคุณด้วย Japanese keyword hack และอื่นๆ
ช่องโหว่
ในส่วนรายละเอียดลูกค้า (client details section) ซึ่งเห็นเมื่อเพิ่มหรือแก้ไข testimonial พารามิเตอร์ custom[client_name] และ custom[company_name] ถูกพบว่ามีช่องโหว่ stored cross-site scripting
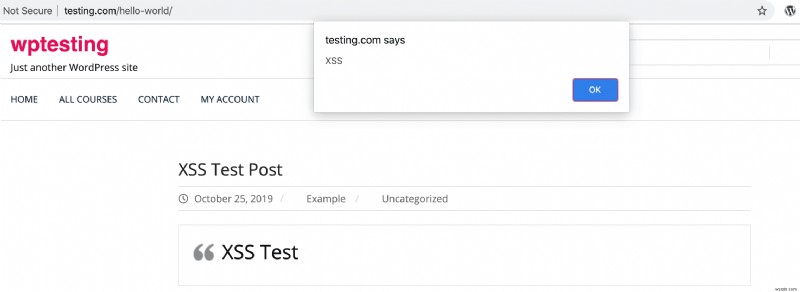
เมื่อ testimonial ถูกเพิ่มลงในหน้าบนไซต์ XSS payload ที่ส่งผ่านพารามิเตอร์ทั้งสองที่กล่าวมาข้างต้นซึ่งมีช่องโหว่ จะถูกรัน
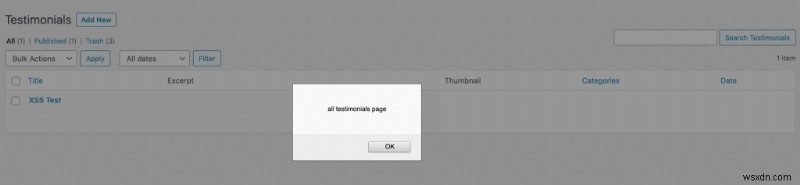
Payload ใน custom[client_name] ยังถูกรันในหน้า All Testimonials (/wp-admin/edit.php?post_type=wpm-testimonial) อีกด้วย
Timeline
รายงานช่องโหว่ให้ทีม Strong Testimonials วันที่ 23 มกราคม 2563
Strong Testimonials รุ่น 2.40.1 ที่มีการแก้ไขช่องโหว่ เปิดตัวเมื่อวันที่ 25 มกราคม 2563
ข้อแนะนำ
ขอแนะนำอย่างยิ่งให้อัปเดตปลั๊กอินเป็นรุ่นล่าสุด
อ้างอิง
- https://github.com/MachoThemes/strong-testimonials/blob/master/changelog.txt
- https://wpvulndb.com/vulnerabilities/10056
- https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-8549
สำหรับแนวทางปฏิบัติด้านความปลอดภัยที่ดีที่สุด คุณสามารถทำตามคู่มือด้านล่าง:
- คู่มือความปลอดภัย WordPress
- WordPress Hack and Malware Removal
