

Website analytics plugin สำหรับ WordPress Slimstat ถูกพบช่องโหว่ stored XSS (cross-site scripting) ในเวอร์ชัน <=4.8 ณ ขณะเขียนบล็อกนี้ ติดตั้งบน 100,000+ เว็บไซต์ Slimstat เป็น plugin เนมดังสำหรับ track website analytics real-time monitor และรายงาน stats ของ access logs, returning customers และ registered users, JavaScript events ฯลฯ ถือเป็น popular plugin ใน WordPress niche นี้ ดังนั้น XSS vulnerability ใน Slimstat จึงสร้าง eddies ในน้ำแน่นอน
Current Status of the Risk ใน Slimstat WordPress Plugin
เกี่ยวกับช่องโหว่ อนุญาตให้ unauthenticated user insert JavaScript ใน access logs ของ version <= 4.8 Plugin developers แต่รีบ fix issue และ updated version 4.8.1 ปรากฏใน plugin directory เร็วๆ นี้ แต่หากคุณยังไม่อัปเดตเป็น patched version ความเสี่ยงยังคงอยู่
ด้านล่างคือ technical details ของ XSS ใน Slimstat
Slimstat WordPress Plugin Vulnerability Details
เนื่องจากช่องโหว่นี้ unauthenticated visitor ใดๆ สามารถ inject arbitrary JavaScript code บน plugin access log functionality ซึ่งเป็นฟังก์ชันหลักของ Slimstat เพิ่มเติม access log นี้เข้าถึงได้จาก plugin access log page และ admin dashboard
Access log ให้ user รายละเอียด access requests บน website โดยทั่วไปรวม specifics เช่น IP address, server details, hosting details ฯลฯ
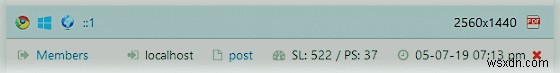
ใน Slimstat malicious user ใดๆ สามารถ inject arbitrary code บน plugin access log ได้ โค้ดนี้จะ execute เมื่อ admin login
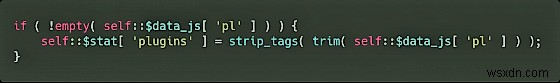
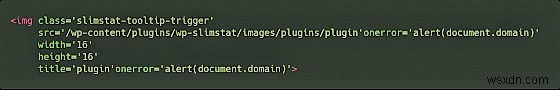
สำคัญที่สุด plugin นี้มี sanitization method เพียงอย่างเดียว คือ strip_tags ซึ่งลบแค่ tags จาก inserted plugin value เกณฑ์ sanitization นี้หลอกง่ายด้วยการใช้ single quote และเพิ่ม event handler
นี่คือวิธีที่ image ถูก generate สำหรับ plugins โดย $a_plugin คือ plugin:
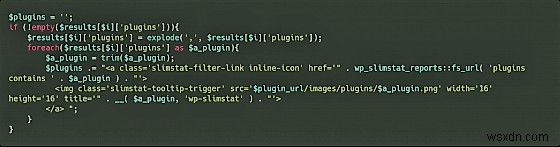
ผลคือเกิด error (แสดงในภาพ) ว่า plugin'onerror' เนื่องจาก request ไม่สามารถ execute ได้ จึงถูก stored เป็น potential XSS vulnerability
อัปเดตเพื่อลดความเสี่ยง Slimstat Exploit
ในสถานการณ์ vulnerable plugin คุณแทบทำไม่ได้อะไรนอกจาก update version และมี preventive security measures พร้อม นอกจากอัปเดต การมี continuous และ comprehensive Web Firewall ที่บล็อก XSS, SQLi, CSRF และ common cyber attacks อื่นๆ Astra เสนอ firewall หนึ่งที่ monitor, block และ report การพยายามโจมตีบนเว็บไซต์ คลิกที่นี่เพื่อได้ Astra demo ตอนนี้
