

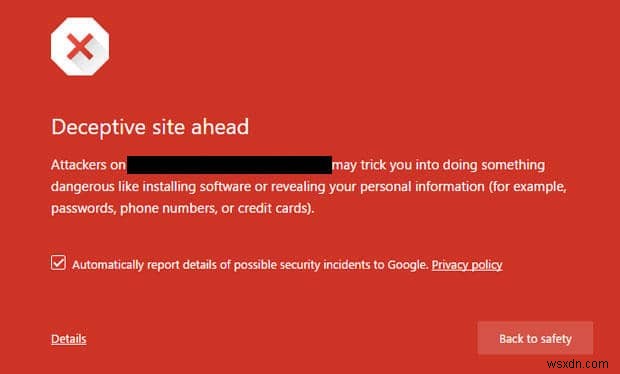
ทุกอย่างปกติดีจนคืนที่ผ่านมา และทันใดนั้น Google แสดงหน้าแดงน่ากลัว 'Deceptive site ahead' บนเว็บไซต์ของคุณวันนี้? จริงๆ แล้วคุณไม่ใช่คนแรกที่ประสบเหตุการณ์นี้ เราเห็นว่ามีอะไรหลายอย่างเกิดขึ้นเบื้องหลังเว็บไซต์ของคุณ และด้วยการแสดง deceptive site warning ของ Google มันทั้งหมดโชว์ออกมา เราเห็นว่าเว็บไซต์โดนแฮ็กอย่างน้อย 3-4 สัปดาห์ก่อน Google ตรวจพบและเริ่มแสดง deceptive site ahead warning – รายละเอียดเพิ่มเติมด้านล่าง
Scan Your Website For Blacklist
Tool ของเราสแกน 65+ blacklists เช็คว่าเว็บไซต์ของคุณ blacklist หรือไม่
ความหมายของ 'Deceptive Site Ahead'
ข้อความ deceptive site ahead ถูก render โดย Google เพื่อเตือนผู้เข้าชมเกี่ยวกับ compromised state ของเว็บไซต์ หาก site ของคุณแสดง warning นี้ แฮกเกอร์ compromise site ของคุณและอาจใช้เพื่อ malicious purposes เช่น Phishing ที่แสดง fake pages ให้ผู้เข้าชมและพยายามขโมย credentials
ทำไมเว็บของคุณถึงแสดง deceptive site ahead?
- เว็บไซต์ของคุณโฮสต์ phishing pages
- เว็บไซต์มี malware/virus infection
- มีโค้ดในเว็บไซต์ลิงก์ไป questionable websites ตามมาตรฐานของ Google
- Personal information ของผู้เข้าชมถูกส่งไป unsecured servers/links ผ่านเว็บไซต์ของคุณ
- มี credit card stealing malware ในโค้ดของเว็บไซต์
Related: วิธีลบคำเตือน "The Site Ahead Contains Harmful Programs"
เหตุผลของคำเตือน Deceptive Site Ahead บนเว็บไซต์ของคุณ
ตามที่อภิปราย Phishing และ malware เป็นเหตุผลที่ Google ถือเว็บว่า deceptive หรือ fake แต่ต้องระบุว่าไม่ใช่ทั้งหมด ในส่วนนี้จะอภิปรายรายละเอียดสาเหตุที่เป็นไปได้ของคำเตือน "Deceptive Site Ahead":
-
Phishing
Phishing website คือเว็บที่แปลงรูปเป็น legitimate source หลอกผู้ใช้โง่เปิดเผย sensitive personal information เช่น credit card details, credentials, passwords Phishing อ่านและหมายความเหมือน 'fishing' ในภาษาอังกฤษ เป็นวิธีดูดข้อมูลบัญชีส่วนตัวโดย malefactors Phishing อาจ execute ด้วยหลาย maneuvers:
วาง legitimate-looking pages บนเว็บหลอก user ใส่ personal info เช่น credit cards, phone, emails
วาง viruses หรือ keystroke loggers (บันทึกสิ่งที่พิมพ์) ทำให้ passwords/usernames ไปถึงแฮกเกอร์โดยไม่รู้
สร้างความเร่งด่วน ต้องการ prompt action ที่คุณ จำได้ไหมว่าถูกบอกว่า ถ้าไม่ให้ bank credentials ตอนนี้ บัญชีจะอันตราย? ใช่ นั่นคือ phishing สำคัญต้อง aware และ informed เกี่ยว digital privacy เพื่อหลีกเลี่ยงการเป็นเหยื่อ
นี่คือ 10 Tips to Protect Your Digital Privacy in 2022
-
Malware
Malware ย่อมาจาก malicious software เป็นหนึ่งในเหตุผลที่ Google flag เว็บว่า deceptive Malware เป็น top reasons สำหรับ 'Deceptive Site Ahead' warning เว็บไซต์มักติด malware หลายเดือนจนถูกค้นพบ Malware มักถูก inject เข้าเว็บด้วย cyber attacks ที่พบบ่อย:
- Cross-Site Scripting (XSS) attack: XSS ใช้ plant malicious link ที่ auto-download บนคอมพิวเตอร์ผู้ใช้เมื่อเข้าชม Plugins, themes, websites หลายตัวรู้จักว่าร่อนแรงต่อ XSS มักถูกมองว่า 'low hanging fruit' ของ web security เนื่องจากเว็บเยอะร่อนแรง โจมตีนี้อันตรายมากเมื่อรวมกับ vulnerabilities อื่นๆ Google blacklist sites เหล่านี้ว่า deceptive
- SQL injection attack: SQLi ใช้ add, modify, delete records ใน database เนื้อหาแบบนี้เรียกว่า malicious payload ส่วนสำคัญของ attack หลัง attacker ส่ง content นี้ malicious SQL commands จะ execute ใน database อาจเป็นเหตุผลที่ Google blacklist website อาจเพิ่มเข้ามาผ่าน vulnerability ใน CMS (เช่น WordPress, Magento, OpenCart ฯลฯ) theme, หรือ plugin อาจเกิดว่าเว็บพยายามโหลด harmful scripts บน site ของ visitor
Malicious Advertisements (Malvertising): หาก Google สังเกต random pop-ups, redirecting ads, หรือ malware loading ads บนเว็บ จะแสดง deceptive warning ป้องกัน user โดนหลอกไป malicious websites
Ads เหล่านี้ติดเชื้อ visitors โดยไม่ต้องการ action จากพวกเขา ไม่ต้อง click ก็ติดได้ ทำให้ worrisome Google render deceptive site ahead warning ในกรณีเหล่านี้
- ไม่มี SSL Certificate ที่เหมาะสม: Google strict กับ policies เร็วๆ นี้ทำ SSL mandatory สำหรับทุกเว็บ และรวม SSL เป็น ranking factor
เราเห็น sites flagged "deceptive" หากย้ายจาก HTTP ไป HTTPS ไม่ได้ แค่ติดตั้ง SSL ไม่พอ ต้อง redirect website จาก HTTP ไป HTTPS ด้วย นอกจากนี้ การมีบางหน้า HTTP บางหน้า HTTPS ให้ Google mixed content signal อาจเป็นเหตุผลที่เว็บโดน flag
- Cross-Site Scripting (XSS) attack: XSS ใช้ plant malicious link ที่ auto-download บนคอมพิวเตอร์ผู้ใช้เมื่อเข้าชม Plugins, themes, websites หลายตัวรู้จักว่าร่อนแรงต่อ XSS มักถูกมองว่า 'low hanging fruit' ของ web security เนื่องจากเว็บเยอะร่อนแรง โจมตีนี้อันตรายมากเมื่อรวมกับ vulnerabilities อื่นๆ Google blacklist sites เหล่านี้ว่า deceptive
วิธีแก้ deceptive site ahead error ใน Google Chrome
การแก้ 'Deceptive Site Ahead' message ต้องใช้ multi-fold approach เพราะ Google ไม่ share มากมายข้อมูลให้ทำงาน จึงต้องเป็น web security expert หรือ eliminate ทุก possibility ทีละอัน ในส่วนนี้จะอภิปรายรายละเอียดวิธีลบ deceptive site warning:
- เพิ่มเว็บไซต์ลง Google Search Console เพื่อจัดการ search settings
- ไปที่ tab 'Security issues' จาก left sidebar
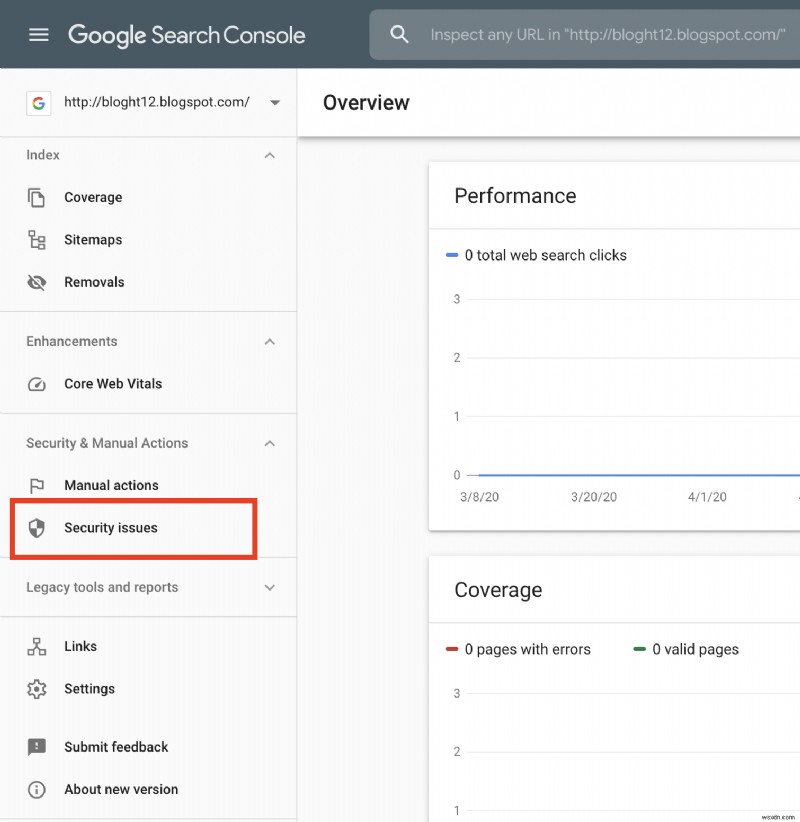
- เนื่องจาก site โดน blacklist โดย Google จะแสดง basic reasons เรื่องทำไมเว็บโดน flag อ่านรายละเอียดและ copy malicious URLs ที่ detected
- Backup เว็บไซต์ เผื่อต้อง restore
- ใช้ online malware scanner สแกนเว็บไซต์ remotely ดู additional malware detected
- Google และ free online malware scanners สแกน remotely เท่านั้น เพื่อ fix site ให้ 100% secure ต้องทำ server-side malware scan บนเว็บไซต์ จะช่วยหา malware ทั้งหมด และปกป้อง site จากโดนแฮ็กซ้ำ
หากอยาก review code เอง แนะนำเริ่มหา malware จากไฟล์เหล่านี้:- index.php file
- core theme files
- header & footer files
- functions.php file (ถ้าใช้ WordPress)
- .htaccess
- wp-config file (หากไฟล์นี้ติดเชื้อ wp-config hack อาจทำงานอยู่)
- Review files ที่ flagged โดย security scanners ทั้งหมด และ quarantine พวกเขา ลบ redirecting, third-party Ads หรือ Scripts
- เมื่อมั่นใจ 100% ว่าเว็บไซต์สะอาด ไปที่ tab 'Security issues' ใน Google Search Console คลิก button 'Request Review' รายละเอียดเพิ่มเติมในส่วนถัดไป
คู่มือที่เกี่ยวข้อง – Fixing Hacked WordPress Site
วิธี Submit Review Request ไป Google เพื่อลบ Blacklist
หลัง cleanup อย่างละเอียด คุณสามารถ submit request ให้ Google ลบ "Deceptive Site Ahead" message แต่ ก่อน submit request ต้องแน่ใจว่าสิ่งต่อไปนี้พร้อม:
- Site สะอาด 100% จาก malware & viruses
- Vulnerabilities ทั้งหมดใน site ได้ patch แล้ว
- Website up และ running
- เว็บไซต์ปกป้องดีด้วย firewall และ malware scanning ป้องกัน re-infections
ข้อควรระวังก่อน Submit Review Request
สำคัญมากที่จะ submit reconsideration request กับ Google ONLY AFTER คุณมั่นใจ 100% ว่าเว็บไซต์สะอาด หาก site ล้มเหลว verification ของ Google ซ้ำๆ คุณจะถูก classify เป็น Repeat Offender ในกรณีนี้ คุณจะ unable to request additional reviews ผ่าน Search Console เป็นเวลา 30 วัน
หนึ่ง guaranteed way ให้แน่ใจว่าเว็บไซต์ไร้ 'Deceptive content' คือ ทำ server-side malware scan ของ files, database, & server ทั้งหมด
ขั้นตอน Submit Deceptive site removal request ผ่าน Google Search Console:
- ไปที่ tab Security Issues ของ Google Search Console
- คลิก button 'Request Review'
- ติ๊ก checkbox I have fixed these issues
- Window ใหม่จะ pop up ต้อง mention ทุก steps ที่ทำเพื่อลบ infection & ปกป้อง site จาก re-infection ให้ข้อมูลรายละเอียด หากใช้ firewall อย่าง Astra ให้ mention ไว้ เพื่อ Google มั่นใจว่าสิทธ์ปกป้องดี
- เรารวบรวม template สำหรับข้อความส่ง Google: Request a review template
- ต้องรอ 24-72 ชั่วโมง Google verify site สะอาดและลบ red warning message
เว็บไซต์ของคุณโดนแฮ็ก? ทิ้งข้อความใน chat box เราจะช่วยด้วยความยินดี ?
แม้ Google ปกติถูกต้องกับ malware warnings แต่อาจ inadvertently tag site ด้วย "Deceptive Site Ahead" message ในกรณีนี้ submit appeal ได้ที่นี่ – Report incorrect phishing warning to Google
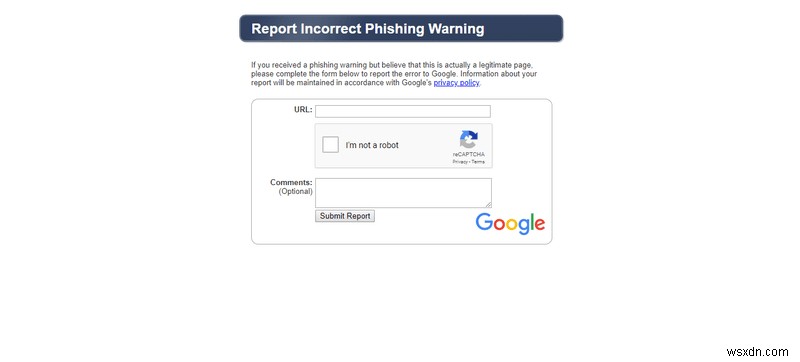
Request ใช้เวลาประมาณ 1 วัน process และเว็บไซต์จะถูกลบออกจาก deceptive category
บทความเกี่ยวข้อง – Blacklisted By Google: How to Remove Website from Google Blacklist
วิธีแก้คำเตือนใน Safari, Edge, และ Chrome?
หลังสแกน site หา malware และลบ security issues นี่คือ methods สำหรับ browsers ต่างๆ ลบ warning sign:
- Safari – ลบ 'deceptive site ahead' warning จาก Safari browser คลิก 'Preferences' จาก 'Menu' > select 'Extensions' > หา 'Deceptive Website warning' pop-up หรือ extensions ที่เกี่ยวข้องน่าสงสัย > คลิก 'Uninstall' เพื่อลบ
- Chrome – สำหรับ Chrome browsers เปิด chrome://settings ใน URL bar คลิก option 'Sync and Google Services' ลงไปหา 'Other Google services' ซึ่งมี 'Safe Browsing' option ที่ปิดได้
Microsoft Edge – คลิก Edge 'Menu' option มุมขวาบน เลือก 'Extensions' หา recently installed suspicious extensions หรือ browser add-ons คลิก 'Remove' uninstall หากยังมีปัญหา 'deceptive site ahead' warnings สามารถไป 'Settings' ใต้ 'Menu' คลิก 'Restore settings to their default values'
วิธีป้องกันเว็บไซต์จาก "Deceptive Site Ahead" Warning
ตอนนี้คุณตระหนักว่าการลบ "Deceptive Site Ahead" warning ต้องใช้ technical effort, time และ patience ไม่ได้ mention effect ต่อ reputation ของเว็บไซต์และธุรกิจ แต่หากคุณดูแล security measures เล็กๆ นี้ที่มีประสิทธิภาพ risk factor จะลดลงเอง บางมาตรการคือ:
- อัปเดตเว็บไซต์เป็นเวอร์ชันล่าสุด
As a thumb rule อัปเดต CMS, plugins & themes ของเว็บไซต์อยู่เสมอ ด้วย updates คุณได้ security patches & improvements หากใช้ older versions site จะอยู่บน radar ของแฮกเกอร์ที่จะ exploit known vulnerabilities
- เปลี่ยนรหัสผ่าน
เวลา site compromised มีโอกาสดีที่แฮกเกอร์ขโมย passwords หลัง hack situation เปลี่ยน passwords ของ user & admin accounts ทั้งหมด database, cPanel, FTP passwords รหัสผ่านควร unique และยากต่อการเดา จะป้องกันแฮกเกอร์ re-infect site ด้วย compromised credentials - Virtually patch vulnerabilities ด้วย firewall
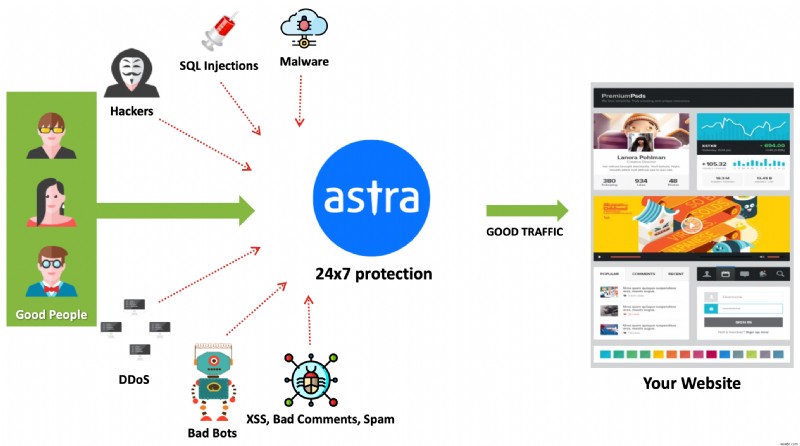
แค่ลบ hack ไม่พอ เพราะ vulnerability ยังคงอยู่ใน site และเปิดโอกาสโดน infect อีกFirewall เป็น continuous monitoring system ปกป้องเว็บไซต์ 24*7 Firewall อย่าง Astra ปกป้องเว็บไซต์จาก SQLi, XSS, LFI, RFI, Bad Bots, Spam & 100+ threats real-time นอกจาก OWASP top 10 ยังป้องกัน known CVEs ตรวจจับ visitor patterns และ auto-block hackers ที่มี malicious intent การมี firewall หมายถึงเว็บไซต์ปลอดภัยแม้คุณนอนหลับ
บทความเกี่ยวข้อง – วิธีลบคำเตือน "This site may be hacked"
รับความช่วยเหลือจากผู้เชี่ยวชาญ Astra Web Security
การป้องกัน malware infection ไม่ได้ straight forward เสมอไป เพราะแฮกเกอร์ซ่อน bad code ด้วย sophisticated obfuscation techniques หากคุณยากที่จะป้องกัน malware หรือ cyberattacks อื่นๆ infect site – เราอยู่ที่นี่ช่วย!
Astra Security ปรับแต่งสำหรับ CMS(s) อย่าง WordPress, Magento, PrestaShop, OpenCart, Drupal และ custom PHP Firewall ของเราหยุด SQLi, XSS, bad bots, brute force attacks และ 100+ threats อื่นๆ ที่มาที่เว็บไซต์ ด้วย Astra's on-demand malware scanner คุณสแกนเว็บไซต์ในไม่กี่นาที ด้วย click ปุ่ม เพิ่มเติม ever-evolving malware scanner ของเรายิ่ง optimized มากขึ้นทุก scan
อ่านเพิ่ม: Google แสดง Japanese Keywords สำหรับเว็บไซต์ของคุณ – Fixed
