

เว็บไซต์ WordPress กลายเป็นเหยื่อมัลแวร์เปลี่ยนเส้นทางแบบแพร่หลายอีกครั้ง เจ้าของเว็บ WordPress หลายคนติดต่อเรามาด้วยความกังวลเกี่ยวกับเว็บไซต์เปลี่ยนเส้นทาง หรือแผงแอดมินโยนข้อผิดพลาด
ขณะทำความสะอาดเว็บไซต์เหล่านี้ เราสามารถดึงความคล้ายคลึงในรูปแบบการโจมตีได้ เว็บไซต์ทั้งหมดเหล่านี้ติดเชื้อมัลแวร์เปลี่ยนเส้นทางตัวเดียวกัน มัลแวร์นี้เปลี่ยนเส้นทางไปยังโดเมนร้ายชื่อ buyittraffic[.com] ก่อน แล้วค่อยไปยังโดเมนชื่อ sinowncrers12 [.] live, cuttraffic[.com] หรือ puttraffic[.com] หรือ importtraffic[.com] หรือ gianttraffic[.com], js. greenlabelfrancisco. [com]/touch.js, dl. gotosecond2.[com]/talk.js, statistic[.]admarketlocation[.]com, stat.trackstatisticsss.[com]slan.[js], silvergatest15 [.] live, www.wow-robotics.[xyz], planeobservetoo1[.]live, dock.lovegreenpencils[.]ga/m.js?n=nb5, cht.secondaryinformtrand[.]com/m.js?n=nb5, main.travelfornamewalking[.]ga/, irc.lovegreenpencils[.]ga/, ฯลฯ
ในหลายกรณี เรายังเห็นเว็บไซต์เปลี่ยนเส้นทางไป clicks.worldctraffic[.com], top.worldctraffic[.com], red.toupandgoforward[.com], bluelabelmoscow.[com] หรือ ticker.trasnaltemyrecords[.com] ก่อนจะไปหยุดที่เว็บไซต์ข้างต้น
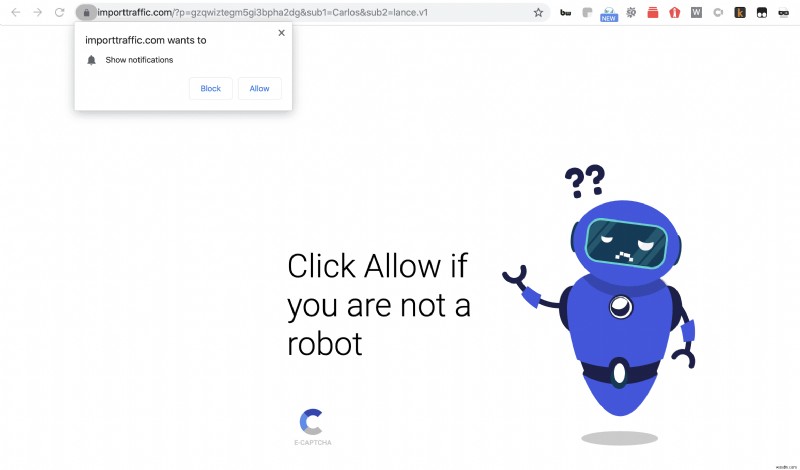
นี่เป็นตัวอย่างทั่วไปของ 'malware redirection chains' ซึ่งเว็บไซต์ถูกเปลี่ยนเส้นทางหลายครั้งก่อนไปหยุดที่โดเมนปลายทาง
จากการสืบสวนต่อ พบว่าเว็บไซต์หลายร้อยแห่งติดเชื้อมัลแวร์ตัวนี้อยู่:
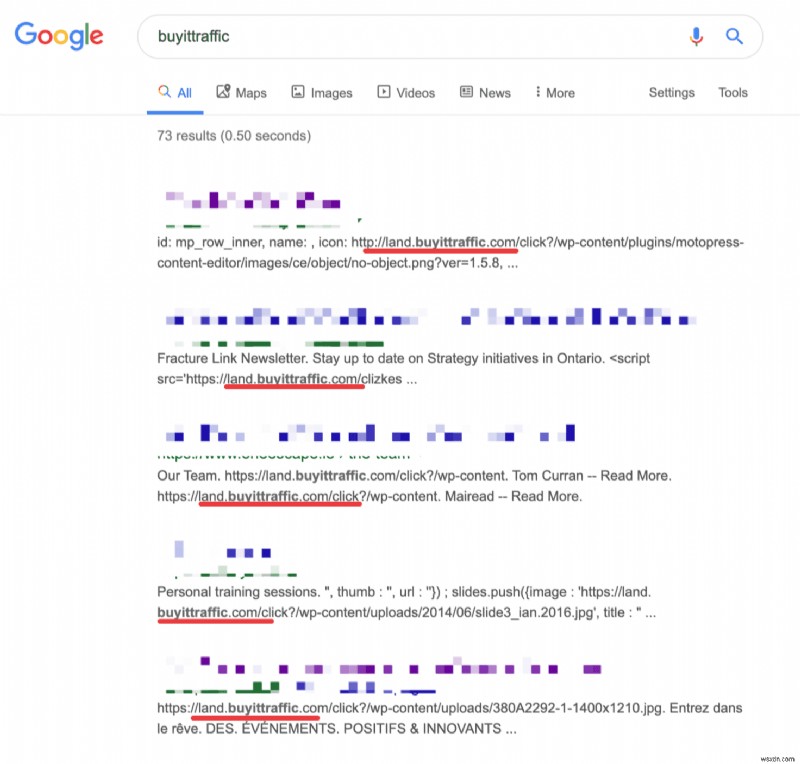
อาการบ่งชี้เว็บไซต์ของคุณถูกแฮก
หน้าแรกเปลี่ยนเส้นทางไปโดเมนอื่น นี่ชัดเจนว่าเป็นสัญญาณของการโจมตี แต่ยังมีอาการอื่นๆ ที่มาพร้อมกับมัลแวร์ตัวนี้ คุณจะรู้ว่าถูกแฮก หาก:
- คุณเข้าถึงเว็บไซต์ไม่ได้
- คุณล็อกอิน wp-admin panel ไม่ได้
- wp-admin โยนข้อผิดพลาด 404
- คุณล็อกอินเข้า WordPress admin area แล้วได้ข้อผิดพลาด:
"ERROR: There is no user registered with that email address"
หากเว็บไซต์ของคุณแสดงอาการคล้ายกัน ติดต่อเรา เราจะทำความสะอาดเว็บไซต์ของคุณจากการโจมตีภายในไม่เกินไม่กี่ชั่วโมง มัลแวร์สแกนเนอร์ของเราตรวจพบมัลแวร์ภายในนาที
รายละเอียดทางเทคนิคเบื้องหลังการโจมตี
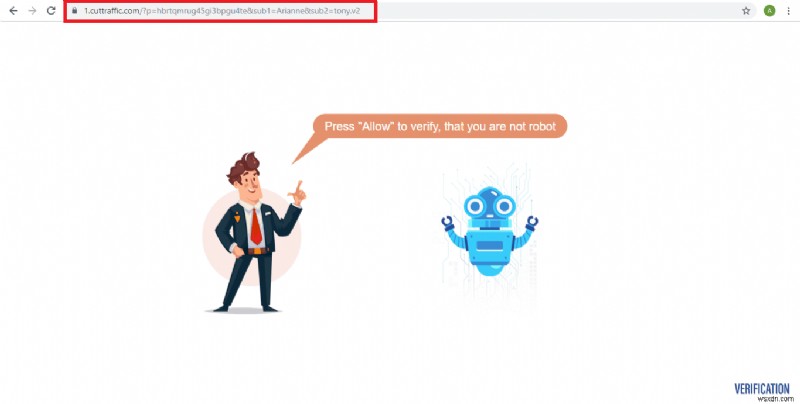
ฉันได้กล่าวไปแล้วว่ามัลแวร์นี้เปลี่ยนเส้นทางเว็บไซต์หลายครั้ง ลองดูว่ามันเกิดอย่างไร:
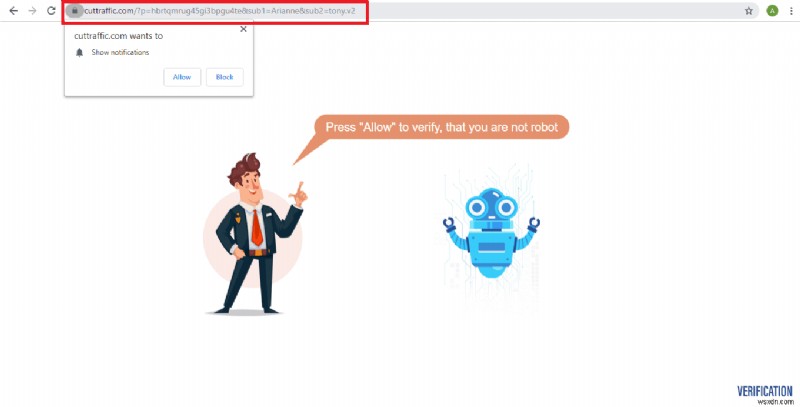
ตอนนี้ เมื่อฉันพยายามปิดแถบแจ้งเตือนบนโดเมนนี้ มันเปลี่ยนเส้นทางฉันไปยังเวอร์ชันที่แตกต่างเล็กน้อยของโดเมนเดิม – 0.cuttraffic[.com]
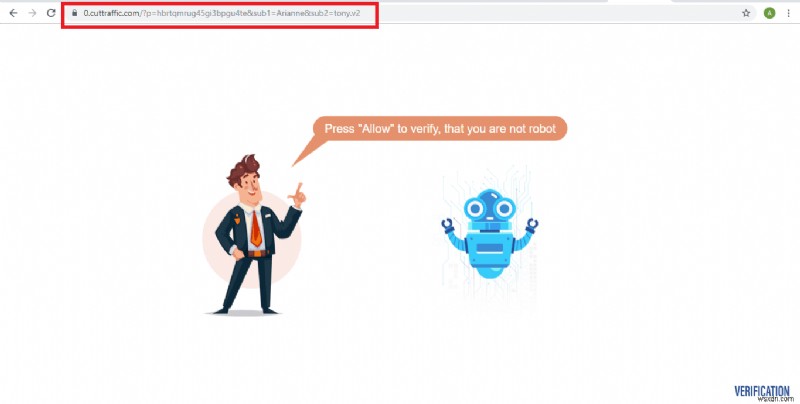
หากฉันปิดแถบแจ้งเตือนอีกครั้ง มันเปลี่ยนเส้นทางไป 1.cuttraffic[.com] และต่อไปเรื่อยๆ
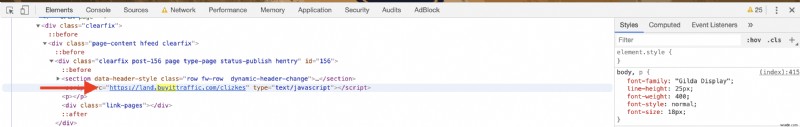
การตรวจสอบอย่างรวดเร็วยืนยันการฉีดลิงก์ buyittraffic[.com] ในเว็บไซต์
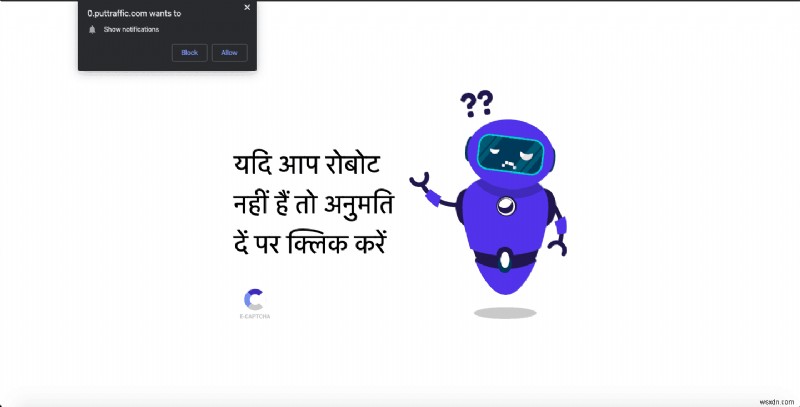
ต่อไป เรายังเห็นหน้าเปลี่ยนเส้นทางปรับตัวตามภาษาภูมิภาคของเว็บไซต์ ดูภาพด้านล่าง:
แฮกเกอร์ติดเชื้อเว็บไซต์ของคุณอย่างไร?
มาถึงคำถามว่าแฮกเกอร์สามารถติดเชื้อเว็บไซต์ได้มากอย่างไร
เหตุผลไม่ได้ชัดเจนนัก แต่เราเดาว่า รุ่น adminer ที่มีช่องโหว่อาจเป็นสาเหตุ
ขณะทำความสะอาด เราพบไฟล์ adminer.php ในโฟลเดอร์รูทของเว็บไซต์ที่ได้รับผลกระทบทั้งหมด จึงสามารถสรุปได้อย่างปลอดภัยว่า แฮกเกอร์ใช้สคริปต์ adminer เพื่อเข้าถึงและติดเชื้อฐานข้อมูล
รวมข้อมูลข้างต้นกับข้อเท็จจริงว่า adminer รุ่นก่อน 4.6.3 มีช่องโหว่รุนแรง ช่องโหว่นี้อนุญาตให้โจมตีอ่านไฟล์ท้องถิ่นบนเซิร์ฟเวอร์ เช่น wp-config.php บน WordPress, local.xml บน Magento ฯลฯ ไฟล์เหล่านี้มีข้อมูลประจำตัวฐานข้อมูลที่สามารถใช้เข้าถึงฐานข้อมูลได้
ดังนั้น เราแนะนำให้คุณตรวจสอบไฟล์ adminer.php บนเซิร์ฟเวอร์ของคุณและลบมันทันที
เพื่อข้อมูลเพิ่มเติมเกี่ยวกับ WordPress redirection hacks ดูบล็อกนี้
สิ่งที่คุณสามารถทำได้เกี่ยวกับการโจมตี
คุณรู้ว่าเว็บไซต์ติดเชื้อแล้ว ตอนนี้ทำไงดี?
สองทางเลือก: คุณสามารถ จ้างผู้เชี่ยวชาญทำความสะอาดเว็บไซต์ หรือคุณสามารถพยายามทำความสะอาดด้วยตนเอง
สำหรับทางเลือกหลัง คุณสามารถเริ่มด้วยการตรวจสอบเซิร์ฟเวอร์หาไฟล์ร้าย ทราบว่าแฮกเกอร์มัก exploit ช่องโหว่หลายอย่างและสร้างไฟล์ร้ายบนเซิร์ฟเวอร์ คุณจะต้องล่าหาไฟล์ติดเชื้อ แล้วลบส่วนที่ทำให้เกิดการเปลี่ยนเส้นทางอย่างแม่นยำ สถานที่สำคัญที่ควรค้นหามัลแวร์ก่อให้เกิดการติดเชื้อนี้:
- ค้นหา adminer script: ล็อกอิน cPanel/FTP ของเว็บไซต์ และหาไฟล์ชื่อ 'adminer.php' ปกติไฟล์นี้ถูกวางโดยแฮกเกอร์เพื่อทิ้ง backdoor เข้าถึงเซิร์ฟเวอร์ หากพบไฟล์นี้ ให้ลบทันที
- ค้นหา backdoor นี้: ในกรณีแบบนี้ เรามักพบไฟล์น่าสงสัยที่ wp-content/force-download.php ตรวจสอบให้แน่ใจว่าคุณไม่มี force-download.php ภายใต้โฟลเดอร์ wp-content ของ WordPress หากมี ให้ลบ
- ตรวจสอบซอร์ส: นี่คือการตรวจสอบพื้นฐานที่สุด ควรทำ ตรวจสอบโค้ดหน้า index และค้นหาลิงก์ร้ายเหล่านี้ หากพบ ให้ลบ
- ตรวจสอบผู้ใช้ปลอม (Fake users): ไปที่ตาราง wp_users ของฐานข้อมูล และตรวจสอบว่าไม่มีผู้ใช้ไม่รู้จักและไม่ได้รับอนุญาต โจมตีสร้างบัญชีแอดมินปลอมในเว็บไซต์ที่ถูกโจมตี เพื่อเก็บสิทธิ์เข้าถึง เราก็เห็นในการโจมตีนี้ เว็บไซต์ติดเชื้อมากส่วนใหญ่ที่มาหาเรา มีผู้ใช้/แอดมินร้ายถูกสร้างขึ้น
Fake user IDs ที่รู้จักในโจมตีนี้คือ admin@wsxdn.com[.com], admin@wsxdn.com[.]com (username: wordpresdadmin)
คุณสามารถอ้างอิงคู่มือกำจัดมัลแวร์ WordPress นี้สำหรับกระบวนการทำความสะอาดด้วยตนเองแบบทีละขั้นตอน
ผู้ที่คลิกลิงก์ร้ายเหล่านี้?
หากคุณเป็นคนที่เข้าชมเว็บไซต์โปรดและคลิก 'allow' บนป๊อปอัปร้ายเหล่านี้ นี่คือ 몇 อย่างที่คุณสามารถทำ:
- ตรวจสอบ push notifications บน Chrome หากพบเว็บไซต์ที่คุณไม่รู้จัก ให้ปิดการแจ้งเตือนนั้น
- รันแอนตี้ไวรัสบนคอมพิวเตอร์
- อาจจะ ล้างแคชและประวัติเบราว์เซอร์ของวันนี้
วิธีปกป้องเว็บไซต์ของคุณ

เพื่อให้แน่ใจว่าคุณไม่ต้องเผชิญหน้ากับผลลัพธ์น่ากลัวและมีค่าใช้จ่ายสูงเหล่านี้ ให้ลงทุนในโซลูชันความปลอดภัยที่น่าเชื่อถือ ชุดความปลอดภัย Astra ให้ Web Application Firewall, Malware Scanner, ทำความสะอาดมัลแวร์ทันที, VAPT (Vulnerability Assessment and Penetration Testing) และอื่นๆ ด้วยโซลูชันความปลอดภัย WordPress ของ Astra คุณจะไม่ต้องกังวลเรื่องเหล่านี้อีกต่อไป
เพิ่มเติม ปลั๊กอิน WP Hardening เป็นโซลูชันหลายอย่างอีกตัวจาก Astra ให้การตรวจสอบเว็บไซต์และแก้ไขความปลอดภัยคลิกเดียวสำหรับเว็บไซต์ของคุณ ตอนนี้คุณสามารถแก้ไขพื้นที่ความปลอดภัยสำคัญมากกว่า 12 จุดด้วยเครื่องมือนี้
สรุป
การโจมตีเปลี่ยนเส้นทางบน WordPress ไม่ใช่เรื่องใหม่ อย่างไรก็ตาม มัลแวร์เปลี่ยนเส้นทาง buyittraffic[.com] น่าประหลาดใจเรา ด้วยการโจมตีเว็บไซต์หลายวิธีพร้อมกัน ชัดเจนว่ามีอะไรมากเกิดขึ้นกับการติดเชื้อนี้
การโจมตีเหล่านี้เป็นผลโดยตรงจากช่องโหว่ในเว็บไซต์ของคุณ การบำรุงรักษาเว็บไซต์ที่ไม่ดี อาจเป็นหนึ่งในสาเหตุของช่องโหว่เหล่านี้ การไม่ทำ security audits และ vulnerability testing อาจเป็นอีกสาเหตุ หากคุณจัดการสาเหตุนี้ได้ คุณจะมั่นใจว่าไม่ต้องหาวิธีกำจัดมัลแวร์อีก
มีข้อกังวลเฉพาะเรื่องเว็บไซต์? คอมเมนต์ด้านล่างหรือแชทกับเรา เราสัญญาว่าจะตอบ 🙂
