

การโจมตีแบบ "Pharma Hack" หรือการแฮ็กเว็บขายยาไม่ได้เป็นเรื่องใหม่ ในอดีตเราเคยเห็นระบบจัดการเนื้อหา (CMS) ยอดนิยมหลายตัวถูกทำเป้าหมายโดยมัลแวร์ประเภทนี้ แต่เพิ่งไม่กี่วันมานี้ที่เราพบว่ามันเริ่มเปลี่ยนเส้นทางผู้เยี่ยมชมไปยังเว็บไซต์ที่มีโดเมน .su และ .eu
ตามที่เรารู้จักกันดี มัลแวร์ขายยาสามารถแตกต่างกันไปตามวัตถุประสงค์ บางตัวถูกออกแบบมาเพื่อขโมยข้อมูล ในขณะที่อีกบางตัวถูกสร้างขึ้นเพื่อฝังลิงก์สแปมเข้าไปในเว็บไซต์เพื่อวัตถุประสงค์ SEO แบบ Black Hat จริงๆ แล้วการโจมตีประเภทนี้เพื่อการทำ Black Hat SEO เป็นเรื่องที่พบได้บ่อยมาก
มันจะเปลี่ยนเส้นทางトラフィกของเว็บไซต์คุณไปยังเว็บไซต์ปลอมนั้นๆ ที่อ้างว่าขายวิอากร้า ซีอาลิส หรือยาอื่นๆ ไม่กี่วันมานี้ พบเว็บไซต์ลักษณะนี้จำนวนมากที่ใช้โดเมนระดับบนสุด (TLD) เช่น .eu และ .u นอกจากนี้ ประเภทของการติดเชื้อนี้ยากต่อการตรวจจับ เนื่องจากมัลแวร์จะแสดงเนื้อหาที่แตกต่างกันไปเพื่อซ่อนการปรากฏตัวของมัน
จากบทความนี้ คุณจะได้เข้าใจลึกซึ้งถึงวิธีการทำงานของมัลแวร์ชนิดนี้
เว็บไซต์ของคุณถูกแฮ็กหรือไม่? ขอรับบริการกำจัดมัลแวร์ฉุกเฉินกับ Astra วันนี้เลย
การเปลี่ยนเส้นทางของ Pharma Hack
สาเหตุ
มีหลายสิ่งที่อาจทำให้เกิดการติดเชื้อแบบนี้ นี่คือสาเหตุทั่วไปบางประการ:
- ช่องโหว่ XSS หรือ SQL Injection หรือช่องโหว่การฉีดสคริปต์ประเภทอื่นๆ
- รหัสผ่าน FTP อ่อนแอ หรือใช้ข้อมูลล็อกอินเริ่มต้น (default credentials)
- ปลั๊กอินล้าสมัย หรือช่องโหว่ CMS ที่ยังไม่ได้รับการแก้ไข
- การกำหนดค่าที่ไม่ถูกต้อง
การติดเชื้อนี้สามารถเข้าสู่เว็บไซต์ของคุณได้โดยการนצלช่องโหว่เหล่านี้ (หรือมากกว่านี้) มันจะสร้างไฟล์อันตรายและซ่อนตัวอยู่ภายใน ไฟล์เหล่านี้มักจะมีชื่อสุ่ม ไฟล์ PHP ที่ติดเชื้อและนำไปสู่เว็บขายยาปลอมมีชื่อตัวอย่างดังนี้:
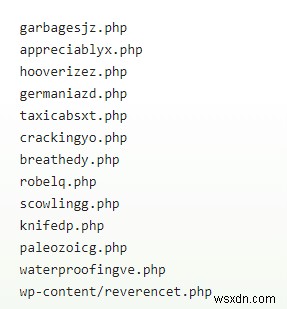
ไม่ใช่ทุกเวเรียนต้านของมัลแวร์เปลี่ยนเส้นทางขายยาที่ใช้ไฟล์ PHP บางตัวใช้ไฟล์ HTML ซึ่งก็มีชื่อสุ่มเช่นกัน รายชื่อไฟล์ HTML ที่ติดเชื้อ:
เพื่อหลีกเลี่ยงการตรวจจับ มัลแวร์ใช้เทคนิคหลายอย่าง เทคนิคหนึ่งมีดังนี้
เทคนิคหลบเลี่ยงการตรวจจับที่ใช้
โปรดดูโค้ดด้านล่าง:
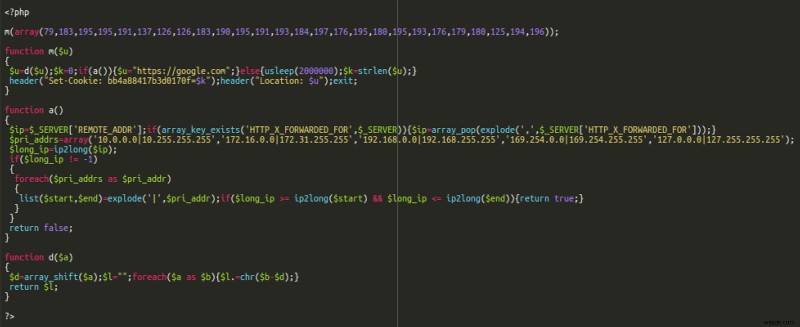
อาร์เรย์ที่ด้านบนของโค้ดมีชื่อโดเมนที่เข้ารหัสไว้สำหรับ URL การเปลี่ยนเส้นทาง อย่างไรก็ตาม URL ถูกซ่อนไว้อย่างชาญฉลาด และจะถูกดึงออกมาโดยมัลแวร์ผ่าน function m() และ function d() ของโค้ดดังกล่าว
ที่นี่ อาร์เรย์ถูกส่งผ่าน function m() ในบรรทัดแรกของโค้ด Function m() ต่อมาส่งต่อไปยัง function d() Function d() ใช้เมธอด "array_shift" เพื่อดึงองค์ประกอบแรกของอาร์เรย์ ซึ่งในกรณีนี้คือ 79
จากนั้นมันจะวนลูปผ่านแต่ละองค์ประกอบของอาร์เรย์โดยใช้ฟังก์ชัน "foreach" ของ PHP แล้วค่อยๆ ลบองค์ประกอบแรก (79) ออกจากแต่ละองค์ประกอบของอาร์เรย์ ตัวเลขที่ได้จะถูกแปลงจากรหัส ASCII เป็นตัวอักษรที่ตรงกันโดยใช้ฟังก์ชัน "chr" ของ PHP
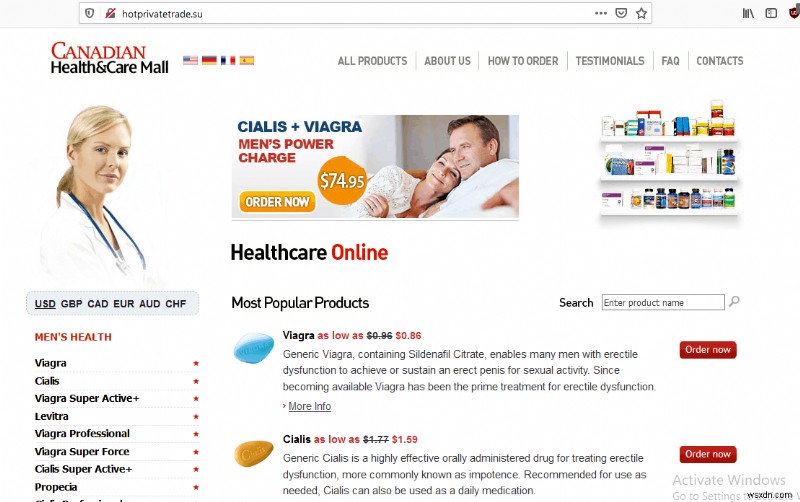
เช่น องค์ประกอบที่สองของอาร์เรย์คือ 183 ดังนั้น 183-79=104 ซึ่งแมปกับตัวอักษร 'h' ของ ASCII ดังนั้น โดเมนที่มันเปลี่ยนเส้นทางไปในที่สุดคือ (https:// hotprivatetrade[dot]su)
การค้นหาโดเมนนี้พบว่าเป็นร้านขายยาปลอมที่ขายวิอากร้า ซีอาลิส และสินค้าอื่นๆ เว็บไซต์ปลอมนี้นำเสนอแคตตาล็อกครบวงจร และมีตะกร้าสินค้าเพื่อหลอกลวงผู้ใช้ให้กรอกข้อมูลบัตรเครดิต
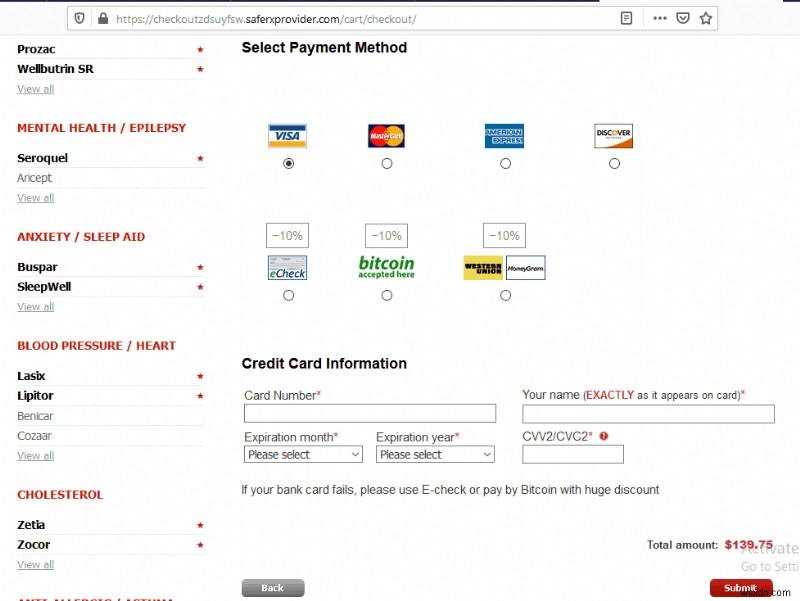
หลังจากผู้ใช้เช็คเอาท์ หน้าฟิชชิงบัตรเครดิตจะถูกโฮสต์บนโดเมนอันตรายอีกแห่งหนึ่งที่แม้แต่จะมีใบรับรอง SSL เช่น https://checkoutzdsuyfsw[dot]saferxprovider[dot]com/cart/checkout/
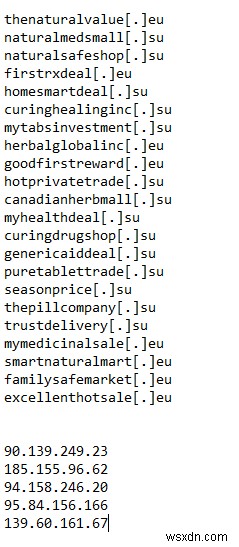
มัลแวร์ยังเปลี่ยนเส้นทางไปยังเว็บไซต์อื่นๆ ตามภาพด้านล่าง เว็บไซต์เหล่านี้โฮสต์อยู่บน IP ที่ระบุไว้ท้ายภาพ
รูปแบบต่างๆ (Variants)
404.php
ไฟล์ PHP ที่ชื่อ 404.php ใช้สำหรับแสดงข้อความข้อผิดพลาดที่กำหนดเองบนเว็บไซต์ของคุณ รูปแบบหนึ่งของมัลแวร์สร้างไฟล์ 404.php ที่เข้ารหัสไว้ภายในธีม WordPress ตามโค้ดด้านล่าง
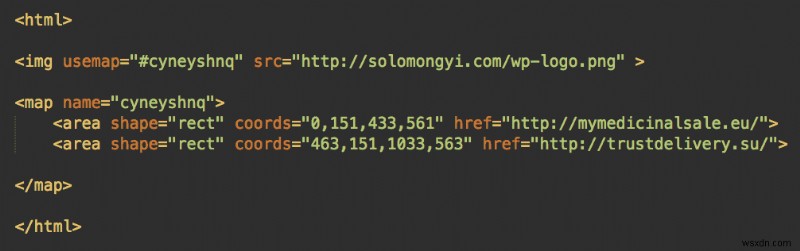
ตามที่เห็นในโค้ด มัลแวร์นี้ใช้แท็ก <map> ของ HTML ซึ่งปกติจะสร้างพื้นที่คลิกได้บนรูปภาพ พื้นที่คลิกได้นี้จะนำผู้ใช้ไปยังเว็บขายยาที่เป็นอันตราย
แท็ก Meta
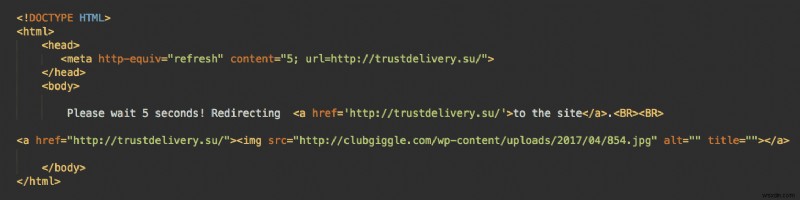
อีกรูปแบบหนึ่งของมัลแวร์เดียวกันนี้ใช้แท็ก <meta http-equiv="refresh" ของ HTML เพื่อเปลี่ยนเส้นทางผู้ใช้ แอตทริบิวต์ "http-equiv" ช่วยจำลองการตอบสนองของ HTTP Header ในขณะที่ content=5 จะรีเฟรชหน้าหลังจาก 5 วินาที แล้วค่อยเปลี่ยนเส้นทางไปยัง URL ที่ระบุในออปชัน "url" ข้อความต่อไปนี้จะแสดงขณะกำลังเปลี่ยนเส้นทาง: "Please wait 5 seconds! Redirecting to site."
การเปลี่ยนเส้นทางด้วย JavaScript
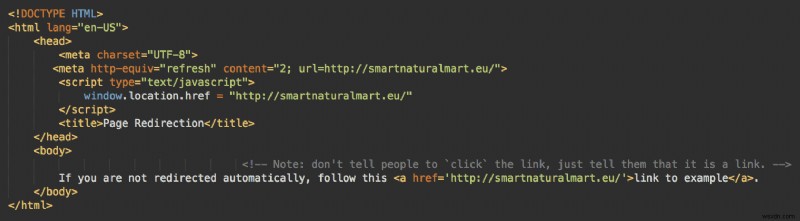
อีกรูปแบบหนึ่งใช้ meta refresh ร่วมกับการเปลี่ยนเส้นทาง window.location.href อ็อบเจ็กต์ window.location ใช้ปกติเพื่อเปลี่ยนเส้นทางผู้ใช้ไปหน้าใหม่และดึงที่อยู่หน้าปัจจุบัน ที่นี่ หากแท็ก meta ไม่สามารถเปลี่ยนเส้นทางผู้ใช้ได้ window.location.href จะทำหน้าที่แทน
การป้องกัน
สแปมขายยาประเภทนี้อาจสร้างผลกระทบร้ายแรงต่อเว็บไซต์ของคุณ ไม่เพียงแค่เพิ่มอัตรา Bounce Rate แต่ยังส่งผลต่อชื่อเสียงของเว็บไซต์ในระยะยาว เพื่อป้องกันการติดเชื้อมัลแวร์เปลี่ยนเส้นทางขายยา คุณสามารถทำได้ดังนี้:
- ตรวจสอบการกำหนดค่าที่อ่อนแอบนเว็บไซต์และใช้รหัสผ่านที่แข็งแกร่งและสุ่ม
- หลีกเลี่ยงการใช้ปลั๊กอินและธีมที่ล้าสมัย ลบปลั๊กอินที่น่าสงสัยทิ้งทันที
- อัปเดตเวอร์ชัน CMS ปลั๊กอิน และธีมให้เป็นปัจจุบันเสมอ
- ทำการตรวจสอบความปลอดภัยเป็นประจำและใช้ไฟร์วอลล์
หากเว็บไซต์ของคุณติดเชื้อมัลแวร์ลักษณะนี้ ให้ขอรับบริการกำจัดมัลแวร์กับ Astra Astra จะไม่เพียงแค่ทำความสะอาดเว็บไซต์ของคุณ แต่ยังรับประกันว่าไม่會เกิดการติดเชื้อซ้ำอีก พร้อมฟีเจอร์ความปลอดภัยอื่นๆ ที่ยอดเยี่ยมในราคาที่คุ้มค่า
ยังไม่เชื่อ? ลองดู демอนstration ตอนนี้เลย!
