

พบว่าปลั๊กอิน WP Maintenance รุ่น 5.0.5 มีช่องโหว่ CSRF และ Stored XSS ในวันที่ 15 พฤศจิกายน WordFence รายงานช่องโหว่ให้ทีมพัฒนาปลั๊กอิน WP Maintenance ทีมพัฒนา (Florent Malliefaud) ได้เผยแพร่แพทช์แก้ไขช่องโหว่ภายในเพียง 1 วัน
รุ่น 5.0.6 ไม่มีช่องโหว่ แนะนำให้อัปเดตปลั๊กอินจากรุ่นก่อนหน้าเป็นรุ่นนี้ทันที
เกี่ยวกับปลั๊กอิน WP Maintenance
ตามชื่อ ปลั๊กอิน WP Maintenance ช่วยให้คุณตั้งเว็บไซต์เข้าสู่โหมดบำรุงรักษา (maintenance mode) ได้ ยังช่วยให้ปรับแต่งหน้าบำรุงรักษาเว็บไซต์ได้อย่างกว้างขวาง
นี่คือลักษณะของปลั๊กอิน WP Maintenance ใน WordPress repository
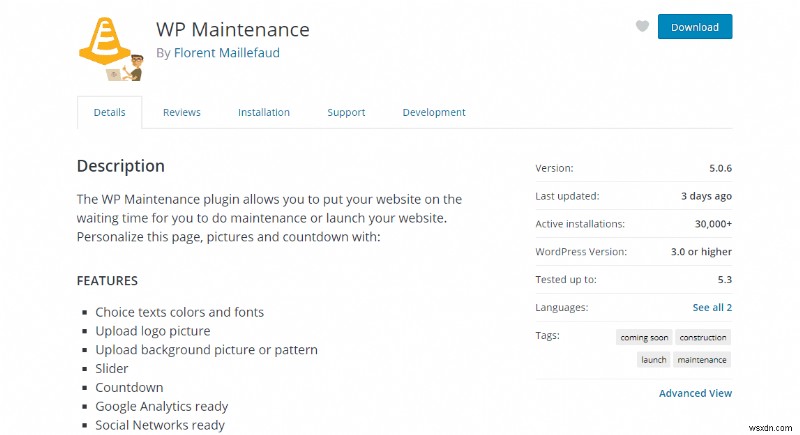
ตามที่เห็น มีการติดตั้งใช้งานอยู่ 30,000+ ไซต์ ฟีเจอร์รวมถึง ข้อความกำหนดเอง โลโก้ รูปภาพ CSS ฯลฯ บนหน้าบำรุงรักษา คุณแม้แต่สามารถใส่ตัวนับถอยหลัง (countdown timer) บนหน้าบำรุงรักษาได้
รายละเอียดช่องโหว่
ตาม WordFence ช่องโหว่นี้อนุญาตให้โจมตีตั้งเว็บไซต์ของคุณเข้าสู่โหมดบำรุงรักษา และฉีดโค้ดร้ายเข้าเว็บไซต์ของคุณ ฟีเจอร์การปรับแต่งเป็นหลักที่มีช่องโหว่ในปลั๊กอิน การตั้งค่าการปรับแต่งไม่ตรวจสอบ nonce key ของผู้ใช้ก่อนอัปเดตการตั้งค่า ซึ่งอาจนำไปสู่การโจมตี CSRF ที่รุนแรง
นอกจากนี้ การขาดการทำความสะอาดโค้ด (code sanitation) ที่เหมาะสมในฟิลด์ป้อนข้อมูลการตั้งค่า อนุญาตให้แฮกเกอร์ฉีดโค้ดอันตรายเข้าเว็บไซต์ของคุณ
รายละเอียดทางเทคนิคเพิ่มเติมอยู่ในส่วนถัดไป
รายละเอียดทางเทคนิค
WP Maintenance ให้ฟีเจอร์ปรับแต่งจำนวนมาก พบว่าฟีเจอร์ปรับแต่งมากเกินไปต้องการการเฝ้าระวังที่ดีกว่า WP Maintenance ขาดในเรื่องนี้ด้วยการป้องกัน nonce จำกัด และ Input/Output Sanitation บนค่าต่างๆ พื้นที่ที่มองข้ามเหล่านี้ ทำให้เกิด Cross-Site Request Forgery (CSRF) CSRF นี้จึงนำไปสู่ช่องโหว่ Cross-Site Scripting (XSS) ใน WP Maintenance
ดูโค้ดนี้:
ที่นี่ ฟังก์ชัน AJAX update_general ไม่ตรวจสอบ nonce token ทำให้อ่อนไหวต่อ CSRF นอกจากนี้ ฟังก์ชัน update_option() & wpm_update_settings() ไม่มี input sanitization สิ่งนี้อาจอนุญาตให้ผู้ใช้/โจมตีที่ไม่ได้รับอนุญาต ฉีดสคริปต์ร้ายเป็น stored XSS ซึ่งเมื่อถูกเรียกใช้ อาจทำให้เกิดการเปลี่ยนเส้นทาง การขุดคริปโต การขโมยข้อมูล ฯลฯ บนเว็บไซต์ของคุณ
โดยและใหญ่ ทุกการตั้งค่าในปลั๊กอินอ่อนไหวต่อ CSRF & XSS
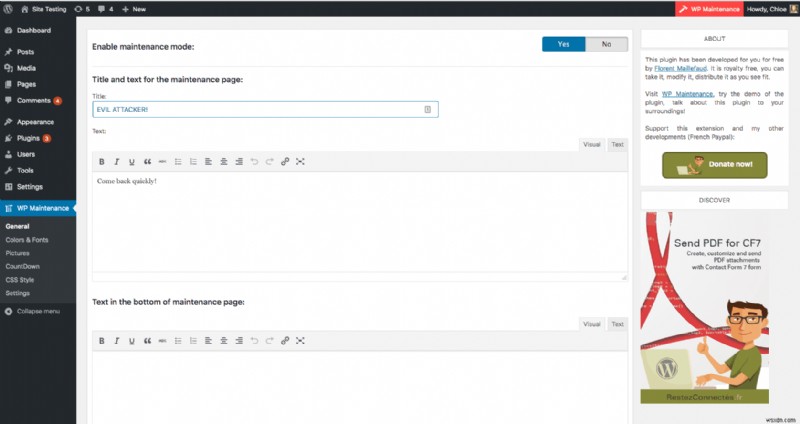
หน้าต่าง General Settings ใน WP Maintenance มีฟิลด์ป้อนข้อมูล 2 ฟิลด์ คือ title และ text field
เนื่องจาก Validation และ Sanitization ที่มีข้อบกพร่อง โค้ดร้ายผ่านการแปรรูปและถูกเก็บเป็นช่องโหว่ stored XSS ดูตัวอย่างต่อไปนี้บนฟิลด์ "Enable Newsletter" ของ WP Maintenance:
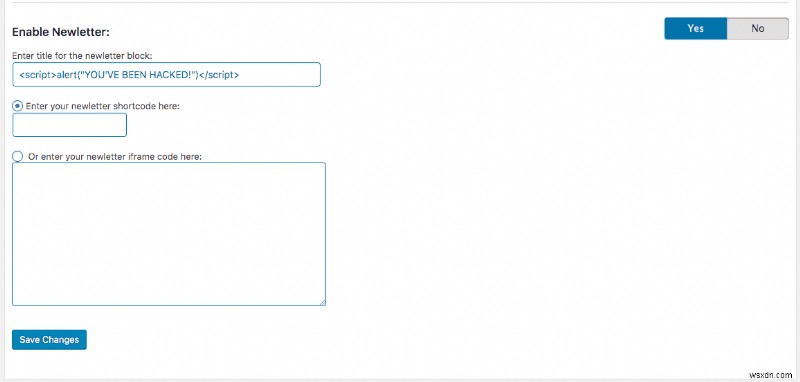
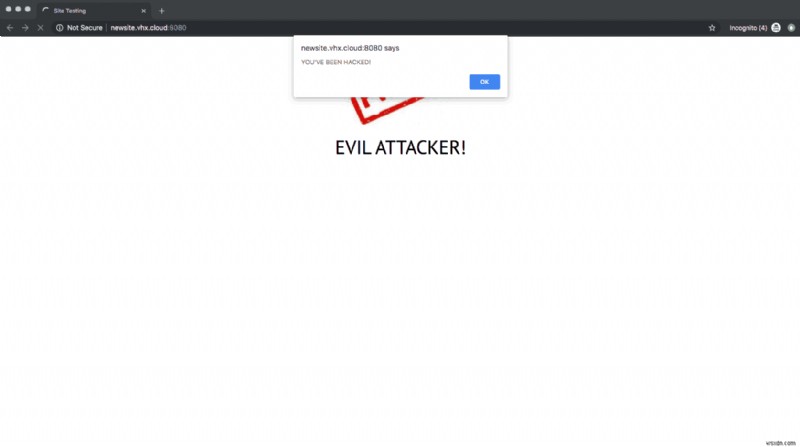
โค้ดผ่านการทำความสะอาดและถูกรัน
อัปเดตเพื่อลดความเสี่ยง
เพียงแค่อัปเดตปลั๊กอินเป็นรุ่นล่าสุด (5.0.6) เพื่อลดความเสี่ยง
นอกจากนี้ การบำรุงรักษาความปลอดภัยที่ไม่เหมาะสมยังคงเป็นปัญหาจริงในปลั๊กอิน WordPress หลายตัว วิธีที่ดีที่สุดที่คุณสามารถรับรองความปลอดภัยของเว็บไซต์คือการเลือกอย่างมีสติ เลือกปลั๊กอินที่มีทีมสนับสนุนและพัฒนาที่ยังคงทำงานอยู่ สิ่งนี้คุณรู้ได้จากการตรวจสอบรีวิวปลั๊กอิน หรือค้นหาในฟอรัม
Astra Security ช่วยคุณ
การมีปลั๊กอินที่ปลอดภัยช่วยได้ แต่คุณรู้ไหมว่าสิ่งที่ช่วยได้ดีกว่าการพึ่งพาความปลอดภัยของปลั๊กอิน? คือการมีระบบความปลอดภัยเฉพาะของตัวเอง
Astra security เป็นชุดความปลอดภัยครบวงจรสำหรับเว็บไซต์ WordPress ของคุณ คุณสามารถนั่งผ่อนคลายได้เมื่อ Astra ดูแลความปลอดภัยเว็บไซต์ของคุณ มอบฟีเจอร์มากมาย เช่น Web Application Firewall, Malware Scanner, Malware Cleanups, Security Audits และอื่นๆ สำหรับเว็บไซต์ของคุณ คุณสามารถตรวจสอบรีวิวของเราได้ที่นี่
ลอง Astra demo และรู้ด้วยตัวเอง
ยิงคำถามความปลอดภัยมาในกล่องความคิดเห็นด้านล่าง เราจะแน่ใจว่าตอบ 🙂
หรือคุณสามารถติดต่อผู้เชี่ยวชาญด้านความปลอดภัยในแชทที่นี่ได้
