

Google ล่าสุดดึง 11 แอปออกจาก Google Play Store หลังจากพบว่าพวกเขาขโมยข้อมูลผู้ใช้ที่ละเอียดอ่อนอย่างลับๆ เช่น หมายเลขโทรศัพท์ ข้อมูลคัดลอก-วาง และที่อยู่อีเมล ตาม Wall Street Journal แอปเหล่านี้ถูกดาวน์โหลดเกิน 46 ล้านครั้ง และนั้นก็มาจาก Google Play Store
พบว่าบริษัทในปานามาชื่อ Measurement Systems ได้จ่ายเงินให้นักพัฒนาแอป Android เพื่อรวม SDK (software development kit) เข้าไปในแอปของพวกเขา SDK นี้สามารถดึงข้อมูลที่ละเอียดอ่อนจากโทรศัพท์ของผู้ใช้ได้ บริษัทอ้างว่าจ่ายเงินให้พาร์ทเนอร์ US$ 2.1 ล้าน และอ้างว่ามีแอปหลายพันแอปที่ใช้ SDK แล้ว บริษัทถูก控訴ว่ามีความสัมพันธ์กับผู้รับเหมาทางการป้องกันของ Virginian ซึ่งดำเนินการสابراتไซเบอร์สำหรับหน่วยงานความมั่นคงแห่งชาติของสหรัฐอเมริกา แม้จะปฏิเสธข้อกล่าวหา
วิธีการทำงานของแอปเหล่านี้ในการขโมยข้อมูล
ตาม AppCensus ทุกครั้งที่ผู้ใช้พยายามคัดลอกและวางสิ่งใดสิ่งหนึ่ง ข้อมูลจะถูกอัปโหลดไปยังเซิร์ฟเวอร์ของ SDK AppCensus ยังเพิ่มเติมว่า SDK ยังสามารถขุดค้นหมายเลขโทรศัพท์ ที่อยู่อีเมล และตำแหน่ง GPS ที่แน่นอนได้อีกด้วย สิ่งที่น่ากลัวกว่านั้นคือ SDK สามารถดึงที่อยู่ MAC address ที่ไม่ซ้ำกันของเราเตอร์ที่โทรศัพท์เชื่อมต่ออยู่ได้ ด้วยวิธีนี้ มันสามารถเปิดเผยกิจกรรมของผู้ใช้
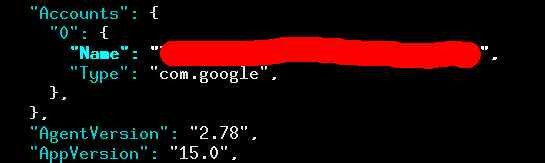
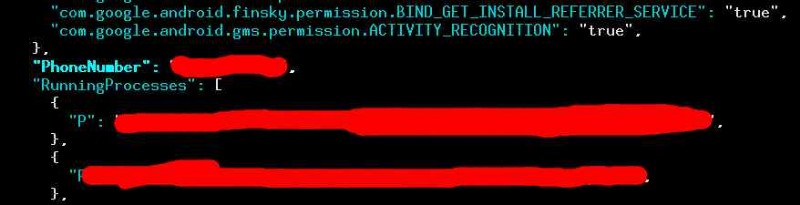
ประเภทของแอปที่ใช้ SDK นี้
นักวิจัยด้านความปลอดภัยพบว่ามีแอปอย่าง QR และ bar code scanners, speed trap detectors, แอปสภาพอากาศ, highway radar apps และอื่นๆ อีกมากมาย แอปเหล่านี้มีโค้ดที่สามารถขโมยข้อมูลผู้ใช้อย่าง อีเมล ตำแหน่ง หมายเลขโทรศัพท์ และอื่นๆ
อันตรายจากแอปแบบนี้คืออะไร?
จากมุมมองของผู้ใช้ทั่วไป ลองคิดดู – การเก็บข้อมูลผ่านแอปถูกต้องไหม? Joel Reardon ผู้ค้นพบโค้ดขโมยข้อมูลนี้กล่าวในบล็อกวิจัย AppCensus ว่ามันน่ากลัวหากฐานข้อมูลสามารถแมปเบอร์โทรศัพท์และอีเมลของผู้ใช้ไปยังประวัติ GPS ที่แน่นอน เพราะจากนั้น เพียงแค่จากที่อยู่อีเมลหรือเบอร์โทรศัพท์ ผู้ใช้ก็อาจเป็นเป้าหมาย นี่สามารถใช้เพื่อมุ่งเป้าคู่แข่งทางการเมือง นักข่าว และผู้เหงา
คุณไม่คิดว่า การเก็บข้อมูลแบบนี้ก็เป็นภัยคุกคามต่อผู้ใช้ทั่วไปเช่นกันไหม? โปรดบอกเราในส่วนความคิดเห็นด้านล่าง
ควรทำอะไร
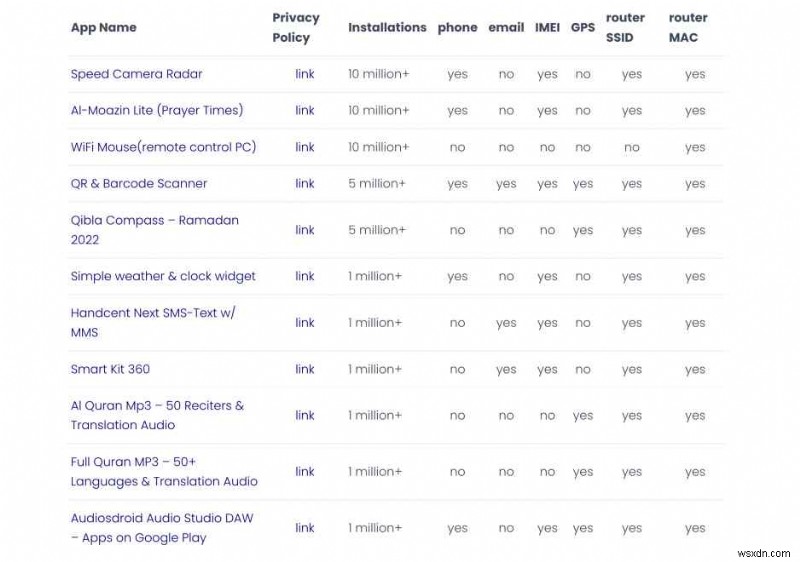
1. ดูสกรีนชอตด้านบน หากคุณติดตั้งแอปใดๆ จากข้างต้น ตรวจสอบให้แน่ใจว่าคุณลบออกทันที
2. หากคุณพบแอปที่เคยเป็นข่าวในเชิงลบ ก่อนอื่น อย่าติดตั้ง และหากติดตั้งแล้ว ให้ลบทันที เช่นในกรณีแอปข้างต้น Google อาจดึงออกจาก Play Store แล้ว แต่หากคุณยังมีอยู่บนอุปกรณ์ คุณยังคงเสี่ยง
3. แม้หลังจากลบแอปแล้ว ตรวจสอบให้แน่ใจว่าคุณมีแอปแอนตี้มัลแวร์บนสมาร์ทโฟนที่สามารถติดตามมัลแวร์ที่แอปทิ้งไว้ หรือติดตามแอปมัลแวร์อื่นๆ ที่แอปที่ลบติดตั้งไว้
ตัวอย่างเช่น คุณสามารถติดตั้ง Smart Phone Cleaner จาก Systweak Software ที่ปกป้องโทรศัพท์ของคุณจากทุกชนิดของการติดเชื้อและโจมตีมัลแวร์
4. โปรดดูบทความของเราเกี่ยวกับวิธีจดจำแอป Play Store ปลอม และวิธีหลีกเลี่ยงพวกเขา ขั้นตอนที่กล่าวถึง ในบทความนี้ จะไม่ช่วยคุณเก็บด่านป้องกันแค่แอปที่แอบแฝงแต่งตัวเป็นแอป Play Store แต่แม้แต่แอปที่สามารถเจาะป้องกันของ Google Play Store ได้
สรุป
สำหรับเพื่อนพัฒนาทั้งหมด ไม่ว่าโอกาสจะมี利润แค่ไหน คุณจะรวม SDK ในแอปของคุณที่จะทำลายข้อมูลของผู้ใช้และอาจทำให้คุณสูญเสียความไว้วางใจจากผู้ใช้เมื่อพวกเขาพบว่าคุณเก็บข้อมูลของพวกเขา? โปรดระบุมุมมองของคุณในส่วนความคิดเห็นด้านล่าง
ติดตามเราบนโซเชียลมีเดีย – Facebook, Instagram และ YouTube
