

"ถ้าคุณรู้สิ่งที่ผมรู้เกี่ยวกับอีเมล คุณอาจไม่ใช้มันเหมือนกัน" เจ้าของบริการอีเมลปลอดภัย Lavabit พูดตอนปิดบริการ "ไม่มีทางทำอีเมลเข้ารหัสที่ปกป้องเนื้อหาได้" Phil Zimmermann พูดตอนปิดบริการอีเมลปลอดภัย Silent Circle อย่างกะทันหัน ความจริงคือ อีเมลไม่ปลอดภัยพื้นฐาน และไม่มีทางป้องกันการเฝ้าระวังของรัฐบาลได้ในลักษณะเดียวกับการสื่อสารบางประเภท
แน่นอน คุณอาจใช้บริการอีเมลเข้ารหัสและ "ปลอดภัย" อื่นที่ยังไม่ปิด แต่พวกมันเปราะบางต่อแรงกดดันของรัฐบาลสหรัฐเหมือนที่ Lavabit เผชิญ -- นั่นคือเหตุที่ Silent Circle ปิดก่อนถูกติดต่อโดยรัฐบาล บริการบางอย่างที่หลักน้อยกว่าจะเลือกทำงานร่วมกับรัฐบาลแทนการปิด เราไม่รู้คำร้องที่ Lavabut เผชิญอย่างแน่ชัด เพราะพวกเขาถูกห้ามเปิดเผยสิ่งที่ประสบจากคำสั่ง backdoor จากศาลลับระบบเฝ้าระวังของสหรัฐ ที่เปิดใช้งาน PRISM และโปรแกรมเฝ้าระวัง NSA อื่นๆ
ตอนนี้ มาดูว่าทำไมอีเมลเป็นตัวเลือกแย่สำหรับการสื่อสารปลอดภัย และทำไมมันเป็นเป้าหมายง่ายสำหรับการเฝ้าระวังของรัฐบาล
Metadata ไม่สามารถเข้ารหัสได้ และ XKEYSCORE สามารถจับได้
อีเมลไม่ใช่ชิ้นข้อมูลเดียว มันเป็นหลายชิ้นข้อมูล: มีเนื้อหาข้อความ, subject line, ฟิลด์ From, ฟิลด์ To/CC/BCC, และ metadata อื่นๆ รวมถึงตำแหน่งที่คุณส่งอีเมล
แม้คุณใช้เทคโนโลยีเข้ารหัสอีเมลที่ดีที่สุด คุณเข้ารหัสได้แค่เนื้อหาข้อความ (message body) ผู้เฝ้าระวังการเชื่อมต่อของคุณเห็น subject ของอีเมล, คุณสื่อสารกับใคร, และคุณส่งอีเมลจากไหน ภายใต้โปรแกรม XKEYSCORE ที่โดยพื้นฐานอนุญาตให้รัฐบาลสหรัฐจับ traffic ส่วนใหญ่ไหลผ่านอินเทอร์เน็ต โดยสกัดกั้นที่ router และ gateway ใหญ่ๆ รัฐบาลสามารถสร้างภาพได้ค่อนข้างชัดว่าคุณสื่อสารกับใคร, เมื่อไหร่, จากที่ไหน, และ subject line อีเมลคุณคืออะไร ซึ่งให้ไอเดียว่าคุณพูดถึงอะไร พวกเขาอาจพบว่าการที่คุณเข้ารหัสเนื้อหาอีเมลน่าสงสัย และเป้าหมายคุณสำหรับการเฝ้าระวังลึกขึ้น
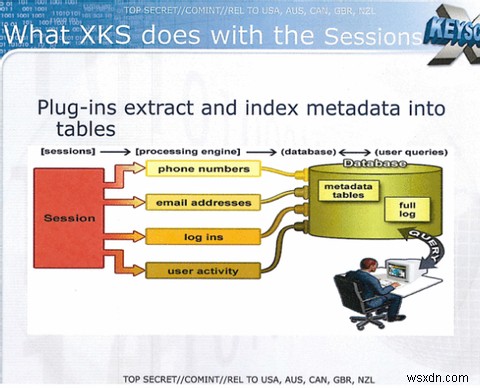
รัฐบาลสหรัฐรวบรวมบันทึกอีเมลสหรัฐจำนวนมากจนถึงปี 2011 ตาม NSA โปรแกรมนี้ยกเลิกเพราะไม่มีประสิทธิภาพ -- แต่พวกเขายังรวบรวม metadata ภายใต้ XKEYSCORE ดังนั้นพวกเขาน่าจะสกัดกั้น metadata อีเมลทั้งหมดที่ทำได้ พวกเขาจะได้ข้อมูลมากจากคุณแม้คุณเข้ารหัสอีเมล
อ่านเพิ่มเติมเกี่ยวกับสิ่งที่คุณเรียนรู้จาก "header" หรือ metadata ของอีเมล
ผู้ให้บริการอีเมล "ปลอดภัย" หลายแห่งมีคีย์เข้ารหัสเพื่อความสะดวก
การเข้ารหัสและถอดรหัสอีเมลซับซ้อน ทฤษฎีแล้ว คุณใช้ PGP หรือ GPG บนคอมพิวเตอร์โลคอลถอดรหัสอีเมล ในทางปฏิบัติ การตั้งค่าอาจซับซ้อนและสับสน แม้สำหรับผู้ใช้เทคโนโลยีมากกว่า นี่ยังทำให้เข้าถึงอีเมลเข้ารหัสผ่านเบราว์เซอร์หรือไคลเอนต์มือถือเบาได้ไม่ได้
ในทางปฏิบัติ ผู้ให้บริการอีเมลปลอดภัยหลายแห่งจัดการโดยเก็บคีย์เข้ารหัสฝั่งพวกเขา ถอดรหัสอีเมลตอนคุณเข้าถึง นี่คือวิธีที่ Silent Circle ทำงาน -- พวกเขามีคีย์เข้ารหัส จึงถอดรหัสอีเมลง่ายและเสนอประสบการณ์ผู้ใช้ดี ในทางปฏิบัติ หมายความว่ารัฐบาลอาจขอคีย์เข้ารหัสทั้งหมด -- หรือแค่ที่ต้องการ -- และถอดรหัสอีเมลทั้งหมดที่อยากได้ ถ้าผู้ให้บริการมีคีย์ พวกเขาสามารถมอบได้ วิธีเดียวที่เข้ารหัสและถอดรหัสเนื้อหาอีเมลได้ปลอดภัยคือซอฟต์แวร์เดสก์ทอปที่ซับซ้อน แม้จะทำทั้งหมดนี้ metadata ก็ยังโชเฟ่อยู่
รัฐบาลสามารถขอ backdoor ได้: ดู Hushmail
Hushmail แบบแคนาดา เป็นหนึ่งในบริการอีเมลเข้ารหัดยอดนิยมและรู้จักมาก ปี 2007 ศาลแคนาดาบังคับ Hushmail ส่งมอบอีเมลของผู้ใช้คนหนึ่ง อีเมลเหล่านั้นถูกส่งต่อให้ศาลสหรัฐภายใต้สนธิสัญญาช่วยเหลือทางกฎหมายระหว่างแคนาดาและสหรัฐ
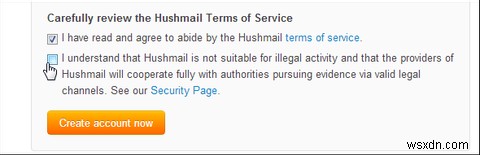
ทฤษฎีแล้ว Hushmail ไม่ควรทำได้ พวกเขาไม่เก็บคีย์เข้ารหัสผู้ใช้บนเซิร์ฟเวอร์ แนะนำให้ใช้ PGP หรือซอฟต์แวร์คล้ายๆ ถอดรหัสบนคอมพิวเตอร์เพื่อความเป็นส่วนตัวสูงสุด แต่คิดว่านี้ไม่สะดวก จึงเสนอ Java applet ดาวน์โหลดได้บนหน้าเว็บ ที่ให้คุณเข้าถึงอีเมล ตอนเข้าหน้าเว็บ Java applet ล่าสุดจะดาวน์โหลดไปคอมพิวเตอร์ คุณใส่คีย์เข้ารหัส และ applet จะดาวน์โหลดและถอดรหัสอีเมลในเครื่องโดย Hushmail ไม่ได้เข้าถึงคีย์ของคุณ
Hushmail ถูกบังคับให้บริการ Java applet เวอร์ชันที่มี backdoor ในตัว ให้ผู้ใช้คนนั้น Applet ที่ปรับแล้วส่งคีย์เข้ารหัสของผู้ใช้ไปหา Hushmail หลังป้อนแล้ว และ Hushmail ได้เข้าถึงอีเมลของผู้ใช้ ซึ่งส่งมอบให้ศาล
ถ้าคุณใช้อีเมลปลอดภัย ผู้ให้บริการถูกบังคับได้ให้ขโมยคีย์ของคุณด้วยวิธีไหนก็ได้ แม้พวกเขาไม่ได้เข้าถึงคีย์ ผู้ให้บริการอาจส่งมอบอีเมลเข้ารหัสตัวเอง ซึ่งจะแสดงให้รัฐบาลเห็นว่าคุณสื่อสารกับใคร, เมื่อไหร่, และเกี่ยวกับอะไร (ผ่าน subject line)
ข้อความอีเมลจัดเก็บบนเซิร์ฟเวอร์ ข้อความทันที (instant messages) ไม่ได้จัดเก็บ
แม้รัฐบาลไม่ได้รับหรือสกัดกั้นคีย์เข้ารหัส พวกเขาอาจถอดรหัสอีเมลของคุณได้อยู่ดี อีเมลเข้ารหัสของคุณจัดเก็บอยู่บนเซิร์ฟเวอร์ -- นั่นคือวิธีการทำงานของอีเมล ถ้ารัฐบาลขอข้อมูลนี้ ผู้ให้บริการโฮสติ้งต้องส่งมอบในรูปแบบเข้ารหัส รัฐบาลจึงลองแฮกการเข้ารหัส -- ฮาร์ดแวร์ใหม่ทำให้กลไกเข้ารหัสปัจจุบันอ่อนแอลง และรัฐบาลสหรัฐอาจเก็บการสื่อสารเข้ารหัสแบบนี้ไว้ หวังแฮกในอนาคต
ในทางตรงข้าม การสื่อสารแบบ instant message ยากต่อการเก็บถาวร ข้อความเข้ารหัสส่งตรงไปผู้รับ และไม่จัดเก็บบนเซิร์ฟเวอร์ที่เข้าถึงได้ในอนาคต รัฐบาลต้องติดตั้งอุปกรณ์เฝ้าระวังและจับการสื่อสารทั้งหมดแบบ real-time ถ้าพวกเขาล้มเหลวและไม่มีข้อมูลเข้ารหัสทั้งหมด พวกเขาไม่สามารถไปเอาได้หลายปีหลัง -- แต่ทำได้กับอีเมลบ่อย
ประเภทการสื่อสารอื่นๆ สามารถรักษาความปลอดภัยได้
อีเมลไม่ได้ออกแบบมาเพื่อการเข้ารหัสมาตรฐาน มันถูกติดเพิ่มทีหลัง (bolted on after-the-fact) และมันแสดงออก แม้ผู้ใช้อีเมลปลอดภัยที่ระมัดระวังที่สุด ไม่สามารถซ่อนได้ว่าสื่อสารกับใครและเมื่อไหร่ ถ้าคุณอยากหลีกเลี่ยงการเฝ้าระวังของรัฐบาลจริงๆ คุณควรใช้บริการข้อความปลอดภัยแทนที่จะพึ่งอีเมล
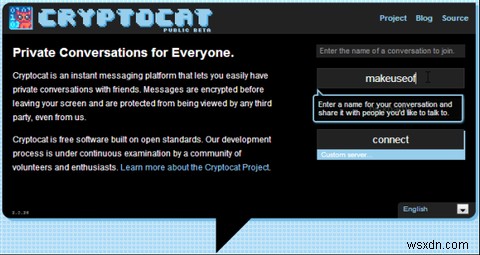
นั่นคือเหตุที่ Silent Circle ยังเสนอบริการข้อความปลอดภัยที่มั่นใจในความปลอดภัย ไม่ใช่ตัวเลือกเดียว -- Cryptocat เป็นอีกตัวหนึ่ง Cryptocat มีช่องโหว่ที่เปิดเผยล่าสุด และบริการอื่นอาจมีปัญหาของตัวเองที่เราจะได้ยินในอนาคต แตบริการเหล่านี้อยู่บนรางที่ถูกต้อง -- พวกมันไม่ได้ไม่ปลอดภัยโดยพื้นฐานจากการออกแบบ เหมือนอีเมล
โดยปبع อีเมลเข้ารหัสไม่ได้ไร้ค่าสมบูรณ์ ตัวอย่าง: ถ้าอยากรักษาการสื่อสารธุรกิจสำคัญจากการแอบฟัง มันมีประโยชน์ แต่อีเมลเข้ารหัสไม่ได้ชะลอรัฐบาลมาก -- มันไม่ใช่เครื่องมือสื่อสารที่เหมาะสมตอนคุณพยายามคุยโดยไม่ให้ NSA ได้ยิน
คุณเห็นพ้องกับหลักการปิดบริการของ Lavabit และ Silent Circle ไหม? คุณใช้บริการข้อความปลอดภัยเพื่อสื่อสารโดยไม่ให้การสนทนาจัดเก็บในฐานข้อมูลรัฐบาลใหญ่โตไหม? ความคิดเห็นบอกเราได้ว่าคุณชอบทางเลือกแทนอีเมลไหน
