

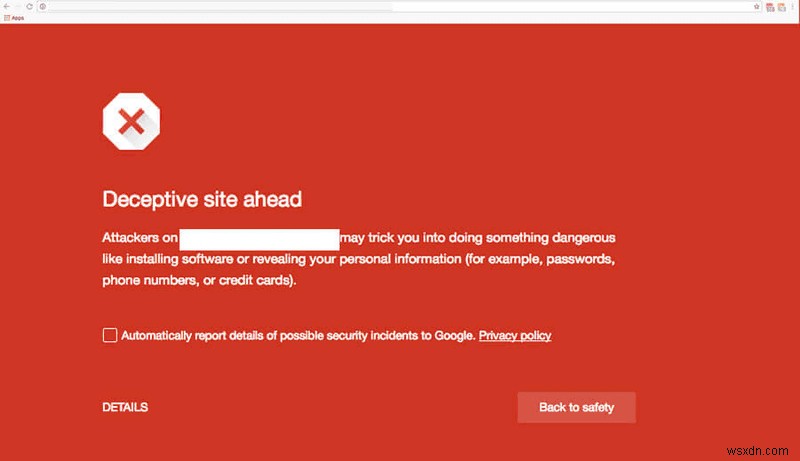
เว็บไซต์ที่ถูก compromise ก็แสดง warning ใน SERPs (Search Engine Result Pages) หากเว็บของคุณแสดง warning เหล่านี้ แสดงว่าโดน blacklist โดย Google คุณควรดำเนินการทันทีเพื่อแก้ไขสถานการณ์ เพราะ potential customers ถูกขับไล่โดย Google phishing warning
บทความเกี่ยวข้อง: วิธีลบคำเตือน "Deceptive Site Ahead"
Phishing คืออะไร?
Phishing เป็นประเภทของ social engineering attack ที่หลอกผู้ใช้ออนไลน์ให้เปิดเผยข้อมูลส่วนตัว แฮกเกอร์แอบแฝงเป็น entity ที่น่าเชื่อถือและขอข้อมูล ตัวอย่าง: คุณอาจได้รับเมลที่ดูเหมือนมาจากธนาคารขอยืนยันเลขบัญชี
เว็บไซต์ของคุณอาจถูกใช้เป็น mask สำหรับ phishing attacks แฮกเกอร์อาจใช้ flaws ใน script ของเว็บไซต์เพื่อ execute cross-site scripting attacks โจมตีประเภทนี้ยากต่อการตรวจจับ เพราะผู้ใช้ถูก redirect ไปหน้าที่ดู legitimate แต่ link ถูกสร้างขึ้นมาเฉพาะ ช่องโหว่แบบนี้เคยถูกใช้โจมตี PayPal ในปี 2006
Scan Your Website For Blacklist
Tool ของเราสแกน 65+ blacklists เช็คว่าเว็บไซต์ของคุณ blacklist หรือไม่
บาง phishing scams เปลี่ยน address bar ของเว็บไซต์ ทำได้โดยการ mask address bar ด้วยรูปภาพ legitimate URL ทับไว้ หรือปิด bar ที่ link นำไปและเปิด legitimate ใหม่
เช็คเพิ่ม: เว็บไซต์ของฉันโดนโจมตีโดย phishers หรือไม่?
วิธีลบ Google phishing warning?
ตราบใดที่เว็บไซต์ถูก flagged Google จะจำกัด visitor traffic ไปยัง site สำคัญที่จะแก้ไขเร็วที่สุดเพื่อลดผลกระทบต่อ SEO rankings
หาสาเหตุด้วย Google Search Console
ขั้นตอนแรกของ damage control คือหาสาเหตุของ infection ดังนั้นขั้นแรกควรดู Google Search Console หา anomalies และ vulnerabilities หาก site โดน blacklist โดย Google คุณจะได้รับข้อความใน Google Search Console account
- Setup website กับ Google Search Console หากยังไม่ได้ ทำตามขั้นตอนนี้ เพื่อเพิ่มเว็บไซต์ลง Search Console
- Verify site ownership ลบ unauthorized users และ verification tags ของพวกเขา
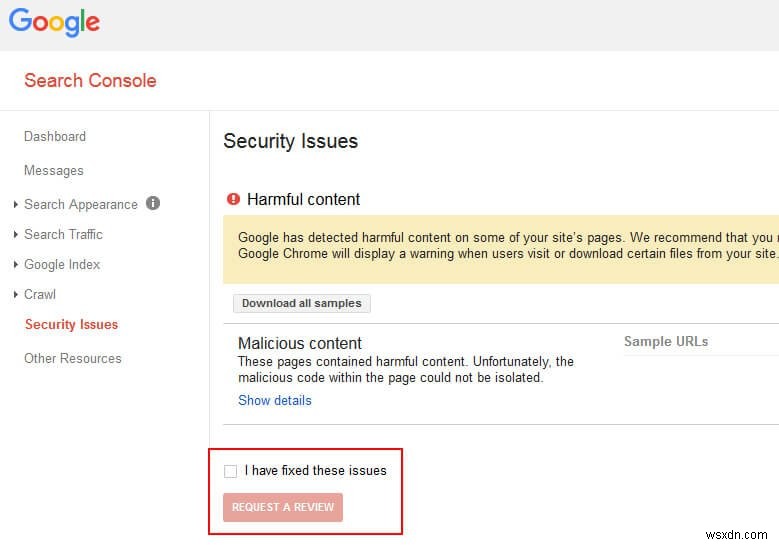
- ไปที่ "Security Issues" ใน left panel นี่คือรายการหน้าที่ Google index
กำจัด Infection
เพื่อลบ infection คุณอาจต้องลบไฟล์บางไฟล์ ทำตามขั้นตอนเหล่านี้:
- Review unfamiliar modifications บนเว็บไซต์และลบด้วยตนเอง
- หากมี good copy ของ backup ให้ compare และลบ infected files และ rewrite โค้ดจากศูนย์
- Disable plugins ที่ใช้บ่อยและอัปเดตน้อย
- ทำความสะอาด tables ของ infected database ด้วยตนเอง
- เช็คการเพิ่ม unverified user ใดๆ ลบพวกเขา
- แฮกเกอร์ทิ้ง back doors ไว้บน attacked sites สำคัญที่จะ patch back doors ทั้งหมดและ run vulnerability assessment บน site ที่ทำความสะอาดแล้ว
- สุดท้าย เช็คว่า site ทำงานตามที่คุณต้องการ
ขอ Review
- ไปที่ Google Search Console
- คลิก "Security Issues" บน left panel
- ติ๊ก checkbox "I have fixed these issues" และ
- Request a review
เพื่อ submit review คุณจะต้องให้ข้อมูลเกี่ยวกับ remedial steps ที่ใช้ลบ policy violation จาก site ผู้เชี่ยวชาญของเราได้ออกแบบ request a review template ให้สะดวก
Google review ช่วยให้แน่ใจว่า security concerns ทั้งหมดถูกจัดการก่อน site online กลับมา Review จะไม่เกิน 72 ชั่วโมง หากไม่พบ infections เว็บไซต์จะได้ SEO rankings กลับมาเร็ว
หาก request ไม่ได้รับอนุมัติ ให้ reassess site สำหรับ infections หรือ modifications โดยแฮกเกอร์ หรือแชทกับ Astra security expert เพื่อคำแนะนำ
Blacklists อื่นๆ
Google ไม่ใช่ safe browsing warrior คนเดียวบนอินเทอร์เน็ต แต่หลาย authorities เห็นว่าสะดวกและน่าเชื่อถือกว่าที่จะใช้ Google's API เพื่อเพิ่ม suspicious websites ลง blacklists ของตัวเอง หากเว็บไซต์ของคุณโดน flagged โดย Google ค่อนข้างเป็นไปได้ว่า blacklists อื่นๆ ก็เพิ่ม site ของคุณเข้าไปด้วย
บทความเกี่ยวข้อง: วิธีลบคำเตือน "The Site Ahead Contains Harmful Programs"
มี services ช่วย look through lists เหล่านี้ แม้จะมีเยอะ แต่คุณสามารถใช้ Astra Blacklist Checker จะเช็คเว็บไซต์กับหลาย lists และให้ organized output ตามภาพด้านล่าง คุณจึงสามารถดำเนินการลบเว็บไซต์จาก lists ที่ถูก mark ได้ ขั้นตอนลบต่างกันไปตามแต่ละ list

บทความเกี่ยวข้อง: วิธีลบคำเตือน "This site may be hacked"
การป้องกัน Future Disasters
คุณควรพิจารณา steps เพิ่มเติมเพื่อ harden และปกป้องเว็บไซต์ ทำตามขั้นตอนเหล่านี้เพื่อความปลอดภัยสูงสุด:
Updated CMS and Plug-ins
อัปเดต CMS software และ plug-ins อยู่เสมอ Developers ปล่อย security patches สำหรับ vulnerabilities ที่ตรวจพบเป็นประจำ การลบ unnecessary extensions และ plug-ins อาจเป็น good security practice Extensions ที่เก่าเกินไปเป็น gateways สำหรับ attackers
แนะนำลบ rarely-used และ rarely-updated extensions ทั้งหมด ยิ่งมาก extensions ยิ่งมาก potential gateways สำหรับ malicious actors
Schedule Malware Scan
รัน malware scan เพื่อให้แน่ใจว่า site ไร้ content ที่ attackers อาจทิ้งไว้ ลบ infected files ทั้งหมดและ patch vulnerabilities ทั้งหมด Astra ให้ complete 360° web security services มี features เช่น scheduled scans, access log reports, vulnerability analysis ฯลฯ คุณยังสามารถ schedule regular scanning ได้ ช่วยลบ vulnerabilities ก่อนที่ malicious actors จะสังเกต
เช็คเพิ่ม: วิธีสแกนเว็บไซต์หา malware
Enable Web Application Firewall
Web application firewall (WAF) เป็น application layer security solution ที่ monitor traffic มาที่ server และดำเนินการปกป้องจาก malicious actors อย่างง่าย WAF กรอง traffic ทั้งหมดที่มาที่ portal Astra firewall หยิบ headache ของ security ออกจาก webmasters ทำให้คุณ focus บน business มากขึ้น
พบบทความนี้มีประโยชน์? แชร์กับเพื่อนบน ? Facebook, Twitter & LinkedIn หากมีข้อความเกี่ยวกับบทความนี้ แจ้งเราใน comment box ด้านล่าง
