

มัลแวร์ทำให้ธุรกิจสูญเสียรายได้หลายพันล้านดอลลาร์ทุกปี จากรายได้ที่สูญเสีย ค่าใช้จ่ายทางกฎหมาย ความเสียหายต่อแบรนด์ และการขโมยข้อมูล ทำให้สถานการณ์แย่ลง แฮกเกอร์พัฒนากลยุทธ์ตลอดเวลา ทำให้มัลแวร์เปลี่ยนแปลงและยากต่อการตรวจจับมากขึ้น
มีการรั่วไหลข้อมูลเกือบทุกวัน และส่วนที่น่ากลัวคือคนสูญเสียมากแค่ไหนให้แฮกเกอร์ เมื่อ WordPress admins พยายามปกป้องเว็บไซต์ พวกเขาขอคำแนะนำออนไลน์ แม้คำแนะนำจะมีเจตนาดี บางส่วนก็แย่มาก
แต่มันไม่ใช่ข่าวแย่ทั้งหมด ตรงกันข้าม เพราะคุณมาถูกที่แล้ว
ข่าวดีคือ เราที่ MalCare ปกป้องเว็บ WordPress กว่า 100,000 ไซต์ทุกวัน จึงรู้จัก ความปลอดภัย WordPress มาก ข่าวดีกว่านั้นคือ เราจะพาคุณผ่านสิ่งที่ต้องรู้ทีละขั้นตอน เพื่อรักษาความปลอดภัยเว็บ WordPress ข่าวดีที่สุดคือ ไม่ต้องเป็น WordPress security expert ก็สามารถปกป้องเว็บไซต์จากแฮกเกอร์ได้
ความปลอดภัย WordPress คืออะไร?
ความปลอดภัย WordPress คือการปกป้องเว็บไซต์ ข้อมูล และผู้เยี่ยมชม - จากมัลแวร์และผลกระทบที่ทำลายล้าง การปกป้องเว็บไซต์เหมือนการสร้างรั้ว มีล็อกประตูหน้า และติดตั้งระบบความปลอดภัย คุณหวังว่าไม่ต้องใช้มัน แต่หากต้องใช้ ต้องแน่นอนว่ามันแข็งแกร่ง
คุณอาจถามตัวเองว่า WordPress ปลอดภัยไหม และเหมาะสำหรับสร้างเว็บไซต์หรือไม่ คำตอบสั้นๆ คือ ใช่ WordPress ปลอดภัย จริงๆ แล้ว WordPress ขับเคลื่อนเว็บเกือบ 45% ของอินเทอร์เน็ต และแบรนด์ใหญ่หลายแห่งใช้สำหรับเว็บไซต์ของพวกเขา


ส่วนใหญ่ของการแฮกสำเร็จ ล้มเพราะช่องโหว่ด้านความปลอดภัย (security vulnerabilities) หรือนโยบายรหัสผ่านที่แย่ เราจะแสดงวิธีปกป้องเว็บ WordPress จากแฮกเกอร์ ด้วยเคล็ดลับความปลอดภัย WordPress หลายข้อ เคล็ดลับเหล่านี้ไม่ต้องการความรู้เขียนโค้ดหรือแก้ไขไฟล์ WordPress เว็บของคุณยังคงปลอดภัย และคุณจะผ่านความปลอดภัย WordPress ได้สำเร็จ
WordPress Security Best Practices (14 เคล็ดลับ)
การรักษาความปลอดภัย WordPress ดูยากกว่าที่จริงๆ มาก ไม่ต้องกังวล หากนำมาตั้งค่าความปลอดภัย WordPress ต่อไปนี้มาใช้ คุณจะมีเว็บไซต์ปลอดภัย และปกป้องข้อมูลจากแฮกเกอร์ที่พยายามขโมย
1. ติดตั้งปลั๊กอินความปลอดภัย WordPress
วิธีสำคัญที่สุดในการปกป้องเว็บ WordPress คือติดตั้งปลั๊กอินความปลอดภัย WordPress เช่น MalCare
เราแนะนำ MalCare ด้วยเหตุผลต่อไปนี้:
- สแกนลึก (Deep scan) เว็บ WordPress หามัลแวร์ทุกวัน
- Auto-clean มัลแวร์ด้วยคลิกเดียว
- กำจัดมัลแวร์และ backdoors เพื่อป้องกันการติดเชื้อซ้ำ
- ไฟร์วอลล์ขั้นสูง (Advanced firewall)
- ตรวจจับช่องโหว่ (Vulnerability detection)
- ป้องกัน brute force
- ป้องกันบอทอัจฉริยะ (Intelligent bot protection)
- บันทึกกิจกรรม (Activity log)
- ไม่ใช้ทรัพยากรเซิร์ฟเวอร์ของเว็บไซต์
MalCare เป็นปลั๊กอินความปลอดภัยครบวงจร ที่รวม 3 ด้านสำคัญที่สุดของความปลอดภัย WordPress: ตัวสแกนมัลแวร์ ตัวทำความสะอาดมัลแวร์ และไฟร์วอลล์ขั้นสูง
เพื่อปกป้องเว็บไซต์ด้วย MalCare ต้องแค่ติดตั้ง และปล่อยให้ปลั๊กอินทำงาน MalCare จะซิงค์เว็บไซต์ไปที่เซิร์ฟเวอร์ของเรา แล้วตั้งค่าการสแกนลึกทุกวัน

หากตรวจพบมัลแวร์บนเว็บไซต์ MalCare จะแจ้งเตือน และคุณสามารถ auto-clean มัลแวร์ด้วยคลิกเดียว MalCare กำจัดมัลแวร์ด้วยการผ่าตัด (surgically) จากเว็บไซต์ ขณะรับรองว่าเว็บไซต์ยังคงสมบูรณ์สมบูรณ์ คุณยังสามารถติดต่อทีมผู้เชี่ยวชาญด้านความปลอดภัย WordPress ของเรา ช่วยแก้ปัญหาลึกๆ กับแฮกได้
คุณสามารถใช้ MalCare ปกป้องหน้า login WordPress จากการโจมตี brute force และจำกัดจำนวนครั้งที่พยายาม login โจมตีแบบนี้เคยทำให้เว็บล้ม ทำให้ผู้ใช้จริงเข้าระบบไม่ได้ ทั้งนี้ ปลั๊กอินยังมาพร้อม bot protection ขับไล่ bad bots ที่ scrape ข้อมูลเว็บ หรือจูงจำนวน request มากจนเว็บล้ม มี good bots ด้วย เช่น uptime monitoring bots หรือ googlebot สำหรับจัดทำดัชนี MalCare จึงบล็อก bad bots แบบอัจฉริยะ พร้อมปล่อย good bots ผ่าน
จุดเด่นของ MalCare คือ ประสิทธิภาพของเว็บไซต์ไม่ได้รับผลกระทบ จากการสแกนหรือการทำความสะอาด หากคุณมีเว็บอีคอมเมิร์ซหรือ membership site ปลั๊กอินอื่นจะมีผลกระทบต่อ user experience ที่ชัดเจน เพราะปลั๊กอินอย่าง Wordfence และ Sucuri ใช้ทรัพยากรของเว็บรันการสแกน ซึ่งทำให้บางโฮสต์ ban Wordfence ไปเลย
2. ใช้ Web Application Firewall สำหรับเว็บไซต์
Web Application Firewall (WAF) หรือไฟร์วอลล์เว็บไซต์ ปกป้องเว็บ WordPress โดยบล็อก malicious traffic (トラフィックที่มีเจตนาร้าย) ไฟร์วอลล์เป็นส่วนประกอบสำคัญของความปลอดภัย WordPress เพราะมันรับรองว่า malicious traffic ไม่ถึงเว็บไซต์ โดยการบล็อกมัน
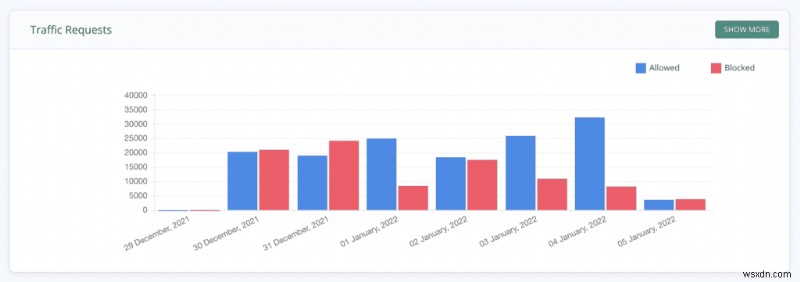
MalCare มีไฟร์วอลล์ขั้นสูง รวมอยู่ในปลั๊กอินความปลอดภัย ติดตั้งปลั๊กอิน ไฟร์วอลล์ก็生效ทันที ปกป้องเว็บ WordPress จากการติดเชื้อมัลแวร์ ข้อดีของไฟร์วอลล์ MalCare:
- ปกป้องเว็บจากโจมตี SQL injection, remote code execution, spam injection, cross-site scripting (XSS) และอื่นๆ
- ป้องกันแฮกเกอร์ exploit ช่องโหว่บนเว็บไซต์
- Global IP protection สำหรับ 100,000+ เว็บไซต์
- ไฟร์วอลล์ขั้นสูง เรียนรู้จากเว็บไซต์ที่ปกป้อง 100,000+ ไซต์ เพื่อบล็อก bad traffic แบบ proactive บนเว็บอื่นๆ
- โหลดพร้อม WordPress ตรวจสอบ traffic เข้าทั้งหมดสำหรับเจตนาร้าย
- ไม่ต้องตั้งค่า ใช้งานได้ทันที (out of the box)
- รวมอยู่ในแผนความปลอดภัย MalCare ทุกแผน
มีประเภทไฟร์วอลล์เว็บต่างกัน แบ่งตามที่ติดตั้งและวิธีทำงาน ไฟร์วอลล์ที่มีประสิทธิภาพที่สุด โหลดก่อน WordPress เช่น MalCare และ Sucuri เพื่อกรอง bad traffic ทั้งหมด ไฟร์วอลล์ระดับปลั๊กอิน เช่น Wordfence สามารถกรอง bad traffic ส่วนใหญ่ได้ แต่ไม่ใช่ทั้งหมด
3. สแกนลึก (Deep scan) เว็บไซต์ WordPress ทุกวัน
เสาหลักแรกของความปลอดภัย WordPress คือ ตรวจจับมัลแวร์เร็วที่สุด สามารถทำได้โดยสแกนเว็บไซต์ด้วยตัวสแกนมัลแวร์ WordPress เราแนะนำติดตั้ง MalCare ซึ่งมีตัวสแกนมัลแวร์ฟรี และประโยชน์มากมาย:
- การสแกนลึกอัตโนมัติทุกวัน
- ระบุมัลแวร์และ backdoors ที่ซ่อนลึกที่สุด
- ตัวสแกนขั้นสูง ที่เกินกว่า signature matching ที่ตัวสแกนอื่นส่วนใหญ่ใช้
- ระบุมัลแวร์จากสัญญาณ 100+ สำหรับประเมินความเสี่ยง
- สแกน ไฟล์ core WordPress, ฐานข้อมูลเว็บ, ไฟล์และโฟลเดอร์ปลั๊กอินและธีม ทั้งฟรีและพรีเมียม
- ความแม่นยำ 95%+ ไม่มี false positives
- ไม่ใช้ทรัพยากรเว็บไซต์ในการสแกน
ด้วย MalCare คุณจะได้คำตอบชัดเจนว่าเว็บถูกแฮกหรือไม่ เมื่อได้ผลการสแกน สามารถอัปเกรดทำความสะอาดเว็บได้ภายในนาที

ตัวสแกนมัลแวร์ไม่ได้สร้างเท่ากัน มีระดับประสิทธิภาพต่างกัน ตัวสแกนส่วนใหญ่ใช้ฐานข้อมูลลายเซ็น (signature database) ตรวจจับมัลแวร์บนเว็บ เปรียบเทียบโค้ดบนเว็บกับลายเซ็นทั้งหมด หากตรงกัน โค้ดจะถูกตีว่าเป็นมัลแวร์
มีปัญหาหลายประการกับการพึ่งพา signature database เพียงอย่างเดียว:
第一, ฐานข้อมูลต้องทันสมัยตลอดเวลา เนื่องจากมัลแวร์เป็นโค้ด จึงมี permutations (การจัดเรียง) ที่ไม่มีที่สิ้นสุด เวอร์ชันใหม่จึงผ่าน scanner แบบจับคู่ได้โดยไม่ถูกตรวจพบ
第二, ทีมดูแลฐานข้อมูลต้องเคยเห็นมัลแวร์ก่อน จึงจะเพิ่มเข้า database ได้ ง่ายกับปลั๊กอินและธีมฟรี แต่ซอฟต์แวร์พรีเมียมมักถูกมองข้าม เราเคยเห็นมัลแวร์หลบพ้นใน page builders เช่น Elementor และ Divi หรือธีมยอดนิยมจาก Envato และ Themeforest ด้วยเหตุผลนี้
4. อัปเดททุกอย่างบนเว็บไซต์ WordPress
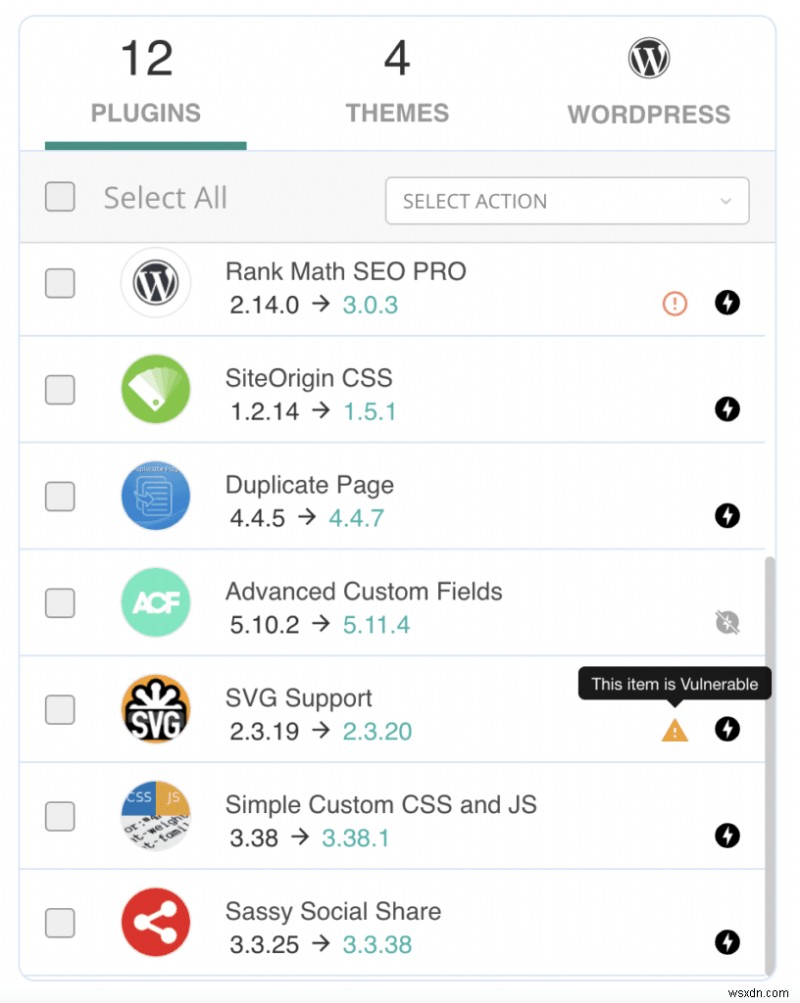
เหตุผลหลักที่เว็บโดนแฮก คือ ช่องโหว่ด้านความปลอดภัย (Security vulnerabilities) Vulnerabilities คือข้อผิดพลาดในโค้ด ที่อนุญาตการเข้าถึงโดยไม่ได้รับอนุญาต เช่น การอัปโหลดไฟล์ไม่ปลอดภัย หรือ SQL injections
WordPress core, plugins และ themes สร้างจากโค้ดทั้งหมด และแม้จะพยายามมากที่สุดและนักพัฒนาถนัด โอกาสยังมีที่ช่องโหว่จะ tồnอยู่ นักวิจัยด้านความปลอดภัยมักค้นพบปัญหาเหล่านี้ และรายงานให้นักพัฒนาอย่างเป็นระบบ เพื่อให้แก้ไขปัญหา นักพัฒนาที่รับผิดชอบ จะปล่อย security patches ผ่าน updates
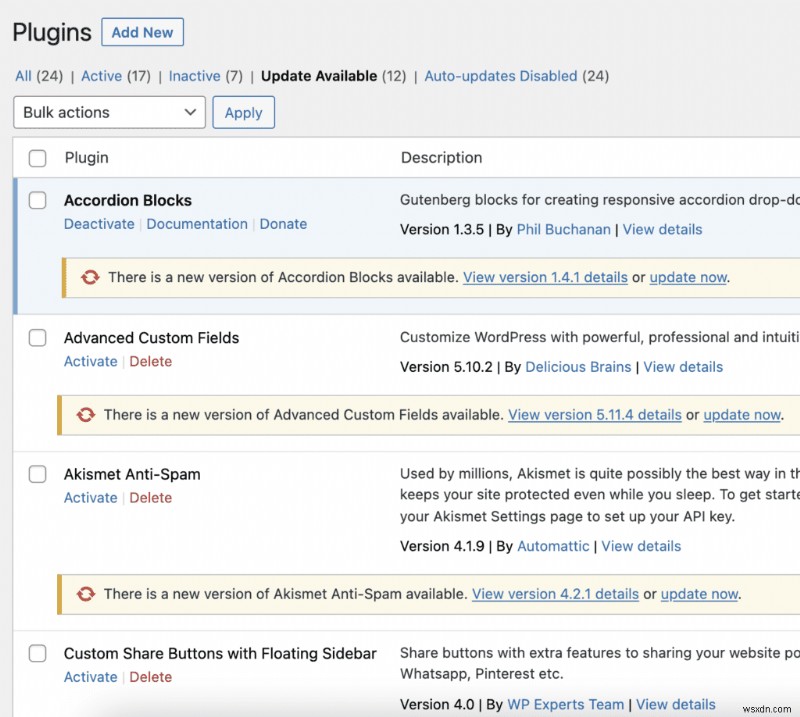
หลังปล่อย updates แล้ว นักวิจัยจะเปิดเผยการค้นพบสาธารณะ เพื่อเตือนผู้ใช้เกี่ยวกับช่องโหว่บนเว็บของพวกเขา เนื่องจากช่องโหว่เป็นสาธารณะแล้ว แฮกเกอร์จะพยายามโจมตีเว็บที่ยังไม่อัปเดต บ่อยครั้งพวกเขาสำเร็จ ดังนั้น จึงสำคัญมากที่จะอัปเดททุกอย่างบนเว็บไซต์ให้เร็วที่สุด
การอัปเดทเว็บอาจน่ากลัวเล็กน้อย โดยเฉพาะที่ updates เคยทำให้เว็บพัง ควรสำรองเว็บไซต์ก่อน ใช้ staging ทดสอบ updates ก่อน และค่อยอัปเดทบน live website BlogVault ดูแลทุกอย่างในที่เดียว สามารถอัปเดทเว็บ WordPress ได้อย่างปลอดภัย
5. บังคับนโยบายรหัสผ่านเข้มงวด
หลังช่องโหว่ สาเหตุใหญ่ที่สองของการโดนแฮก WordPress คือ รหัสผ่านที่แย่ รหัสผ่านมักเป็นจุดอ่อนที่สุดของความปลอดภัย WordPress 2 เหตุผล:
- จดจำง่าย จึงเดาได้ง่าย: เราเห็นเว็บโดนแฮกมากมาย เพราะ admins ตั้งรหัสผ่านอย่าง: pass@123, P@ssword หรือรูปแบบแบบนั้น แฮกเกอร์ใช้บอทลองรหัสผ่านทั่วไป พร้อมการจัดเรียงต่างๆ เพื่อแฮกเข้าเว็บ WordPress บอทบางตัวลองได้หลายร้อยต่อนาที
- ข้อมูลรั่วไหลจากการ breach: รหัสผ่านยากต่อการจดจำ ทำให้คนนิยมใช้ซ้ำข้ามเว็บไซต์และผลิตภัณฑ์ต่างๆ แต่หากเว็บหนึ่งโดนแฮกและมี data breach ข้อมูล login ของคุณถูกเจาะ แฮกเกอร์มี token ทั้งสอง - อีเมลและรหัสผ่าน - ที่ต้องการแฮกเข้าเว็บของคุณ
สามารถใช้ปลั๊กอินบังคับรหัสผ่านเข้มแข็งสำหรับผู้ใช้ทั้งหมด ผู้ใช้จะต้องตั้งรหัสผ่านเข้มแข็งที่ไม่เคยถูกเจาะจาก data breach เข้าใจได้ว่ารหัสผ่านเข้มแข็งก็จดจำยาก เราแนะนำใช้ password managers ความไม่สะดวกเล็กน้อย คุ้มค่ากับความปลอดภัยที่นำมาให้เว็บไซต์
6. เปิดใช้งาน Two-Factor Authentication (2FA)
หากทำตามขั้นตอนก่อนหน้า คุณมีรหัสผ่านเข้มแข็ง แต่มันไม่เปลี่ยน fakt ที่มีเพียงรหัสผ่านระหว่างเว็บไซต์และแฮกเกอร์
Two-factor authentication (2FA) เป็นชั้นความปลอดภัยเพิ่มเติมสำหรับ login เว็บไซต์ ปกติต้อง username และ password login เข้าเว็บ และ username มักเป็นอีเมล หมายถึง หากโจมตีรู้อีเมลคุณ พวกเขาต้องเดาแค่ factor หนึ่ง - รหัสผ่าน - เพื่อเข้าถึง
การเพิ่ม authentication factor อีกตัวหนึ่ง เพิ่มความปลอดภัย WordPress อย่างมาก และทำได้ง่ายมาก ติดตั้งปลั๊กอินได้ โดยไม่ต้องมานั่งเขียนโค้ด
นี่คือปลั๊กอินฟรีบางตัวที่เปิดใช้งาน 2FA บนเว็บไซต์ได้:
- WP 2FA
- Google Authenticator
- WordPress 2-Step verification
Wordfence เวอร์ชันฟรีก็มีฟีเจอร์นี้ iThemes Security ก็มี เราไม่แนะนำใช้ iThemes สำหรับอย่างอื่นนอกจาก 2FA เหตุผลหลายประการ
7. ใช้ SSL
SSL เป็นโปรโตคอลความปลอดภัยที่เว็บไซต์ใช้เข้ารหัสการสื่อสาร เมื่อใครเข้าเว็บของคุณ ข้อมูลส่งจากเบราว์เซอร์ไปเซิร์ฟเวอร์เว็บ แล้วกลับมา อินเทอร์เน็ตทำงานแบบนี้ และส่งข้อมูลมากมายทางนี้
ติดตั้ง SSL certificate ได้ง่ายมาก นอกจากนี้ SSL คุ้มค่าที่จะลงเวลา หลายเหตุผล:
- เข้ารหัสข้อมูล ที่ส่งไปและมาจากเซิร์ฟเวอร์เว็บ ปกป้องข้อมูลไม่ให้อ่านได้โดยคนไม่ได้รับอนุญาต
- เว็บที่มี SSL มี ประตูสีเขียวข้าง URL ในเบราว์เซอร์ส่วนใหญ่ เป็นสัญลักษณ์ความไว้วางใจให้ผู้เยี่ยมชม

- Google ส่งเสริม SSL อย่างแอ็กทีฟ และจะแสดงข้อความ 'Site not secure' ในผลการค้นหา หากเว็บไซต์ไม่มี SSL
วิธีการทำงานของ SSL คือเข้ารหัสการสื่อสาร ดังนั้นแม้บุคคลที่ไม่ได้รับอนุญาตขavesdrop (ขโมยฟัง) ก็จะไม่เข้าใจสิ่งที่ส่งผ่าน
คิดเหมือนสนทนาทางโทรศัพท์ ในในอุดมคติ สนทนาส่วนตัวระหว่างสองคนปลายสาย แต่หากบุคคลที่สาม tap สายโทรศัพท์ได้ ข้อมูลที่แลกเปลี่ยนก็ถูกเจาะ
เช่นกัน การสื่อสารไปและมาจากเว็บของคุณ อาจถูกเจาะ ในกรณีเว็บ ข้อมูลที่แลกเปลี่ยนอาจเป็นข้อมูลละเอียดอ่อน เช่น ข้อมูลระบุตัวตน หรือรหัสผ่าน นั่นคือเหตุผลที่การเข้ารหัสจำเป็น
ตั้งค่าได้ง่ายด้วย Really Simple SSL และมักเสนอโดยโฮสต์เป็นส่วนหนึ่งของบริการ
8. สำรองเว็บไซต์ทุกวัน (Backup daily)
มัลแวร์เคยล้างเว็บให้หมด หรือทำให้โฮสต์ลบเว็บรวม backup ด้วย บางครั้งมัลแวร์แย่จนบังคับให้เริ่มเว็บใหม่ทั้งหมด แต่หากสำรองเว็บไว้ ยังมีโอกาสรอดชีวิตกู้คืนเว็บได้
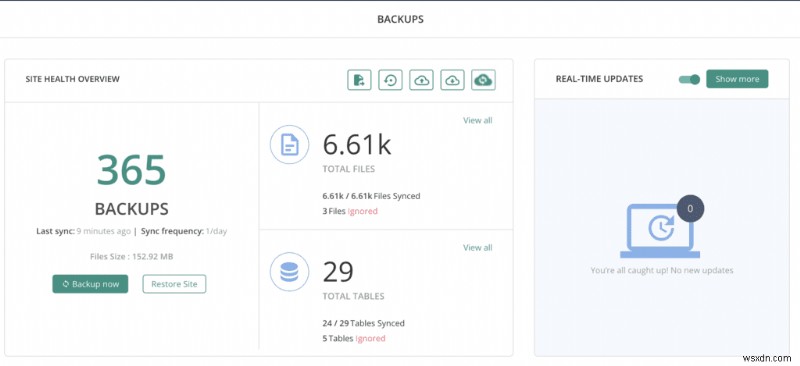
การสำรองเว็บ WordPress ที่ดีที่สุด คือ อัตโนมัติ เป็นประจำ เข้ารหัสเพื่อความปลอดภัย กู้คืนได้เชื่อถือได้ และ แยกจากโฮสต์โดยสิ้นเชิง หลาย backup plugins เก็บ backup บนเซิร์ฟเวอร์เดียวกับเว็บ จึงมีความเสี่ยงถูกกระทบจากสิ่งที่เกิดกับ live site โฮสต์ backup ใช้ได้เฉพาะ best-case scenarios เพราะโฮสต์อาจ trigger-happy ลบเว็บที่ติดมัลแวร์
9. เลือกโฮสต์ที่ดี (Choose a good web host)
เป็นความเข้าใจผิดทั่วไปว่า โฮสต์รับผิดชอบต่อมัลแวร์ เพราะคนเข้าใจผิดว่าโฮสต์ไม่ป้องกันเซิร์ฟเวอร์ จริงๆ แล้ว โฮสต์มีอะไรเสียหายมาก หากพบมัลแวร์บนเซิร์ฟเวอร์ จึงมักมีความปลอดภัยที่แน่นหนา
เราบอกว่า 'มัก' เพราะโฮสต์บางครั้งก็โดน data breach ในพฤศจิกายน 2021 GoDaddy โดน breach เปิดเผย SFTP และ database credentials ของ 1.2 ล้านผู้ใช้ เนื่องจาก GoDaddy เป็นโฮสต์ใหญ่ จำนวนจึงมหาศาล
แต่นี่เป็นข้อยกเว้น ไม่ใช่กฎ โดยทั่วไป โฮสต์ที่ดี มี network firewalls และโครงสร้างความปลอดภัยอื่นๆ มากมาย ปกป้องเซิร์ฟเวอร์จากมัลแวร์
หากค้นหาโฮสต์ที่ดี สิ่งที่ควรหาคือ:
- โครงสร้างพื้นฐานทันสมัย
- นโยบายความปลอดภัยและการรับรองที่เผยแพร่
- เงื่อนไขและข้อกำหนดชัดเจน เช่น วิธีจัดการกับมัลแวร์
- การสนับสนุนที่รวดเร็ว (Prompt support)
การเลือกโฮสติ้งที่ดี เหมือนสร้างฐานที่แข็งแกร่งสำหรับเว็บไซต์ ได้มันแล้ว ก็ลืมมันไปได้
10. Harden WordPress Security (เสริมสร้างความปลอดภัย WordPress)
WordPress hardening เป็นศัพท์รวมสำหรับมาตรการที่ทำให้ความปลอดภัย WordPress แข็งแกร่งขึ้น อย่างเคร่งครัด การตั้งรหัสผ่านเข้มแข็งและใช้ 2FA เป็น hardening ทางเทคนิค แต่มีผลกระทบต่อความปลอดภัยมาก ขณะที่จุดเหล่านี้เป็น good-to-haves
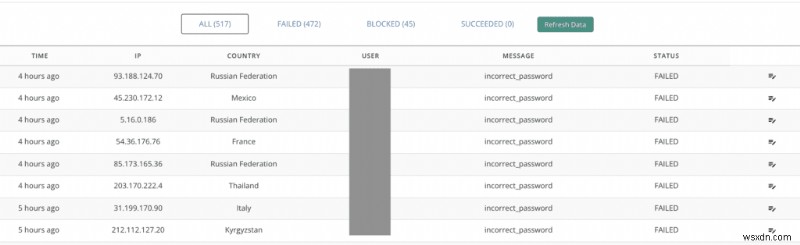
มีหลายวิธีปฏิบัติตามมาตรการต่อไปนี้บนเว็บไซต์ หากคล่องกับโค้ด ทำด้วยตนเองได้ เราลิงก์บทความบอกขั้นตอนแน่นอน หรือใช้ MalCare ใช้มาตรการเหล่านี้ให้ หรือปกป้องเว็บ WordPress จากการ exploit ช่องโหว่
- บล็อกการ execute PHP ในโฟลเดอร์ /wp-uploads: แฮกเกอร์อาจอัปโหลดไฟล์ PHP ไปเว็บ execute มัน และควบคุมเว็บได้ โจมตีประเภทนี้เรียกว่า remote code execution attack โฟลเดอร์ /wp-uploads ไม่ต้องมี executable code ไปเลย การบล็อก PHP execution ป้องกันโจมตีประเภทนี้หมด
- จำกัดจำนวนครั้งที่พยายาม login (Limit login attempts): แฮกเกอร์ใช้บอท brute force หน้า login ลองรหัสผ่านหลายแบบ สามารถจำกัดจำนวนครั้งที่ผิดได้ ในเวลาเดียวกัน โดย lock out ชั่วคราว หรือใช้ captcha มาตรการนี้ลดจำนวนครั้งที่บอทเดาได้ และปกป้องเว็บจาก brute force
- ปิดใช้งาน XML-RPC: ฟังก์ชัน XML-RPC เป็นฟังก์ชันเก่าที่ WordPress ใช้สื่อสารกับระบบอื่น แทนที่ด้วย REST API ในไม่กี่ปีที่ผ่านมา แต่ยังรวมอยู่ในเวอร์ชันใหม่เพื่อ backward compatibility สามารถใช้ login เข้าเว็บได้ ดังนั้นจึงถือเป็นช่องโหว่
มีบทความมากมายเกี่ยวกับ hardening WordPress เพื่อปกป้องจากแฮกเกอร์ บางมาตรการทำงานดี บางอย่างมีผลกระทบน้อยแต่ทำให้ usability ของเว็บแย่ Tradeoff มักไม่คุ้มค่า เราจะครอบคลุมมาตรการที่อยู่ในกลุ่มนี้ในส่วนต่อไป
11. ลบปลั๊กอินหรือธีมที่ไม่ได้ใช้
บ้างครั้ง ตรวจสอบรายการปลั๊กอินและธีมที่ติดตั้ง หากไม่ได้ใช้งานจริง มักถูกมองข้ามการอัปเดต แล้วหากพบช่องโหว่ จะกลายเป็นจุดอ่อนในความปลอดภัย WordPress
Best practice คือ ลบ themes และ plugins ที่ไม่ได้ใช้งานออกจากเว็บ WordPress อย่างน้อย ลบตัวที่ deactivated ไปแล้ว
12. นำมารับใช้ นโยบายจัดการผู้ใช้ (User management policies)
แฮกเกอร์มุ่งหวังเข้าถึงเว็บไซต์ วิธีเร็วที่สุดและมีประสิทธิภาพคือ ควบคุมบัญชี administrator พวกเขายังสามารถเข้า user account แล้ว upgrade ให้สิทธิ์ admin ผ่านมัลแวร์ แม้จะยากกว่า ทั้งสองทาง บัญชีผู้ใช้อาจเป็นประตูเข้าสู่เว็บของคุณ
ด้วยเหตุนี้ มีขั้นตอนควรทำ เพื่อให้แน่ใจว่าไม่มีบัญชีผู้ใช้ถูกเจาะอยู่ และป้องกันไม่ให้ถูกเจาะในอนาคต:
- ติดตั้ง Activity log: การเปลี่ยนแปลงที่ไม่คาดคิดต่อ users, files, posts, settings, plugins, themes หรือส่วนใดส่วนหนึ่งของเว็บ อาจเป็นสัญญาณเตือนเร็วของบัญชีผู้ใช้ที่ถูกเจาะ จริงๆ แล้ว แฮกเกอร์มากมายใช้การ logging ที่ไม่เพียงพอ เพื่อซ่อนกิจกรรมของพวกเขา

- ตรวจสอบผู้ใช้เป็นประจำ: การจัดการเว็บเปลี่ยนแปลงไปตามเวลา เช่น นักเขียนและบรรณาธิการมาและไป ใส่ใจดูผู้ใช้ และลบผู้ที่ไม่ต้องการเข้าถึงเว็บแล้ว บัญชี dormant มีรหัสผ่านเหมือนเดิม หากใช้ซ้ำที่อื่นและถูก breach เว็บของคุณก็อ่อนไหว
- นำ least privileges policy มาใช้: ให้แต่ละผู้ใช้เข้าถึงได้แค่ที่จำเป็นต่อเว็บ นักเขียนไม่ต้องการ admin access บรรณาธิการก็ไม่ต้องการ จำกัดจำนวน admin users ให้น้อยที่สุด
จัดการผู้ใช้ได้ง่ายจากภายใน wp-admin MalCare รวม activity log ไว้ในแผนความปลอดภัย
13. ใช้ SFTP/SSH
หากไม่คุ้นเคยกับโค้ดหรือจัดการไฟล์โฟลเดอร์ WordPress ไม่น่าจะต้องเปลี่ยนมา SFTP หรือใช้ SSH แต่หากใช้ FTP อยู่ โปรดพิจารณาเปลี่ยนมา SFTP แทน
มันทำงานเหมือน FTP ทุกประการ ยกเว้นข้อมูลที่ส่ง ถูกเข้ารหัส และส่งผ่าน SSH หมายถึง ข้อมูลไม่ถูกอ่านระหว่างทาง คล้ายกับ SSL ที่รักษาความปลอดภัยการส่งข้อมูลผ่าน HTTP
14. จัดการการติดตั้ง WordPress หลายครั้ง (Multiple WordPress installations)
มีหลายเหตุผลที่อาจมีการติดตั้ง WordPress หลายครั้งในโฟลเดอร์เว็บเดียวกัน อาจเป็น staging site, sub-domain หรือแม้แต่ old design ที่ถูกแทนที่ด้วยใหม่ ไม่ว่าจะเป็นเหตุผลอะไร Nested WordPress installation เป็นหนึ่งในสาเหตุหลักของการติดเชื้อมัลแวร์ซ้ำ (reinfection)
WordPress installations เก่า มักมีช่องโหว่ที่ถูกมองข้าม เพราะไม่ใช่ primary site ดังนั้นจึงโดนแฮกง่าย เนื่องจากมัลแวร์แพร่ระหว่างไฟล์และโฟลเดอร์ WordPress ได้ง่าย ทำให้ primary website ติดเชื้อ แม้แอดมินทำความสะอาดมัลแวร์จาก primary site แล้ว หากไม่ทำให้ nested installations ด้วย มัลแวร์จะกลับมาอีก wp-vcd malware เป็นตัวอย่างมัลแวร์อันตรายที่ไม่ยอมลิ่มเลย
ความเข้าใจผิดทั่วไปเกี่ยวกับความปลอดภัย WordPress
มีข้อมูลผิดๆ เกี่ยวกับความปลอดภัย WordPress มากมาย ทั้งหมดมีเจตนาดี แต่มันแย่ อย่างผู้เชี่ยวชาญด้านความปลอดภัย เราอยากถอดโฉมความเข้าใจผิดที่รุนแรงที่สุดที่เห็นลอยตัวบนอินเทอร์เน็ต
WordPress ไม่ปลอดภัย
ตรงกันข้าม WordPress พัฒนาดีเป็น CMS ที่ปลอดภัย ไม่ได้เริ่มต้นเป็นที่ปลอดภัยที่สุด แต่วันต่อวัน security kinks ถูกแก้ไข Releases และ patches ได้รับการจัดการ และตอนนี้เป็นตัวเลือกที่ดีที่สุดหนึ่ง
เหตุผลที่ WordPress โดนแฮกเกอร์และมัลแวร์มากกว่าส่วนที่ควรได้ คือ ความนิยมมหาศาล เว็บมากกว่า 45% ใช้ WordPress จึงสมเหตุสมผลที่แฮกเกอร์หาช่องโหว่ในมัน เพราะผลตอบแทนใหญ่กว่า
จริงๆ แล้ว เนื่องจากภัยคุกคามแฮกตลอดเวลา WordPress กำจัดปัญหาความปลอดภัยหลายอย่าง ที่ยังคงอยู่ใน CMS อื่นๆ
โฮสต์ของคุณรับผิดชอบต่อมัลแวร์บนเว็บไซต์
อย่างน้อย 95% ของเวลา พวกเขาไม่รับผิดชอบ เว็บโดนแฮกหลักเพราะ vulnerabilities หรือ compromised passwords ทั้งสองอย่างอยู่ใน控制 (control) - และดังนั้นเป็นความรับผิดชอบ - ของเจ้าของเว็บและแอดมิน
โฮสต์มีอะไรเสียหายมาก หากพบมัลแวร์บนเซิร์ฟเวอร์ นั่นคือเหตุผลที่พวกเขา trigger-happy ระงับเว็บที่มีมัลแวร์
ปลั๊กอินความปลอดภัย WordPress หลายตัว จะปกป้องเว็บได้ดีกว่า
เราเห็นตรรกะ: ถ้าปลั๊กอินตัวหนึ่งเก่งด้านหนึ่ง อีกตัวเก่งอีกด้าน ใช้ทั้งสองก็จะครอบคลุมทุกฐาน ไม่ได้
เราทดสอบปลั๊กอินความปลอดภัยหลักๆ ทั้งหมดอย่างละเอียด iThemes Security, Jetpack และ Sucuri ล้มเหลวในการตรวจจับมัลแวร์บนเว็บที่เราแฮกทดสอบ และนี่แค่ตัวอย่างหนึ่งของความล้มเหลว
ปลั๊กอินความปลอดภัยตัวเดียว - เราแนะนำ MalCare อย่างชัดเจน - ควรสามารถสแกน ทำความสะอาด และปกป้องได้อย่างมีความสามารถ เพื่อสมควรได้ชื่อปลั๊กอินความปลอดภัย Wordfence ใกล้เคียงอันดับสอง แต่จะสูบทรัพยากรเซิร์ฟเวอร์ของคุณไปด้วย
คำแนะนำการ Harden WordPress ทั้งหมดดี
อย่าทำสิ่งต่อไปนี้ เพราะก่อให้เกิดปัญหามากกว่าแก้ หรือไม่มีประสิทธิภาพเป็นมาตรการความปลอดภัย:
- ซ่อนหมายเลขเวอร์ชัน WordPress
- เปลี่ยน login URL
- เปลี่ยน database prefix
นอกจากนี้ หลีกเลี่ยงสิ่งต่อไปนี้ ไม่ควรต้องตั้งค่าความปลอดภัยละเอียดขนาดนี้ เพราะอาจเป็นปัญหาหากจัดการหลายเว็บไซต์
- Geoblocking: Geoblocking คือการ blacklist ช่วง IPs ที่ตรงกับ geographic location ที่ต้องการบล็อก อาจเป็นเมือง ประเทศ หรือภูมิภาค แต่ IPs ไม่แม่นยำ 100% อาจบล็อกผู้เยี่ยมชมที่ต้องการ นอกจากนี้ หากบล็อกบางประเทศ search bots ที่ทำงานจากประเทศเหล่านั้น จะจัดทำดัชนีเว็บไม่ได้
- ปกป้องไฟล์ core แบบรายตัว: ไฟร์วอลล์ที่ดีควรดูแลเรื่องนี้ และตัวสแกนที่น่าเชื่อถือจะหามัลแวร์ในไฟล์ core WordPress ได้เร็ว
เว็บไซต์ของฉันเล็กเกินไป จะไม่โดนแฮก
เว็บไซต์มีค่า ไม่ว่าจะชัดเจนหรือไม่ ทุกเว็บมี assets ที่ใช้ได้หลายวัตถุประสงค์ เจ้าของเว็บมักเชื่อว่าเว็บเล็กบินใต้เร达ของแฮกเกอร์ ไม่จริง แม้เว็บใหญ่มีค่ามากกว่า แต่ไม่ได้ลบค่าของเว็บเล็กทิ้ง
ตัวอย่าง เว็บเล็กอาจไม่ใช่ร้านค้า จึงไม่มีรายละเอียดทางการเงิน แต่อาจถูกใช้เป็นส่วนหนึ่งของ botnet หรืออาจมีผู้ติดตามกลุ่มเล็กแน่วแน่ ซึ่งแฮกเกอร์สามารถใช้ email ของพวกเขา phishing ได้
เพราะคนมักใช้รหัสผ่านซ้ำบัญชีต่างๆ จึงเป็นไปได้ทางทฤษฎี ที่จะแฮกระบบอื่นได้จากข้อมูลนี้ เว็บของคุณเล่นบทบาทเล็กแต่นำหน้าในซ้อนการณ์นี้
ทำไมความปลอดภัย WordPress จึงสำคัญ?
เว็บ WordPress ที่ถูกแฮก เป็นกasımร้ายสำหรับทุกฝ่าย ธุรกิจ สูญเสียรายได้และชื่อเสียงแบรนด์ แฮกเกอร์สามารถ ขโมยข้อมูลผู้เยี่ยมชม เว็บไซต์ ข้อมูลระบุตัวตน และรหัสผ่าน มัลแวร์แพร่จากเว็บไปอุปกรณ์และเว็บอื่นๆ คุณจะเห็น อันดับ SEO ตกต่ำ Google อาจ blacklist เว็บ โฮสต์อาจระงับบัญชี ทั้งหมดเพราะแฮกเกอร์และมัลแวร์ของพวกเขา
ผลกระทบของเว็บที่โดนแฮก กว้างขวางในผลลัพธ์ที่แย่ และผลลัพธ์เหล่านั้นไม่ได้จำกัดอยู่ที่เว็บเดี่ยวหรือเจ้าของ/แอดมิน แต่วางอิทธิพลไกลโพ้น
สรุปสำคัญ (Takeaways)
ความปลอดภัย WordPress สำคัญ เพราะปกป้องเว็บ WordPress, ธุรกิจ, ผู้เยี่ยมชม, โฮสต์ และตัวคุณ เอง จากความเสียหายที่มัลแวร์ทำลายล้างให้ทุกคน ในขั้นพื้นฐาน ความปลอดภัย WordPress หมายถึง ปกป้องมุมของอินเทอร์เน็ตของคุณ จาก bad actors วิธีที่ดีที่สุดคือ ติดตั้งปลั๊กอินความปลอดภัยอย่าง MalCare
FAQs
มาตรการความปลอดภัย WordPress ที่ดีที่สุดคืออะไร?
มาตรการความปลอดภัย WordPress ที่ดีที่สุดคือ:
- ติดตั้งปลั๊กอินความปลอดภัยที่สแกนและทำความสะอาดมัลแวร์ได้
- ติดตั้งไฟร์วอลล์บล็อก bad traffic
- สแกนเว็บไซต์หามัลแวร์ทุกวัน
- อัปเดท WordPress, plugins และ themes อยู่เสมอ
- เปิดใช้งาน two-factor authentication
- ใช้รหัสผ่านเข้มแข็ง
- ติดตั้ง SSL certificate
ข้อกำหนดความปลอดภัยที่ต้องมี (Must-have) คืออะไร?
ข้อกำหนดความปลอดภัยสำคัญที่สุดสำหรับเว็บ WordPress คือ ปลั๊กอินความปลอดภัยที่ดี สแกนและทำความสะอาดมัลแวร์ได้ ควรปกป้องเว็บ WordPress จากแฮกเกอร์ด้วยไฟร์วอลล์ด้วย
รักษาความปลอดภัยเว็บ WordPress ของฉันยังไง?
วิธีที่ดีที่สุดคือ ติดตั้งปลั๊กอินความปลอดภัย WordPress MalCare เป็นปลั๊กอินระดับดีที่สุด ตรวจจับมัลแวร์ในไฟล์เว็บและฐานข้อมูล ทำความสะอาดภายในนาที นอกจากนี้ ปลั๊กอินความปลอดภัยที่ดี จะมาพร้อมไฟร์วอลล์ ป้องกัน malicious traffic exploit ช่องโหว่บนเว็บ
ทำไมความปลอดภัย WordPress จึงสำคัญ?
ความปลอดภัย WordPress สำคัญต่อการปกป้องเว็บ WordPress จากแฮกเกอร์ที่อยากขโมยข้อมูลคุณ และผู้เยี่ยมชม มัลแวร์ทำให้สูญเสียรายได้หลายพันล้านดอลลาร์ทุกปี WordPress admin ควรดำเนินการปกป้องเว็บ ข้อมูล และผู้เยี่ยมชม จากความเสียหายที่มัลแวร์ทำได้
WordPress ปลอดภัยแค่ไหน?
WordPress ปลอดภัยมาก แต่ไม่มีซอฟต์แวร์ไหน 100% hack-proof รวมถึง WordPress และปลั๊กอิน/ธีม แต่สามารถปกป้องจากแฮกได้ โดยติดตั้งปลั๊กอินความปลอดภัย และทำให้ WordPress ปลอดภัยขึ้น
