

ในบทความเกี่ยวกับความปลอดภัย WordPress คุณอาจเคยพบคำว่า WordPress Salts หรือ Security Keys และสงสัยว่ามันคืออะไร ก็อย่างง่ายๆ คือ สตริงสุ่มที่ WordPress ใช้เข้ารหัสรหัสผ่านของคุณ
รหัสผ่านเป็นหนึ่งในด้านสำคัญที่สุดของความปลอดภัยเว็บไซต์ จึงคุ้มค่าที่จะเข้าใจว่า WordPress Salt Keys ทำงานอย่างไร และสำคัญกว่านั้นคือ วิธีเปลี่ยนพวกเขาเมื่อจำเป็น
สรุปสั้น: เปลี่ยน WordPress Salts และ Security Keys ของเว็บไซต์ในไม่กี่วินาทีด้วย MalCare MalCare ป้องกันแฮกเกอร์บุกเว็บไซต์โดยจำกัดความพยายaml็อกอิน (Limit Login Attempts) ให้การป้องกัน Brute Force ในตัว และไฟร์วอลล์ขั้นสูง เป็นความปลอดภัยแบบไม่ต้องดูแล (Hands-off) ให้คุณโฟกัสที่ด้านอื่นในการสร้างเว็บไซต์
WordPress Salts คืออะไร
WordPress Salts หรือ Security Keys เป็นสตริงตัวอักษรสุ่ม ที่ WordPress ใช้เข้ารหัสชื่อผู้ใช้และรหัสผ่าน สตริงเหล่านี้ใช้แฮช (Hash) ข้อมูลเข้าสู่ระบบ ซึ่งเป็นศัพท์ทางคริปโตกราฟี หมายถึงกระบวนการเข้ารหัส ข้อมูลเข้าสู่ระบบจะกลายเป็นไปไม่ได้ที่จะแยกแยะจากตัวอักษรสุ่ม จึงไม่สามารถขโมยหรือใช้ล็อกอินเข้าเว็บไซต์ของคุณได้
คำว่า WordPress Salts และ WordPress Security Keys มักใช้แทนกัน แต่หมายถึงสตริง 8 ตัวเดียวกันเสมอ มี Security Keys 4 ตัว — AUTH_KEY, SECURE_AUTH_KEY, LOGGED_IN_KEY, และ NONCE_KEY — และแต่ละ Security Key จะมี Salt คู่ที่ตรงกัน

การเก็บ WP Salts ให้ลับเป็นเรื่องสำคัญมาก เนื่องจากบทบาทในการปกป้องข้อมูลเข้าสู่ระบบ พวกเขาจัดเก็บอยู่ในไฟล์หลักของ WordPress คือ wp-config.php พร้อมกับข้อมูลประจำตัวฐานข้อมูล และไม่ควรจัดเก็บที่อื่นเด็ดขาด
WordPress Salts ใช้ทำอะไร
WordPress Salts ใช้รักษาความปลอดภัยชื่อผู้ใช้และรหัสผ่านที่จัดเก็บในคุกกี้เบราว์เซอร์ (Browser Cookies) WordPress ใช้คุกกี้จดจำว่าคุณล็อกอินอยู่ในเว็บไซต์หรือไม่ เช่น หากคุณล็อกอินอยู่ใน wp-admin แต่ปิดแท็บเบราว์เซอร์โดยไม่ได้ตั้งใจ WordPress ไม่ถามให้ล็อกอินใหม่ นี่เป็นคุณสมบัติที่สะดวก และหลายเว็บไซต์ใช้คุกกี้จดจำการตั้งค่าและการกระทำของคุณ
อย่างไรก็ตาม คุกกี้มีช่องโหว่ต่อการโจมตี ตามที่เห็นกับการขโมยคุกกี้ (Cookie Stealing) และการขโมยเซสชัน (Session Hijacking) จึงสำคัญที่จะเข้ารหัสข้อมูลละเอียดอ่อนในคุกกี้ ให้แฮกเกอร์ใช้ไม่ได้
ทำไมต้องเปลี่ยน WordPress Security Keys และ Salts
เนื่องจาก WordPress Security Keys และ Salts เป็นสตริงสุ่ม จึงถือได้ว่าแข็งแกร่งและไม่ซ้ำกัน แต่ยังมีโอกาสที่ต้องเปลี่ยน ตามที่อธิบายไว้ การเก็บสตริงเหล่านี้เป็นความลับเป็นสิ่งสำคัญ ดังนั้น หากมีโอกาสว่าถูกบุกครอบ (Compromised) ต้องเปลี่ยนทันที
หากเว็บไซต์ WordPress ของคุณถูกแฮกในเวลาใดเวลาหนึ่ง นี่เป็นตัวอย่างที่ดีของ Salt Keys ที่ถูกบุกครอบ ด้วยมัลแวร์ แฮกเกอร์มีการเข้าถึงไฟล์เว็บไซต์โดยไม่ได้รับอนุญาต รวมถึงไฟล์ wp-config.php ที่จัดเก็บ WP Salts ดังนั้น หลังทำความสะอาดมัลแวร์ จึงสำคัญที่จะเปลี่ยน Salt Keys พร้อมกับคำแนะนำอื่นๆ หลังโดนแฮก ด้วย MalCare คุณสามารถทำความสะอาดมัลแวร์ และเปลี่ยน Security Keys ได้ภายในนาทีจากแดชบอร์ดเดียวกัน
ยังถือเป็นแนวทางปฏิบัติที่ดี (Best Practice) ที่จะเปลี่ยน WordPress Salt Keys ทุกๆ สักพัก คล้ายกับการเปลี่ยนรหัสผ่าน การเปลี่ยนข้อมูลประจำตัว ทำให้แฮกเกอร์ยากขึ้นในการผ่านความปลอดภัยของเว็บไซต์
วิธีเปลี่ยน WordPress Salts (3 วิธี)
มีหลายวิธีเปลี่ยน WordPress Salt Keys บนเว็บไซต์: ใช้ปลั๊กอิน หรือทำด้วยตนเอง เราแนะนำปลั๊กอินความปลอดภัย เพราะง่ายกว่า และทำได้มากกว่าการเปลี่ยน Salts เท่านั้น
1. ใช้ปลั๊กอินความปลอดภัย
วิธีที่ง่ายที่สุดในการอัปเดต Salts ใน WordPress คือ ใช้ปลั๊กอินความปลอดภัยที่มีฟีเจอร์นี้ เช่น MalCare

เพื่อเปลี่ยน Security Keys ด้วย MalCare ต้องทำเพียง:
- ล็อกอินเข้าสู่ MalCare
- เข้าไปในส่วน Security and Firewall
- ภายใต้ Security Overview คลิก Apply Hardening
- เลื่อนลงไปที่ส่วน Paranoid และเลือก Change Security Keys
- คลิก Apply
- จะต้องกรอกข้อมูล FTP Credentials ในหน้าจอถัดไป
- เลือกโฟลเดอร์ที่ติดตั้ง WordPress ซึ่งโดยทั่วไปคือโฟลเดอร์ public_html
- คลิก Apply Fix
ผู้ใช้ที่ล็อกอินอยู่จะถูกออกจากระบบ (Logged Out) แต่รหัสผ่านและชื่อผู้ใช้ยังคงเดิม
ทำไมเราแนะนำ MalCare
MalCare เป็นปลั๊กอินความปลอดภัย WordPress ระดับสูง สำหรับป้องกันเว็บไซต์ นอกจากเปลี่ยน Salts และ Security Keys ได้ง่ายแล้ว ยังมี Deep Website Scanner, Malware Cleaner และ Advanced Firewall ด้วย MalCare คุณสามารถใช้ตัวเลือกการ Hardening WordPress ต่างๆ ได้ โดยการเปลี่ยน WordPress Security Keys เป็นหนึ่งในนั้น

ปลั๊กอินความปลอดภัยอื่นๆ ที่ใช้เปลี่ยน WordPress Salt Keys ได้
เป็นทางเลือกนอกจาก MalCare คุณสามารถใช้ Sucuri หรือ iThemes Security เปลี่ยน WordPress Security Keys ได้
วิธีเปลี่ยน Security Keys ด้วย Sucuri:
- เข้า Sucuri Security ในเมนูนำทางด้านซ้าย
- ไปที่ Settings
- เลือกแท็บ Post-Hack
- ติ๊กเครื่องหมาย 'I understand that this operation cannot be reverted.'
- คลิก Generate New Security Keys
กับ Sucuri ยังสามารถตั้งเวลาให้อัปเดต Keys อัตโนมัติได้
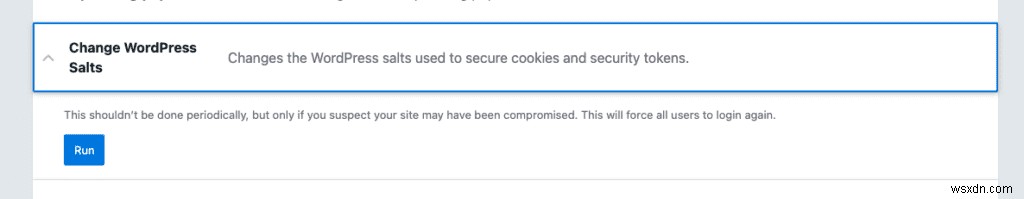
วิธีเปลี่ยน Security Keys ด้วย iThemes:
- ไปที่ Security ในเมนูนำทางด้านซ้าย
- คลิก Settings
- จากแผงด้านซ้ายของ Settings คลิกไอคอนเมนู Tools ที่ด้านล่าง
- เลือก Change WordPress Salts เพื่อขยายแผง
- คลิก Run
หมายเหตุ: เราไม่แนะนำทั้งสองตัวเป็นปลั๊กอินความปลอดภัย เพราะสแกนเนอร์มัลแวร์ของ Sucuri ตรวจจับมัลแวร์ไม่ได้ผล และ iThemes เป็นปลั๊กอินความปลอดภัยที่แย่ที่สุดที่เราเคยเห็น แต่ทั้งสองสามารถเปลี่ยน WordPress Security Keys ได้ จึงอยู่ในรายการนี้
2. ใช้ปลั๊กอินเฉพาะเจาะจง (Dedicated Plugin)
หากเลือกไม่ติดตั้งปลั๊กอินความปลอดภัย หรือมีปลั๊กอินความปลอดภัยแล้วแต่ไม่มีฟีเจอร์นี้ สามารถติดตั้งปลั๊กอิน Salt Shaker ได้

หลังติดตั้งและเปิดใช้งาน ปลั๊กอิน Salt Shaker จะปรากฏในเมนู Tools ของแถบนำทางด้านซ้าย มีหน้าจอเดียว มีตัวเลือกเปลี่ยน WordPress Salts ทันที หรืออัตโนมัติตามตารางเวลา เพียงเท่านี้

เราไม่ค่อยสนับสนุนปลั๊กอินที่ทำได้แค่อย่างเดียว (One-trick pony) โดยเฉพาะหากได้ฟังก์ชันนั้นเป็นส่วนหนึ่งของปลั๊กอินอื่น แต่ Salt Shaker ทำหน้าที่เดียวนี้ได้ดี
3. เปลี่ยน WordPress Salts ด้วยตนเอง
สามารถเปลี่ยน WordPress Security Keys ด้วยตนเองได้เต็มที่ แต่เรามักไม่แนะนำให้ไปขี้เกียจในโค้ดของเว็บไซต์ ในกรณีนี้ จะแก้ไขไฟล์ wp-config.php ซึ่งเป็นไฟล์หลักของ WordPress ที่สำคัญที่สุด ความเสี่ยงสูง แม้งานจะค่อนข้างง่าย
ในกรณีที่ต้องทำเอง ขั้นตอนมีดังนี้:
1. รับค่าใหม่ จาก WordPress Secret Key Generator โปรดทราบ: คุณจะไม่ต้องใช้คีย์เหล่านี้เองเลย จึงไม่ต้องบันทึกไว้ที่ไหน ไม่น่าจะพยายามสร้างสตริงเหล่านี้เอง
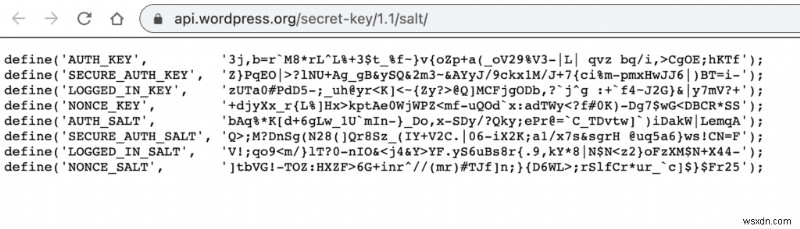
2. สำรองข้อมูลเว็บไซต์ (Backup) นี่คือข้อป้องกันที่จำเป็น เพราะคุณจะแก้ไขไฟล์หลักของ WordPress ด้วยตนเอง จึงมีโอกาสเว็บไซต์จะเสียหาย

3. แก้ไขไฟล์ wp-config.php มี 2 ทางเลือก: หนึ่ง ดาวน์โหลดไฟล์ผ่าน FTP แก้ไข และอัปโหลดไฟล์ที่แก้ไขแล้ว; หรือสอง ใช้ SSH แก้ไขไฟล์โดยตรงบนเว็บเซิร์ฟเวอร์

4. ค้นหา Authentication Unique Keys and Salts
5. แทนที่โค้ด ที่นั่น และบันทึกการเปลี่ยนแปลง
เมื่อเปลี่ยน Salt Keys แล้ว ผู้ใช้ที่ล็อกอินอยู่ทั้งหมดจะถูกออกจากระบบ และต้องล็อกอินใหม่ ไม่มีอะไรเกิดขึ้นกับข้อมูลประจำตัว รหัสผ่านยังคงเดิม
สำคัญ: อย่าบันทึกคีย์ไว้ที่ไหน คุณจะไม่ต้องใช้มัน
ควรเปลี่ยน WordPress Salt Keys บ่อยแค่ไหน
เว็บไซต์ WordPress ตั้งแต่ติดตั้งมาพร้อม Salts และ Security Keys จึงไม่ต้องติดตั้งเพิ่ม เวลาที่การเปลี่ยน Salts กลายเป็นสำคัญที่สุดคือ ทันทีหลังโดนแฮก ควรสมมติว่าหากเว็บไซต์มีมัลแวร์ Keys ก็ถูกบุกครอบแล้ว การรู้แฮชคริปโตกราฟีที่ใช้บนเว็บไซต์ ทำให้แฮกเกอร์แฮกได้ง่ายขึ้น
ครั้งอื่นที่อาจพิจารณาเปลี่ยน Salts คือ ตอนตั้งค่าเว็บไซต์ครั้งแรก หรือทุกๆ 6 เดือน ประมาณนี้ เพื่อให้แฮกเกอร์ยากขึ้นในการคrack ข้อมูลประจำตัวของคุณ แต่ไม่บังคับ
สิ่งอื่นที่ทำได้เพื่อปกป้องการล็อกอินของผู้ใช้
เราพูดซ้ำแล้วหลายครั้ง แต่ความปลอดภัยรหัสผ่านเป็นสิ่งสำคัญสำคัญต่อการป้องกันเว็บไซต์ นอกจากการให้แน่ใจว่า WordPress Salts และ Security Keys อัปเดตและลับแล้ว นี่คือสิ่งอื่นที่ทำได้:
- ติดตั้งการป้องกัน Brute Force
- บังคับใช้รหัสผ่านแข็งแกร่ง
- กำหนดให้ใช้รหัสผ่านที่ไม่ซ้ำกัน (Unique Passwords)
- กำหนดให้ใช้รหัสผ่านที่ไม่พบในการรั่วไหลข้อมูล (Data Breach)
- ใช้ Two-Factor Authentication (2FA)
- จำกัดจำนวนครั้งล็อกอิน (Limit Login Attempts)
- ปิดใช้งาน XML-RPC
สรุป
WordPress Salts ช่วยปกป้องข้อมูลเข้าสู่ระบบไม่ให้แฮกเกอร์อ่านได้ ในขณะที่ยังอนุญาตให้คุกกี้ทำให้คุณอยู่ในสถานะล็อกอินได้ มีประโยชน์ด้านความปลอดภัยในการอัปเดต WP Salts เป็นประจำ แต่หากไม่โดนแฮก ไม่ได้เป็นเรื่องเร่งด่วน
หากต้องการความช่วยเหลือ ติดต่อเราได้เลย เรายินดีรับฟัง!
FAQs
WordPress Salts คืออะไร?
WordPress Salts เป็นสตริงตัวอักษรสุ่มยาวๆ ที่ WordPress ใช้รักษาความปลอดภัยข้อมูลประจำตัวของผู้ใช้ที่ล็อกอินอยู่ เรียกอีกอย่างว่า Security Keys ใช้สร้างแฮชคริปโตกราฟีของชื่อผู้ใช้และรหัสผ่านเพื่อวัตถุประสงค์ด้านความปลอดภัย
ทำไม WordPress เรียกว่า Salts?
Salt เป็นศัพท์ทางคริปโตกราฟี หมายถึงข้อมูลสุ่มที่เพิ่มเข้าไปในข้อมูลสำคัญก่อนเข้ารหัส WordPress Security Keys และ Salts ทำอย่างนี้กับชื่อผู้ใช้และรหัสผ่าน จึงเรียกว่า Salts
ทำไมต้องเปลี่ยน Salt Keys บน WordPress?
ต้องเปลี่ยน WordPress Salts และ Security Keys หากเว็บไซต์เคยมีมัลแวร์ แฮกเกอร์จะเข้าถึงไฟล์ WordPress ได้ รวมถึง wp-config.php ที่จัดเก็บ Salts หากแฮกเกอร์ได้ข้อมูลนี้ พวกเขาสามารถแฮกรหัสผ่านที่ใช้บนเว็บไซต์ของคุณได้ จึงสำคัญมากที่จะเปลี่ยน WP Security Keys และ Salts หลังโดนแฮก
วิธีเปลี่ยน Salt ใน WordPress?
มี 3 วิธีเปลี่ยน WordPress Salt Keys:
- ใช้ปลั๊กอินความปลอดภัยที่มีฟีเจอร์ Hardening เช่น MalCare
- ใช้ Salt Shaker ปลั๊กอินเฉพาะเจาะจงสำหรับเปลี่ยน WordPress Salts
- เปลี่ยน Salts และ Security Keys ด้วยตนเองในไฟล์ wp-config.php
