

ลูกค้าจราจรที่เว็บของคุณถูก Google ติดธงว่า "Not Safe"?
หรือคุณเห็นคำเตือนเว็บไซต์บน Google SERPs เมื่อค้นหาเว็บเพจของตัวเอง?
ถ้าใช่ เรามีข่าวร้าย:
- Google Safe Search วางเว็บของคุณใน Google Blacklist
- เว็บไซต์ของคุณ น่าจะถูกแฮกแล้ว
- และลูกค้าของคุณเห็นคำเตือน Blacklist ด้วย
ส่วนแย่ที่สุดคือ: เว็บของคุณถูกแฮก คำเตือน Blacklist ทั่วไปอย่าง "Site ahead contains malware" หรือ "Deceptive site ahead" เป็นเพียงอาการของโรคร้ายแรงกว่านี้
คิดถึงความพยายามที่คุณลงทุนในธุรกิจเพื่อสร้าง Traffic และ Sales ออนไลน์
ทั้งหมดนั้นอาจถูกทำลายโดย Scam Phishing เพียงไม่กี่วัน หากคุณไม่ดำเนินการทันที
โชคดีที่ยังสามารถแก้ไขได้
MalCare มีฟีเจอร์ Google Blacklist Monitoring เราเจอหลายกรณีเว็บโดน Blacklist โดย Google และเจ้าของเว็บไม่รู้ทำไง นั่นคือเหตุผลที่เราสร้าง Tutorial นี้
หากคุณมั่นใจ 100% ว่าเว็บโดน Google Blacklist ข้ามไปส่วน Blacklist Removal ได้เลย
หากยังไม่แน่ใจว่าเป็น Google Blacklist หรือภัยคุกคามอื่น อ่านต่อ
ในบทความนี้ เราจะบอก:
- Google Blacklist คืออะไร?
- ประเมินความเสียหายของเว็บไซต์
- วิธีออกจาก Google Blacklist
- วิธีกู้คืนชื่อเสียงที่เสียหาย
- วิธีป้องกันเว็บไม่ให้ถูกแฮกและ Blacklist ซ้ำ
มาเริ่มกันเลย
Google Blacklist คืออะไร?
Google Blacklist หรือ URL Blacklist คือรายการเว็บไซต์ที่ Google คิดว่าถูกแฮกหรือเผยแพร่มัลแวร์ให้ผู้เยี่ยมชม หากเว็บอยู่ใน Blacklist Google, Search Engines อื่นๆ และบริษัท Antivirus จะติดธงเว็บว่า "Unsafe" เพื่อหยุดคนไม่ให้ใช้เว็บที่ Blacklist
Spam และ Spam Sites ถูกลบออกจาก Search Index ของ Google เพื่อหยุดการแพร่ระบาดของมัลแวร์
แน่นอน ไม่ได้ De-index แบบสุ่ม
Google ทำเงินจากการให้ประสบการณ์ค้นหาที่ดีที่สุด พวกเขาจะทำอะไรก็ได้เพื่อป้องกันคนดาวน์โหลดมัลแวร์ การ Blacklist เว็บทำลาย Organic Traffic แต่ก็เอาชนะผู้โจมตีด้วย
Google Safe Search มี Guideline เข้มงวดว่ารหัสแบบไหนถือว่า Malicious Spam Pages
แต่ Google Safe Search จับได้แค่ มัลแวร์ที่แสดงใน Content หรือ "Browser-visible" parts ของไซต์ มัน ไม่สามารถระบุธรรมชาติหรือที่มาของมัลแวร์ได้อย่างแม่นยำ จึงทำอย่างมีเหตุผลที่สุด: หยุดส่ง Traffic ไปยังไซต์นั้น
ข่าวดีคือ คุณยังสามารถกู้คืนเว็บและออกจาก Blacklist ได้
ข่าวร้าย: จากประสบการณ์ เว็บที่โดน Blacklist สูญเสีย Organic Traffic เกือบ 95%

ลองจินตนาการความเสียหายต่อ Sales และ Revenue
วิธีออกจาก Google Blacklist
ตอนนี้เข้าใจ Google Blacklist แล้ว มาจัดการปัญหา
ในส่วนต่อไป เราจะช่วยคุณ:
- ยืนยันว่าเว็บไซต์ของคุณ Blacklisted จริง
- ประเมินความเสียหายของเว็บไซต์
- สแกนเว็บหามัลแวร์และทำความสะอาด
- นำเว็บไซต์ออกจาก Google Blacklist
มาเริ่มกัน
1. ยืนยันว่าเว็บไซต์ของคุณ Blacklisted จริง
หากเว็บแสดงข้อความ "This site may harm your computer" ในผลค้นหา เว็บของคุณอยู่ใน Google Blacklist หรือ URL Blacklist
แต่ไม่ใช่คำเตือนเพียงอย่างเดียว ยังมีคำเตือน Google ที่คลุมเครือ:
- "The site ahead contains malware/harmful programs"
- "Reported Attack Page!"
- "Danger Malware Ahead"
- "This website has been reported as unsafe"

นี่ปวดหัวจริงๆ
ไม่ใช่แค่คำเตือน Blacklist ทั่วไปที่คลุมเครือ แต่เกือบทุก Browser ใหญ่ใช้ Google Safe Search ให้ Safe Links กับ User
แต่สิ่งหนึ่งแน่นอน: Google มองเว็บ WordPress ของคุณว่าเป็น Spam และมีเนื้อหาร้าย เว็บของคุณจะถูกรวมกับ Malicious Domains อื่นๆ บนทุก Search Engine
กล่าวคือ หาก Google Search Engine Blacklist เว็บของคุณ จะมี Ripple Effects ต่อทุก User ไม่ใช่แค่ User Chrome
หากไม่เห็นคำเตือน วิธีอื่นยืนยันว่าเว็บอยู่ใน Blacklist:
ตรวจสอบ Email
หากเว็บโดน URL: Blacklist โดย Google คุณจะได้ Notification จาก Google Search Console (Google Webmaster Tools เดิม)

ปกติ Notification จะบอกชัดเจนว่าเว็บโดน Blacklist
ส่วนใหญ่ ไม่ใช่ทั้งเว็บอยู่ใน Blacklist แต่ URL เฉพาะที่ Google ระบุว่าร้าย จะถูก Blacklist รายการ URL ทั้งหมดจะระบุชัดใน Email
2. ประเมินความเสียหายของเว็บไซต์
เราครอบคลุมการยืนยัน Blacklist แล้ว ตอนนี้เข้าใจว่าหน้าไหนถูกกระทบ และร้ายแค่ไหน
โชคดีที่มีวิธีง่ายมาก
ตรวจสอบ Search Console หา Blacklist Warning
Google Webmaster Tools เป็นที่ได้คำตอบแน่ชัด
หาก Google Search Console ยังไม่ Setup ให้ Verify Property ก่อน:
จากนั้นไปที่แท็บ Security:

ไปที่ Infected Pages:

คลิก 'Learn More' ในส่วน 'Detected Issues' เข้าใจว่าการติดเชื้อแทรกซ้อนที่ไหน:
- ในหน้า Page? (เช่น blog.example.com/pages/page1.html)
- ในกลุ่มหน้า Pages? (เช่น blog.example.com/pages/)
- ในโพสต์ Post? (เช่น blog.example.com/post1/)
- ในบล็อกทั้งหมด? (เช่น blog.example.com/)
- ในโดเมนหรือซับโดเมนทั้งหมด? (เช่น example.com)
เข้าใจว่ามัลแวร์แทรกซ้อนที่ไหน ช่วยปักหมุดวิธี Clean Up
Pro Tip: ตรวจสอบวันที่ Google พบเนื้อหาน่าสงสัย หาวันที่ Discovery ถัดจาก URLs ใน 'Detected Issues' Google ไม่ได้ให้ข้อมูลมากบน URL Blacklist การตรวจวันที่ช่วยปักหมุนได้ เช่น คุณติดตั้งปลั๊กอินใหม่ก่อนวันที่นั้นไหม?
หากการติดเชื้อจำกัดอยู่หน้าไม่กี่หน้า ลอง 'Test Live URL' สำหรับหน้าเหล่านั้นตรวจสอบการปนเปื้อน:

สุดท้าย ดู Indexed Pages - หน้าที่ติดเชื้อถูก Deindex ไปด้วยไหม?

เรื่องนี้สำคัญภายหลัง
ใช้ Google Safe Browsing ตรวจสอบ Google Blacklist
หากเนื้อหาเว็บโดน Blacklist เพราะถูกแฮก จะได้ Notification จาก Google Search Console
แต่ถ้า Search Console ยังไม่ Setup?
Indexing Sitemap ใช้เวลานาน ทางเลือกง่ายกว่า: ไป Google Safe Browsing ตรวจสอบเว็บหา URL Blacklist

ปัญหาคือ: กระบวนการ Manual มาก ต้องรู้ล่วงหน้าว่ามี URL ใดบ้างที่อาจอยู่ใน Blacklist
Did You Know: MalCare มี Google Blacklist Monitoring เอง อัปเดตทุก 24 ชั่วโมง หากเว็บของคุณอยู่ใน Blacklist และคุณเป็น User ของ MalCare จะได้ Alert ในแดชบอร์ด MalCare

หากยังไม่เชื่อว่าเว็บอาจถูกแฮก หรือไม่อยู่ใน Blacklist ติดต่อเรา ทีม Support ยินดีช่วย
แต่หากยืนยันแล้วว่าเว็บ Blacklisted หรือ URL เฉพาะ Blacklisted ให้อ่านส่วนถัดไป: ทำความสะอาดมัลแวร์บนเว็บ
3. สแกนและทำความสะอาดมัลแวร์บนเว็บไซต์
A. สแกนและทำความสะอาดเว็บไซต์ด้วยปลั๊กอิน
ขั้นตอนแรกในการออกจาก Google Blacklist: หาและลบมัลแวร์ที่ติดเชื้อเว็บ
MalCare ปกป้อง WordPress 250,000+ เว็บครอบคลุมอุตสาหกรรมต่างๆ นี่คือสิ่งที่เราพบ:
เหตุผลหลักที่เว็บโดน Blacklist คือ การโจมตีมัลแวร์
หมายความว่าอะไร? ง่ายๆ: แฮกเกอร์คนใดคนหนึ่งเข้าถึงเว็บของคุณ และกำลังขโมย Traffic, Data และ Revenue ของคุณ
ตอนนี้รู้ว่าเว็บถูกแฮก ต้องระบุตำแหน่งมัลแวร์และลบให้หมดโดยไม่ทำลายเว็บ ต้องรักษาแก้รากปัญหาก่อนจะทำธุรกิจต่อได้
สิ่งสำคัญ:
- Google Crawler จับได้แค่ มัลแวร์ทำอะไร ไม่ใช่ว่าอยู่ที่ไหนจริง หรือลบยังไง
- การระบุแหล่งโจมตี ต้องเข้าใจ PHP, HTML, Javascript, Database Management
- แม้คุณจะเก่งเขียนโค้ด ก็อาจใช้เวลานานพยายามเข้าใจเกิดอะไรขึ้นบนเว็บ เพราะมัลแวร์อาจอยู่ที่ไหนก็ได้
กล่าวอีกนัยหนึ่ง: หากพยายามลบมัลแวร์เอง โอกาสสูงที่คุณจะ ทำเว็บเสียหมด เราแนะนำให้ สมัคร MalCare มากที่สุด
MalCare ให้ Security Features ชุดสมบูรณ์ สแกน ลบ และปกป้อง WordPress จากมัลแวร์แฮกเกอร์
ด้วย Learning Algorithms ทันสมัย MalCare เป็นปลั๊กอินความปลอดภัยที่ดีที่สุด ที่เรียนรู้และฉลาดขึ้นตลอดเวลา
รู้ว่าอาจดูบังเอิญ นี่คือสถิติ MalCare ที่สำคัญ:
- One-click Instant Malware Removal ใน 3 นาทีหรือน้อยกว่า
- 99% มัลแวร์ถูกตรวจจับและลบอัตโนมัติ ไม่ต้อง Manual Cleanup
- False Positives น้อยกว่า 0.1% ข้ามเครือข่าย 250,000+ เว็บ
- ไม่มีค่าใช้จ่ายแอบแฝง และไม่มี B.S.
- ทั้งหมดนี้เพียง $99/ปี!
หากยังไม่ได้ ติดตั้ง MalCare และทำความสะอาดเว็บ WordPress ที่ถูกแฮกวันนี้
วิธีทำ:
STEP 1: สมัคร MalCare

STEP 2: รัน MalCare Scanner:

STEP 3: กดปุ่ม 'Clean' เพื่อ Auto-Clean เว็บ

STEP 4: ไปที่ 'Apply Hardening' รักษาความปลอดภัยเว็บจากภัยคุกคามอนาคต

แค่นี้ก็จบ
ได้ทั้งหมดนี้เพียง $89/ปี!
ร่วม 250,000 เว็บอื่นๆ ติดตั้ง MalCare Security Services วันนี้
B. สแกนและทำความสะอาดมัลแวร์ด้วยมือ (ไม่แนะนำ)
ต้องชี้ชัด: เราไม่แนะนำ ทำความสะอาดเว็บด้วยมือ
แต่หากเข้าใจความเสี่ยงและยังต้องการลบมัลแวร์ด้วยมือ นี่คือสิ่งที่ควรรู้:
การ Clean Hacked Site เพื่อลบ Google Blacklist มี 3 ขั้นตอนหลัก:
- สแกนเซิร์ฟเวอร์หา Malicious Code ในไฟล์
- สแกน Database หา Malicious Code
- ตรวจจับ Backdoors และ Fake Admin Accounts
แล้ว ลบมัลแวร์ จาก WordPress
ดูง่าย แต่จริงๆ ไม่ง่ายเลย
มาเริ่มหา Hack Indicators:
#1 หา Malicious Code ใน WordPress Files และ Folders
มีแฮกเกอร์ Old-school ที่อัปโหลดไฟล์/โฟลเดอร์ที่มีมัลแวร์โดยตรง
ขอชี้ชัด: นี้ เกิดขึ้นนادرา มัลแวร์สมัยใหม่ซับซ้อนกว่านี้มาก
หาไฟล์ที่ชื่อน่าสงสัย เริ่มจากโฟลเดอร์ที่ไม่มี WordPress Core Files เช่น:
- wp-content
- wp-includes
นี่คือโฟลเดอร์ที่ไม่ควรมี Executable Files หากมีไฟล์ PHP หรือ Javascript ที่นี่ ถือว่าแย่
Pro Tip: เลยดู PHP Files โดยเฉพาะ Javascript มัก Inject Content ไป Frontend สิ่งแรกที่ต้องกำจัดคือ PHP Code ที่ Execute ไฟล์ Javascript
หาวิธีนี้ไม่ได้ อย่าหายใจ ลองไอเดียอื่น
#2 หา Malicious String Patterns ใน WordPress Core Files
มัลแวร์คือโค้ด คำสั่ง Execute เมื่อ Event เกิดขึ้น คำสั่งเหล่านี้มี Pattern เรียกว่า 'String Patterns'
มักพบใน Core WordPress Files เช่น:
- wp-config.php
- .htaccess
- wp-activate.php
- wp-blog-header.php
- wp-comments-post.php
- wp-config-sample.php
- wp-cron.php
- wp-links-opml.php
- wp-load.php
- wp-login.php
- wp-mail.php
- wp-settings.php
- wp-signup.php
- wp-trackback.php
- xmlrpc.php
ไปที่ไฟล์เหล่านี้ ค้นหา Malicious Strings
CAUTION: อย่า嘗試 หากไม่เข้าใจ PHP และ Apache ลึกพอ ไฟล์ส่วนใหญ่จัดการการทำงานของเว็บ การเล่นกับโค้ดนี้อาจทำเว็บเสียหมด
หา Snippets อย่าง:
- tmpcontentx
- function wp_temp_setupx
- wp-tmp.php
- derna.top/code.php
- stripos($tmpcontent, $wp_auth_key)
ยากที่จะบอกชัดว่าต้องหาอะไรเพิ่ม ขึ้นอยู่กับมัลแวร์ อาจมี Malicious Code ประเภทต่างๆ ในไฟล์
ถ้าไม่ได้ผล ลอง Clean Database ต่อ
#3 ทำความสะอาด Database Tables ที่ถูกแฮก
ใช้ Database Admin Panel เชื่อมต่อ WordPress Database ใน cPanel โฮสติ้งส่วนใหญ่ให้ phpMyAdmin
ลองลบมัลแวร์ใน Database ที่อาจก่อให้เกิด Google Blacklist:
- ล็อกอิน phpMyAdmin
- Backup Database ทั้งหมด
- ค้นหา Spammy Keywords และ Links ที่เห็นใน Spam Comments
- เปิด Table ที่มีเนื้อหาน่าสงสัย
- ลบเนื้อหาน่าสงสัยด้วยมือ
- ทดสอบว่าเว็บยังทำงานได้หลังเปลี่ยนแปลง
หากการเปลี่ยนแปลง Database ทำเว็บเสีย ให้ Restore จาก Backup ที่หยิบไว้ ทันที แล้วติดตั้งปลั๊กอินความปลอดภัย Clean แทน
#4 ลบ Backdoors ที่ฝังในเว็บไซต์
Backdoors คือ จุดเข้าเว็บที่ให้แฮกเกอร์เข้าถึงเว็บเมื่อพอใจ การลบ Backdoors สำคัญมาก หากไม่ทำ เว็บน่าจะติดเชื้อใหม่เร็วๆ และโดน Google Blacklist ซ้ำ
Backdoors มักตั้งชื่อเหมือนไฟล์/โฟลเดอร์ถูกต้อง แต่วางใน Directory ผิดเพื่อทำลายมากขึ้น ยังได้ Backdoors ฝังใน Core Files จริงๆ
หา PHP Functions ต่อไปนี้:
- base64
- str_rot13
- gzuncompress
- eval
- exec
- create_function
- system
- assert
- stripslashes
- preg_replace (with /e/)
- move_uploaded_file
หากดูซับซ้อนเกินไป หรือรู้สึกว่าเป็นงานหนักเกินไป เราแนะนำ ติดตั้ง MalCare แก้ไขเร็ว ง่าย และราคาไม่แพง
เมื่อเว็บสะอาดจากมัลแวร์แล้ว ขั้นตอนต่อไป: นำหน้าที่ Deindexed ออกจาก Google Blacklist กลับสู่ SERPs
4. ลบคำเตือน Google Blacklist โดยส่งคำขอ Review
ทำความสะอาดเว็บเสร็จ ต้องแจ้ง Google ว่าคุณ Clean เว็บแล้ว และขอถอด Blacklist Warning เข้า Google Search Console ทำตามขั้นตอน:
Step 1: ไปแท็บ Security Issues ทบทวน Issues ที่ Google พบ
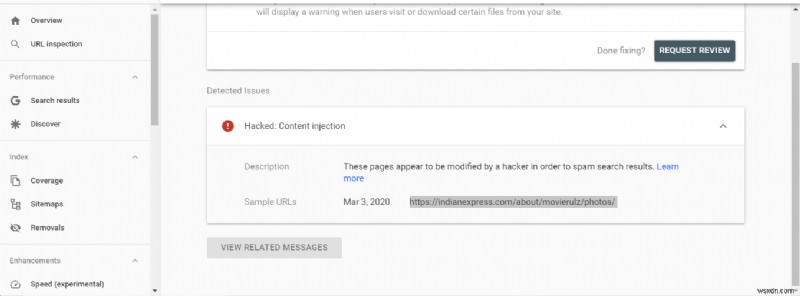
Step 2: เลือก "I have fixed these issues"
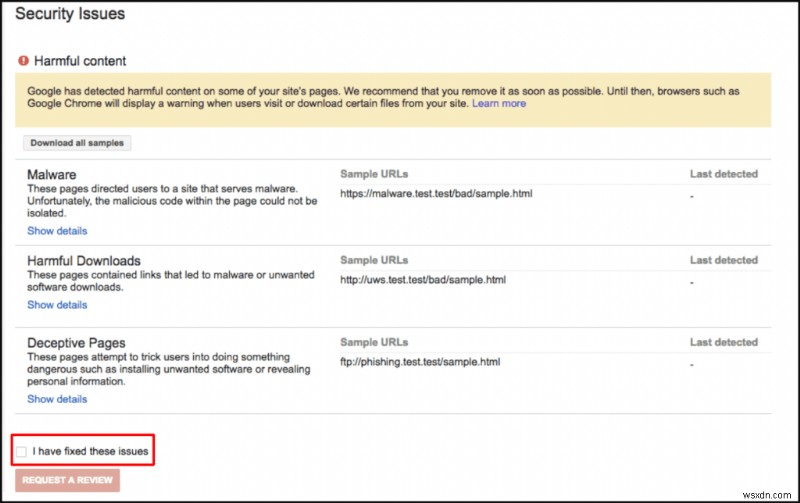
Step 3: คลิก "Request a Review"

Step 4: พิมพ์ขั้นตอนที่คุณทำเพื่อลบมัลแวร์และ Blacklist นี่เป็น Manual Review จงเขียนให้ละเอียดและเฉพาะเจาะจงที่สุด

Step 5: คลิกแท็บ Manual Actions
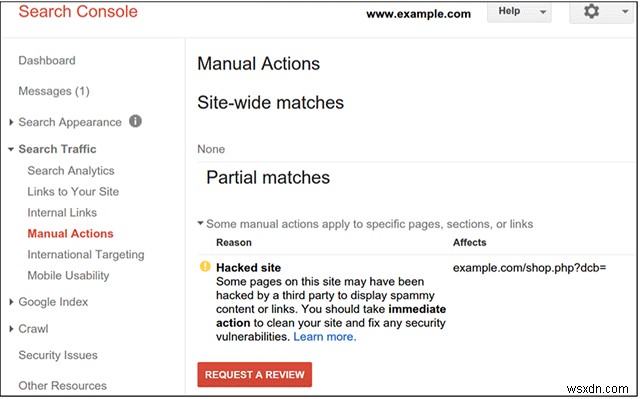
Step 6: หากมีหลาย Issues ทำซ้ำ Steps 1-4 จนกว่าจะแก้ไข Security Issues ทั้งหมด
ปกติ Google ตอบสนองและอัปเดต Index ภายใน 1-3 วัน
เสร็จแล้ว! หากทำตามขั้นตอนนี้ ใน 1-3 วัน เว็บจะออกจาก Google Blacklist กลับสู่ SERPs ที่มันควรอยู่
หากอยากเรียนรู้มาตรการป้องกันและ Damage Control อีก อยู่ต่อได้ และเรายินดีตอบคำถาม Drop คอมเมนต์ด้านล่าง
วิธีกู้คืนชื่อเสียงที่เสียหาย
ตอนนี้เว็บสะอาด และขึ้น Review แล้ว ขั้นตอนต่อไป: กู้คืนชื่อเสียงที่เสียหาย
ส่วนใหญ่ไม่สนใจเรื่องนี้มาก แต่คุณต้อง recuperate ความชอบของ Audience ก่อนจะ Business as Usual โอกาสมีว่า Google Blacklist ขับลูกค้าสำคัญบางคนออกจากเว็บ
เรารวบรวม Resources ดีๆ สำหรับกู้คืนชื่อเสียงธุรกิจ:
- Online Reputation Repair – Steps to Rebuild a Damaged Corporate Reputation
- How to Repair a Bad Reputation
- Top 7 Ways To Repair Your Corporate Reputation And Protect It For The Future
กฎข้อทั่วไป ทำ 3 สิ่งนี้:
- ยอมรับและแก้ปัญหาอย่างสาธารณะ: บอกคนว่าคุณพลาด ไม่ใช่ความอ่อนแอ เตรียมพร้อมบอกขอบเขตความเสียหาย สิ่งที่ทำเพื่อแก้ และการป้องกันอนาคต
- ส่ง Email Win-back Campaign: Blast อีเมลให้ทุกคนใน Mailing List บอกเรื่องราว และบอกว่าชื่นชมความรักและสนับสนุน เว็บจะกลับมาทำงานเร็วๆ นี้
- ประกาศสาธารณะว่าไม่รับธุรกิจใหม่จนกว่าจะแก้ปัญหาเสร็จ: ก้าวกล้าหลายคนชอบ หากแสดงว่า ลูกค้าสำคัญกว่าทำเงิน จะรวบรวมการสนับสนุนได้มาก
เราแนะนำให้ทุกคนทำมาตรการเหล่านี้ เพราะเป็น Preemptive, Proactive และ Personal อะไรน้อยกว่านี้ จะไม่ทำให้ Customer Base รู้สึกสบายใจซื้อซ้ำหลัง Blacklist หาย
วิธีป้องกันเว็บไม่ให้ถูกแฮกและ Blacklist ซ้ำ
ขั้นตอนสุดท้าย: อยู่ห่างจาก Google Blacklist ตลอดไป
หลังส่วนนี้ จบแล้ว กลับไปทำเงินต่อได้ และเรากลับช่วยคนอื่นจัดการ URL Blacklist
หวังว่าบทความนี้ช่วยได้
สิ่งที่เหลือ: ทำให้ไม่เจอสถานการณ์เดิมซ้ำ แน่นอน จ้าง Reputation Management Agency, WordPress Maintenance Agency, Security Analyst
นี่เป็นทางเลือกหนึ่ง
แต่ถ้าคิดว่ายากมาก (ซึ่งจริงๆ แล้วยาก) และแพงมาก (จริงๆ แล้วแพง) ต้องการ Alternative ที่ฉลาดกว่า
เราแนะนำ ติดตั้ง MalCare
- Built-in Malware Scanner อยู่หน้าแฮกเกอร์เสมอ
- Instant One-click Malware Removal แม้มัลแวร์ที่ไม่รู้จัก
- Setup WordPress Hardening ไม่กี่คลิก ป้องกัน Japanese Keyword Attacks, CSS Attacks หรือ WordPress Hacks อื่นๆ
- ป้องกันトラフィคร้ายด้วย WordPress Firewall ทรงพลัง
- ได้ Google Blacklist Monitoring ฟรีเพิ่ม
Full Suite ของ MalCare WordPress Security Features จะ ปกป้อง สแกน และทำความสะอาดเว็บเป็นประจำ เพื่อคุณไม่โดน推入 Google Blacklist อีกเลย
จบแล้วครับ!
ทิ้งคำถามหรือคำถามใดๆ ทีม Support ที่ได้รับรางวัลจะช่วยแก้ปัญหา วัน đêm
พบกันใหม่ครั้งหน้า
