

จะดีมากถ้าไม่ต้องกังวลเรื่องถูกแฮ็ก?
จินตนาการถึงการโฟกัสเติบโตธุรกิจอย่างเต็มที่ โดยไม่มีความกลัวการแฮ็กรบกวนตลอดเวลา
นี่คือสิ่งที่ SSL certificate ช่วยคุณบรรลุ ตอนติดตั้งแล้ว คุณไม่ต้องกังวลว่าแฮ็กเกอร์จะ exploit ข้อมูลของคุณ
ถึงเวลากดแก๊สขยายธุรกิจ
แต รอ…
… ส่วนของเว็บไซต์ยังถูก Google Chrome ติดป้าย "Not Secure"
น่ากลัวกว่านั้น เพราะคำเตือนปรากฏไม่ใช่หน้าไหนหนึ่ง แตเป็นพื้นที่ล็อกอิน บางคนอาจเห็นบนหน้าแอดมิน
เราไม่ต้องบอกว่าการส่งข้อมูลล็อกอินผ่านหน้าที่ไม่ปลอดภัยอันตรายแค่ไหน
ตลอดทศวรรษที่ผ่านมา เราทำงานกับลูกค้ามากมายที่เว็บไซต์ถูกแฮ็ก และธุรกิจเกือบล่ม
เราจะแสดงขั้นตอนที่แน่นอนที่คุณต้องทำเพื่อปกป้องหน้าล็อกอินและพื้นที่แอดมิน
TL;DR: เพื่อลบคำเตือน "Not Secure" ติดตั้ง Easy HTTPS Redirection บนเว็บไซต์ มันจะช่วยบังคับให้หน้าล็อกอินและแอดมินเสิร์ฟผ่าน HTTPS นั้นแหละ แต SSL certificate เพียงอย่างเดียวจะไม่เคยปกป้องหน้าล็อกอินจากแฮ็กเกอร์และบอท คุณต้อง implement login protection measures เพื่อให้แน่ใจว่าแฮ็กเกอร์ไม่บุกเข้าเว็บไซต์
มันน่าหงุดหงิดมากที่พบว่าแม้ติดตั้ง SSL certificate แต Google ยังติดป้ายเว็บไซต์ไม่ปลอดภัย แตเชื่อเรา นี่เป็นประโยชน์ของคุณ
คุณยังเห็นคำเตือน "Not Secure" เพราะ certificate ไม่ได้ถูก config ถูกต้องในบางพื้นที่
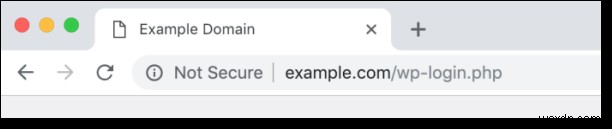
จินตนาการ: โดยไม่มีคำเตือน คุณและทีมคุณจะล็อกอินต่อไปโดยไม่มีความสงสัยเลยว่าข้อมูลล็อกอิน หากถูกขโมย สามารถ exploit ได้
ข้อมูลล็อกอินของคุณอยู่ในความเสี่ยง Google 提起เพื่อความสนใจของคุณ ตอนนี้ขึ้นอยู่กับคุณที่จะช่วยเว็บไซต์
คุณเข้าใจแล้วว่าอยากแก้หน้าล็อกอินและแอดมิน แตคุ้มค่าที่จะรับรู้ข้อผิดพลาดที่นำไปสู่ปัญหานี้
เพื่อเข้าใจว่าทำไม SSL certificate ไม่ได้ติดตั้งถูกต้องในบางพื้นที่ ข้ามไปส่วนนั้น
กรณีที่: Chrome flag 'Not Secure' สำหรับหน้าที่ไม่ใช่ล็อกอินหรือแอดมิน บทความนี้อาจไม่เหมาะสม บทความนี้ครอบคลุมแค่การแก้ไขหน้าล็อกอินและแอดมิน ถ้าเป็นกรณีนั้น อ่านบทความนี้แทน: How to Fix Mixed Content Error.
ลบคำเตือน "Not Secure" จากหน้าล็อกอินและแอดมิน WordPress
คุณรู้ขั้นตอนแล้ว: ติดตั้ง SSL certificate เพื่อลบคำเตือน "Not Secure" จากเว็บไซต์
นั่นไม่ได้ผลกับหน้าล็อกอินและแอดมิน WordPress login says not secure, so does the admin dashboard
ตอนนี้ทำไง?
มีวิธีเดียวแก้ปัญหานี้: บังคับให้ทั้งสองหน้าเสิร์ฟด้วย SSL
คุณสามารถทำได้ 2 วิธี - วิธีง่าย หรือ วิธยาก
- ใช้ปลั๊กอินทำงานให้ (วิธีง่าย)
- หรือไปที่ backend ของเว็บไซต์ แก้ไขไฟล์เฉพาะเพื่อ enforce SSL (วิธียาก)
เราแนะนำวิธีง่าย แตถ้าไมอยากเพิ่มปลั๊กอินอีก (ซึ่งอาจมีปลั๊กอินเยอะอยู่แล้ว) ให้เลือกวิธี manual
แตเราจะตรงไปตรงมา: เรา ไม่แนะนำวิธี manual เพราะเป็นกิจกรรมเสี่ยงสูง เราเคยดูสิ่งผิดพลาดหลายร้อยครั้ง ผลลัพธ์ของการทำผิดพลาดใน backend น่าสะดุ้ง คุณไมอยากติดปัญหาอีก
อย่างไรก็ตาม เราจะแสดง manual fix ถ้าคุณมั่นใจเดินทางใน backend ได้ หรือรู้สึกventuresome วันนี้ ไปได้ แต่ ต้อง backup เว็บไซต์เต็มรูปแบบก่อน ห้ามข้ามขั้นตอนนี้
ไม่ว่าคุณจะเก่งแค่ไหน ตอนสิ่งผิดพลาดเกิดขึ้น คุณจะขอบคุณที่มี backup เต็มรูปแบบ
ถ้ายังไม่มีปลั๊กอินแบ็คอัป อ่านบทความนี้ช่วยเลือกเร็ว - Best WordPress Backup Plugins
ถ้าไมอยากเสียเวลาเลือกแบ็คอัป ลองทำบน staging site ก่อน
Staging site คือสำเนาทุกอย่างของ live site ถ้าทุกอย่างไปได้ดีบน staging แล้วมั่นใจได้ว่า fix จะใช้ได้บน live site ด้วย
> สร้าง Staging Site
a. ดาวน์โหลดและติดตั้ง BlogVault บนเว็บไซต์ WordPress
b. ตัวเลือก BlogVault ควรปรากฏบนเมนูแดชบอร์ด เลือกมัน
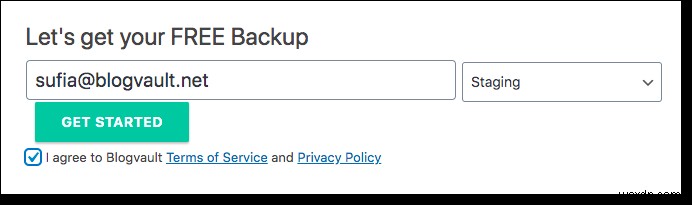
c. ใส่ email ID แล้วคลิก Get Started
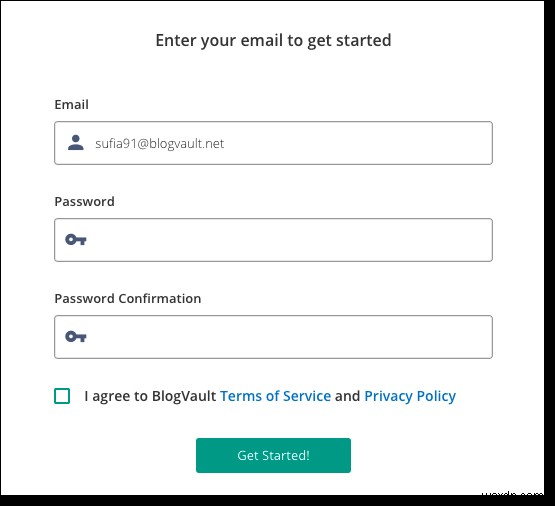
d. BlogVault จะขอสร้างบัญชี ต้อง ใส่รหัสผ่าน เท่านั้น
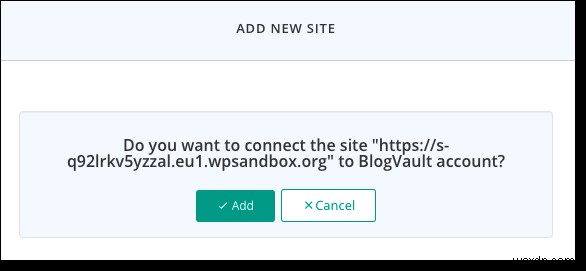
e. จะขอ เพิ่มเว็บไซต์ เข้า BlogVault dashboard คลิก Add
f. BlogVault จะเริ่มแบ็คอัปเต็มรูปแบบ รอจนเสร็จ
g. ตอนนี้บน BlogVault dashboard คลิก Sites แล้ว เลือกเว็บไซต์
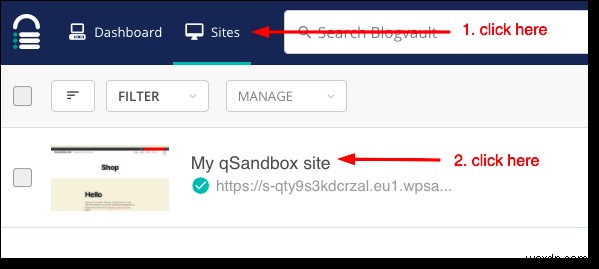
h. หน้าถัดไป เลื่อนลงส่วน Staging เลือก Add Staging > Submit BlogVault จะสร้าง staging site
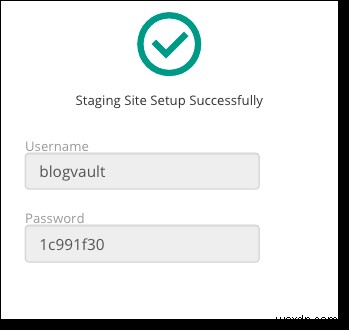
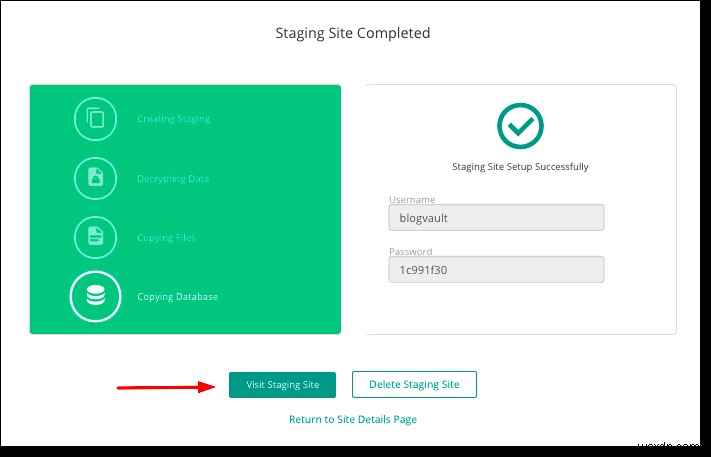
i. เมื่อ staging site พร้อม จะได้ username และ password จดไว้ ใช้ในขั้นตอนถัดไป
j. ขั้นตอนต่อไป เปิด staging site โดยคลิก Visit Staging Site
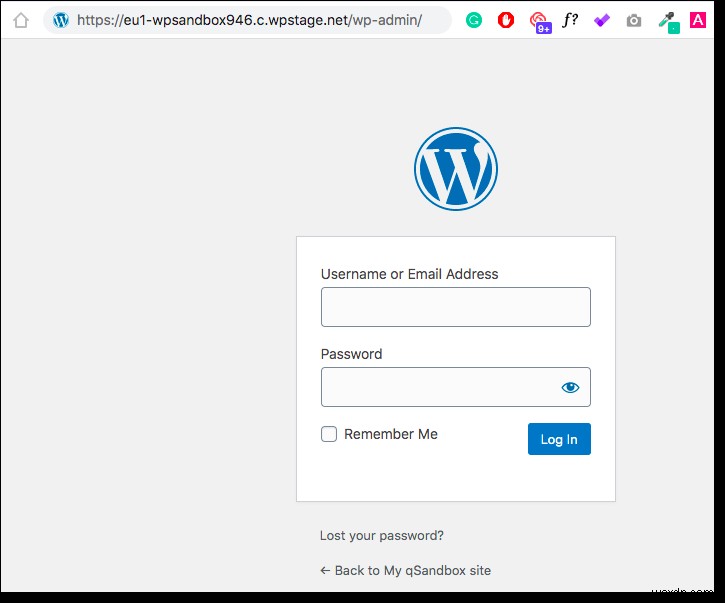
k. ทันทีที่ staging site เปิดในแท็บใหม่ จะขอ ใส่ username และ password ที่จดไว้ขั้นก่อน Staging site มี password ป้องกัน unauthorized access
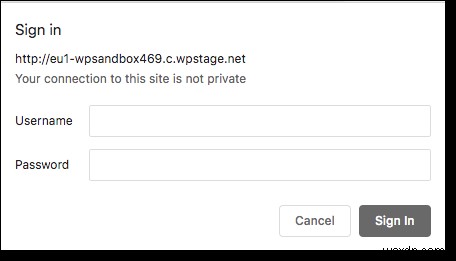
l. คุณควรเข้าถึง staging site ได้แล้ว เพิ่ม /wp-admin/ ท้าย URL เพื่อเปิดหน้าล็อกอิน
m. ล็อกอิน staging site ด้วย credentials เดียวกับ live site
เสร็จแล้ว ต่อไปเราจะแสดงวิธีลบคำเตือน "Not Secure" บนหน้าล็อกอินและแอดมินด้วยปลั๊กอิน
1. ลบคำเตือน "Not Secure" ด้วยปลั๊กอิน
ขั้นตอน 1: Easy HTTPS Redirection
a. หลังล็อกอิน staging site ไป Plugins > Add Plugin ค้นหา Easy HTTPS Redirection ติดตั้งและเปิดใช้งาน iThemes (หมายเหตุ: ตัวอักษรต้นฉบับเขียน iThemes แต่ปลั๊กอินคือ Easy HTTPS Redirection)
b. บนแดชบอร์ดแอดมิน ไป Settings > HTTPS Redirection
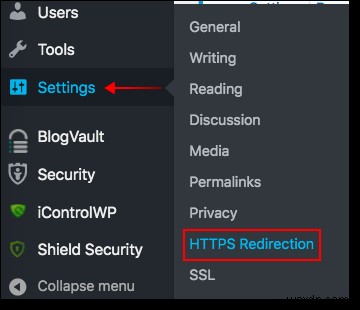
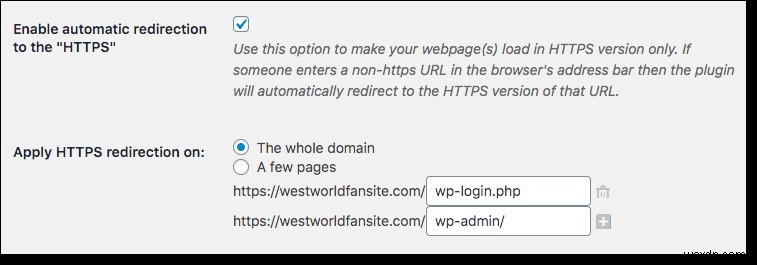
d. หน้าถัดไป ต้องทำดังนี้
อย่างแรก เลือกตัวเลือกที่บอกว่า - Enable automatic redirection to the "HTTPS"
ไปตัวเลือกถัดไป - Apply HTTPS redirection on. ใต้นี้ เลือก A few pages และใส่ URL ดังนี้:
- wp-login.php
- wp-admin/
ขั้นตอน 2: ตรวจสอบหน้าล็อกอินและแอดมิน
a. รีโหลดพื้นที่แอดมิน ควรเห็นสัญลักษณ์ล็อก (padlock) แทนคำเตือน "Not Secure"
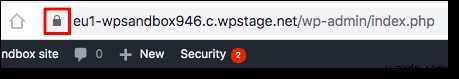
b. ล็อกเอาท์เว็บไซต์ และตรวจสอบหน้าล็อกอิน ควรแสดง padlock แทน "Not Secure"
ถ้าเห็น padlock… อย่าปаниก!
อาจเป็นปัญหา cache ล้าง cache ด้วยคู่มือ - How to Clear WordPress Cache?
c. ตอนนี้ ตรวจสอบเว็บไซต์ทั้งหมดว่าทำงานปกติ นี่น้อยกว่ากัน SSL certificate แตมากกว่าปลั๊กอินความปลอดภัยที่เพิ่งติดตั้ง
มีโอกาสว่าติดตั้งปลั๊กอินใหม่จะทำลายเว็บไซต์
ตรวจสอบหน้าสำคัญทั้งหมด: หน้าแรก บล็อก checkout cart โฆษณา กล่องสมัครสมาชิก ฟอร์มติดต่อ ฯลฯ
ทุกอย่างโอเค?
ดี! ไปขั้นตอนต่อไป
ขั้นตอน 3: ทำซ้ำขั้นตอนบน Live Site
มี 2 ทางเลือก:
- เปิด live site ติดตั้งปลั๊กอิน iThemes Security และทำตามขั้นตอนที่ 1
- หรือใช้ BlogVault Merge option รวม staging site กับ live site
แตถ้าเบื่อเรียนรู้เครื่องมือใหม่ แค่ติดตั้งปลั๊กอิน iThemes บน live site ก็ได้ จะไม่มีปัญหา
2. ลบคำเตือน "Not Secure" ด้วยตนเอง (Manual)
เพื่อลบคำเตือน "Not Secure" ด้วยตนเอง ต้องแค่แก้ไข wp-config file และใส่โค้ด
การแก้ไข wp-config file มีความเสี่ยงสูง แม้คุณแก้ไขมาแล้วหลายร้อยครั้ง
เพื่อลดโอกาสผิดพลาด เราแนะนำแก้ไข config file บน staging site เราจะแสดงวิธีแน่นอน
ขั้นตอน 1: สร้าง Staging Site
คลิกหัวข้อด้านบน จะ teleport ไป tutorial สร้าง staging site ใน 3 นาที
ขั้นตอน 2: จด SFTP Details
a. เปิด BlogVault dashboard เลือกเว็บไซต์
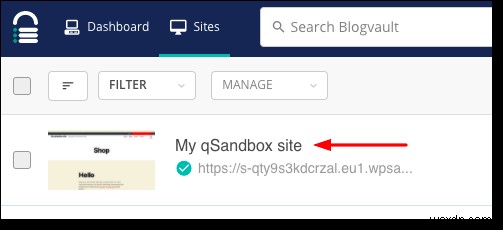
b. จากส่วน Staging เลือกสัญลักษณ์ >
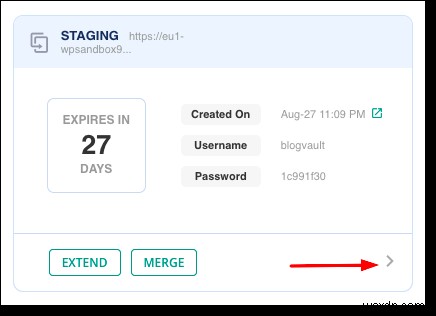
c. จด SFTP details: Username, Password, Host, Port
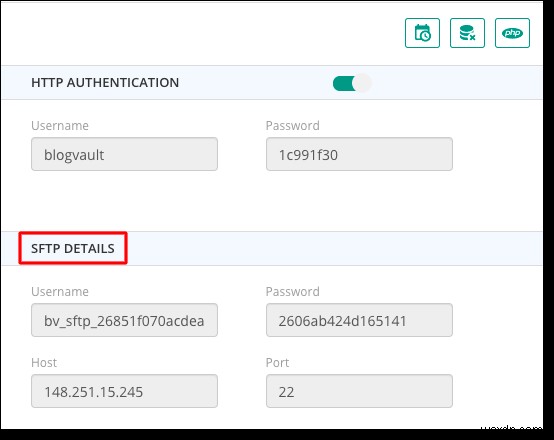
ขั้นตอน 3: ใช้ SFTP Credentials แก้ไข Config File
a. ดาวน์โหลดและติดตั้ง Filezilla บนคอมพิวเตอร์
b. เปิด Filezilla บนหน้าต่างด้านบน ควรเห็น: Host, Username, Password, Port ใส่ SFTP credentials คลิก Quickconnect
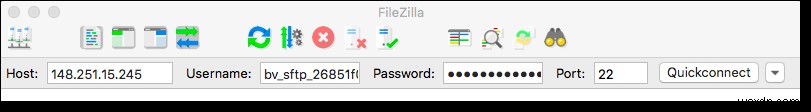
บน Filezilla มี 4 panels: Local Site, Remote Site, และ Filename
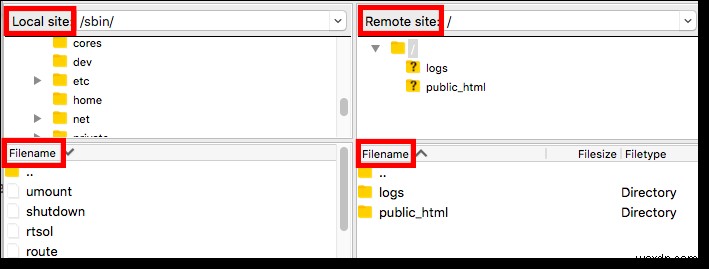
c. บน Remote Site panel จะมีโฟลเดอร์ public_html คลิกมัน
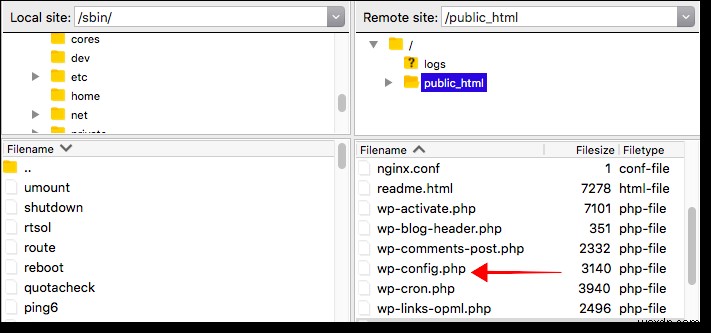
d. Panel ใต้ Remote Site จะแสดงไฟล์และโฟลเดอร์ ควรเห็นไฟล์ wp-config.php
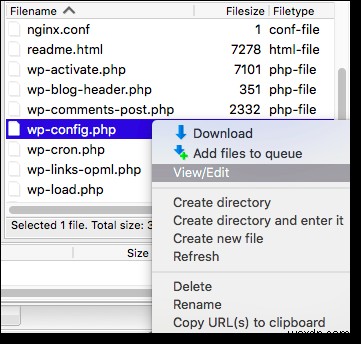
e. Right-click wp-config.php เลือก View/Edit
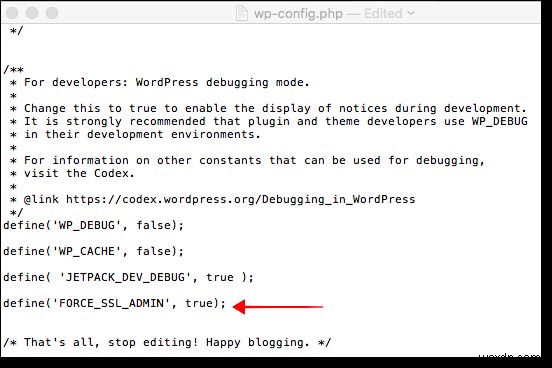
f. ใส่โค้ดต่อไปนี้ใน wp-config file:
define(‘FORCE_SSL_ADMIN’, true);
สำคัญ: โปรดแน่ใจว่าใส่ ก่อน คำสั่งนี้: /* That's all, stop editing! Happy blogging. */
g. ปิดไฟล์ จะถามว่า save หรือไม่ เลือก Yes
ขั้นตอน 4: ตรวจสอบหน้าล็อกอินและแอดมินของ Staging Site
a. เปิด BlogVault dashboard เลือกเว็บไซต์
b. จากส่วน Staging จด username และ password
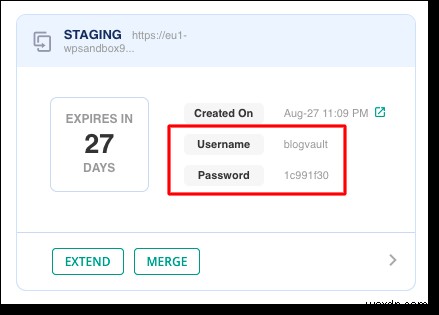
c. จากส่วนเดียวกัน เลือก staging site โดยคลิก URL จะเปิดบนเบราว์เซอร์ใหม่
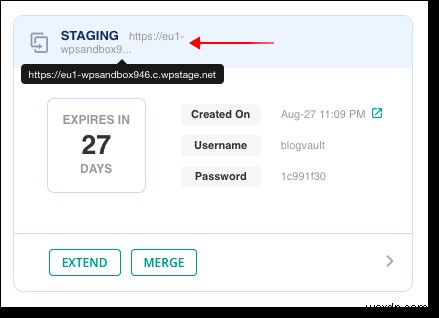
d. ทันทีที่เปิดเว็บไซต์ จะขอใส่ username และ password ที่จดไว้ Staging site มี password ป้องกัน unauthorized access
e. เปิดหน้าล็อกอินด้วยการเพิ่ม /wp-admin/ ท้าย URL
- ควรแสดง padlock แทนคำเตือน "Not Secure"
- ล็อกอินเข้าเว็บไซต์ ควรเห็น padlock แทน "Not Secure"
ถ้าไม่เห็น padlock อาจเป็นปัญหา cache ล้าง cache ด้วยคู่มือ - How to Clear WordPress Cache?
f. ขั้นตอนต่อไป ตรวจสอบเว็บไซต์ทั้งหมดว่าหน้าสำคัญและฟังก์ชันทำงานปกติ รวมถึง หน้าแรก บล็อก checkout cart โฆษณา กล่องสมัครสมาชิก ฯลฯ
ขั้นตอน 5: ทำซ้ำกระบวนการบน Live Site
มี 2 วิทีทำซ้ำ:
1. ใช้ BlogVault Merge option รวม staging site กับ live site (วิธีง่าย)
2. หรือแก้ไข wp-config.php บน live site ด้วยคู่มือ - How to Edit wp-config.php File?
เปิด wp-config files ใส่โค้ดต่อไปนี้:
define(‘FORCE_SSL_ADMIN’, true);
สำคัญ: โปรดแน่ใจว่าใส่ ก่อน คำสั่งนี้: /* That's all, stop editing! Happy blogging. */
3. ปิดไฟล์ จะถามว่า save หรือไม่ เลือก Yes
เสร็จแล้ว คุณลบคำเตือน WordPress login page now secure เรียบร้อยแล้ว
ทำไมคุณถึงเห็นคำเตือน "Not Secure" บนหน้าล็อกอินและแอดมิน?
สงสัยไหม - ทำไม WordPress login ของผมถึงไม่ปลอดภัย?
ในบางคำ: คุณเห็นคำเตือนเพราะเบราว์เซอร์ไมไว้วางใจ SSL certificate ของคุณ
คุณอาจสงสัย - แต certificate ทำงานดีบนส่วนอื่นของเว็บไซต์!
นั่นเพราะ หน้าล็อกอินและแอดมิน可以说是 หน้าสำคัญที่สุดของเว็บไซต์ เบราว์เซอร์ปฏิเสธเสิร์ฟหน้าเหล่านี้ผ่าน certificate ระดับ B
นี่คือสิ่งที่ทำได้ -
เปิด SSL checker Qualys SSL Labs ใส่ URL เว็บไซต์ กด Submit ถ้าได้ต่ำกว่า A+ สมบูรณ์แบบ คุณใช้ certificate ระดับ B
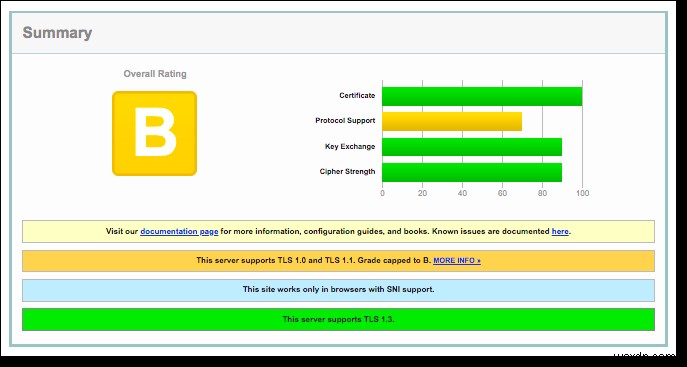
ถ้าใช้ self-signed SSL นี่คือเหตุผลที่ไม่ควร - Risks of Self-Signed SSL ดีกว่าคือติดตั้ง SSL certificate จาก vendor อื่น อ่านคู่มือครบถ้วนการเลือก SSL certificate ที่ดี
ถ้ากระบวนการเลือกและติดตั้ง SSL certificate ใหม่ทั้งหมดดูซับซ้อนเกินไป ขอ SSL certificate จากโฮสติ้งของคุณ และให้พวกเขาติดตั้งให้
เป็นไปได้ว่า SSL certificate ปัจจุบันมาจากโฮสติ้ง ในกรณีนั้น ติดต่อพวกเขา บอกเกี่ยวกับคำเตือนหน้าล็อกอินและแอดมิน ส่งสกรีนชอท
9 ใน 10 กรณี เป็นปัญหาการ config certificate โอกาสสูงว่าโฮสติ้งแก้คำเตือนได้ง่าย ถ้าคุณยังไม่ได้แก้ด้วยวิธีที่เราแสดงในส่วนก่อนหน้า
ต่อไปคืออะไร?
ยินดีด้วยที่ลบคำเตือน "Not Secure" สำเร็จ
ก่อนจะเดินต่อไป นี่คือสิ่งที่ควรคิด - SSL certificate เพียงอย่างเดียวพอที่จะรักษาเว็บไซต์ปลอดภัยจากการแฮ็กไหม?
หลังทำงานกับหลายพันเว็บไซต์ WordPress เกือบทศวรรษ เราคุณสมบัติพิเศษที่จะตอบคำถามนี้
พูดตรงๆ: ไม่ SSL เพียงอย่างเดียวจะไม่รักษาเว็บไซต์ของคุณให้ปลอดภัย
คุณต้องการปลั๊กอินความปลอดภัยเฉพาะทางเพื่อรักษาความปลอดภัยเว็บไซต์จากแฮ็กเกอร์
ปลั๊กอินอย่าง MalCare จะไม่ได้แค่ปกป้องหน้าล็อกอินและแอดมิน แตยังสแกนเว็บไซต์ทุกวันเพื่อตรวจจับกิจกรรมน่าสงสัย ช่วยล้างเว็บไซต์ถ้าพบมัลแวร์ และช่วยให้คุณใช้มาตรการป้องกันเว็บไซต์
ลอง MalCare ไปไหม?
