

Microsoft แก้ช่องโหว่ความปลอดภัยใน Microsoft Teams ซึ่งอาจทำให้แฮกเกอร์เข้าควบคุมบัญชีผู้ใช้ได้
เพื่อให้เศรษฐกิจเคลื่อนไหว และชีวิตหลายพันคนรอด บริษัทถูกบังคับให้เปลี่ยนมา Work Remotely (ทำงานจากระยะไกล) ความท้าทายใหญ่ที่สุดคือ ทำให้การเปลี่ยนผ่านนี้ปลอดภัยและมีประสิทธิภาพ การแก้ปัญหาการสื่อสารเป็นหัวใจสำคัญ ทำให้ซอฟต์แวร์ประชุมวิดีโอถูกใช้งาน Zoom เป็นอันดับต้นๆ แต่ด้วยปัญหาความเป็นส่วนตัวและ ZoomBombing คู่แข่งได้โอกาสขึ้น
แต่ดูเหมือนพวกเขาไม่ได้เรียนรู้จากข้อบกพร่องของ Zoom เพราะคู่แข่งก็มีข้อผิดพลาดเช่นกัน ช่องโหว่ล่าสุดที่ถูกค้นพบโดยบริษัทความปลอดภัย CyberArk แสดงว่า Microsoft Teams สามารถถูกแฮกผ่าน GIFs ได้
อย่างไรก็ตาม ช่องโหว่ที่เกี่ยวข้องได้รับการ Patch (แก้ไข) เมื่อวันที่ 20 เมษายน แต่เราไม่สามารถเพิกเฉยได้ว่า แฮกเกอร์กำลังมุ่งเป้าและโฟกัส exploit ซอฟต์แวร์ประชุมวิดีโอ เมื่อซอฟต์แวร์วิดีโอโทรถูกโจมตี แฮกเกอร์สามารถเข้าถึงข้อมูลปริมาณมหาศาล ดังนั้น บริษัทต้องตรวจสอบช่องโหว่และแก้ไขอย่างสม่ำเสมอ
GIF อันตราย (Malicious GIF) คืออะไร?
ช่องโหว่ที่ตรวจพบใน Microsoft Teams ส่งผลต่อทั้ง Web Browser และ Desktop Versions เพื่อเข้าถึงข้อมูลผู้ใช้ โจมตีพยายามใช้ประโยชน์จาก Subdomain Vulnerability (ช่องโหว่ซับโดเมน) ใน Microsoft Teams ด้วยการใช้ประโยชน์จากนี้ แฮกเกอร์สามารถส่ง GIF อันตราย เพื่อ scraping (เก็บ) ข้อมูลผู้ใช้ และสุดท้ายเข้าควบคุม Roster (รายชื่อ) ทั้งหมดของ Teams Accounts ในองค์กร
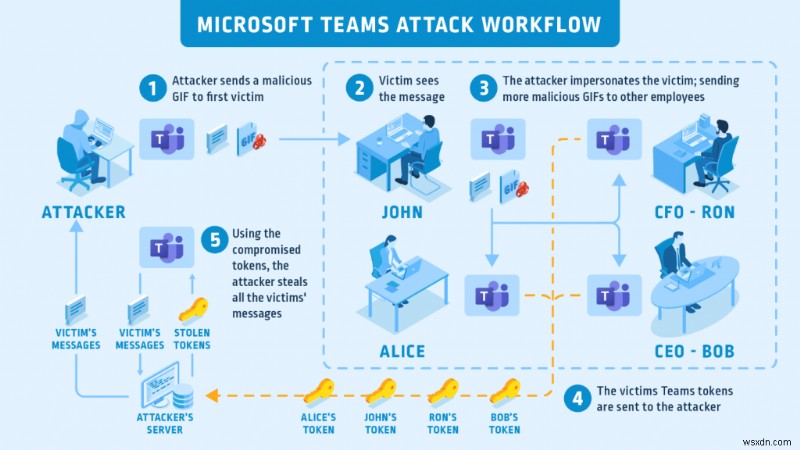
ปัญหาหลักเกิดจากวิธีที่ Microsoft จัดการ Authentication Tokens สำหรับการดูภาพ Tokens นี้ถูกจัดการโดยเซิร์ฟเวอร์ Microsoft ที่ teams.microsoft.com หรือที่อยู่ Subdomain:
- aadsync-test.teams.microsoft.com
- data-dev.teams.microsoft.com
หากโจมตีสามารถหลอกเป้าหมายให้เข้าเยี่ยม Subdomain ที่ถูก Hijack (ควบคุม) Authentication Tokens จะถูกส่งไปยังเซิร์ฟเวอร์ของโจมตี ให้สิทธิ์เข้าถึงขโมยข้อมูลเหยื่อ
แฮกเกอร์โจมตีผู้ใช้อย่างไร?
Phishing เป็นวิธีชัดเจนที่สุดในการทำให้ผู้ใช้เข้าเว็บที่ถูกควบคุม แต่ในกรณีนี้ นักวิจัย CyberArk พบว่า เพียงดู GIF อย่างเดียว ข้อมูลเหยื่อก็จะรั่วไหล เพราะ Source ของ GIF จะเป็น Subdomain ที่ถูกควบคุม และ Teams จะติดต่ออัตโนมัติเพื่อดูภาพ
Donald Duck GIF ที่ CyberArk ใช้ในการแฮก
Microsoft Teams คืออะไร?
Microsoft Teams เป็นแพลตฟอร์มการสื่อสารและทำงานร่วมกันชั้นนำ ใช้ทำวิดีโอคอล แชทกับสมาชิกอื่น แชร์ไฟล์ ฯลฯ นอกจากนี้ Teams ให้ First-party Integration (บูรณาการฝ่ายหนึ่ง) กับการสมัครสมาชิก Office 365 ของบริษัท
อ่านเพิ่มเติม:
- วิธีใช้ Microsoft Teams
- วิธีเปลี่ยนพื้นหลังวิดีโอใน Microsoft Teams
ช่องโหว่แบบ Worm-like นี้อันตรายเพียงไหน?
ช่องโหว่นี้เป็นหนึ่งใน Exploits ที่น่ากลัวที่สุด เพราะแพร่กระจายแบบ Worm Virus ไม่ chỉนั้น เพียงแค่ดู GIF ข้อมูลก็ถูกคุกคาม และผู้ใช้จะไม่รู้ว่าถูกโจมตี
อย่างไรก็ตาม ไม่มีการบ่งชี้ว่ามีผู้ได้รับผลกระทบ แต่ไม่ได้หมายความว่าไม่ต้องกังวล เนื่องจากเราทำงานจากบ้าน เราอ่อนไหวต่อการโจมตีมากขึ้น และแฮกเกอร์จะไม่หยุดที่ไหน ดังนั้นเราต้องให้ความสำคัญกับความปลอดภัยข้อมูล
ใครได้รับผลกระทบ?
ทุกคนที่ใช้ Microsoft Teams บน Web Browser หรือ Desktop อยู่ในกลุ่มเสี่ยง
โควิด-19 บังคับบริษัททำงานระยะไกล และเพื่อนั้นเราต้องใช้ซอฟต์แวร์แบบนี้ แต่เราไม่สามารถลืมความปลอดภัยได้
ครั้งนี้เราโชคดี แต่นี่ไม่ใช่กรณีที่จะเป็นอยู่ตลอดเวลา ดังนั้น เมื่อแชร์ข้อมูล ให้แน่ใจว่าพอร์ทัลปลอดภัย และเก็บสuspicion (ความสงสัย) ไว้ตลอด จะช่วยให้อยู่ในความปลอดภัย
