

ผู้ใช้เจอข้อความข้อผิดพลาด 『Sever has a weak ephemeral Diffie-Hellman public key』 เมื่อพยายามเข้าถึงเว็บไซต์จากคอมพิวเตอร์ แต่ security protocols ไม่ได้ตั้งค่าอย่างถูกต้อง ข้อความข้อผิดพลาดนี้ไม่ได้หมายความว่ามีอะไรผิดปกติที่ฝั่งผู้ใช้ ปัญหานี้มาจากฝั่ง server ที่ security configurations ไม่ได้ตั้งค่าอย่างถูกต้อง ยังมี workarounds ไปเข้าถึงเว็บไซต์ได้ไม่กี่อย่าง แต่ปัญหาต้องแก้ไขอย่างถูกต้องโดย webmaster
Diffie-Hellman key exchange (DH) เป็นวิธีแลกเปลี่ยน cryptographic keys ผ่าน public channel DH เป็นหนึ่งในตัวอย่างปฏิบัติที่ง่ายที่สุดของ public key exchange ที่นำไปใช้ในสาขาคริปโตกราฟี Server และ client machines แลกเปลี่ยนข้อมูลทุกเมื่อด้วยข้อมูลที่ปลอดภัยใน cryptographic keys หากใช้ DH สำหรับการถ่ายโอนและ DH key อ่อนแอ Browser จะปฏิเสธการสร้างการเชื่อมต่อเพื่อปกป้องความเป็นส่วนตัวของคุณ
สาเหตุของข้อผิดพลาด『Server has a weak ephemeral Diffie-Hellman public key』
เหมือนที่กล่าวไว้ ข้อความข้อผิดพลาดนี้บ่งชี้ว่ามีปัญหาบางอย่างฝั่ง server ไม่ใช่ฝั่งคุณ การตั้งค่าไม่ถูกต้องทำให้ SSL3 security protocol ล้มเหลว และจึงบล็อกคุณไม่ให้เข้าถึงเว็บไซต์
สิ่งมากที่สุดที่คุณทำได้คือปิด SSL3 จาก browser และเข้าถึงเว็บไซต์ โปรดทราบว่าคุณอาจเข้าถึงได้ แต่ความปลอดภัยของการเชื่อมต่อจะไม่ได้รับการรับประกัน สำหรับ webmaster ฝั่ง server คุณต้องตั้งค่าเว็บไซต์ให้ถูกต้อง เพื่อให้ผู้ใช้เชื่อมต่อได้อย่างถูกต้อง
วิธีที่ 1: ปิดใช้งาน SSL3 (ฝั่ง client)
ก่อนที่จะให้ข้อมูลเกี่ยวกับวิธีแก้ไขฝั่ง server เราจะครอบคลุมวิธีที่ client (คุณผู้ใช้) สามารถหลีกเลี่ยงข้อความข้อผิดพลาดนี้และเข้าถึงเว็บไซต์ได้ SSL3 (Secure Sockets Layer) เป็นมาตรฐานความปลอดภัยสำหรับสร้าง encrypted link ระหว่าง browser และ server เราสามารถปิด SSL3 บน browser ของคุณ และดูว่านี้แก้ปัญหาได้หรือไม่
ที่นี่เราสาธิตวิธีปิด SSL3 บน Firefox คุณสามารถทำซ้ำขั้นตอนบน browser ของคุณ
- เปิด Firefox พิมพ์ต่อไปนี้ใน address bar 「about:config」 เมื่อเข้าสู่ configurations ค้นหา security จาก search bar
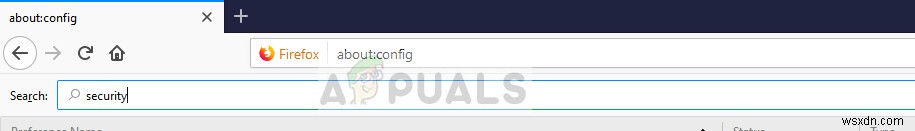
- ตอนนี้ configurations ทั้งหมดเกี่ยวกับ security จะแสดง ค้นหา entries ต่อไปนี้:
security.ssl3.dhe_rsa_aes_128_sha security.ssl3.dhe_rsa_aes_256_sha
คลิกขวาแต่ละตัว คลิก Toggle หากค่าเป็น true จะกลายเป็น false
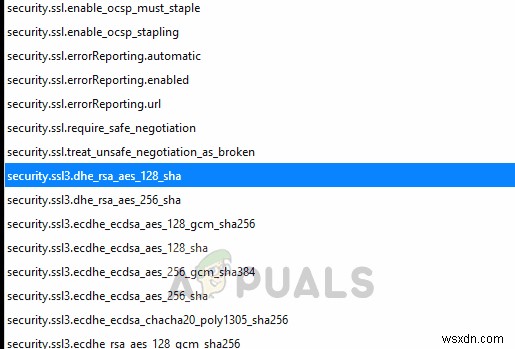
- หลังเปลี่ยนแล้ว รีสตาร์ท Firefox ลองเข้าถึงเว็บไซต์อีกครั้ง ตรวจสอบว่าปัญหาแก้ไขได้หรือไม่
สำหรับ Google Chrome คุณรันคำสั่งต่อไปนี้ใน command line และหลีกเลี่ยงปัญหา
- กด Windows + S พิมพ์ 「command prompt」 ในกล่องโต้ตอบ คลิกขวาแอปพลิเคชัน เลือก Run as administrator
- ใน elevated command prompt รันคำสั่งต่อไปนี้:
open /Applications/Google\ Chrome.app --args --cipher-suite-blacklist=0x0088,0x0087,0x0039,0x0038,0x0044,0x0045,0x0066,0x0032,0x0033,0x0016,0x0013
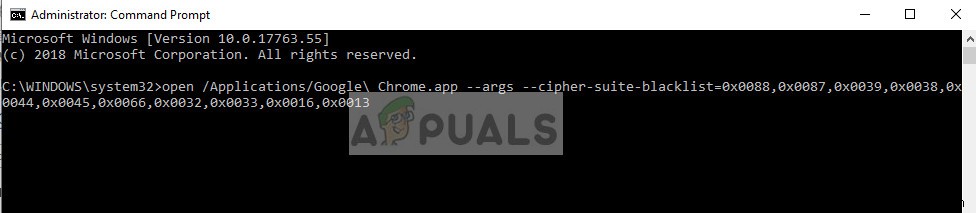
- ตอนนี้ลองเข้าถึงเว็บไซต์ ตรวจสอบว่าข้อความข้อผิดพลาดถูก bypass หรือไม่
วิธีที่ 2: ตั้งค่า DH public key ให้เหมาะสม (ฝั่ง server)
หากคุณเป็น webmaster คุณจะรู้ชัดเจนว่าคุณใช้ Diffie-Hellman key exchange บน server/website ของคุณ ขอเสนอให้ตั้งค่า key ยาวกว่า 1024 (bits) ยิ่ง key ยาว ยิ่งการเชื่อมต่อระหว่าง server/website และ browser ปลอดภัยมากขึ้น
หากคุณเป็นผู้ใช้ที่เจอข้อผิดพลาดเมื่อเข้าถึง admin page ของฮาร์ดแวร์เครือข่ายบางอย่าง โปรดแน่ใจว่ามันอัปเดตเป็น latest build แม้มี official software release จาก Netgear ที่อัปเดตเพื่อแก้บั๊กนี้โดยเฉพาะ
