

ในปัจจุบัน ไวรัส แอดแวร์ และมัลแวร์ใหม่ๆ ปรากฏและหายไปภายในไม่กี่วันหรือสัปดาห์ เมื่อไวรัส/แอดแวร์/มัลแวร์ใหม่ถูกปล่อยออกมาและติดเชื้อคอมพิวเตอร์ของผู้ใช้ จะใช้เวลาหลายวันสำหรับผู้เชี่ยวชาญในการระบุและกำหนดขั้นตอนการรักษา/กำจัดที่เหมาะสม
ในช่วงวันเหล่านั้น ผู้ใช้ไม่มีวิธีลองกำจัดด้วยตนเอง แต่ต้องรอวิธีแก้ไขที่เปิดเผยต่อสาธารณะ หรือนำคอมพิวเตอร์ไปให้ผู้เชี่ยวชาญทำความสะอาด เพื่อหลีกเลี่ยงปัญหานี้ ผมจึงตัดสินใจเขียนบทความทั่วไปที่นำเสนอขั้นตอนทั่วไปและเครื่องมือแอนติไวรัส/แอดแวร์/มัลแวร์ที่มีประโยชน์ที่สุดสำหรับทำความสะอาดคอมพิวเตอร์ ดังนั้น หากคอมพิวเตอร์ของคุณติดไวรัสที่ระบุไม่ได้ คุณสามารถใช้ขั้นตอนและเครื่องมือเหล่านี้ลองทำความสะอาดได้ แม้ว่าอาจไม่ได้ผลทุกครั้ง แต่ผมมั่นใจว่าจะช่วยได้ในส่วนใหญ่
วิธีทำความสะอาด Windows จากมัลแวร์ แอดแวร์ สปายแวร์ รูทคิท ไวรัส โทรจัน ฯลฯ
สำคัญ: ก่อนดำเนินการกำจัด ต้องแน่ใจว่าคุณมี สำรองข้อมูล (Backup) ที่อัปเดตล่าสุด ของไฟล์สำคัญทั้งหมด
ข้อเสนอแนะ:
1. หากดาวน์โหลดโปรแกรมที่แนะนำด้านล่างไม่ได้บนคอมพิวเตอร์ที่ติดเชื้อ ให้ดาวน์โหลดบนคอมพิวเตอร์สะอาดอีกเครื่อง แล้วนำโอนไป (เช่นด้วย USB Flash Drive) บนเครื่องที่ติดเชื้อ
2. หากต้องการ ให้เพิ่มหน้านี้ในรายการโปรด (Ctrl + D) เพื่อค้นหาและทำตามคำแนะนำได้ง่ายขึ้น
ข้อควรทราบ: โปรแกรมและเครื่องมือกำจัดมัลแวร์ทั้งหมดที่แนะนำในคู่มือนี้เป็น ฟรี (FREE) ทั้งหมด
ขั้นตอนการกำจัดมัลแวร์:
- เริ่มคอมพิวเตอร์ในโหมด "Safe Mode with Networking" (โหมดปลอดภัยพร้อมเครือข่าย)
- หยุดกระบวนการมัลแวร์ที่รันอยู่ด้วย RKill
- สแกนและกำจัดรูทคิทอันตรายที่ซ่อนอยู่ด้วย TDSSKiller
- กำจัดรูทคิทอันตรายด้วย Malwarebytes Anti-Rootkit
- ลบโปรแกรมมัลแวร์ออกจากการเริ่มต้นของ Windows (Startup)
- ลบโปรแกรมมัลแวร์ออกจาก Task Scheduler
- ลบไฟล์และโฟลเดอร์ชั่วคราวของผู้ใช้ทั้งหมดด้วย TFC
- ถอนการติดตั้งแอปพลิเคชันมัลแวร์
- ทำความสะอาดแอดแวร์ และทูลบาร์เบราว์เซอร์ที่ไม่ต้องการด้วย AdwCleaner
- กำจัดมัลแวร์ด้วย Malwarebytes Anti-Malware
- สแกนและกำจัดไวรัสด้วยโปรแกรมแอนติไวรัสของคุณ
- ลบ System Restore Points (จุดกู้คืนระบบ) ที่ติดเชื้อ
ขั้นตอนที่ 1: เริ่มคอมพิวเตอร์ในโหมด "Safe Mode with Networking"
เริ่มคอมพิวเตอร์ในโหมดปลอดภัยพร้อมการสนับสนุนเครือข่าย เพื่อป้องกันไม่ให้โปรแกรมอันตรายและบริการที่ไม่จำเป็นทำงาน
วิธีเริ่ม Windows ใน Safe Mode with Networking:
- กดปุ่ม Win
 + R พร้อมกันเพื่อเปิดกล่องคำสั่ง Run
- พิมพ์ msconfig แล้วกด Enter
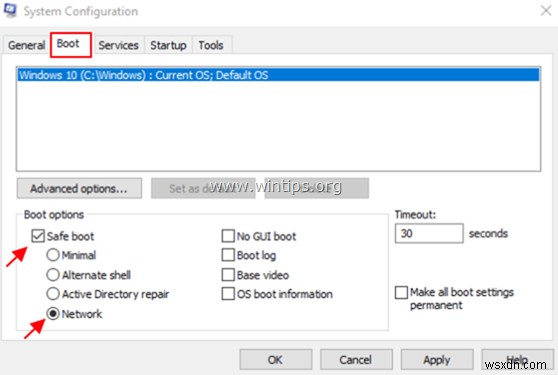
- คลิกแท็บ Boot (บูท) ติ๊กเลือก Safe Boot (บูทปลอดภัย) และ Network (เครือข่าย)
- คลิก OK และ Restart (รีสตาร์ท) คอมพิวเตอร์ *
* หมายเหตุ: เมื่อทำความสะอาดมัลแวร์เสร็จแล้ว ให้เปิด System Configuration (msconfig) อีกครั้ง ที่แท็บ General ให้เลือก Normal Startup (เริ่มต้นปกติ) แล้วคลิก OK เพื่อเริ่ม Windows อย่างปกติ
ขั้นตอนที่ 2: หยุดกระบวนการมัลแวร์ที่ทำงานอยู่ด้วย RKill
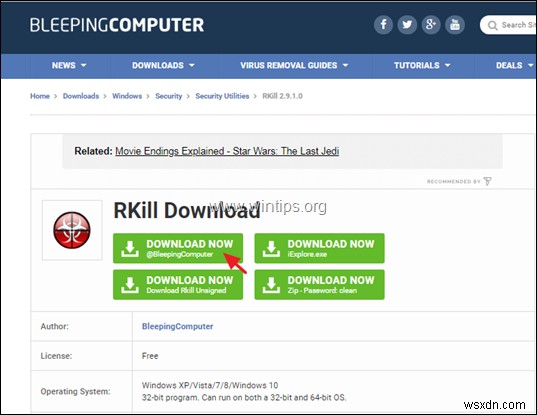
RKill เป็นโปรแกรมที่พัฒนาจาก BleepingComputer.com พยายามหยุดกระบวนการมัลแวร์ที่รู้จัก เพื่อให้ซอฟต์แวร์ความปลอดภัยทั่วไปสามารถทำงานและทำความสะอาดการติดเชื้อได้
- ดาวน์โหลดและบันทึก RKill ไว้ที่ Desktop *
* หมายเหตุ: RKill มีชื่อไฟล์หลายชื่อ เพราะมัลแวร์บางตัวไม่อนุญาตให้กระบวนการทำงานหากชื่อไฟล์ไม่ตรงตามที่กำหนด ดังนั้น หากพยายามรัน RKill แล้วมัลแวร์หยุดการทำงาน ให้ลองใช้ชื่อไฟล์อื่น
- รัน RKill และปล่อยให้โปรแกรมหยุดกระบวนการมัลแวร์ที่อาจทำงานอยู่
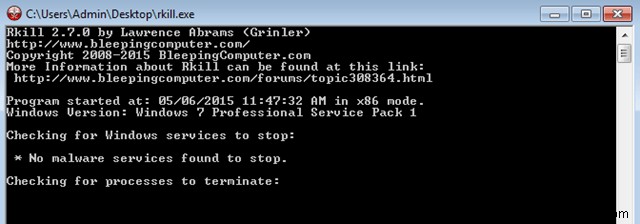
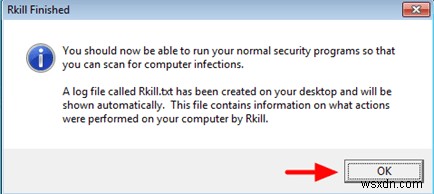
- เมื่อ RKill เสร็จสิ้น กด OK และดำเนินต่อไปขั้นตอนถัดไป
ขั้นตอนที่ 3: สแกนและกำจัดรูทคิทอันตรายที่ซ่อนอยู่ด้วย TDSSKiller
- ดาวน์โหลดและบันทึก TDSSKiller Anti-rootkit utility โดย Kaspersky Labs บนคอมพิวเตอร์ (เช่น Desktop)
- เมื่อดาวน์โหลดเสร็จ ไปที่ตำแหน่งดาวน์โหลด (เช่น Desktop) คลิกสองครั้งที่ "tdsskiller.exe" เพื่อรัน
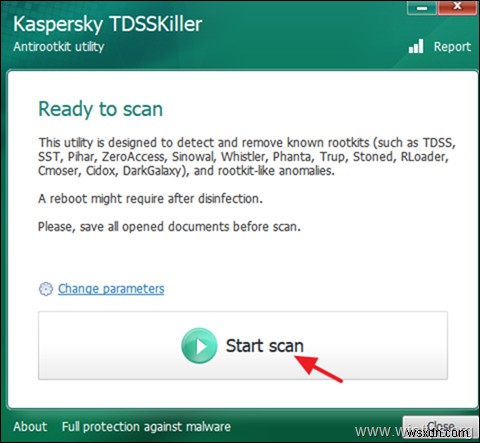
- ที่โปรแกรม Kaspersky Anti-rootkit utility คลิกที่ตัวเลือก "Change parameters" (เปลี่ยนพารามิเตอร์)
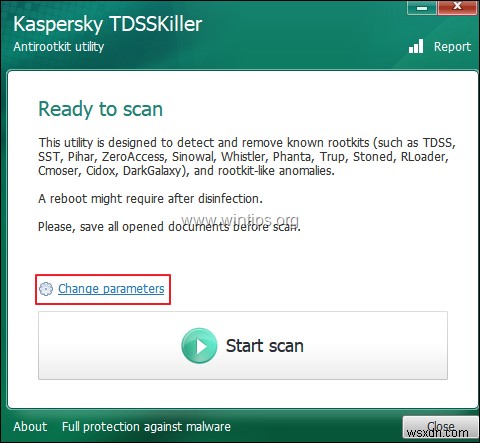
- ที่การตั้งค่า TDSSKiller ติ๊กเปิดใช้งานตัวเลือก "Detect TDLFS file system" (ตรวจจับระบบไฟล์ TDLFS) แล้วกด "OK"
- กด "Start scan" (เริ่มสแกน) เพื่อเริ่มสแกนหาโปรแกรมอันตราย
เมื่อสแกนเสร็จสิ้น จะมีหน้าต่างใหม่เปิดขึ้นแสดงผลการสแกน
- เลือกตัวเลือก "Cure" (รักษา) และปล่อยให้โปรแกรมเสร็จสิ้นการรักษาไฟล์ที่ติดเชื้อ
- เมื่อการ "Curing" เสร็จสิ้น Reboot (รีบูต) คอมพิวเตอร์
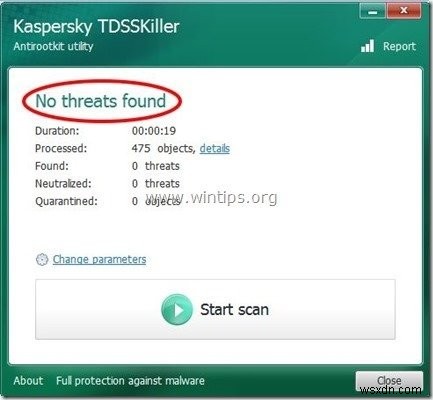
- หลังจากรีบูต รัน TDSSKiller อีกครั้ง เพื่อสแกนหา Rootkits อีกครั้ง หากการรักษาครั้งก่อนสำเร็จ โปรแกรมจะแจ้งว่า "No Threats found" (ไม่พบภัยคุกคาม)
ขั้นตอนที่ 4: กำจัดรูทคิทอันตรายด้วย Malwarebytes Anti-Rootkit
Malwarebytes Anti-Rootkit เป็นสแกนเนอร์และเครื่องกำจัดรูทคิทฟรี ที่ทันสมัย ตรวจจับและกำจัดรูทคิทอันตรายที่สุดได้
- ดาวน์โหลดและบันทึก Malwarebytes Anti-Rootkit ไว้ที่ Desktop
- รัน Malwarebytes Anti-Rootkit คลิก OK เพื่อแยกไฟล์บน Desktop (ไฟล์จะแยกอยู่ในโฟลเดอร์ "mbar")
- คลิก Next ที่หน้าจอแรก แล้วคลิกปุ่ม Update (อัปเดต)
- เมื่ออัปเดตเสร็จ คลิก Next อีกครั้ง
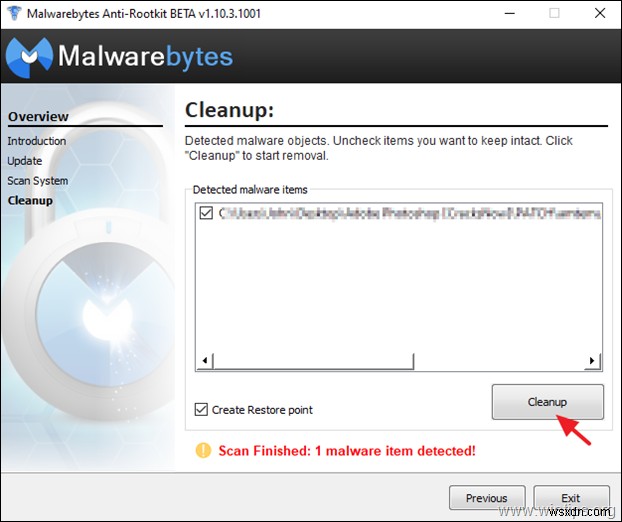
- สุดท้ายคลิก Scan (สแกน) เพื่อสแกนระบบหา Rootkits อันตราย
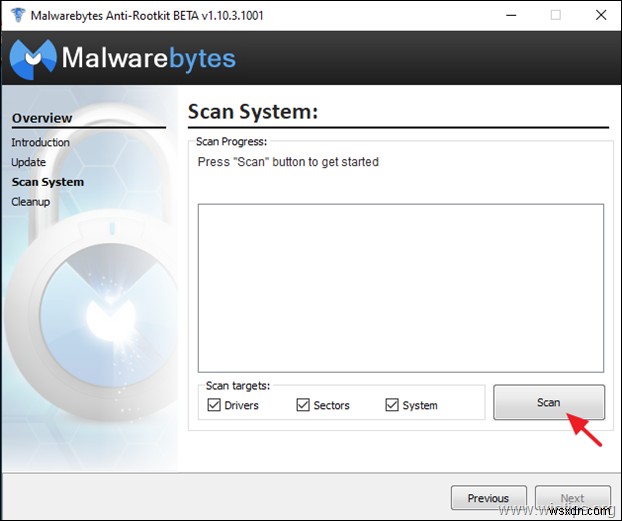
- เมื่อสแกนเสร็จ คลิก Cleanup (ทำความสะอาด) เพื่อทำความสะอาดคอมพิวเตอร์
ขั้นตอนที่ 5: ลบมัลแวร์และโปรแกรมไม่รู้จักออกจาก Windows Startup
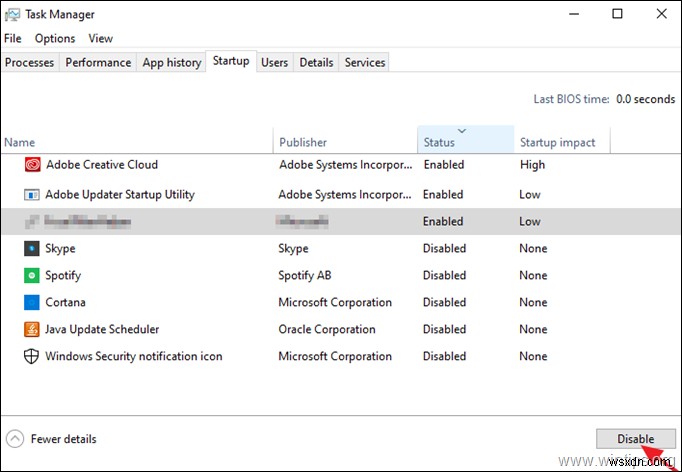
- กด Ctrl + Shift + Esc เพื่อเปิด Task Manager เลือกแท็บ Startup (การเริ่มต้น)
- เลือกและ Disable (ปิดใช้งาน) โปรแกรมที่ไม่รู้จักที่รันตอน Windows เริ่มต้น
ขั้นตอนที่ 6: ลบโปรแกรมมัลแวร์ใน Task Scheduler
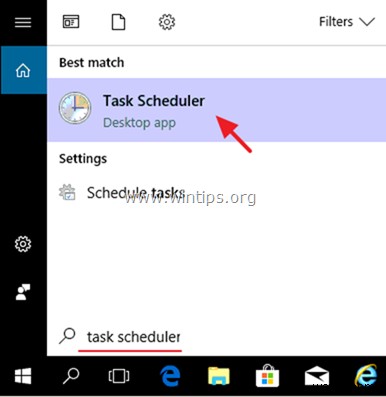
- ที่ช่องค้นหา พิมพ์: task scheduler
- เปิด Task Scheduler
- ขยาย Task Scheduler (Local) และเลือก Task Scheduler Library ด้านซ้าย
- Right-click (คลิกขวา) และ Disable (ปิดใช้งาน) งานที่น่าสงสัย
ขั้นตอนที่ 7: ลบไฟล์ชั่วคราวของผู้ใช้ทั้งหมดด้วย TFC
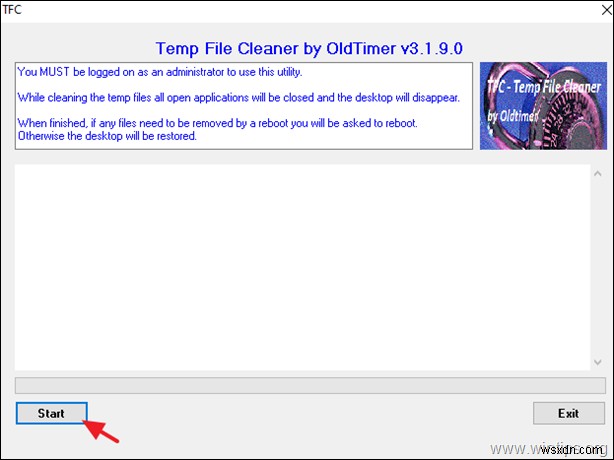
- ดาวน์โหลดและบันทึก TFC by OldTimer บนคอมพิวเตอร์
- เมื่อดาวน์โหลดเสร็จ รัน TFC กดปุ่ม Start เพื่อทำความสะอาดไฟล์และโฟลเดอร์ชั่วคราวทั้งหมด *
* หมายเหตุ: คำแนะนำโดยละเอียดเกี่ยวกับการดาวน์โหลดและใช้งาน TFC สามารถหาได้ที่: How to delete temporary files using TFC
ขั้นตอนที่ 8: ถอนการติดตั้งโปรแกรมไม่รู้จักและไม่ต้องการทั้งหมด
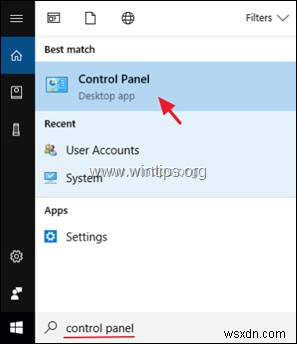
- เปิด Windows Control Panel: เปิดช่องค้นหาพิมพ์ Control Panel *
* หมายเหตุ: ใน Windows 7 & Vista: ไปที่ Start > Control Panel
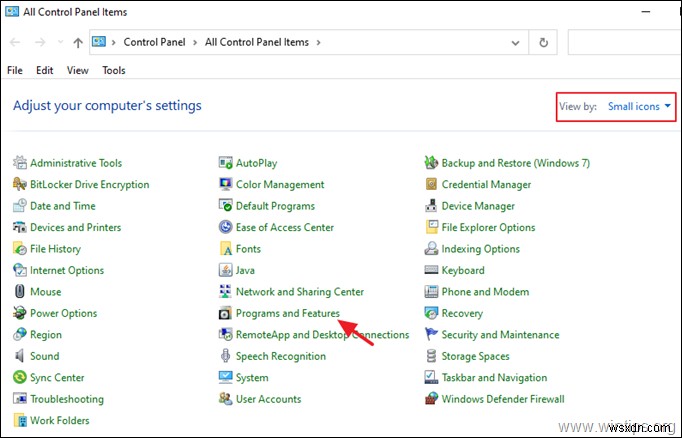
- ตั้งค่า View By (มุมมอง) เป็น Small icons (ไอคอนเล็ก) และเปิด Programs and Features (โปรแกรมและคุณสมบัติ) *
- เมื่อแสดงรายการโปรแกรมบนหน้าจอ:
- ก. เรียงโปรแกรมตามวันที่ติดตั้ง (Installed On)
- ข. เลือกและ Uninstall (ถอนการติดตั้ง) โปรแกรมที่ไม่รู้จักที่ติดตั้งอยู่ในระบบ *
* หมายเหตุ: หากได้ข้อความผิดพลาด "You do not have sufficient access to uninstall" (คุณไม่มีสิทธิ์เพียงพอในการถอนการติดตั้ง) หรือมีปัญหาในการถอนการติดตั้ง ให้ทำตามคู่มือนี้เพื่อถอนการติดตั้งโปรแกรม
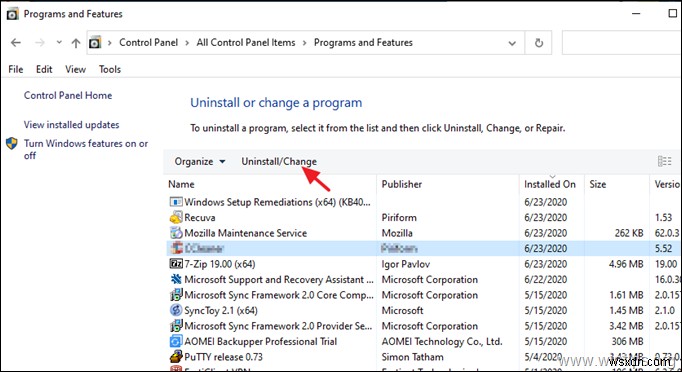
- เมื่อถอนการติดตั้งโปรแกรมไม่รู้จักและไม่ต้องการหมดแล้ว ให้ดำเนินต่อไปขั้นตอนถัดไป
ขั้นตอนที่ 9: ทำความสะอาดแอดแวร์ ทูลบาร์ และส่วนขยายเบราว์เซอร์ที่ไม่ต้องการด้วย AdwCleaner
AdwCleaner เป็นยูทิลิตี้ที่ทรงพลังสำหรับทำความสะอาดแอดแวร์ ทูลบาร์ PUP และไฮแจ็คเกอร์ทั้งหมดออกจากคอมพิวเตอร์
- Download (ดาวน์โหลด) และ save (บันทึก) AdwCleaner ไว้ที่ Desktop
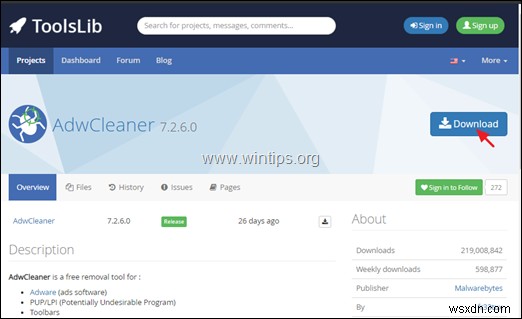
- Close all open programs (ปิดโปรแกรมที่เปิดอยู่ทั้งหมด) และ Double Click (คลิกสองครั้ง) เปิด AdwCleaner จาก Desktop
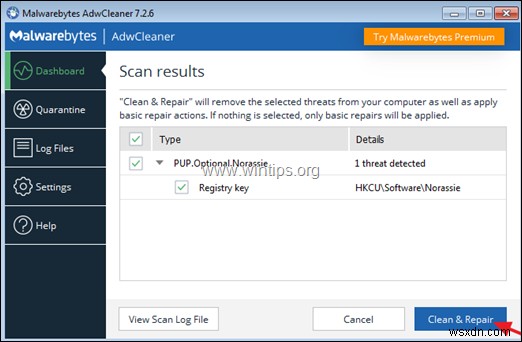
- หลังยอมรับ "License Agreement" (สัญญาอนุญาต) กดปุ่ม Scan Now (สแกนตอนนี้)
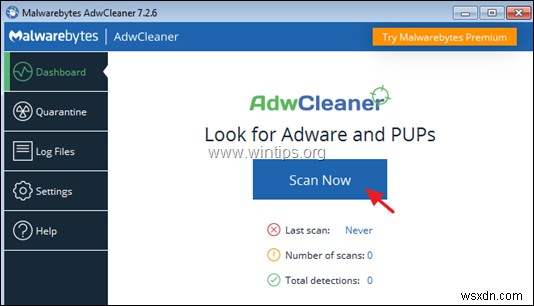
- เมื่อสแกนเสร็จ กด Clean & Repair (ทำความสะอาดและซ่อมแซม) เพื่อลบรายการอันตรายที่ไม่ต้องการทั้งหมด
- เมื่อถูกถาม ให้คลิก Clean and Restart Now (ทำความสะอาดและรีสตาร์ทตอนนี้)
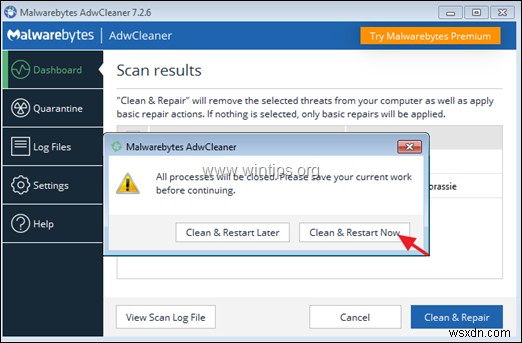
- หลังรีสตาร์ท ปิดหน้าต่างข้อมูล (log) ของ AdwCleaner และดำเนินต่อไปขั้นตอนถัดไป
ขั้นตอนที่ 10: ทำความสะอาดโปรแกรม ไฟล์ และ Registry Entries อันตรายด้วย Malwarebytes Anti-Malware
* หมายเหตุ: Malwarebytes เป็นหนึ่งในโปรแกรมแอนติมัลแวร์ฟรีที่น่าเชื่อถือที่สุดในปัจจุบันสำหรับทำความสะอาดคอมพิวเตอร์จากภัยคุกคามที่เหลืออยู่ หากต้องการคุ้มครองตลอดเวลาจากไวรัสและภัยคุกคามมัลแวร์ ทั้งที่มีอยู่และในอนาคต เราแนะนำให้ซื้อ Malwarebytes Premium

วิธีดาวน์โหลดและติดตั้ง Malwarebytes:
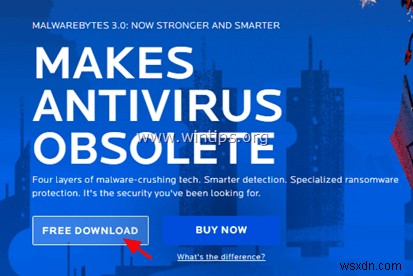
- คลิกปุ่ม Free Download (ดาวน์โหลดฟรี) ที่หน้า Malwarebytes Download เพื่อดาวน์โหลด Malwarebytes Premium TRIAL *
* หมายเหตุ: หลังจากช่วงทดลองใช้ 14 วัน Malwarebytes จะกลายเป็นเวอร์ชันฟรี แต่ไม่มีการป้องกันแบบเรียลไทม์สำหรับแรนซัมแวร์ ไวรัส หรือโปรแกรมมัลแวร์
- เมื่อดาวน์โหลดเสร็จ คลิกสองครั้งที่ไฟล์ที่ดาวน์โหลด และ Install (ติดตั้ง) Malwarebytes
- เมื่อถูกถามให้ติดตั้ง Malwarebytes Browser Guard ให้คลิก Skip this (ข้ามขั้นตอนนี้)
- เมื่อติดตั้งเสร็จ ดำเนินการสแกนคอมพิวเตอร์ด้วย Malwarebytes ครั้งแรกตามด้านล่าง
วิธีสแกนและทำความสะอาดคอมพิวเตอร์ด้วย Malwarebytes:
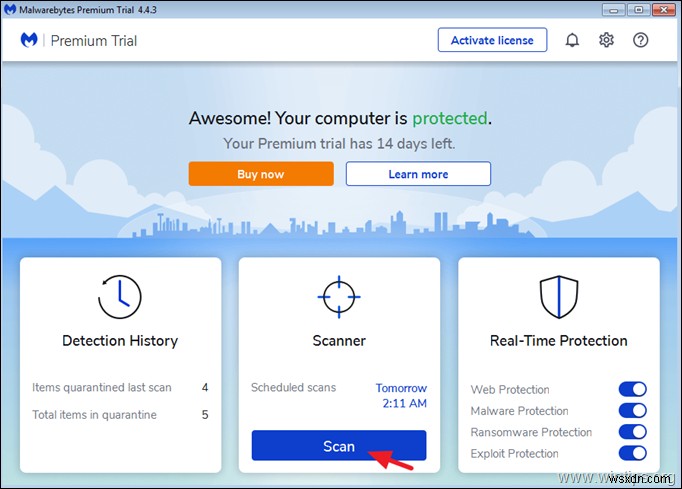
- เปิด Malwarebytes Premium Trial รอจนโปรแกรมอัปเดตฐานข้อมูลแอนติไวรัส
- เมื่ออัปเดตเสร็จ กดปุ่ม Scan Now (สแกนตอนนี้) เพื่อเริ่มสแกนระบบหามัลแวร์และโปรแกรมที่ไม่ต้องการ
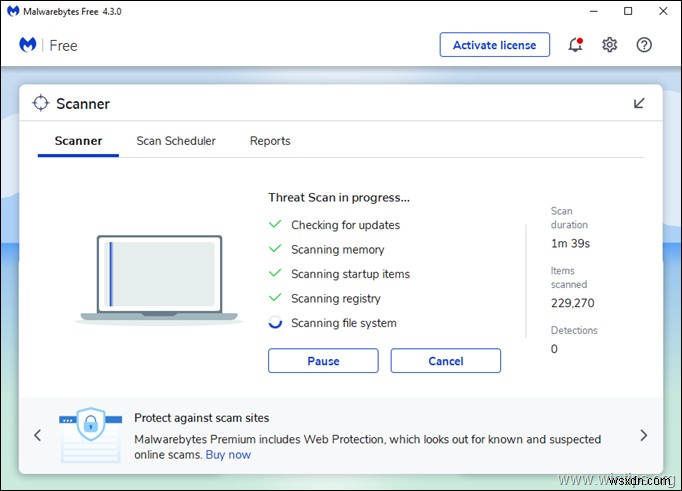
- รอจน Malwarebytes สแกนคอมพิวเตอร์หามัลแวร์เสร็จสิ้น
- เมื่อสแกนเสร็จ เลือกภัยคุกคามที่ตรวจพบทั้งหมด (ถ้าพบ) แล้วกดปุ่ม Quarantine (กักกัน) เพื่อลบทั้งหมดออกจากคอมพิวเตอร์
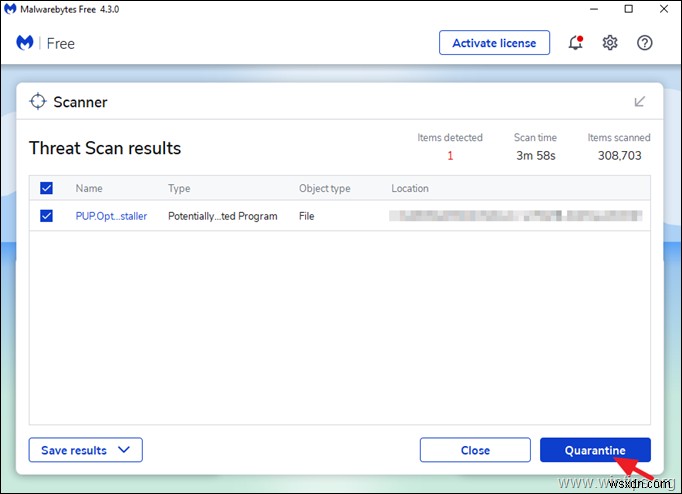
- รอจน Malwarebytes ลบการติดเชื้อทั้งหมด แล้วรีสตาร์ทคอมพิวเตอร์ (ถ้าโปรแกรมแจ้ง) เพื่อกำจัดภัยคุกคามที่ทำงานอยู่ให้หมด
ขั้นตอนที่ 11: สแกนและกำจัดไวรัสด้วยโปรแกรมแอนติไวรัสของคุณ
หลังรีสตาร์ท ให้เปิดโปรแกรมแอนติไวรัสของคุณ และทำการ Full Scan (สแกนเต็มรูปแบบ) หาไวรัสบนคอมพิวเตอร์
- บทความเกี่ยวข้อง: Best Free Antivirus Programs for Home use (โปรแกรมแอนติไวรัสฟรีที่ดีที่สุดสำหรับใช้งานที่บ้าน)
ข้อเสนอแนะ: ก่อนหรือหลังสแกนระบบด้วยแอนติไวรัสของคุณ แนะนำให้สแกนหาไวรัสด้วย ESET Online Scanner ซึ่งเป็นเครื่องมือกำจัดไวรัสแบบสแตนด์อโลนที่ทรงพลัง สำหรับทำความสะอาดคอมพิวเตอร์จากภัยคุกคาม
- ดาวน์โหลดและรัน ESET Online Scanner
- เลือกภาษา และ Accept (ยอมรับ) Terms of Use (ข้อกำหนดการใช้งาน)
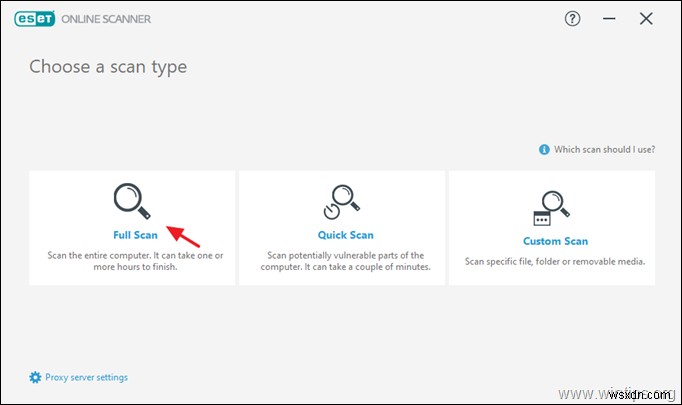
- เลือก Computer Scan แล้วคลิก Full Scan (สแกนเต็ม)
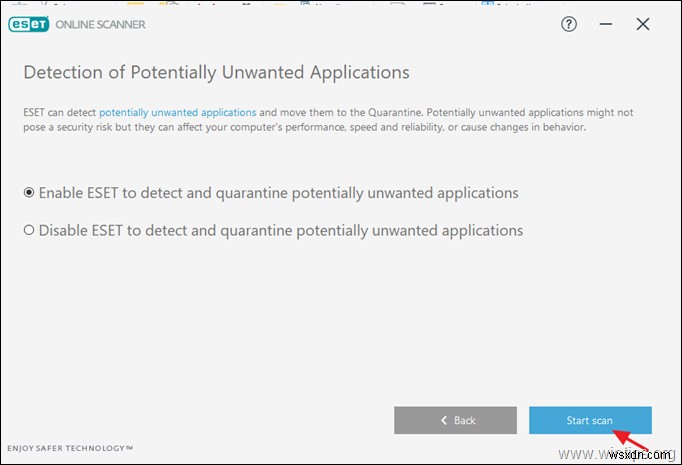
- เลือก Enable ESET to detect and quarantine unwanted applications (เปิดใช้งาน ESET เพื่อตรวจจับและกักกันแอปพลิเคชันที่ไม่ต้องการ) แล้วคลิก Start scan (เริ่มสแกน)
ขั้นตอนที่ 12: ลบ Windows Restore Points ที่ติดเชื้อ
หลังทำตามคำแนะนำข้างต้น ตรวจสอบว่าคอมพิวเตอร์ทำงานได้ปกติ แล้วจึงลบ System Restore Points (จุดกู้คืนระบบ) เก่าทั้งหมดออกจากคอมพิวเตอร์ เนื่องจากยังคงมีมัลแวร์ที่อาจทำลายคอมพิวเตอร์ในอนาคต ดังนั้นให้ดำเนินการดังนี้:
- Disable (ปิดใช้งาน) ฟีเจอร์ 'System Restore' บนไดรฟ์ C:\ เพื่อลบ System Restore Points ที่ติดเชื้อ
- จากนั้น Re-enable (เปิดใช้งานใหม่) ฟีเจอร์ 'System Restore' เพื่อความปลอดภัย
- บทความเกี่ยวข้องสำหรับคำแนะนำโดยละเอียด: How to Enable or Disable System Restore in Windows (วิธีเปิด/ปิด System Restore ใน Windows)
สรุป: หวังว่าบทความนี้จะมีประโยชน์และมีประสิทธิภาพ และคอมพิวเตอร์ของคุณตอนนี้สะอาดจากโปรแกรมอันตรายทั้งหมดแล้ว ผมจะพยายามอัปเดตบทความนี้ให้ทันสมัย จากฝ่ายคุณ หากต้องการเรียนรู้วิธีป้องกันตัวจากมัลแวร์ในอนาคต โปรดอ่านบทความนี้: Ten+ tips to keep your computer fast and healthy (10+ เคล็ดลับเก็บคอมพิวเตอร์ให้เร็วและแข็งแรง)
