

การโจมตีไซเบอร์ที่ซับซ้อนต่อเนื่องทั้งต่อบุคคลและองค์กรใหญ่ — รวมถึงกองทัพสหรัฐ — เตือนให้เห็นว่าภัยคุกคามที่ก้าวหน้าอย่างรวดเร็ว ไม่ רק สุกคุกคามผู้บริโภค แต่ยังรวมถึงองค์กรที่มีทรัพยากรมากที่สุดและมีการป้องกันที่ดีที่สุดด้วย เรียนรู้เพิ่มเติมเกี่ยวกับไวรัสและมัลแวร์ล่าสุด ทำไมสแคมและการโจมตีฟิชชิงจึงกลายเป็นเวกเตอร์โจมตีที่ต่อเนื่อง และ AI กำลังเปลี่ยนแปลงภูมิทัศน์ภัยคุกคามอย่างไร
ไวรัส มัลแวร์ และภัยคุกคามอื่นๆ ปัจจุบันในปี 2024
ภูมิทัศน์ภัยคุกคามกำลังพัฒนาอย่างต่อเนื่อง เนื่องจากผู้อาชญากรรมไซเบอร์หาวิธีใหม่ๆ เพื่อนำไวรัสคอมพิวเตอร์สมัยใหม่และมัลแวร์อื่นๆ เข้าสู่อุปกรณ์และเครือข่าย แต่สิ่งที่คงที่คือ ภัยคุกคามจากมัลแวร์ยังคงเพิ่มขึ้นและก้าวหน้าอยู่ดี
การพัฒนาที่โดดเด่นในปี 2023 อยู่ที่แรนซัมแวร์ ซึ่งเดือนมีนาคมทำลายสถิติการโจมตีแรนซัมแวร์ด้วยการเพิ่มขึ้น 62% เมื่อเทียบกับปีก่อนหน้า แนวโน้มนี้กว้างขวางต่อเนื่องในปี 2024 ด้วยการโจมตีแรนซัมแวร์อยู่ในระดับสูงสุดตลอดกาลทั้งแบบเดือนต่อเดือนและปีต่อปี
แต่ในขณะที่แรนซัมแวร์อาจเป็นหนึ่งในวิธีที่แฮกเกอร์ชอบที่สุดในการทำกำไรจากอาชญากรรมไซเบอร์ มัลแวร์ประเภทอื่นๆ ยังคงเป็นภัยพิบัติที่ต่อเนื่อง และเวกเตอร์โจมตีที่ซับซ้อนขึ้นเรื่อยๆ รวมถึงโทรจันและ Drive-by Download ทำให้มัลแวร์ทุกประเภทยากต่อการป้องกันมากขึ้น
นี่คือภัยคุกคามมัลแวร์คอมพิวเตอร์อันดับนำที่ต้องระวังในปี 2024:
RaaS
LockBit 3.0
8Base
SocGholish
Clop
Akira
Windows Update Ransomware (Cyborg)
1. RaaS (Ransomware as a Service)
ในอดีต แรนซัมแวร์จำกัดอยู่กับผู้กระทำชั่วที่มีความรู้และความสามารถในการสร้างซอฟต์แวร์ของตัวเอง สิ่งนี้เปลี่ยนไปด้วยการขึ้นของ Ransomware as a Service (RaaS) ทุกคนสามารถจ่ายเงินให้ "มืออาชีพ" ดำเนินการโจมตีที่ซับซ้อนให้ได้
RaaS เป็นแนวโน้มที่น่ากลัว เพราะทำให้เครื่องมือมัลแวร์ที่ซับซ้อนเข้าถึงได้โดยแฮกเกอร์ที่มีประสบการณ์น้อยหรือไม่มีเลย ช่วยทำให้การโจมตีแรนซัมแวร์แพร่หลายและไม่คาดคิดมากขึ้น เมื่อระดับการเข้าถึงมัลแวร์ใหม่นี้พัฒนา จำนวนการโจมตีที่ไม่คาดคิดและแปรปรวนที่เปิดใช้งานโดยกลุ่ม RaaS คาดว่าจะเพิ่มขึ้นในอีกหลายปีข้างหน้า
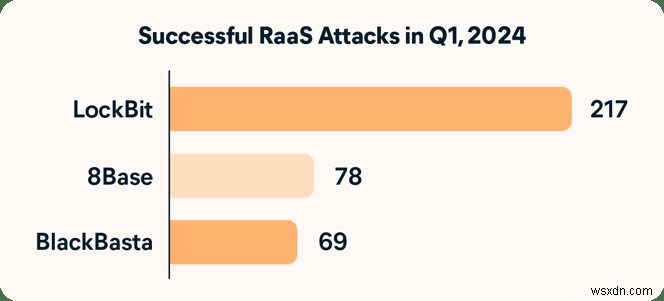
LockBit ยังคงเป็น RaaS ที่มั่นคงและแพร่หลายที่สุดในไตรมาสแรกของ 2024 ด้วยการโจมตีที่ประกาศสำเร็จ 217 ครั้ง คิดเป็นการโจมตีขู่เลี้ยงของ RaaS มากกว่าที่ 8Base และ BlackBasta — กลุ่มแรนซัมแวร์อันดับสองและสามที่ใหญ่ที่สุด — รวมกัน
2. LockBit 3.0
กลุ่มแรนซัมแวร์ LockBit ทำงานมาตั้งแต่ปี 2020 สิ่งที่ทำให้ LockBit 3.0 ต่างจากเวอร์ชันก่อนหน้าคือ มันกลายเป็นแบบโมดูลาร์ หมายความว่ามัลแวร์ติดเชื้อระบบเป็นขั้นตอน ทำให้ยากต่อการตรวจจับและป้องกันมากกว่าเวอร์ชันเก่าที่โปร่งใสกว่า
มาดูรายละเอียดเหตุการณ์ LockBit 近期:
LockBit ถูกใช้ขโมยแผนผังและสคีมแอติก 3,000 ชิ้นจากผู้ผลิตชิ้นส่วน Space X ชื่อ Maximum Industries
กลุ่ม LockBit อ้างว่าขโมยข้อมูลจาก TSMC ผู้ผลิตเซมิคอนดักเตอร์ และขอค่าไถ่ 70 ล้านดอลลาร์
ค้นพบ Sub-variant ใหม่ของ LockBit 3.0 ที่มีคุณสมบัติการแพร่กระจายตัวเอง เลียนแบบการแพร่กระจายของไวรัสคอมพิวเตอร์แบบดั้งเดิม
หลังจากที่ NCA (สำนักงานอาชญากรรมแห่งชาติ UK), FBI และ Europol ร่วมมือกันทำลายการดำเนินงานของ LockBit รวมถึงยึดครอบเว็บไซต์ที่กลุ่มแรนซัมแวร์ใช้ LockBit โจมตีจากเซิร์ฟเวอร์ใหม่โดยใช้ Encryptor ที่อัปเดตแล้ว
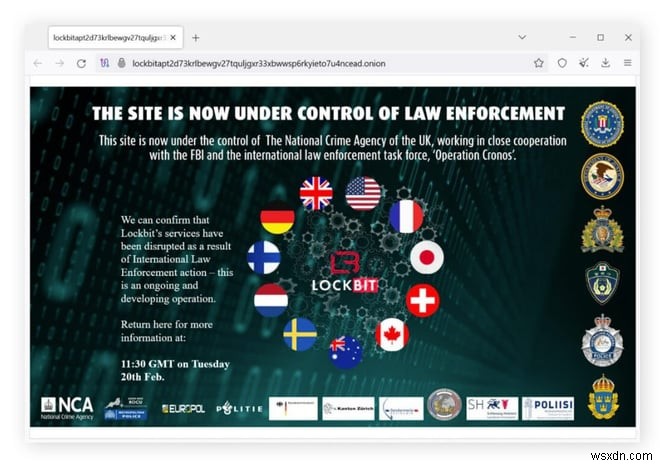 ข้อความที่แสดงบนเว็บไซต์ LockBit ที่ถูกยึดโดยหน่วยบังคับกฎหมาย แหล่งที่มา: Avast 2024 Threat Report และ BBC
3. 8Base
กลุ่มแรนซัมแวร์ 8Base ทำงานมาตั้งแต่เดือนมีนาคม 2022 โดยมีเหยื่อมากกว่า 356 รายภายในเดือนพฤษภาคม 2024 กลุ่มนี้ได้รับความสนใจอย่างมากในเดือนมิถุนายน 2023 หลังจากกิจกรรมเพิ่มขึ้นอย่างกะทันหัน
8Base มักมุ่งเป้าธุรกิจด้วยแนวทาง Double Extortion — ขโมยและเข้ารหัสข้อมูลก่อนใช้กลยุทธ์ Name-and-Shame เพื่อขอค่าไถ่ พวกเขามีความคล้ายคลึงกับอีกกลุ่มหนึ่งคือ RansomHouse ซึ่งทำให้มีข่าวลือว่า 8Base เป็นสาขาย่อย และยังคงมีความไม่แน่ชัดเกี่ยวกับเจตนาและแนวทางของ 8Base
4. SocGholish
SocGholish คิดเป็น 60% ของ 10 สเตรนมัลแวร์อันดับนำที่ส่งผลต่อผู้ใช้ Windows ในช่วงต้น 2024 ทำให้เป็นหนึ่งในภัยคุกคามใหญ่สุดของปี ยังรู้จักในชื่อ FakeUpdates SocGholish มีมาตั้งแต่ปี 2017 อย่างน้อย
มันคือ Downloader ที่ส่งมอบผ่าน Drive-by-download โดยผู้ใช้ดาวน์โหลดมัลแวร์จากเว็บไซต์ที่ถูกแฮกหรืออันตรายโดยไม่ได้ตั้งใจ หลังถูกหลอกให้คลิกลิงก์อัปเดตซอฟต์แวร์หรือเบราว์เซอร์ปลอม
นี่คือวิธีที่การโจมตีมัลแวร์ SocGholish มักเกิดขึ้น:
การอัปเดตเบราว์เซอร์ปลอม: แฮกเกอร์สร้างเว็บไซต์อันตรายหรือแฮกเว็บไซต์ที่ถูกต้อง เพื่อแสดงการแจ้งเตือนอัปเดตซอฟต์แวร์ปลอมที่เลียนแบบการแจ้งเตือนอัปเดตจริงจากเบราว์เซอร์ยอดนิยม
การดาวน์โหลดอันตราย: หากผู้ใช้เชื่อการอัปเดตปลอม พวกเขาจะถูก Redirect ไปหน้าดาวน์โหลด และไฟล์ที่ดูไม่เป็นอันตรายจะถูกดาวน์โหลดและรันโดยอัตโนมัติโดยไม่ต้องโต้ตอบเพิ่มเติม
มัลแวร์รอง: มัลแวร์รองอย่าง Remote Access Trojans (RATs) อาจถูกปรับใช้เพื่อควบคุมระบบหรือขโมยข้อมูลละเอียดอ่อน
5. Clop
แรนซัมแวร์ Clop (รู้จักอีกชื่อว่า CLOP, Cl0p, และ TA505) ถือเป็นหนึ่งในภัยคุกคามอันตรายที่สุดต่อความปลอดภัยข้อมูลในปัจจุบัน เป็นเวอร์ชันสมัยใหม่ของ CryptoMix ที่ค้นพบครั้งแรกในปี 2016 มุ่งเป้า Windows PC ก๊องรัสเซียที่รับผิดชอบอ้างว่าทำหน้าที่เป็นผู้ครอบครองการรั่วไหลข้อมูลใหญ่หลายครั้ง รวมถึงการโจมตี BBC และ British Airways
ความอันตรายจากแรนซัมแวร์ Clop ทำข่าวใหญ่ตลอดปี 2023 เมื่อโค้ดอันตรายนี้มุ่งเป้าธุรกิจหลายแห่ง องค์กรรัฐบาลกลางสหรัฐ และรัฐบาลรัฐในมินเนโซตาและอิลลินอยส์ มหาวิทยาลัย Johns Hopkins ในบอลติมอร์ และระบบมหาวิทยาลัยทั่วรัฐจอร์เจีย เป็นเหยื่อของการโจมตี Clop ในช่วงเวลาเดียวกัน
"ก๊องรัสเซียที่รับผิดชอบ (สำหรับ Clop) อ้างว่าทำหน้าที่เป็นผู้ครอบครองการรั่วไหลข้อมูลใหญ่หลายครั้ง รวมถึงการโจมตี BBC และ British Airways."
作为回应,CISA 和 FBI 发布了关于 Clop 勒索软件团伙的警告,透露网络犯罪分子利用 SQL 注入利用 MOVEit 数据传输软件中的漏洞。该漏洞允许他们访问该服务托管的数据,包括政府机构和个人用户的敏感信息。
6. Akira
Akira เป็นหนึ่งในภัยคุกคามแรนซัมแวร์ล่าสุดที่ได้รับความสนใจมวลชน เนื่องจากชื่อเสียงในการขอค่าไถ่ร้อยล้านดอลลาร์ เนื่องจากค่าไถ่สูงมากนี้ อาจไม่คาดหวังว่าเหยื่อองค์กรจะได้ข้อมูลที่ถูกขโมยคืน — เว้นแต่จะถูกเปิดเผยต่อสาธารณะบนเว็บไซต์ของกลุ่มบน Dark Web
Akira เป็นภัยคุกคามไซเบอร์ใหม่ที่น่ากลัวมาก และเชื่อมโยงกับการโจมตีโดดเด่นหลายครั้ง รวมถึง:
การโจมตีครั้งใหญ่ต่อ Mercer University ในจอร์เจีย
การขโมยข้อมูล 543 GB จากเว็บไซต์ Middlesex County Public Schools ในเวอร์จิเนีย
การเข้ารหัสและขอค่าไถ่เซิร์ฟเวอร์ ล็อก และข้อมูลส่วนตัวของพนักงานที่ธนาคารพัฒนาภาคใต้แอฟริกา
7. Windows Update Ransomware (Cyborg)
หลักการพื้นฐานของไซเบอร์ความปลอดภัยคือ ให้แน่ใจว่าอุปกรณ์ทำงานบนระบบปฏิบัติการและซอฟต์แวร์ล่าสุด แต่บางแฮกเกอร์ใช้ประโยชน์จากนี้เพื่อล่าผู้เหยื่อด้วยการอัปเดตปลอมนำมัลแวร์
แม้แรนซัมแวร์อัปเดต Windows จะไม่ใช่เวกเตอร์โจมตีใหม่ แรนซัมแวร์ที่นวัตกรรมใหม่ๆ ยังคงพัฒนาเพื่อใช้ประโยชน์จากอีเมลอัปเดตติดตั้งปลอมที่อ้างว่าเป็นจากบริษัทซอฟต์แวร์ที่น่าเชื่อถืออย่าง Microsoft
หนึ่งในมัลแวร์ที่พบบ่อยที่สุดในการโจมตีเหล่านี้ คือ Cyborg Ransomware รูปแบบแรนซัมแวร์ที่ค่อนข้างทั่วไป ที่ปรากฏครั้งแรกในปี 2019 เมื่อทำงานแล้ว Cyborg จะสแกนผ่าน PC เป้าหมาย เข้ารหัสทุกไฟล์ที่พบได้
กิจกรรมภัยคุกคามระดับโลก
ขนาดของภัยคุกคามจากมัลแวร์เป็นความกังวลร้ายแรงสำหรับทั้งบุคคลและองค์กรทั่วโลก ตามรายงานภัยคุกคามของ Gen จากไตรมาส 2 ของ 2024 พบว่ามีการเพิ่มขึ้น 46% แบบปีต่อปีของการโจมตีไซเบอร์ที่สังเกตเห็นในช่วงเมษายน-มิถุนายน โดยสแคมเป็นภัยคุกคามหลัก และเบราว์เซอร์และเว็บเป็นพื้นผิวโจมตีหลัก
กิจกรรมการโจมตีไซเบอร์อย่างกว้างขวางสะท้อนใน SoSafe's Human Risk Review 2024 ซึ่งพบว่าครึ่งหนึ่งขององค์กรที่สำรวจเคยเผชิญการโจมตีที่สำเร็จในช่วง 3 ปีที่ผ่านมา ความเป็นไปได้ของการโจมตีระดับระบบที่ทำลายล้าง ได้รับการยืนยันจากการศึกษาในปี 2023 ที่พบว่า 43% ของการโจมตีแรนซัมแวร์ทั้งหมดเข้าถึง PowerShell ในขณะที่ 91% ของการโจมตีทั้งหมดขโมยข้อมูล (Exfiltrate)
ภัยคุกคามไม่ได้จำกัดอยู่ที่บริษัทและองค์กรเอกชน กองทัพสหรัฐกำลังค้นหามัลแวร์ในระบบของตน ซึ่งเชื่อว่าถูกปลูกโดยผู้กระทำชั่วจากจีน หากปล่อยให้ โค้ดอันตรายอาจรบกวนระบบไฟฟ้า ระบบสื่อสาร น้ำประปา และโครงสร้างพื้นฐานทหารและพลเรือนอื่นๆ ที่สำคัญ
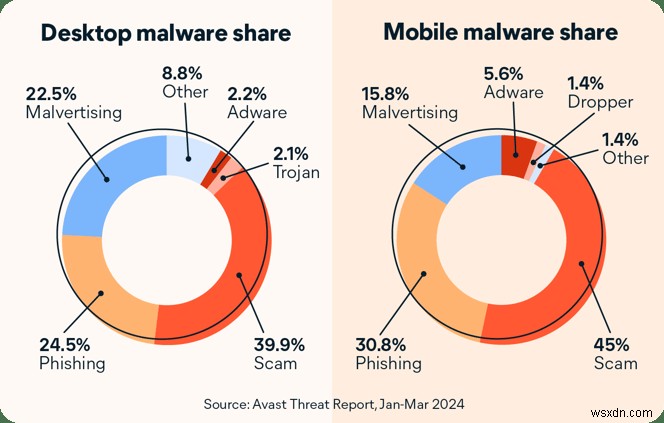
นอกจากนี้ เทคนิค Social Engineering ปัจจุบันกลายเป็นเวกเตอร์โจมตีหลักสำหรับมัลแวร์บนมือถือและเดสก์ท็อป หมายความว่าสแคมและการสื่อสารฟิชชิง ทับชี้ภัยคุกคามจากมัลแวร์ดั้งเดิมอย่างโทรจันหรือแอดแวร์ กล่าวคือ มนุษย์กลายเป็นประตูเข้าที่ถูกใช้ประโยชน์มากที่สุดสำหรับไวรัสและมัลแวร์อื่นๆ แทนที่จะเป็นช่องโหว่ของซอฟต์แวร์
สำหรับข้อมูลเพิ่มเติม โปรดดู Timeline ของการโจมตีไซเบอร์ที่สำคัญต่อหน่วยงานรัฐบาลและเป้าหมายมูลค่าสูงทั่วโลกจาก Center for Strategic and International Studies
ขอขอบคุณเครื่องมือไซเบอร์ความปลอดภัยล่าสุดที่สามารถช่วยป้องกันการโจมตีจากภัยคุกคามใหม่และกำลังเกิดขึ้น รายงานภัยคุกคามของ Avast จากไตรมาสแรกของ 2024 แสดงว่า Avast บล็อกการโจมตีมากกว่า 3 พันล้านครั้ง และ URL อันตรายมากกว่า 500 ล้านรายการในช่วง 3 เดือน
อนาคตของไวรัสและมัลแวร์ที่ขับเคลื่อนด้วย AI
หนึ่งในความท้าทายที่ยิ่งใหญ่ที่สุดในด้านไซเบอร์ความปลอดภัยวันนี้คือ การขึ้นของไวรัสและมัลแวร์ที่ขับเคลื่อนด้วย AI ซึ่งสร้างขึ้นด้วยเครื่องมือแฮกกิ้ง AI แบบกำหนดเองอย่าง Worm GPT
BlackMamba
นักวิจัยพัฒนามัลแวร์ Proof-of-Concept ที่ซับซ้อนชื่อ BlackMamba ที่สามารถใช้ประโยชน์จาก AI เพื่อสร้าง Payload อันตรายแบบไดนามิก วิธีการเฉพาะตัวนี้ทำให้การตรวจจับยาก เนื่องจากมัลแวร์สามารถเปลี่ยน Signature ของมันเพื่อหลบหลีกการป้องกันแบบดั้งเดิม
BlackMamba สามารถ Keylogging ขโมยข้อมูลละเอียดอ่อน และสร้างการเข้าถึงระยะไกลไปยังระบบที่ถูกแฮก เทคนิคการปิดบังขั้นสูงและลักษณะการปรับตัวแสดงถึงความท้าทายที่สำคัญสำหรับผู้เชี่ยวชาญด้านความปลอดภัยในการตามทันภัยคุกคามที่พัฒนาอยู่
สคริปต์ฟิชชิง
Generative AI จะช่วยแฮกเกอร์สร้างสคริปต์ฟิชชิงที่ซับซ้อนและน่เชื่อถือมากขึ้นในปริมาณมาก และจะเป็นเรื่องยากมากสำหรับผู้เชี่ยวชาญด้านความปลอดภัยในการระบุและป้องกันอีเมลฟิชชิงที่เฉพาะบุคคล (Personalized) มากๆ ที่ใช้ Deepfake เสียงและวิดีโอเลียนแบบการสื่อสารที่ถูกต้อง
 การโจมตีฟิชชิงขับเคลื่อนด้วย AI กำลังซับซ้อนและยากต่อการตรวจจับมากขึ้น
แม้แต่วันนี้ ผลการค้นพบที่น่ากลัวจาก SoSafe แสดงว่า ผู้ใช้ 1 ใน 3 คลิกเนื้อหาอันตรายในอีเมลฟิชชิง — และครึ่งหนึ่งของพวกเขาไปกรอกข้อมูลละเอียดอ่อน นั่นหมายความว่าอนาคตของไซเบอร์ความปลอดภัยยังคงไม่แน่นอน
เมื่อ BlackMamba จริงๆ ถูกปล่อยออกมาสู่โลกดิจิทัลของเรา และข้อความฟิชชิงกลายเป็นยากต่อการจดจำ การมีซอฟต์แวร์ความปลอดภัยที่ทันสมัยเพื่อควบคุมผู้กระทำชั่วเป็นสิ่งจำเป็น แต่วิธีการแบบองค์รวม (Holistic) จำเป็น และหมายถึงการนำมาตรการความปลอดภัยหลายอย่างมาใช้ร่วมกัน
วิธีป้องกันไวรัสและภัยคุกคามล่าสุด
ด้วยความซับซ้อนของการโจมตีไซเบอร์ที่เพิ่มขึ้น การปรับใช้เครื่องมือและแนวทางปฏิบัติความปลอดภัยออนไลน์เต็มรูปแบบ จึงสำคัญกว่าที่ใดก็แล้วกัน คุณสามารถลดความเสี่ยงในการเป็นเหยื่อการโจมตีได้โดยการปฏิบัติตามเคล็ดลับความปลอดภัยอินเทอร์เน็ตที่ดีที่สุด
เคล็ดลับความปลอดภัยออนไลน์
การยืนยันตัวตนหลายปัจจัย (MFA): เปิดใช้งาน Two-Factor Authentication (2FA) หรือ Multi-Factor Authentication (MFA) สำหรับบัญชีและอุปกรณ์ของคุณทุกที่ที่เป็นไปได้
Password Manager: สร้างรหัสผ่านที่แข็งแกร่งและไม่ซ้ำกัน และใช้ Password Manager เพื่อจัดการทั้งหมด
ติดตั้งอัปเดต: อัปเดตแอปและซอฟต์แวร์ให้ทันสมัยเพื่อได้รับแพตช์ความปลอดภัยล่าสุด
ซอฟต์แวร์ไซเบอร์ความปลอดภัย: ติดตั้งและใช้เครื่องมือไซเบอร์ความปลอดภัยที่น่าเชื่อถือ เช่น ซอฟต์แวร์ Anti-malware ไวร์วอลล์ และ VPN
รับการป้องกันความปลอดภัยและความเป็นส่วนตัวแบบครบวงจรด้วย Avast
ต้องการปรับปรุงความปลอดภัยออนไลน์และปกป้องอุปกรณ์จากไวรัสคอมพิวเตอร์ล่าสุด? ดาวน์โหลด Avast One โซลูชันความปลอดภัยแบบ All-in-one ที่มีการตรวจจับและกำจัดมัลแวร์แบบเรียลไทม์ ขับเคลื่อนโดย엔진ตรวจจับภัยคุกคามที่ได้รับรางวัล ช่วยต่อต้านไวรัสใหม่และภัยคุกคามออนไลน์อื่นๆ ที่กำลังเกิดขึ้น รับความปลอดภัยที่แข็งแกร่งวันนี้ — ฟรี
