

gầnมา Magento อยู่ในข่าวเพราะการโจมตีร้ายแรงต่อระบบความปลอดภัยการชำระเงินบ่อยครั้ง กรณีล่าสุดของการโจมตี Magento พบว่า Credit Card Scrapers เป้าหมายระบบความปลอดภัยการชำระเงินของร้านค้า Magento เพื่อขโมยข้อมูลบัตรเครดิตที่สำคัญ ดังนั้น Magento จึงระมัดระวังช่องโหว่ในระบบ และในความพยายามที่รอบคอบ ปล่อย Security Patches เป็นประจำเพื่อเป็นมาตรการป้องกันการโจมตีในอนาคต
ในล่าสุด Magento ได้ปล่อย Security Patch รหัส "SUPEE 9652" เพื่อแก้ไขช่องโหว่สำคัญใน Zend Framework 1 และ 2 E-mail Component ช่องโหว่นี้ถือว่าสำคัญ (Critical) ด้วย Severity Scoring 9.8 ซึ่งสูงมาก
Patch SUPEE 9652 พร้อมใช้งานสำหรับ Enterprise Edition 1.9.00 – 1.14.3.1 และ Community Edition 1.5.0.11 – 1.9.3.1 มันแก้ไขปัญหา Remote Code Execution ผ่าน Mail Vulnerability โดยที่โจมตีใช้ช่องโหว่ Execute โค้ดอันตรายในระบบ Magento จะเข้าควบคุมสิทธิ์ผู้ใช้
ฉันจะรู้ได้อย่างไรว่าฉ่นอยู่ในความเสี่ยง?
แม้ช่องโหว่จะถือว่า Critical แต่ระบบน้อยมากที่ได้รับผลกระทบจนถึงตอนนี้ เพราะเพื่อให้ได้รับผลกระทบ การติดตั้งต้อง:
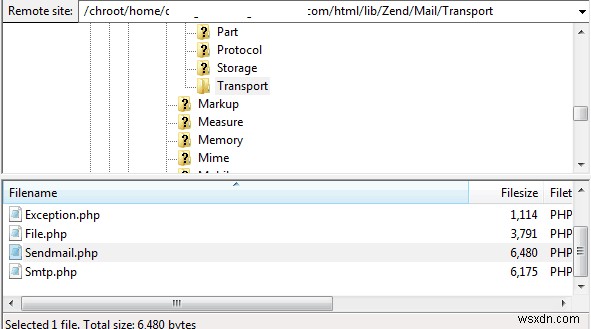
- เลือกและใช้ Sendmail เป็น Mail Transport Option: หากเซิร์ฟเวอร์ของคุณใช้ Sendmail เป็น Mail Transport Agent ในกรณีนี้ เว็บไซต์ Magento อยู่ในความเสี่ยงต่อการโจมตี Remote Code Execution
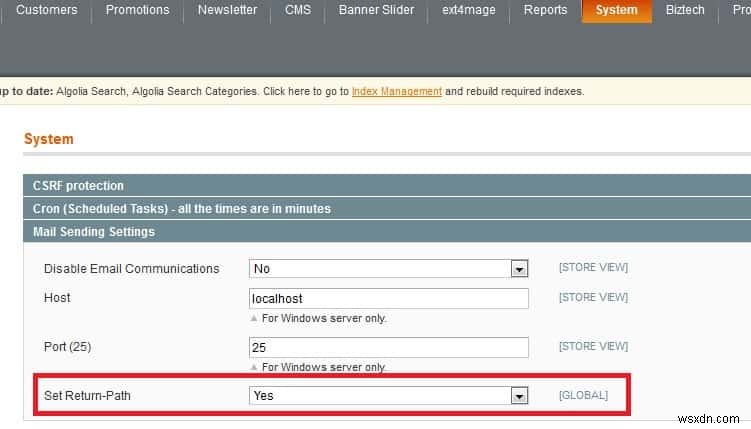
- มีการตั้งค่าคอนฟิกที่ไม่ใช่ค่าเริ่มต้น (Non-default Configuration Settings): หาก 'Set Return Path' ตั้งเป็น 'Yes' ร้านค้า Magento ของคุณมีความเสี่ยงสูงต่อการโจมตี
ฉันจะป้องกันตัวเองได้อย่างไร?
Magento Security Patch ใหม่ SUPEE-9652 มาช่วยเหลือ ทันทีที่ Magento ปล่อย Patch ใหม่ ขอแนะนำให้ติดตั้งโดยเร็วที่สุด นอกจากนี้ ขอแนะนำให้ตรวจสอบ Mail Sending Settings ของคุณด้วย นำทางไปที่ System Settings ที่ใช้ควบคุมที่อยู่ "Reply to" สำหรับอีเมลที่ส่งจากร้านค้า Magento:
- กรณี Magento 1: ไปที่ System → Configuration → Advanced → System → Mail Sending Settings → Set Return-Path
- กรณี Magento 2: ไปที่ Stores → Configuration → Advanced → System → Mail Sending Settings → Set Return-Path
ในทั้งสองกรณี ให้เปลี่ยนการตั้งค่า "Set Return-Path" เป็น "No"
เพื่อให้แน่ใจว่าร้านค้า Magento ของคุณปลอดภัย ให้ติดตั้ง Patches ทั้งหมดที่ Magento ปล่อยทันทีที่ปล่อย การล่าช้าในการบังคับใช้มาตรการป้องกันอาจให้โอกาสโจมตีใช้ช่องโหว่ทันทีที่เขารู้ การตรวจสอบทางเทคนิคและความปลอดภัยเป็นระยะของร้านค้าจะช่วยรักษาความปลอดภัย Magento Store นานๆ และอัปเดต Security Patches ล่าสุด
