

ไม่กี่สัปดาห์ที่แล้ว เรากำลังทำ Security Scan ให้ลูกค้าที่ใช้ Magento Shop ในระหว่างตรวจสอบเว็บไซต์ ทีมของเราพบช่องโหว่ร้ายแรง (Critical Vulnerability) ในโมดูล Affiliate Plus ตามเว็บไซต์ของ Affiliate Plus มีร้านค้า 7,000+ ร้านที่ใช้ Extension นี้ ช่องโหว่ XSS ในโมดูล Affiliate Plus Magento ทำให้ร้านค้า Magento หลายร้านอยู่ในความเสี่ยง
เกี่ยวกับ Affiliate Plus Magento Module XSS
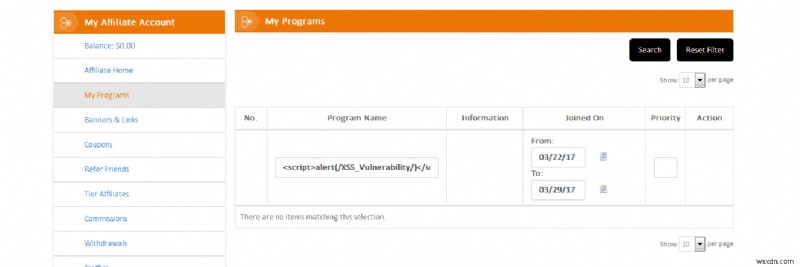
- เมื่อล็อกอินเข้าร้านค้า Magento ในฐานะ Affiliate ไปที่ 'My Program Section'
- ในคอลัมน์ 'Program Name' ให้เพิ่มโค้ด JS ต่อไปนี้:
<script>alert(/XSS_Vulnerability/)</script>
- คลิกปุ่ม 'search'
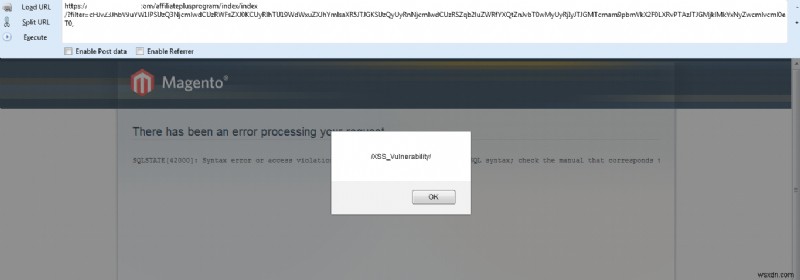
- ป๊อปอัปแจ้งการ Execute รหัส JavaScript ปรากฏขึ้น
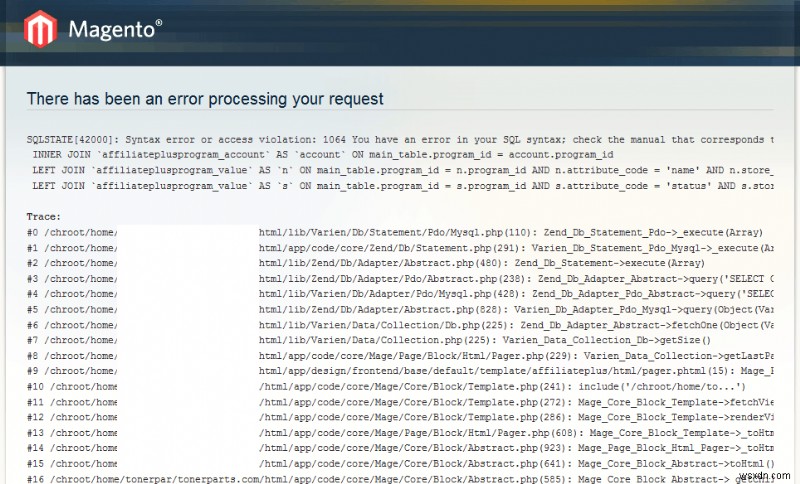
- นอกจากนี้ SQL Queries ก็ถูกเปิดเผยโดยแอปพลิเคชัน แสดง SQL Errors และโครงสร้างฐานข้อมูล
ผลกระทบ (Consequences)
XSS เป็นหนึ่งในช่องโหว่ที่พบบ่อยและถูกโจมตีมากที่สุด มีผลกระทบร้ายแรง สำหรับ Reflected XSS ผลกระทบมักมุ่งเป้าลูกค้าเฉพาะบุคคล แต่การโจมตีสามารถทำได้เพื่อขโมยข้อมูลแอดมินและอื่นๆ รวมถึง:
- การถูกโจมตีข้อมูลผู้ใช้ปลายทาง/ข้อมูลบัญชี
- การขโมยรายละเอียดแอดมินผ่านการโจมตีเป้าหมาย
- การเปิดเผยโครงสร้างไดเรกทอรีภายในของเว็บแอปพลิเคชัน
Timeline (ลำดับเวลา)
ทีม Affiliate Plus เข้าใจปัญหาไวและทำงานแก้ไขอย่างรวดเร็ว พวกเขาทำงานอย่างโปรอ็อกทีฟในการปรับใช้การแก้ไขที่จำเป็นและปล่อยเวอร์ชันอัปเดตของโมดูลพร้อมแพทช์ ยินดีด้วยทีม!
