

ขณะดำเนินการตรวจสอบความปลอดภัยบนเว็บไซต์ของลูกค้าคนหนึ่ง ฉันค้นพบช่องโหว่ Reflected Cross-Site Scripting ในปลั๊กอิน WordPress LMS โดย LearnDash เว็บไซต์ WordPress ทั้งหมดที่ใช้ LearnDash รุ่น 3.0.0 ถึง 3.1.1 ได้รับผลกระทบ
CVE ID: CVE-2020-7108
CWE ID: CWE-79
สรุป
LearnDash เป็นหนึ่งในปลั๊กอิน WordPress LMS ยอดนิยมและใช้งานง่ายที่สุดในตลาด มันอนุญาตให้ผู้ใช้สร้างหลักสูตรและขายออนไลน์ได้ง่าย และมีฐานลูกค้าขนาดใหญ่ ช่องโหว่ XSS ใน LearnDash สามารถถูกใช้ประโยชน์โดยโจมตีต่อผู้ใช้ที่ยืนยันตัวตนแล้ว เพื่อดำเนินการอันตราย เช่น ขโมยคุกกี้เซสชันหรือข้อมูลล็อกอินของเหยื่อ ดำเนินการ arbitrary actions แทนเหยื่อ บันทึก keystrokes ของพวกเขา และอื่นๆ
ช่องโหว่
เมื่อผู้ใช้ล็อกอินเข้าสู่เว็บไซต์ WordPress ที่ติดตั้งปลั๊กอิน LearnDash ที่มีช่องโหว่ XSS payload สามารถใส่ลงในกล่อง Search Your Courses ได้ Payload จะถูกรันเพราะ user input ไม่ได้รับการตรวจสอบอย่างเหมาะสม
ผลคือ การส่ง XSS payload เป็น query string ใน URL ก็จะทำให้ payload รันได้เช่นกัน
[wordpress website][learndash my-account page]?ld-profile-search=%3Cscript%3Ealert(document.cookie)%3C/script%3E
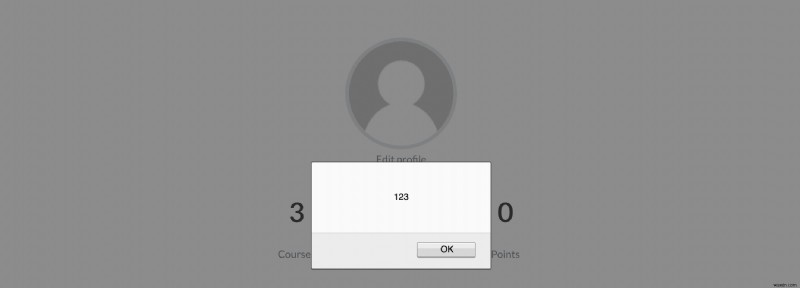
โจมตีสามารถแก้ไข URL ข้างต้นและใช้ payload ขั้นสูงที่ช่วยให้เขา/เธอ ดำเนินการอันตรายได้
Timeline
รายงานช่องโหว่ให้ทีม LearnDash – 14 มกราคม 2563
LearnDash รุ่น 3.1.2 ที่มีการแก้ไขช่องโหว่ เปิดตัวในวันเดียวกัน
ข้อแนะนำ
ขอแนะนำอย่างยิ่งให้อัปเดตปลั๊กอินเป็นรุ่นล่าสุด หากคุณใช้ Astra Security Suite คุณจะได้รับการป้องกันจากช่องโหว่นี้
สำหรับแนวทางปฏิบัติด้านความปลอดภัยที่ดีที่สุด คุณสามารถทำตามคู่มือด้านล่าง:
- คู่มือความปลอดภัย WordPress
- WordPress Hack and Malware Removal
อ้างอิง
WPVulnDB
CVE MITRE
