

WordPress จักรวาล CMS ที่ขับเคลื่อนเว็บไซต์กว่า 1 พันล้าน เว็บไซต์ที่โดดเด่นคือ Techcrunch, The New Yorker, Sony, และ MTV รวมอีกมากมาย ไม่ได้ไร้ช่องโหว่ด้านความปลอดภัยเว็บไซต์ ล่าสุด ปลั๊กอินยอดนิยมหนึ่งของมัน คือ WP Statistics ถูกตัดสินว่ามี缺陷 ทำให้เกือบ 300,000 เว็บไซต์ เปิดโอกาสให้โจมตีโดยแฮกเกอร์ออนไลน์
ปลั๊กอิน WP Statistics เพิ่งถูกค้นพบว่ามีช่องโหว่ SQL Injection Flaw การ Exploit ช่องโหว่นี้ ทำให้ Remote Attacker ด้วยเพียงบัญชี Subscriber สามารถขโมยข้อมูลละเอียดอ่อนจากฐานข้อมูลเว็บไซต์ และอาจได้ Unauthorized Access เข้าเว็บไซต์ ช่องโหว่นี้ถูกจัดว่าเป็น 'Severe' (ร้ายแรง)
Technical Details (รายละเอียดทางเทคนิค)
SQL Injection หมายถึงการปฏิบัติที่ผิดปกติของ Web Application ที่แฮกเกอร์ฉีดโค้ด Structured Query Language (SQL) ลงใน User Inputs ด้วยเจตนาขโมยเนื้อหาฐานข้อมูล ช่องโหว่อาศัยอยู่ในหลาย Functions ในปลั๊กอิน WP Statistics รวมถึง wp_statistics_searchengine_query()
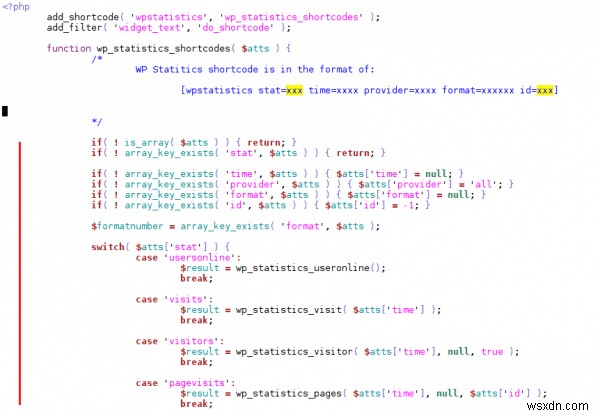
ด้วยการเรียก Shortcode ข้างต้น Admin Users สามารถรับข้อมูลรายละเอียดเกี่ยวกับจำนวนการเยี่ยมชมได้ แม้บาง Attributes ของ Shortcode จะถูกส่งเป็น Parameters สำหรับ Functions สำคัญ จึงจำเป็นต้อง Sanitize Inputs ให้ Functions เหล่านั้น แต่ตรงข้าม Function wp_statistics_searchengine_query() เข้าถึงได้ผ่าน AJAX Functionality ของ WordPress ขอบคุณ Core Function wp_ajax_parse_media_shortcode()
ปัญหามาจากความไม่สามารถของซอฟต์แวร์ในการ Sanitize ข้อมูลอย่างถูกต้องหลังจาก Insert ลงใน Form Queries WordPress อนุญาตให้นักพัฒนาสร้างเนื้อหาที่สามารถ Inject ลงใน Pages โดยใช้ Shortcode นี่กลายเป็นปัญหากับ WP Statistics Shortcode ต่อไปนี้:
[shortcode atts_1="test" atts_2="test"]
อัปเดตทันที
Plugins ให้ฟังก์ชันเยอะมายแก่เว็บไซต์ที่พัฒนาบน WordPress ช่องโหว่แบบนี้เป็นสัญลักษณ์ของปัญหาที่ใหญ่กว่า ในการทำ Fast Releases และนำฟังก์ชันออกสู่ตลาดก่อน มักนำไปสู่ Trade-off ด้านความปลอดภัยของแอปพลิเคชัน WordPress Security เป็นปัญหาร้ายแรงในปัจจุบัน
วิธีแก้ไขเพียงอย่างเดียวคือ อัปเดตเป็นเวอร์ชันล่าสุดทันที เพื่อรักษาความปลอดภัยเว็บไซต์ WordPress และ Audit สำหรับภัยคุกคามที่อาจเกิดขึ้น เยี่ยมชม Astra WordPress Security
