

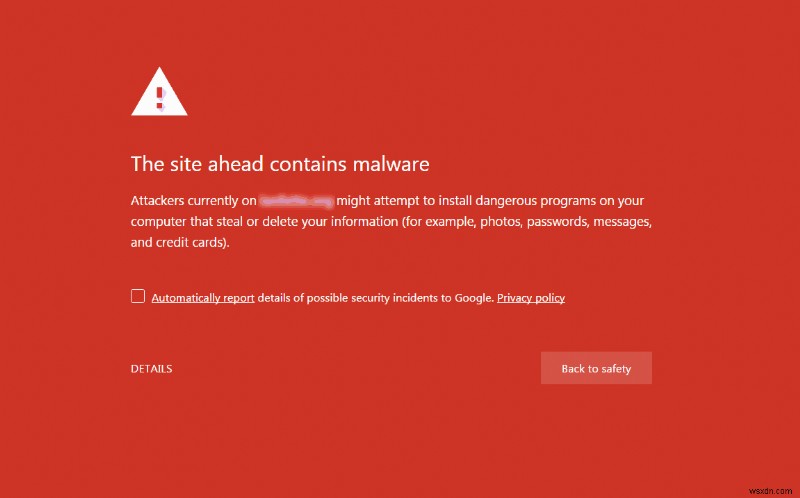
ลูกค้าส่วนใหญ่รู้ว่าเว็บไซต์ถูกแฮกเมื่อเห็น 'หน้าจอสีแดงอันตราย' (Red Screen of Death) ของ Google หรือเมื่อลูกค้าแจ้งเตือน ซึ่งเป็นอันตรายเพราะหมายความว่าเว็บไซต์ของคุณติดเชื้อมาเป็นเวลานาน และอาจทำลายชื่อเสียงและความเป็นส่วนตัวของเว็บไซต์
เว็บไซต์กลายเป็นศูนย์กลางของธุรกิจทุกประเภทในปัจจุบัน จัดการทุกอย่างตั้งแต่ธุรกรรมอีคอมเมิร์ซ ข้อมูลลูกค้า การตลาด และอื่นๆ อีกมากมาย แต่ความปลอดภัยของเว็บไซต์มักถูกมองข้ามขณะสร้างผลิตภัณฑ์ จนสิ้นสุดลงด้วยการถูกแฮก มีคำพูดในอุตสาหกรรมความปลอดภัยว่า:
"ทุกเว็บไซต์ ไม่ว่าจะโฮสต์ที่ไหน ขนาดทีมพัฒนาเท่าไหร่ ใช้ HTTPS หรือไม่ ก็เปราะบางต่อการถูกแฮกหากไม่มีมาตรการความปลอดภัยที่เพียงพอ ความปลอดภัยเป็นกระบวนการที่ต่อเนื่อง และความปลอดภัย 100% เป็นเพียงตำนาน เราที่ Astra สนับสนุนลูกค้าให้มีมาตรการความปลอดภัยเชิงรุก และช่วยให้พร้อมรับมือกับสถานการณ์การถูกแฮก"
ด้วยบทความนี้ เราจะช่วยให้คุณสังเกตสัญญาณว่เว็บไซต์ของคุณอาจถูกแฮก
15 สัญญาณว่าเว็บไซต์ของคุณถูกแฮก
1. Google Chrome (หรือเบราว์เซอร์อื่น) แสดงคำเตือนเมื่อเข้าชมเว็บไซต์ของคุณ
หากลูกค้า (หรือคุณ) เห็นข้อความเตือนจาก Google Chrome ว่าเว็บไซต์ของคุณอาจถูกแฮก นั่นน่าจะเป็นจริง ข้อความนี้แสดงเมื่อเว็บไซต์ของคุณถูกใส่ในบัญชีดำ (blacklist) โดย Google Safe Browsing
เบราว์เซอร์ยอดนิยมอย่าง Google Chrome, Mozilla Firefox, Safari และ Opera ใช้บัญชีดำของ Google เพื่อแสดงคำเตือนให้ผู้เยี่ยมชม ดูตัวอย่างข้อความเตือนที่ Google แสดงเมื่อเว็บไซต์ถูกแฮก ข้อความเตือนจะแตกต่างกันไปตามสิ่งที่ Google พบบนเว็บไซต์ของคุณ แต่น่าจะมีลักษณะคล้ายกัน
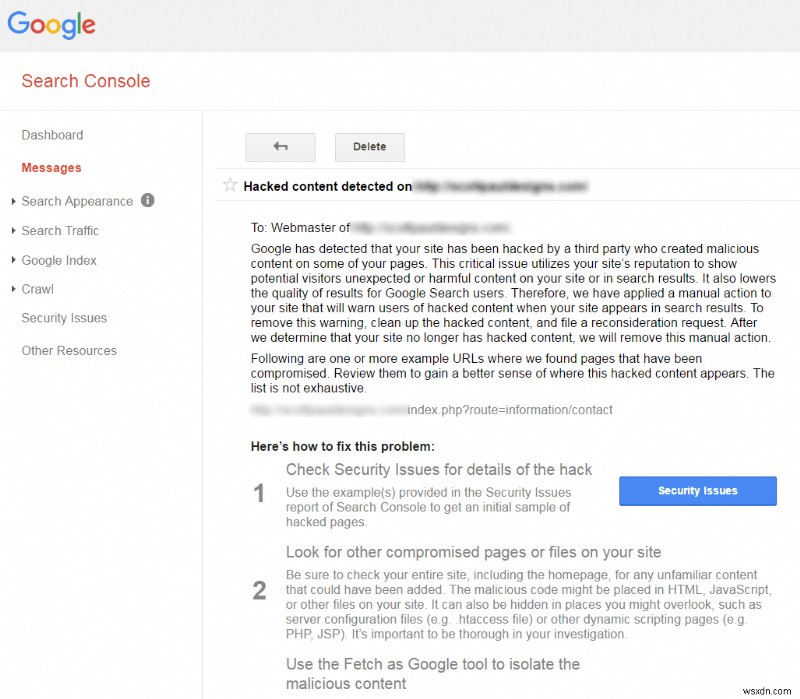
2. Google Search Console ส่งข้อความแจ้งว่าเว็บไซต์ของคุณถูกแฮก หรือมีมัลแวร์
หากเว็บไซต์ของคุณเชื่อมโยงกับ Google Search Console (เดิมเรียกว่า Google Webmaster Tools) Google จะส่งข้อความ (และอีเมล) แจ้งเตือนเกี่ยวกับการถูกแฮกของเว็บไซต์ หมายความว่า Google ตรวจพบรหัสอันตราย เนื้อหาสแปม หรือมีเหตุผลสมควรเชื่อว่าเว็บไซต์ถูกควบคุม ตรวจสอบบล็อกโดยละเอียดของเราเกี่ยวกับวิธีแก้ไขเนื้อหาวิศวกรรมสังคม และการ reactive โฆษณา Google ที่ถูกปฏิเสธ
ปกติข้อความนี้จะมีรายละเอียดของ URL ที่น่าสงสัยและเวกเตอร์การโจมตีที่เป็นไปได้ ต่อไปในคู่มือนี้ เราจะพูดถึงสิ่งที่ควรทำเมื่อได้รับข้อความแบบนี้
3. บริษัทโฮสติ้งปิดการใช้งานเว็บไซต์ของคุณ
บริษัทโฮสติ้งสแกนเซิร์ฟเวอร์เพื่อหารหัสอันตรายเป็นประจำ และมักปิดเว็บไซต์ที่ถูกแฮกทันที เพื่อป้องกันไม่ให้เชื้อโรคแพร่กระจายไปยังเว็บไซต์อื่นบนเซิร์ฟเวอร์เดียวกัน มีหลายเหตุผลที่บริษัทโฮสติ้งอาจปิดเว็บไซต์ของคุณ รวมถึงแต่ไม่จำกัดเพียง:
- พบรหัสมัลแวร์บนเซิร์ฟเวอร์
- โดเมนเว็บไซต์ถูกใส่บัญชีดำโดย Google, Norton Safe Web, Spamhaus, ฯลฯ
- มีการส่งอีเมลสแปมหรือฟิชชิงจากเซิร์ฟเวอร์ของคุณ
- CPU usage สูงผิดปกติเนื่องจากรหัสอันตรายทำงานบนเว็บไซต์
อ่านบล็อกโดยละเอียดเกี่ยวกับเหตุผลและวิธีแก้ไข หากบัญชีของคุณถูกระงับโดยโฮสติ้ง (GoDaddy, HostGator, Hostinger, ฯลฯ)
4. พอร์ตออก 80, 443, 587 และ 465 ของบัญชีถูกบล็อก
ในบางกรณี บริษัทโฮสติ้งอาจจำกัดทรัพยากรของเว็บไซต์แทนการปิดการใช้งานโดยสมบูรณ์ GoDaddy, HostGator และ BigRock มีระบบอัตโนมัติบล็อกการเชื่อมต่อพอร์ตออก เช่น 80, 443, 587 และ 465 มาตรการความปลอดภัยเหล่านี้วางไว้เพื่อควบคุมการติดเชื้อมัลแวร์และป้องกันสแปมจากเซิร์ฟเวอร์
เมื่อไฟล์อันตรายถูกแยกออกจากเซิร์ฟเวอร์และเว็บไซต์ผ่านการสแกนไวรัสอัตโนมัติ คุณสามารถขอปลดบล็อกได้
5. ลูกค้าร้องเรียนว่าบัตรเครดิตถูกแฮก
ตลอดปีที่ผ่านมา แฮกเกอร์พัฒนาวิธีการที่ซับซ้อนขึ้น ใช้เทคนิคอันตรายเพื่อเก็บข้อมูลบัตรเครดิตที่ป้อนหรือจัดเก็บบนเว็บไซต์ของคุณ พวกเขาขายรายละเอียดบัตรเหล่านี้บนอินเทอร์เน็ต ซึ่งถูกนำไปใช้ทำธุรกรรมปลอมแปลงในจำนวนต่างๆ (ตั้งแต่ $1 ถึง $1000 หรือมากกว่า)
การโจมตีแบบนี้เป็นการโจมตีเป้าหมายเฉพาะเจาะจง เกิดจากช่องโหว่ความปลอดภัยในร้านค้าอีคอมเมิร์ซของคุณ หากคุณใช้ CMS อย่าง Magento, OpenCart หรือ PrestaShop ปลั๊กอินที่ติดตั้งอยู่อาจมีช่องโหว่ความปลอดภัยวิกฤติ
บทความเกี่ยวข้อง – Credit Card Hack ใน Magento, OpenCart และ WooCommerce
6. อีเมลของคุณถูกส่งไปยังโฟลเดอร์ SPAM
แฮกเกอร์ใช้มัลแวร์บนเว็บไซต์ที่ถูกแฮกเพื่อส่งอีเมลสแปมจำนวนมาก เนื่องจากลักษณะสแปมของอีเมล เซิร์ฟเวอร์อีเมลทั่วโลกอาจใส่เซิร์ฟเวอร์และ IP address ของคุณในบัญชีดำ ผลคือ อีเมลที่ถูกต้องของคุณก็จบลงในโฟลเดอร์สแปม ทุกอีเมลในโฟลเดอร์สแปมคือการสูญเสียธุรกิจและชื่อเสียงออนไลน์!
7. JavaScript ที่ดูแปลกประหลาดในโค้ดเว็บไซต์ของคุณ
หากคุณสังเกตเห็น JavaScript โค้ดที่ดูแปลก อบฟัสเคต (obfuscated) หรือซับซ้อนในซอร์สโค้ดของหน้าเว็บ ให้คอมเมนต์มันทิ้งทันที อาจถูกใช้ขโมยรหัสผ่าน ข้อมูลบัตรเครดิต หรือข้อมูลลูกค้าที่ละเอียดอ่อน อาจใช้ redirect ผู้เยี่ยมชมไปยังเว็บไซต์อันตราย โป๊กอัป โฆษณา ฯลฯ
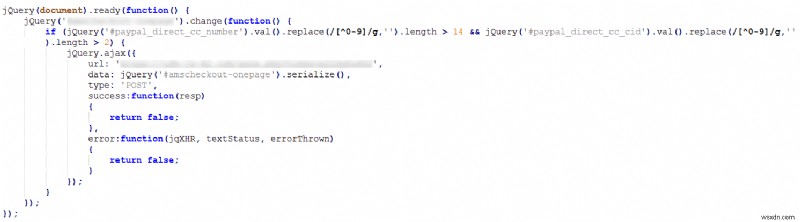
นักวิจัยความปลอดภัยของเราพบโค้ด jQuery อันตรายในร้าน Magento จำนวนมากที่ถูกแฮก ชุดโค้ดเล็กนี้นำส่งข้อมูลบัตรเครดิตไปยังเซิร์ฟเวอร์อันตรายบนหน้า Checkout หากคุณเผชิญปัญหาแบบนี้ ตรวจสอบบล็อกโดยละเอียดของเราเกี่ยวกับมัลแวร์ขโมยบัตรเครดิต/เดบิต
8. เว็บไซต์ช้าลงมากและแสดงข้อความผิดพลาด
หากสังเกตว่าเว็บไซต์ช้าลงอย่างกะทันหันและแสดงข้อความผิดพลาด น่าจะเป็นมัลแวร์ที่ใช้ทรัพยากรเซิร์ฟเวอร์ หน้าที่ถูกโจมตีบ่อยคือ checkout, payment, login และ signup หน้าที่ปกติโหลด 4 วินาที หากใช้ 10+ วินาที แสดงว่ามีปัญหา
9. พบข้อความผิดพลาดที่ไม่คาดคิดใน Error Logs
บ่อยครั้งจะพบข้อความที่ไม่คาดคิดใน error logs เกี่ยวกับ deprecated functions, undefined offsets, connection denied หรือข้อผิดพลาดอื่นๆ หาก file path หรือข้อผิดพลาดดูไม่คุ้นเคย ให้ตรวจสอบความถูกต้องของโค้ดหรือรัน malware scan ข้อความผิดพลาดที่พบบ่อย ได้แก่:
PHP Deprecated: Function ereg_replace() is deprecated in /home/xxxxxxxx/public_html/js/extjs/resources/images/magento/grid/kala.php(1) : eval()'d code on line 1PHP Notice: Undefined index: _upl in /home/xxxxxxxx/public_html/index.php on line 64PHP Fatal error: require_once(): Failed opening required '/home/xxxxxxxx/public_html/js/shell.phpPHP Parse error: syntax error, unexpected 'if' (T_IF) in /home/xxxxxxxx/public_html/js/index.php on line 40
10. พบ Admin users หรือ FTP accounts ใหม่ที่คุณไม่ได้สร้าง
หากพบ admin users, database users, FTP users ใหม่ นี่เป็นสัญญาณชัดเจนว่าถูกแฮก บัญชีที่มีสิทธิ์สูงถูกทิ้งไว้โดยแฮกเกอร์เพื่อให้เข้าถึงเว็บไซต์และเซิร์ฟเวอร์ต่อไป บัญชีเหล่านี้ถูกใช้เป็น backdoor เพื่อเข้าถึงเว็บไซต์เมื่อพวกเขาต้องการ
ตรวจสอบบล็อกโดยละเอียดของเราเกี่ยวกับวิธีปกป้องแอดมินแผงควบคุมสำหรับ CMS ต่างๆ (WordPress, Magento, Opencart, Joomla ฯลฯ)
11. ไฟล์ถูกแก้ไขเมื่อเร็วๆ นี้
หากสังเกตว่าไฟล์ระบบหลักถูกแก้ไขเมื่อเร็วๆ นี้ ให้เปรียบเทียบกับเวอร์ชันก่อนหน้าเพื่อดูว่ามีอะไรเปลี่ยนแปลง โจมตีอาจแก้ไขไฟล์เพื่อรันรหัสอันตราย ส่งอีเมลสแปม หรือสร้าง backdoor ไปยังเว็บไซต์ของคุณ
หากมีไฟล์ที่มีชื่อดูน่าสงสัย ไฟล์ server-side scripts (.php, .aspx, .py ฯลฯ) ในไดเรกทอรีอัปโหลด นี่เป็นสัญญาณ mạnhที่เว็บไซต์ถูกแฮก
บทความเกี่ยวข้อง – วิธีระบุและแก้ไขไฟล์ WordPress ที่ถูกแฮก
12. โฆษณาและ Pop-ups เปิดเมื่อเข้าชมเว็บไซต์
หากผู้เยี่ยมชมเห็นโฆษณาสแปมหรือป๊อปอัป เว็บไซต์ของคุณน่าจะถูกควบคุมเนื่องจาก Cross-site Scripting (XSS) หรือการ inject รหัสอันตราย แฮกเกอร์ได้รายได้จาก impressions ของโฆษณา ทีม Google Safe Browsing จะส่งอีเมลแจ้งว่าพบเนื้อหาวิศวกรรมสังคมบนเว็บไซต์ของคุณ
13. เว็บไซต์ของคุณถูก redirect ไปยังเว็บไซต์ที่ถูกแฮก
อีกสัญญาณของ Cross-site Scripting หรือการจัดการโค้ดฝั่งเซิร์ฟเวอร์ โดยแฮกเกอร์ redirect traffic ของคุณไปยังหน้าฟิชชิง เว็บไซต์ที่ถูกควบคุม หรือแม้แต่เว็บไซต์ของคู่แข่ง
14. พบ Traffic Spike บางครั้งบนหน้าที่ไม่ได้มีอยู่
แฮกเกอร์ใช้เว็บไซต์ที่ถูกแฮกของคุณทำ 'spamvertising' ก่อให้เกิด traffic spike อีเมลสแปมถูกส่งจากเซิร์ฟเวอร์ของคุณพร้อมลิงก์ไปยังหน้าที่มีอยู่หรือหน้าใหม่ที่แฮกเกอร์สร้าง มาจากคำว่า "spam" และ "advertising"
Spamvertising ใช้ทำลายบล็อก เว็บไซต์ ฟอรัม และส่วนความคิดเห็นด้วยไฮเปอร์ลิงก์ เพื่อให้เว็บไซต์ของแฮกเกอร์ได้ ranking สูงขึ้นในเครื่องมือค้นหา
15. โค้ดไม่รู้จักหรือ Redirects ในไฟล์ .htaccess
ในกรณีส่วนใหญ่ของการ redirect อันตราย ไฟล์ .htaccess ถูกแฮกและ inject โค้ด redirect ผ่าน "backdoor(s)" ที่แฮกเกอร์วางไว้บนไฟล์เว็บไซต์ อาการที่เป็นไปได้:
- เว็บไซต์แสดงหน้าว่างและโหลดไม่ได้
- เว็บไซต์ถูก redirect ไปยังเว็บไซต์อันตราย
- เว็บไซต์ redirect ไปยัง Google
- Google เข้าถึงเว็บไซต์ไม่ได้
- ไฟล์ .htaccess ถูกแก้ไขซ้ำๆ
ควรทำอย่างไรหากสงสัยว่าเว็บไซต์ถูกแฮก
1. รัน VirusTotal.com Website Scan: VirusTotal เป็นเครื่องมือยอดเยี่ยมที่ได้รับการสนับสนุนจาก Google สแกนพร้อมกัน 70+ blacklist และ malware engine หลัก เพื่อตรวจสอบว่าเว็บไซต์ของคุณถูกแฮกหรือไม่
2. ตรวจสอบสถานะ Blacklist บน Google Safe Browsing Site Status: แค่แทนที่ 'getastra.com' ด้วย URL ของคุณที่ท้าย URL จะแสดงสถานะ blacklist ของเว็บไซต์กับ Google รวมถึงรายละเอียดของการแฮกและขั้นตอนแก้ไข
3. ปิดการเข้าถึงเว็บไซต์: ก่อนที่ความเสียหายจะรุนแรงและลูกค้ารู้ ให้วางเว็บไซต์ใน maintenance mode และจำกัดการเข้าถึงเฉพาะผู้ที่ได้รับอนุญาต สามารถทำได้โดยวาง .htpasswd
4. รัน Virus Scanner ใน cPanel: โฮสติ้งส่วนใหญ่มี Virus Scanner อัตโนมัติใน cPanel dashboard เพื่อหามัลแวร์ที่รู้จัก การสแกนเหล่านี้ค้นหาขั้นพื้นฐานและช่วยระบุไฟล์ที่ติดเชื้อ อย่าลืมว่า scanner เหล่านี้ ไม่ระบุสาเหตุของการแฮก และ vulnerability scanners ไม่ป้องกันการติดเชื้อซ้ำ
5. ปกป้องเว็บไซต์ด้วย Website Firewall (WAF): ปกป้องเว็บไซต์ด้วย firewall อย่าง Astra Web Protection ซึ่งจะป้องกันการแฮกในอนาคตและรับรองว่าเว็บไซต์ไม่ถูกแฮก WAF ตรวจสอบ traffic เข้าและบล็อก request อันตราย ด้วย Astra คุณยังสามารถบล็อก bad bots และ automated security tools ด้วย 'honeypots' และกลไกที่ซับซ้อนอื่นๆ
6. รับบริการ Website Malware Cleanup จากมืออาชีพ: คุณสามารถจ้างผู้เชี่ยวชาญความปลอดภัยทำความสะอาดเว็บไซต์ที่ถูกแฮกให้
