

ด้านความปลอดภัยเว็บ การโดนแฮก = ผลลัพธ์ร้ายแรงจากการไม่มี/ไม่พอความปลอดภัย ที่ทุกคนอยากหลีกเลี่ยง แต่ก่อนจะไปที่ "ป้องกันยังไง" ต้องเข้าใจก่อนว่า ถ้าเว็บโดนแฮก จะเกิดอะไรขึ้น?
แย่เท่าที่คนพูดไหม?
คำตอบสั้น: ใช่ แย่จริงๆ
แฮกมีผลกระทบยาวนานต่อธุรกิจโดยรวม และเป็นปวดหัวใหญ่ในระยะสั้น
TL;DR: ผลกระทบของมัลแวร์ต่อ WordPress กว้างขวาง ไม่ใช่แค่ดาวน์ไทม์ กรณีร้ายที่สุด: ธุรกิจปิดตัวลง เพื่อหลีกเลี่ยงแฮก/มัลแวร์ ต้องเข้าใจผลกระทบต่อธุรกิจโดยรวม
เว็บไซต์โดนแฮกได้ยังไง?
WordPress ประกอบด้วยไฟล์และ Database หลายตัว ทำงานร่วมกัน مثل เฟืองนาฬิกา แต่ละเฟืองช่วยให้กลไกทำงานได้
ถ้า ไฟล์/โค้ดร้าย (Malware) ถูกฉีดเข้าไป กลไกจะล้มเหลว — นั่นคือการโดนแฮก แฮกเกอร์เข้าผ่านไฟล์/โค้ดเฉพาะ (Malware) และทำลายธุรกิจถ้าไม่จริงจัง
อ่านเพิ่ม: วิธีตรวจสอบว่าเว็บโดนแฮกหรือไม่
มัลแวร์คืออะไร?
เว็บไซต์ = ผลงานเทคโนโลยีสมัยใหม่ ใช้บ่อยจนลืมว่าซับซ้อนขนาดไหน
ปัญหา 2 ประเภท:
- บั๊ก (Bugs): โค้ด/ไฟล์ที่ทำปัญหาโดยไม่ได้ตั้งใจ (โค้ดไม่มีประสิทธิภาพ/ไม่เข้ากัน) — ไม่ได้ตั้งใจ แก้ไขอยู่ตลอด
- มัลแวร์ (Malware): ไฟล์/โค้ดที่ ออกแบบมาเพื่อทำลาย โดยเจตนา — ใช้โดยแฮกเกอร์/ผู้โจมตีเพื่อเข้าถึงเว็บ
ทำไมต้องกังวลมัลแวร์?
มัลแวร์ = ภัยคุกคามทั่วไป แต่ ไม่สามารถเพิกเฉยได้ ผลกระทบต่อ WordPress และธุรกิจ = กว้างขวาง ส่งผล Bottom line ถ้าไม่แก้ทัน
คิดว่าเว็บเล็ก = ปลอดภัย เพราะแฮกเกอร์ไม่ได้อะไร? ผิด! แฮกเกอร์ได้ประโยชน์จากเว็บเล็กด้วยความพยายามน้อย
คุ้มไหมที่จะเสี่ยงเว็บเพื่อ "โอกาส"? มาดูว่าอะไรอยู่ในความเสี่ยง
มัลแวร์ WordPress ทำอะไร?
ไม่มีวิธีเดียวที่มัลแวร์ทำลายเว็บ แฮกเกอร์ปรับเทคนิคตลอดเวลา เพื่อฉุนพลการป้องกันของคุณ
ผลกระทบ = หลากหลาย จากดาวน์ไทม์ จนถึงเสียลูกค้า
ผลกระทบต่อเว็บไซต์ WordPress
มักไม่รู้ว่าโดนแฮก จนถูก Flag หรือทราฟฟิกตกมาก แฮกเริ่มทำลายเว็บทันที คุณจะเห็นผลต่อ SEO และ Trafffic:
1. Redirect ผู้ใช้ไปเว็บสแปม

Pharma Hack
รูปแบบพบบ่อย: โฆษณาสแปม + Redirect ไปเว็บขายยา แฮกเกอร์ใช้เว็บคุณเข้าถึงผู้เยี่ยมชม นำพาไปเว็บผิดกฎหมาย → UX แย่มาก + Browser Flag "Deceptive Site" → Trafffic ตกดุบ
2. เสีย Traffic
สัญญาณแรก: Traffic ตกทะลุฝน มัลแวร์ทำลายเว็บหลายแบบ: Piggyback SEO, Deface, ใช้ IP โจมตีเว็บอื่น → ถูก Flag → Traffic ตกต่อ
3. เว็บช้าลง
อาการสำคัญ: โหลดช้าผิดปกติ มัลแวร์บนเซิร์ฟเวอร์ = ใช้ทรัพยากรเกิน → เว็บช้า
4. Google Blacklist
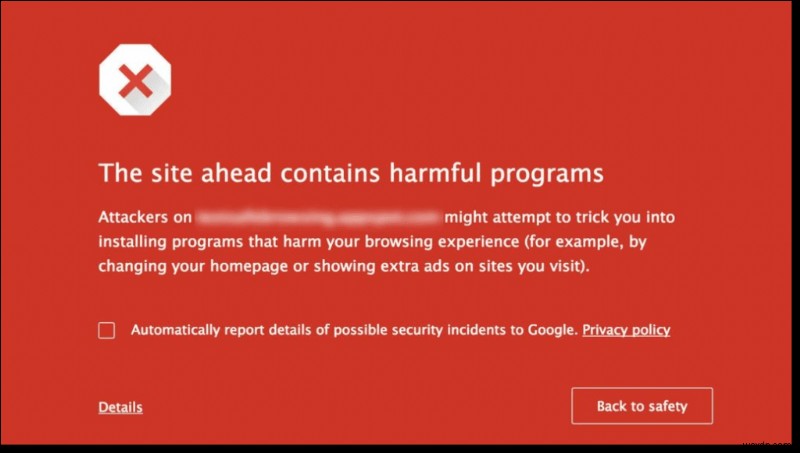
เว็บถูก Flag โดย Google
Malvertising บนเว็บ → Google Blacklist ทันที Google ไม่อยากส่งผู้ใช้ไปเว็บไม่ปลอดภัย → แจ้งเตือนใหญ่/ไม่แสดงในผลค้นหา → ธุรกิจที่พึ่ง Organic Traffic = ตาย
5. SEO Rankings ถล่ม
Google リスト危険 → Traffic ตก + โฆษณาสแปมรบกวน UX → ผู้ใช้ไม่กลับมา → SEO Rankings ตกฟรีฟอลล์ — กลยุทธ์ SEO ทั้งหมดไร้ผล
6. Downtime
มัลแวร์บางตัวทำเว็บพัง/ทำงานผิดปกติ → Downtime จนกว่าจะกู้คืน
โฮสต์ Flag แฮก → ปิดเว็บออฟไลน์เพื่อกันความเสียหาย → Downtime ไม่จำกัด = เสียลูกค้า/ความน่าเชื่อถือ
7. IP Blacklisting
Firewall Blacklist IP น่าสงสัย/Phishing/Spam แฮกเกอร์รู้ → ใช้ IP ใหม่ โดนแฮก = IP ของคุณอาจถูกใช้โจมตีเว็บอื่น/สแปมอีเมล → Firewall Flag คุณ = Blacklist
ผลกระทบต่อธุรกิจ (Business Impact)
ไม่จำกัดแค่อาการเห็นได้ มัลแวร์มีผลระยะยาวต่อธุรกิจจริง
เสียรายได้ (Loss of Revenue)
ลูกค้าหายเมื่อเว็บดาวน์ Downtime = เสียยอดขาย เพิ่ม Conversion Cycle + เสียความเชื่อมั่น = เสียรายได้ระยะยาว
ค่าใช้จ่ายเพิ่มเติม (Additional Costs)
ค่า Damage Control, ค่า PR, ค่าทนาย, แจ้งตำรวจ, ค่าใช้จ่ายมหาศาลที่บางธุรกิจไม่รอด
อาจมีการขโมยทรัพย์สินทางปัญญา/ดีไซน์
เสียความไว้วางใจ (Loss of Trust)
หนึ่งใน ผลกระทบแย่ที่สุด ลูกค้าไว้วางใจไม่ได้ว่าคุณเก็บข้อมูลธนาคาร/ข้อมูลส่วนตัวปลอดภ → หยุดมาเยี่ยม เลือกคู่แข่งที่ปลอดภัยกว่า
แบรนด์อิมเมจตก หนัก = อยู่นาน (เช่น Under Armour MyFitnessPal โดนแฮก 2018 ยังคงมีผลกระทบ)
เซิร์ฟเวอร์ถูกใช้งานเกิน (Excessive Server Resource Consumption)
เซิร์ฟเวอร์ = หัวใจเว็บ แฮกเกอร์โจมตีเซิร์ฟเวอร์: ปิดเว็บ (จัดการได้) → ใช้เซิร์ฟเวอร์เผยแพร่มัลแวร์/ไวรัส (ค่าใช้จ่ายมหาศาล + Blacklist)
เสียการลงทุน (Loss of Investment)
เว็บ = เวลา เงิน ความพยายาม โดนแฮก = ทุกอย่างทิ้งทlando สร้างใหม่ง่ายกว่าครั้งแรก แต่ยังเป็นการลงทุนใหญ่โดยไร้เหตุผล
ปัญหาทางกฎหมาย (Legal Issues)
- Data Breach: กรณีข้อมูลลูกค้ารั่วไหล → คดียาว ค่าทนายสูง ผลตอบแทนน้อย
- กฎหมายคุ้มครองลูกค้า: GDPR (EU), CCPA (California) — ธุรกิจรับผิดชอบข้อมูลลูกค้า ข้อมูลรั่ว = โดนฟ้อง + ปรับหนักจากรัฐบาล
- ความรับผิดชอบต่อผู้มีส่วนได้ส่วนเสีย: แจ้งทุกฝ่ายเพื่อ Damage Control แฮกใหญ่ = โดนฟ้องจากคณะกรรมการ/ผู้ถือหุ้น เพราะป่วยปรับ
ค่าใช้จ่ายทำความสะอาด (Cleanup Costs)
ทำความสะอาดหลังแฮก = แพง มากกว่าต้นทุนสร้างเว็บครั้งแรกก็มี
ผู้เชี่ยวชาญบางคนคิดค่า Cleanup แพงมาก = ค่าใช้จ่ายเพิ่มขึ้นบนความเสียหายที่มีอยู่
ผลกระทบต่อบุคคล (Individual Impact)
นอกจากธุรกิจ แฮกเกอร์ยังคุกคามความปลอดภัยลูกค้า/ผู้มีส่วนได้ส่วนเสียบุคคล
แฮกเกอร์ไม่แยก Business/Personal Data — เห็นค่าข้อมูลเท่านั้น เว็บคุณเก็บข้อมูลส่วนตัว = คุณและลูกค้าอยู่ในอันตราย
Data Breach
Data Breach = ผลลัพธ์ทั่วไปของแฮก มักจำกัดข้อมูลธุรกิจ แต่โจมตีขั้นสูง = ข้อมูลส่วนตัว/เอกสารรั่ว → Identity Theft + ข้อมูลขายบน Dark Web = อันตรายทางกายภาพ
ข้อมูลประจำตัวส่วนตัว (Personal Credentials)
Identity Theft = เปิดเผยที่อยู่ ข้อมูลการเงิน รูปแบบการซื้อ/โหวต ฯลฯ = ความเสี่ยงใหญ่ + ความเสี่ยงทางกฎหมาย
รวมข้อมูลการเงิน = โดนแฮกบัญชีธนาคาร = เสียเงิน
ขั้นตอนต่อไป (What to do next?)
เห็นอาการข้างต้น? สแกนฟรีด้วย MalCare ยืนยันว่าโดนแฮกหรือไม่ → โดน = Auto-clean 1 คลิก
เว็บปกติ? ติดตั้งไฟร์วอลล์ดี ๆ ป้องกันเหตุการณ์อนาคต + โฟกัสธุรกิจ
มาตรการเพิ่มเติม:
- ย้าย HTTP → HTTPS
- ปกป้องหน้าล็อกอิน
- Hardening WordPress
แนะนำอ่าน: Secure Your WordPress Site With wp-config.php
FAQs
มัลแวร์ส่งผลต่อ WordPress อย่างไร?
มัลแวร์ให้แฮกเกอร์เข้าถึงเว็บ ใช้ทรัพยากรเว็บเผยแพร่มัลแวร์/โจมตีเว็บอื่น Deface, ช้า, โฆษณาสแปม/Redirect, ทำลายเว็บหมด
เว็บ WordPress โดนไวรัสได้ไหม?
ได้ เรียกว่า Malware Infection ทำงานตามประเภท: เว็บผิดปกติ/พัง + ถูก Blacklist โดย Search Engine, Browser, โฮสต์
เว็บ WordPress โดนแฮกได้ไหม?
ได้ ถ้าติดมัลแวร์ (โค้ด/ไฟล์ที่ออกแบบทำลาย) สร้างช่องโหว่ ให้แฮกเกอร์/ผู้กระทำความชั่วเข้าได้
ตรวจจับโค้ดร้าย/ธีมมัลแวร์ ยังไง?
คิดว่าโดนแฮก? ใช้ปลั๊กอินความปลอดภัยอย่าง MalCare สแกนเว็บ จับโค้ดร้าย/ธีมปลอมที่คุกคามเว็บ
ทำไม WordPress ถูกแฮก?
หลายสาเหตุ:
- ใช้ธีม/ปลั๊กอิน Nulled/Free
- บั๊กในโค้ด/ส่วนขยาย
- ช่องโหว่ในธีม/ปลั๊กอินที่มีอยู่
- โจมตีภายนอก
- อัปเดตนานครั้ง
- ไม่มีไฟร์วอลล์
